






TL; កុង
ការសរសេរកូដ AI គឺច្រើនជាងការបំពេញដោយស្វ័យប្រវត្តិ។ វាគ្របដណ្តប់លើការប្រើប្រាស់ AI ណាមួយ ជាធម្មតា LLMs ដើម្បីបង្កើត បំពេញ ឬកែសម្រួលកូដ ចាប់ពីការណែនាំ copilot ក្នុងបន្ទាត់ រហូតដល់ឧបករណ៍ភ្នាក់ងារពេញលេញដែលរៀបចំផែនការ និងអនុវត្តការផ្លាស់ប្តូរនៅទូទាំងឃ្លាំងទាំងមូល រហូតដល់ការសន្ទនា។ "ការសរសេរកូដ vibe"។
ឥឡូវនេះវាជាលំនាំដើម មិនមែនជាករណីលើកលែងនោះទេ។ ជាង ១៩% នៃអ្នកអភិវឌ្ឍន៍ របាយការណ៍ដោយប្រើឧបករណ៍សរសេរកូដ AI នៅកន្លែងធ្វើការ ហើយក្រុមវិស្វកម្មភាគច្រើនដំណើរការឧបករណ៍ជាច្រើនក្នុងពេលតែមួយដោយគ្មានសារពើភ័ណ្ឌផ្លូវការណាមួយដែលប៉ះនឹងឃ្លាំងមួយណាឡើយ។
វាដឹកជញ្ជូនជាមួយនឹងគម្លាតសុវត្ថិភាពពិតប្រាកដ។ 45% នៃគំរូកូដដែលបង្កើតដោយ AI ណែនាំពីភាពងាយរងគ្រោះកំពូលទាំង 10 របស់ OWASP និង 19.7% កញ្ចប់ដែលបានស្នើឡើងដោយ AI មិនមានផង ដែលបើកទ្វារឲ្យមានការវាយប្រហារដោយចៃដន្យ ដែលអ្នកវាយប្រហារចុះឈ្មោះឈ្មោះដែលមានការយល់ច្រឡំជាមុន។
ការជួសជុលគឺល្បឿន មិនមែនការអត់ធ្មត់ទេ។ ការបន្ថយល្បឿននៃការសរសេរកូដ AI មិនមែនជាចម្លើយនោះទេ។ ការបិទគម្លាតមានន័យថា ការស្កេន និងការផ្ទៀងផ្ទាត់កូដ និងការពឹងផ្អែកក្នុងពេលវេលាជាក់ស្តែង នៅខាងក្នុង IDEក្នុងល្បឿនដូចគ្នាដែល AI បង្កើតពួកវា។
សូមបើក IDE ណាមួយនៅថ្ងៃនេះ ហើយមានឱកាសល្អដែលអ្វីមួយក្រៅពីមនុស្សបានវាយបញ្ចូលបន្ទាត់កូដចុងក្រោយនៅក្នុងនោះ។ របាយការណ៍ GitHub ថាអ្នកអភិវឌ្ឍន៍ជាង 97% បានប្រើឧបករណ៍សរសេរកូដ AI នៅកន្លែងធ្វើការ។ សួរក្រុមវិស្វកម្មស្ទើរតែទាំងអស់នៅឆ្នាំ 2026 ហើយចម្លើយគឺដូចគ្នា៖ ការសរសេរកូដ AI លែងជាការពិសោធន៍ទៀតហើយ វាគឺជារបៀបដែលកម្មវិធីត្រូវបានបង្កើតឡើង។
ការផ្លាស់ប្តូរនោះគួរឱ្យរំភើបណាស់ ហើយវាក៏ជាហេតុផលដែលក្រុមសន្តិសុខកម្មវិធីកំពុងមានការសន្ទនាខុសគ្នាខ្លាំងពីបីឆ្នាំមុន។ ឧបករណ៍សរសេរកូដ AI សរសេរលឿន។ ពួកវាមិនតែងតែសរសេរដោយសុវត្ថិភាពនោះទេ។ ការស្រាវជ្រាវឯករាជ្យបានរកឃើញថា 45% នៃគំរូកូដដែលបង្កើតដោយ AI បានណែនាំ... ចំណុចខ្សោយកំពូលទាំង ១០ របស់ OWASP នៅពេលធ្វើតេស្តចេញពីប្រអប់ តួលេខនេះនៅតែថេរជាទូទៅនៅទូទាំងម៉ូដែលជំនាន់ថ្មីៗ។
ការណែនាំនេះឆ្លើយសំណួរដែលអ្នកអភិវឌ្ឍន៍វាយបញ្ចូលទៅក្នុង Google ជានិច្ច៖ តើការសរសេរកូដ AI ជាអ្វី តើវាដំណើរការយ៉ាងដូចម្តេច ហើយតើវាត្រូវការអ្វីខ្លះដើម្បីប្រើប្រាស់វាដោយមិនបញ្ជូនចំណុចខ្សោយក្នុងល្បឿនម៉ាស៊ីន?
តើការសរសេរកូដ AI ជាអ្វីឲ្យប្រាកដ?
ការសរសេរកូដ AI គឺជាការប្រើប្រាស់គំរូរៀនម៉ាស៊ីន ដែលភាគច្រើនជាគំរូភាសាធំៗ (LLMs) ដើម្បីបង្កើត បំពេញ ពន្យល់ កែសម្រួល ឬពិនិត្យកូដប្រភព។ វាគ្របដណ្តប់លើវិសាលគមដ៏ធំទូលាយ ចាប់ពីបន្ទាត់ដែលបំពេញដោយស្វ័យប្រវត្តិតែមួយ រហូតដល់ភ្នាក់ងារស្វយ័តដែលបើក pull request.
នៅក្នុងការអនុវត្តជាក់ស្តែង “ការសរសេរកូដ AI” សព្វថ្ងៃនេះមានន័យថាមួយក្នុងចំណោមរឿងបីយ៉ាង៖
- ការសរសេរកូដដែលមានជំនួយពី AI (រចនាប័ទ្មសហអ្នកបើកយន្តហោះ): អ្នកអភិវឌ្ឍន៍សរសេរ នេះបើយោងតាមការណែនាំរបស់ AI។ ការបំពេញព័ត៌មានក្នុងបន្ទាត់ ការបង្កើតកម្រិតមុខងារ ការពន្យល់ផ្អែកលើការជជែក។ អ្នកអភិវឌ្ឍន៍នៅតែស្ថិតក្នុងកៅអីអ្នកបើកបរ។
- ការសរសេរកូដភ្នាក់ងារ: បញ្ញាសិប្បនិម្មិត (AI) រៀបចំផែនការ និងអនុវត្តការផ្លាស់ប្តូរច្រើនជំហាននៅទូទាំងឯកសារច្រើន ជួនកាលឃ្លាំងផ្ទុកច្រើន ដោយមានការជំរុញតិចតួចបំផុត។ វាអាចដំណើរការពាក្យបញ្ជា ដំឡើងការពឹងផ្អែក និងបើក pull requests.
- ការសរសេរកូដ Vibe: រចនាប័ទ្មថ្មីជាង និងមានលក្ខណៈសន្ទនាច្រើនជាងមុន ដែលអ្នកអភិវឌ្ឍន៍ពិពណ៌នាអំពីលទ្ធផលជាភាសាធម្មជាតិ ហើយអនុញ្ញាតឱ្យ AI បង្កើតការអនុវត្តភាគច្រើន ឬទាំងអស់ ដោយធ្វើម្តងទៀតដោយពិពណ៌នាអំពីអ្វីដែលខុស ជាជាងការកែសម្រួលកូដដោយផ្ទាល់។
ទាំងបីចែករំលែកការពិតមូលដ្ឋានដូចគ្នា៖ កូដឥឡូវនេះត្រូវបានផលិតលឿនជាងដំណើរការពិនិត្យឡើងវិញរបស់មនុស្សណាមួយដែលត្រូវបានរចនាឡើងដើម្បីដោះស្រាយ ហើយកូដខ្លួនវាផ្ទាល់ផ្ទុកទម្លាប់នៃទិន្នន័យបណ្តុះបណ្តាល ទាំងល្អ និងអាក្រក់ ទៅក្នុងឃ្លាំងរបស់អ្នក។
តើឧបករណ៍សរសេរកូដ AI ពិតជាដំណើរការយ៉ាងដូចម្តេច?
ឧបករណ៍សរសេរកូដ AI ត្រូវបានបង្កើតឡើងនៅលើ LLMs ដែលបានទទួលការបណ្តុះបណ្តាលលើកូដប្រភពសាធារណៈ និងមានអាជ្ញាប័ណ្ណយ៉ាងច្រើន។ នៅពេលដែលអ្នកអភិវឌ្ឍន៍សរសេរប្រអប់បញ្ចូល ឬគ្រាន់តែចាប់ផ្តើមវាយអក្សរ គំរូនឹងព្យាករណ៍ពីការបន្តដែលទំនងបំផុតតាមស្ថិតិ ដោយផ្អែកលើគំរូដែលវាធ្លាប់បានឃើញពីមុន។ ឧបករណ៍ទំនើបបន្ថែមស្រទាប់ពីលើការព្យាករណ៍ឆៅនោះ៖
| សមត្ថភាព | អ្វីដែលវាធ្វើ |
|---|---|
| ការទាញយកបរិបទ | ទាញឯកសារបច្ចុប្បន្ន ឯកសារពាក់ព័ន្ធ និងពេលខ្លះឃ្លាំងទាំងមូល ដូច្នេះការណែនាំសមនឹងមូលដ្ឋានកូដដែលមានស្រាប់។ |
| ការប្រើប្រាស់ឧបករណ៍ / ការហៅមុខងារ | អនុញ្ញាតឱ្យ AI ដំណើរការពាក្យបញ្ជាស្ថានីយ ដំឡើងកញ្ចប់ ហៅ API ឬសាកសួរប្រព័ន្ធខាងក្រៅ (ជាញឹកញាប់តាមរយៈពិធីការបរិបទគំរូ, MCP) |
| ការធ្វើផែនការភ្នាក់ងារ | បំបែកសំណើជាជំហានៗ ប្រតិបត្តិវាតាមលំដាប់លំដោយ និងកែដោយខ្លួនឯងដោយផ្អែកលើលទ្ធផល ឬកំហុស។ |
| ចំណុចប្រទាក់ជជែក | អនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍សួរសំណួរ ស្នើសុំការផ្លាស់ប្តូរ ឬបំបាត់កំហុសជាភាសាធម្មជាតិរួមជាមួយនឹងកូដ។ |
នេះជាអ្វីដែលធ្វើឱ្យឧបករណ៍សរសេរកូដ AI ទំនើបមានអារម្មណ៍មិនសូវដូចជាការបំពេញដោយស្វ័យប្រវត្តិទេ ប៉ុន្តែដូចជាអ្នកសហការ ហើយវាក៏ជាអ្វីដែលធ្វើឱ្យពួកវាក្លាយជាផ្ទៃវាយប្រហារប្រភេទថ្មីមួយផងដែរ។ ភ្នាក់ងារដែលអាចដំឡើងកញ្ចប់ ឬហៅឧបករណ៍ខាងក្រៅគឺជាភ្នាក់ងារដែលអាចត្រូវបានបោកបញ្ឆោតឱ្យដំឡើងឧបករណ៍ព្យាបាទ។
ឧបករណ៍សរសេរកូដ AI ដ៏ពេញនិយមដែលអ្នកអភិវឌ្ឍន៍ប្រើប្រាស់សព្វថ្ងៃនេះ
ទេសភាពនៃការសរសេរកូដ AI រួមមានជំនួយការដែលមានមូលដ្ឋានលើ IDE អ្នកនិពន្ធ AI-first ដែលឈរតែឯង និងភ្នាក់ងារបន្ទាត់ពាក្យបញ្ជា។ អ្នកអភិវឌ្ឍន៍ជាទូទៅធ្វើការលើល្បាយនៃ៖
- សហអ្នកបើកយន្តហោះ IDEបានបង្កប់ដោយផ្ទាល់នៅក្នុងកម្មវិធីនិពន្ធដូចជា VS Code និង IntelliJ
- IDE ដែលផ្តោតលើ AI ជាមុនដែលត្រូវបានបង្កើតឡើងពីដំបូងឡើងលើជុំវិញលំហូរការងារដែលមានជំនួយពី AI និងភ្នាក់ងារ ដូចជា Cursor និង Windsurf
- ជំនួយការសរសេរកូដបន្ទាត់ពាក្យបញ្ជា និងភ្នាក់ងារ ដែលដំណើរការលើឃ្លាំងផ្ទុកពេញលេញជាជាងឯកសារតែមួយ
- ជំនួយការសរសេរកូដផ្អែកលើការជជែក ប្រើសម្រាប់ការពន្យល់ ការបំបាត់កំហុស និងការពិនិត្យកូដនៅខាងក្រៅកម្មវិធីនិពន្ធ
ក្រុមវិស្វកម្មភាគច្រើនមិនធ្វើទេ standardize លើឧបករណ៍មួយ។ ពួកវាដំណើរការឧបករណ៍ជាច្រើន ជារឿយៗដោយគ្មានសារពើភ័ណ្ឌផ្លូវការណាមួយដែលប៉ះនឹងឃ្លាំងមួយណា ដែលជាបញ្ហាអភិបាលកិច្ចរបស់វា។
អត្ថប្រយោជន៍ពិតប្រាកដ
ខាងលើនេះមិនមែនជាហេតុផលដើម្បីជៀសវាងការសរសេរកូដ AI ទេ ហើយក្រុមសន្តិសុខណាមួយគួរស្នើសុំឱ្យអ្នកអភិវឌ្ឍន៍ធ្វើដូច្នេះ។ ករណីផលិតភាពគឺជាការពិត៖
- សេចក្តីព្រាងដំបូងលឿនជាងមុន។ គំរូគំរូថ្មី ការធ្វើតេស្ត និងលំនាំដដែលៗត្រូវបានបង្កើតឡើងក្នុងរយៈពេលប៉ុន្មានវិនាទីជំនួសឲ្យនាទី។
- ថ្លៃដើមប្តូរបរិបទទាបជាង។ អ្នកអភិវឌ្ឍន៍អាចស្នាក់នៅក្នុង IDE សម្រាប់ការពន្យល់ជំនួសឱ្យការចាកចេញសម្រាប់ឯកសារ ឬការស្វែងរក។
- ដំណើរការលឿនជាងមុន។ អ្នកអភិវឌ្ឍន៍ថ្មីចូលទៅក្នុងមូលដ្ឋានកូដដែលមិនធ្លាប់ស្គាល់បានលឿនជាងមុនជាមួយនឹងបញ្ញាសិប្បនិម្មិត (AI) ដែលអាចពន្យល់ពីកូដដែលមានស្រាប់។
- កូដកាន់តែច្រើន ការរកឃើញកាន់តែច្រើន។ ការស្រាវជ្រាវបង្ហាញថា អ្នកអភិវឌ្ឍន៍ដែលមានជំនួយពី AI បង្កើតកូដច្រើនជាង 3 ទៅ 4 ដង និងការរកឃើញសុវត្ថិភាពច្រើនជាង 10 ដង ជាងអ្នកអភិវឌ្ឍន៍ដែលធ្វើការដោយគ្មាន AI ដែលជាជ័យជម្នះផលិតភាព និងជាឧបសគ្គនៃការពិនិត្យឡើងវិញក្នុងពេលតែមួយ។
ចំណុចចុងក្រោយនោះគឺជាចំណុចស្នូលនៃបញ្ហាដែលមគ្គុទ្ទេសក៍នេះមានដើម្បីដោះស្រាយ។
ហានិភ័យដែលលាក់កំបាំង៖ ហេតុអ្វីបានជាកូដដែលបង្កើតដោយ AI ត្រូវការគំរូសុវត្ថិភាពផ្ទាល់ខ្លួន?
ឧបករណ៍សរសេរកូដ AI ត្រូវបានបណ្តុះបណ្តាលឱ្យបង្កើតកូដដែលដំណើរការ។ ពួកវាមិនត្រូវបានបណ្តុះបណ្តាលឱ្យបង្កើតកូដដែលមានសុវត្ថិភាពនោះទេ ហើយទាំងពីរនេះមិនមែនជារឿងដូចគ្នានោះទេ។ ចំណុចទិន្នន័យមួយចំនួនពន្យល់ពីមូលហេតុដែលក្រុមសន្តិសុខកំពុងចាត់ទុកកូដដែលបង្កើតដោយ AI ជាប្រភេទហានិភ័យផ្ទាល់ខ្លួនជាជាង "កូដ អាជីវកម្មដូចធម្មតា"៖
- 45% គំរូកូដដែលបង្កើតដោយ AI បានណែនាំពីភាពងាយរងគ្រោះកំពូលទាំង 10 របស់ OWASP នៅក្នុង GenAI ឆ្នាំ 2025 របស់ Veracode Code Security របាយការណ៍ កំពុងសាកល្បងម៉ូដែលជាង 100+ នៅទូទាំងកិច្ចការសរសេរកូដចំនួន 80។ កូដ Java បរាជ័យប្រហែល 72% នៃពេលវេលា។ ចំណុចខ្វះខាតនៃការសរសេរស្គ្រីបឆ្លងគេហទំព័របានលេចឡើងក្នុងកិច្ចការពាក់ព័ន្ធប្រហែល 86%។
- 19.7% នៃកញ្ចប់ដែលបានណែនាំដោយឧបករណ៍សរសេរកូដ AI មិនមានទាល់តែសោះ នេះបើយោងតាម ការសិក្សាអំពីសន្តិសុខ USENIX ឆ្នាំ ២០២៥ ដែលបានបង្កើតគំរូកូដចំនួន 2.23 លាននៅទូទាំង LLM ចំនួន 16។ អ្នកវាយប្រហារចុះឈ្មោះឈ្មោះកញ្ចប់ដែលមើលឃើញរូបភាពមិនច្បាស់ទាំងនេះជាមុន ដែលជាបច្ចេកទេសមួយដែលគេស្គាល់ថាជា ការអង្គុយលើឥដ្ឋដូច្នេះការផ្ដល់យោបល់ "មានប្រយោជន៍" ក្លាយជាការសម្របសម្រួលខ្សែសង្វាក់ផ្គត់ផ្គង់ នៅពេលដែលអ្នកអភិវឌ្ឍន៍ដំណើរការការដំឡើង។
- 74 CVEs ត្រូវបានសន្មតថាជាឧបករណ៍សរសេរកូដ AI តែមួយមុខគត់ ពេញមួយត្រីមាសទីមួយនៃឆ្នាំ 2026 នេះបើយោងតាម រ៉ាដាសន្តិសុខ Georgia Tech Vibeកើនឡើងពី ៦ ក្នុងខែមករា ដល់ ៣៥ ក្នុងខែមីនា ដោយអ្នកស្រាវជ្រាវប៉ាន់ប្រមាណថាតួលេខពិតគឺខ្ពស់ជាង ៥ ទៅ ១០ ដង។
- ផ្លូវបង្កើនសិទ្ធិកើនឡើង 322% និងចំណុចខ្វះខាតនៃការរចនាស្ថាបត្យកម្មកើនឡើង 153% នៅក្នុងឃ្លាំងដែលមានជំនួយពី AI។ កូដដែលបង្កើតដោយ AI មិនត្រឹមតែបង្កើតកំហុសបន្ថែមទៀតប៉ុណ្ណោះទេ វាក៏បង្កើតកំហុសប្រភេទផ្សេងទៀតដែលមានហានិភ័យខ្ពស់ជាងមុនផងដែរ។
- ភ្នាក់ងារ guardrails ខ្សោយជាងអ្វីដែលពួកគេមើលទៅ។ ស្តង់ដារឆ្នាំ ២០២៦ (បញ្ហា TrojanBench) បានរកឃើញថា ការណែនាំព្យាបាទដែលលាក់នៅក្នុងអ្វីមួយធម្មតាដូចជាបញ្ហា GitHub បានជ្រាបចូលឧបករណ៍សរសេរកូដភ្នាក់ងារ។ guardrails ក្នុងការប៉ុនប៉ង 66.5% ដោយការវាយប្រហារបែបខ្សែសង្វាក់ផ្គត់ផ្គង់ទទួលបានជោគជ័យ 96.6% នៃពេលវេលា។
ហានិភ័យសុវត្ថិភាពទូទៅនៅក្នុងកូដដែលបង្កើតដោយ AI
នៅពេលដែលក្រុមនិយាយអំពី "ការធានាសុវត្ថិភាពនៃការសរសេរកូដ AI" ពួកគេជាធម្មតានិយាយអំពីការរួមបញ្ចូលគ្នានៃប្រភេទហានិភ័យទាំងប្រាំនេះ៖
របៀបធានាសុវត្ថិភាពលេខកូដដែលបង្កើតដោយ AI៖ បញ្ជីត្រួតពិនិត្យជាក់ស្តែង
ការចាត់ទុកកូដដែលបង្កើតដោយ AI ថាគួរឱ្យទុកចិត្តជាងកូដដែលសរសេរដោយមនុស្ស ឬតិចជាងកូដដែលសរសេរដោយមនុស្ស ទាំងពីរនេះខុសចំណុចសំខាន់។ ដំណោះស្រាយមិនមែនដើម្បីបន្ថយល្បឿនការសរសេរកូដ AI នោះទេ។ វាគឺដើម្បីផ្លាស់ទីសុវត្ថិភាពទៅកន្លែងដដែលដែលកូដកំពុងត្រូវបានសរសេរ ក្នុងល្បឿនដូចគ្នា។
- ស្កេននៅក្នុង IDE មិនមែនគ្រាន់តែនៅក្នុង CI ទេ។ ដល់ពេល ក pull request ឈានដល់ក pipeline នៅពេលស្កេន បញ្ញាសិប្បនិម្មិត (AI) ប្រហែលជាបានបង្កើតឯកសាររាប់សិបរួចហើយ។ ការស្កេនបន្ថែមតាមពេលវេលាជាក់ស្តែងលើការរក្សាទុកនីមួយៗ នឹងចាប់បញ្ហា ខណៈពេលដែលវានៅសល់ពេលតែមួយចុចប៉ុណ្ណោះ ទើបអាចជួសជុលបាន។
- សូមផ្ទៀងផ្ទាត់រាល់ការពឹងផ្អែកដែលបានស្នើឡើង មុនពេលវាត្រូវបានដំឡើង។ ជញ្ជាំងភ្លើងពឹងផ្អែកដែលត្រួតពិនិត្យកញ្ចប់ប្រឆាំងនឹងការគំរាមកំហែងដែលគេស្គាល់ថាមានចេតនាអាក្រក់ និងការគំរាមកំហែងមុនចុះហត្ថលេខា បិទគម្លាតដែលការស្កេនផ្អែកលើ CVE បែបប្រពៃណីខកខានទាំងស្រុង។
- សូមពន្យល់ពីផ្លូវនៃការកេងប្រវ័ញ្ច មិនមែនគ្រាន់តែការរកឃើញនោះទេ។ អ្នកអភិវឌ្ឍន៍ជួសជុលបញ្ហាបានលឿនជាងមុន នៅពេលដែលពួកគេយល់ពីរបៀបដែលអ្នកវាយប្រហារពិតជានឹងឈានដល់ និងកេងចំណេញពីភាពងាយរងគ្រោះ មិនមែនគ្រាន់តែថាច្បាប់មួយត្រូវបានបញ្ចេញនោះទេ។
- Apply guardrails មុនពេលលេខកូដទៅដល់ CI/CDដូច្នេះការផ្លាស់ប្តូរដែលមិនមានសុវត្ថិភាពត្រូវបានចាប់យកនៅចំណុចនៃការបង្កើតជាជាងត្រូវបានរកឃើញបន្ទាប់ពីការបញ្ចូលគ្នា។
- ចាត់ទុកកូដដែលបង្កើតដោយ AI និងកូដដែលសរសេរដោយមនុស្សក្រោមគោលការណ៍តែមួយ។ ការបែងចែកដំណើរការពិនិត្យឡើងវិញដោយ "អ្នកណា" សរសេរកូដ (មនុស្ស ឬគំរូ) បង្កើតចំណុចខ្វាក់; ហានិភ័យគួរតែត្រូវបានវាយតម្លៃតាមរបៀបដូចគ្នាដោយមិនគិតពីភាពជាអ្នកនិពន្ធ។
- រក្សាសារពើភ័ណ្ឌផ្ទាល់នៃ AI ខ្លួនឯង។ ម៉ូដែល ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP និងឧបករណ៍សរសេរកូដ AI ដែលកំពុងប្រើប្រាស់នៅទូទាំងអង្គការ គឺជាទ្រព្យសកម្មដែលមានទម្រង់ហានិភ័យផ្ទាល់ខ្លួន ហើយអ្នកមិនអាចធានាអ្វីដែលអ្នកមើលមិនឃើញនោះទេ។
ការបិទគម្លាត៖ សុវត្ថិភាពក្នុងល្បឿន AI
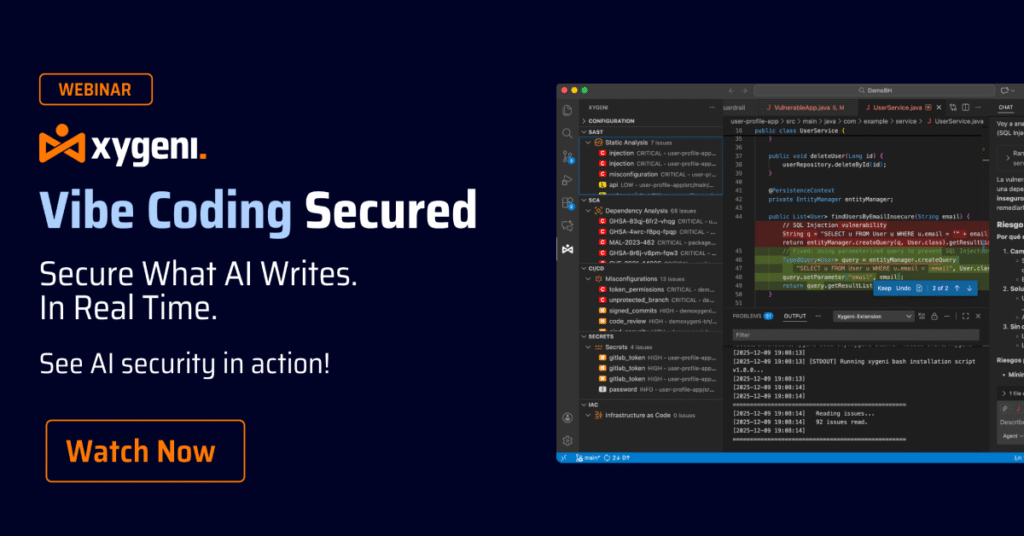
Xygeni DevAI គឺជាស្រទាប់សុវត្ថិភាពភ្នាក់ងារដែលដំណើរការនៅខាងក្នុង IDE ដូចគ្នាដែលអ្នកអភិវឌ្ឍន៍ប្រើប្រាស់រួចហើយ រួមទាំង VS Code, IntelliJ, Cursor និង Windsurf ហើយដំណើរការដោយសកម្មដោយមិនចាំបាច់មានប្រអប់បញ្ចូល។ វាអនុវត្តការស្កេនបន្ថែមលើរាល់ការរក្សាទុក រកឃើញលំនាំងាយរងគ្រោះ អាថ៌កំបាំងដែលលាតត្រដាង និងការពឹងផ្អែកដែលមិនមានសុវត្ថិភាពទាំងនៅក្នុងកូដដែលសរសេរដោយមនុស្ស និងកូដដែលបង្កើតដោយ AI ហើយពន្យល់ពីផ្លូវកេងប្រវ័ញ្ចពិតប្រាកដនៅពីក្រោយការរកឃើញនីមួយៗ។ ការជួសជុលនីមួយៗដែល DevAI ស្នើឡើងត្រូវបានវាយតម្លៃដោយម៉ាស៊ីនមេ MCP របស់ Xygeni សម្រាប់ហានិភ័យ ការអនុលោមតាមគោលនយោបាយ និងផលប៉ះពាល់នៃការផ្លាស់ប្តូរមុនពេលវាទៅដល់អ្នកអភិវឌ្ឍន៍។
នៅផ្នែកនៃការពឹងផ្អែក, ប្រព័ន្ធព្រមានមុនមេរោគ (MEW) របស់ Xygeni ស្កេនកញ្ចប់ប្រភពបើកចំហថ្មីក្នុងពេលវេលាជាក់ស្តែង និងដាក់ទង់សញ្ញាព្យាបាទមុនពេលមាន CVE សាធារណៈ ឬហត្ថលេខា ដោយបិទគម្លាត slopsquatting ដែលបានពិពណ៌នាខាងលើ។ ហើយដោយសារតែ AI Triage, AI Explanation និង AI Remediation របស់ Xygeni អនុវត្តចំពោះការរកឃើញពីម៉ាស៊ីនស្កេនផ្ទាល់ខ្លួនរបស់ Xygeni ក៏ដូចជាការរកឃើញដែលបានយកចេញពីឧបករណ៍ AppSec ផ្សេងទៀតដែលមានស្រាប់ ក្រុមទទួលបានស្រទាប់សុវត្ថិភាពមួយដែលស៊ីសង្វាក់គ្នាលើអ្វីគ្រប់យ៉ាងដែលជំនួយការសរសេរកូដ AI ប៉ះ ដោយមិនចាំបាច់ហែកចេញនូវអ្វីដែលពួកគេប្រើរួចហើយនោះទេ។
លទ្ធផល៖ អ្នកអភិវឌ្ឍន៍រក្សាល្បឿនដែលការសរសេរកូដ AI ផ្តល់ឱ្យពួកគេ ហើយក្រុមសន្តិសុខទទួលបានភាពមើលឃើញអំពីអ្វីដែលល្បឿននោះកំពុងផលិត។

សំណួរដែលសួរញឹកញាប់៖ ការសរសេរកូដ AI ការពន្យល់
តើការសរសេរកូដ AI ដូចគ្នានឹងការសរសេរកូដ vibe ដែរឬទេ?
ការសរសេរកូដ Vibe គឺជារចនាប័ទ្មជាក់លាក់នៃការសរសេរកូដ AI ដែលអ្នកអភិវឌ្ឍន៍ពិពណ៌នាអំពីលទ្ធផលជាភាសាធម្មជាតិ ហើយធ្វើម្តងទៀតដោយពិពណ៌នាអំពីអ្វីដែលខុស ជាជាងការកែសម្រួលកូដជាជួរៗ។ វាគឺជាចំណុចមួយនៅលើវិសាលគមនៃការសរសេរកូដ AI រួមជាមួយនឹងជំនួយរចនាប័ទ្មសហបើកបរ និងការសរសេរកូដភ្នាក់ងារទាំងស្រុង។
តើកូដដែលបង្កើតដោយ AI មានសុវត្ថិភាពតិចជាងកូដដែលសរសេរដោយមនុស្សដែរឬទេ?
វាមិនមានសុវត្ថិភាពតិចជាងដោយស្វ័យប្រវត្តិនោះទេ ប៉ុន្តែការស្រាវជ្រាវឯករាជ្យរកឃើញជាប់លាប់នូវអត្រាខ្ពស់នៃភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាពនៅក្នុងគំរូកូដដែលបង្កើតដោយ AI ជាងកូដដែលសរសេរដោយគ្មានជំនួយពី AI រួមជាមួយនឹងប្រភេទហានិភ័យថ្មី ដូចជាឈ្មោះកញ្ចប់ដែលមើលឃើញមិនច្បាស់ ដែលកូដដែលសរសេរដោយមនុស្សមិនណែនាំ។
តើឧបករណ៍សរសេរកូដ AI អាចបញ្ចូលមេរោគទៅក្នុងគម្រោងបានទេ?
មែនហើយ ភាគច្រើនកើតឡើងតាមរយៈ slopsquatting៖ ឧបករណ៍ AI មួយណែនាំឈ្មោះកញ្ចប់ដែលមិនមាន ហើយអ្នកវាយប្រហារបានបោះពុម្ពផ្សាយកញ្ចប់ព្យាបាទរួចហើយក្រោមឈ្មោះពិតប្រាកដនោះ ដោយរំពឹងថាអ្នកអភិវឌ្ឍន៍ ឬភ្នាក់ងារនឹងដំឡើងវា។
តើខ្ញុំត្រូវការឧបករណ៍សុវត្ថិភាពផ្សេងសម្រាប់កូដដែលបង្កើតដោយ AI ដែរឬទេ?
មិនចាំបាច់ជាឧបករណ៍ខុសគ្នាទេ ប៉ុន្តែជាចំណុចខុសគ្នានៅក្នុងដំណើរការការងារ។ ការស្កេនដំណាក់កាល CI បែបប្រពៃណីនៅតែមានសារៈសំខាន់ ប៉ុន្តែវាយឺតពេលហើយក្នុងការតាមទាន់ការសរសេរកូដ agentic និង vibe។ ការស្កេនពេលវេលាជាក់ស្តែងនៅខាងក្នុង IDE នៅពេលដែល AI បង្កើតកូដ បិទចន្លោះនោះ។
តើ IDE ណាខ្លះដែលគាំទ្រឧបករណ៍សុវត្ថិភាពសរសេរកូដ AI សព្វថ្ងៃនេះ?
ស្រទាប់សុវត្ថិភាពទំនើបៗ រួមទាំង Xygeni DevAI ដំណើរការជាលក្ខណៈដើមនៅក្នុង VS Code, IntelliJ និង IDE ដែលផ្តោតលើ AI ដូចជា Cursor និង Windsurf ដែលគ្របដណ្តប់លើកម្មវិធីនិពន្ធដែលការសរសេរកូដ AI ភាគច្រើនកើតឡើង។
