






TL; កុង
OWASP Top 10 គឺជាឯកសារយោងដែលប្រើប្រាស់យ៉ាងទូលំទូលាយបំផុតសម្រាប់ហានិភ័យសុវត្ថិភាពកម្មវិធីគេហទំព័រ។ បានចេញផ្សាយដោយគម្រោងសុវត្ថិភាពកម្មវិធីគេហទំព័របើកចំហ និងត្រូវបានធ្វើបច្ចុប្បន្នភាពដោយផ្អែកលើទិន្នន័យវាយប្រហារក្នុងពិភពពិត វាកំណត់អត្តសញ្ញាណប្រភេទភាពងាយរងគ្រោះទាំងដប់ដែលបណ្តាលឱ្យខូចខាតច្រើនបំផុតនៅទូទាំងកម្មវិធីទំនើបៗ — ចាប់ពី Broken Access Control ដែលត្រូវបានរកឃើញនៅក្នុង 94% នៃកម្មវិធីដែលបានសាកល្បង រហូតដល់ Server-Side Request Forgery ដែលត្រូវបានបន្ថែមដើម្បីឆ្លុះបញ្ចាំងពីផ្ទៃវាយប្រហារដែលបានពង្រីកនៃស្ថាបត្យកម្មដើមលើពពក។
ប្រភេទនីមួយៗផ្គូផ្គងទៅនឹងការរំលោភបំពានជាក់ស្តែង និងបានកត់ត្រាទុក។ ការគ្រប់គ្រងការចូលប្រើដែលខូច៖ កំណត់ត្រាចំនួន 850 លានត្រូវបានលាតត្រដាងនៅ First American Financial តាមរយៈការរៀបចំ URL។ ការចាក់បញ្ចូល៖ អតិថិជន Equifax ចំនួន 147 លាននាក់ត្រូវបានលួចចូលតាមរយៈការចាក់បញ្ចូល SQL។ សមាសធាតុងាយរងគ្រោះ៖ ការរំលោភ Equifax ដូចគ្នា ដែលកាន់តែធ្ងន់ធ្ងរឡើងដោយក្របខ័ណ្ឌ Apache Struts ដែលមិនទាន់បានជួសជុល។ ការបរាជ័យនៃភាពសុចរិតនៃកម្មវិធី៖ ច្រកខាងក្រោយខ្សែសង្វាក់ផ្គត់ផ្គង់ XZ Utils មិនត្រូវបានរកឃើញរហូតដល់វាត្រូវបានផលិតរួចហើយនៅទូទាំងការចែកចាយ Linux ទូទាំងពិភពលោក។
បញ្ជីនេះគ្របដណ្តប់លើហានិភ័យសំខាន់បំផុត ប៉ុន្តែមិនមែនទាំងអស់នោះទេ។ កម្មវិធី AppSec ទំនើបៗដាក់ស្រទាប់គ្របដណ្តប់ OWASP Top 10 ជាមួយ software supply chain security, ហានិភ័យនៃកូដដែលបង្កើតដោយ AI, CI/CD pipeline ភាពសុចរិត និងការលាតត្រដាងអាថ៌កំបាំង — ការវាយប្រហារបានលេចចេញជារូបរាងដូចការបោះពុម្ពឆ្នាំ ២០២១ ដែរ។ ភាពងាយរងគ្រោះដែលអ្នកវាយប្រហារកេងប្រវ័ញ្ចនាពេលបច្ចុប្បន្ននេះលាតសន្ធឹងហួសពីអ្វីដែលបញ្ជីណាមួយចាប់យកបានកាលពីបីឆ្នាំមុន។
ការណែនាំនេះគ្របដណ្តប់៖ អត្ថន័យនៃប្រភេទនីមួយៗទាំងដប់ ឧទាហរណ៍នៃការរំលោភបំពានពិតប្រាកដសម្រាប់ប្រភេទនីមួយៗ ការអនុវត្តល្អបំផុតនៃការដោះស្រាយ និងរបៀប ស៊ីហ្គេនី គូសផែនទីឧបករណ៍របស់វា — SAST, SCA, CI/CD Security, ការរកឃើញភាពមិនធម្មតានិង IaC Security - ទៅកាន់ប្រភេទជាក់លាក់ដែលនីមួយៗដោះស្រាយ។

គម្រោងសុវត្ថិភាពកម្មវិធីគេហទំព័របើកចំហ (OWASP)
គម្រោងសុវត្ថិភាពកម្មវិធីគេហទំព័របើកចំហ (OWASP) គឺជាបញ្ជីហានិភ័យសុវត្ថិភាពកម្មវិធីគេហទំព័រដ៏សំខាន់បំផុតទាំងដប់ ដែលត្រូវបានធ្វើបច្ចុប្បន្នភាពជាប្រចាំ ដែលត្រូវបានបោះពុម្ពផ្សាយដោយគម្រោងសុវត្ថិភាពកម្មវិធីគេហទំព័របើកចំហ (OWASP) ដែលជាអង្គការមិនស្វែងរកប្រាក់ចំណេញដែលឧទ្ទិសដល់ការកែលម្អសុវត្ថិភាពកម្មវិធីតាមរយៈឧបករណ៍ និងក្របខ័ណ្ឌដែលជំរុញដោយសហគមន៍ ដែលអាចរកបានដោយបើកចំហ។ បញ្ជីនេះត្រូវបានបង្កើតឡើងដោយផ្អែកលើទិន្នន័យវាយប្រហារក្នុងពិភពពិត ការវិភាគឧស្សាហកម្ម និងការយល់ដឹងរបស់អ្នកជំនាញ ហើយវាបានក្លាយជាឯកសារយោងដែលប្រើប្រាស់យ៉ាងទូលំទូលាយបំផុតសម្រាប់អ្នកអភិវឌ្ឍន៍ ក្រុម AppSec វិស្វករ DevSecOps និងថ្នាក់ដឹកនាំសន្តិសុខ ដើម្បីផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដែលបណ្តាលឱ្យខូចខាតច្រើនបំផុតដល់កម្មវិធី APIs និងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
ការបោះពុម្ពលើកបច្ចុប្បន្នគ្របដណ្តប់លើប្រភេទនានា រួមមាន ការគ្រប់គ្រងការចូលប្រើដែលខូច ការចាក់បញ្ចូល ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ សមាសធាតុងាយរងគ្រោះ និងហួសសម័យ ការបរាជ័យនៃសុចរិតភាពកម្មវិធី និងទិន្នន័យ និងការក្លែងបន្លំសំណើផ្នែកម៉ាស៊ីនមេ។ ការយល់ដឹងអំពីហានិភ័យនីមួយៗ និងការដោះស្រាយសមស្របគឺមានសារៈសំខាន់សម្រាប់ការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព ការកាត់បន្ថយការប៉ះពាល់នឹងសុវត្ថិភាពកម្មវិធី និងការការពារអង្គការពីការគំរាមកំហែងទំនើបៗ។

តើ OWASP Top 10 និងដំណោះស្រាយរបស់វាជាអ្វី?
បញ្ជីកំពូលទាំង ១០ របស់ OWASP គឺជាឯកសារយល់ដឹងដែលទទួលស្គាល់ជាសកល ដែលបោះពុម្ពផ្សាយដោយគម្រោងសុវត្ថិភាពកម្មវិធីគេហទំព័របើកចំហ (OWASP)។ វាកំណត់អត្តសញ្ញាណហានិភ័យសុវត្ថិភាពដ៏សំខាន់បំផុតដែលប៉ះពាល់ដល់កម្មវិធីគេហទំព័រទំនើបៗ ដោយផ្អែកលើទិន្នន័យវាយប្រហារក្នុងពិភពពិត ការស្រាវជ្រាវសហគមន៍ និងការវិភាគឧស្សាហកម្ម។ បញ្ជីនេះជួយអ្នកអភិវឌ្ឍន៍ ក្រុម AppSec វិស្វករ DevSecOps និងថ្នាក់ដឹកនាំសន្តិសុខ ផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដែលបង្កហានិភ័យធំបំផុតដល់កម្មវិធី APIs និងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
ចំណាត់ថ្នាក់កំពូលទាំង ១០ របស់ OWASP បច្ចុប្បន្នរួមមានប្រភេទសុវត្ថិភាពដូចជា ការគ្រប់គ្រងការចូលប្រើដែលខូច ការចាក់បញ្ចូល ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ សមាសធាតុងាយរងគ្រោះ និងហួសសម័យ ការបរាជ័យនៃសុចរិតភាពកម្មវិធី និងទិន្នន័យ និងការក្លែងបន្លំសំណើផ្នែកម៉ាស៊ីនមេ (SSRF)។ ការយល់ដឹងអំពីហានិភ័យទាំងនេះ និងការអនុវត្តយុទ្ធសាស្ត្រដោះស្រាយសមស្របគឺមានសារៈសំខាន់សម្រាប់ការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព ការកាត់បន្ថយការប៉ះពាល់នឹងសុវត្ថិភាពកម្មវិធី និងការការពារអង្គការនានាប្រឆាំងនឹងការគំរាមកំហែងតាមអ៊ីនធឺណិតសម័យទំនើប។
ប្រភេទកំពូលទាំង ១០ របស់ OWASP
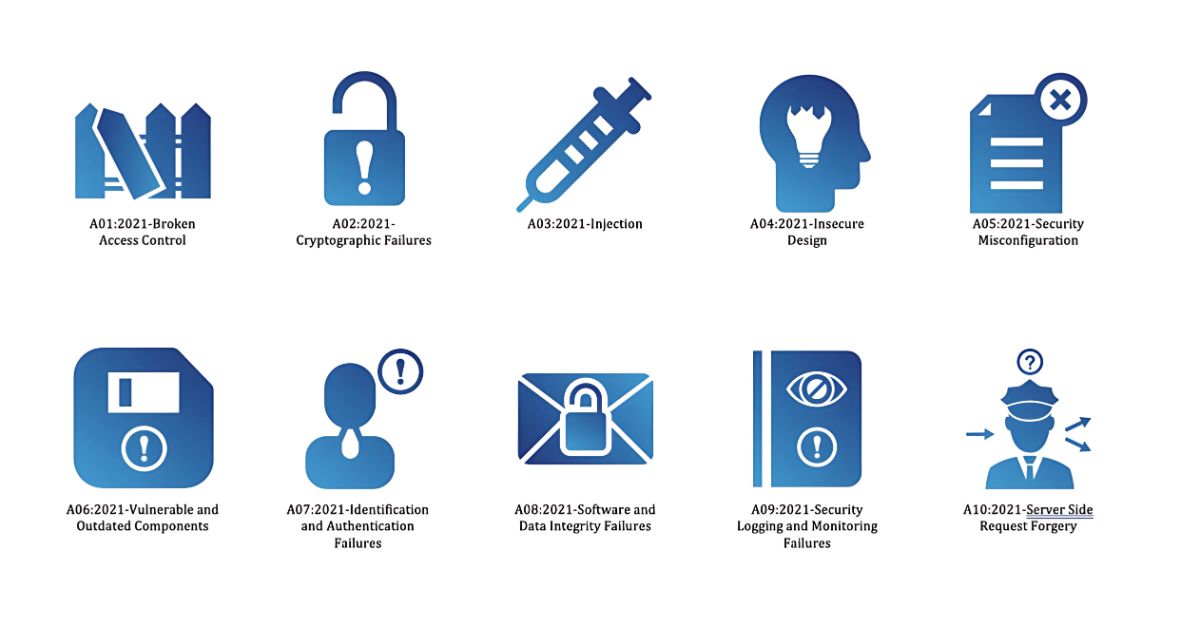
សង្ខេបអំពីចំណុចខ្សោយកំពូលទាំង ១០ របស់ OWASP
| ប្រភេទ OWASP | ហានិភ័យបឋម | ផលប៉ះពាល់ធម្មតា។ |
|---|---|---|
| ការគ្រប់គ្រងការចូលដំណើរការខូច | ការចូលប្រើដោយគ្មានការអនុញ្ញាត | ការបង្ហាញទិន្នន័យ |
| ការបរាជ័យនៃការអ៊ិនគ្រីប | ការអ៊ិនគ្រីបខ្សោយ | ការលួចទិន្នន័យរសើប |
| ការចាក់ថ្នាំ | ការប្រតិបត្តិបញ្ចូលដែលមានគំនិតអាក្រក់ | ការសម្របសម្រួលមូលដ្ឋានទិន្នន័យ |
| ការរចនាមិនមានសុវត្ថិភាព | ចំណុចខ្សោយផ្នែកស្ថាបត្យកម្ម | ចំណុចខ្សោយទូទាំងប្រព័ន្ធ |
| ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវសន្តិសុខ | ការដំឡើងមិនត្រឹមត្រូវ | ការចូលប្រើដោយគ្មានការអនុញ្ញាត |
| សមាសធាតុងាយរងគ្រោះ | ការពឹងផ្អែកហួសសម័យ | ការសម្របសម្រួលខ្សែសង្វាក់ផ្គត់ផ្គង់ |
| បរាជ័យក្នុងការផ្ទៀងផ្ទាត់ | ការគ្រប់គ្រងអត្តសញ្ញាណខ្សោយ | ការកាន់កាប់គណនី |
| ការបរាជ័យនៃភាពសុចរិតនៃកម្មវិធី | ការក្លែងបន្លំ Build/Depends | ការបញ្ចូលមេរោគ |
| ការបរាជ័យក្នុងការកត់ត្រា និងត្រួតពិនិត្យ | ការរកឃើញពន្យារពេល | ពេលវេលាស្នាក់នៅរបស់អ្នកវាយប្រហារត្រូវបានពង្រីក |
| SSRF | ការរំលោភលើសំណើផ្ទៃក្នុង | ការសម្របសម្រួលសេវាកម្មផ្ទៃក្នុង |

១. ការគ្រប់គ្រងការចូលប្រើត្រូវបានខូច (A01:2021)
តើការគ្រប់គ្រងការចូលប្រើដែលខូចជាអ្វី?
ការគ្រប់គ្រងការចូលប្រើដែលខូចកើតឡើងនៅពេលដែលអ្នកប្រើប្រាស់ទទួលបានការចូលប្រើទិន្នន័យ ឬសកម្មភាពដោយគ្មានការអនុញ្ញាត។ ឧទាហរណ៍ អ្នកវាយប្រហារអាចរៀបចំ URL ដើម្បីទទួលបានសិទ្ធិចូលប្រើជាអ្នកគ្រប់គ្រង។ OWASP បានរកឃើញបញ្ហានេះនៅក្នុង 94% នៃកម្មវិធីដែលបានសាកល្បង ដែលធ្វើឱ្យវាក្លាយជាចំណុចខ្សោយសុវត្ថិភាពកំពូលទាំង 10 របស់ OWASP ទូទៅបំផុតមួយ។
ដំណោះស្រាយសម្រាប់ការគ្រប់គ្រងការចូលប្រើដែលខូច
ដើម្បីកាត់បន្ថយហានិភ័យនេះ សូមអនុវត្តការចូលប្រើដែលមានសិទ្ធិតិចតួចបំផុត អនុវត្តការផ្ទៀងផ្ទាត់ពហុកត្តា (MFA) សម្រាប់ប្រតិបត្តិការដ៏រសើប និងធ្វើសវនកម្មសិទ្ធិអ្នកប្រើប្រាស់ជាប្រចាំ។
សន្តិសុខសម្ងាត់របស់ Xygeni ជួយការពារព័ត៌មានរសើបដូចជាសោ API និងថូខឹន ដោយកាត់បន្ថយហានិភ័យនៃការរំលោភបំពានលើការគ្រប់គ្រងការចូលប្រើ។ ការត្រួតពិនិត្យជាបន្តបន្ទាប់ធានានូវភាពសុចរិតនៃប្រព័ន្ធរបស់អ្នក។
ឧទាហរណ៍ Rael-World
In 2019, First American Financial Corp បានលាតត្រដាងលើ ឯកសាររសើបចំនួន ៨៥០ លាន ដោយសារតែការគ្រប់គ្រងការចូលប្រើមិនត្រឹមត្រូវ។ អ្នកវាយប្រហារអាចកែប្រែ URL ដើម្បីចូលប្រើឯកសារសម្ងាត់។ ដោយមិនអើពើនឹងការធានាសុវត្ថិភាពចំណុចចូលប្រើឱ្យបានត្រឹមត្រូវ ក្រុមហ៊ុនបានទុកទិន្នន័យរសើបឱ្យងាយរងគ្រោះ។ ឧប្បត្តិហេតុនេះសង្កត់ធ្ងន់លើតម្រូវការក្នុងការផ្ទៀងផ្ទាត់តួនាទីអ្នកប្រើប្រាស់ និងធានាថាមានតែបុគ្គលដែលមានការអនុញ្ញាតប៉ុណ្ណោះដែលអាចចូលប្រើព័ត៌មានរសើបបាន។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? កម្មវិធីទំនើបៗបង្ហាញ APIs សេវាកម្ម cloud និងតួនាទីអ្នកប្រើប្រាស់ចែកចាយ ដែលធ្វើឱ្យការចូលប្រើដោយគ្មានការអនុញ្ញាតក្លាយជាហានិភ័យសុវត្ថិភាពទូទៅបំផុត និងបង្កគ្រោះថ្នាក់បំផុតមួយដែលប៉ះពាល់ដល់ទិន្នន័យអាជីវកម្មដ៏រសើប។

២. ការបរាជ័យនៃការអ៊ិនគ្រីប (A02:2021)
តើការបរាជ័យនៃការអ៊ិនគ្រីបមានអ្វីខ្លះ?
ការបរាជ័យក្នុងការអ៊ិនគ្រីបទិន្នន័យរសើបកើតឡើងនៅពេលដែលប្រព័ន្ធបរាជ័យក្នុងការអ៊ិនគ្រីបទិន្នន័យរសើបបានត្រឹមត្រូវ ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារស្ទាក់ចាប់ និងប្រើប្រាស់វាខុស។ ការអ៊ិនគ្រីបដ៏រឹងមាំគឺចាំបាច់សម្រាប់ការការពារទិន្នន័យរសើប។
ដំណោះស្រាយសម្រាប់ការបរាជ័យនៃការអ៊ិនគ្រីប
អ៊ិនគ្រីបទិន្នន័យដែលបានរក្សាទុកជាមួយ AES-256 និងអនុវត្ត TLS 1.2 ឬខ្ពស់ជាងនេះសម្រាប់ទិន្នន័យដែលកំពុងដឹកជញ្ជូន។ ប្តូរសោអ៊ិនគ្រីបជាប្រចាំ និងធានាសុវត្ថិភាពពួកវាជាមួយនឹងការគ្រប់គ្រងការចូលប្រើត្រឹមត្រូវ។
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដរបស់ Xygeni (IaC) សន្តិសុខ ពិនិត្យការកំណត់ការអ៊ិនគ្រីបអំឡុងពេលដាក់ពង្រាយ ដើម្បីការពារចំណុចខ្សោយនៅក្នុងគោលការណ៍អ៊ិនគ្រីប។
ឧទាហរណ៍នៃពិភពលោកពិត
នៅឆ្នាំ 2017, ពិតក្រុមហ៊ុនប្រមូលទិន្នន័យ បានបង្ហាញឯកសារផ្ទាល់ខ្លួនចំនួន ៣៤០ លាន ដោយសារតែការអ៊ិនគ្រីបមិនត្រឹមត្រូវ។ អ្នកវាយប្រហារបានចូលមើលព័ត៌មានផ្ទាល់ខ្លួនដូចជាឈ្មោះ អាសយដ្ឋាន និងលេខទូរស័ព្ទ ពីព្រោះទិន្នន័យត្រូវបានរក្សាទុកជាអត្ថបទធម្មតា។ ការបំពាននេះបង្ហាញពីហានិភ័យនៃការបរាជ័យក្នុងការអ៊ិនគ្រីបទិន្នន័យរសើប។ ដោយការអនុវត្តការអ៊ិនគ្រីបត្រឹមត្រូវ។ standardដូចជា AES-256 សម្រាប់ទិន្នន័យនៅពេលសម្រាក និង TLS សម្រាប់ទិន្នន័យកំពុងដឹកជញ្ជូន អង្គការនានាអាចការពារទិន្នន័យរបស់ពួកគេពីការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? អង្គការនានាកំពុងរក្សាទុក និងផ្ទេរទិន្នន័យអតិថិជន ហិរញ្ញវត្ថុ និងការផ្ទៀងផ្ទាត់កាន់តែរសើបនៅទូទាំងបរិស្ថានពពក ដែលធ្វើឱ្យការអ៊ិនគ្រីបដ៏រឹងមាំមានសារៈសំខាន់សម្រាប់ការការពារភាពឯកជន និងការអនុលោមតាម។

៣. ការចាក់ (A03:2021)
តើការវាយប្រហារដោយការចាក់ថ្នាំជាអ្វី?
ចំណុចខ្សោយនៃការចាក់បញ្ចូល ដូចជា SQL Injection អនុញ្ញាតឱ្យអ្នកវាយប្រហារបញ្ចូលកូដព្យាបាទទៅក្នុងប្រព័ន្ធរបស់អ្នក ដែលអាចឱ្យពួកគេរៀបចំ ឬលួចទិន្នន័យ។ ការវាយប្រហារដោយការចាក់បញ្ចូលនៅតែជាហានិភ័យសុវត្ថិភាពកម្មវិធីទូទៅបំផុត និងមានឥទ្ធិពលបំផុតមួយដែលប៉ះពាល់ដល់កម្មវិធីគេហទំព័រទំនើប។
ឱសថសម្រាប់ ការវាយប្រហារដោយការចាក់
ប្រើសំណួរដែលមានប៉ារ៉ាម៉ែត្រ និងផ្ទៀងផ្ទាត់ការបញ្ចូលរបស់អ្នកប្រើប្រាស់។ ជៀសវាងសំណួរថាមវន្តនៅពេលណាដែលអាចធ្វើទៅបាន ដើម្បីកាត់បន្ថយហានិភ័យ។
ការរកឃើញភាពមិនប្រក្រតីរបស់ Xygeni ម៉ូនីទ័រ CI/CD pipelineសម្រាប់ឥរិយាបថមិនប្រក្រតី ដោយចាប់បានការប៉ុនប៉ងចាក់ថ្នាំដែលអាចកើតមានក្នុងពេលវេលាជាក់ស្តែង។
ឧទាហរណ៍នៃពិភពលោកពិត
In 2017, Equifax រងទុក្ខក ការបំពានទិន្នន័យដ៏ធំ ដែលបានលាតត្រដាងព័ត៌មានផ្ទាល់ខ្លួនរបស់ អតិថិជន 147 លាននាក់។ ការបំពាននេះបានកើតឡើងដោយសារ ភាពងាយរងគ្រោះនៃការចាក់ SQLដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហាររៀបចំគេហទំព័ររបស់ក្រុមហ៊ុន និងចូលប្រើទិន្នន័យរសើបដែលរក្សាទុកក្នុងមូលដ្ឋានទិន្នន័យ។ អង្គការនានាត្រូវតែធានាថាប្រព័ន្ធរបស់ពួកគេសម្អាតធាតុចូលរបស់អ្នកប្រើប្រាស់បានត្រឹមត្រូវ។ ការបិទភ្ជាប់ និងការធានាសុវត្ថិភាពសំណួរ SQL ជាប្រចាំអាចការពារភាពងាយរងគ្រោះនេះបាន។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? ភាពងាយរងគ្រោះនៃការចាក់បញ្ចូលបន្តប៉ះពាល់ដល់កម្មវិធីគេហទំព័រ APIs និងលំហូរការងារអភិវឌ្ឍន៍ដែលជួយដោយ AI ដែលការបញ្ចូលដែលមិនទាន់មានសុពលភាពទៅដល់អ្នកបកប្រែ មូលដ្ឋានទិន្នន័យ ឬប្រព័ន្ធ backend។

៤. ការរចនាមិនមានសុវត្ថិភាព (A04:2021)
តើការរចនាមិនមានសុវត្ថិភាពជាអ្វី?
ការរចនាមិនមានសុវត្ថិភាពកើតឡើងនៅពេលដែលអ្នកអភិវឌ្ឍន៍បរាជ័យក្នុងការរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណាក់កាលរចនាដំបូង ដែលបង្កើតភាពងាយរងគ្រោះដែលពិបាកជួសជុលនៅពេលក្រោយ។ ចំណុចខ្សោយទាំងនេះពិបាកជួសជុលណាស់ នៅពេលដែលកម្មវិធីឈានដល់បរិយាកាសផលិតកម្ម។
ឱសថសម្រាប់ ការរចនាមិនមានសុវត្ថិភាព
បញ្ចូលគោលការណ៍រចនាសុវត្ថិភាព និងការធ្វើគំរូគំរាមកំហែងនៅដើមដំបូងនៃវដ្តជីវិតអភិវឌ្ឍន៍។ វាយតម្លៃការរចនារបស់អ្នកជាប្រចាំសម្រាប់ចំណុចខ្សោយដែលអាចកើតមាន និងជួសជុលវាមុនពេលវាក្លាយជាបញ្ហាធ្ងន់ធ្ងរ។
ស៊ីហ្គេនី Application Security Posture Management (ASPM) កំណត់អត្តសញ្ញាណចំណុចខ្វះខាតក្នុងការរចនាដែលអាចកើតមាន មុនពេលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចពួកវា ដោយធានាថាអ្នកអភិវឌ្ឍន៍បញ្ចូលសុវត្ថិភាពទៅក្នុងផលិតផលរបស់ពួកគេតាំងពីដំបូង។
ឧទាហរណ៍នៃពិភពលោកពិត
ឧទាហរណ៍ថ្មីៗមួយក្នុងពិភពពិតនៃ ការរចនាមិនមានសុវត្ថិភាព នេះគឺជា ចំណុចខ្សោយរបស់ Microsoft Exchange ProxyShell ក្នុងឆ្នាំ ២០២១អ្នកវាយប្រហារបានទាញយកប្រយោជន៍ពីចំណុចខ្វះខាតនៃការរចនានៅក្នុងយន្តការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ និងការគ្រប់គ្រងការចូលប្រើរបស់ Microsoft Exchange ដែលអនុញ្ញាតឱ្យពួកគេប្រតិបត្តិកូដពីចម្ងាយនៅលើម៉ាស៊ីនមេដែលងាយរងគ្រោះ។ ភាពងាយរងគ្រោះទាំងនេះមិនមែនជាកំហុសក្នុងការអនុវត្តទេ ប៉ុន្តែជាចំណុចខ្សោយនៃការរចនាជាមូលដ្ឋានដែលធ្វើឱ្យការកេងប្រវ័ញ្ចអាចធ្វើទៅបានសូម្បីតែបន្ទាប់ពីបំណះត្រូវបានអនុវត្តមិនត្រឹមត្រូវក៏ដោយ។ ការបំពាននេះគូសបញ្ជាក់ពីសារៈសំខាន់នៃការរួមបញ្ចូលសុវត្ថិភាពនៅដំណាក់កាលរចនាដើម្បីការពារភាពងាយរងគ្រោះពីការបង្កើតឡើងនៅក្នុងប្រព័ន្ធ។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? ចំណុចខ្សោយផ្នែកសុវត្ថិភាពដែលបានណែនាំក្នុងដំណាក់កាលរចនាគឺពិបាក និងចំណាយច្រើនក្នុងការជួសជុលនៅពេលក្រោយ ជាពិសេសនៅក្នុងបរិយាកាសអភិវឌ្ឍន៍ដែលមានមូលដ្ឋានលើ cloud និងមានការវិវត្តយ៉ាងឆាប់រហ័ស។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? ការរចនាមិនមានសុវត្ថិភាពcisអ៊ីយ៉ុងមានតម្លៃថ្លៃក្នុងការជួសជុលនៅក្នុងផលិតកម្ម ហើយមានគ្រោះថ្នាក់ជាពិសេសនៅក្នុងស្ថាបត្យកម្មដើមលើពពក និងលំហូរការងារអភិវឌ្ឍន៍ដែលមានជំនួយពី AI ដែលជម្រើសស្ថាបត្យកម្មត្រូវបានធ្វើឡើងក្នុងល្បឿនលឿន ហើយតម្រូវការសុវត្ថិភាពងាយស្រួលរំលងនៅក្នុងការធ្វើឡើងវិញដំបូងៗ។

៥. ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ (A05:2021)
តើការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវជាអ្វី?
ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវកើតឡើងនៅពេលដែលអ្នកវាយប្រហារកេងប្រវ័ញ្ចប្រព័ន្ធដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ដូចជាប្រព័ន្ធដែលប្រើការកំណត់លំនាំដើម ឬទុកច្រកដែលមិនចាំបាច់ឱ្យបើក។ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅតែជាមូលហេតុចម្បងមួយនៃឧប្បត្តិហេតុសុវត្ថិភាពលើពពក និងកម្មវិធី។
ឱសថសម្រាប់ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវសន្តិសុខ
ការត្រួតពិនិត្យការកំណត់រចនាសម្ព័ន្ធដោយស្វ័យប្រវត្តិដោយប្រើ ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) និងធ្វើការត្រួតពិនិត្យសុវត្ថិភាពជាប្រចាំ។ រក្សាប្រព័ន្ធទាំងអស់ឱ្យទាន់សម័យជាមួយនឹងបំណះចុងក្រោយបំផុត។
ស៊ីហ្គេនី IaC Security ស្កេនរកការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវមុនពេលដាក់ពង្រាយ និងអនុវត្តគោលការណ៍សុវត្ថិភាពឱ្យជាប់លាប់នៅទូទាំងបរិស្ថានទាំងអស់។
ឧទាហរណ៍នៃពិភពលោកពិត
នៅឆ្នាំ 2018, អង្គការណាសា ជួបប្រទះនឹងការបំពានដោយសារតែ ការកំណត់មិនត្រឹមត្រូវ in អាត្លង់តាសៀន JIRA ទិន្នន័យគម្រោង និងបុគ្គលិកដែលងាយរងគ្រោះត្រូវបានលាតត្រដាង។ អ្នកវាយប្រហារបានចូលប្រើព័ត៌មានដោយសារតែការកំណត់រចនាសម្ព័ន្ធបើកចំហ។ ការត្រួតពិនិត្យសុវត្ថិភាពដោយស្វ័យប្រវត្តិ និងការអនុវត្តគោលការណ៍កំណត់រចនាសម្ព័ន្ធត្រឹមត្រូវអាចការពារការរំលោភបំពាននេះ។ ការធ្វើសវនកម្មជាប្រចាំនឹងបានរកឃើញភាពងាយរងគ្រោះមុនពេលអ្នកវាយប្រហារកេងប្រវ័ញ្ចវា។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? សេវាកម្មពពកដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ CI/CD pipelines, កុងតឺន័រ និងចំណុចប្រទាក់រដ្ឋបាលដែលត្រូវបានបង្ហាញនៅតែជាមូលហេតុចម្បងមួយនៃការរំលោភលើសុវត្ថិភាពទំនើប។

៦. សមាសធាតុងាយរងគ្រោះ និងហួសសម័យ (A06:2021)
តើសមាសធាតុងាយរងគ្រោះ និងហួសសម័យជាអ្វី?
សមាសធាតុងាយរងគ្រោះ និងហួសសម័យកើតឡើងនៅពេលដែលអ្នកប្រើបណ្ណាល័យ ឬក្របខ័ណ្ឌភាគីទីបីដែលមានចំណុចខ្សោយសុវត្ថិភាពដែលគេស្គាល់។ អ្នកវាយប្រហារអាចទាញយកប្រយោជន៍ពីចំណុចខ្សោយទាំងនេះដើម្បីធ្វើឲ្យកម្មវិធីរបស់អ្នកខូច។ នេះគឺជាការគំរាមកំហែងដ៏គ្រោះថ្នាក់មួយ ជាពិសេស ដោយសារតែកម្មវិធីទំនើបរហូតដល់ 60% ត្រូវបានបង្កើតឡើងដោយប្រើសមាសធាតុភាគីទីបី។
ឱសថសម្រាប់ សមាសធាតុងាយរងគ្រោះ និងហួសសម័យ
ធ្វើបច្ចុប្បន្នភាពបណ្ណាល័យភាគីទីបី និងការពឹងផ្អែកជាប្រចាំ ហើយប្រើប្រាស់ការវិភាគសមាសភាពកម្មវិធី (SCA) ឧបករណ៍សម្រាប់រកឃើញ និងជួសជុលចំណុចខ្សោយ។
ស៊ីហ្គេនី Open Source Security ស្កេនការពឹងផ្អែករបស់អ្នក ដើម្បីការពារការប្រើសមាសធាតុហួសសម័យ ឬមានគំនិតអាក្រក់ ដែលជួយអ្នករក្សាកម្មវិធីដែលមានសុវត្ថិភាព។
ឧទាហរណ៍នៃពិភពលោកពិត
In 2017, កម្មវិធី Apache Struts មានភាពងាយរងគ្រោះដែលមិនទាន់បានជួសជុល ដែលនាំឱ្យ ការបំពាន Equifax, ប៉ះពាល់ដល់អ្នកប្រើប្រាស់រាប់លាននាក់។ ភាពងាយរងគ្រោះគឺស្ថិតនៅក្នុង Apache Struts ២ដែលជាក្របខ័ណ្ឌដែលប្រើប្រាស់យ៉ាងទូលំទូលាយ ហើយ Equifax បានបរាជ័យក្នុងការអនុវត្តបំណះទាន់ពេលវេលា។ នេះបានធ្វើឱ្យប្រព័ន្ធរបស់ពួកគេប្រឈមនឹងការកេងប្រវ័ញ្ច។ ការអាប់ដេតទាន់ពេលវេលា និងការស្កេនភាពងាយរងគ្រោះជាប្រចាំនឹងអាចការពារការរំលោភបំពាននេះបាន។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? កម្មវិធីទំនើបៗពឹងផ្អែកយ៉ាងខ្លាំងទៅលើកញ្ចប់ប្រភពបើកចំហ និងបណ្ណាល័យភាគីទីបី ដែលធ្វើឱ្យការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី និងការពឹងផ្អែកដែលងាយរងគ្រោះ ក្លាយជាក្តីបារម្ភកាន់តែខ្លាំងឡើងរបស់ AppSec។

៧. ការបរាជ័យក្នុងការផ្ទៀងផ្ទាត់ (A07:2021)
តើការបរាជ័យក្នុងការកំណត់អត្តសញ្ញាណ និងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវមានអ្វីខ្លះ?
ភាពងាយរងគ្រោះទាំងនេះកើតឡើងនៅពេលដែលយន្តការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវខ្សោយ ឬអនុវត្តមិនត្រឹមត្រូវ ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហាររំលងការគ្រប់គ្រងសុវត្ថិភាព។
ឱសថសម្រាប់ ការបរាជ័យក្នុងការកំណត់អត្តសញ្ញាណ និងការផ្ទៀងផ្ទាត់
អនុវត្តគោលការណ៍ពាក្យសម្ងាត់ដ៏រឹងមាំ អនុវត្តការផ្ទៀងផ្ទាត់ពហុកត្តា (MFA) និងធ្វើសវនកម្មកំណត់ហេតុផ្ទៀងផ្ទាត់ដើម្បីការពារការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត។
ប្រព័ន្ធសុវត្ថិភាពសម្ងាត់របស់ Xygeni ជួយធានាសុវត្ថិភាពព័ត៌មានសម្ងាត់របស់អ្នក ដោយកាត់បន្ថយហានិភ័យនៃការលេចធ្លាយក្នុងអំឡុងពេលដំណើរការផ្ទៀងផ្ទាត់។
ឧទាហរណ៍នៃពិភពលោកពិត
In 2020នេះ រោទិ៍កាមេរ៉ាសុវត្ថិភាព ការរំលោភបំពាននេះបណ្តាលមកពីពាក្យសម្ងាត់ខ្សោយ។ អ្នកវាយប្រហារបានប្រើពាក្យសម្ងាត់សាមញ្ញៗ ហើយទទួលបានសិទ្ធិចូលមើលវីដេអូផ្សាយផ្ទាល់ពី កាមេរ៉ារបស់អ្នកប្រើប្រាស់រាប់ពាន់នាក់ការបំពាននេះបង្ហាញពីតម្រូវការដ៏សំខាន់សម្រាប់ការអនុវត្តការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវឱ្យកាន់តែរឹងមាំ។ ដូច្នេះ ការអនុវត្ត ការផ្ទៀងផ្ទាត់ពហុកត្តា (MFA) និងការអនុវត្ត គោលការណ៍ពាក្យសម្ងាត់ខ្លាំង នឹងបានការពារការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាតយ៉ាងងាយស្រួល។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? យន្តការផ្ទៀងផ្ទាត់ភាពទន់ខ្សោយនៅតែបន្តអាចឱ្យមានការកាន់កាប់គណនី ការវាយប្រហារដោយការបញ្ចូលព័ត៌មានសម្ងាត់ និងការចូលប្រើដោយគ្មានការអនុញ្ញាតនៅទូទាំង SaaS ពពក និង enterprise កម្មវិធី។

8. ការបរាជ័យនៃភាពត្រឹមត្រូវនៃកម្មវិធី និងទិន្នន័យ (A08:2021)
តើអ្វីទៅជាការបរាជ័យផ្នែកសុចរិតភាពនៃកម្មវិធី និងទិន្នន័យ?
ចំណុចខ្សោយទាំងនេះកើតឡើងនៅពេលដែលកូដ ឬហេដ្ឋារចនាសម្ព័ន្ធមិនការពារប្រឆាំងនឹងការក្លែងបន្លំ។ អ្នកវាយប្រហារអាចធ្វើឱ្យខូចដល់ការសាងសង់។ pipelines, dependencies ឬដំណើរការដាក់ពង្រាយ ដោយចាក់កូដព្យាបាទទៅក្នុងការធ្វើបច្ចុប្បន្នភាពដែលទុកចិត្ត។ កំហុសប្រភេទនេះបានក្លាយជាកង្វល់ដ៏ធំមួយដោយសារតែការកើនឡើងនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ ដែលសូម្បីតែសមាសធាតុភាគីទីបីដែលទុកចិត្តក៏ត្រូវបានកំណត់គោលដៅដើម្បីជ្រៀតចូលបណ្តាញផងដែរ។
ឱសថសម្រាប់ ការបរាជ័យនៃភាពត្រឹមត្រូវនៃកម្មវិធី និងទិន្នន័យ
ដើម្បីកាត់បន្ថយបញ្ហានេះ សូមអនុវត្តការចុះហត្ថលេខាលើកូដ ប្រើប្រាស់ដំណើរការសាងសង់ដែលមានសុវត្ថិភាព និងផ្ទៀងផ្ទាត់ភាពសុចរិតនៃសមាសធាតុភាគីទីបីទាំងអស់។
ស៊ីហ្គេនី CI/CD Security ធានាថារបស់អ្នក pipelines មានសុវត្ថិភាព និងត្រូវបានត្រួតពិនិត្យសម្រាប់ភាពមិនប្រក្រតី។ ការរកឃើញភាពមិនប្រក្រតីរបស់ Xygeni អាចកំណត់អត្តសញ្ញាណសកម្មភាពគួរឱ្យសង្ស័យដែលអាចបង្ហាញពីការក្លែងបន្លំ។
ឧទាហរណ៍នៃពិភពលោកពិត
In 2024ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ដ៏សំខាន់មួយ ដែលមានគោលដៅវាយប្រហារ ឧបករណ៍ប្រើប្រាស់ XZដែលជាបណ្ណាល័យបង្ហាប់ដែលប្រើប្រាស់យ៉ាងទូលំទូលាយនៅក្នុងប្រព័ន្ធ Linux។ XZ Utils គឺជាឧបករណ៍សំខាន់មួយដែលប្រើសម្រាប់បង្ហាប់ឯកសារ ដែលត្រូវបានទុកចិត្តដោយអង្គការរាប់ពាន់។ ទោះជាយ៉ាងណាក៏ដោយ អ្នកវាយប្រហារបានធ្វើឱ្យខូចដំណើរការបង្កើតគម្រោងដោយជោគជ័យដោយការចាក់បញ្ចូលទ្វារខាងក្រោយទៅក្នុងកូដ។
អ្នកវាយប្រហារមិនត្រូវបានគេកត់សម្គាល់អស់មួយរយៈ ដែលមានន័យថាប្រព័ន្ធដែលពឹងផ្អែកលើបណ្ណាល័យដែលរងការសម្របសម្រួលងាយរងគ្រោះដោយការប្រតិបត្តិកូដពីចម្ងាយ និងការកេងប្រវ័ញ្ចបន្ថែមទៀត។ ជាលទ្ធផល អ្នកវាយប្រហារទាំងនេះទទួលបានការគ្រប់គ្រងលើប្រព័ន្ធដែលរងផលប៉ះពាល់ ដែលនាំឱ្យមានការលួចចូលទិន្នន័យ និងការលួចចូលព័ត៌មានរសើប។
ហេតុការណ៍នេះ គឺជាការរំលឹកយ៉ាងច្បាស់អំពីគ្រោះថ្នាក់ដែលបង្កឡើងដោយ ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់. សូម្បីតែបណ្ណាល័យដែលគួរឱ្យទុកចិត្តយ៉ាងទូលំទូលាយក៏អាចត្រូវបានកែច្នៃដើម្បីសម្របសម្រួលប្រព័ន្ធជាច្រើនបានដែរ។ តាមរយៈការធានាដំណើរការសាងសង់ដែលមានសុវត្ថិភាព ដោយប្រើបច្ចេកទេសចុះហត្ថលេខាលើកូដ និងការត្រួតពិនិត្យជាបន្តបន្ទាប់នៃសមាសធាតុភាគីទីបី អង្គការនានាអាចការពារភាពងាយរងគ្រោះបែបនេះពីការជ្រៀតចូលប្រព័ន្ធរបស់ពួកគេ។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដែលផ្តោតលើការបង្កើត pipelines, ការចុះឈ្មោះកញ្ចប់, ភាពអាស្រ័យ, និង CI/CD ប្រព័ន្ធទាំងនេះបានក្លាយជាហានិភ័យដ៏ធំមួយសម្រាប់ការអភិវឌ្ឍកម្មវិធីទំនើបៗ។

9. ការបរាជ័យក្នុងការកត់ត្រា និងត្រួតពិនិត្យសុវត្ថិភាព (A09:2021)
តើការបរាជ័យក្នុងការកត់ត្រា និងត្រួតពិនិត្យសុវត្ថិភាពមានអ្វីខ្លះ?
ការបរាជ័យទាំងនេះកើតឡើងនៅពេលដែលកម្មវិធីមិនកត់ត្រាព្រឹត្តិការណ៍សុវត្ថិភាពឱ្យបានត្រឹមត្រូវ ឬខ្វះយន្តការត្រួតពិនិត្យ។ បើគ្មានកំណត់ហេតុលម្អិតទេ ការរកឃើញ និងឆ្លើយតបទៅនឹងការវាយប្រហារក្លាយជាការលំបាក។ ចំណុចខ្សោយទាំងនេះច្រើនតែពន្យារពេលការរកឃើញការរំលោភបំពាន ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារកេងប្រវ័ញ្ចប្រព័ន្ធក្នុងរយៈពេលយូរ។
ឱសថសម្រាប់ ការបរាជ័យក្នុងការកត់ត្រា និងត្រួតពិនិត្យសុវត្ថិភាព
បើកការកត់ត្រាដ៏ទូលំទូលាយសម្រាប់សកម្មភាពសំខាន់ៗទាំងអស់ រក្សាទុកកំណត់ហេតុដោយសុវត្ថិភាព និងធានាថាពួកវាត្រូវបានត្រួតពិនិត្យសម្រាប់សកម្មភាពគួរឱ្យសង្ស័យ។ លើសពីនេះ សូមប្រើឧបករណ៍ស្វ័យប្រវត្តិដើម្បីជូនដំណឹងដល់អ្នកអំពីការគំរាមកំហែងដែលអាចកើតមាន។
ការរកឃើញភាពមិនប្រក្រតីរបស់ Xygeni ជួយកំណត់អត្តសញ្ញាណសកម្មភាពមិនប្រក្រតីក្នុងពេលវេលាជាក់ស្តែង។ លើសពីនេះ CI/CD សុវត្ថិភាពធានាថាការកំណត់រចនាសម្ព័ន្ធការកត់ត្រា និងការត្រួតពិនិត្យត្រូវបានអនុវត្តជាប់លាប់នៅទូទាំងបរិស្ថាន។
ឧទាហរណ៍នៃពិភពលោកពិត
In 2023, Uber បានជួបប្រទះនឹងការលួចចូលទិន្នន័យដែល បានលួចយកព័ត៌មានផ្ទាល់ខ្លួនរបស់អ្នកបើកបររាប់ពាន់នាក់ការរំលោភបំពាននេះបានកើតឡើងនៅពេលដែលក្រុមហ៊ុនច្បាប់ភាគីទីបីមួយ ជេណូវ៉ា ប៊ើនស៍បានជួបប្រទះឧប្បត្តិហេតុសុវត្ថិភាពមួយ ដែលធ្វើឲ្យទិន្នន័យលេចចេញ។ ទោះបីជាការជូនដំណឹងត្រូវបានបង្កឡើងក៏ដោយ ប្រព័ន្ធត្រួតពិនិត្យរបស់ Uber បានបរាជ័យក្នុងការរកឃើញ និងឆ្លើយតបទៅនឹងការវាយប្រហារបានទាន់ពេលវេលា។
អ្នកវាយប្រហារទទួលបានព័ត៌មានរសើប រួមទាំងឈ្មោះ លេខទូរស័ព្ទ និងកំណត់ត្រាបើកបរ។ ការពន្យារពេលនេះភាគច្រើនដោយសារតែខ្វះការកត់ត្រាទិន្នន័យដ៏ទូលំទូលាយ និងប្រព័ន្ធត្រួតពិនិត្យមិនគ្រប់គ្រាន់។
ប្រសិនបើ Uber ត្រួតពិនិត្យការចូលប្រើប្រាស់ប្រព័ន្ធរបស់ខ្លួនបានត្រឹមត្រូវ និងអនុវត្តការអនុវត្តការកត់ត្រាទិន្នន័យកាន់តែប្រសើរ ពួកគេអាចរកឃើញការរំលោភបំពាននេះលឿនជាងនេះ។ ជាលទ្ធផល ក្រុមហ៊ុនអាចកាត់បន្ថយការខូចខាតកេរ្តិ៍ឈ្មោះ និងការខាតបង់ផ្នែកហិរញ្ញវត្ថុបាន។ ការរំលោភបំពាននេះគូសបញ្ជាក់ពីសារៈសំខាន់ដ៏សំខាន់នៃការរក្សាប្រព័ន្ធកត់ត្រាទិន្នន័យ និងត្រួតពិនិត្យប្រកបដោយប្រសិទ្ធភាព ដើម្បីរកឃើញ និងកាត់បន្ថយការគំរាមកំហែងទាន់ពេលវេលា។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? បើគ្មានភាពមើលឃើញ និងការត្រួតពិនិត្យត្រឹមត្រូវទេ អង្គការនានាពិបាករកឃើញការវាយប្រហារតាំងពីដំបូង ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារនៅតែមិនត្រូវបានរកឃើញក្នុងរយៈពេលយូរ។

10. ការក្លែងបន្លំសំណើរផ្នែកម៉ាស៊ីនបម្រើ (SSRF) (A10:2021)
តើការក្លែងបន្លំសំណើរផ្នែកម៉ាស៊ីនមេជាអ្វី?
SSRF កើតឡើងនៅពេលដែលអ្នកវាយប្រហារបញ្ឆោតម៉ាស៊ីនមេឱ្យធ្វើការស្នើសុំទៅកាន់ទីតាំងដែលមិនចង់បាន ដោយជារឿយៗចូលប្រើសេវាកម្មផ្ទៃក្នុងដែលគួរតែត្រូវបានដាក់កម្រិត។ ភាពងាយរងគ្រោះនេះអនុញ្ញាតឱ្យអ្នកវាយប្រហារចូលប្រើទិន្នន័យរសើប ឬប្រតិបត្តិពាក្យបញ្ជានៅលើប្រព័ន្ធផ្ទៃក្នុង។
ឱសថសម្រាប់ SSRF
ដើម្បីទប់ស្កាត់ SSRF សូមផ្ទៀងផ្ទាត់ការបញ្ចូលរបស់អ្នកប្រើប្រាស់ទាំងអស់ ហើយដាក់កម្រិតសមត្ថភាពរបស់ម៉ាស៊ីនមេក្នុងការធ្វើការស្នើសុំចេញ។ លើសពីនេះ សូមប្រើបញ្ជីអនុញ្ញាតដើម្បីគ្រប់គ្រង URL ណាដែលម៉ាស៊ីនមេអាចចូលប្រើបាន។
ស៊ីហ្គេនី CI/CD សន្តិសុខជួយតាមដាន pipelines សម្រាប់ភាពងាយរងគ្រោះ SSRF ដែលអាចកើតមាន។ លើសពីនេះ ការរកឃើញភាពមិនប្រក្រតីរបស់ Xygeni អាចចាប់គំរូសំណើដែលមិននឹកស្មានដល់ ឬគួរឱ្យសង្ស័យ។
ឧទាហរណ៍នៃពិភពលោកពិត
In 2022, ភាពងាយរងគ្រោះដ៏សំខាន់មួយនៅក្នុង ម៉ៃក្រូសូហ្វ ឆេកហ្សេន (CVE-2022-41040) ត្រូវបានវាយប្រហារដោយអ្នកវាយប្រហារដោយប្រើបច្ចេកទេស SSRF។ អ្នកវាយប្រហារអាចផ្ញើសំណើដែលមានគំនិតអាក្រក់ទៅកាន់ម៉ាស៊ីនមេ Exchange ដោយរំលងការការពារសុវត្ថិភាពផ្ទៃក្នុង។
ពេលចូលទៅខាងក្នុង អ្នកវាយប្រហារបានចូលមើលប្រព័ន្ធខាងក្នុង និងលួចយកទិន្នន័យរសើប។ តាមរយៈការកេងប្រវ័ញ្ច SSRFពួកគេទទួលបានការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាតចំពោះធនធានផ្ទៃក្នុងដែលមានការរឹតបន្តឹង ដែលនាំឱ្យមានការរំលោភលើសុវត្ថិភាពយ៉ាងច្រើន។
ភាពងាយរងគ្រោះរបស់ SSRF មានគ្រោះថ្នាក់ជាពិសេស ពីព្រោះវាផ្តល់ឱ្យអ្នកវាយប្រហារនូវសិទ្ធិចូលប្រើប្រព័ន្ធខាងក្នុង ដែលមិនគួរបង្ហាញជាសាធារណៈ។ ប្រសិនបើ Microsoft អនុវត្តការផ្ទៀងផ្ទាត់ការបញ្ចូល និងការរឹតបន្តឹងសំណើចេញកាន់តែតឹងរ៉ឹង ពួកគេអាចរារាំងការប៉ុនប៉ងរបស់អ្នកវាយប្រហារក្នុងការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះនេះ។ ការបំពាននេះបង្ហាញពីសារៈសំខាន់នៃការគ្រប់គ្រងសំណើរបស់ម៉ាស៊ីនមេទៅកាន់ធនធានផ្ទៃក្នុងដែលងាយរងគ្រោះ និងធានាថាមានតែប្រភពដែលគួរឱ្យទុកចិត្ត និងបានផ្ទៀងផ្ទាត់ប៉ុណ្ណោះដែលអាចធ្វើអន្តរកម្មជាមួយពួកគេបាន។
ហេតុអ្វីបានជាវាសំខាន់នៅថ្ងៃនេះ? ស្ថាបត្យកម្មដើមលើ Cloud និង API ខាងក្នុងបានបង្កើនផលប៉ះពាល់នៃភាពងាយរងគ្រោះរបស់ SSRF ដែលអ្នកវាយប្រហារប្រើដើម្បីចូលប្រើសេវាកម្មផ្ទៃក្នុង និងប្រព័ន្ធទិន្នន័យមេតាដែលងាយរងគ្រោះ។
ហេតុអ្វីបានជា OWASP Top 10 នៅតែមានសារៈសំខាន់?
ចំពោះ ចំណុចខ្សោយកំពូលទាំង ១០ របស់ OWASP គឺមានសារៈសំខាន់ខ្លាំងណាស់សម្រាប់អង្គការដែលមានគោលបំណងធានាសុវត្ថិភាពកម្មវិធីរបស់ពួកគេពីការគំរាមកំហែងទូទៅបំផុត និងគ្រោះថ្នាក់បំផុត។ ហានិភ័យទាំងនេះមិនមែនជាទ្រឹស្តីទេ; ពួកវាតំណាងឱ្យហានិភ័យក្នុងពិភពពិតដែលអាចនាំឱ្យមានការលួចចូលទិន្នន័យ ការខាតបង់ផ្នែកហិរញ្ញវត្ថុ និងការខូចខាតកេរ្តិ៍ឈ្មោះ។ តាមរយៈការដោះស្រាយភាពងាយរងគ្រោះទាំងនេះជាមុន អង្គការនានាអាចកាត់បន្ថយហានិភ័យនៃការវាយប្រហារដោយជោគជ័យយ៉ាងច្រើន និងធានាថាប្រព័ន្ធរបស់ពួកគេមានភាពធន់ប្រឆាំងនឹងការគំរាមកំហែងដែលកំពុងវិវត្ត។
លើសពីនេះ ការអនុវត្តដំណោះស្រាយដែលបានណែនាំនៅក្នុងបញ្ជីចំណុចខ្សោយកំពូលទាំង ១០ របស់ OWASP ជួយអង្គការនានាឱ្យចាត់វិធានការជាយុទ្ធសាស្ត្រចំពោះសុវត្ថិភាព។ ឧទាហរណ៍ ការពង្រឹងការគ្រប់គ្រងការចូលប្រើ ការធានាសុវត្ថិភាពការអនុវត្តការអ៊ិនគ្រីប និងការកាត់បន្ថយហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់ សុទ្ធតែដើរតួនាទីយ៉ាងសំខាន់ក្នុងការដោះស្រាយចំណុចខ្សោយទាំងនេះ។ ជាលទ្ធផល អង្គការនានាកាត់បន្ថយផ្ទៃវាយប្រហារ ដែលធ្វើឱ្យវាកាន់តែពិបាកសម្រាប់អ្នកវាយប្រហារក្នុងការកេងចំណេញពីចំណុចខ្សោយនៅក្នុងប្រព័ន្ធ។
នៅពេលដែលការគំរាមកំហែងតាមអ៊ីនធឺណិតវិវឌ្ឍ វាមានសារៈសំខាន់ណាស់សម្រាប់អង្គការនានាក្នុងការឈានមុខគេលើចំណុចខ្សោយដែលអាចកើតមាន។ តាមរយៈការចាត់វិធានការតាំងពីដំបូង អង្គការនានាធានាបាននូវការការពាររយៈពេលវែងសម្រាប់កម្មវិធីរបស់ពួកគេ និងរក្សាបាននូវទំនុកចិត្តពីអ្នកប្រើប្រាស់របស់ពួកគេ។
ក្រៅពីចំណុចខ្សោយ OWASP កំពូលទាំង ១០ បែបប្រពៃណី អង្គការនានាកំពុងប្រឈមមុខនឹងកញ្ចប់ប្រភពបើកចំហដែលមានគំនិតអាក្រក់ ការវាយប្រហារដោយការភាន់ច្រឡំពីការពឹងផ្អែក យុទ្ធនាការវាយអក្សរខុស កូដដែលបង្កើតដោយ AI ដែលមិនមានសុវត្ថិភាព។ CI/CD pipeline ការសម្របសម្រួល ការលាតត្រដាងអាថ៌កំបាំង និងមេរោគខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
កម្មវិធី AppSec ទំនើបៗកំពុងរួមបញ្ចូលគ្នានូវការណែនាំ OWASP ជាមួយ software supply chain security, សុវត្ថិភាព AI និងការវិភាគហានិភ័យពេលដំណើរការ ដើម្បីដោះស្រាយផ្ទៃវាយប្រហារដែលកំពុងវិវត្ត។
របៀបដែល Xygeni គាំទ្រគំនិតផ្តួចផ្តើម OWASP និង OWASP SAMM
អាសយដ្ឋាន ចំណុចខ្សោយកំពូលទាំង ១០ របស់ OWASP គឺមានសារៈសំខាន់ខ្លាំងណាស់ចំពោះការធានាសុវត្ថិភាពកម្មវិធីគេហទំព័រ។ ទោះជាយ៉ាងណាការធានាសុវត្ថិភាពកម្មវិធីរបស់អ្នកមិនបញ្ចប់ត្រឹមនេះទេ។ គំរូភាពចាស់ទុំនៃការធានាកម្មវិធី OWASP (SAMM) ផ្តល់នូវក្របខ័ណ្ឌសម្រាប់វាយតម្លៃ និងកែលម្អភាពចាស់ទុំសុវត្ថិភាពរបស់អ្នកនៅទូទាំងវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី (SDLC). ដោយការរួមបញ្ចូល ឧបករណ៍សុវត្ថិភាពដ៏ទូលំទូលាយរបស់ Xygeni អង្គការនានាមិនត្រឹមតែអាចកាត់បន្ថយ ចំណុចខ្សោយសុវត្ថិភាពកំពូលទាំង ១០ របស់ OWASP ប៉ុន្តែក៏បង្កើនភាពចាស់ទុំផ្នែកសុវត្ថិភាពរួមរបស់ពួកគេផងដែរ ដូចដែលបានគូសបញ្ជាក់ដោយ OWASP SAMM។
ពង្រឹងសុវត្ថិភាពកម្មវិធីជាមួយ Xygeni
Xygeni ផ្តល់អំណាចដល់អង្គការនានាដើម្បីដោះស្រាយបញ្ហា បញ្ជីចំណុចខ្សោយកំពូលទាំង ១០ របស់ OWASP ខណៈពេលដែលកំពុងពន្លឿនការអនុម័ត OWASP SAMM ដោយជួយអង្គការនានាឱ្យមានភាពប្រសើរឡើងជាបន្តបន្ទាប់នៃភាពចាស់ទុំផ្នែកសុវត្ថិភាពកម្មវិធី។ តាមរយៈការធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងសុវត្ថិភាព ការអនុញ្ញាតឱ្យមានអាទិភាពផ្អែកលើហានិភ័យ និងការពង្រឹងការគ្រប់គ្រងឧប្បត្តិហេតុ Xygeni ជួយអង្គការនានាក្នុងការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព និងធន់ ដែលកាត់បន្ថយហានិភ័យនៃការរំលោភលើសុវត្ថិភាពប្រកបដោយប្រសិទ្ធភាព។
តាមរយៈការត្រួតពិនិត្យពេលវេលាជាក់ស្តែង ការរកឃើញភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិ និងការអនុវត្តគោលនយោបាយនៅទូទាំង SDLCXygeni ធ្វើឱ្យកិច្ចខិតខំប្រឹងប្រែងផ្នែកសន្តិសុខ និងការអនុលោមតាមច្បាប់មានភាពសាមញ្ញ ដោយស្របតាមការអនុវត្តល្អបំផុតរបស់ OWASP SAMM។ នេះអនុញ្ញាតឱ្យអង្គការនានាបង្កើនភាពចាស់ទុំផ្នែកសន្តិសុខរបស់ពួកគេជាលំដាប់ ជាមួយនឹងផែនទីបង្ហាញផ្លូវច្បាស់លាស់សម្រាប់ការកែលម្អជាបន្តបន្ទាប់។
ចាត់វិធានការឥឡូវនេះដើម្បីធានាសុវត្ថិភាពកម្មវិធីរបស់អ្នក
ចំពោះ ចំណុចខ្សោយកំពូលទាំង ១០ របស់ OWASP គូសបញ្ជាក់ពីហានិភ័យសុវត្ថិភាពបន្ទាន់បំផុតដែលកម្មវិធីទំនើបៗកំពុងប្រឈមមុខ។ ដោយអនុវត្តតាម គោលការណ៍ណែនាំ OWASP និងការអនុវត្តការអនុវត្តល្អបំផុតដែលបានគូសបញ្ជាក់នៅទីនេះ អ្នកអាច ធានាសុវត្ថិភាពអង្គការរបស់អ្នកពីការគំរាមកំហែងទាំងនេះ និងបង្កើតកម្មវិធីដែលអាចទប់ទល់នឹងការវាយប្រហារដ៏ស្មុគស្មាញ។
ពង្រឹងសុវត្ថិភាពកម្មវិធីរបស់អ្នក និង Software Supply Chain Security.
កម្មវិធីទំនើបៗទាមទារច្រើនជាងការស្កេនភាពងាយរងគ្រោះបែបប្រពៃណី។ ស៊ីហ្គេនី ជួយអង្គការនានាកំណត់អត្តសញ្ញាណ ផ្តល់អាទិភាព និងដោះស្រាយហានិភ័យកំពូលទាំង ១០ របស់ OWASP នៅទូទាំងកូដប្រភព ការពឹងផ្អែកប្រភពបើកចំហ CI/CD pipelines, ហេដ្ឋារចនាសម្ព័ន្ធ cloud និងលំហូរការងារអភិវឌ្ឍន៍ដែលមានជំនួយពី AI។
ស្វែងយល់ពីរបៀបដែល Xygeni ជួយក្រុម AppSec និង DevSecOps កាត់បន្ថយហានិភ័យនៅទូទាំងសម័យទំនើប SDLC!

