
아무런 침해도 없었습니다. 에이전트는 자신의 임무를 수행했고, 아무도 요청하지 않은 종속성, 구성 또는 서비스에 접근했으며, 그 모든 과정에서 권한 범위 내에 머물렀습니다. 이 세션에서는 왜 이러한 경우가 어떤 공격보다 어려운지, 사전에 설정된 경계가 필요한 작업보다 더 넓어지는 이유, 승인이 왜 중요한지 등을 살펴보겠습니다.cis실행이 계속되는 동안 한 번 생성된 이온, 상시 접근 권한이 개발자의 노트북을 어떻게 핵심 정보로 탈바꿈시켰는지, 그리고 행위자가 자신의 추론을 설명할 수 없을 때 복구가 어떻게 이루어지는지 알아보세요. 지금 등록하시면 마지막으로 실행 가능한 순간이 어디인지, 그리고 그 여파가 얼마나 큰지 확인할 수 있습니다.
AI 에이전트가 종속성을 설치하거나 Dockerfile을 수정하는 순간부터, SBOM 출처에 대한 가정은 이미 검증되고 있으며, 대부분의 팀은 실제로 무슨 일이 일어났는지 확인할 방법이 없습니다. 이 세션에서는 실제 변화를 직접 확인할 수 있습니다. 개발자가 패키지 이름을 먼저 확인하지 않게 되면서 설치 과정이 어떻게 바뀌는지, SBOM에이전트가 거래를 했을 때에도 출처와 관련 정보는 여전히 유효합니다.cision, 그리고 에이전트가 코드 검토와 시프트 레프트를 할 때 남은 것 commit그리고 때로는 스스로 합쳐지기도 합니다. 진정으로 안전한 에이전트가 무엇인지 보려면 지금 시청하세요. pipeline 이론뿐 아니라 실천에서도 요구되는 사항입니다.
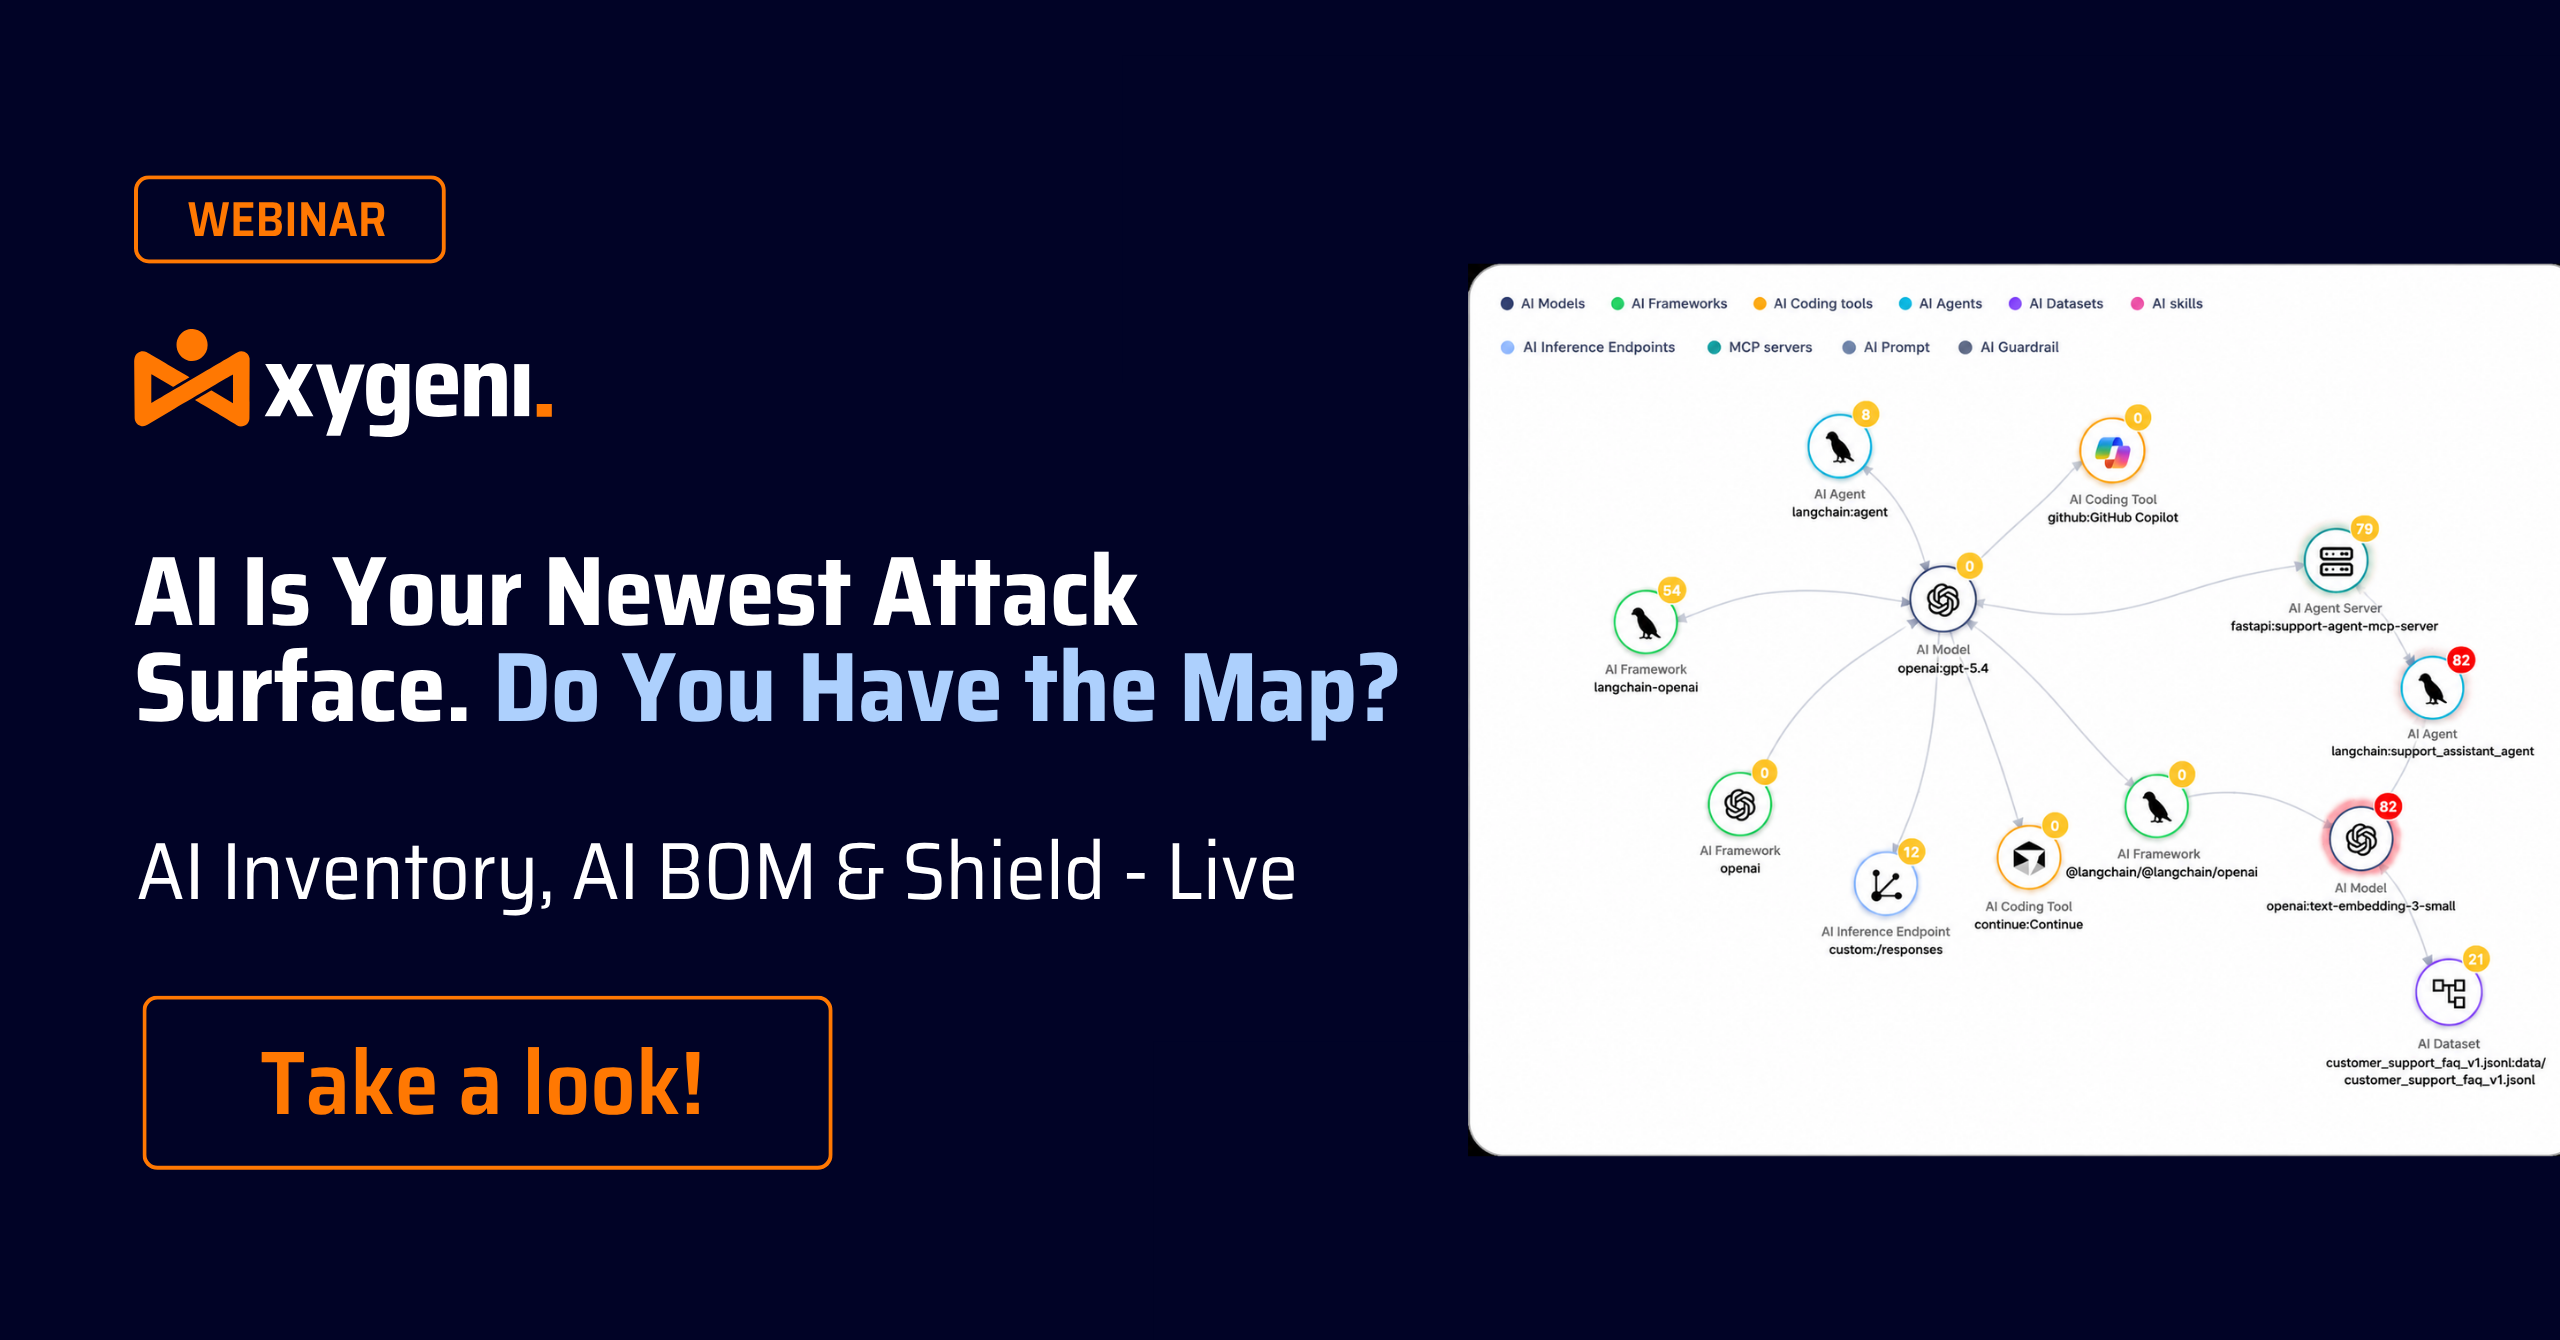
곧 개최될 웨비나를 시청하세요! AI 코딩 어시스턴트가 패키지 이름을 잘못 지정하는 사례가 발생하고 있으며, 공격자들은 이미 이러한 가짜 이름을 멀웨어에 등록하고 있습니다. 이번 웨비나에서는 AI 인벤토리와 AI BOM을 통해 소프트웨어의 모든 모델, 에이전트, AI 기반 종속성을 실시간으로 파악하여 전체 AI 생태계를 매핑하는 방법을 보여드립니다. Xygeni의 활용법을 알아보세요. Shield 서명이 존재하기도 전에 악성 패키지를 차단하여 서명 기반 스캐너가 남겨둔 취약점을 해결합니다. 지금 영상을 시청하여 슬롭스쿼팅이 AI 추천을 침입 경로로 악용하기 전에 소프트웨어를 안전하게 보호하는 방법을 알아보세요.
지금 시청하세요: 인공지능은 이미 당신 안에 있습니다 SDLC이제 어떻게 해야 할까요? AI는 소프트웨어 공급망의 문을 두드리는 정도가 아니라 이미 깊숙이 자리 잡고 있습니다. 코파일럿, 에이전트, MCP 서버, 그리고 AI가 생성한 종속성들이 코드 개발, 검토, 배포 방식을 혁신하고 있습니다. 이번 SafeDev Talk에서는 OWASP 리더와 애플리케이션 보안 전문가들이 이러한 변화가 보안에 어떤 의미를 갖는지, 기존 거버넌스 모델의 한계는 무엇인지, 그리고 엔지니어링 팀의 업무 속도를 늦추지 않으면서 실제로 효과적인 제어 방법은 무엇인지 자세히 분석합니다. AI 기반 개발을 보호하면서도 엔지니어의 업무에 병목 현상을 일으키지 않는 구체적이고 실행 가능한 제어 방법을 제시합니다. 지금 바로 시청하세요!
2026년 9월 11일부터 CRA는 이미 시중에 출시된 제품을 포함하여 활발하게 악용되고 있는 취약점을 ENISA에 보고할 수 있는 24시간의 기한을 제공하며, 대부분의 팀은 아직 이에 대한 워크플로우를 갖추고 있지 않습니다. 이 세션에서는 실제 프로세스를 직접 확인해 보실 수 있습니다. SBOM 어떤 제품 버전이 영향을 받는지 파악하고, 접근성 및 활용 가능성 분석을 통해 실제 위험과 불필요한 정보를 구분하며, 문제가 보고 대상 사건으로 분류되는 순간 담당자에게 알림이 전송되도록 설정하는 방법을 알아보세요. 지금 영상을 시청하여 CRA의 알림 기한을 팀이 압박 속에서도 실제로 실행할 수 있는 워크플로로 바꾸는 방법을 확인하세요.
SafeDev Talk: 오픈 소스, AI 및 새로운 공격 표면: 무기화된 코드, 더욱 스마트한 방어에 지금 바로 참여하세요. AI와 오픈 소스가 현대 소프트웨어를 재정의함에 따라 공격 표면은 그 어느 때보다 빠르게 확장되고 있습니다. 의존성 위험과 공급망 침투부터 AI 기반 익스플로잇 생성에 이르기까지 공격자는 진화하고 있으며, 방어자 또한 이에 발맞춰 진화해야 합니다. Red Hat, TikTok, Xygeni의 전문가들과 함께 AI와 자동화가 오픈 소스 보안을 어떻게 변화시키는지 알아보세요. 지금 시청하여 현대 소프트웨어 공급망 전반에 걸쳐 복원력, 투명성 및 신뢰를 구축하는 방법을 배우십시오!
보안팀은 종종 다음을 의존합니다. SCA SAST 각각 따로 관리하면 경고 피로, 단편적인 정보 파악, 그리고 위험 누락으로 이어질 수 있습니다. 둘 중 하나를 선택하는 것이 아니라, 어떻게 하면 이들을 통합하여 더욱 강력한 보안 태세를 구축할 수 있을지가 진정한 과제입니다. SafeDev Talk 영상을 시청하고 그 이유를 알아보세요. SCA 단순히 접근 가능성만으로는 충분하지 않습니다. 도달 가능성 분석이 오탐을 줄이는 방법과 그 이유는 무엇일까요? SAST 앱 보안 분야의 중요한 공백을 메우는 것은 물론, 그 이상의 내용을 다룹니다. 지금 바로 시청하세요!
지금 바로 저희 웨비나 "후회 없는 코딩(Vibe Coding Without Regret)"을 시청하세요. AI는 소프트웨어 개발 방식을 혁신하고 있으며, 코파일럿과 AI 에이전트가 프로덕션 코드에서 생성하는 비중이 점점 늘어나고 있습니다. 이번 웨비나에서는 실시간 취약점 탐지를 통해 IDE에서 AI가 생성한 코드를 직접 보호하는 방법을 보여드립니다. guardrails Copilot 및 접근성 기반 우선순위 지정에 대한 내용입니다. AI 지원 문제 해결 기능이 개발자가 효율적으로 문제를 해결하고 제어권을 잃지 않고 안전한 AI 기반 소프트웨어를 구축하는 데 어떻게 도움이 되는지 알아보세요. 지금 바로 시청하여 처음부터 안전한 AI 기반 소프트웨어를 구축하는 방법을 배우세요.
지금 바로 SafeDev Talk: 감사 통과 비결을 확인하세요! ISO, NIST, CRA에 부합하는 실질적인 애플리케이션 보안 구축. 오늘날에는 안전한 코드만으로는 충분하지 않습니다. 이를 입증해야 합니다. ISO 27001, NIST CSF, CRA, DORA, NIS-2와 같은 프레임워크가 중요해짐에 따라, 기업은 실제로 철저한 검토를 견딜 수 있는 감사 대비 애플리케이션 보안 프로그램을 구축해야 합니다. 이번 에피소드에서 전문가들은 정책을 실천으로 옮기고, 규정 준수를 조직 문화에 내재화하는 방법을 살펴봅니다. CI/CD엔지니어링, 보안 및 GRC 팀이 실제로 승인되는 사항을 중심으로 의견을 일치시키도록 합니다. 지금 바로 확인해 보세요!
SafeDev Talk의 "사일로 없는 보안" 에피소드를 지금 시청하고 올인원 애플리케이션 보안 플랫폼의 진정한 가치를 알아보세요. 사일로는 효과적인 위험 관리의 주요 장애물로 남아 있습니다. 이 세션에서는 올인원 플랫폼 도입을 통해 애플리케이션 보안 전략을 간소화하고, 보안팀과 개발팀 간의 협업을 강화하며, 새롭게 등장하는 위협에 앞서 나갈 수 있는 방법 등을 살펴봅니다! 지금 시청하고 애플리케이션과 소프트웨어 공급망을 안전하게 보호하는 전략을 얻으세요!
SafeDev Talk "코드에서 런타임까지"를 지금 시청하세요. 많은 팀이 정적 분석에 막대한 투자를 하지만, 취약점은 여전히 프로덕션 환경으로 유출됩니다. 문제는 도구가 부족한 것이 아니라, 실제 위험을 이해하는 데 필요한 맥락이 부족하기 때문입니다. 이번 전문가 강연에서는 최신 애플리케이션 보안이 단일 관점에만 의존할 수 없는 이유와 코드 수준 및 런타임 인사이트를 결합하여 팀이 라이프사이클 전반에 걸쳐 취약점을 더욱 효과적으로 탐지, 우선순위 지정 및 해결하는 방법을 살펴봅니다. 지금 시청하여 기존 접근 방식의 한계를 파악하고, 보다 완벽하고 맥락을 고려한 보안 전략을 구축하는 방법을 알아보세요.
SafeDev Talk: AI 기반 DevSecOps – 클라우드 규모 보안 오케스트레이션을 지금 시청하세요. 현대 개발에서 보안은 더 이상 뒷전으로 미룰 수 없으며, AI는 소프트웨어 구축, 보안 및 확장 방식을 혁신하고 있습니다. 이번 에피소드에서 전문가들은 패치와 스캔을 넘어 클라우드 환경 전반에 걸쳐 진정한 지능형 오케스트레이션을 구현하는 방법을 살펴봅니다. SDLCAI 기반 취약점 관리부터 내장 기능까지 guardrails in CI/CD 런타임 환경까지 고려한 이번 강연에서는 확장 가능하고 클라우드 네이티브 방식의 앱 보안이 실제로 어떤 모습인지 자세히 살펴봅니다. 지금 바로 시청하세요!
SafeDev Talk의 다음 편을 시청하고 DevSecOps 전략을 혁신하세요! 사전 예방적 위험 관리가 DevSecOps 전략을 어떻게 변화시키고 새로운 위협으로부터 소프트웨어 공급망을 강화하는지 알아보세요. 이 세션은 점점 더 복잡해지는 취약점 환경 속에서 앞서 나가고자 하는 사이버 보안 책임자와 개발팀을 위해 마련되었습니다. 지금 바로 에피소드를 시청하세요!
2025년 첫 번째 SafeDev 강연을 시청하고 여러분의 역량을 한 단계 끌어올리세요. Open Source Security 전략! 최고의 전문가들이 2024년의 주요 교훈, 최첨단 방어 메커니즘, 그리고 OSS 보안의 미래에 대해 이야기합니다. 진화하는 위협 환경 속에서 앞서 나가고 소프트웨어 공급망을 안전하게 보호하기 위한 선제적 전략을 배울 수 있는 절호의 기회입니다!
SafeDev 토크를 시청하고 앱 보안 전략을 혁신하세요! 그 이유를 알아보세요. ASPM (Application Security Posture ManagementAppSec과 DevSecOps는 경고 피로를 극복하고, 보안 인사이트를 통합하며, 실제 위험에 우선순위를 부여하는 데 핵심적인 역할을 합니다. 최고의 사이버 보안 전문가들이 AppSec과 DevSecOps의 미래를 심층 분석하고, 앞서 나갈 수 있도록 실질적인 전략을 공유합니다. 보안 워크플로우를 간소화하고 원활한 DevSecOps 전략을 구축하는 방법을 배울 수 있는 이 기회를 놓치지 마세요. 지금 바로 시청하세요!
"미스터리 해부"에 함께하세요 SBOM 사이버 보안 전문가인 제니퍼 콕스, 산토시 카마네, 헤수스 쿠아드라도가 "보안"의 중요성에 대해 이야기할 예정입니다. SBOM 소프트웨어 품질 및 보안 강화, 그리고 규정 준수 보장에 있어 이 웨비나는 매우 중요합니다. 소프트웨어 공급망을 효과적으로 보호하는 방법에 대한 지식을 습득할 수 있는 이 웨비나에 참여해 보세요. 소프트웨어 보안 태세를 얼마나 쉽게 강화할 수 있는지 알아보세요!
지금 바로 올해 마지막 SafeDev 강연을 시청하고 실력을 한 단계 업그레이드하세요. Software Supply Chain Security업계 최고 전문가들과 함께 2024년의 핵심 교훈을 되짚어보고, 최신 트렌드를 살펴보고, 2025년의 과제에 대비할 수 있는 실질적인 인사이트를 공유하는 웨비나에 참여하세요. 이 웨비나는 혁신을 추구하고 역동적인 환경 속에서 앞서나가고자 하는 보안 전문가 및 개발팀을 위해 마련되었습니다. software supply chain security 전 세계. 지금 등록하세요!
Thoughtworks, Codurance 및 Xygeni의 전문가들이 다음과 같은 주제에 대한 통찰력을 공유할 예정입니다. Software Supply Chain Security보안 수준을 높이고 비즈니스의 명성과 지속 가능성을 보호하세요. 진화하는 보안 기술에 대해 알아볼 준비가 되셨습니까? Software Supply Chain Security?
Application Security Posture Management (ASPMSafeDev는 날이 갈수록 인기를 얻고 있습니다. 하지만 구체적인 기능이 아직 모든 사람에게 명확하지는 않을 수 있습니다. 지금 바로 SafeDev Talk "필요하신가요?"에 참여하세요! ASPM 사이버 보안 전문가인 제임스 버소티, 윌리엄 팜, 루이스 가르시아와 함께 "당신의 삶에서" 사이버 보안이 갖는 잠재력을 탐구합니다. ASPM 종합적인 애플리케이션 보안 솔루션을 통해 조직의 역량을 강화하세요!
SafeDevTalk 10월호를 시청하여 소프트웨어 구성 분석을 혁신하는 방법을 알아보세요.SCA) 그리고 새롭게 떠오르는 위협으로부터 소프트웨어 공급망을 보호하세요.
본 세션은 오늘날 복잡한 오픈소스 취약점 환경에서 앞서 나가고자 하는 사이버 보안 책임자 및 개발팀을 위해 마련되었습니다.
지금 바로 SafeDev Talk에서 "압박받는 소프트웨어 공급망: 2025년이 우리에게 가르쳐준 악성코드 및 AI에 대한 교훈과 앞으로 다가올 미래"를 시청하세요. 2025년은 변했습니다. software supply chain security새로운 공격 메커니즘(AI 기반 악성코드, 자체 전파, 대규모 신뢰 악용)은 기존 방어 체계의 한계를 드러냈습니다. 전문가가 진행하는 이번 세션에 참여하여 2025년에 실제로 어떤 변화가 있었는지, 그리고 개발 및 보안 팀이 2026년에 무엇을 적응해야 하는지 알아보세요. 지금 바로 에피소드를 시청하세요!
Xygeni의 CTO인 루이스 로드리게스와 영업 지원 관리자인 루이스 마누엘 가르시아가 진행하는 보안 관련 웨비나에 참여하세요. CI/CD전문가로부터 OWASP 모범 사례를 도입하여 보안을 강화하는 방법을 알아보세요. CI/CD 그리고 소프트웨어 공급망을 보호하세요. CI/CD OWASP를 활용한 소프트웨어 공급망 관리에 대해 이야기할 예정입니다. 재고 및 분석에 대해서도 다룰 것입니다. CI/CD 위험, 탐지 및 예방 등 다양한 분야를 다룹니다!
SafeDevTalks 네 번째 에피소드에서는 사이버 보안 분야의 저명한 전문가인 데릭 피셔, 아빌라샤 신하, 루이스 로드리게스를 모시고 소프트웨어 개발에서 타사 및 오픈 소스 구성 요소에 대한 의존이라는 중요한 주제를 심층적으로 다룹니다. 숨겨진 취약점과 새롭게 떠오르는 위협을 파헤쳐 보겠습니다. 숨겨진 취약점, 확산되는 위협, 실제 침해 사례 등 다양한 정보를 얻으려면 지금 바로 참여하세요!
SafeDev Talk의 새로운 에피소드, "끝없는 취약점, 더욱 스마트한 방어!"를 지금 바로 시청하세요! 취약점 관리가 진화함에 따라 기존 도구로는 더 이상 충분하지 않습니다. 최신 위협에 대응하기 위해 더욱 스마트한 위험 모델, 실시간 우선순위 지정, 그리고 소프트웨어 공급망 보안을 위한 새로운 접근 방식이 필요하다는 점을 함께 살펴보세요. 전문가들의 통찰력이 가득한 이번 세션을 통해 애플리케이션 보안 전략을 강화하고 급변하는 위험 환경에 앞서 나가세요!
이번 두 번째 에피소드에 함께하세요 CI/CD Xygeni의 CTO이자 공동 창립자인 루이스 로드리게스와 영업 지원 관리자인 루이스 마누엘 가르시아가 참여하는 웨비나입니다. 이번 세션에서는 "블루팀"의 관점에 대해 알아보겠습니다. CI/CD 보안에 초점을 맞춰 조직이 보안 태세를 강화하기 위해 취할 수 있는 실질적인 조치들을 심층적으로 살펴봅니다.
급변하는 디지털 환경 속에서 소프트웨어 공급망의 보안은 그 어느 때보다 중요해졌습니다. 새로운 공격 전술이 등장함에 따라, 앞서 나가 최신 보호 전략으로 무장하는 것이 필수적입니다. 이번 웨비나에서 루이스 로드리게스가 여러분을 안내해 드립니다...
지금 바로 다음 웨비나를 시청하세요: AI 기반 애플리케이션 보안 자동화! 애플리케이션 보안 팀은 수많은 경고에 시달리고 있습니다. 이제 자동화할 때입니다. 이번 실습 세션에서는 수동 분류 작업을 없애고 개발자 친화적인 자동 복구 기능을 사용하여 경고 발생 즉시 해결까지 단 몇 초 만에 완료하는 방법을 알아보세요. 오탐을 줄이고, 실제 위험에 우선순위를 부여하고, 보안 정책을 시행하는 방법을 배우고, 자동 복구 기능을 애플리케이션에 통합하는 방법도 확인해 보세요. CI/CD pipeline스마트한 s guardrails (그 외에도 많은 것들이 있습니다.) 오늘 바로 시청하세요!
SafeDev Talk "기본 보안: 자동 복구 기능이 앱 보안을 어떻게 바꾸고 있는가?"를 지금 시청하세요. "기본 보안"은 더 이상 선택 사항이 아니라 새로운 기준입니다. AI 기반 코드, 내장된 AI 구성 요소, 그리고 초고속 개발 주기로 인해 기존 보안 시스템은 한계에 부딪히고 있습니다. 해답은 무엇일까요? 개발자들이 활동하는 환경에서 작동하는 사전 예방적 방어 및 실용적인 자동 복구 기능입니다. 지금 시청하고 최신 앱 보안의 다음 단계로 나아가세요!
Neuco의 사이버 보안 팟캐스트 에피소드 "소프트웨어 보안의 새로운 과제: 공급망 공격에 휘말리지 않고 DevOps를 계속 운영하는 방법"을 들어보세요. Xygeni의 CTO인 Luis Rodriguez가 출연하여 소프트웨어 공급망 보안의 변화하는 과제를 살펴봅니다.
SafeDev Talk: AI Unleashed: 애플리케이션 보안의 새로운 위협과 방어 전략을 시청하세요. AI가 사이버 보안을 혁신함에 따라 애플리케이션 보안에 미치는 영향은 강력하면서도 미묘합니다. 다형성 멀웨어부터 모델 변조, 프롬프트 주입에 이르기까지 공격자는 AI를 사용하여 더욱 정교한 공격을 고안하고 있으며, 방어자는 AI를 활용하여 이러한 공격을 더 빠르게 탐지하고 완화하고 있습니다. 이 영상을 통해 양측의 입장을 이해하고 애플리케이션 보안 프로그램을 AI에 대비할 수 있도록 준비하는 방법을 알아보세요.
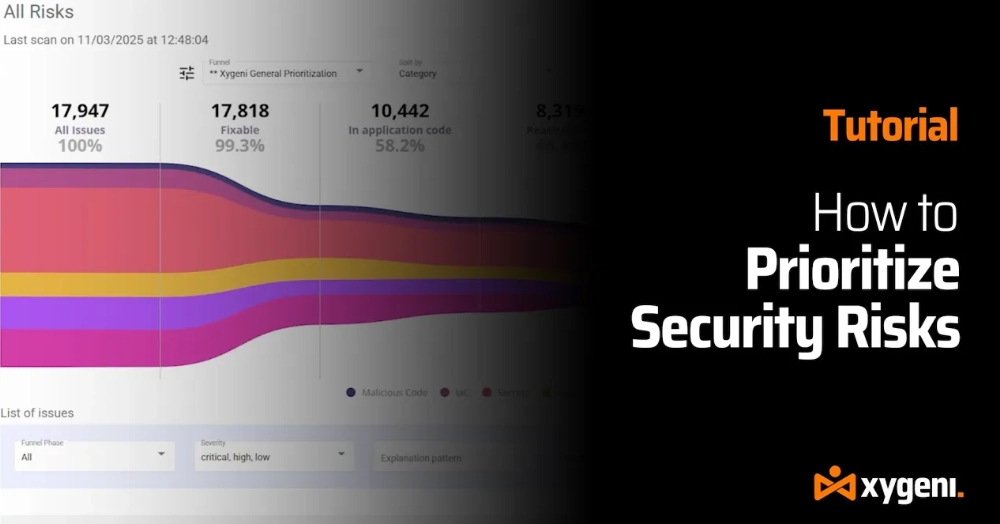
끝없는 보안 경고에 지치셨나요? 이제 정말 중요한 문제에 집중해 봅시다. 수많은 취약점 발견 알림에 파묻혀 있다면, 당신만 그런 게 아닙니다. 이 단계별 튜토리얼에서는 Xygeni Funnels가 DevOps 및 AppSec 팀이 수많은 알림 속에서 핵심 위협에 집중하여 코드를 안전하게 보호할 수 있도록 어떻게 지원하는지 보여드리겠습니다. pipelines 및 비즈니스 핵심 시스템을 더욱 효과적으로 관리합니다.
앱 보안(AppSec) 팀은 압박에 시달리고 있습니다. 경고량은 폭발적으로 증가하고 개발 속도는 계속 빨라지면서 수동 분류로는 더 이상 따라잡을 수 없습니다. 기존 보안 접근 방식의 한계가 드러나고 있습니다. 전문가가 진행하는 이번 실습 세션에서는 AI 기반 앱 보안 자동화가 팀이 경고 피로감을 극복하고 보안 발견 사항을 신뢰할 수 있는 자동화된 수정으로 전환하는 데 어떻게 도움이 되는지 보여드립니다. 최신 앱 보안에서 무엇이 바뀌어야 하는지, 그리고 개발 및 보안 팀이 모든 것을 어떻게 보호할 수 있는지 알아보세요. commit pull request 배송 속도를 늦추지 않고도 가능합니다. 온디맨드 웨비나를 시청하고 AI 기반 자동화가 실제 애플리케이션 보안을 어떻게 변화시키고 있는지 확인하세요.
Black Hat Europe에서 진행된 저희 세션 "새로운 앱 보안 현실: AI 기반 개발, 멀웨어 및 최신 소프트웨어 위험"을 시청하세요. AI가 소프트웨어 배포 속도를 높이는 동시에 공격 표면도 변화시키고 있습니다. 오픈 소스 멀웨어와 공급망 침해부터 AI가 생성한 코드 결함에 이르기까지, 이 발표에서는 최신 앱 보안 위험이 어떻게 발생하는지, 그리고 AI 중심 세상에서 보안 팀이 앞서 나가기 위해 무엇을 해야 하는지 살펴봅니다.
지금 바로 Opening Season's SafeDev Talk의 DORA 관련 에피소드를 시청하여 DORA를 완벽하게 이해하고 끊임없이 변화하는 금융 규제 환경에서 앞서 나가세요. 이 웨비나는 금융 기관을 위해 특별히 제작되었으며, DORA가 운영 보안 및 규정 준수에 미치는 영향을 파악하는 데 도움을 드립니다. 실질적인 전략과 전문가의 통찰력을 통해 미래를 더욱 효과적으로 준비할 수 있습니다!
저희 CTO인 루이스 로드리게스가 출연한 Secure Cyber Connect 팟캐스트 에피소드를 확인해 보세요. 15년 이상의 경력을 자랑하는 루이스는 악성 코드 탐지, 타사 구성 요소 보안, 그리고 미래의 애플리케이션 보안 전략에 대한 전문적인 통찰력을 공유합니다. SolarWinds 사태 이후부터 최근의 SSH 백도어 공격까지, 이 에피소드에서는 실제 위협과 실용적인 방어 전략을 다룹니다. 보안을 강화하는 방법을 알아보세요. SDLC공급망 위험을 줄이고 진화하는 사이버 위협에 앞서 나갈 수 있습니다.
오픈소스 소프트웨어(OSS)에 영향을 미치는 최신 악성코드 위협을 살펴보는 웨비나 "오픈소스 환경에서의 실시간 악성코드 탐지"에 참여하세요. OSS 사용이 증가함에 따라 위협의 양과 복잡성도 증가하여 개발자와 기업 모두에게 새로운 과제를 제시하고 있습니다. 이번 웨비나에서는 최신 동향, 새롭게 떠오르는 위협, 그리고 악성 공격으로부터 OSS 기반 시스템을 보호하기 위한 고급 전략을 소개합니다. 지금 바로 참여하세요!
Black Hat에서 저희 세션을 놓치셨나요? AI 사이버 보안, 애플리케이션 보안 자동화 및 AutoFix에 대한 20분 세션의 독점 다시보기를 시청하세요. 경고 알림을 줄이고, 안전한 PR을 통해 취약점을 자동으로 수정하고, 애플리케이션 보안 자동화를 바로 도입하는 방법을 알아보세요. pipeline (그 외에도 흥미로운 내용이 많습니다.) 언제든지 세션을 시청하세요!
데이터 유출 및 취약점 증가에 따른 보안 애플리케이션의 시급한 필요성, 사일로화된 업무 흐름, 원격 팀 간의 소통 단절, 오픈 소스 소프트웨어(OSS) 통합 관련 위험 등 안전하고 확장 가능한 소프트웨어 구축의 현재 과제 등 다양한 주제를 심층적으로 다룹니다. 복잡한 정보 속에서 핵심 위협에 집중하는 방법을 알아보세요. 놓치지 마세요!
당신은 샌프란시스코에서 열린 2024년 RSA 컨퍼런스에 참석하지 못하셨습니다.cis회사 관련 질문인가요? 문제없습니다! 저희의 특별 웨비나를 시청하시고 사이버 보안의 가장 중요한 트렌드, 즉 변화하는 사항들을 미리 파악하세요. CIS사이버 방어 분야의 최신 동향부터 선도적인 역할까지, 모든 것을 책상에서 만나보세요. 이번 웨비나에서는 사이버 보안 분야에서 가장 최신의 통찰력과 전략을 심층적으로 살펴보게 됩니다!
지금 바로 AI 생성 코드 배포 전 보안 강화 웨비나를 시청하세요. 최첨단 코딩 모델조차 여전히 최대 6%의 출력에서 가짜 패키지 이름을 생성하며, Shai-Hulud와 같은 실제 공격 사례는 악성 패키지 하나가 GitHub, 클라우드 등을 통해 얼마나 빠르게 확산될 수 있는지 보여줍니다. CI/CD이제 AI 에이전트는 파일, 터미널 등을 다룰 수 있습니다. pipeline보안 검사가 실행되기 전에 직접적으로 문제가 발생하는 경우가 많습니다. Nimbus Compute와 Xygeni가 공동으로 주최하는 이번 세션에서는 CI 환경에서만 보안을 강화하는 것이 더 이상 충분하지 않은 이유와 IDE에 탐지 기능을 통합함으로써 팀이 프로덕션 환경에 도달하기 전에 위험을 포착하는 방법을 살펴봅니다.