제니 SCA

오픈 소스 위험을 최소화하고 악성 패키지로부터 애플리케이션을 안전하게 보호하세요.

실제로 중요한 취약점을 우선적으로 파악하고 실시간으로 분석하십시오. 종속성에 악성 코드가 포함되어 있는 경우

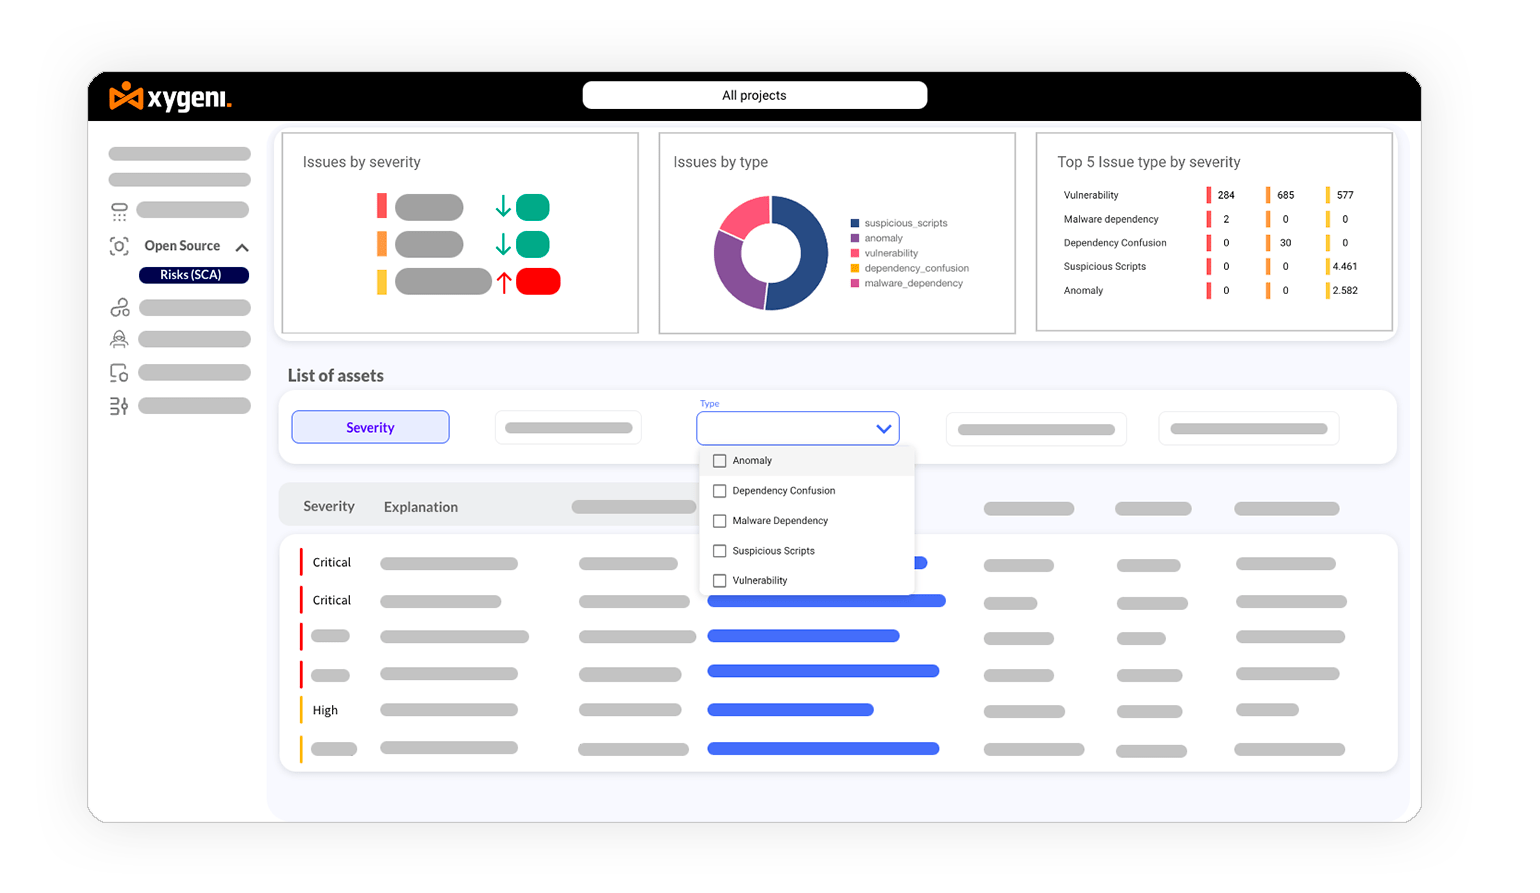
의존성에서 취약점을 찾아보세요

소프트웨어를 배포하기 전에 애플리케이션 종속성에서 발생하는 보안, 유지 관리 및 라이선스 문제를 파악하고 해결하십시오.

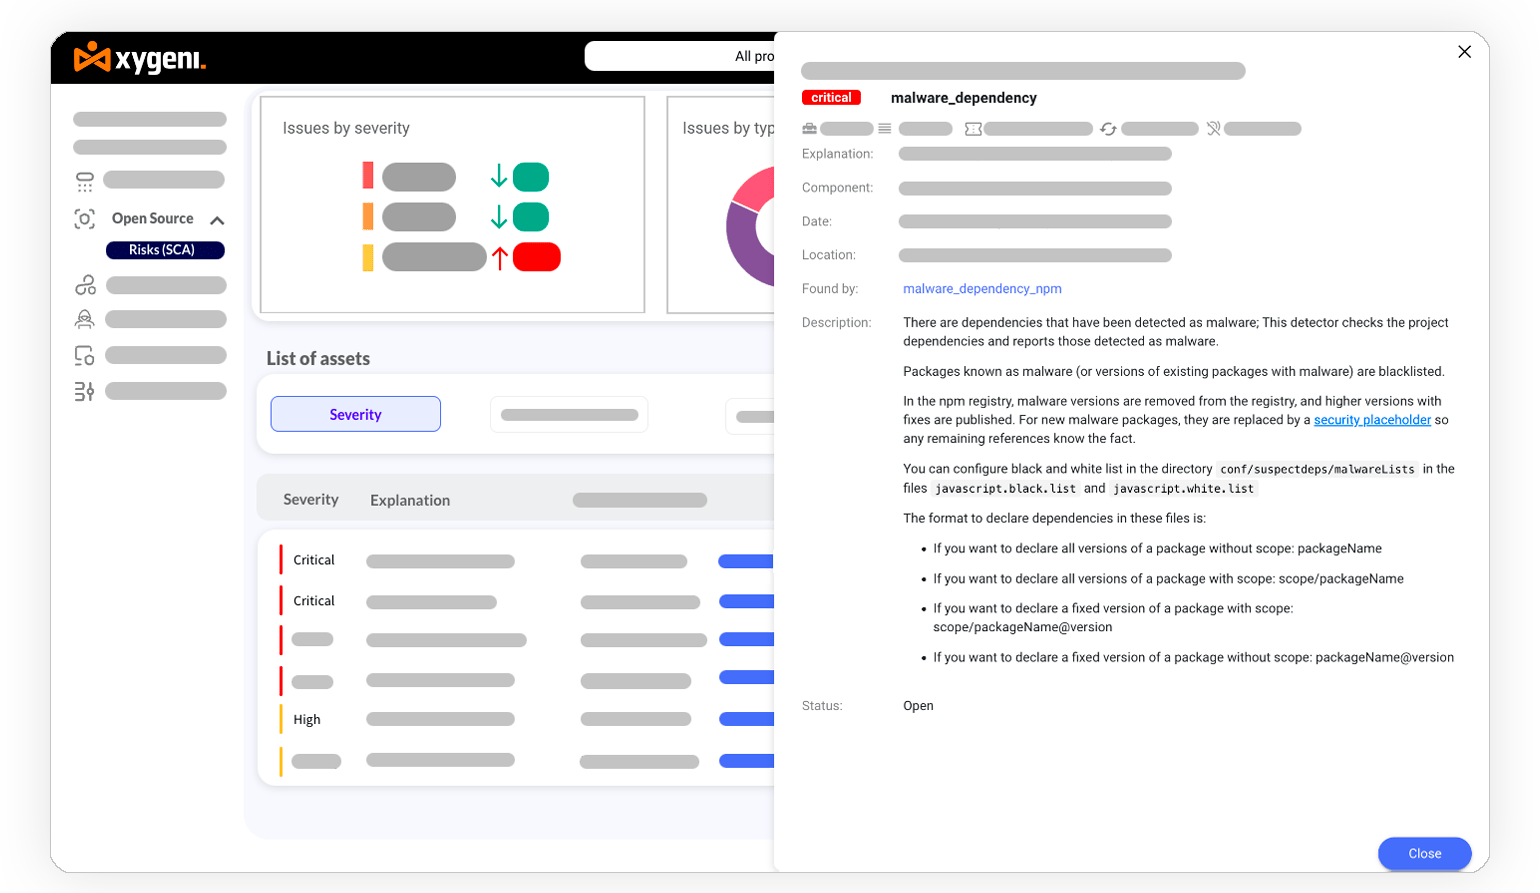
악성 코드 식별

새로운 종속성 및 업데이트된 종속성이 게시될 때 공격자가 악용하는 의심스러운 코드 부분과 패턴을 탐지합니다.

오픈소스 관련 주요 위험 요소에 집중하세요

비즈니스에 가장 큰 영향을 미치는 취약점을 우선시하고, 상황 기반 위험 점수 산정 및 코드에서 클라우드까지 추적성을 통해 위험을 관리합니다.


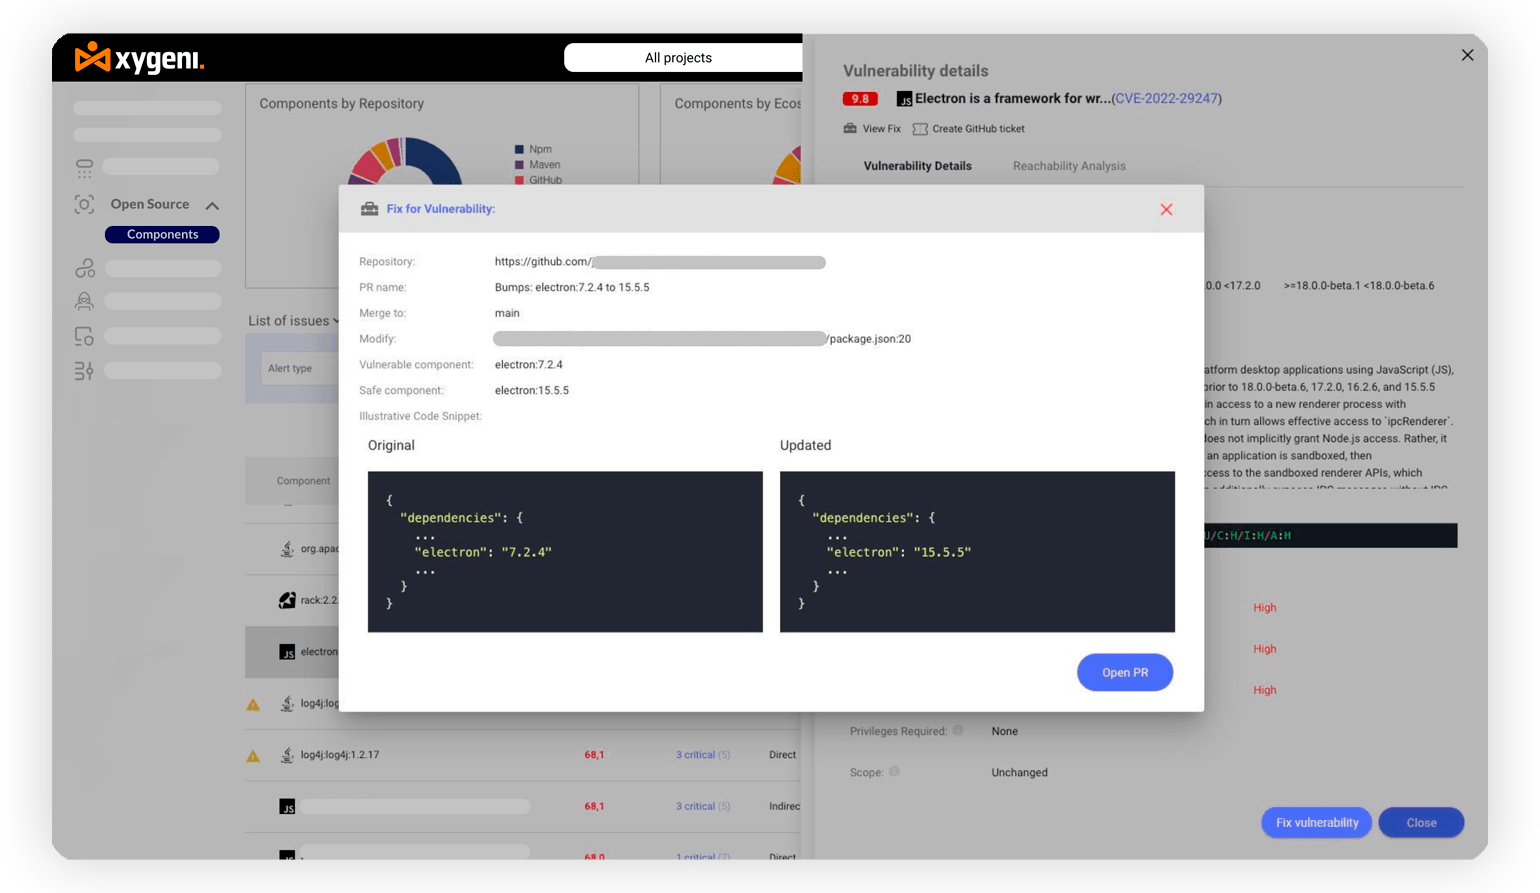
오픈 소스 취약점을 자동으로 해결하세요

지능형 기능을 통해 취약점 없는 오픈 소스 종속성으로 자동 업그레이드 pull requests.
제니 SCA's 기능 및 특징

취약점을 자동으로 추적하세요

신고 채널을 통해 새롭게 발견된 취약점에 대한 업데이트를 받거나, 취약점을 차단하여 프로덕션 환경에 배포하기 전에 보호받고 정보를 확보하세요.
OSOS 정보 알림
CVE를 넘어선 오픈소스 보안 - 오픈소스 보안 SCA 수단

AI Physics로 발견의 범위 확장 Open Source Security CVE 그 이상

CVSS 점수 외에도 추가적인 위험 요소를 통합하여 CVE는 없지만 여전히 위험한 패키지의 통합을 방지합니다.

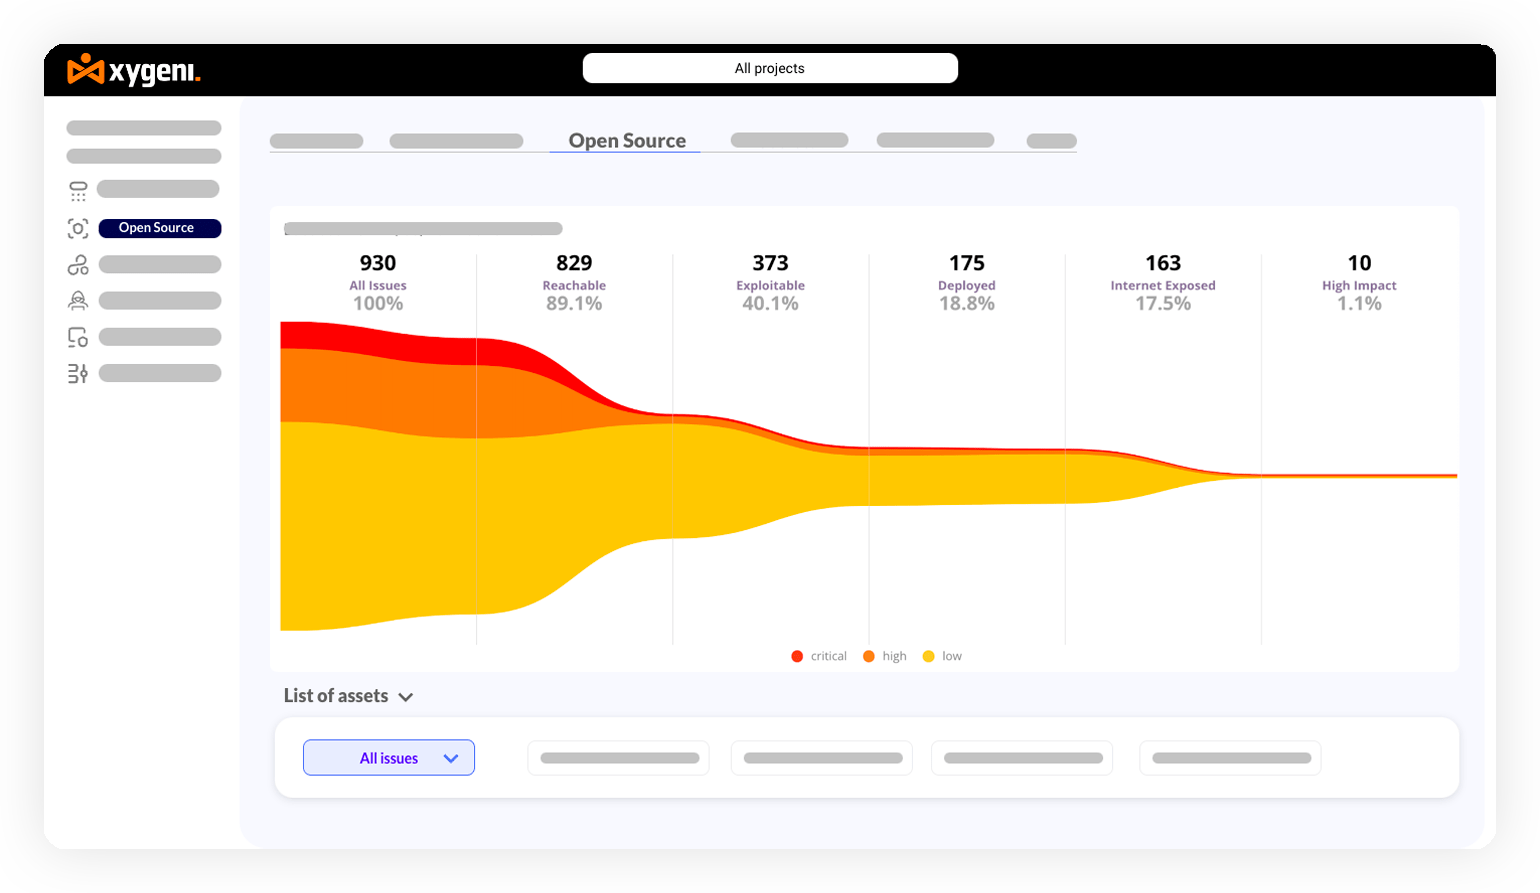
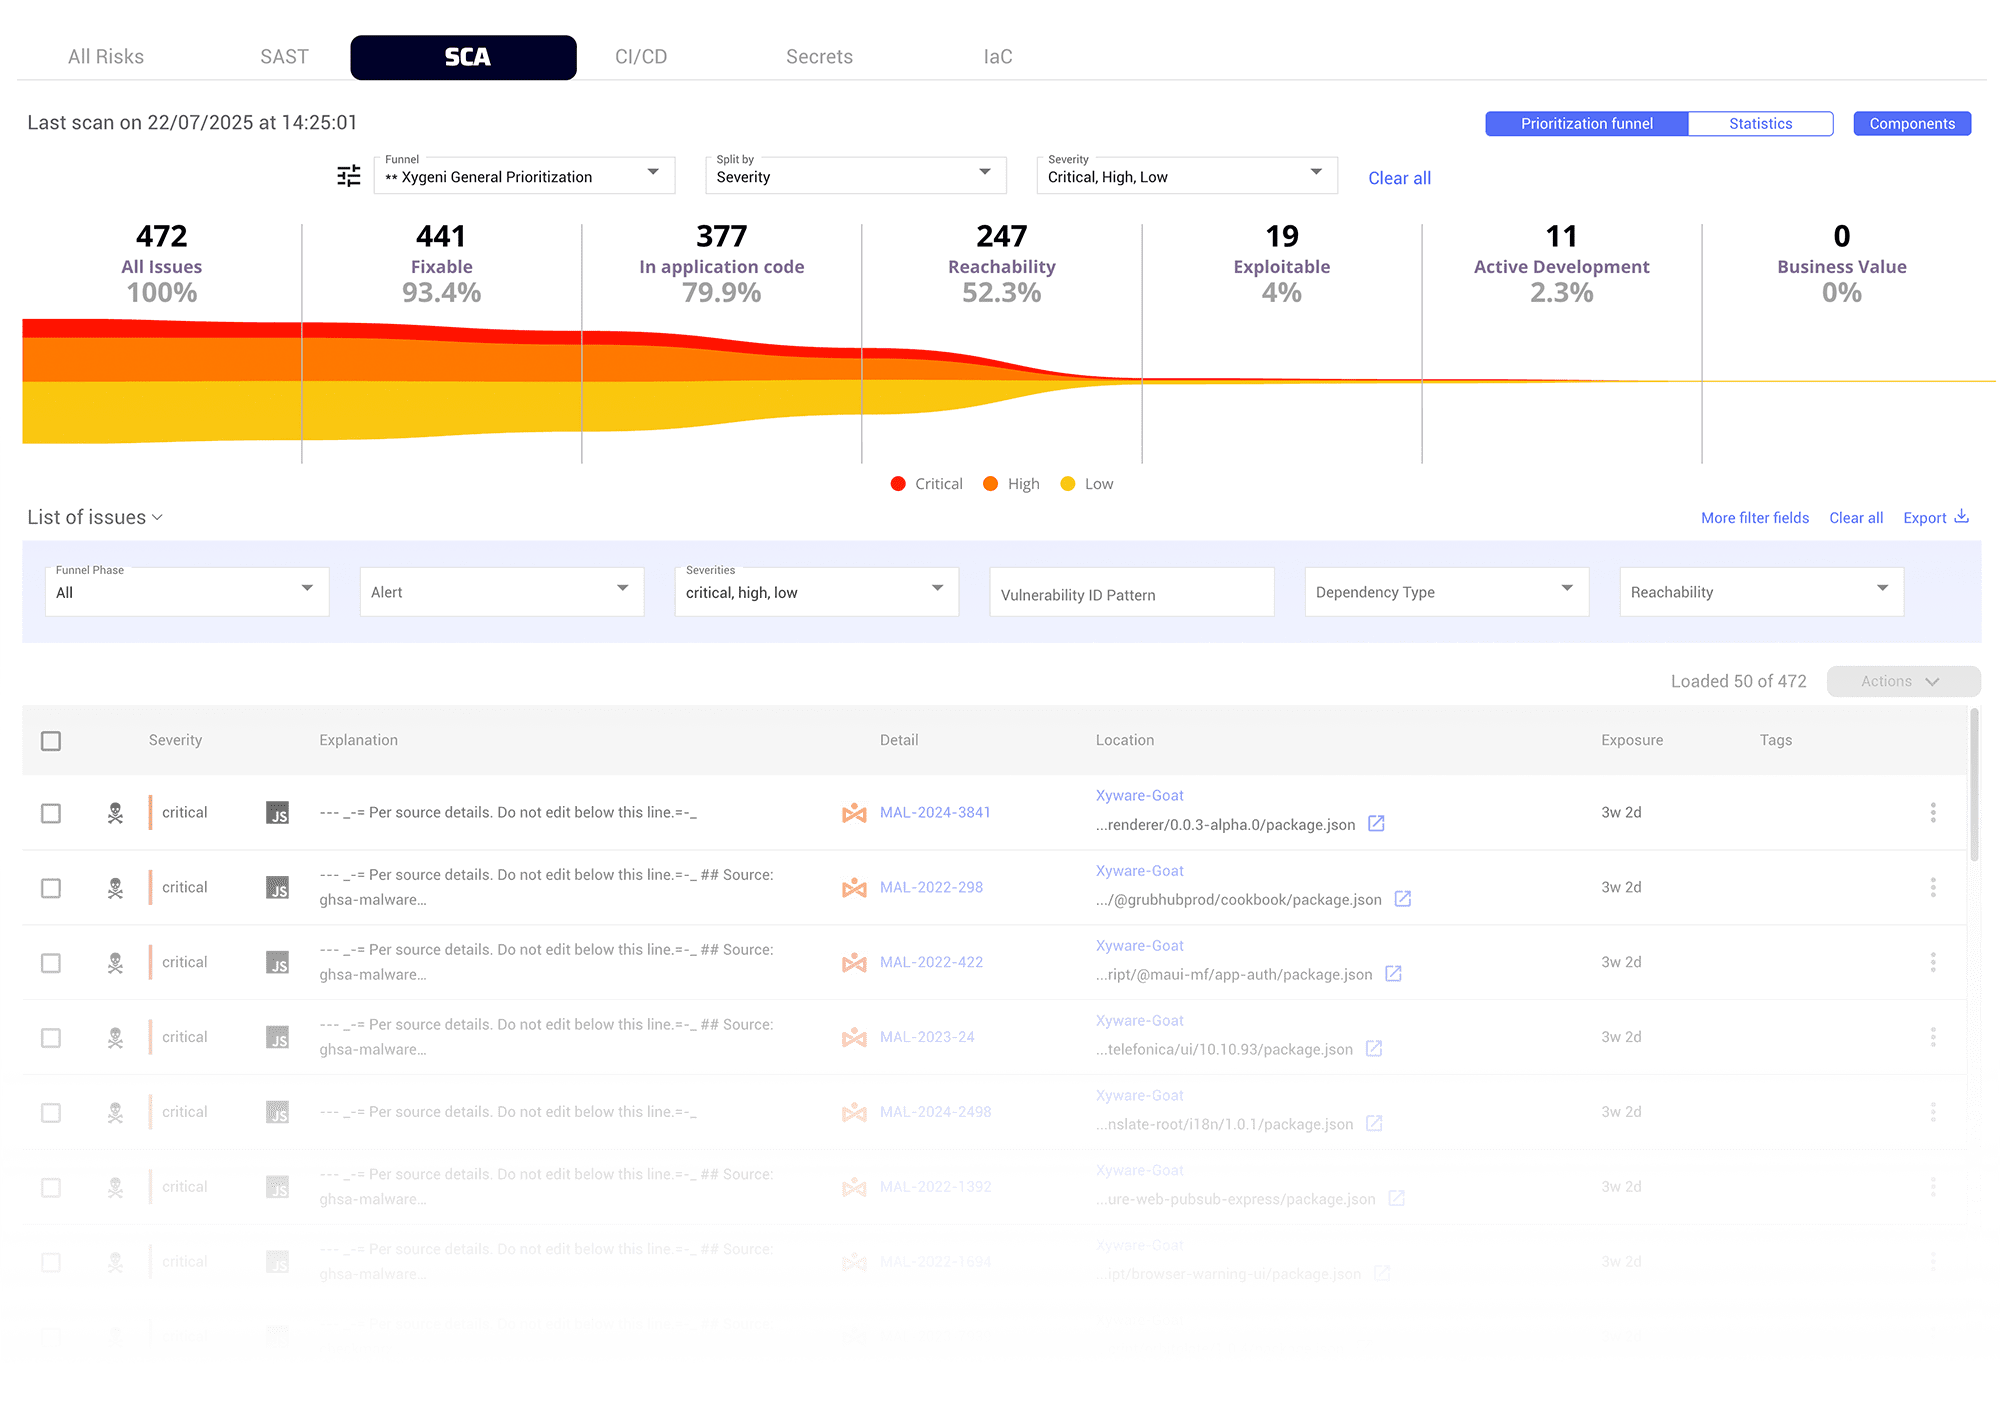
우선 순위 SCA 소음 없이

오픈 소스 취약점을 비즈니스 중요도, 접근성, 인터넷 노출도, 악용 가능성 및 기타 맥락 기준과 함께 고려하여 분석함으로써 보안 및 개발 팀의 경고를 간소화하고 시간을 절약할 수 있습니다.
OSS_퍼널_이슈_우선순위_SCA보안 소프트웨어 구성 분석 도구
오픈소스 취약점의 자동화된 해결

오픈소스 취약점의 자동화된 해결

자동 수정 기능을 통해 취약점이 없는 오픈 소스 종속성으로 자동 업그레이드합니다. pull requests 또는 수동 프롬프트를 사용할 수 있습니다. 이를 통해 상당한 시간과 자원을 절약하고 신속하고 일관된 취약점 관리를 보장할 수 있습니다.

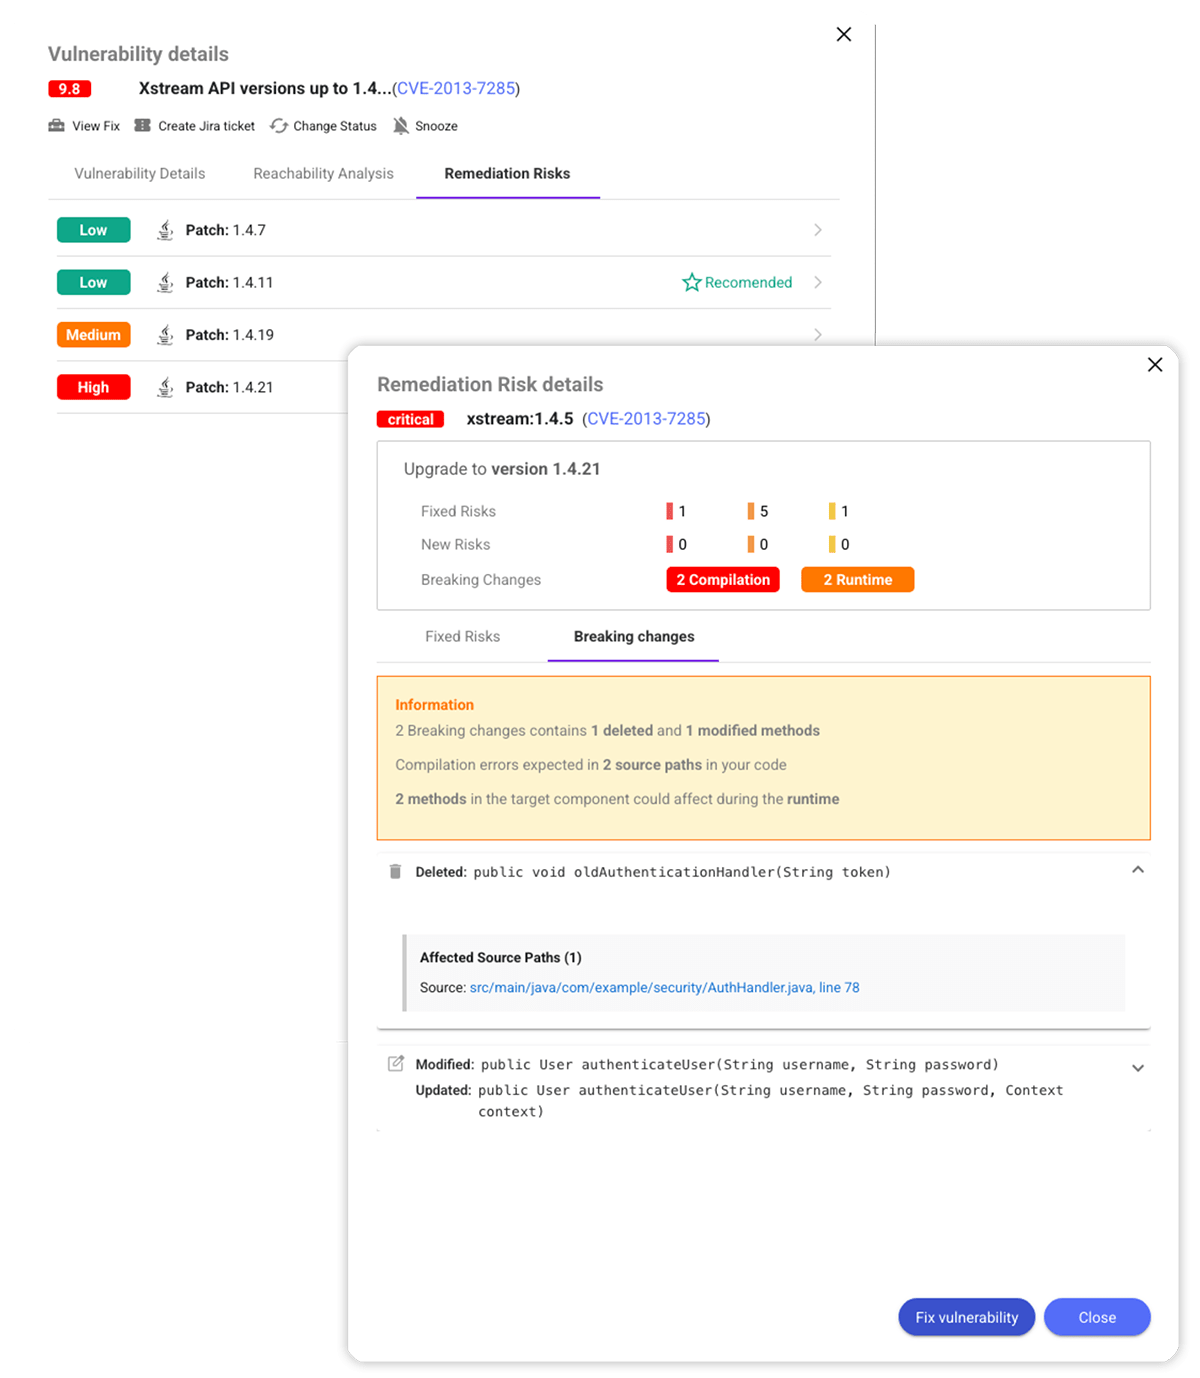
변경 감지

업그레이드하기 전에 발생할 수 있는 문제점을 확인하세요. 필요한 코드 변경 사항, 호환성 위험 및 복구 노력에 대한 완벽한 정보를 얻으세요.
복구 워크플로 Open Source Security 수단

문제 해결 워크플로를 간소화하세요

오픈소스 취약점 해결을 지원하기 위해 개발자에게 필요한 모든 컨텍스트를 워크플로 및 이슈 추적 도구 내에서 직접 제공하여 효율적인 작업을 지원합니다.

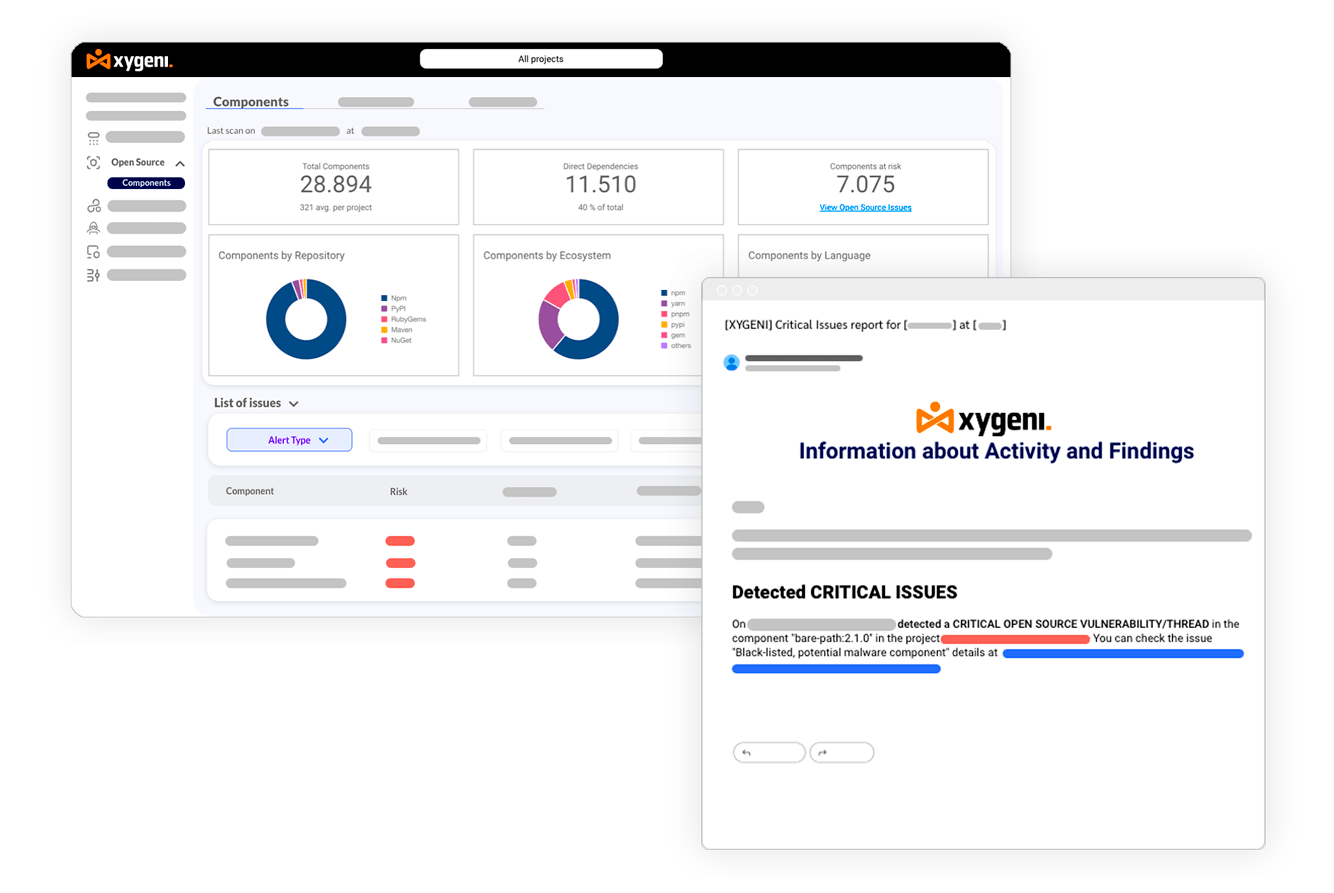
악성 종속성을 실시간으로 탐지합니다

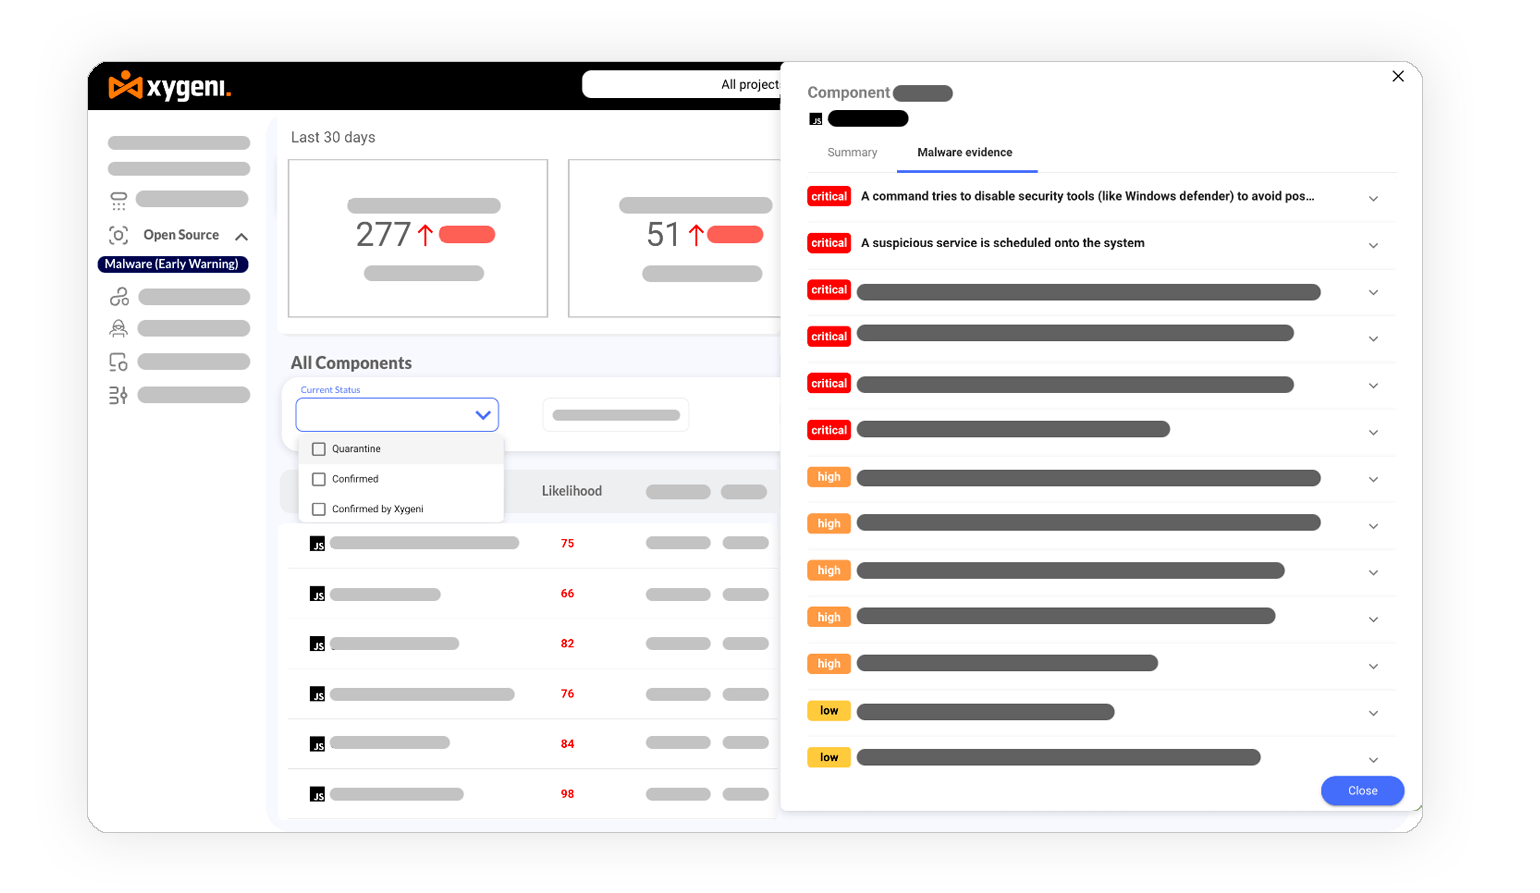
매일 수천 개의 신규 및 업데이트된 오픈 소스 패키지를 분석하여 제로데이 악성코드를 즉시 탐지 및 차단하고 애플리케이션과 인프라를 보호하세요.
악성 구성 요소 감지
오픈소스 악성코드 방지

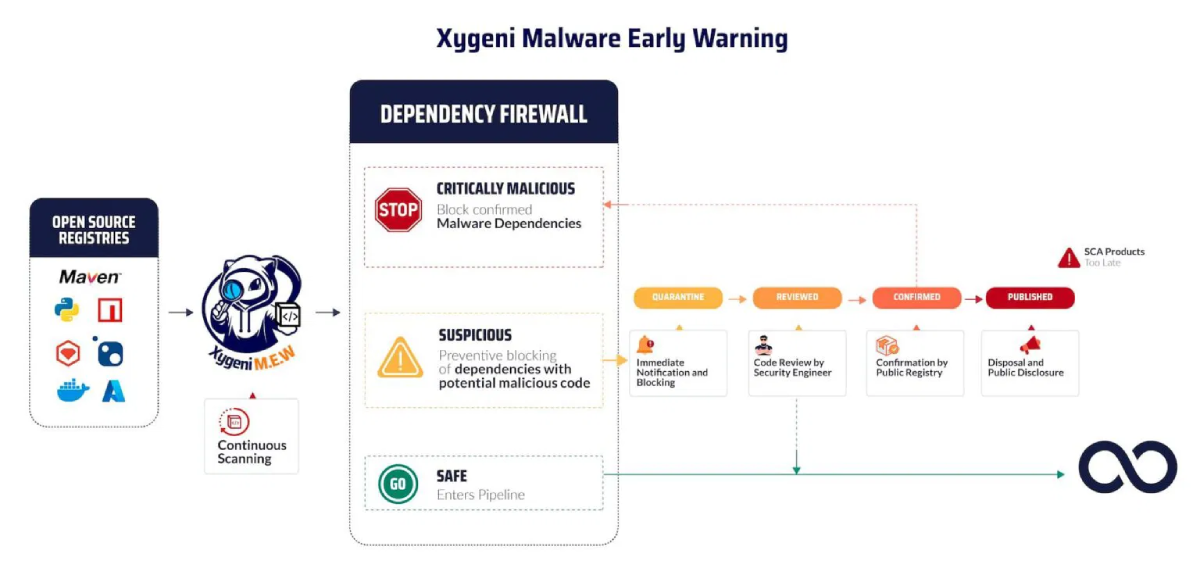
악성 프로그램을 사전에 차단하세요

의심스러운 소포에 대한 조기 경보를 발령하고 격리 조치를 취하여 공급망을 보호하고 실행을 지원하십시오. guardrails 애플리케이션에 대한 침입을 차단합니다.

라이선스 위험 관리

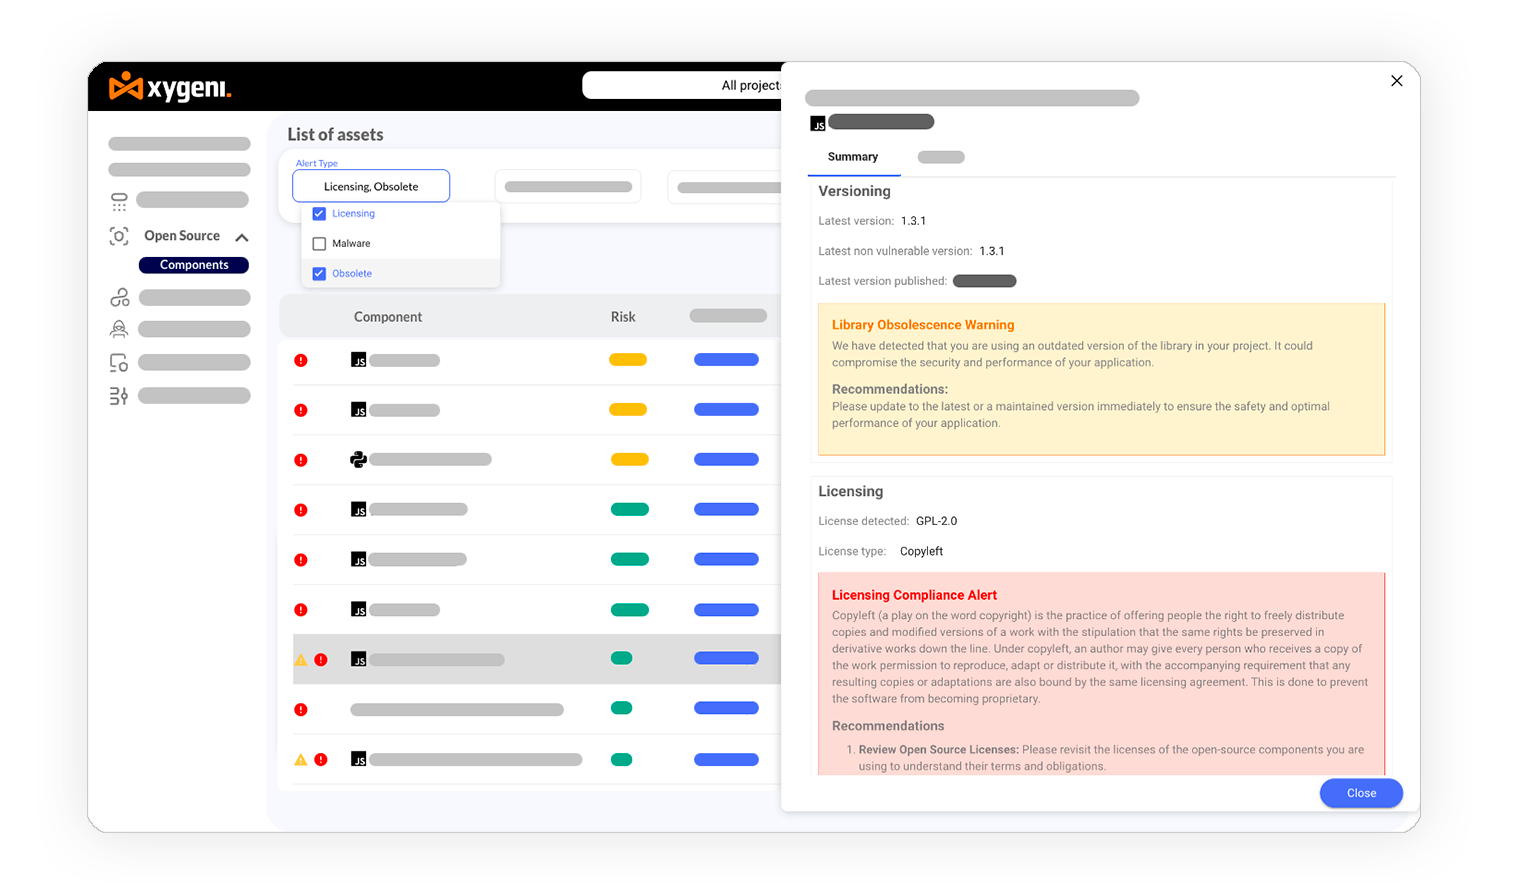
코드 변경 시마다 규정 준수에 영향을 미칠 수 있는 잠재적인 오픈 소스 라이선스 문제를 즉시 파악하고 벌금 부과를 방지하세요.
라이선스 위험 관리
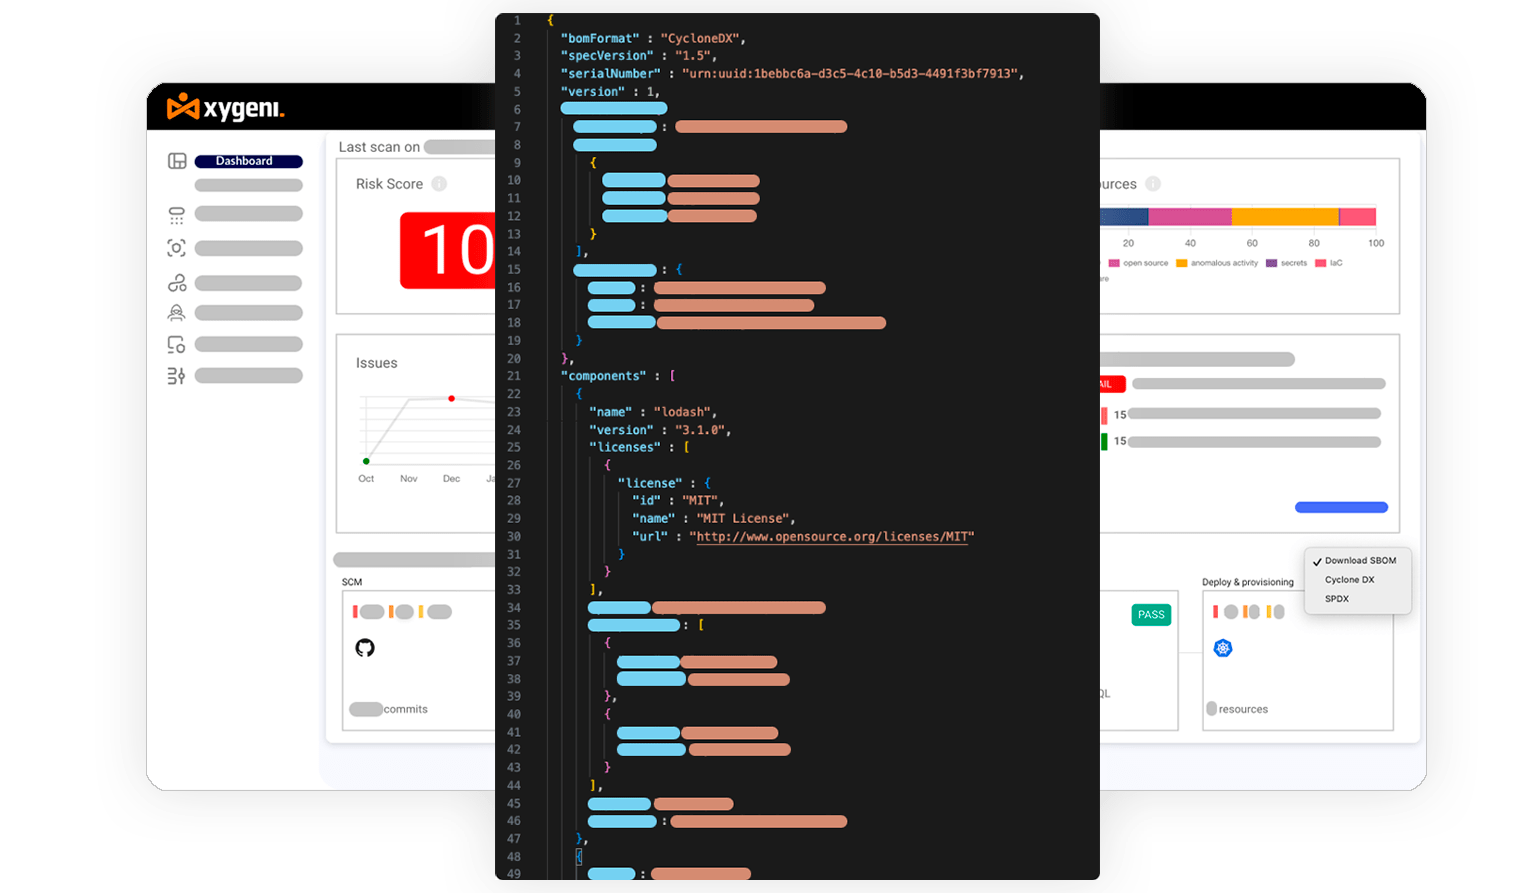
생성 SBOM

생성 SBOM DevOps 규정 준수를 위한 VDR

최신 소프트웨어 BOM(부품 목록)을 내보냅니다.SBOMSPDX 또는 CycloneDX 형식으로 한 번의 클릭으로 취약점을 생성하고, 애플리케이션에 영향을 미치는 취약점을 쉽게 공유하고 주석을 달 수 있습니다.
시작하기

Xygeni 올인원 앱 보안 플랫폼과 함께