






소프트웨어 공급망 수명주기가 소스 코드에서 실행 가능한 결과물로 진행되는 과정에서 빌드 단계는 매우 중요한 전환점입니다. 하지만 이 변혁적인 단계는 소프트웨어의 무결성을 위협할 수 있는 다양한 위협에 취약하기도 합니다. build security이러한 위협은 기존 보안 시스템을 우회하는 것을 포함하여 다양한 방법을 통해 빌드 프로세스에 침투할 수 있습니다. CI/CD pipeline소스 코드 관리 후 코드 수정, 빌드 프로세스 자체 손상, 또는 아티팩트 저장소 조작 등이 그 예입니다. 이번 블로그 게시물에서는 이러한 위협을 심층적으로 살펴보고 소프트웨어 공급망 빌드 공격 중 가장 흔한 유형을 분석합니다. 이 글은 빌드 공격에 대한 탐구를 이어가는 블로그 시리즈의 일부입니다. software supply chain security 내내 SDLC.
소프트웨어 개발 수명주기의 빌드 단계
소프트웨어 공급망 수명주기의 빌드 단계는 소스 코드를 실행 가능한 소프트웨어 산출물로 변환하는 과정을 포함합니다. 이 단계에는 소스 코드 컴파일, 링크 및 패키징뿐만 아니라 설치 패키지 및 구성 파일 생성도 포함됩니다.
Build security 위협이란 공격자가 소스 코드를 변경하지 않고도 빌드 프로세스 중에 소프트웨어에 무단 변경을 가할 수 있도록 허용하는 취약점을 말합니다. 이러한 위협은 빌드 환경을 손상시키거나 빌드 도구의 취약점을 악용하는 등 다양한 방법을 통해 발생할 수 있습니다.
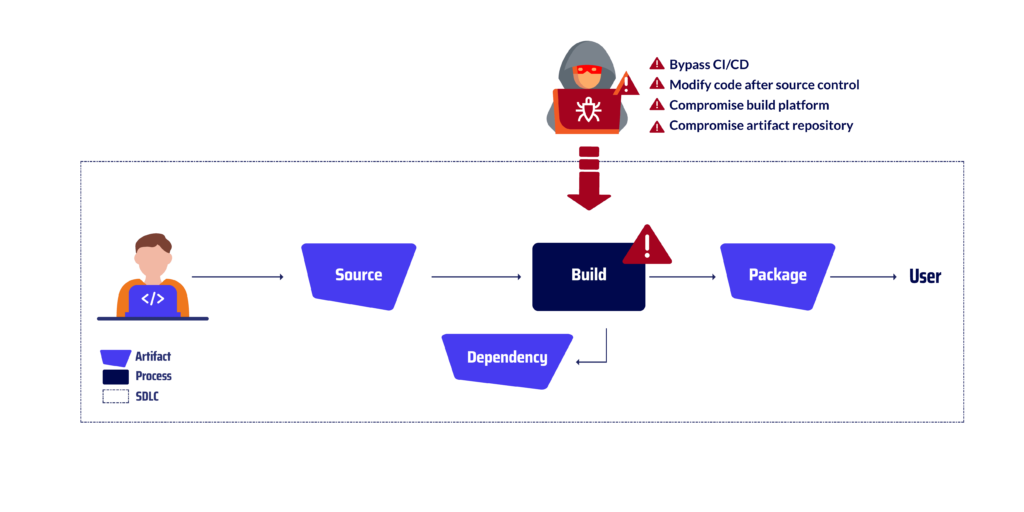
가장 흔한 소프트웨어 공급망 위협 - 빌드 공격
우회로 CI/CD
이는 기존 질서를 우회하는 행위를 의미합니다. CI/CD (지속적 통합 및 지속적 배포) pipeline 공식적인 기관에서 일반적으로 시행하는 엄격한 테스트, 검증 및 감사 절차를 거치지 않고 소프트웨어를 직접 개발하고 배포하는 것. pipeline이는 소프트웨어를 외부에서 수동으로 빌드하는 방식으로 수행할 수 있습니다. CI/CD 환경을 이용하거나 빌드 프로세스를 무단으로 수정할 수 있는 도구나 스크립트를 사용하여 공격할 수 있습니다. 이러한 유형의 공격 벡터의 예로는 다음과 같은 것이 있습니다. 젠킨스 공격2022년에 해커들이 빌드에 침투했습니다. pipeline 인기 있는 오픈 소스 소프트웨어 프로젝트인 젠킨스(Jenkins)에서 악성 코드가 발견되었습니다. 해커들은 빌드 프로세스를 정의하는 스크립트인 젠킨스파일(Jenkinsfile)에 악성 코드를 삽입했습니다. 이 악성 코드를 통해 해커들은 보안 취약점을 우회할 수 있었습니다. CI/CD pipeline해당 업체는 보안 검사를 수행하고 빌드 프로세스에 자체 코드를 삽입합니다. 이 코드는 소프트웨어를 설치한 조직의 시스템에서 실행됩니다.
소스 코드 관리 후 코드 수정
이러한 행위는 소스 코드가 완성된 후 무단으로 변경하는 것을 포함합니다. commit신뢰할 수 있는 소스 제어 시스템(SCS)에 코드를 업로드한 후, 수정된 코드를 사용하여 소프트웨어를 빌드하는 방식입니다. 이는 개발자 워크스테이션에서 직접 코드를 수정하거나, 외부 도구 또는 스크립트를 사용하여 빌드 프로세스에 악성 코드를 삽입하는 방식으로 이루어질 수 있습니다. 2022년 발생한 GitLab 공격이 이러한 공격 방식의 예입니다. 해커들은 빌드 프로세스를 통해 악성 코드를 삽입했습니다. pipeline of GitLab해커들이 GitLab에 악성 코드를 주입했습니다. CI/CD pipeline이는 자동화하는 도구입니다. build security 이 악성 코드는 해커들이 소스 코드 관리 시스템에 등록된 후에도 코드를 수정할 수 있도록 했습니다. 이를 통해 해커들은 자신들의 코드를 소프트웨어에 삽입할 수 있었고, 삽입된 코드는 해당 소프트웨어를 설치한 조직의 시스템에서 실행되었습니다.
타협 구축 프로세스
이는 빌드 환경에 직접 접근하거나 빌드 도구 또는 타사 종속성의 취약점을 악용하여 빌드 프로세스 자체를 조작하거나 변경하는 것을 포함합니다. 이러한 공격은 빌드 출력에 악성 코드를 삽입하거나, 빌드 출처를 변조하거나, 빌드 프로세스를 완전히 중단시킬 수 있습니다. 이러한 공격 벡터의 가장 유명한 예는 다음과 같습니다. SolarWinds 공격공격자는 SolarWinds의 빌드 플랫폼(SolarWinds Orion 소프트웨어 컴파일 및 패키징에 사용되는 시스템)에 무단으로 접근했습니다. 이 스크립트는 컴파일된 SolarWinds Orion 소프트웨어에 악성 코드를 삽입했습니다. 사용자가 손상된 소프트웨어를 설치하면 악성 코드가 시스템에서 실행되어 공격자는 시스템에 대한 무단 접근 권한을 얻게 됩니다. 또한 공격자는 사용자 시스템에서 자격 증명, 지적 재산, 고객 정보와 같은 중요한 데이터를 탈취할 수 있었습니다.
손상 아티팩트 저장소
이는 소프트웨어 패키지와 바이너리가 내부 또는 외부 사용자에게 배포되기 위해 저장되는 아티팩트 저장소에 대한 무단 접근 또는 조작을 의미합니다. 공격자는 이 취약점을 악용하여 악성 코드를 삽입하거나, 소프트웨어의 진위 여부를 변조하거나, 배포 프로세스를 방해할 수 있습니다. 이러한 공격 벡터의 예로는 다음과 같은 것이 있습니다. 2022년의 루비젬스해커들이 RubyGems의 아티팩트 저장소에 침입했습니다. 해커들은 정상적인 아티팩트를 악성 아티팩트로 바꿔치기했고, 이 악성 아티팩트는 Ruby on Rails를 사용하여 소프트웨어를 개발하는 수천 개의 조직에 다운로드되었습니다. 악성 아티팩트를 통해 해커들은 소프트웨어를 설치한 조직의 시스템에서 임의 코드를 실행할 수 있었습니다. 이는 잠재적으로 데이터 탈취, 멀웨어 설치 또는 운영 중단으로 이어질 수 있습니다.
최종 비고
기업들이 자동화와 지속적 배포를 강조하는 소프트웨어 개발 방식을 지속적으로 도입함에 따라 소프트웨어 빌드 프로세스 보안의 중요성은 그 어느 때보다 커졌습니다. 빌드 단계 전반에 걸쳐 강력한 보안 조치를 구현함으로써 기업은 소프트웨어의 무결성과 보안을 위협하는 악의적인 공격의 피해를 크게 줄일 수 있습니다.
이 블로그 게시물에 설명된 전략과 제공된 예시는 소프트웨어 공급망에서 빌드 단계가 취약한 지점임을 다시 한번 상기시켜 줍니다. 조직은 이러한 위협에 주의를 기울이고 소프트웨어를 공격으로부터 보호하기 위해 필요한 보안 조치를 구현해야 합니다. 이를 통해 사용자 및 고객에게 소프트웨어의 무결성, 보안 및 신뢰성을 보장할 수 있습니다.
안전한 소프트웨어 생태계를 향한 여정에 함께하세요
소프트웨어 공급망 위협을 피하는 데 있어 앞서 나갈 수 있는 이 기회를 놓치지 마세요. 지금 바로 블로그를 구독하고 최신 정보를 가장 먼저 받아보세요. 진화하는 위협 속에서도 조직의 회복력과 보안을 유지할 수 있도록 도와드립니다. 함께 더욱 강력하고 안전한 소프트웨어 생태계를 구축해 나가겠습니다.
저희 비디오 데모를 시청하세요
