






정적 소스 코드 분석 이는 처음부터 안전한 소프트웨어를 구축하는 가장 효과적인 방법 중 하나입니다. 코드 실행 전에 코드를 스캔하는 이러한 방식은 보안을 강화합니다. 소스코드 분석 개발자가 SQL 인젝션, XSS, 하드코딩된 비밀 키와 같은 문제를 IDE에서 바로 조기에 발견할 수 있도록 도와줍니다. CI/CD pipeline. 오른쪽으로 소스 코드 분석 도구이를 통해 팀은 취약점이 프로덕션 환경에 도달하기 전에 발견하여 출시 속도를 늦추지 않고 위험을 줄일 수 있습니다.
이러한 선제적 접근 방식은 개발자의 자신감을 높일 뿐만 아니라 보안팀의 규정 준수에도 도움이 됩니다. standard같은 OWASP 탑 10 or NIST 지침 릴리스 속도를 늦추지 않으면서, DevSecOps 워크플로에 통합된 정적 분석은 보안을 초기 단계부터 강화하는 시프트 레프트 보안을 지원하고, 안전한 코딩을 일반적인 개발 루틴의 일부로 만듭니다.
더욱이, 그 필요성은 시급합니다. ENISA 최근 발생하는 많은 보안 침해 사고가 안전하지 않은 코드에서 비롯된다는 보고가 있으므로, 결함을 조기에 발견하는 것은 선택 사항이 아니라 필수적입니다.
🔧요약: 정적 소스 코드 분석을 간단하게
- 무엇이다 : 소스 코드가 실행되기 전에 버그와 보안 결함을 잡아내는 방법이며, 이를 다른 말로 하면 다음과 같습니다. SAST.
- 왜 문제 : CISA씨는 보안 문제의 50% 이상이 코드에서 시작된다고 말합니다. 문제를 조기에 발견하면 시간과 위험을 줄일 수 있습니다.
- 작동 원리 : 알려진 취약점 패턴과 논리 오류를 코드베이스에서 검사합니다.
- 포착되는 것: SQL 인젝션, XSS, 하드코딩된 비밀 키, 안전하지 않은 API 등 다양한 취약점이 있습니다.
- 어디에 적합합니까? IDE에서 직접 작동합니다. CI/CD pipeline—작업 흐름을 변경할 필요가 없습니다.
- 보너스 : 시프트 레프트(Shift-Left) 방식을 지원하고, OWASP/NIST 표준을 준수하며, 처음부터 안전한 코딩을 자동화합니다.
2. 정적 소스 코드 분석이란 무엇인가요?
Xygeni 용어집
정적 소스 코드 분석이란 무엇인가요?
정적 소스 코드 분석은 소프트웨어 코드를 실행하지 않고 검토하여 개발 초기 단계에서 버그, 보안 취약점 및 코드 품질 문제를 식별하는 프로세스입니다. 이를 통해 개발팀은 제품이 출시되기 전에 결함을 발견할 수 있습니다.
정적 소스 코드 분석은 애플리케이션을 실제로 실행하지 않고 코드를 검토하는 것을 의미합니다. 런타임 시 동작을 확인하는 동적 테스트와 달리, 이 기법은 일반적으로 개발 중 또는 CI(지속적 통합)의 일환으로 "정지된" 상태의 소스 코드를 분석합니다. pipeline소프트웨어 개발 초기 단계에서 보안 문제를 발견하는 가장 확실한 방법 중 하나입니다.
목표는 논리적 오류, 안전하지 않은 패턴, 그리고 검증되지 않은 입력, 하드코딩된 비밀 키, 위험한 API 사용과 같은 안전한 코딩 관행 위반 사항을 찾아내는 것입니다. 이러한 문제들은 자동으로 표시되므로 개발자는 문제가 실제 운영 환경에 배포되기 전에 해결할 수 있습니다.
이 분야의 전문 분야로는 정적 애플리케이션 보안 테스트가 있습니다.SAST일반적인 소스 코드 분석 도구는 코드 품질과 유지 관리성을 확인할 수 있지만, SAST 보안에만 집중합니다. 이러한 도구는 오픈 소스 종속성이 아닌 자체 코드베이스를 스캔하며, 종종 IDE에 직접 통합됩니다. CI/CD pipelines.
정적 소스 코드 분석을 일상적인 작업 흐름에 통합하면 개발 속도를 늦추지 않고도 기본적으로 안전한 소프트웨어를 구축할 수 있습니다.
3. 정적 소스 코드 분석이 중요한 이유
보안 문제를 일찍 발견할수록 수정 비용이 저렴해집니다. 정적 소스 코드 분석은 위험한 코드가 실행되기 전에 이를 찾아내는 데 도움이 됩니다. ENISA에 따르면, CISA, 이상 악용되는 소프트웨어 취약점의 50%는 코드 자체에서 시작됩니다.이러한 이유로 조기 발견은 도움이 될 뿐만 아니라 필수적입니다.
개발자가 사용자 입력 유효성 검사를 잊어버렸다고 가정해 봅시다. login 형식. 그 작은 실수가 심각한 결과로 이어질 수 있습니다. SQL 인젝션 또는 크로스 사이트 스크립팅 (XSS) 취약점. 하지만 소스 코드 분석 도구가 IDE나 CI에 내장되어 있다면 이야기가 달라집니다. pipeline그 문제는 코드가 배포되기 훨씬 전에 조기에 발견됩니다.
개발 속도가 빨라지고 공급망이 복잡해짐에 따라, 안전하지 않은 API, 노출된 기밀 정보, 오래된 기능과 같은 위험 요소를 수동으로 찾아내기가 더욱 어려워집니다. 소스 코드 분석은 이러한 검사를 자동화하여 팀이 속도를 늦추지 않고도 앞서 나갈 수 있도록 지원합니다.
더 나아가 정적 분석은 규정 준수 노력을 지원합니다. standardOWASP Top 10, NIST 800-53, ISO/IEC 27001과 같은 표준을 준수하세요. 보안을 일상적인 개발 프로세스의 일부로 만들면 사고 발생률을 줄이고 시간을 절약하며 감사 준비 상태를 유지할 수 있습니다.
4. 정적 소스 코드 분석의 작동 방식
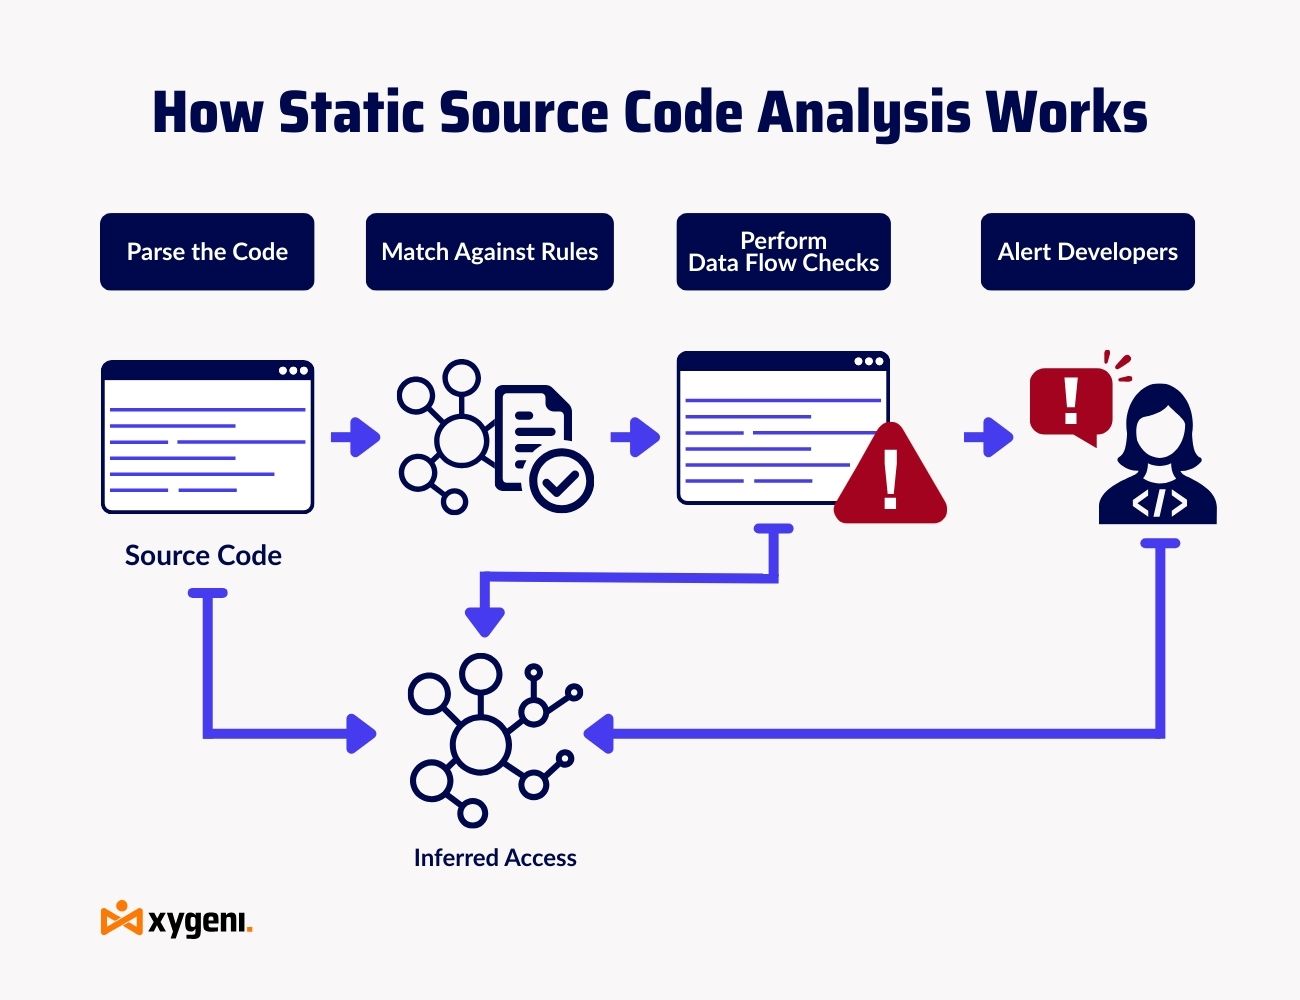
정적 소스 코드 분석은 자동화된 보안 검토라고 생각하면 됩니다. 코드를 작성하거나 푸시할 때마다 백그라운드에서 실행되어 오류를 신속하게 찾아냅니다.
대부분의 소스 코드 분석 도구는 다음과 같은 방식으로 작동합니다.
- 코드베이스 분석
이 도구는 파일을 읽고 추상 구문 트리(AST)를 구축하여 코드의 논리와 구조를 파악합니다. - 패턴 매칭 및 규칙 검사
OWASP 또는 CWE와 같은 규칙 세트를 사용하여 검증되지 않은 입력이나 안전하지 않은 암호화 함수와 같은 위험한 패턴을 검색합니다. - 데이터 흐름 분석
고급 도구는 코드가 데이터를 어떻게 처리하는지 추적하여 민감한 값(예: 비밀번호, 토큰)이 노출되거나 오용되는지 확인합니다. - 경고 및 시정 조치
문제가 발견되면 심각도 점수와 해결 방법이 IDE 및 CI 환경에서 바로 표시됩니다. dashboard및 pull requests.
정적 소스 코드 분석은 광범위한 문제를 감지할 수 있습니다.
- SQL 주입 위험
- 교차 사이트 스크립팅(XSS)
- 하드코딩된 자격 증명
- 더 이상 사용되지 않거나 안전하지 않은 API
- 입력 유효성 검사 오류
- 코딩 standard 위반
예를 들어, 누군가 실수로 API 키를 하드코딩하면 스캐너가 즉시 이를 감지합니다. 이를 통해 팀은 잠재적인 보안 사고와 비용이 많이 드는 복구 작업을 방지할 수 있습니다.
5. 정적 소스 코드 분석의 주요 이점
정적 소스 코드 분석은 단순히 버그를 찾는 것만이 아니라, 보안을 최우선으로 고려하면서 더 나은 소프트웨어를 더 빠르게 구축하는 데 도움이 됩니다. 모든 팀에 어떤 이점을 제공하는지 알아보겠습니다. pipeline:
1. 조기 발견, 이후 통증 감소
SQL 인젝션이나 안전하지 않은 역직렬화와 같은 문제를 발견합니다. 전에 코드 실행을 통해 문제를 즉시 수정할 수 있습니다. pull request이러한 "시프트 레프트(shift-left)" 모델은 코드를 깔끔하게 유지하고 배포 후 수정 작업에 허둥대는 것을 방지합니다. 예를 들어, 오늘 개발자 IDE에서 위험 입력으로 표시된 데이터는 내일 보안 패치를 배포하고 고객 서비스 중단을 막는 데 도움이 될 수 있습니다.
2. 비용은 절감하되, 품질은 타협하지 마십시오.
에 따르면 IBM, 취약점은 나중에 발견되었습니다. SDLC 수정 비용이 최대 30배까지 더 많이 들 수 있습니다. 소스 코드 분석 도구를 사용하여 코드를 초기에 스캔하면 릴리스 지연 없이 더 빠르고 저렴하게 수정할 수 있습니다.
3. 개발자 친화적으로 설계되었습니다
정적 코드 분석은 기존 업무 환경에 바로 적용할 수 있습니다. IDE, GitHub Actions, GitLab CI, Jenkins와 통합 가능합니다. pipeline이러한 도구들은 개발자들이 주로 사용하는 환경에서 바로 사용할 수 있습니다. 도구를 전환할 필요도 없고, 기다릴 필요도 없으며, 맥락에 맞는 명확한 피드백을 받을 수 있습니다.
4. 내장된 규정 준수 신뢰도
OWASP, NIST 또는 ISO 27001 표준을 준수해야 합니까? 소스 코드 분석을 통해 정책 시행을 강화할 수 있습니다. guardrails 감사 준비가 완료된 로그를 생성합니다. 취약한 암호화를 방지하거나 하드코딩된 비밀 키를 표시하는 등, 팀은 추가적인 부담 없이 규정을 준수할 수 있습니다.
5. 더 깔끔한 코드, 더 탄탄한 팀워크
단순히 보안 문제만이 아닙니다. 정적 분석은 코드의 복잡성, 사용되지 않는 로직, 일관성 없는 스타일 등을 파악하여 코드 품질을 향상시키는 데에도 도움이 됩니다. 이를 통해 팀은 유지보수성이 뛰어난 코드를 작성하고, 개발 방향을 일치시킬 수 있습니다. standard그리고 미래의 기술 부채를 피하세요.
6. 정적 소스 코드 분석의 일반적인 사용 사례
정적 소스 코드 분석은 일상 업무에 자연스럽게 녹아듭니다. DevSecOps 워크플로. 성과가 뛰어난 팀들이 소프트웨어 개발 수명주기 전반에 걸쳐 이를 어떻게 활용하고 있는지 살펴보겠습니다.
1. 마이크로서비스 및 API 보안 강화
마이크로서비스가 추가될 때마다 공격 표면이 달라지기 때문에 초기 보안 점검은 필수적입니다. 소스 코드 분석은 배포 전에 각 서비스를 검사하여 안전하지 않은 인증, 누락된 입력 유효성 검사 또는 위험한 기본값을 표시합니다.
예를 들어Node.js 마이크로서비스를 스캔한 결과, 라우트 핸들러에서 이스케이프 처리되지 않은 입력이 감지되어, 인젝션 버그가 발견되지 않고 배포되는 것을 방지했습니다.
2. 안전한 코딩 시행 Standards
각 팀이 서로 다른 방식으로 코딩할 경우, 불일치로 인해 위험이 발생합니다. 정적 소스 코드 분석 도구는 OWASP ASVS와 같은 내부 규칙이나 업계 프레임워크를 준수하도록 지원합니다. 미스라.
예를 들어팀에서 특정 기능 사용을 차단하는 규칙을 만들 수도 있습니다. eval() Python에서 또는 플래그가 약한 해시와 같은 경우 md5()—이 모든 사항은 코드 검토 중에 자동으로 적용됩니다.
3. 자동화 Pull Request 확인하는 것이 좋다.
수동 리뷰는 확장성이 떨어집니다. 정적 분석 도구는 모든 PR(풀 리퀘스트)을 분석하여 개발자에게 즉각적인 피드백을 제공하고 병합 전에 문제를 발견합니다. 지연도 없고, 병합 후에 예상치 못한 문제가 발생하는 일도 없습니다.
결과개발자는 안심하고 배포할 수 있고, 애플리케이션 보안 담당자는 상황을 파악할 수 있으며, 위험한 코드는 프로덕션 환경에 배포되지 않습니다.
🔧 프로 팁Xygeni와 같은 도구를 사용하면 Guardrails 위험도가 높은 비밀 정보나 알려진 취약한 종속성이 감지되면 병합을 자동으로 차단하여 안전하지 않은 코드가 프로덕션 환경에 유입되는 것을 방지할 수 있습니다.
4. 공급망 위험 예방
공급망 공격은 종종 간과된 단 하나의 실수에서 시작됩니다. commit 또는 잘못 구성된 파일일 수도 있습니다. 정적 소스 코드 분석 도구는 이러한 문제를 프로덕션 환경에 도달하기 전에 변조, 안전하지 않은 기본 설정 또는 숨겨진 스크립트를 검사하여 조기에 발견할 수 있습니다.
예를 들어, 타사 라이브러리가 조용히 다음을 추가한다고 상상해 보세요. postinstall 임의의 명령을 실행하는 스크립트나 SELinux 적용을 비활성화하는 Dockerfile과 같은 것들이 있습니다. 정적 분석을 통해 이러한 위험 요소들을 검토 단계에서 미리 감지하여 악용될 가능성을 차단할 수 있습니다.
7. SAST 대 SCA vs. DAST: 차이점 이해하기
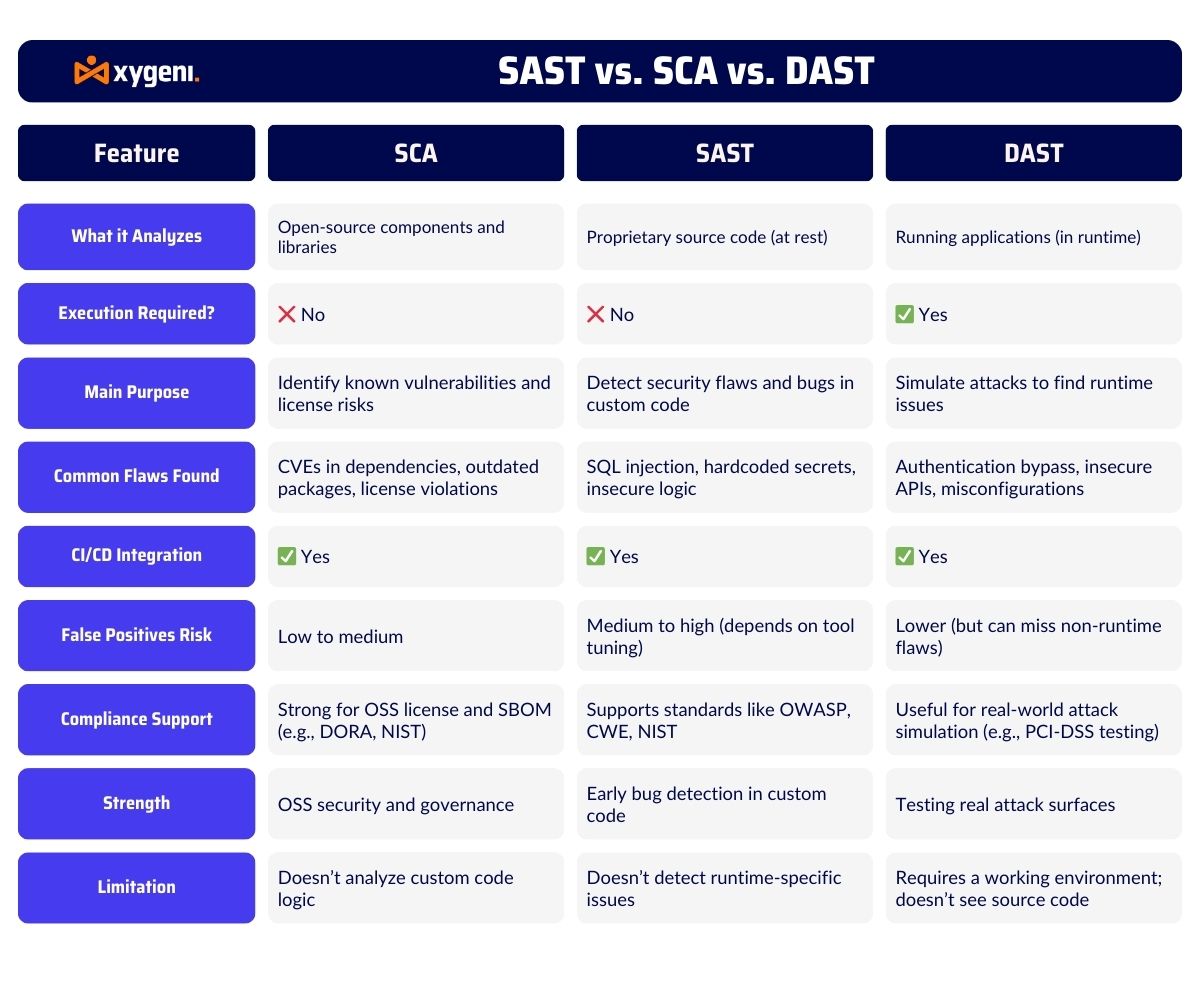
정적 소스 코드 분석은 (SAST보안 개발에 있어 중요한 역할을 하지만, 이는 완벽한 애플리케이션 보안 전략의 일부일 뿐입니다. 코드부터 클라우드까지 진정으로 안전한 소프트웨어를 구축하려면 보안 개발 과정을 이해하는 것이 중요합니다. SAST 소프트웨어 구성 분석과 같은 다른 방법과 비교합니다.SCA) 및 동적 애플리케이션 보안 테스트(DAST).
각 방법은 뚜렷한 목적을 가지고 있습니다.
8. 주요 소스 코드 분석 도구: 빠른 비교
오픈소스부터 enterprise정적 소스 코드 분석 도구는 종류가 매우 다양하며, 각 도구는 팀에 따라 서로 다른 강점을 가지고 있습니다.
인기 있는 선택 사항은 다음과 같습니다.
- 소나큐브 코드 품질을 위해
- 셈그렙 빠르고 맞춤 설정 가능한 보안 규칙을 위해
- Snyk 코드 실시간 개발자 피드백을 위해
- 체크 마크스 베라코드 규정 준수 및 보고를 위해
제니 뭔가 색다른 것을 가져다줍니다: CI/CD네이티브 통합, 접근성 기반 우선순위 지정 및 사용자 정의 guardrails 그 SAST 더 시끄러워지는 게 아니라, 더 똑똑해집니다.
2025년 소스 코드 분석 도구 비교
사용 중인 기술 스택에 딱 맞는 도구를 찾고 계신가요? SonarQube, Semgrep, Snyk, Xygeni 등 오늘날 최고의 소스 코드 분석 도구들이 속도, 정확성, 그리고 다양한 측면에서 어떻게 다른지 살펴보세요. CI/CD 완성.
9. DevSecOps 워크플로우에 정적 소스 코드 분석 구현
정적 소스 코드 분석은 시스템에 내장될 때 가장 효과적입니다. pipeline 단순히 마지막에 덧붙이는 것이 아닙니다. 목표는 무엇일까요? 취약점을 조기에 발견하고, 재작업을 최소화하며, 팀의 속도를 늦추지 않고 안전한 코딩을 지원하는 것입니다.
다음은 최신 팀이 DevSecOps 워크플로에 이를 통합하는 방법입니다.
- 모든 항목을 스캔하세요 Commit 또는 PR
소스 코드 분석 도구를 연결하세요 CI/CD GitHub Actions, GitLab CI 또는 Jenkins와 같은 시스템을 사용합니다. 이렇게 하면 각 시스템이 보장됩니다. commit or pull request 병합하기 전에 스캔되므로 출시 전에 문제를 발견하는 데 도움이 됩니다. - IDE 플러그인을 활용하여 개발 방향을 왼쪽으로 이동하세요.
Xygeni와 같은 개발자 친화적인 도구는 IDE에 직접 통합되어 코딩하는 동안 실시간 보안 피드백을 제공합니다. 이는 마치 코드가 로컬 컴퓨터를 벗어나기 전에 취약점을 표시하는 보안 린팅 계층을 추가하는 것과 같습니다. - 스마트 정책을 설정하고 Guardrails
guardrails 자동화된 작업을 정의합니다. 예를 들어, PR에서 위험도가 높은 이슈에 접근할 수 있는 경우 병합을 차단하고 애플리케이션 보안팀에 알립니다. 이를 통해 사전 조치를 통해 정책을 시행할 수 있습니다.cis이온이지, 노이즈가 아닙니다. - 안전한 기본 설정을 적용하세요
입력 유효성 검사, 출력 인코딩 및 최소 권한 원칙을 적용하는 사전 구성된 템플릿을 활용하세요. 이는 특히 다음과 같은 경우에 매우 효과적입니다. IaCAPI 및 마이크로서비스. - 우선순위를 정하고 신속하게 행동하세요
조사 결과를 쏟아붓는 대신에 dashboard취약점을 발견하면 접근성, 심각도, EPSS 점수를 기준으로 우선순위를 정하십시오. 악용 가능한 취약점은 수정하고, 악용 가능성이 없는 취약점은 건너뛰십시오.
10. Xygeni의 접근 방식: Guardrails 사전용cise 정적 소스 코드 분석
Xygeni는 정적 소스 코드 분석을 한 단계 더 발전시켰습니다. Guardrails, 스캔 결과를 실시간으로 반영하여 작동하는 유연하고 정책 기반의 규칙입니다. 단순히 문제를 표시하는 데 그치지 않고, Guardrails 팀이 의미 있는 자동화된 작업을 수행할 수 있도록 지원합니다. SDLC.
운영 방식 (How It Works)
Xygeni의 가드레일 논리 용어를 사용하여 간단하고 읽기 쉬운 구문을 사용하십시오.
- on X 유형의 취약점
- 언제 심각도가 매우 높으며 해당 구성 요소에 접근할 수 있습니다.
- 그때 실패하다 pipeline 보안팀에 알립니다.
- 그렇지 않으면 계속 진행하되 검토를 위해 플래그를 지정하세요.
이러한 논리는 수동 검토나 단계 생략 없이 정책이 자동으로 적용되도록 보장합니다.
왜 다른가
기존 소스 코드 분석 도구는 긴 경고 목록을 제공합니다. Guardrails 지능적이고 대규모로 행동할 수 있도록 지원합니다.
- 영향력을 기준으로 우선순위를 정하세요활용 가능성, 비즈니스 맥락 및 EPSS를 사용하여 결과를 필터링합니다.
- 문제 해결 자동화: PR 댓글 또는 티켓 생성을 인라인으로 실행합니다.
- 문맥에 따라 적용프로덕션 코드에는 엄격한 규칙을 적용하고, 내부 도구에는 완화된 규칙을 적용합니다.
실제 사용 사례: 보안 기준선 시행 Guardrails
스테이징 브랜치에 이미 검토 중인 알려진 취약점들이 있다고 가정해 봅시다. Guardrails마지막 승인 검사에 포함되지 않은 새로운 중요 문제를 자동으로 차단할 수 있습니다. 예상치 못한 문제 발생이나 기능 퇴보를 방지할 수 있습니다.
- 새로운 문제가 발견되었나요? 병합이 차단되었습니다.
- 팀원들에게 Slack 또는 Jira를 통해 알림이 전송됩니다.
- 제안된 수정 사항이 코드 주석으로 추가되었습니다.
이렇게 하면 팀의 작업 속도를 늦추거나 새로운 위험이 침투하는 것을 방지하면서 코드 보안을 유지할 수 있습니다.
호기심이 많은 방법 Guardrails 당신에게 맞는 CI/CD? Xygeni를 사용해 보세요 Guardrails 당신의 Pipeline.

