






이 글에서는 스피어 피싱 공격이 어떻게 Ledger의 하드웨어 지갑에서 사용되는 소프트웨어 연결 키트 도구에 대한 소프트웨어 공급망(SSC) 공격으로 이어져 공격자가 최소 600,000만 달러 상당의 자금을 빼돌릴 수 있었는지 Ledger 공격 사례를 분석합니다.
이번 공격은 공급망 사고가 끊이지 않았던 한 해의 끝자락에 발생했습니다. 이 글에서는 공격의 내용, 영향, 대응 방식, 그리고 얻을 수 있는 교훈을 분석합니다.
Ledger와 하드웨어 지갑 사용자들은 사이버 범죄자들의 명백한 표적입니다. 지갑 탈취범들은 암호화폐 앱의 프런트엔드를 이용한 피싱 공격을 통해 Ledger 사용자들을 공격했으며, 이러한 피싱 공격을 실행하기 위해서는 사용자 위치 정보가 필요했습니다. Ledger는 이러한 문제를 해결하기 위해 사용자 위치 정보를 수집했습니다. 2023년 7월까지 데이터 유출 발생 또한 다음의 일부이기도 합니다 2020년 9월 데이터 도난 그들의 전자상거래 플랫폼인 쇼피파이(Shopify)에서 발생한 사건은 큰 파장을 일으켰습니다. 해당 게시물은 다음과 같습니다.업데이트: 개인정보 보호 및 스팸 발송자 처벌을 위한 노력"이러한 균열이 얼마나 심각했는지를 보여줍니다."
Ledger는 보안을 진지하게 고려해야 합니다(이는 사업의 핵심 부분입니다). 이를 위해 자체 연구소를 운영해야 합니다.돈 존) 처리 기기 보안 인증은 버그 현상금 프로그램, 보안 게시판예산 및 위협 모델링지금까지는 괜찮네요…
공격 방식은 다음과 같습니다.
Ledger는 Ledger의 기능을 이용한 익스플로잇을 탐지했습니다. DApp 연결 키트 2023년 12월 14일 목요일에 발생한 이 공격은 Ledger Connect Kit을 사용하는 이더리움 기반 탈중앙화 애플리케이션(DApp)에 악성 코드를 삽입하여 사용자들이 지갑 잔고를 탕진하는 거래에 서명하도록 유도했습니다.
해당 취약점은 신속하게 발견되었고 곧바로 해결책이 마련되었습니다. 하지만 그 사이에 소수의 사용자들이 이 공격에 휘말려 거래에 서명하고 지갑 잔고가 바닥나는 피해를 입었습니다.
이번 공격은 전 Ledger 직원이 피싱 공격에 희생되어 세션 토큰을 통해 NPM 계정에 접근 권한을 얻으면서 시작되었습니다. 공격자들은 악성 버전을 유포했습니다. @ledgerhq/connect-kit (1.1.5, 1.1.6 및 1.1.7 버전은 현재 사용이 중단되었습니다.) 공격자는 지갑 앱과 동일한 수준의 권한으로 임의 코드를 실행할 수 있었습니다. 공격자는 사용자의 상호 작용 없이 즉시 자금을 인출하거나, 수많은 피싱 링크를 배포하여 사용자를 속이거나, 사용자가 당황하여 가짜 지갑을 다운로드하도록 유도하여 자산을 새로운 주소로 이체하게 함으로써 자산 손실을 초래할 수 있었습니다.
지갑 프런트엔드(dApp)는 일반적으로 다음을 사용합니다. 커넥트키트로더 Ledger에서 제공하는 패키지를 사용하여 JavaScript CDN(jsDelivr)에서 런타임에 Connect Kit을 로드하려고 합니다. 하지만 URL이 잘못되었습니다. https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 당시 정확한 버전(1.1.4)을 고정하지 않았기 때문에 악성 버전이 업로드되면 CDN에서 제공(및 캐시)되었습니다. 또한 CDN에서 다운로드한 리소스가 실제로 예상되는 리소스인지 확인하기 위한 체크섬이 사용되지 않았습니다(CDN에서 코드를 배포할 때는 체크섬을 사용해야 합니다). 이러한 체크섬 기반 체계를 무엇이라고 부를까요? 하위 자원 무결성 (SRI).
삽입된 코드는 거래 데이터를 조작하여 사용자가 조작된 결제를 승인하도록 유도했을 가능성이 높습니다. 예를 들어, 앱 기능을 활성화하기 위해 토큰 결제를 승인한 사용자는 해커의 주소로의 결제 승인을 보게 될 수 있습니다. 하드웨어 지갑의 보안 수준이 아무리 높더라도 이러한 방식으로 자금이 유출될 수 있습니다.
발견과 조사
여러 사용자들이 트위터(X)에 Zapper 프런트엔드가 "탈취당했다"는 메시지를 올리기 시작했습니다. 이는 암호화폐 거래 플랫폼 Sushi의 CTO인 Mathew Lilley가 처음으로 경고한 내용입니다. 트위터 게시물 "자주 사용되는 웹3 커넥터"가 손상되었다고 그는 말했습니다. 나중에 그는 다음을 지적했습니다. LedgerHQ/connect-kit 해당 라이브러리가 손상된 것을 확인하고 다소 직설적으로 첫 평가를 내렸습니다.
무슨 일이야?
— 저는 소프트웨어입니다 🦇🔊(@MatthewLilley) 2023 년 12 월 14 일
즉, @원장 끔찍한 실수를 연달아 저질렀다.
1. 그들은 CDN에서 자바스크립트를 로드하고 있습니다.
2. 이들은 버전 잠금이 적용된 로드된 JS가 아닙니다.
3. 그들의 CDN이 해킹당했습니다.
해당 개발팀에서 공격 완화 조치를 확인해줄 때까지는 어떠한 dApp도 사용하지 않는 것이 좋습니다. https://t.co/a3brXNQSx9
사용자 0xViva 님이 GitHub 프로젝트 저장소에 티켓을 열었습니다: [긴급] 이 저장소는 악성 버전의 npm 패키지 @ledgerhq/connect-kit 1.1.7을 사용하고 있습니다..
2023년 12월 15일, 블록체인 보안 포럼인 SlowMost는 다음과 같은 내용을 발표했습니다. 분석 게시물 악성 버전에 대한 모든 세부 정보를 제공합니다.
Ledger 하드웨어 지갑은 손상되지 않았고, Ledger Connect Kit만 손상되었습니다. 하지만 SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash 등 많은 애플리케이션이 해당 라이브러리를 사용하고 있기 때문에 그 영향은 상당했습니다. 비트트레이스.io일부 피해자들은 공황 상태에 빠져 자산을 새로운 주소로 옮기려다가 가짜 지갑 앱을 다운로드하는 실수를 저질렀습니다!
바로 그날, 제임슨 로프는 정확하게 트위트 된 공격이 성공할 수 있도록 만든 결함에 대하여:
오늘 발생한 보안 사고는 레저(Ledger)에서 발생한 세 가지 개별적인 실패가 누적된 결과인 것 같습니다.
- Jameson Lopp (@lopp) 2023 년 12 월 14 일
1. 특정 버전 및 체크섬을 지정하지 않고 코드를 무작정 로드하는 행위.
2. 코드 검토 및 배포 시 "2인 규칙"을 시행하지 않음.
3. 전 직원의 접근 권한을 취소하지 않음.
사건 처리 방식
레저(Ledger)의 CEO인 파스칼 고티에는 공격 당일 다음과 같은 글을 게시했습니다. 공개 서한 이번 사건에 대한 자세한 내용을 알려주는 것은 분명히 좋은 일입니다. 타조처럼 머리를 모래 속에 파묻는 것은 사이버 보안 사고를 처리하는 최악의 방법입니다.
편지의 구성이 흥미롭습니다. 악의적인 도서관 계정들이 돈을 빼돌리고 있다는 사실을 즉시 인지했다는 점이 좋습니다(현실을 부정하는 것은 어리석은 짓입니다).
"오늘 Ledger Connect Kit에서 취약점을 발견했습니다. Ledger Connect Kit는 사용자가 Ledger 기기를 타사 DApp(지갑 연결 웹사이트)에 연결할 수 있도록 하는 버튼을 구현하는 자바스크립트 라이브러리입니다."
이 익스플로잇은 전직 직원이 피싱 공격의 피해자가 된 결과로, 악의적인 행위자가 Ledger의 NPMJS(앱 간에 공유되는 Javascript 코드용 패키지 관리자)에 악성 파일을 업로드할 수 있게 되었습니다.
우리는 파트너사인 WalletConnect와 협력하여 신속하게 해당 취약점을 해결했으며, 발견 후 40분 이내에 NPMJS를 업데이트하여 악성 코드를 제거하고 비활성화했습니다. 이는 업계가 보안 문제를 해결하기 위해 신속하게 협력하는 좋은 사례입니다.
뭐라고요? 출판권을 가진 전 직원이 NPM 계정 자격을 박탈당하지 않았다고요?
CEO는 이어서 현재 시행 중인 보안 통제 조치를 열거했지만, NPM 접근 권한에 취약점이 있음을 암시했습니다.
"이제 이러한 일이 발생한 이유와 향후 이러한 특정 위험을 완화하기 위해 보안 관행을 어떻게 개선할지, 그리고 업계가 함께 더욱 강해질 수 있도록 하기 위한 권고 사항을 공유하고자 합니다."
The standard Ledger에서는 여러 관계자의 검토 없이는 어떤 개인도 코드를 배포할 수 없다는 방침을 고수합니다. 강력한 접근 제어, 내부 코드 검토, 그리고 다수의 서명을 통한 코드 관리 시스템을 개발 과정의 대부분에 적용하고 있습니다. 이는 내부 시스템의 99%에 해당합니다. 퇴사하는 직원은 Ledger의 모든 시스템에 대한 접근 권한이 즉시 삭제됩니다.
이는 불행하게도 단발적인 사건이었습니다. 보안은 고정된 것이 아니며, Ledger는 보안 시스템과 프로세스를 지속적으로 개선해야 한다는 점을 다시 한번 상기시켜 줍니다. Ledger는 이 분야에서 더욱 강력한 보안 제어를 구현하여 구축 및 통합을 지원할 것입니다. pipeline 엄격한 것을 구현하는 software supply chain security NPM 유통 채널로."
음, 라이브러리의 새 버전을 게시할 권한이 있는 NPM 계정이 소프트웨어 인프라의 다른 부분보다 보안 제어가 덜 엄격했던 것 같습니다. 단순한 불운으로 인한 개별적인 사건일까요?
편지의 마지막 부분은 좀 더... standard 당국과의 소통 과정, "상황 통제 중" 성명 및 사과 내용:
"레저는 당국과 협력하여 이번 수사가 진행되는 동안 가능한 모든 지원을 제공하고 있습니다. 레저는 피해를 입은 사용자들이 악의적인 행위자를 찾아내고, 법의 심판을 받게 하고, 자금의 흐름을 추적하고, 사법 당국과 협력하여 해커로부터 도난당한 자산을 되찾을 수 있도록 지원할 것입니다. 오늘 발생한 사건으로 피해를 입으신 분들께 깊은 유감을 표합니다."
현재 상황은 통제되었으며 위협은 사라졌습니다. 이로 인해 지역 사회와 더 넓은 생태계에 발생한 공포감을 충분히 이해합니다.
이 서한에는 타임라인이 첨부되어 있어 사용자들이 사건이 어떻게 발견되었는지, 어떤 구체적인 차단 및 복구 조치가 취해졌는지, 그리고 피해를 입은 사용자들에게 어떻게 보상/복구될 것인지 이해하는 데 매우 유용합니다. 이 부분이 코인과 관련된 가장 구체적인 내용입니다.
"오늘 아침(중앙유럽시간), 전 Ledger 직원이 피싱 공격의 피해자가 되어 NPMJS 계정에 접근 권한을 획득했습니다. 공격자는 Ledger Connect Kit의 악성 버전을 유포했습니다(버전 1.1.5, 1.1.6, 1.1.7에 영향을 미침). 이 악성 코드는 가짜 WalletConnect 프로젝트를 이용하여 자금을 해커의 지갑으로 이체했습니다." 레저의 기술 및 보안 팀은 해당 사실을 인지하고 40분 이내에 수정 조치를 취했습니다. 악성 파일은 약 5시간 동안 활동했지만, 자금이 유출된 시간은 2시간 미만이었던 것으로 추정됩니다.Ledger는 WalletConnect와 협력하여 해당 악성 프로젝트를 신속하게 차단했습니다. 이제 정식으로 검증된 Ledger Connect Kit 버전 1.1.8이 배포되고 있으며 안전하게 사용할 수 있습니다.
Ledger Connect Kit 코드를 개발하고 사용하는 개발자 여러분께 알립니다. 보안상의 이유로 NPM 프로젝트의 connect-kit 개발팀은 이제 읽기 전용 권한을 가지며 NPM 패키지를 직접 푸시할 수 없습니다. Ledger의 GitHub에 게시할 비밀 키는 내부적으로 변경되었습니다. 개발자 여러분께서는 최신 버전인 1.1.8을 사용하고 있는지 다시 한번 확인해 주시기 바랍니다.
레저와 함께 월렛커넥트 저희와 파트너사는 악의적인 행위자의 지갑 주소를 신고했습니다. 해당 주소는 이제 다음에서 확인할 수 있습니다. 연쇄 반응. Tether 악의적인 행위자의 USDT를 동결했습니다.
이에 따르면, 자금 이체를 위한 악성 WalletConnect 프로젝트가 즉시 비활성화되어 사태 수습은 신속하게 이루어졌습니다. 하지만 그럼에도 불구하고 일부 지갑의 잔액이 모두 소진되었습니다.
여파: 업계의 반응은 어떠했는가
일부 사용자는 레저가 해킹을 막지 못한 것에 대해 분노를 표했고, 다른 사용자들은 타사 라이브러리에 의존하는 것의 위험성을 경고했습니다.
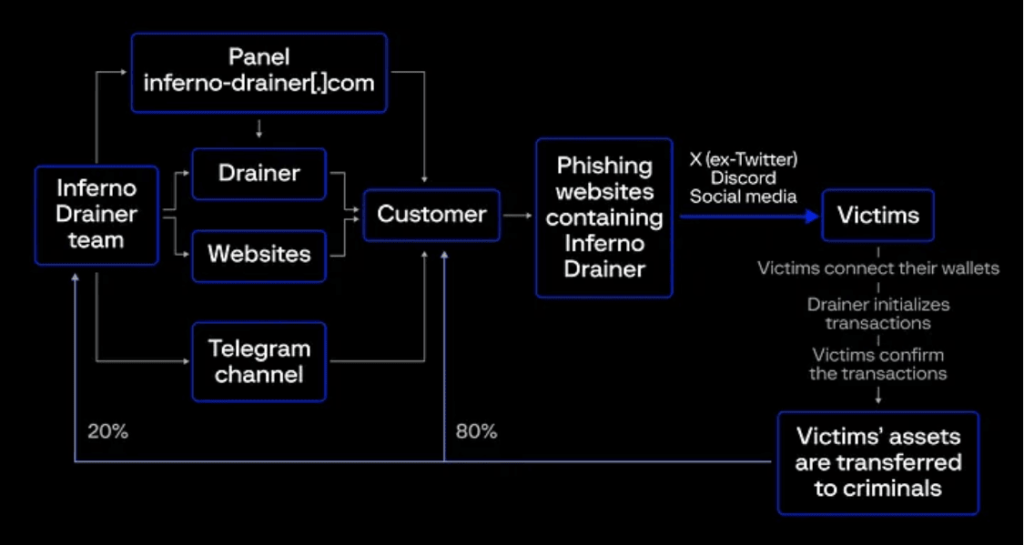
사이버 보안 업계는 사이버 코인 분야에서 틈새시장을 가지고 있습니다. 지갑 탈취 공격은 잘 알려져 있으며, 주로 피싱 사이트를 이용하여 최종 사용자를 속입니다. 일반적인 SaaS(서비스형 사기) 사업에는 지갑 탈취를 전문으로 하는 업체들이 있는데, 사기 업체가 그 예입니다. 인페르노 드레이너 어느 운영 중단을 발표했습니다 2023년 11월에 발생한 일입니다. 하지만 최근 듄에서 관찰된 활동으로 미루어 볼 때 이는 어쨌든 위장 공격인 것 같습니다. @scamsniffer그들이 따르는 방식은 Group-IB의 이 게시물에서 설명되었습니다.
일부 분석가들은 이번 공격이 불가능했던 이유에 대한 단서를 제공했습니다. 사용자 brianddk의 댓글 프로젝트 저장소의 티켓을 통해 근본 원인을 파악할 수 있습니다.
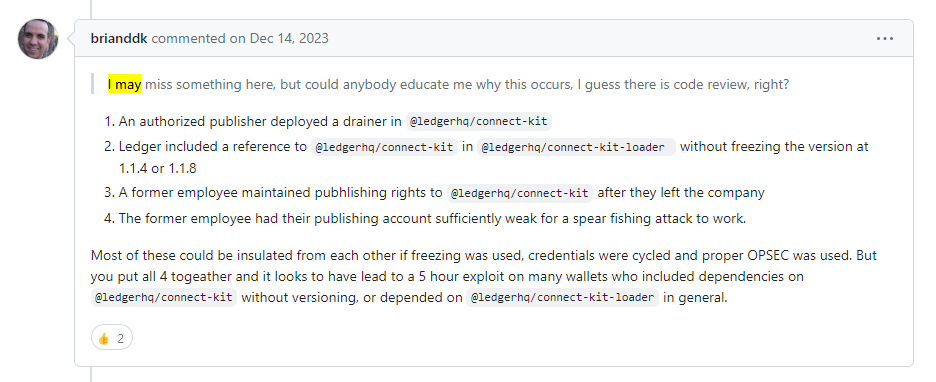
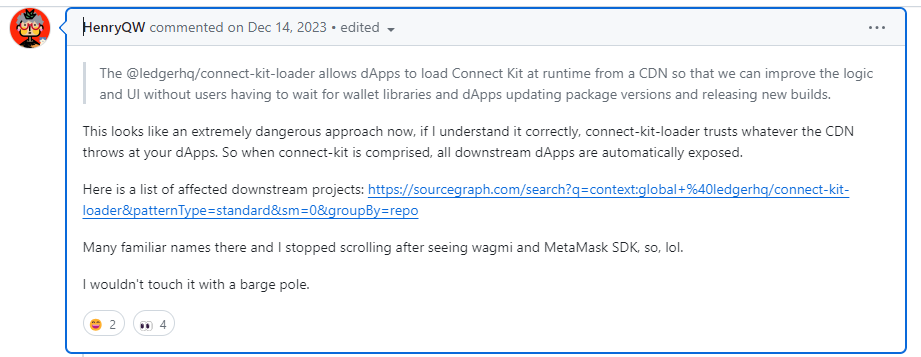
A 다른 사용자 HenryQW의 댓글두 번째로 지적한 것은 악성 버전이 CDN을 통해 확산될 수 있게 만든 요인이었습니다.
피싱 공격에 대한 암호화폐 지갑 프런트엔드의 보안을 강화하기 위한 장기적인 계획을 세우기에는 아직 시기상조입니다. 특정 기준 준수를 요구하는 것이 중요해 보입니다. standard 무엇과 비슷하다 PA-DSS 결제 애플리케이션 소프트웨어 공급업체에 대한 지원은 암호화폐 업계에서 환영받을 수 있습니다.
자, 이제 우리가 얻은 교훈을 살펴보겠습니다!
암호화폐 보안의 정점인 하드웨어 지갑이 얼마나 놀라운지 모르겠습니다. NPM 자격 증명에 대한 접근 권한을 확보하는 것만으로도 보안이 침해되었습니다. Ledger의 "전 직원"의 정보(아마도 2FA 보호가 없는 사용자 이름/비밀번호 또는 액세스 토큰)가 유출된 것으로 보입니다. 이 사건은 위기 상황에서 소프트웨어 인프라도 소프트웨어 또는 하드웨어 제품만큼 세심하게 보호해야 한다는 점을 다시 한번 상기시켜 줍니다.
대부분의 소프트웨어 공급망 공격은 내부 계정(대개 개발자 또는 데브옵스 엔지니어 계정)을 해킹하는 것으로 시작됩니다. 공격자는 이후 소프트웨어 인프라 내의 내부 시스템(예: 저장소, 서버 등)을 침범하기 위해 측면 이동을 시도합니다. CI/CD 시스템이나 배포 도구를 악용하거나 소스 코드 저장소에 악성 로직을 삽입하는 등의 공격은 브랜치 보호 및 코드 리뷰를 통해 변경 사항을 적절히 관리한다면 탐지될 수 있습니다. 하지만 공격자가 공개 레지스트리에 게시된 인기 라이브러리를 대상으로 할 경우, 특히 게시(쓰기) 권한에 접근할 수 있다면 그렇게까지 깊숙이 들어갈 필요는 없습니다. 이번 공격이 바로 그런 경우입니다.
2FA 인증특히 보안 키와 같은 강력한 요소를 사용하면 대화형 작업의 위험을 줄일 수 있습니다. CI/CD pipelines, 제한된 접근 권한을 가진 액세스 토큰이 저장됩니다. CI/CD 일반적으로는 비밀 키를 사용하는 것이 좋습니다(액세스 토큰은 유출되어서는 안 됩니다). 하지만 안타깝게도 해당 직원은 강력한 2FA(이중 인증)를 설정하지 않은 것 같습니다. NPM은 이를 허용합니다. 조직이 2FA를 시행하도록 (하지만 이는 선택 사항이며 기본값이 아닙니다.) 아마도 Ledger에서 제공해야 할 기능일 것입니다. 그리고 적절한 내용을 추가하는 것을 잊지 마세요. 자격 증명 취소 특히 조직이 보유한 NPM 범위와 같이 중요한 리소스에 대한 접근 권한이 있는 전 직원에 대한 절차.
버전 고정 검토를 거쳐 버전이 업데이트되는 종속성 관리는 악의적인 종속성 확산을 완화하는 방법입니다. 레저(Ledger) 사건의 경우, 해당 라이브러리의 버전은 다음과 같습니다. 커넥트키트로더 CDN에서 가져온 데이터는 고정되어 있어야 했고, "CDN이 제공하는 데이터는 무엇이든 믿지 마세요"라는 문구도 있어야 했습니다. 체크섬 검증 예를 들어, SRI(또는 소스를 인증하는 디지털 서명 체계)를 통해 CDN에서 동적 코드 로딩을 위해 코드를 가져올 때 인증 방식을 사용해야 합니다.
나머지는 이야기입니다.
지갑 사용자를 대상으로 하는 보다 일반적인 피싱 캠페인의 경우, 문제는 사용자들이 범죄자들이 설치한 함정에 빠져 의도치 않은 거래를 확인하게 만드는 요인이 무엇인지입니다. 이러한 피싱 사이트는 유명 암호화폐 브랜드를 모방하여 정교하게 설계되었으며, 무료 토큰을 제공한다는 점 또한 매력적입니다. NFT 주조 그리고 다른 보상들도 있습니다. 사용자들이 이러한 함정에 빠지지 않도록 하는 것은 해결책을 찾아야 할 문제입니다.
그리고 잊지 않기 위해 관련 암호화 해킹 크립토재킹 공격은 보다 일반적인 위협으로, 공격자가 클라우드 인프라를 장악하여 모네로(XMR)나 지캐시(Zcash)와 같은 프라이버시 코인을 채굴하는 프로그램을 운영하며 거래 내역을 숨기는 행위입니다. 크립토재킹은 어떤 조직이든 영향을 받을 수 있기 때문에 중요합니다. 공격자의 수익은 적을 수 있지만, 피해자의 피해는 막대할 수 있습니다. (Sysdig에서 언급됨) 이 보고서 공격자가 1달러를 채굴할 때마다 피해 조직은 53달러의 비용을 부담하게 된다는 것입니다.
참고자료
- 티켓[긴급] 이 저장소는 악성 버전의 npm 패키지 @ledgerhq/connect-kit 1.1.7을 사용하고 있습니다."Github 저장소에 있습니다.
- 레저 CEO가 해당 사건에 대해 보낸 서한2023년 12월 14일.
- 보안 사고 보고서레저 기자, 2023년 12월 20일.
- 원장 악용은 DeFi를 위험에 빠뜨립니다. Sushi는 '어떤 dApp과도 상호작용하지 마세요'라고 말합니다., 게시글에 CoinDesk 올리버 나이트 지음 14 12 월 2023.
- Ledger Connect Kit에 대한 공급망 공격: 영향 분석 및 예방 조치SlowMist가 2023년 12월에 공격에 대해 게시한 글입니다.
- Web3 보안 개념: 지갑 탈취범, Jammel Weaver 작성, Rektify AI, 2023년 7월.
저희 비디오 데모를 시청하세요
