보안 CI/CD pipeline코드의 첫 번째 줄에서 s DevOps 워크플로는 소프트웨어 제공의 핵심이지만, 과연 진정으로 안전할까요? 공급망 공격이 증가함에 따라 DevOps 워크플로를 안전하게 보호하는 것이 더욱 중요해졌습니다. CI/CD pipelines는 더 이상 선택 사항이 아니라 필수 사항입니다. Xygeni CI/CD Pipeline Security 이 도구는 OWASP Top 10 위협으로부터 지속적인 보호를 제공합니다. CI/CD 위협에 대응하면서도 원활한 개발 운영을 유지합니다.
모든 영역에서 MFA, 지점 보호, 액세스 제어 및 보안 구성을 시행하십시오. pipeline 해당 단계에서 OWASP, NIST 및 기타 규정을 준수하는지 확인하십시오. standard거버넌스 제어 기능이 내장된 s
GitHub, GitLab, Jenkins, Azure DevOps 등과 손쉽게 협업하세요. CI/CD 도구를 활용하세요. 복잡한 설정이나 워크플로 중단 없이 간편하게 보안을 통합할 수 있습니다.
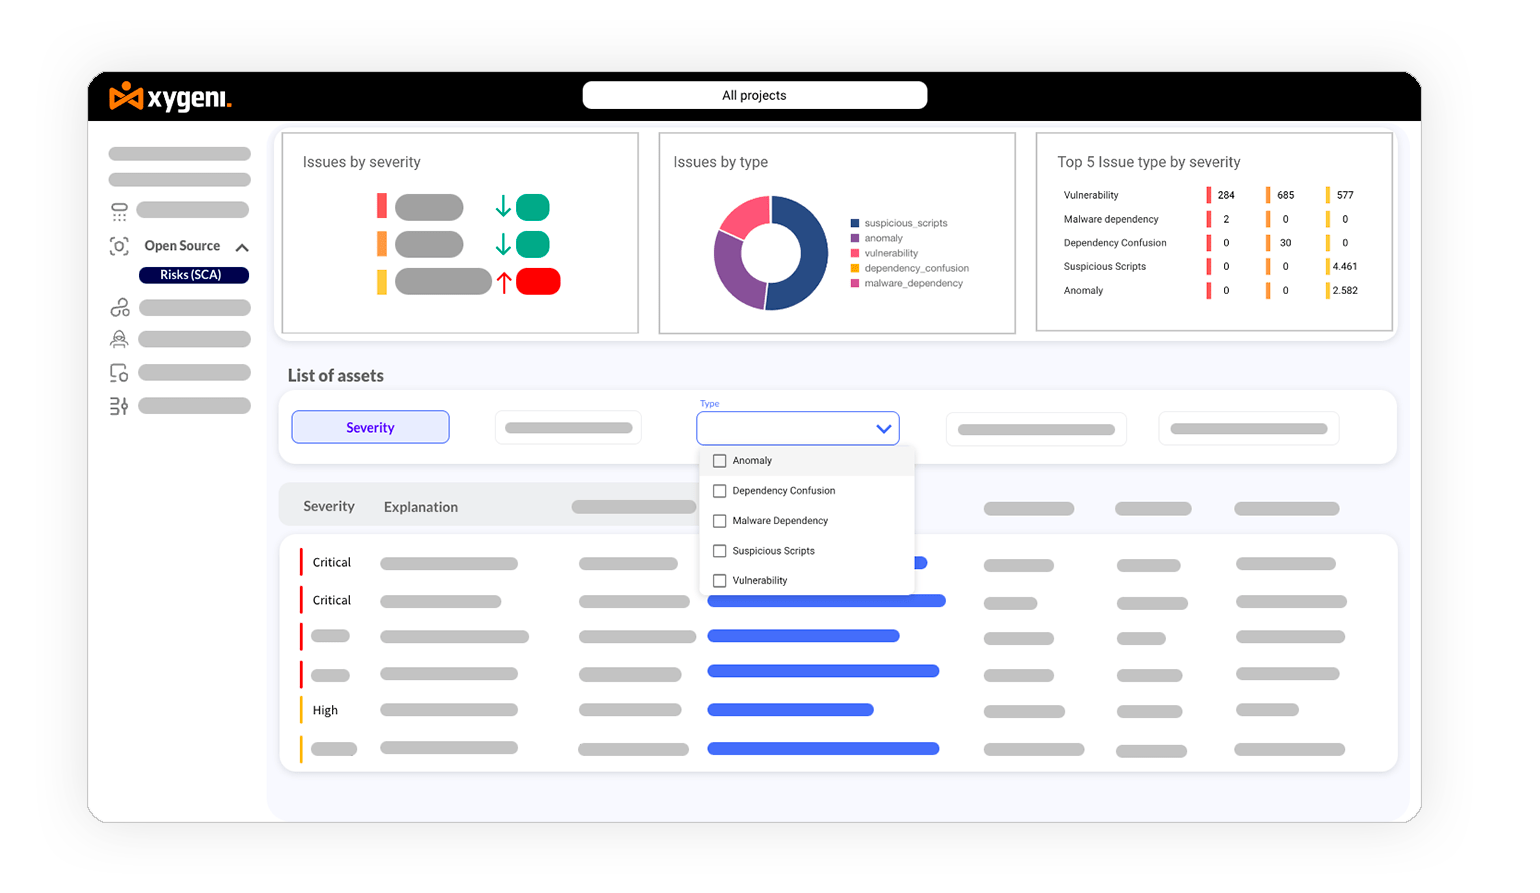
감지 CI/CD 잘못된 구성 및 취약점을 즉시 찾아냅니다. AI 기반 복구 기능은 자동화된 수정 사항을 적용합니다. pipeline security 워크플로를 방해하지 않고 격차 및 종속성 위험을 파악합니다.
| 제품 특장점 | 제니 CI/CD 보안 | 기타 도구 |
|---|---|---|
| 끝으로 종료 CI/CD Pipeline Security | ✓ DevOps 전체를 안전하게 보호합니다. pipeline 코드에서 commit 배포 | ✗ 제한적인 범위, 종종 특정 단계에만 초점을 맞춤 |
| 실시간 CI/CD 위협 탐지 | ✓ 무단 접근, 권한 상승 및 악성 코드 삽입을 탐지하고 완화합니다. | ✗ 응답이 지연되고 주기적인 스캔에 의존합니다. |
| OWASP 탑 10 CI/CD 위협 보호 | ✓ 일반적인 위협으로부터 지속적인 보안을 제공합니다. CI/CD 공격 벡터 | ✗ OWASP 전체 버전이 없을 수 있습니다. CI/CD 위협 범위 |
| 자동화된 문제 해결 CI/CD 위험성 | ✓ AI 기반 해결책 pipeline 잘못된 구성, 종속성 취약점 및 보안 허점 | ✗ 위협 해결을 위해 수동 개입이 필요합니다. |
| 원활한 DevOps 통합 | ✓ GitHub, GitLab, Jenkins, Azure DevOps 등과 손쉽게 연동됩니다. | ✗ DevOps 도구와의 복잡한 통합으로 인해 사용자 지정 구성이 필요합니다. |
| 자동화된 공급망 보안 | ✓ 의존성 탈취 및 중독으로부터 보호합니다. pipeline 실행 및 소프트웨어 공급망 공격 | ✗ 공급망 보안을 위해 외부 도구에 의존합니다. |
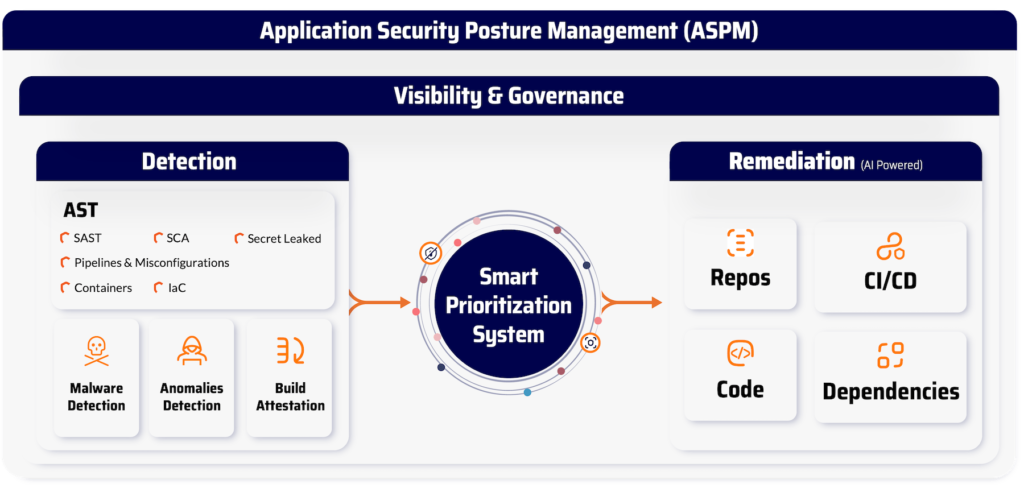
Xygeni는 단순한 것 이상입니다. CI/CD 보안. 당사의 올인원 앱 보안 플랫폼은 소프트웨어 공급망의 모든 측면을 보호할 뿐만 아니라 다음과 같은 기능도 제공합니다.