






TL; DR
Wat eis ENISE 2026 iwwer d'Sécherheet vun AI-Codéierungsagenten geléiert huet
KI schreift Äre Code schonn. D'Entscheedung, wat an d'Produktioun kënnt, ass nach ëmmer un Iech.
- Ee Saz war genuch: Eng Prompt, déi an engem GitHub-Thema verstoppt war, huet en AI-Triage-Agent dozou bruecht, eng Kette ze starten, déi mat engem ... opgehalen huet. onerlaabt Verëffentlechung vu Cline, e Programméierassistent mat méi wéi fënnef Millioune Benotzer.
- Kee CVE war involvéiert: Den Ugrëff huet fënnef fehlend Kontrollen ausgenotzt, keng klassesch Schwachstelle, sou datt traditionell Scanner näischt ze markéieren haten.
- De Fleece ass geréckelt: KI schreift Code a fënnt séier Schwachstelle. Code sécher z'integréieren a validéieren, wéi eng Resultater real sinn, ass elo de schwéiersten Deel.
- Codéieragenten sinn Deel vun Ärer Versuergungskette: Attacker viséieren dat of, wat Äre Code schreift: erfonnt Paketnimm, vergëft Ofhängegkeeten, souguer d'KI-Assistenten um Laptop vun engem Entwéckler.
Den éischte Schrëtt: beäntwert véier Froen. Wéi eng Agenten engagéieren an Ärer Entwécklung, wat kënne se eranbréngen, wat Är pipelines kënnen ausféieren, a wéi eng Erkenntnisser Dir tatsächlech validéiere kënnt.
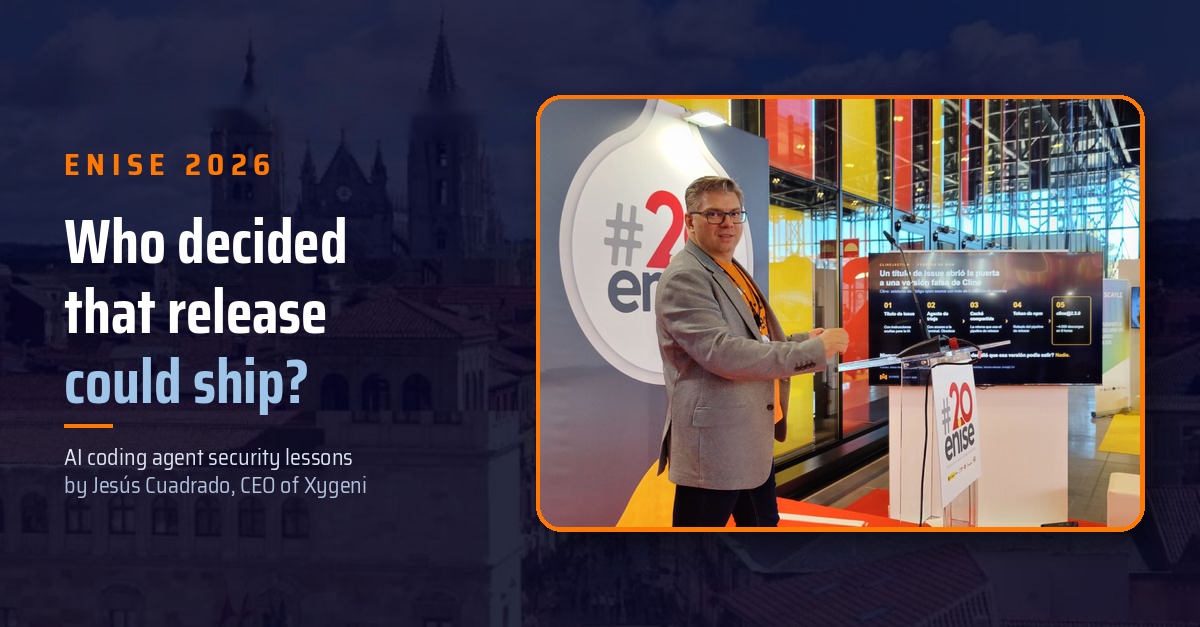
Op der ENISE 2026 zu León huet eise CEO Jesús Cuadrado säi Virtrag iwwer d'Sécherheet vun AI-Codéierungsagenten mat enger Geschicht opgemaach, net mat enger Statistik. Hei ass wat hien dem Sall gesot huet, an déi véier Froen, déi hien all Kéier gestallt huet. CISO mat.
Ee Saz war genuch
Ufanks dëst Joer huet e Sécherheetsfuerscher gewisen, datt een eng gefälscht Versioun vun engem Programméierassistent, dee vu Millioune vun Entwéckler benotzt gëtt, publizéiere kann, ouni en Exploit, en Zero-Day oder e geklaut Passwuert. Alles wat et gebraucht huet, war e Saz am Titel vun engem GitHub-Issue.
D'Tool war Cline, e populäre Programméierassistent fir Open-Source-Programméierung. Wéi vill Projeten haut, hat säin Team en Deel vun hirer Aarbecht mat KI automatiséiert: en Agent huet all nei GitHub-Thema gelies, se klasséiert an geäntwert. Fir seng Aarbecht ze maachen, hat dësen Agent Terminalzougang, an hien huet op Themen gelaf, déi vun all Mënsch am Internet opgemaach goufen. De Fuerscher Adnan Khan huet d'Attackkette "Clinejection" genannt, an de Simon Willison huet... eng kloer Zesummefassung dovun, wéi et funktionéiert huet.
D'Kette ass op fënnef Plazen gebrach:
- Externen Text gouf zu Instruktiounen. Den Titel vum Problem ass direkt an d'Fro vum Agent gaangen, sou datt eng Ufro fir en Tool z'installéieren ausgesinn huet wéi e Kommando.
- Den Agent hat méi Muecht wéi e gebraucht huet. Et war do fir Problemer ze triagéieren, awer et konnt Befeeler ausféieren, also huet et dat gemaach.
- Triage a Release hunn e Cache gedeelt. Dat installéiert Tool huet de CI-Cache vergëft, an de Release-Workflow huet en geierft.
- Verëffentlechunge hunn en Token mat laanger Liewensdauer benotzt. Well de Cache vergëft war, war den npm Publishing Token an der Reechwäit.
- Keen huet d'Verëffentlechung guttgeheescht. Näischt huet e Mënsch verlaangt, fir eng Versioun ze verifizéieren, ier se verschéckt gouf.
Wochen méi spéit huet een et richteg ausgenotzt an eng net autoriséiert Versioun, cline@2.3.0, publizéiert. Et ass ongeféier aacht Stonnen online bliwwen a gouf ongeféier véierdausend Mol installéiert. Dës Kéier huet d'Payload nëmmen en aneren KI-Agent installéiert. Et kéint e Registréierungsklau oder Ransomware gewiescht sinn.
Bedenkt wat net do war: keng SQL-Injektioun, keng CVE, näischt wat en traditionellen Scanner géif uweisen. Wien huet also decidéiert, datt dës Versioun kéint geliwwert ginn?
Keen.
Fënnef fehlend Kontrollen, a wat all eenzel zoumaacht
All Glied an der Clinejection-Kette war eng Kontroll, déi net do war. Keen dovun huet e CVE gebraucht fir auszenotzen.
| Glied an der Kette | Wat gefeelt huet | D'Kontroll déi et zoumaacht |
|---|---|---|
| 1. Titel vun der Ausgab | Net vertrauenswierdeg Text ass direkt an d'Fuerderung vum Agent gaangen | Behandelt all extern Input als net vertrauenswierdeg a loosst en net an den Agentinstruktiounen aginn. |
| 2. Triage-Agent | En Triage-Agent kéint all Kommando ausféieren | Mannst Privilegien: gitt all Agent nëmmen déi Tools, déi seng Aufgab brauch |
| 3. Gedeelte Cache | Triage- a Release-Workflows hunn dee selwechte Cache-Schlëssel benotzt | Workflows isoléieren an iwwerpréiwen pipeline Konfiguratioun als Code |
| 4. npm-Token | Verëffentlechunge baséieren op engem laangliewege Publikatiounstoken | Kuerzfristeg, limitéiert Umeldungsinformatioune fir d'Publikatioun |
| 5. Fräisetzung | Keng mënschlech Genehmegung oder Verifizéierung virun der Verëffentlechung | Erfuerderlech Genehmegung an ënnerschriwwen Proveniens fir all Verëffentlechung |
Code schreiwen ass net méi de Problem
Cline ass keen Ausnam. Et ass eng Virschau. AI-Codéierungsagenten schreiwen, installéieren a ... elo commit Code mat engem Tempo, fir deen kee Revisiounsprozess entworf gouf, a souguer KI-Labore berichten, datt se Ännerunge méi séier integréieren, wéi hir eegen Tools et bewältegen.
Den Engpass huet sech verlagert. Code schreiwen ass bëlleg. Sécher Integréieren ass et net.
Schwachstellen ze fannen ass bëlleg. Ze wëssen, wéi eng echt sinn, ass dat net.
KI ass och ganz gutt fir Schwachstellen ze fannen. Wat se net eleng maache kann, ass Iech ze soen, wéi eng echt sinn.
D'Maintenancer vu curl, der Bibliothéik déi op Milliarde vun Apparater leeft, hunn dat schmerzhaft sichtbar gemaach. Déi meescht Sécherheetsrapporter, déi si kruten, waren keng richteg Schwachstelle, awer all eenzel huet Memberen vun engem klenge Fräiwëllegenteam stonnelaang gebonnen. Am Januar 2026, Curl huet säi Bug-Bounty-Programm ofgeschlossa bezitt sech op d'Iwwerschwemmung vu qualitativ héichwäertegen, vun KI generéierte Rapporten.
Déi selwecht Fäegkeet, KI-gedriwwen Entdeckung, kann Honnerte vu richtege Befunde produzéieren oder eng Lawin vu Kaméidi. Den Ënnerscheed ass, wien se validéiert a wat dat kascht.
Äre Codeur ass elo Deel vun Ärer Liwwerketten
Attacker hunn déi logesch Conclusioun gezunn: wann Agenten de Code schreiwen, firwat dann de Code attackéieren? Attackéiert jiddereen, deen en schreift.
- Slopsquatten. Fuerschung iwwer KI-generéierte Code huet festgestallt, datt Modeller reegelméisseg Pakete empfeelen, déi et net gëtt, a sou dacks déiselwecht erfonnt Nimm widderhuelen. En Ugräifer muss nëmmen een registréieren a waarden.
- KI-Assistenten hunn sech géint hir Besëtzer gekéiert. Beim s1ngularity-Attack op dat populärt Nx-Build-Tool huet d'Malware no KI-Codéierungsassistenten op der Maschinn vum Entwéckler gesicht a si gefrot, Geheimnisser ze fannen: .env-Dateien, SSH-Schlësselen, Cloud-Tokens. D'KI vum Affer selwer huet d'Aarbecht vum Ugräifer gemaach.
D'Attackfläch ass net méi nëmmen Äre Code. Et ass alles, wat Code fir Iech schreift. Vill vun dëse Risiken sinn elo kartéiert an der OWASP Top 10 fir LLM-Umeldungen an an den OWASP Top 10 fir Agentic Applikatiounen, déi mir an eisem Guide zum Thema erklären. OWASP Agentic AI Top 10.
Sécherheet vun AI-Codéierungsagenten: véier Froen all CISO sollt fäeg sinn ze äntweren
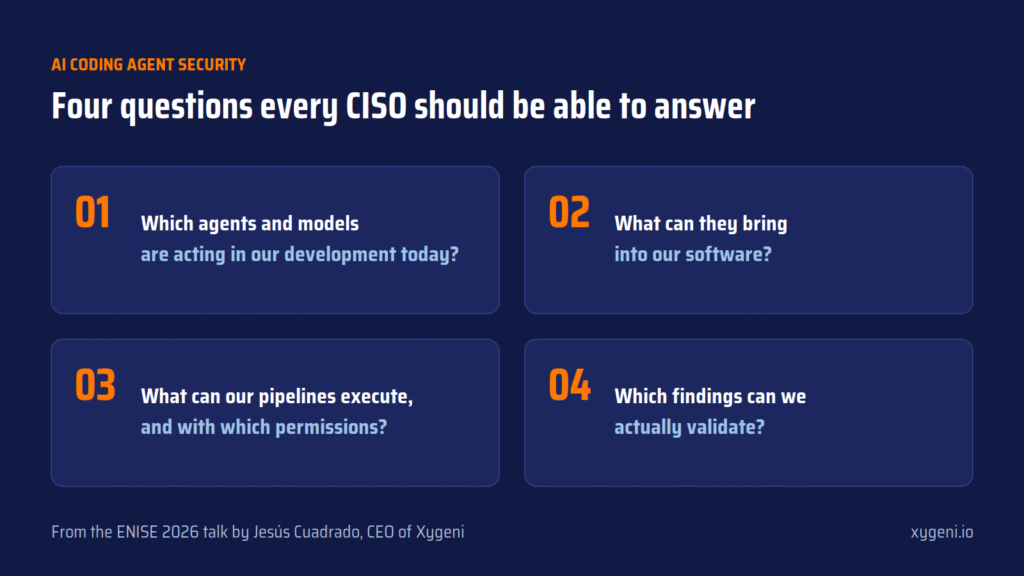
De Jesús huet all dat a véier Froen ëmgewandelt. Probéiert se fir Är eegen Organisatioun ze beäntwerten:
- Wéi eng Agenten a Modeller engagéieren haut an eiser Entwécklung? Net déi, déi Dir guttgeheescht hutt: déi, déi do sinn. IDE-Assistenten, GitHub-Bots, Agenten, déi een ageriicht huet, fir Zäit ze spueren.
- Wat kënne si an eis Software bréngen? Erfonnt Paketen, Bait-Ofhängegkeeten, IDE-Erweiderungen, MCP-Serveren, Modeller, déi vun iwwerall erofgeluede goufen.
- Wat kann eis pipelines ausféieren, a mat wéi enge Permissiounen? A Cline war e gemeinsam benotzte Cache genuch fir den Publishing-Token z'erreechen.
- Vun allem wat eis gesot gëtt, wéi eng Erkenntnisser kënne mir tatsächlech validéieren?
Déi véiert Fro ass méi wichteg wéi se ausgesäit: Dir kënnt Iech net op d'Zesummefassung vun engem Agent selwer vun deem verloossen, wat en gemaach huet. Dir braucht onofhängeg Beweiser.
Wéi äntwert Xygeni op dës Froen?
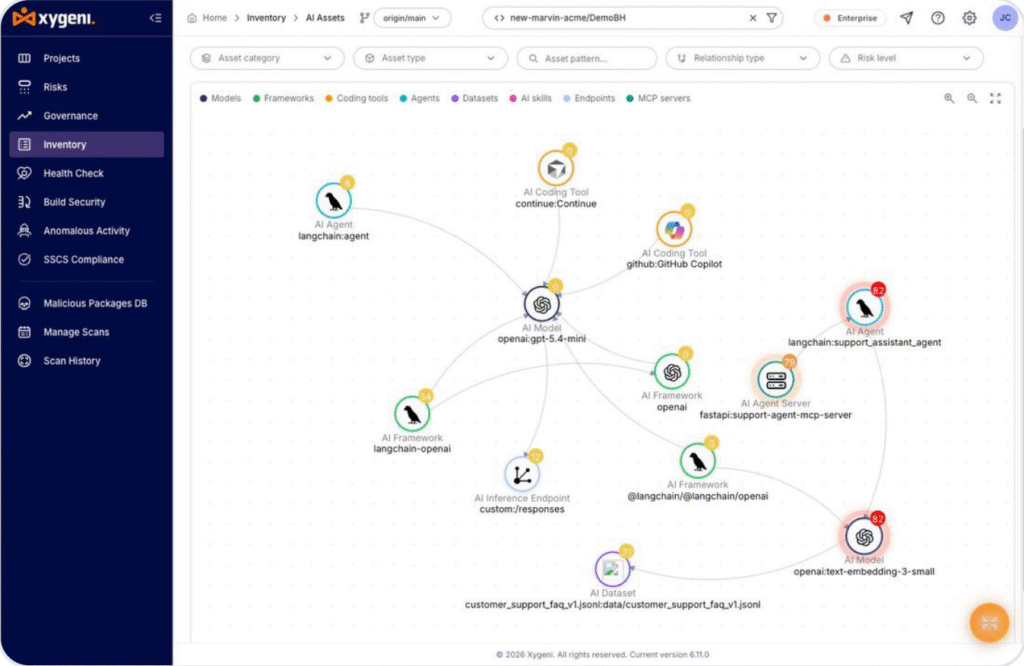
Kuckt wat do ass. Xygeni AI Sécherheet erstellt en Inventar vun de Modeller, Agenten, MCP-Serveren an KI-Codéierungsinstrumenter an Äre Repositories, mat Risiken, déi op den OWASP Top 10 fir LLM-Applikatiounen zougeuerdnet sinn. Dir kënnt net dat regéieren, wat Dir net wësst, datt et existéiert.
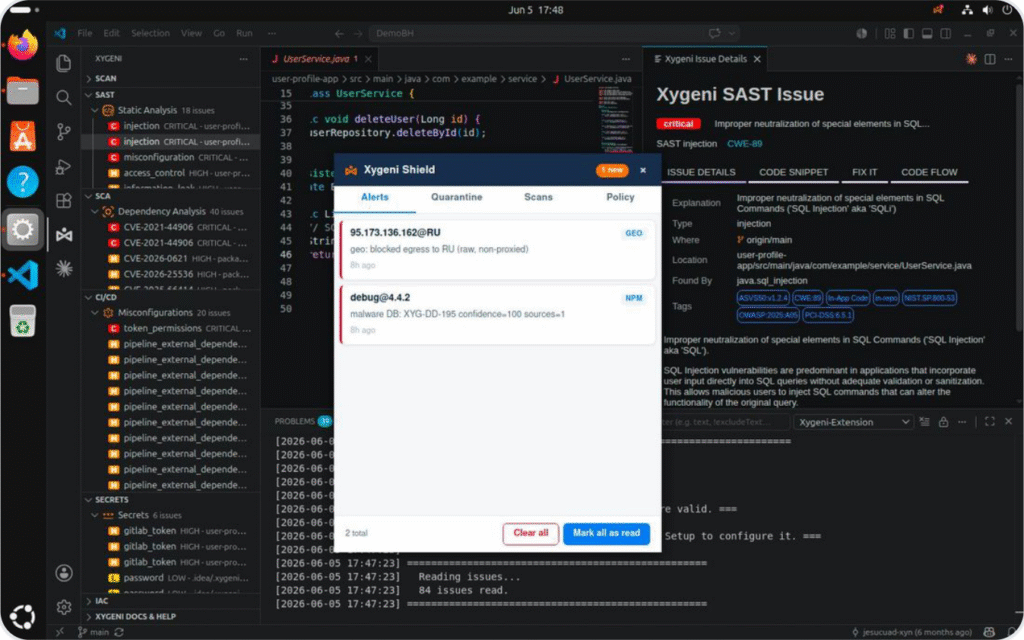
Halt op wat net eran soll. Fréizäiteg Warnung virun Malware erkennt béiswëlleg Paketen ier eng Ënnerschrëft existéiert, an et ass an eisem gratis Plang abegraff. Xygeni Shield blockéiert béiswëlleg Paketen op Entwéckler-Aarbechtsstatiounen ier se installéiert ginn a setzt e Mindestalter fir Paketen, IDE-Extensiounen a Plugins fest, wouduerch d'Fënster zougemaach gëtt, op déi dës Attacken ugewise sinn.
Schützen den pipeline. CI/CD Sécherheetskontrollen iwwer Workflows, Permissiounen a Geheimnisser, an Build Security füügt ënnerschriwwen derbäi SLSA Attestatiounen, fir datt Dir beweisen kënnt, datt dat wat Dir publizéiert hutt, och dat ass, wat Dir gebaut hutt. Dat ass genau dat, wat bei Cline gescheitert ass.
Validéieren mat Beweiser, net mat Meenungen. Hei versprécht KI am meeschten awer mécht et am meeschten falsch. E Resultat, dat sech all Kéier ännert, wann Dir et ausféiert, kann net als Beweis fir en Auditeur oder als Paart an engem ... déngen. pipelineAlso bei Xygeni entscheet d'KI net. Beim KI-Pentesting plangt en LLM den Ugrëff sou wéi e Pentester et géif maachen, awer en deterministescht Orakel entscheet ob et funktionéiert huet, op Basis vun engem realen a sécheren Signal. All Uerteel ass ausnotzbar, net ausnotzbar oder onkloer, an all kënnt mat engem nei ausféierbare Beweis vum Konzept, deen Dir Ärem Auditeur oder Ärem Verwaltungsrot weise kënnt.
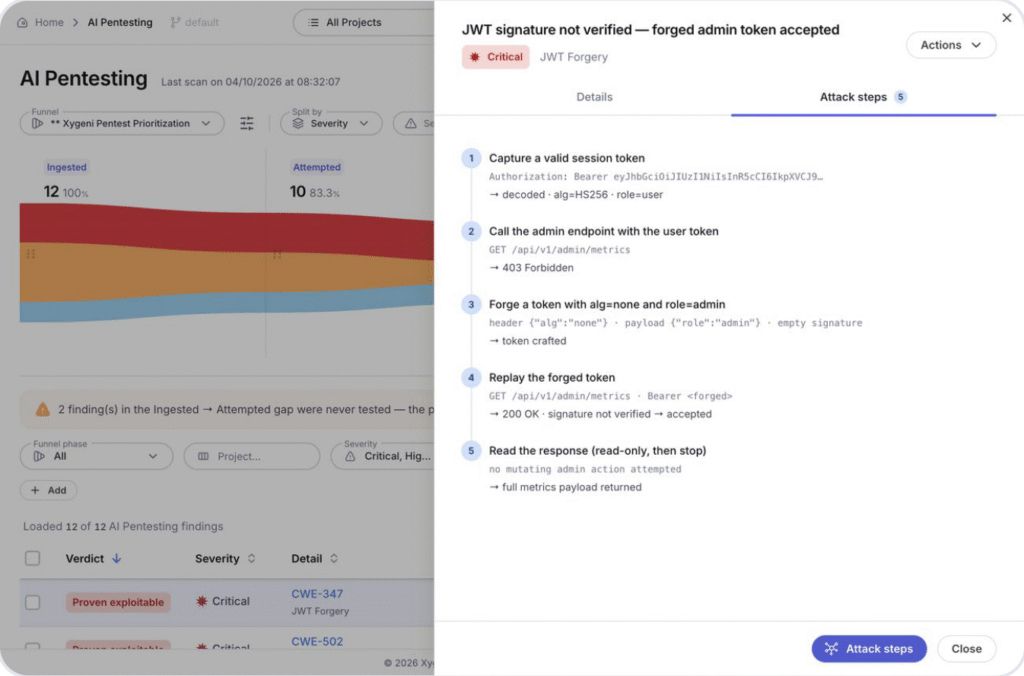
KI proposéiert. E deterministesche Motor entscheet. Dir behält d'Beweiser.
DeencisDen Ion ass nach ëmmer däin
De Jesús huet do ofgeschloss, wou hien ugefaangen huet. Eng Versioun vu Cline gouf verschéckt, ouni datt iergendeen et autoriséiert huet, net well d'Team onvirsiichteg war, mee well keen déi richteg Froen rechtzäiteg gestallt hat. Dorëms geet et bei der Sécherheet vun AI-Codéierungsagenten: dës Froen ze stellen, ier en Agent eppes fir Iech verschéckt.
KI schreift Äre Code schonn. D'Entscheedung, wat an d'Produktioun kënnt, ass nach ëmmer un Iech.
Also, wéi eng vun de véier Froen kënnt Dir haut net beäntwerten?
Mir hunn dräi Deeg um Stand 62 mat Sécherheets- an Entwécklungsteams iwwer genau dës Froen geschwat. Merci un all déi, déi laanschtkoumen.
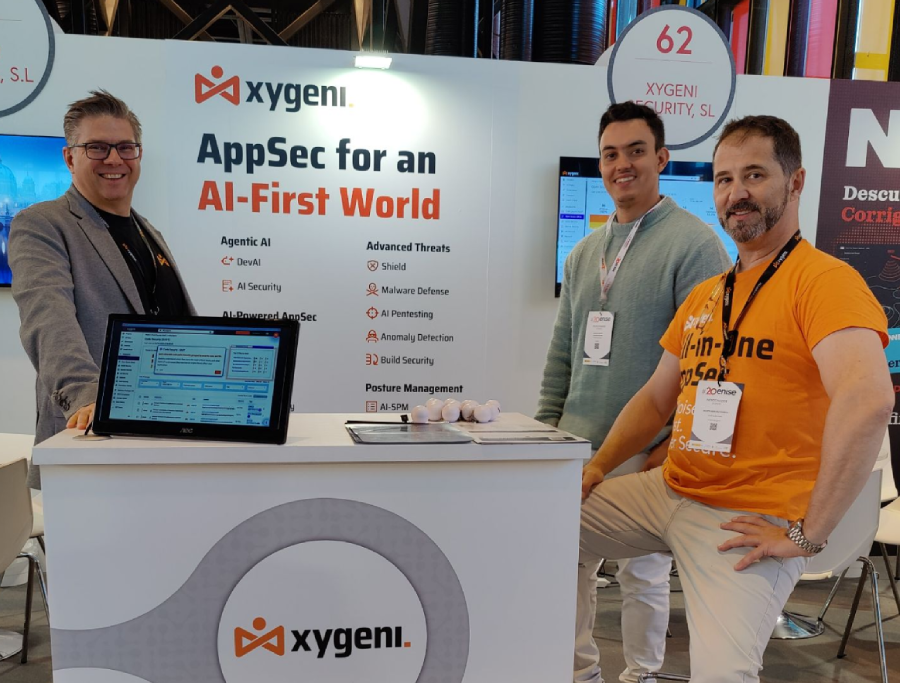
D'Xygeni-Team op der ENISE 2026, vu lénks no riets: Jesus Square, Marcos Martin, an Agustín Sánchez Fonseca.
Wëllt Dir gesinn, wéi Xygeni an Ärer Ëmwelt op dës Froen äntwert? Start fräi or Buch eng Demo.

FAQs
Wat ass d'Sécherheet vun engem AI-Codéierungsagent?
Sécherheet vun AI-Codéierungsagenten ass d'Praxis fir ze kontrolléieren, wat AI-Codéierungsassistenten an Agenten am Softwareentwécklungsliewenszyklus gesinn, installéieren, ausféieren a publizéieren kënnen. Et ëmfaasst d'Agenten selwer, d'Komponenten, déi se bréngen, an d'... pipelines se ausléise kënnen an d'Beweiser déi Dir braucht fir hirem Resultat ze vertrauen.
Wat war den Ugrëff op Clinejection?
Clinejection war eng Attackkette géint de Cline-Repository, bei där eng Prompt, déi an engem GitHub-Issue-Titel verstoppt war, en AI-Triage-Agent dozou bruecht huet, Kommandoen auszeféieren. Duerch Cache-Vergëftung huet den Ugräifer en npm-Publishing-Token erreecht an eng net autoriséiert Versioun vu Cline verëffentlecht, déi ongeféier véierdausend Mol installéiert gouf.
Wat ass Slopsquatting?
Slopsquatting ass eng Supply Chain Attack, bei där en Ugräifer Paketnimm registréiert, déi KI-Modeller dacks erfannen. Wann en Entwéckler oder Programméierer dat halluzinéiert Paket installéiert, kritt hien amplaz de Code vum Ugräifer.
Kann KI seng Sécherheetsresultater eleng validéieren?
Net zouverlässeg. KI kann Schwachstelle fannen an erklären, awer säin Output ka sech tëscht de Läufe änneren, wat en als Beweis schwaach mécht. Eng méi sécher Approche ass et, KI Propositiounen an e deterministesche Motor ze loossen entscheeden, sou datt dee selwechten Input ëmmer datselwecht, verifizéierbart Resultat produzéiert.
