

Näischt gouf verletzt. Den Agent huet seng Aarbecht gemaach, eng Ofhängegkeet, eng Konfiguratioun oder e Service beréiert, deen keen him gefrot huet ze beréieren, an ass déi ganz Zäit bannent senge Permissiounen bliwwen. An dëser Sessioun gesitt Dir, firwat dëse Fall méi schwéier ass wéi all Attack: wéi eng am Viraus gezeechent Grenz méi breet ass wéi déi erfuerderlech Aufgab, firwat eng Genehmegung eng ... assciseemol gemaach, während d'Ausféierung weidergeet, wéi de stännegen Zougang de Laptop vum Entwéckler an d'Krounjuwele verwandelt huet, a wéi d'Erhuelung ausgesäit, wann den Akteur seng eegen Argumentatioun net erkläre kann. Registréiert Iech elo fir ze kucken, wou de leschte vollstreckbare Moment ass, a wat de Sprengradius enthält.

Vum Moment wou en KI-Agent eng Ofhängegkeet installéiert oder en Dockerfile ännert, ass Ären SBOM ...an d'Unnahmen iwwer d'Provenanz ginn schonn getest, an déi meescht Équipen hunn keng Méiglechkeet ze verifizéieren, wat tatsächlech geschitt ass. An dëser Sessioun gesitt Dir déi richteg Ännerung live: wéi den Installatiounsmoment sech ännert, wann keen Entwéckler als éischt op den Numm vum Pak kuckt, ob... SBOMs an d'Provenanz gëllen nach ëmmer, wann en Agent d'Deklaratioun gemaach huetcision, a wat nach vun der Code Review an der Shift-Links-Verrécklung iwwreg bleift, wann Agenten commit, a heiansdo fusionéieren, eleng. Registréiert Iech elo fir ze kucken, wat fir eng wierklech sécher Agentur pipeline an der Praxis verlaangt, net nëmmen an der Theorie.

Kuckt eisen nächste Webinar! KI-Programméierassistenten halluzinéieren Paketnimm, an Attacker registréieren dës falsch Nimm scho mat Malware. An dëser Sessioun gesitt Dir, wéi Dir Äert ganzt KI-Ökosystem live kartéiere kënnt, woubei KI Inventory an KI BOM all Modell, Agent an KI-agefouert Ofhängegkeet an Ärer Software opdauchen. Entdeckt wéi Xygeni Shield blockéiert béiswëlleg Paketen ier eng Ënnerschrëft iwwerhaapt existéiert, a schléisst d'Lück zou, déi signaturbaséiert Scanner opmaachen. Kuckt elo fir ze gesinn, wéi Dir Är Software sécher kënnt, ier Slopsquatting den nächsten AI-Virschlag an en Entréepunkt verwandelt.

Kuckt elo eisen SafeDev Talk: Open Source, KI & Déi nei Attackfläch: Bewaffnete Code, méi intelligent Verteidegung. Well KI an Open Source modern Software nei definéieren, wiisst d'Attackfläch méi séier wéi jee. Vu Ofhängegkeetsrisiken an Infiltratioun an der Supply Chain bis zur KI-gedriwwener Exploitgeneratioun, entwéckele sech Attacker, an dat mussen och d'Verteideger. Maacht mat bei Experten vu Red Hat, TikTok an Xygeni fir z'entdecken, wéi KI an Automatiséierung d'Open-Source-Sécherheet transforméieren. Kuckt elo fir ze léieren, wéi Dir Widderstandsfäegkeet, Transparenz a Vertrauen an der moderner Software-Supply Chain opbaut!

Maacht mat bei eisem nächste SafeDev Talk: KI ass schonn an Ärem ... SDLC. A wat elo? KI klappt net un d'Dier vun Ärer Software-Versuergungskette; si ass schonn dran. Copiloten, Agenten, MCP-Serveren an KI-generéiert Ofhängegkeeten änneren d'Aart a Weis, wéi Code gebaut, iwwerpréift a verschéckt gëtt. An dësem SafeDev Talk wäerten d'OWASP-Leader an d'AppSec-Experten erklären, wat dat wierklech fir Är Sécherheetspositioun bedeit, wou Governance-Modeller futti goen a wéi eng praktesch Kontrollen tatsächlech funktionéieren, ouni d'Ingenieursteams ze bremsen. Erwaart konkret, ëmsetzbar Erkenntnesser (net nëmmen Theorie), wéi Dir praktesch Kontrollen implementéiere kënnt, déi KI-gestëtzt Entwécklung schützen, ouni e Flascheneck fir Är Ingenieuren ze ginn. Mellt Iech elo un!

KI ass elo eng zentral Ausféierungsschicht an der moderner Softwareliwwerung a ännert d'Aart a Weis, wéi Applikatiounssécherheet an Software-Supply Chain-Attacken entworf a skaléiert ginn. Wärend Organisatiounen sech op 2026 virbereeden, ass et entscheedend ze verstoen, wéi Attacker Automatiséierung, Vertrauen an KI-gedriwwe Workflows ausnotzen. Dëse Bericht liwwert eng evidenzbaséiert Analyse vum AppSec-Bedrohungsmodell a hëlleft Sécherheets- an DevSecOps-Teams nei Risiken an déi defensiv Verännerungen ze verstoen, déi néideg sinn, fir e Virsprong ze behalen. Kuckt et elo un!

Kuckt elo eisen SafeDev Talk iwwer Software-Liwwerketten ënner Drock: Wat eis 2025 iwwer Malware & KI geléiert huet, a wat kënnt duerno. 2025 huet sech geännert. software supply chain securityNei Attackmechaniken (KI-gestëtzte Malware, Selbstverbreedung a Vertrauensmëssbrauch a groussem Ëmfang) hunn d'Grenze vun der existéierender Verteidegung opgedeckt. Maacht mat bei dëser Experten-gefouerter Sessioun fir ze verstoen, wat sech 2025 wierklech geännert huet a wat d'Entwécklungs- an d'Sécherheetsteams sech fir 2026 upasse mussen. Kuckt d'Episod elo!

Vum 11. September 2026 un gëtt Iech d'CRA 24 Stonnen Zäit fir eng aktiv ausgenotzt Schwachstelle bei der ENISA ze mellen, och fir Produkter déi scho um Maart sinn, an déi meescht Équipen hunn nach kee Workflow dofir. An dëser Sessioun gesitt Dir de richtege Prozess live: d'Generéiere vun engem SBOM fir ze wëssen, wéi eng Produktversioune betraff sinn, d'Triage vun de Befunde mat Hëllef vun der Erreechbarkeets- an Ausnotzbarkeetsanalyse fir e reellt Risiko vu Kaméidi ze trennen, an d'Astellung vun Notifikatiounen, sou datt déi richteg Persoun alarméiert gëtt, soubal e Befund zu engem mellenbare Virfall féiert. Registréiert Iech elo fir ze kucken, wéi Dir d'Notifikatiounszäit vun der CRA vun enger gesetzlecher Frist an e Workflow verwandele kënnt, deen Äert Team tatsächlech ënner Drock lafe kann.
Vibe Coding beschleunegt d'Softwareliwwerung, awer och d'Risiko. Well KI-generéierte Code an autonom Agenten d'Entwécklung nei gestalten, sinn traditionell AppSec-Kontrollen net méi genuch fir direkt Manipulatioun, halluzinéierte Code an automatiséiert Versuergungskette-Expositioun z'entdecken. Ouni eng richteg Governance kënnen onsécher Mustere mat Maschinngeschwindegkeet an d'Produktioun ausbreeden. Léiert wéi Dir Vibe Coding sécher stelle kënnt, ier et zum gréissten KI-Risiko vun Ärer Organisatioun gëtt.

Kuckt elo eise Webinar Vibe Coding Without Regret. KI transforméiert d'Aart a Weis wéi Software gebaut gëtt, mat Copiloten an KI-Agenten, déi en ëmmer méi groussen Undeel vum Produktiounscode generéieren. An dëser Sessioun gesitt Dir, wéi Dir KI-generéierte Code direkt an der IDE séchere kënnt, mat Echtzäit-Vulnerabilitéitserkennung, guardrails fir Copilot, an Erreechbarkeetsbaséiert Prioriséierung. Entdeckt wéi KI-gestëtzte Sanéierung Entwéckler hëlleft, Problemer effizient ze léisen a sécher, KI-gedriwwe Software ze bauen, ouni d'Kontroll ze verléieren. Kuckt et elo fir ze léieren, wéi Dir sécher, KI-gedriwwe Software vun Ufank un baut.

Kuckt elo eis nächst SafeDev Talk Episod: Endlos Schwachstelle. Méi intelligent Verteidegung! D'Gestioun vu Schwachstelle entwéckelt sech weider, an traditionell Tools sinn net méi genuch. Maacht mat bei eis fir ze entdecken, wéi modern Bedrohungen méi intelligent Risikomodeller, Echtzäit-Prioriséierung an eng nei Approche fir d'Software-Liwwerkette ze sécheren, verlaangen. Verpasst dës Sessioun net, déi voller Expertenabléck ass, fir Är AppSec-Strategie ze stäerken an der haiteger dynamescher Risikolandschaft e Schrëtt viraus ze bleiwen!

Kuckt elo eisen SafeDev Talk From Code to Runtime. Vill Équipen investéiere vill an statesch Analysen, awer Schwachstelle packen et ëmmer nach an d'Produktioun. D'Erausfuerderung ass net e Manktem u Tools; et ass e Manktem u Kontext fir e reellt Risiko ze verstoen. An dëser Experten-gefouerter Sessioun entdecken mir, firwat modern AppSec sech net op eng eenzeg Perspektiv verloossen kann a wéi d'Kombinatioun vu Code-Niveau- an Runtime-Abléck den Équipen hëlleft, Schwachstelle méi effektiv am ganze Liewenszyklus z'entdecken, ze prioritéieren a ze behiewen. Kuckt elo fir ze verstoen, wou aktuell Approchen net klappen a wéi een eng méi komplett, kontextbewosst Sécherheetsstrategie opbaut.

Kuckt elo eisen leschte SafeDev Talk vum Joer a verbessert Äert Liewen. Software Supply Chain SecurityMaacht mat bei Top-Branchenexperten, déi sech mat den entscheedenden Erkenntnesser vun 2024 beschäftegen, déi lescht Trends entdecken an praktesch Erkenntnesser deelen, fir Iech op d'Erausfuerderunge vun 2025 virzebereeden. Dëse Webinar ass fir Sécherheetsexperten an Entwécklungsteams geduecht, déi sech begierlech innovéiere wëllen a weiderhin an der Dynamik virukommen wëllen. software supply chain security Welt. Kuckt et elo!
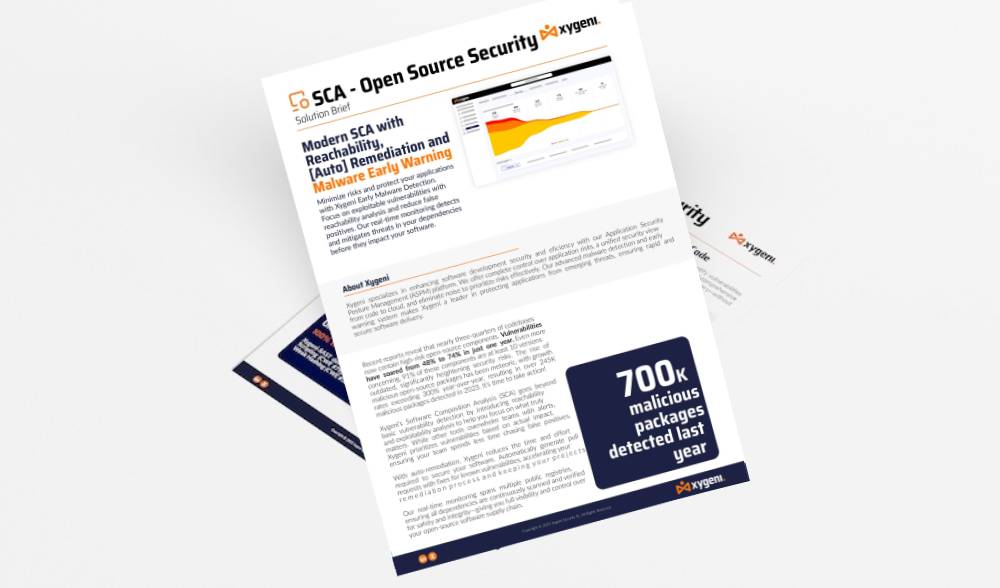
Xygeni's SCA Open Source Security D'Léisung ass essentiell. Si scannt a blockéiert schiedlech Paketen no der Verëffentlechung, wat de Risiko vu Malware a Schwachstelle bei Äre Systemer däitlech reduzéiert. Eis ëmfaassend Iwwerwaachung ëmfaasst verschidde ëffentlech Registere a garantéiert, datt all Ofhängegkeeten op Sécherheet an Integritéit iwwerpréift ginn. Xygeni verbessert och d'Fäegkeet vun Ärem Team...

Kuckt elo eisen SafeDev Talk: KI-Powered DevSecOps – Orchestratioun vun der Sécherheet op Cloud-Skala. Sécherheet däerf an der moderner Entwécklung keng Niewegedanke sinn, an KI ännert d'Aart a Weis, wéi mir Software bauen, sécheren a skaléieren. An dëser Episod entdecken d'Experten, wéi een iwwer Patching a Scanning erausgoe kann, fir eng richteg intelligent Orchestratioun am ganze System z'erreechen. SDLCVum KI-gedriwwene Schwachstellemanagement bis zu agebauten guardrails in CI/CD an Lafzäit, dëse Virtrag geet op d'Analyse an, wéi skalierbar, Cloud-native AppSec wierklech ausgesäit. Kuckt et elo!

Kuckt Iech dat Déif an: den dréngende Besoin u sécheren Applikatiounen am Liicht vun der wuessender Zuel vu Datenlecken a Schwachstelle; déi aktuell Erausfuerderunge beim Opbau vu sécherer, skalierbarer Software, dorënner isoléiert Workflows, Kommunikatiounslücken tëscht Fernteams an d'Risiken, déi mat der Integratioun vu Open-Source-Software (OSS) verbonne sinn; a vill méi. Léiert wéi Dir duerch de Kaméidi kënnt an Iech op déi kriteschst Bedrohungen konzentréiert. Verpasst dat net!
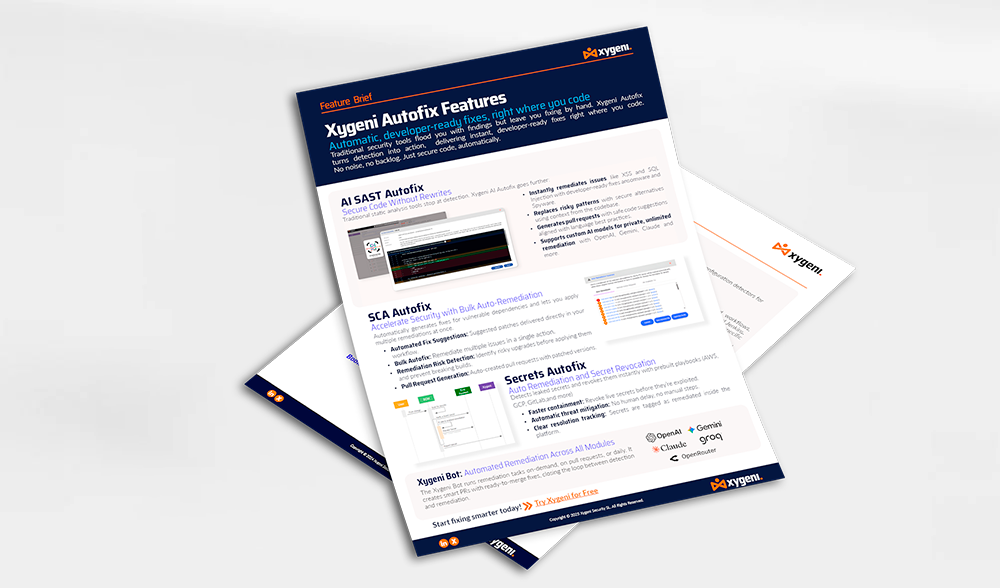
Automatesch, entwécklerbereet Fixer, genau do wou Dir programméiert Traditionell Sécherheetsinstrumenter iwwerfluten Iech mat Entdeckungen, awer loossen Iech d'Fixer manuell maachen. Xygeni Autofix setzt d'Detektioun an Handlung ëm a liwwert direkt, entwécklerbereet Fixer genau do wou Dir programméiert. Kee Kaméidi, kee Réckstand. Einfach de Code sécheren, automatesch.

Kuckt elo eisen SafeDev Talk: Wéi kënnt een den Audit packen? Echt AppSec opbauen, am Aklang mat ISO, NIST & CRA. Hautdesdaags ass séchere Code net méi genuch; Dir musst et beweisen. Mat Kader wéi ISO 27001, NIST CSF, CRA, DORA an NIS-2, déi am Mëttelpunkt stinn, mussen Organisatiounen audit-bereet AppSec-Programmer opbauen, déi tatsächlech enger Iwwerpréiwung standhalen. An dëser Episod wäerten d'Experten ënnersichen, wéi ee vu Politik an d'Praxis wiesselt a Konformitéit an d'Reegelen integréiere kann. CI/CD, an d'Ingenieurs-, Sécherheets- an GRC-Teams op dat ausriichten, wat wierklech guttgeheescht gëtt. Kuckt Iech et elo un!

Kuckt elo eisen nächste SafeDev Talk a revolutionéiert Är DevSecOps Strategie! Entdeckt wéi proaktivt Risikomanagement Är DevSecOps Strategie transforméiere kann an Är Software-Liwwerkette géint nei Bedrohungen stäerke kann. Dës Sessioun ass speziell fir Cybersécherheetsleit an Entwécklungsteams zougeschnidden, déi sech engagéieren, an der ëmmer méi komplexer Landschaft vu Schwachstelle viraus ze bleiwen. Kuckt Iech d'Episod elo un!

Kuckt eisen SafeDev Talk: KI entlooss: Navigatioun duerch nei Bedrohungen a Verteidegung an der Applikatiounssécherheet. Well KI d'Cybersécherheet transforméiert, ass hiren Impakt op d'Applikatiounssécherheet souwuel mächteg wéi och nuancéiert. Vu polymorpher Malware bis zu Modellmanipulatioun an direkter Injektioun benotzen Attacker KI fir méi intelligent Attacken ze kreéieren, an d'Verteideger benotzen KI fir se méi séier z'entdecken a ze bekämpfen. Kuckt en fir béid Säiten vun der Equatioun ze verstoen a léiert wéi Dir Äert AppSec-Programm KI-bereet maache kënnt.
Kuckt den éischte SafeDev Talk vun 2025 a verbessert Är ... Open Source Security Strategien! Lauschtert vun Top-Experten, déi wichteg Lektioune vum Joer 2024, modern Verteidegungsmechanismen an d'Zukunft vun der OSS-Sécherheet entdecken. Dëst ass Är Chance, der evoluéierender Bedrohungslandschaft e Schrëtt viraus ze bleiwen a proaktiv Strategien ze léieren, fir Är Software-Liwwerketten ze sécheren!

Dëse Bericht weist op déi ëmmer méi grouss Gezieltattacken op Software-Liwwerketten duerch Cyberattacken hin, andeems Schwachstelle an Open-Source-Ofhängegkeeten ausgenotzt ginn a CI/CD pipelines. Mat Reglementer wéi DORA an NIS2, déi d'Konformitéitsufuerderunge verschäerfen, ass et néideg, robust Sécherheetsmoossnamen ze hunn. Verbessert d'Sécherheet vun Ärer Organisatioun software supply chain security, a garantéiert mat eisem ëmfaassende Guide Widderstandsfäegkeet géint sech entwéckelnd Cyberbedrohungen am Joer 2025!

Sécherheetséquipen vertrauen dacks op SCA an SAST getrennt, wat zu Alarmmiddegkeet, fragmentéierten Abléck a verpasste Risiken féiere kann. Amplaz tëscht hinnen ze wielen, ass déi richteg Erausfuerderung, wéi se zesumme fir eng méi staark Sécherheetspositioun funktionéiere kënnen. Kuckt eisen SafeDev Talk a fannt eraus, firwat SCA eleng ass net genuch, wéi d'Erreechbarkeetsanalyse falsch Positiver reduzéiert, firwat SAST fëllt kritesch Lücken an der AppSec-Ofdeckung, a vill méi. Kuckt et elo!
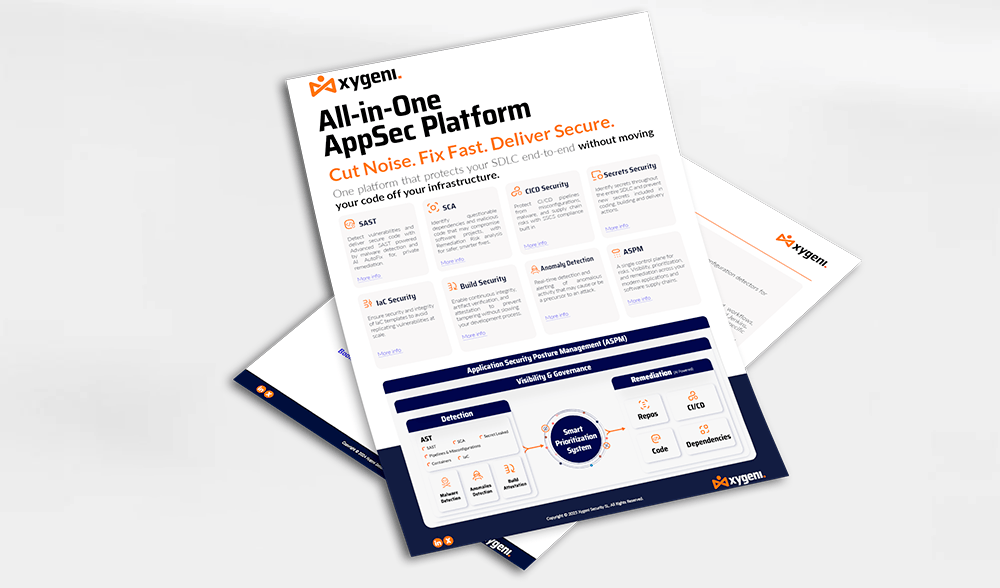
Déi eenzegaarteg Fäegkeeten vun Xygeni bidden eng komplett Iwwersiicht iwwer d'Software-Versuergungskette, wat e systematesche Prozess erméiglecht fir d'Risiken ze evaluéieren, déi mat hirer Software-Versuergungskette verbonne sinn, déi kriteschst Komponenten z'identifizéieren an ze prioritéieren, an hir global a detailléiert Sécherheetshaltung op eng effektiv an effizient Manéier ze evaluéieren an ze verbesseren ...

Application Security Posture Management (ASPM) gewënnt vun Dag zu Dag un Zuschauer. Seng spezifesch Funktionalitéite sinn awer vläicht net fir jiddereen ganz kloer. Séchert Iech elo Är Plaz! Maacht mat bei eisem SafeDev Talk "Braucht Dir ASPM an Ärem Liewen?" mat de Cybersécherheetsexperten James Berthoty, William Palm a Luis Garcia fir de Potenzial vun ASPM als eng ganzheetlech Applikatiounssécherheetsléisung a weider Är Organisatioun ze stäerken!
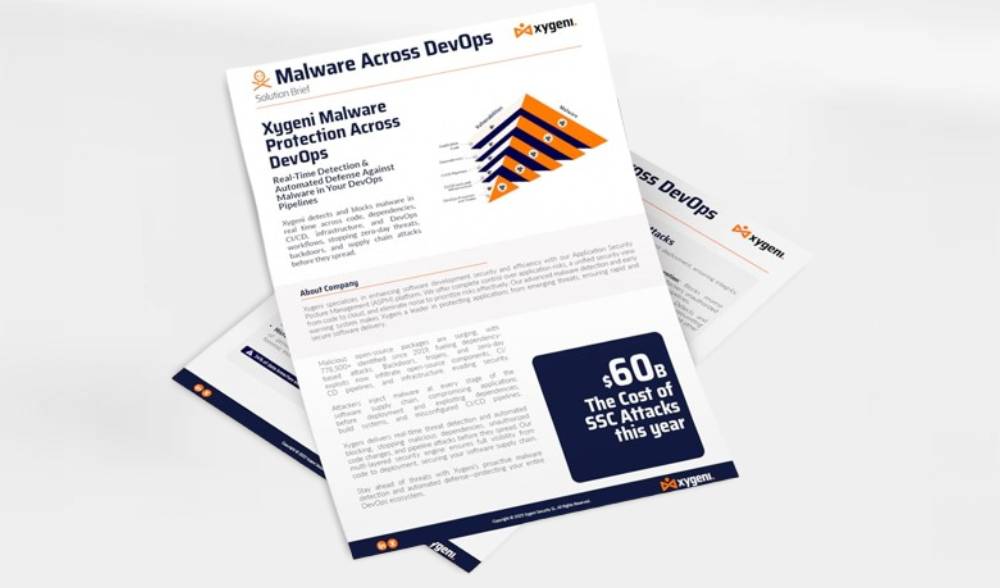
D'Malware Detection fir DevOps vu Xygeni bitt Echtzäitschutz géint béiswëlleg Code, deen an Ärer Software-Liwwerkette injizéiert gëtt. Si scannt kontinuéierlech Är ... SCM an CI/CD Ëmfeld fir Malware, Backdoors a verdächteg Artefakte z'entdecken, ier se an d'Produktioun kommen. Duerch d'Integratioun fréi am Entwécklungsprozess hëlleft Xygeni den Équipen, Geforen un der Quell ze blockéieren. D'Léisung ënnerstëtzt séier...

Kuckt eisen SafeDev Talk a transforméiert Är AppSec Strategie! Entdeckt firwat ASPM (Application Security Posture Management) ass de Schlëssel fir Alarmmiddegkeet ze iwwerwannen, Sécherheetsanalysen ze vereenegen a richteg Risiken ze prioritéieren. Top Cybersécherheetsexperten wäerten an d'Zukunft vun AppSec an DevSecOps dauchen an ëmsetzbar Strategien deelen, fir Iech ze hëllefen, e Virsprong ze hunn. Verpasst dës Geleeënheet net fir ze léieren, wéi Dir Sécherheetsworkflows rationaliséiere kënnt an eng nahtlos DevSecOps-Strategie opbaut. Kuckt et elo!

Kuckt elo eisen SafeDev Talk: Séchert by default: Wéi ännert d'Auto-Remediatioun d'AppSec? "Secure-by-default" ass net méi optional; et ass déi nei Basislinn. Mat KI-generéiertem Code, agebetteten KI-Komponenten a blëtzschnelle Entwécklungszyklen, kommen traditionell Sécherheetsgates net zum Lafenden. D'Äntwert? Proaktiv Verteidegung a praktesch Auto-Remediatioun, déi do funktionéiert, wou d'Entwéckler liewen. Kuckt elo a maacht den nächste Schrëtt am modernen AppSec!

Kuckt eis SafeDevTalk Oktober Editioun fir erauszefannen, wéi Dir Software Composition Analysis transforméiere kënnt (SCA) a sécher Är Software-Liwwerkette géint nei Bedrohungen.
Dës Sessioun ass fir Leader am Beräich vun der Cybersécherheet an Entwécklungsteams geduecht, déi an der haiteger komplexer Landschaft vun Open-Source-Schwachstellen e Virsprong wëlle halen.

Entdeckt Strategien fir Är ze schützen CI/CD pipelinegéint nei Bedrohungen wéi direkt an indirekt perséinlech Schutzausrüstung, Malware-Injektiounen an Artefaktvergëftung, ënner anerem.
dëst eBook, geschriwwe vum Luis Garcia, Head of Pre-Sales bei Xygeni, hëlleft Iech, den Attacker mat eisem Expertguide iwwer d'Identifizéierung, d'Verhënnerung an d'Reaktioun op Sécherheetsrisiken am Viraus ze bleiwen. CI/CD pipelines!

Kuckt eise Webinar "Echtzäit-Malware-Detektioun an Open Source" fir déi lescht Malware-Bedrohungen ze entdecken, déi Open-Source-Software (OSS) beaflossen. Mat der Erhéijung vun der Adoptioun vun OSS, wiisst och de Volume an d'Komplexitéit vun de Bedrohungen, wat nei Erausfuerderunge fir Entwéckler a fir Organisatiounen duerstellt. Dës abléckräich Sessioun wäert déi lescht Trends, nei Bedrohungen an fortgeschratt Strategien opdecken, fir Är OSS-Ofhängegkeeten virun béiswëllegen Attacken ze schützen. Kuckt et elo!

Dir konnt et net op d'RSA Konferenz 2024 zu San Francisco packen.cisco? Kee Problem! Kuckt eisen exklusiven Webinar a kritt e Virsprong op e puer vun de wichtegsten Trends an der Cybersécherheet, vu Verännerungen an CISO Rollen fir d'Leedung vun den aktuellsten Entwécklungen am Beräich vun der Cyberverdeedegung - alles vun doheem aus. An dësem Webinar wäert Dir Iech déi aktuellst Erkenntnesser a Strategien ausernee setzen, déi d'Welt vun der Cybersécherheet ze bidden huet!

Attacken op Software-Liwwerkette ginn ëmmer méi heefeg a verheerend, a Gartner prognostizéiert, datt 45% vun alle Betriber bis 2025 eng Verletzung erliewen. Cybersecurity Ventures ënnersträicht weider d'Gravitéit vun dëser Bedroung a prognostizéiert erstaunlech Schued vun 138 Milliarden Dollar jäerlech duerch Attacken op Software-Liwwerkette bis 2031. Dës alarméierend Prognosen ënnersträichen den dréngende Besoin fir Organisatiounen, hir ... ze prioritéieren. SSCSLéiert wéi!
An der séier evoluéierender Welt vun der Softwareentwécklung ass d'Sécherung vun der Software-Liwwerketten zu enger kritescher Suerg ginn. eBook bitt e komplette Guide fir d'Gefore fir d'Software-Liwwerkette ze verstoen an ze reduzéieren, mat engem besonnesche Fokus op kontinuéierlech Integratioun/kontinuéierlech Deployment (CI/CD) Systemer...
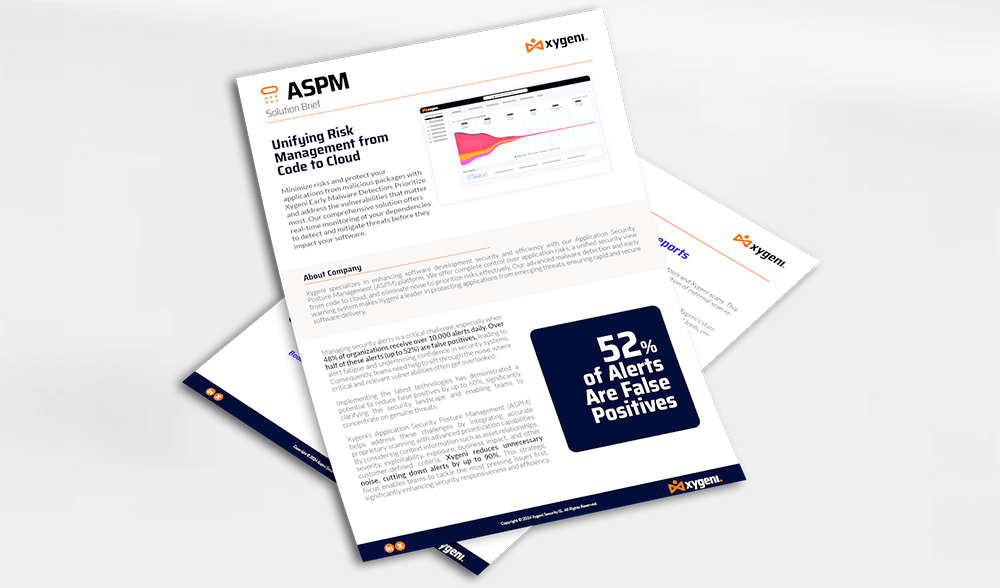
Xygeni's Application Security Posture Management (ASPM) hëlleft dës Erausfuerderungen unzegoen andeems et präzis proprietär Scannen mat fortgeschrattene Prioriséierungsméiglechkeeten integréiert. Andeems Kontextinformatiounen wéi Verméigensbezéiungen, Gravitéit, Exploitabilitéit, Belaaschtung, Geschäftsauswierkungen an aner vum Client definéiert Critèren berécksiichtegt ginn, reduzéiert Xygeni onnéideg Kaméidi...
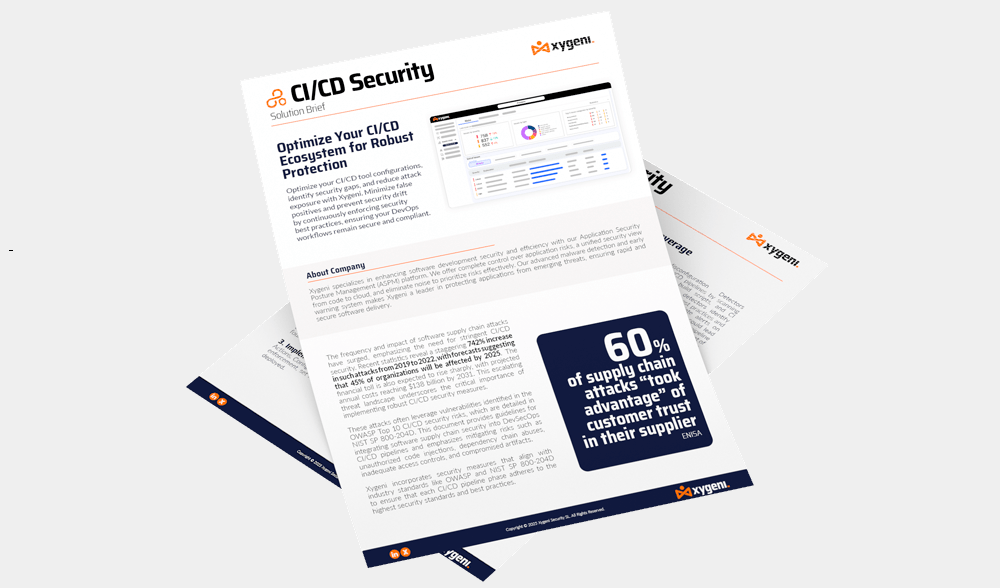
Optimiséiert Är CI/CD Toolkonfiguratiounen, Sécherheetslücken identifizéieren a mat Xygeni d'Attackbelaaschtung reduzéieren. Miniméiert falsch Positiver a verhënnert Sécherheetsdrift andeems Dir déi bescht Sécherheetspraktiken kontinuéierlech ëmsetzt, fir sécherzestellen, datt Är DevOps-Workflows sécher a konform bleiwen.

Kuckt elo eis SafeDev Talk Episod vun der Ouverturessaison iwwer DORA, fir se ze meeschteren a fir an der ëmmer méi evoluéierender Landschaft vun der Finanzreguléierung e Schrëtt viraus ze bleiwen. Dëse Webinar ass speziell fir Finanzinstituter entwéckelt ginn an hëlleft Iech, den Impakt vun DORA op operationell Sécherheet a Konformitéit ze verstoen. Dir kritt praktesch Strategien an Expertenabléck, déi Iech besser op d'Zukunft virbereeden!
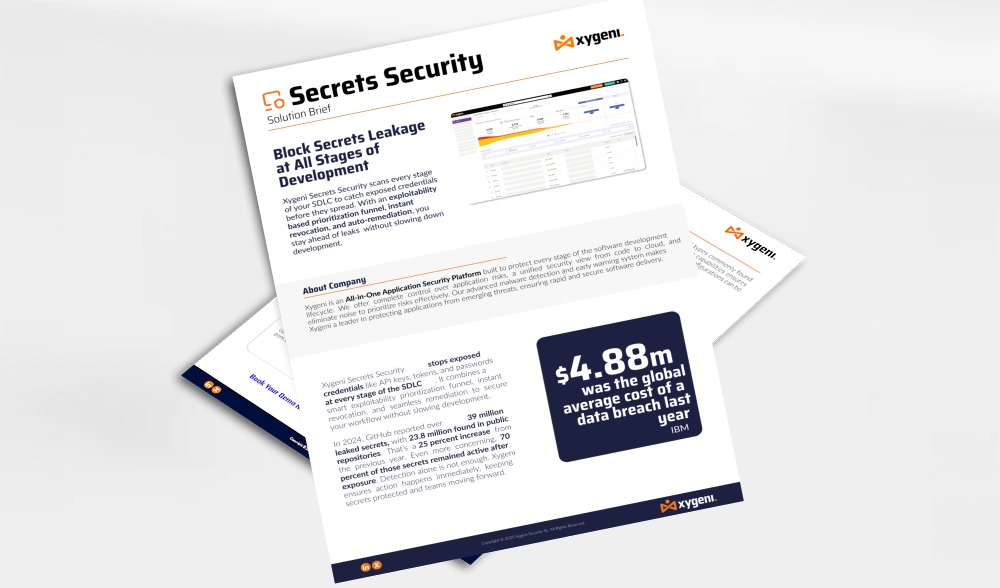
Xygeni Secrets Security handelt als Äre verlässleche Schutz, dee fir d'Leckage vu kritesche Geheimnisser wéi Passwierder, API-Schlësselen an Tokens entwéckelt gouf. Well Cyberbedrohungen sech stänneg weiderentwéckelen, ass et wichteg eng Léisung ze hunn, déi Leckagen net nëmmen erkennt, mä och aktiv verhënnert, ier se zu engem Datenleck féieren. Xygeni erméiglecht et Ären Équipen, mat Vertrauen ze schaffen, a garantéiert, datt Är Entwécklungsgeheimnisser sécher gehale ginn...

Kuckt elo eis SafeDev Talk Episod iwwer Sécherheet ouni Siloen a léiert iwwer de richtege Wäert vun der Notzung vun All-In-One AppSec Plattformen. Siloen sinn weiderhin e grousst Hindernis fir e effektive Risikomanagement. Dës Sessioun ënnersicht, wéi d'Adoptioun vun enger All-in-One Plattform Är AppSec Strategie vereinfache kann, d'Zesummenaarbecht tëscht Sécherheets- an Entwécklungsteams verbessert, Iech hëllefe kann, opkomende Bedrohungen am Viraus ze bleiwen, a vill méi! Kuckt et elo a léiert Strategien fir Är Applikatiounen a Software-Versuergungskette ze sécheren!
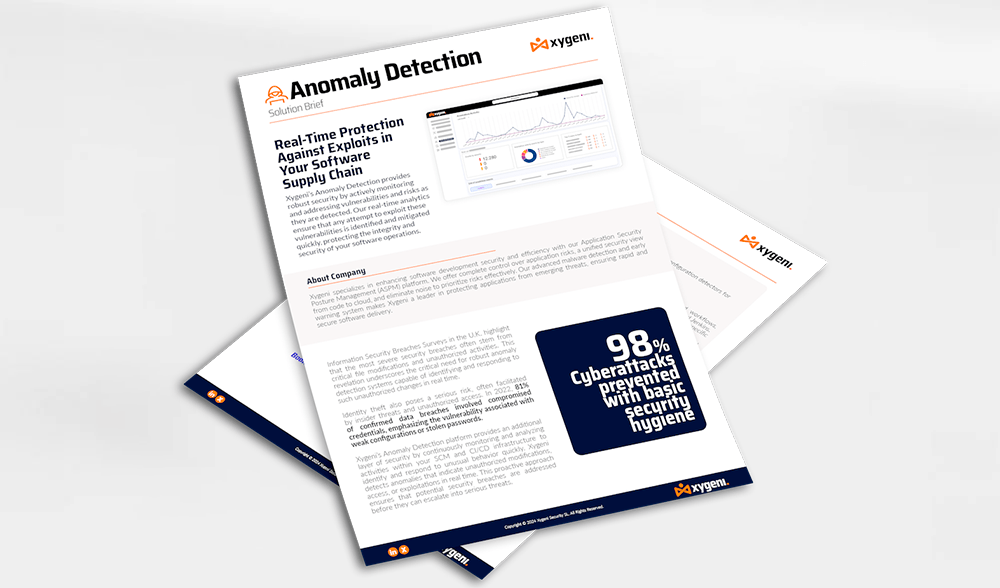
D'Anomaly Detection Plattform vun Xygeni bitt eng zousätzlech Sécherheetsschicht andeems se Aktivitéiten an Ärem System kontinuéierlech iwwerwaacht an analyséiert. SCM an CI/CD Infrastruktur fir ongewéinlecht Verhalen séier z'identifizéieren an drop ze reagéieren. Xygeni erkennt Anomalien, déi op onerlaabt Modifikatiounen, Zougang oder Exploitatioune hiweisen, a Echtzäit. Dësen proaktiven Usaz garantéiert ...
Trotz der entscheedender Roll vum OSS ass seng Integratioun mat Sécherheetsproblemer belaascht. Rezent Rapporten weisen op eng Erhéijung vun de Malware-Attacken op OSS hin, mat Incidenter déi am Joer 2022 ëm 633% an enger weiderer Erhéijung ëm 245% am Joer 2023 baséieren. Traditionell Sécherheetsmoossnamen, déi staark op d'Identifikatioun vu bekannte Schwachstelle duerch Common Vulnerabilities and Exposures (CVEs) baséieren, erweisen sech als net ausreechend. Dës Moossname betreffen dacks Verspéidungen bei der Meldung vu Schwachstelle, limitéiert Ofdeckung an eng Onméiglechkeet, sophistikéiert a Nulldagsbedrohungen z'entdecken...
Eis ëmfaassend Whitepaper geet an d'Komplexitéite vum NIST SP 800-204D fir Comprehensive an. SSCS Praktiken an hir Bedeitung am haitege Softwareentwécklungsëmfeld. Duerch dëse sënnvollen Guide kritt Dir wäertvollt Wëssen doriwwer, wéi Dir d'NIST-Richtlinne benotze kënnt fir: Software Supply Chain Security...

Déi véiert Editioun vu SafeDevTalks presentéiert déi féierend Cybersécherheetsexperten Derek Fisher, Abhilasha Sinha a Luis Rodriguez. Dës Episod wäert sech mat dem wichtegen Thema vun der Ofhängegkeet vun Drëttubidder- a Open-Source-Komponenten an der Softwareentwécklung beschäftegen an déi verstoppte Schwachstelle an nei Bedrohungen opdecken. Maacht mat bei eis fir méi iwwer verstoppte Schwachstelle, wuessend Bedrohungen, Datenlecke vun der realer Welt a vill méi ze léieren!

Maacht mat beim Luis Rodríguez, CTO vun Xygeni, an dem Luis Manuel García, Sales Support Manager, bei dësem Webinar iwwer Séchert. CI/CDLéiert vun eisen Experten, wéi Dir déi bescht Praktiken vun OWASP adoptéiere kënnt, fir d'Sécherheet vun Ärem ... ze stäerken. CI/CD a schützt Är Software-Liwwerketten. Schützt Är CI/CD a Software-Versuergungskette mat OWASP. Si wäerten iwwer Inventar an Analyse schwätzen, CI/CD Risiken, Detektioun a Präventioun ënner villen anere Saachen!
Kuckt Iech d'Secure Cyber Connect Podcast Episod mat eisem CTO Luis Rodriguez un. Mat iwwer 15 Joer Erfahrung deelt de Luis Expertenablécker iwwer d'Detektioun vu béiswëllege Code, d'Sécherung vu Komponenten vun Drëttubidder an d'Zukunftssécherung vun AppSec Strategien. Vun den Nofolger vu SolarWinds bis zum leschten SSH Backdoor Incident behandelt dës Episod real Bedrohungen a praktesch Verteidegungstaktiken. Léiert wéi Dir Är ... stäerke kënnt. SDLC, d'Risiko vun der Liwwerketten ze reduzéieren an den entwéckelnde Cyberbedrohungen am Viraus ze bleiwen.

Maacht mat bei dëser zweeter Episod vun CI/CD Webinaren mam Luis Rodríguez, CTO a Matgrënner vun Xygeni, an dem Luis Manuel García, Sales Support Manager. An dëser Sessioun wäerte mir d'Perspektiv vum "bloen Team" vun ... ënnersichen. CI/CD Sécherheet, déi sech déif an handlungsfäeg Schrëtt verdéiwen, déi Organisatiounen maache kënnen, fir hir Sécherheetspositioun ze verbesseren ...
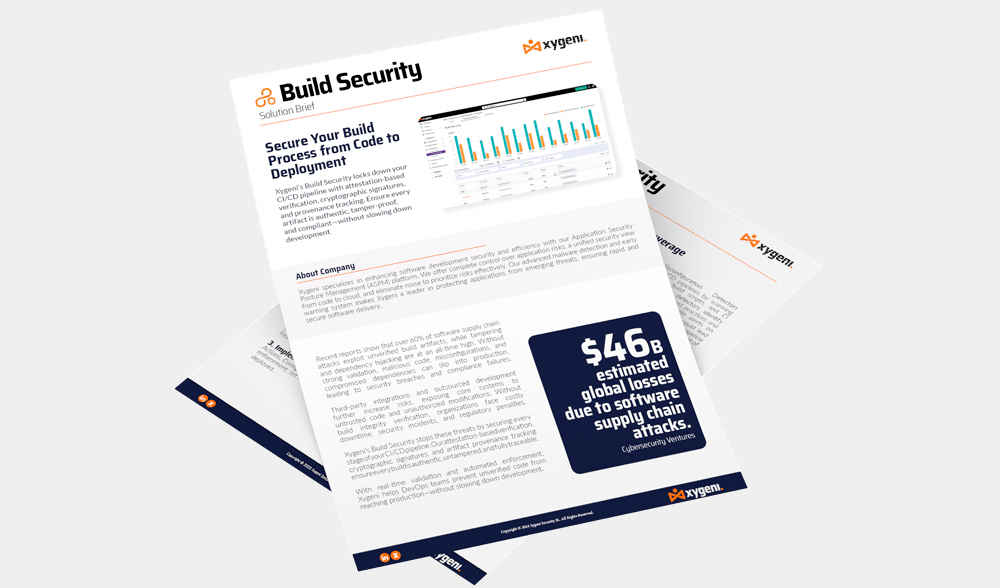
Xygeni's Build Security Plattform stäerkt Är CI/CD pipeline andeems d'Integritéit vun Artefakten duerch automatiséiert Attestatiounen, kryptographesch Signaturen an d'Provenanzverfolgung verifizéiert gëtt. Et garantéiert, datt all Build authentesch, manipulatiounssécher a bis zu senger Quell noverfollegbar ass. Dësen proaktiven Usaz blockéiert net verifizéierten oder béiswëllege Code dovun, an d'Produktioun ze kommen...

Maacht mat bei "Entmystifizéierung" SBOM Sécherheet", wou d'Cybersécherheetsexperten Jennifer Cox, Santosh Kamane a Jesus Cuadrado d'Wichtegkeet vun SBOM fir d'Qualitéit a Sécherheet vun der Software ze verbesseren an d'Konformitéit ze garantéieren. Dëse Webinar ass essentiell fir Wëssen ze kréien, wéi Dir Är Software-Liwwerketten effektiv sécher stelle kënnt. Léiert wéi einfach Dir Är Software-Sécherheetspositioun stäerke kënnt!
Entdeckt wéi Xygeni d'Konkurrenten mat komplette Verbesserungen iwwertrëfft SDLC Visibilitéit, fortgeschratt CI/CD Schutz an KI-gedriwwen Automatiséierung. Dëse Guide beschreift déi wichtegst Ënnerscheeder, déi Xygeni zu enger féierender All-in-One AppSec Plattform maachen, déi eng méi déif Ofdeckung, méi héich Genauegkeet a méi staark Sécherheet ubitt. software supply chain security wéi traditionell Tools.

Lauschtert d'Episod vum Neuco The Cyber Security Matters Podcast iwwer "Déi nei Erausfuerderung an der Softwaresécherheet: wéi een Devops lafe léisst, ouni datt een ënner Supply Chain Attacken geroden ass" mam Luis Rodriguez, CTO bei Xygeni, an entdeckt déi sech verännerend Erausfuerderunge vun der Sécherung vun der Software-Supply Chain.
Begleet de James Berthoty op eng abléckräich Rees an d'Häerz vum pionéierende Advanced Software Protection Management vu Xygeni. A sengem leschte Video wiesselt de James vun der Exploratioun vun der Upstream-Malware-Detektioun op d'Verbreedung vun eise modernste Strategien. Mat senger extensiver Erfahrung am Pen-Testing bitt hien eng eenzegaarteg Perspektiv op d'Erhalen vun der Gesondheet vum Repository an d'Navigatioun vu Bedrohungen an der realer Versuergungskette. Verpasst net seng Expertenabléck - Äre Guide fir d'Komplexitéit vun ... ze verstoen. ASPM wéi ni virdrun.
Entdeckt wéi Dir AppSec vereinfacht a wéi Dir Alarmmiddegkeet mat vereenegten Plattforme eliminéiert. Modern Entwécklungsteams si vun fragmentéierte Sécherheetsinstrumenter, haarde Alarmer a Siloen iwwerfuerdert. dashboards. Dëst ebook weist firwat féierend Organisatiounen vun Toolsausbreedung op vereenegt Applikatiounssécherheetsplattforme wiesselen - a wéi dëse Wiessel d'Sécherheetsresultater, d'Entwécklererfahrung an d'Geschäftsflexibilitéit transforméiert.

Hutt Dir eis op Black Hat verpasst? Kuckt Iech déi exklusiv Replay vun eiser 20-Minutte-Sitzung iwwer AI-Cybersécherheet, Automatiséierung vun Applikatiounssécherheet an AutoFix un. Kuckt wéi Dir Alarmgeräischer reduzéiere kënnt, Schwachstelle automatesch mat sécheren PRs behiewen kënnt an AppSec-Automatiséierung direkt an Är ... bréngt. pipeline (ënner villen aneren interessanten Saachen). Kuckt d'Sëtzung op Ufro!
Entdeckt wéi Dir Är Software-Liwwerkette mat fortgeschrattene Strategien sécherstelle kënnt, fir Risiken an Open-Source-Komponenten z'entdecken, ze verwalten a ze reduzéieren. eBook bitt Expert Berodung iwwer d'Ëmsetzung vun enger effektiver Softwarekompositiounsanalyse (SCA) fir Schwachstelle ze bekämpfen, Konformitéit ze garantéieren a géint nei Bedrohungen an Ären Open-Source-Ofhängegkeeten ze schützen!

Den DORA Digital Operational Resilience Act setzt streng gesetzlech Reglementer fest. standards fir d'operativ Widderstandsfäegkeet vum Finanzsecteur an der ganzer Europäescher Unioun ze verbesseren. Wärend Är Organisatioun sech op d'DORA-Konformitéit bis Januar 2025 virbereet, ass et entscheedend, seng Ufuerderungen ze verstoen an déi richteg Léisungen ëmzesetzen, an Xygeni kann Iech dobäi hëllefen. Xygeni bitt eng Rei vu modernste Léisungen, déi op eng ëmfaassend Konformitéit mam DORA-Framework zougeschnidden sinn. Eis Plattform wäert d'Fäegkeeten vun Ärer Institutioun am Risikomanagement verbesseren ...
Kuckt dëst Kapitel vun The Elephant an AopSec fir Abléck ze kréien Software Supply Chain Security a Best Practices fir Risiken an der Produktentwécklung ze managen. Dir fannt Lektioune vum rezente CrowdStrike-Incident iwwer Tester, Update-Gestioun an Ofhängegkeete vun Drëttpersounen, souwéi wéi Xygeni fréi Malware-Detektioun, progressiv Liwwerung a robust Erhuelungspläng implementéiert fir Incidenter ze vermeiden ier se optrieden, a vill méi!
Är Infrastruktur als Code sécheren (IaC) ass essentiell an der Softwareentwécklung, well falsch Konfiguratiounen a Schwachstelle kënnen Äre Systemer eescht schueden an Hacker Méiglechkeeten zu Attacke ginn. Xygeni's IaC security Tools hëllefen dës Problemer ze vermeiden, ier se zu Problemer ginn, andeems se de Risiko vun Datenexpositioun reduzéieren an deier Reparaturen ophalen...

Kuckt elo eisen nächste Webinar: Automatiséierung vun der Sécherheet vun AI-Applikatiounen! AppSec-Teams si mat Alarmer iwwerfuerdert; elo ass et Zäit fir ze automatiséieren. An dëser praktescher Sessioun entdeckt Dir, wéi Dir manuell Triage eliminéiert a bannent Sekonne vun Alarmer op Reparaturen iwwergeet, andeems Dir entwécklerfrëndlech automatesch Remediatioun benotzt. Léiert, wéi Dir falsch Positiver reduzéiert, richteg Risiken prioritär behandelt a Sécherheetsrichtlinne ëmsetzt, a kuckt, wéi Dir automatesch Remediatioun an ... integréiert. CI/CD pipelines mat Smart guardrails (ënner anerem). Kuckt et haut!

Dëse Webinar ënnersicht, wéi modern Software-Liwwerketten ëmmer méi duerch geheim Leaks, vergëfte Paketen a béiswëlleg Software-Attacken gezielt ginn. pull requestsEt erkläert firwat traditionell AppSec-Approchen dacks géint déi sech séier evoluéierend Situatioun net fäeg sinn CI/CD Bedrohungen. Attackweeër aus der realer Welt ginn analyséiert mat aktionsfäege Verteidegungsmoossnamen, dorënner Geheimdetektioun, PR-Validatioun an OSS-Vetting. D'Sessioun betount Automatiséierung a Sécherungspraktiken, fir Är ... ze stäerken pipeline a grousser Skala. Bau eng resilient, bedrohungsbewosst Liwwerketten op. Kuckt et elo!

Experten vun Thoughtworks, Codurance an Xygeni deelen hir Erkenntnesser iwwer Software Supply Chain SecurityVerbessert Är Sécherheetspositioun a schützt d'Reputatioun an d'Kontinuitéit vun Ärem Betrib. Sidd Dir prett fir méi iwwer d'Evolutioun vun ... ze léieren? Software Supply Chain Security?

Kuckt eis Black Hat Europe Sessioun: Déi nei AppSec Realitéit: KI-gedriwwen Entwécklung, Malware a modern Softwarerisiko. Well KI d'Softwareliwwerung beschleunegt, ännert se och d'Attackfläch. Vun Open-Source Malware a Kompromësser an der Supply Chain bis zu KI-generéierte Codefehler, dëse Virtrag ënnersicht, wéi modern AppSec Risiken entstinn, a wat Sécherheetsteams maache mussen, fir an enger KI-gedriwwener Welt e Virsprong ze behalen.

Entdeckt wichteg Ablécker an déi sech entwéckelnd Landschaft vun Software Supply Chain SecurityTaucht an d'Erausfuerderungen, d'Geforen an d'erwaart Trends vum Joer 2024 an – Äre Guide fir Iech am komplexe Netz vun der Cybersécherheet ze navigéieren. Aussergewéinlech Fakten an Zuelen: Entdeckt déi numeresch Landschaft vun software supply chain security – Fakten, déi d'Gravitéit vun der Situatioun illustréieren. Evolutioun vu schlechte Schauspiller...

An dëser séier evoluéierender digitaler Landschaft ass d'Sécherheet vun Ärer Software-Liwwerketten méi wichteg wéi jee. Well nei Attacktaktiken optrieden, ass et entscheedend, der Kurve viraus ze bleiwen an Iech mat de leschten Schutzstrategien auszerüsten. An dësem Webinar guidéiert Iech de Luis Rodriguez ...

Kommt mam Moderator Robert Blumen a mam Luis Rodríguez, CTO vun Xygeni.io, zesummen fir eng Diskussioun iwwer de kierzlech vereitelte Versuch, eng Backdoor am SSH (Secure Shell) Daemon anzeféieren. OpenSSH ass eng populär Implementatioun vum Protokoll, deen a grousse Linux-Distributiounen fir d'Authentifikatioun iwwer en Netzwierk benotzt gëtt. D'Gespréich ënnersicht de Mechanismus vun der Attack duerch d'Modifikatioun vun enger Funktiounstabell an der Lafzäit; wéi d'Attack während dem Build agefouert gouf a vill méi!
Den EU-Cyber-Resilienzgesetz gëtt vu Reguléierung zu Realitéit, a vill Équipen wëssen nach ëmmer net, wéi se d'Ufuerderunge vun der CRA a richteg Sécherheetspraktiken ëmsetzen kënnen. An dëser Sessioun wäerte mir erklären, wat d'CRA tatsächlech verlaangt, wéi eng Produkter an Organisatiounen dovunner betraff sinn, a wéi den OWASP SAMM als praktesche Kader fir de Bau vun engem auditsbereete S dénge kann.SDLCVun Zäitpläng a Strofe bis hin zu Open-Source-Implikatiounen an Ëmsetzungsschrëtt kritt Dir eng konkret Stroossekaart fir d'Virbereedung op CRAen. Kuckt elo fir ze verstoen, wéi Dir CRA-Verpflichtungen an eng ëmsetzbar AppSec-Strategie ëmwandele kënnt.
Modern Attacke fänken net méi an Ärer App un; si fänken an Ärer un pipelines, Ofhängegkeeten an KI-gedriwwe Workflows. Wann Är AppSec sech nach ëmmer nëmmen op Codescanning konzentréiert, verpasst Dir wou déi haiteg Supply-Chain-Attacken tatsächlech geschéien. Kuckt dës Sessioun fir ze kucken, wéi KI de Risiko an der Software-Supply-Chain nei formt, firwat traditionell Kontrollen ausfalen, a wéi DevSecOps an der Praxis ausgesäit. Kuckt et elo!
Entdeckt de wichtege Guide fir dat richtegt Open-Source Sécherheetsinstrument fir Är Organisatioun ze wielen. Eise komplette Guide erkläert déi lescht Trends, Best Practices a wichteg Iwwerleeungen, fir Iech ze hëllefen, informéiert Entscheedungen ze treffen.cisiounen. Rüstet Äert Team mat dem Wëssen aus, fir Risiken am Zesummenhang mat Open-Source-Komponenten effektiv ze verwalten an ze reduzéieren. Verpasst dës wäertvoll Ressource net a verbessert Är Softwaresécherheetsstrategie!

Kommt bei SoftwarePlaza fir e Gespréich mam Luis Rodriguez, Matgrënner & Chief Security Research Officer bei Xygeni, wou hien ënnersicht, wéi KI-Agenten d'Bekämpfung vu Schwachstelle a modern Applikatiounssécherheet transforméieren. D'Diskussioun behandelt KI-gedriwwen Attacken an der Supply Chain, Alarmmiddegkeet, Erausfuerderunge vun der automatescher Bekämpfung a firwat traditionell AppSec-Approchen net méi mat der haiteger Bedrohungslandschaft mithale kënnen. Entdeckt, wéi Xygeni deterministesch Tools mat KI-gedriwwener Automatiséierung kombinéiert, fir Schwachstelle ze behiewen, ier se zu Datenlecke ginn.
Xygeni's Code Security Plattform séchert Är Applikatiounen vun der éischter Zeil Code un andeems se Schwachstelle a béiswëlleg Mustere duerch fortgeschratt statesch Analysen erkennt. Nahtlos integréiert an CI/CD pipelines, Xygeni-SAST identifizéiert Bedrohungen wéi Injektiounsfehler, Backdoors a falsch Konfiguratiounen fréi an der Entwécklung. Dësen Usaz garantéiert datt Schwachstelle behuewe ginn...

Kommt mat de Jay a Warren, déi bei SECURE | CYBER CONNECT present sinn, fir e Gespréich mat der Dolores Ruzafa, internationaler Sécherheetsberoderin bei Xygeni, live opgeholl wärend der National Cyber Security Show 2026 zu Birmingham. D'Diskussioun ënnersicht déi mënschlech Säit vun der Cybersécherheet, vun der Sécherheetskultur a Burnout bis hin zu digitaler Inklusioun, Resilienz a firwat mënschlech Verbindungen nach ëmmer entscheedend an der moderner Cyberverteidegung sinn. Taucht an!

AppSec-Teams stinn ënner Drock. D'Alarmvolumen explodéieren, d'Entwécklungsgeschwindegkeet klëmmt weider, an d'manuell Triage kann net méi mathalen. Traditionell Sécherheetsapprochen weisen hir Grenzen. An dëser expertgefouerter, praktescher Sessioun gesitt Dir, wéi KI-gedriwwe AppSec-Automatiséierung den Teams hëlleft, iwwer Alarmmiddegkeet erauszekommen a Sécherheetsresultater an zouverlässeg, automatiséiert Léisunge ëmzewandelen. Léiert wat sech am modernen AppSec ännere muss a wéi Entwécklungs- an Sécherheetsteams all ... schützen kënnen. commit an pull request ouni d'Liwwerung ze verlangsamen. Kuckt de Webinar op Ufro a kuckt, wéi KI-ugedriwwen Automatiséierung AppSec an der Praxis nei formt.