






Kënschtlech Intelligenz a Cybersécherheet: E zweeschneidegt Schwäert
Kënschtlech Intelligenz a Cybersécherheet sinn elo onzertrennlech matenee verbonnen. Well KI-Cybersécherheetsinstrumenter ëmmer méi fortgeschratt ginn, transforméiere se d'Aart a Weis, wéi Organisatiounen Gefore erkennen, Reaktiounen automatiséieren a Géigner viraus bleiwen. Gläichzäiteg ass dëst Déi séier Evolutioun bréngt nei Erausfuerderungen mat sech an der KI-Sécherheet – wéi verstoppte Schwachstelle, Mëssbrauch a Mangel u Gouvernance. Déi duebel Natur vun der KI-Cybersécherheet ënnersträicht souwuel hir Kraaft wéi och hir Risiken.
Entspriechend zu Alles iwwer KI:
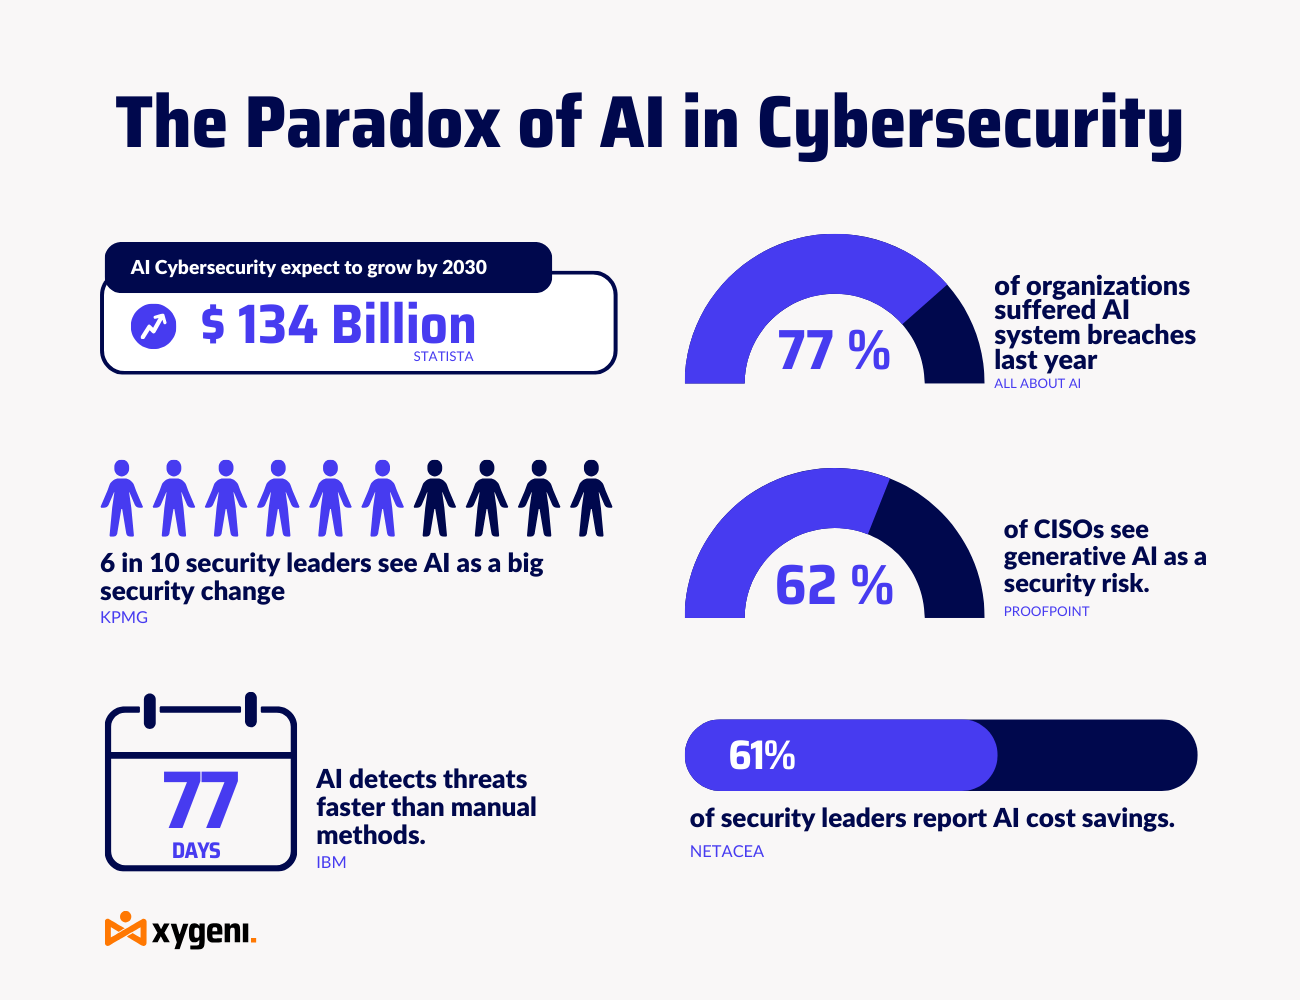
77% vun Organisatiounen erfuerene Verletzungen an hiren KI-Systemer am leschte Joer – wat den dréngende Besoin ënnersträicht, d'KI selwer ze sécheren.
91% vun de Cybersécherheetsexperten sinn besuergt, datt KI kéinte vun de Bedrohungsakteuren als Waffen agesat ginn.
61% vun IT Cheffen Schied identifizéieren AI—net autoriséiert KI-Benotzung an hirer Organisatioun—als e wuessen Problem.
nëmmen 48% vun de Fachleit fillen zouversiichtlech bei der Ausféierung KI-Sécherheetsstrategien.
Trotz dëse Risiken, D'Adoptioun vun AI klëmmt weiderDe globale Maart fir AI an der Cybersécherheet is erwaart ze wuessen vu 30 Milliarden Dollar 2024 bis iwwer $ 134 Milliarde bis 2030, entspriechend zu StatistaDëst Wuesstem reflektéiert eng Kärrealitéit: déi modern Cyberverteidegung hänkt ëmmer méi vun KI of - net nëmme fir d'Detektioun, mä och fir Automatiséierung, Intelligenz a Geschwindegkeet.
D'Botschaft ass awer kloer. Fir voll vun der KI an der Cybersécherheet ze profitéieren, mussen d'Organisatiounen se verantwortungsvoll ëmsetzen, hiert Verhalen iwwerwaachen an d'Modeller selwer sécheren.
An de folgende Sektioune wäerte mir entdecken:
- D'Risike vun der Benotzung vun KI-generéiertem Code
- Wéi KI-Modeller d'Sécherheet vun Applikatiounen verbesseren
- Wéi KI fir d'Detektioun vu Bedrohungen a fir d'Prioriséierung vu Schwachstelle benotzt gëtt
- A wéi KI eng méi séier a méi intelligent Sanéierung am ganze System erméiglecht SDLC
KI Cybersécherheetsrisiken an der Codegeneratioun
Well d'Entwécklungsteams ëmmer méi op generativ KI-Tools wéi ChatGPT a GitHub Copilot vertrauen, fir Code ze schreiwen, ass et entscheedend, d'Implikatioune vun dëser Verännerung fir d'KI-Cybersécherheet ze evaluéieren. Wärend dës Tools d'Produktivitéit beschleunegen a reduzéieren repetitiv Aufgaben, si och Risiken aféieren déi d'Sécherheet vun Applikatioune a Gefor brénge kënnen - besonnesch wann se ouni richteg Iwwerwaachung oder Validatioun benotzt ginn.
Verstoppte Risiken hannert KI-generéiertem Code
KI-Tools léieren aus massiven Quantitéiten u ëffentleche Code - e puer dovunner sécher, awer vill dovunner veraltet oder riskant. Dofir kann de Code, deen se generéieren, al Feeler widderhuelen oder wesentlech Sécherheetsprüfungen iwwersprangen. Entwéckler vertrauen dacks drop, datt KI-generéierte Code "einfach funktionéiert", awer dës Geschwindegkeet kann och eppes bréngen. Ouni eng richteg Iwwerpréiwung kann fehlerhaft Logik liicht an d'Produktioun kommen.
Zu de heefegsten observéierte Schwachstelle am vun AI generéierte Code gehéieren:
- Hardcodéiert Geheimnisser an Umeldungsinformatiounen: KI-Tools kënnen onbewosst Zougangstoken oder Passwierder direkt an de Code aféieren.
- Falsch Inputvalidatioun: E Mangel un Input-Sanitiséierung kann d'Dier fir Injektiounsattacken opmaachen, dorënner SQL- an Kommando-Injektioun.
- Onsécher Konfiguratiounen: Generéierten Infrastrukturcode (IaC) feelt et dacks u minimale Sécherheetskonfiguratiounen, wouduerch Systemer falschen Konfiguratiounen oder iwwerdriwwe permissivem Zougang ausgesat sinn.
- Feelend Authentifikatiouns- oder Autorisatiounskontrollen: KI kann funktionelle Code generéieren, deen kritesch Sécherheetslogik iwwerspréngt, besonnesch a Routen oder Endpunkten.
Wéinst dëse Problemer, AI Sécherheet Équipen an Entwéckler mussen allebéid wachsam bleiwen. Behandelt KI-generéierte Code standardméisseg als net vertrauenswierdeg - genau wéi all Drëttubidder-Bibliothéik. An anere Wierder, scannt en ëmmer, verifizéiert en a setzt sécher Programméierungsrichtlinnen an. Soss kéint dat, wat wéi proppere Code ausgesäit, e rouegen Entrée fir Attacker sinn.
Sécherheet duerch Design, net duerch Viraussetzung
Dës Risiken sinn net nëmmen theoretesch. Fuerschung aus der breederer Sécherheetsgemeinschaft huet gewisen, datt e bedeitenden Deel vum vun KI generéierte Code ausnotzbar Feeler enthält. Ausserdeem, well Entwéckler KI ëmmer méi als Programméierassistent behandelen, wiisst de Risiko, datt dës Feeler ouni Iwwerpréiwung agefouert ginn - a vertraut ginn - séier.
Fir dës Risiken ze reduzéieren, mussen d'Organisatiounen:
- Sécherheet no lénks verschieben duerch Integratioun SAST an SCA Tools fir KI-generéierte Code während der Entwécklung ze scannen.
- Definéiert Richtlinne fir sécher Codéierung fir Équipen, déi KI-Codéierungsassistenten benotzen.
- Behandelt KI-generéierte Code als net vertrauenswierdeg bis et streng Sécherheetskontrollen bestanen huet - genau wéi Komponenten vun Drëttubidder.
KI kann e mächtegt Instrument an den Hänn vun Entwéckler sinn - awer ouni déi richteg Fäegkeeten. guardrails, kéint et eng Schnellstrooss fir de Versand vun onsécherer Software ginn.
Kënschtlech Intelligenz a Cybersécherheet an AppSec
Kënschtlech Intelligenz ännert d'Sécherheet vun Applikatiounen - net nëmmen duerch d'Generatioun vu Code, mä och andeems se verbessert, wéi mir Schwachstelle erkennen a verhënneren. Déi haitegst zukunftsorientéiert AppSec-Programmer notzen Maschinnléiermodeller (ML), déi op realen Daten trainéiert sinn, fir Anomalien a riskant Mustere méi genee wéi jee virdrun z'identifizéieren.
Iwwer d'Regelbaséiert Detektioun eraus
Traditionell Sécherheetsscanner baséieren staark op fixe Reegelen a Signaturen. Obwuel se bis zu engem gewësse Punkt effektiv sinn, hunn se Schwieregkeeten, nei Bedrohungen oder kontextspezifesch Schwachstelle z'entdecken. Hei bidden KI-Modeller, besonnesch déi, déi duerch maschinellt Léieren trainéiert sinn, e kloere Virdeel.
Benotzt Plattformen wéi Hugging Gesiicht, Entwéckler an Sécherheetsteams kënnen Transformatormodeller bauen a feinjustéieren, déi fäeg sinn, komplex Codemuster, architektonesch Verhalen a souguer Entwécklergewunnechten ze verstoen. Dës Modeller kënnen:
- Ongewéinlech Mustere erkennen am Quellcode oder Konfiguratiounsdateien, déi op Feelerkonfiguratiounen oder opkomende Attackvektoren hiweise kënnen.
- Upassung un sproochlech a frameworkspezifesch Risiken, léieren aus enterprise-spezifesch Codebasen fir falsch Positiver ze reduzéieren.
- Punktanomalien an Zougangsmuster oder CI/CD pipeline Verhalen, déi op béiswëlleg Absicht oder eng Ofwäichung vun der Politik hiweise kënnen.
AppSec trëfft op KI – intern a kontinuéierlech
D'Integratioun vun AI an AppSec geet net drëm, existent Tools z'ersetzen - et geet drëm, se ze verbesseren. Mam richtege Modell kënnen Organisatiounen iwwer d'statesch Detektioun erausgoen a vun hirer eegener Ëmwelt léieren, andeems se Risiken identifizéieren, déi eenzegaarteg fir hir Applikatiounen a Workflows sinn.
Verschidden Équipen benotzen souguer hir eege KI-Detektiounsinstrumenter, déi um Code vun hirer Firma trainéiert sinn, fir widderholl Sécherheetsproblemer z'erkennen a besser Feedback un d'Entwéckler ze ginn. Dëse lafende Léierprozess hëlleft Sécherheetsprogrammer ze wuessen a sech ze verbesseren, wa sech d'Software ännert.
Kuerz gesot, KI-ugedriwwe Detektioun ass keng Science-Fiction méi. Et ass déi nächst Grenz fir skalierbar, intelligent Applikatiounssécherheet.
KI-Sécherheet fir Bedrohungsdetektioun a Schwachstelleprioritéit
Well modern Software-Ökosystemer ëmmer méi komplex ginn, ass d'Erausfuerderung net nëmmen d'Erkennung vu Schwachstelle – et ass ze wëssen, wéi eng wierklech wichteg sinn. An der sech entwéckelnder Landschaft vun der kënschtlecher Intelligenz a Cybersécherheet hëllefen KI-gedriwwe Modeller den Équipen, iwwer statesch Scans erauszegoen, andeems se eng méi intelligent, kontextbewosst Bedrohungsdetektioun a Prioriséierung ubidden.
KI-Modeller, déi de Verhalen vum Code verstoen
Am Géigesaz zu traditionelle Scanner, déi op statesch Reegele vertrauen, analyséieren KI-ugedriwwen Detektiounsmotoren Codeverhalen, Ausféierungsmuster a semantesch Bezéiungen. Dës Modeller gi mat massiven Codebasen an Daten aus der realer Bedrohung trainéiert, wat hinnen erméiglecht:
- Schwachstelle méi genee identifizéieren, och iwwer verschidde Sproochen oder onkonventionell Codestrukturen.
- Béiswëlleg Logik erkennen oder a Software-Artefakte agebett Malware, déi signaturbaséiert Scans kéinte ëmgoen.
- Risikosignaler korreléieren vum Code, der Konfiguratioun an pipeline Aktivitéit fir komplex Attackweeër opzedecken.
Dëst méi déift Verständnis erlaabt et KI-Systemer, souwuel offensichtlech Mängel wéi och subtil Sécherheetsrisiken z'erkennen, déi dacks bei manuellen Iwwerpréiwungen oder einfachen automatiséierte Scannen iwwersinn ginn.
Bedrohungskontext a KI-Sécherheetsprioritéitsmodeller
Net all Schwachstelle ass deeselwechte Reaktiounsniveau wäert. KI-Modeller ënnerstëtzen eng méi intelligent Triage andeems se folgendes berécksiichtegen:
- Ausbeutbarkeetssignaler (z.B. ëffentlech Ausbeutungen, Exploitatiounsprognose Scoring).
- Erreechbarkeetsanalyse.
- Ofhängegkeetsdéift a Benotzungsfrequenz.
- Lafzäitkontext an Ëmweltvariablen.
Doduerch hëllefen dës Systemer, d'Alarmmiddegkeet ze reduzéieren an d'Opmierksamkeet vun den Entwéckler do ze konzentréieren, wou et zielt - op bedrohungen mat héijem Impakt a realer Welt.
Kontinuéierlech Léieren an Adaptatioun
Ee vun de gréissten Virdeeler vun der KI ass hir Fäegkeet ze léieren. Mat der Entwécklung vun de Bedrohungslandschaften, entwéckele sech och dës Modeller - si adaptéiere sech un nei Attackvektoren, Programméierungsstiler a Geschäftslogikmuster. Dëst erstellt eng dynamesch Sécherheetsschicht, déi zesumme mat Äre Softwareliwwerungsprozesser wiisst.
Schlussendlech konvergéieren kënschtlech Intelligenz a Cybersécherheet net nëmmen - si entwéckele sech gläichzäiteg. Mat intelligenter Bedrohungsdetektioun a Echtzäitprioritéierung erméiglecht KI-Cybersécherheet eng méi séier, méi intelligent a méi effizient Sécherheet a groussem Moossstaf.
KI-ugedriwwe Sanéierung: Vun der Detektioun bis zur automatiséierter Reparatur
Wéi AI-Sécherheetsinstrumenter d'Sanéierung beschleunegen
Detektioun ass nëmmen den éischte Schrëtt. An der moderner Applikatiounssécherheet, KI-gedriwwe Sanéierung geännert d'Reaktioun vun Équipen op Schwachstelle – net nëmmen andeems se markéiert ginn, mee och kontextuell, ëmsetzbar Léisungen a Echtzäit ugebuede ginn.
KI-Modeller, déi op grousse Späicherplaze vu sécherem an onsécherem Code trainéiert sinn, sinn elo fäeg ... Patches proposéieren, Ersatz vun vulnérabelen Ofhängegkeeten, an esouguer sécher Konfiguratiounsupdates generéierenDëst beschleunegt de Wee vun der Entdeckung bis zur Léisung dramatesch – besonnesch fir Entwécklungsteams, déi ënner enge Verëffentlechungszyklen operéieren.
Zum Beispill, wann e vulnérabelt Pak oder e fest kodéiert Geheimnis entdeckt gëtt, kann KI automatesch:
- Schléit déi sécherst Upgrade oder Reparatur baséiert op dem Kontext an den historeschen Donnéeën vir.
- Sanéierung generéieren pull requests direkt an de Quellkontrollsystemer.
- Begleet Entwéckler duerch d'Schrëtt fir geheime Réckzuch a sécher Ersatz.
Erweiderung SAST an IaC mat KI-Sécherheetsmodeller
Statesch Applikatiounssécherheetstester (SAST) an Infrastruktur als Code (IaC) Scannen sinn zentral fir d'Erkennung vu Risiken an enger fréier Phas. Elo, mat Verbesserunge vun der KI, ginn dës Tools nach weider:
- AI-ugedriwwen SAST analyséiert Code mat engem méi déiwe semantesche Verständnis, reduzéiert falsch Positiver a identifizéiert komplex Musteren, déi traditionell Reegele kéinte verpassen.
- AI-ugedriwwen IaC Security erkennt Fehlkonfiguratiounen net nëmmen duerch virdefinéiert Reegelen, mee andeems et vu Millioune vu realen Deployment-Virlagen léiert, wat den Équipen hëlleft, d'Infrastruktur am grousse Stil ze sécheren.
Dës KI-baséiert Verbesserunge passen perfekt zu de "Shift-Left"-Praktiken – si erméiglechen eng fréi, méi intelligent Sécherheetsdefinitioun.cisiounen an den Entwéckler-Workflows. Well d'Modeller sech weiderentwéckelen, spille se eng nach méi grouss Roll bei der Prioriséierung, der Behiewen an och bei der Verhënnerung vu Risiken, ier se an d'Produktioun kommen.
D'Zukunft vun der KI-Cybersécherheet sécheren
Kënschtlech Intelligenz a Cybersécherheet si elo déif matenee verbonnen – an onzertrennlech. Well KI zu engem fundamentalen Deel vun der Softwareentwécklung a vum Schutz géint Bedrohungen gëtt, ass den Asaz méi héich wéi jee virdrun. Trotzdeem erzielen d'Donnéeën eng ernüchternd Geschicht: 77% vun den Organisatiounen hunn Datenlecke an hiren KI-Systemer erlieft lescht Joer, an nëmmen 27% benotzen KI an Automatiséierung tëscht Präventioun, Detektioun, Enquête a Reaktioun Kategorien.
D'Risike ginn iwwer onsécheren, vun AI generéierte Code eraus. Eng rezent CSET De Rapport beliicht dräi kritesch Bedrohungsberäicher: onsécher Code-Ausgab, Schwachstelle an de Modeller selwer an Downstream-Effekter wéi d'Training vun zukünftege Modeller op fehlerhaften Ausgaben. Ähnlech warnt de Weltwirtschaftsforum dofir. Nei Technologien wéi generativ KI wäerten d'Lach tëscht de cyberresilientsten an de mannsten cyberresilienten Organisatiounen vergréisseren., mat manner wéi 10% vun de Leader, déi gleewen, datt KI d'Verdeedeger géintiwwer den Ugräifer favoriséiere wäert.
Trotz de Warnungen ass d'Richtung kloer: AI an cybersecurity ass net optional - et ass essentiell. Mee mir mussen et verantwortungsvoll asetzen. Dat heescht:
- Integratioun vu Sécherheet an all Etappe vun der KI-Adoptioun, vun der Entwécklung bis zum Asaz.
- KI-generéierte Code scannen, genee wéi all Komponent vun Drëttubidder.
- Séchert-duerch-Design-Prinzipie fir KI-Tooling aktivéieren.
- D'Cyberresilienz am ganze Ökosystem stäerken – net nëmmen an Elite-Équipen.
De Wee virun eis bréngt e puer Risiken mat sech, awer d'Méiglechkeete si grouss. Duerch d'Benotzung vun intelligenter Automatiséierung, gezielter Bedrohungsdetektioun a KI-gedriwwene Léisunge kënnen d'Sécherheetsteams endlech mam schnelle Tempo vun der moderner Softwareentwécklung mathalen. Awer den Erfolleg hänkt dovun of, waakreg ze bleiwen, oppe ze sinn iwwer wéi KI funktionéiert, a kloer, gemeinsam Reegelen ze setzen - sou datt KI-Sécherheet hëlleft, d'Systemer ze schützen, op déi mir vertrauen, an net ze schueden.

