






AI Sécherheet (Och genannt AI Cybersecurity) bezitt sech op d'Praxis vun der Sécherung souwuel vun den KI-Tools, déi an der Softwareentwécklung benotzt ginn, wéi och vum Code an der Infrastruktur, déi se produzéieren. Well KI an all Etapp vun der SDLC, vun der Codegeneratioun bis zum Asaz, féiert et eng nei Klass vu Risiko an: Modeller, Agenten, MCP-Serveren an KI-Codierungsassistenten déi selwer ausbeutbar, falsch konfiguréiert oder bewaffnet sinn.
Fir se ze sécheren, ass et néideg Visibilitéit, Risikobewertung, an ze erzwéngen iwwer de ganze Liewenszyklus vun der Agentenentwécklung, net nëmmen de Code, deen Äert Team schreift, mee och d'KI, déi en schreift, d'Tools, mat deenen et sech verbënnt, an den pipelines leeft et duerch.
D'OWASP Global AppSec EU 2026 fënnt vum 22. bis de 26. Juni zu Wien, Éisträich, statt, a fir Sécherheetsteams, déi sech mam Wiessel op KI-native Entwécklung beschäftegen, ass dëst déi wichtegst Versammlung vum Joer. Xygeni wäert déi ganz Woch um Stand G-08 sinn, mat Live-Demoen, Produktspezialisten an der éischter ëffentlecher Demonstratioun vum Xygeni AI Inventory.
Firwat KI-Sécherheet déi definéierend Erausfuerderung vum Joer 2026 ass
KI ass net méi nëmmen en Produktivitéitsinstrument fir Entwécklungsteams. Et ass Deel vun der Attackfläch ginn. An manner wéi engem Joer huet d'Software-Versuergungskette eng nei Klass vu Bedrohungen absorbéiert. E selbstverbreetende NPM-Wurm huet Entwéckler zu Liwwermechanismen verwandelt. Akteuren aus den Natiounen hunn Malware an engem Pak verstoppt, deen 100 Millioune Mol d'Woch erofgeluede gouf. En LLM gouf als Waff agesat fir Malware an engem autonomen Agent ze planzen. Dëst sinn keng Edge-Fäll; si sinn déi nei Basislinn.
D'Zuelen reflektéieren d'Verännerung: Umeldungsinformatiounsklau ass an d'Luucht gaangen 160% am 2025, mat Recorded Future Reporting 90% méi Umeldungsinformatioune goufen am 4. Quartal 2025 geklaut wéi am 1. Quartal 2025 eleng, an KI beschleunegt souwuel d'Attacken wéi och erweidert d'Attackfläch. Eng eenzeg MCP-Bréck-Schwachstelle (CVE-2025-6514) gouf 437,000 Mol erofgelueden, ier et erwëscht gouf. Haut, 5.5% vun den ëffentleche MCP-Serveren droen Tool-Vergëftungsfeeler, an 43% droen Kommando-Injektiounsfeeler.
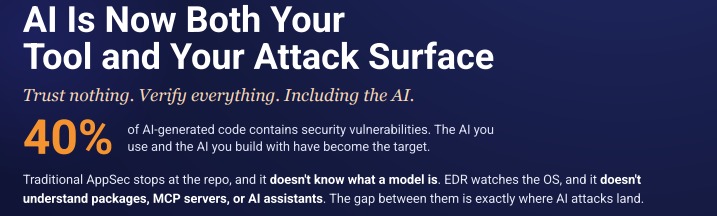
De Kärproblem ass eng architektonesch Lück. Traditionell AppSec hält um Repository op a weess net wat e Modell ass. EDR iwwerwaacht den Operatiounssystem a versteet keng Paketen, MCP-Server oder KI-Assistenten.
Fir dës Lück zouzemaachen, brauch een eng aner Zort Plattform.
Wat Xygeni AI Security mécht
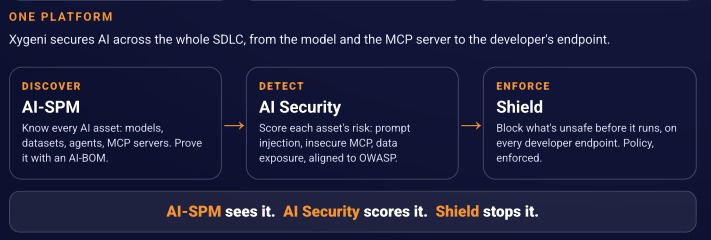
Xygeni AI Security baséiert op engem eenzege Prinzip: Vertrau näischt, verifizéiert alles, och d'KI. Et séchert souwuel d'KI, déi Dir benotzt, wéi och d'KI, mat där Dir entwéckelt, am ganze Agenturberäich. SDLCD'Architektur huet dräi Schichten: Entdecken, Detectéieren an Duerchsetzen.
Entdeckt - AI-SPM: Kennt all AI-Asset
Dir kënnt net sécher sinn, wat Dir net gesitt. Xygeni AI-SPM gëtt den Équipen e Live-Inventar vun all Modell, Datesaz, Agent, MCP-Server an KI-Codéierungsinstrument an hirer Organisatioun. Et kartéiert d'Bezéiungen tëscht hinnen, weist de Risiko op, deen se verbënnt, an exportéiert en auditsbereeten AI-BOM, den KI-Bill of Materials, deen sech séier zum Nofollger vum ... entwéckelt. SBOM.
fir CISOs, dëst ass eng verdeedegungsfäeg Quell vun der Wourecht fir all KI-Audit, déi un den EU-KI-Gesetz, den NIST AI RMF an den ISO/IEC 42001 zougeuerdnet ass.
Detektéieren - KI Risikobewertung: Vun Dausende vu Befunde bis zu de wéinegen, déi wichteg sinn
Xygeni AI Security kombinéiert deterministesch Analyse mat LLM-baséiertem semantesche Verständnis fir ze erkennen, wat traditionell ... SAST an SCA verpassen. Et erkennt direkt Injektiounen a systemprompt Leckage, onsécher MCP-Konfiguratiounen, Verëffentlechung vu sensiblen Informatiounen an KI-Dateien, Vektor- a Embedding-Schwächten, béiswëlleg Instruktiounen an Dokumenter a Regeldateien, slopsquatting KI-Ofhängegkeeten, hardcodéiert LLM-Umeldungsinformatiounen an Agenten, déi iwwer konfiguréiert Grenzen eraus operéieren.
Entscheedend ass, datt et no realen KI-Attackweeër prioritär behandelt, net no rauen OWASP-Gravitéitswäerter. Déi meescht KI-Sécherheetsinstrumenter ginn den Teams Dausende vu Befunde a nennen dat Visibilitéit. Xygeni filtert vun alle Befunde bis erof bis bei d'Erreechbarkeet, d'Exploitabilitéit an den Impakt op d'Geschäft, sou datt d'Teams amplaz vun engem Réckstand eng kuerz, präzis Lëscht kréien, wat tatsächlech haut muss reparéiert ginn.
Seng KI gëllt och fir Erkenntnisser aus Ären existente SAST, SCA, a Scanner-Tools, sou datt d'Équipen hiren aktuellen Stack erweideren anstatt en z'ersetzen.
Duerchsetzen – ShieldNull Vertrauen um Endpunkt vun den Entwéckler
D'Maschinn vum Entwéckler ass wou e béiswëllege Pak fir d'éischt ausféiert gëtt, soubal npm install leeft, laang ier eppes de Build erreecht. pipelineXygeni Shield bréngt d'Dependency Firewall op den Endpunkt.
Et evaluéiert all Pak wann et ofgeruff gëtt a blockéiert onsécher oder béiswëlleg Installatiounen ier de Post-Installatiounsskript leeft. Powered by MEW (Malware Fréiwarnung), Shield Et erkennt béiswëlleg Pakete mat Hëllef vun KI-Verdikten, déi funktionéieren, ier eng Signatur existéiert. Et setzt och MCP-Erlaabnislëschten duerch, blockéiert net vertrauenswierdeg KI-Fäegkeeten a Regeldateien, verhënnert datt onerlaabt KI-Modeller an Agenten ausgefouert ginn, a kann en kompromittéierten Endpunkt automatesch isoléieren, wann eng kritesch Alarmmeldung optrieden, an den Incident ofgrenzen, ier en sech an der Organisatioun verbreet.
Wat kënnt Dir dës Woch um Stand G-08 erwaarden
- Wien Debut: Xygeni AI Inventory Live Demo. Kuckt Är KI-Attackfläch a Echtzäit kartéiert, all Modell, Agent, MCP-Server an KI-Codéierungstool, dat Är Organisatioun benotzt, mat Risiko-Scores a Bezéiungsgrafike.
- Demo vun der Live Dependency Firewall. waacht Shield e béiswëllegt Pak um Endpunkt evaluéieren a blockéieren, ier et installéiert gëtt, ier eng Signatur existéiert.
- Komplette Plattform-Begegnung. Kuckt wéi Xygeni Schwachstelle, Malware, Geheimnisser a Risiken an der Supply Chain bei KI-nativen Systemer erkennt, prioritär behandelt a behuewen. SDLCs, vun der IDE bis zur Produktioun.
- Schwätzt mat der Equipe. D'AppSec- an DevSecOps-Spezialisten vun Xygeni wäerten déi ganz Woch um Stand sinn fir Gespréicher iwwer KI-generéiert Technologien. code security, CI/CD Schutz, MCP-Governance, Software-Liwwerketterisiko a modern AppSec-Architektur. Alejandro, agustine, Mark, an Jesus wäert do sinn fir dech ze treffen!
KI-Cybersécherheet an der Agenturzäit: Froen, déi et sech lount, sech zu Wien ze stellen
D'OWASP Global AppSec EU 2026 kënnt op en Wendepunkt fir d'KI-Cybersécherheet. Den OWASP Top 10 fir LLM-Applikatiounen, den OWASP Top 10 fir Agentic Apps (2026) an den OWASP MCP Top 10 sinn all elo live Frameworks, an déi meescht Organisatiounen hunn hir Belaaschtung géint eng vun hinne nach net kartéiert.
D'Froen, déi sech Sécherheetsleit dës Woch stelle sollten:
- Wou ass d'KI an Ärem SDLC? Déi meescht Organisatiounen kënnen dëst net mat Sécherheet beäntwerten. Shadow MCP Serveren, net genehmegt Modeller an net verfollegt AI Agenten sinn déi nei Shadow IT, an déi lafen schonn an Ärem Betrib. pipelines.
- Wat geschitt wann KI-generéierte Code eng Schwachstelle verschéckt? 40% vum vun KI generéierte Code enthält Sécherheetslücken. Ouni SAST déi KI-generéiert Musteren an IDE-Niveau versteet guardrails, dës Schwachstelle erreechen d'Produktioun méi séier wéi jee virdrun.
- Ass Äre AppSec Stack MCP-bewosst? MCP-Servere sinn zu engem primäre Vektor fir Tool-Poisoning- an Command-Injection-Attacken ginn. Wann Är Sécherheetsinstrumenter keen MCP-Inventar- a Kontrollschicht hunn, hutt Dir e blanne Fleck, deen d'Attacker scho ausnotzen.
- Kënnt Dir haut eng AI-BOM fir en Auditeur erstellen? Reguléierer a enterprise Keefer fänken un, duerno ze froen. Déi Organisatiounen, déi mat "jo" äntwerte kënnen, hunn e bedeitende Virdeel bei der Konformitéit a beim Vertrauen.
Besicht Xygeni op der OWASP Global AppSec EU 2026
Stand G-08 · 22.–26. Juni · Wien, Éisträich
Kommt laanscht fir eng Live-Demo, e Gespréich mam Team, exklusiven Accessoiren oder einfach eng Paus vun de Sessiounen. Wann Dir Zäit mat engem Spezialist wëllt garantéieren, bucht am Viraus eng Demo-Plaz an der Stand op ... Xygeni.
Xygeni ass d'Plattform, déi KI-Sécherheet am ganze Software-Versuergungskette entdeckt, prioritär behandelt a weiderentwéckelt, vum KI-Inventar a Risikobewertung bis zur Ëmsetzung vun de Richtlinnen um Endpunkt vum Entwéckler. Eng Plattform. Ee Risikomodell. Ee Kontrollplang.
AI-SPM gesäit et. AI Security bewäert et. Shield hält et op.

FAQ
Wat ass KI-Sécherheet an der Softwareentwécklung?
KI-Sécherheet an der Softwareentwécklung bedeit d'Sécherung vun den KI-Tools, déi Är Équipen benotzen (Modeller, Agenten, MCP-Serveren, KI-Coding-Assistenten), an dem Code, deen dës Tools produzéieren. Et deckt d'Entdeckung vun KI-Asset, d'Risikobewäertung géint OWASP-Frameworks an d'Ëmsetzung vu Politiken um Endpunkt vum Entwéckler of.
Wat ass eng AI-BOM?
Eng KI-Materiallëscht (AI-BOM) ass eng maschinell liesbar Inventar vun all KI-Verméigen an enger Organisatioun. SDLC (Modeller, Datensätz, Agenten, MCP-Serveren an KI-Codéierungsinstrumenter) mat hire Bezéiungen, Risikoscores a Reguléierungskartéierungen. Et gëtt séier zum KI-Ära-Ära-Ära-Äquivalent vun der SBOM.
Wat ass MCP-Sécherheet?
MCP (Modellkontextprotokoll) Sécherheet bezitt sech op d'Praxis vun der Sécherung vun de Verbindungen tëscht KI-Assistenten an externen Tools, APIen an Datenquellen. MCP-Serveren hunn sech an de Joren 2025–2026 als primären Attackvektor erausgestallt, mat Tool-Poisoning- a Command-Injection-Feeler, déi op engem bedeitenden Deel vun den ëffentleche MCP-Serveren dokumentéiert goufen.
Wat ass Xygeni AI Sécherheet?
Xygeni AI Security ass eng Plattform, déi KI-Sécherheet am ganze Software-Versuergungskette entdeckt, bewäert a verbessert. Si kombinéiert AI-SPM (AI Security Posture Management) fir Inventar- a AI-BOM-Generatioun, KI-Risikobewertung, déi op OWASP LLM an MCP Top 10 Frameworks ausgeriicht ass, an Shield fir d'Ëmsetzung vun der Null-Trust-Politik um Endpunkt vum Entwéckler.
Wat ass Slopsquatting?
Slopsquatting ass en Ugrëff, wou béiswëlleg Akteuren Paketnimm registréieren, déi KI-Codéierungsassistenten wahrscheinlech halluzinéieren oder proposéieren, mat Zil op Entwéckler, déi KI-recommandéiert Ofhängegkeeten ouni Verifizéierung installéieren.
