






Ufänken mat Ansible Software a Best Practices fir Sécherheet
Ansible Software ass zu engem vun de populäersten Tools fir d'Automatiséierung vun Deployments an d'Gestioun vun Infrastruktur ginn. Wärend et als einfach Automatiséierungsmotor ugefaangen huet, spillt et haut och eng wichteg Roll an verantwortlech fir Sécherheet, wat Équipen hëlleft sécher Konfiguratiounen unzewenden, Serveren ze schützen an Ëmfeld konsequent ze halen. Wéi awer all mächteg Tool hänkt d'Sécherheet dovun of, wéi Dir se benotzt a wéi Dir se befollegt Best Practices vun responsible vun Ufank un.
An dësem FAQ-Guide beäntwerte mir déi heefegst Froen iwwer Ansible, vu wat et ass bis wéi Entwéckler et fir Sécherheet benotzen. Mir erklären och firwat Ansible Software ass méi wéi Orchestratioun, wéi verantwortlech fir Sécherheet ënnerstëtzt DevSecOps Workflows, an den Best Practices vun responsible all Equipe soll sech dem Risiken vermeiden an pipelines.
FAQs iwwer Ansible Software
Wat ass Ansible Software?
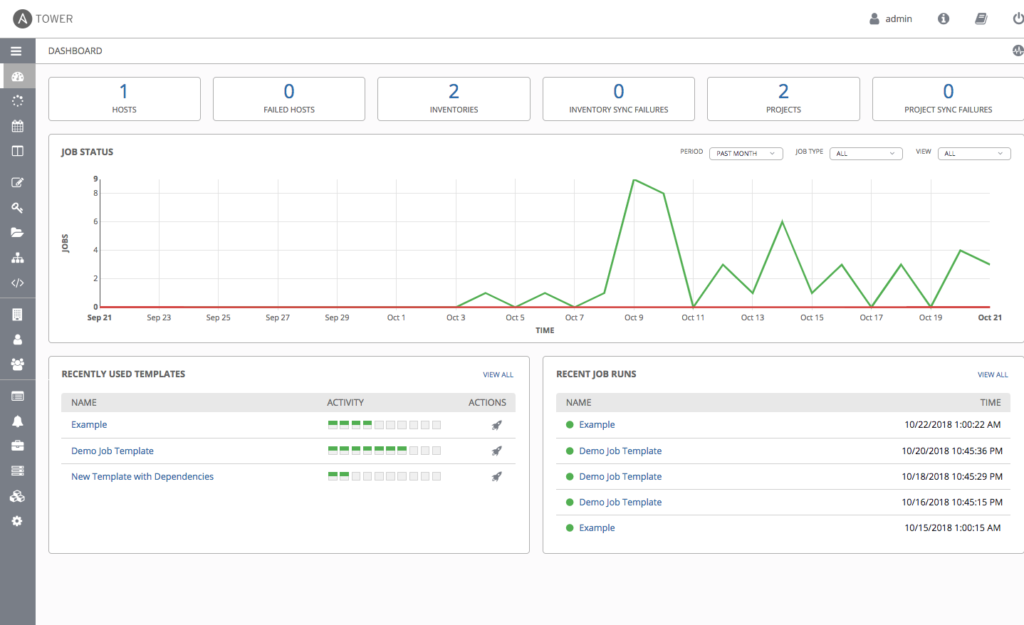
Ansible Software ass en Open-Source-Automatiséierungstool, dat Entwéckler an Operatiounsteams hëlleft, Systemer ze verwalten, Applikatiounen ze deployéieren an Infrastruktur als Code ze definéieren (IaCEt benotzt einfach YAML. playbooks, wat et méi einfach mécht, Aufgaben ze beschreiwen an d'Konfiguratioun konsequent iwwer Serveren, Container a Cloud-Ressourcen anzuwenden.
Am Géigesaz zu aneren Automatiséierungstools brauch Ansible keng Agenten op den Zilmaschinnen. Amplaz verbënnt et sech iwwer SSH oder APIen, wat d'Adoptioun méi einfach mécht an den Overhead reduzéiert. Dofir kënnen d'Teams séier ... standardËmfeld optimiséieren a Skalierungen ouni zousätzlech Komplexitéit.
Zousätzlech benotzen Entwéckler ëmmer méi verantwortlech fir Sécherheet. Playbooks kann d'Systemhärtung automatiséieren, Sécherheetsrichtlinne uwenden oder Firewalls an AWS Security Groups op eng konsequent Manéier konfiguréieren. Dëst mécht Ansible net nëmmen zu engem DevOps-Tool, mä och zu engem wäertvollen Deel vun DevSecOps Workflows.
Fir Feeler ze vermeiden, sollten d'Équipen ëmmer nokommen Best Practices vun responsibleZum Beispill, benotzt Rollen fir ze halen playbooks organiséiert, sensibel Variabelen mat Ansible Vault verschlësselen, a lafen playbooks dobannen CI/CD pipelines. Zousätzlech, d'Scannen vun Infrastruktur als Code mat automatiséierter guardrails hëlleft sécherzestellen, datt onsécher Konfiguratiounen ni an d'Produktioun kommen.
Fir wat gëtt Ansible benotzt?
Équipen benotzen Ansible Software fir repetitiv Aufgaben ze automatiséieren, Infrastrukturen ze verwalten an konsequent Ëmfeld fir d'Entwécklung, d'Stage an d'Produktioun ze definéieren. Well et agentlos ass a vun SSH oder APIs ofhängeg ass, mécht Ansible et einfach, Code ze deployéieren, Systemer ze konfiguréieren an Multi-Tier-Applikatiounen ze orchestréieren, ouni zousätzlech Ofhängegkeeten derbäizesetzen.
Zum Beispill benotzen d'Entwéckler playbooks fir Serveren ze bereitstellen, Betribssystemer ze patchen, Docker Container ze deployéieren oder Kubernetes Cluster ze verwalten. Zousätzlech vertrauen vill Organisatiounen op Ansible fir Sécherheet, fir d'Konformitéit duerchzesetzen. standards, Betribssystemverhärtung uwenden a Cloud-Ressourcen wéi AWS Security Groups oder IAM-Politiken konfiguréieren.
Automatiséierung ouni Disziplin kann awer Risiken mat sech bréngen. Dofir mussen d'Équipen déi bescht Praktiken uwenden, fir datt hir Ëmfeld souwuel zouverlässeg wéi och sécher ass. Déi bescht Praktiken enthalen d'Opdeelung. playbooks a wiederverwendbar Rollen, validéiert Playbook-Syntax an CI/CD pipelines, a sensibel Donnéeën mat Ansible Vault schützen. Ausserdeem hëlleft d'Kombinatioun vun dëse Praktiken mat Infrastructure as Code Scanning sécherzestellen, datt riskant Standardfäll ni an d'Produktioun kommen.
Wéi installéiert een Ansible?
installéiere Ansible Software ass einfach, well et ouni Agenten op den Zilmaschinne leeft. Op Linux kënnt Dir et mat Ärem Paketmanager installéieren (zum Beispill, apt install ansible op Ubuntu oder yum install ansible op Red Hat). Op macOS kënnt Dir Homebrew benotzen. Windows Entwéckler lafen et dacks a WSL oder Container.
Aus Sécherheetsgrënn, kontrolléiert ëmmer d'Quell an d'Versioun vum Pak virun der Installatioun. Al Versioune kënnen bekannt Problemer enthalen. Zousätzlech kënnen Équipen, déi benotzen verantwortlech fir Sécherheet installéiert et dacks a Containerbiller oder CI/CD Ëmfeld, fir d'Setup konsequent a kontrolléiert ze halen.
Denkt drun datt d'Installatioun den éischte Schrëtt bei der Uwendung ass Best Practices vun responsibleDokumentéiert wéi Dir et ageriicht hutt, verwalt Ofhängegkeeten an der Versiounskontroll a vermeit et, Ansible vu lokalen, net verifizéierte Builds aus auszeféieren.
Wéi kann een en Ansible Playbook ausféieren?
Dir féiert e Playbook mam Kommando aus ansible-playbook playbook.yml. Playbooks, geschriwwe a YAML, beschreiwen d'Aufgaben, déi Ansible an Ärer Infrastruktur uwend. Well Ansible Software iwwer SSH oder APIen verbënnt, kënnt Dir Ännerungen op Dosende oder Honnerte vu Maschinnen mat engem Kommando ausféieren.
Zum Beispill kann e Playbook Serveren patchen, Firewall-Regele festleeën oder Cloud-Ressourcen konfiguréieren. Vill Équipen benotzen och verantwortlech fir Sécherheet fir Schlësselen ze rotéieren, Sécherheetsrichtlinnen duerchzesetzen an d'Systemer mat de Firmenregelen am Aklang ze halen.
Fir de Risiko ze reduzéieren, befollegt Best Practices vun responsible wann Dir leeft playbooksTest se am Staging virun der Produktioun, späicher se an der Versiounskontroll a féiert automatesch Kontrollen aus, CI/CD pipelines. Schützt och Geheimnisser mat Ansible Vault anstatt se als einfachen Text ze schreiwen.
Wéi funktionéiert Ansible?
Ansible Software verbënnt sech mat Systemer iwwer SSH, WinRM oder APIen, an applizéiert Instruktiounen, déi an playbooksWann et verbonnen ass, féiert et Aufgaben aus wéi d'Installatioun vu Paketen, d'Konfiguratioun vu Servicer oder d'Ariichtung vun der Infrastruktur. Well et keng Agenten benotzt, ass et méi einfach ze verwalten a bréngt manner Overhead mat sech.
Aus Sécherheetssiicht, verantwortlech fir Sécherheet hëlleft Feeler ze reduzéieren andeems Schrëtt wéi d'Astelle vu Firewall-Reegelen, d'Deaktivéiere vun net benotzte Servicer oder d'Uwendung vu séchere Konfiguratiounen op verschiddene Serveren automatiséiert ginn. Dëst reduzéiert mënschlech Feeler a garantéiert konsequent Ëmfeld.
Trotzdeem musst Dir folgen Best Practices vun responsible wann Dir Ansible benotzt pipelines. Organiséieren playbooks mat Rollen, kontrolléiert se mat Linting-Tools, an füügt automatiséiert Scans derbäi CI/CDSou verbessert d'Automatiséierung souwuel d'Effizienz wéi och d'Sécherheet, ouni nei Risiken domat ze kombinéieren.
Wéi benotzt een Ansible?
Dir kënnt et benotzen Ansible Software fir Infrastruktur ze verwalten, Servicer ze konfiguréieren an Asätz an ënnerschiddlechen Ëmfeld ze automatiséieren. Playbooks, geschriwwe a YAML, beschreiwen den gewënschten Zoustand vun Äre Systemer. Soubal se geschriwwe sinn, kënnt Dir se ausféieren, fir déiselwecht Ännerungen op Serveren, Container oder Cloud-Ressourcen anzewenden.
Zum Beispill kënnt Dir Ansible benotze fir Linux Server opzestellen, Kubernetes Cluster ze verwalten oder AWS Security Groups ze kontrolléieren. Zousätzlech benotze vill Équipen verantwortlech fir Sécherheet fir Konfiguratiounen ze kontrolléieren, Firewalls opzestellen a Geheimnisser ouni manuell Aarbecht ze rotéieren.
Fir sécher ze bleiwen, ëmmer befollegen Best Practices vun responsible wann Dir Ansible benotzt. Test playbooks beim Staging, haalt se a Versiounskontroll, an hir Syntax automatesch kontrolléierenZousätzlech, füügt Infrastruktur als Code-Scanning zu Ärem bäi. pipelines sou datt Feeler, wéi oppe Sécherheetsgruppen oder onverschlësselte Späicherung, ni an d'Produktioun kommen. Tools wéi Xygeni ënnerstëtzt dëst duerch Scannen playbooks, IaC Schablounen a Containerbiller an CI/CDan, dobäizemaachen guardrails déi onsécher Konfiguratiounen stoppen, ier se live ginn.
Best Practices vun Ansible
Wat sinn déi bescht Praktiken vun Ansible?
folgend Best Practices vun responsible hëlleft den Équipen, hir Ëmfeld zouverlässeg a sécher ze halen. Ouni kloer Reegelen kann d'Automatiséierung méi Problemer schafen, wéi se léist. Mat organiséiertem playbooks, Versiounskontroll, an guardrails, all Ännerung leeft sécher of.
E puer vun de wichtegsten Best Practices vun responsible gehéieren:
- Benotzt Rollen fir ze organiséieren playbooks → Dëst mécht se méi einfach nei ze benotzen an ze pflegen.
- Verschlësselung vu Geheimnisser mat Ansible Vault → Späichert ni Passwierder oder Schlësselen am Klartext a Repositories.
- Run playbooks in CI/CD pipelines → Kontrollen derbäisetzen fir d'Syntax ze testen an automatesch no Sécherheetsproblemer ze scannen.
- Déi mannst Privilegien uwenden playbooks → d'Rechter fir Benotzer, SSH-Schlësselen a Servicer nëmmen op dat limitéieren, wat néideg ass.
- Dokumentatioun a Versiounskontroll fir alles → Dëst mécht d'Astellungen transparent a méi einfach ze restauréieren.
Zousätzlech, Équipen, déi sech op verantwortlech fir Sécherheet kënnen dës Praktiken mat Infrastruktur wéi Codescanning an automatiséierter Benotzung stäerken guardrails. Tools wéi Xygeni maacht dëst méi einfach andeems Dir kontrolléiert playbooks, Schablounen an Ofhängegkeeten direkt an pipelines, onsécher Konfiguratiounen oder ausgesat Geheimnisser blockéieren, ier se live ginn.
Wéi Xygeni Teams hëlleft, Ansible Software fir Sécherheet a Best Practices anzuwenden
Ansible bitt Geschwindegkeet a Konsistenz, awer Sécherheet funktionéiert nëmme wann d'Teams sech konfiguréieren playbooks richteg an erméiglechen guardrails an hire Länner pipelinesManuell Bewäertunge kënnen net skaléiert ginn. Hei ass wou Xygeni bréngt Wäert bäi: et automatiséiert d'Ëmsetzung vun Best Practices vun responsible a stäerkt d'Sécherheet direkt an den Entwéckler-Workflows.
- Onsécher fänken playbooks fréi
Xygeni scannt Ansible playbooks a Rollen fir riskant Standardwäerter, geleakt Geheimnisser oder fehlend Sécherheetskontrollen. Et blockéiert onsécher Ännerungen ier se zesummegefaasst ginn. - Geheimnisser duerch Design schützen
Pipeline Kontrolléiert sécher, datt d'Umeldungsinformatioune ni am Klartext gespäichert ginn. Xygeni validéiert d'Benotzung vum Ansible Vault a markéiert exponéiert Tokens oder Schlësselen a Repositories. - Sécher Infrastruktur als Code
D'Plattform iwwerpréift Terraform, CloudFormation an Ansible Konfiguratiounen op onsécher Reegelen wéi z.B.0.0.0.0/0Sécherheetsgruppen oder onverschlësselte Ressourcen. - Aarbechtslaaschten automatesch schützen
Xygeni scannt Containerbiller an Open-Source-Ofhängegkeeten, op déi vun Ansible referenzéiert gëtt. playbooks, fir CVEen, Malware an agebette Geheimnisser z'entdecken. - Automatiséiert d'Sanéierung
Mat AutoFix erkennt Xygeni net nëmme Problemer. Et generéiert sécher Patches oder pull requests, an hëlleft Entwéckler Problemer ze léisen ouni d'Liwwerung ze verlangsamen. - Guardrails in CI/CD
Benotzerdefinéiert Richtlinne verfollegen Reegelen ewéi "keng ëffentlech S3 Buckets" oder "keng hardcoded Geheimnisser". Wann eng Verletzung optrieden, klappt de Build automatesch net.
Dofir bewerben sech d'Équipen verantwortlech fir Sécherheet an Best Practices vun responsible Standardméisseg, net als Niewegedanke. Amplaz sech op manuell Iwwerpréiwunge verloossen, garantéiert Xygeni, datt all Playbook, Template an Ofhängegkeet mat der sécherer Automatiséierung par défaut iwwereneestëmmen.

