






Déi meescht Ingenieursteams féieren zwou separat Gespréicher iwwer déiselwecht Codebasis. Eng Diskussioun geet iwwer d'Sécherheet: gëtt et e Risiko vun enger SQL-Injektioun, e fest kodéierte Geheimnis, eng ausnotzbar Ofhängegkeet. Déi aner Diskussioun geet iwwer d'Maintenance: ass dës Funktioun ze komplex, gëtt dëse Code dräimol duplizéiert, gëtt et doudege Code, deen keen sech traut ze läschen.
Dës Gespréicher geschéien normalerweis a verschiddenen Tools, déi vun ënnerschiddlechen Équipen a mat ënnerschiddleche Zäitpläng bedriwwe ginn. E Sécherheetsscanner markéiert dat, wat ausnotzbar ass. En separat Qualitéitstool, dat dacks onofhängeg kaaft a geréiert gëtt, markéiert dat, wat deier ass ze verwalten. Zwee Lizenzen, zwee dashboards, zwee Parseren, déi deeselwechten abstrakte Syntaxbam lafen, fir zwou verschidde Froen ze beäntwerten.
Dës Trennung huet e Präis. Zouverlässegkeetsdefekter (déi Zort, déi Lafzäitfehler verursaachen, net Verletzungen) kréien net déiselwecht Triage-Disziplin wéi Sécherheetsbefunde, well se ausserhalb vum Sécherheetsteam leien. dashboardA wann en Team schonn eng statesch Analysemaschinn huet, déi all Datei aus Sécherheetsgrënn analyséiert, ass d'Opstelle vun enger zweeter, net verbonnener Maschinn, just fir d'Codequalitéit ze kontrolléieren, redundant Aarbecht ouni gemeinsame Virdeel.
Firwat Codequalitéit wichteg ass (a wéi se sech vun Code Security)
Codequalitéit a code security zwou verschidde Froen beäntweren. Code security freet: kann dëse Code ausgenotzt ginn? Codequalitéit freet: kann dëse Code ënnerhale ginn? Eng Funktioun kann perfekt sécher sinn a trotzdem e fënnefhonnert Zeil laangt Gewulls sinn, dat keen upake wëll, an e gutt organiséierten, einfach ze liesen Modul kann trotzdem mat engem kriteschen Injektiounsfehler geliwwert ginn. Keng vun de béide Disziplinne kann déi aner ersetzen.
D'Käschte fir d'Ignoréiere vun der Codequalitéit weisen sech net als e Sécherheetsbroch. Et weist sech méi lues: en neien Agestallten brauch zwou Wochen amplaz vun zwee Deeg fir eng sécher Ännerung ze maachen, eng Routinefunktioun brauch dräi Sprints, well keen viraussoen kann, wat en duplizéierte Block soss anzwousch futti mécht, en Ingenieur am Asaz verbréngt eng Stonn fir e Bug duerch doudege Code ze verfollegen, deen virun engem Joer hätt solle geläscht ginn. Näischt dovunner léist eng Sécherheetsalarm aus. Alles weist sech a Geschwindegkeet, an bis et an engem Sprint-Retro sichtbar ass, ass et scho deier ze reparéieren.
Dat ass de Fall fir Qualitéit mat der selwechter Strengheet wéi Sécherheet ze behandelen: net well e Code-Geroch eng Bedrohung ass, mee well d'Maintenance-Scholden ouni Iwwerwaachung opbauen, eng Codebasis do gëtt, wou Features stierwen.
De bessere Wee: Ee Motor, zwee Regelkatalogen
De Code Quality Scanner vu Xygeni analyséiert de Quellcode op Mängel an der Ënnerhaltbarkeet a Zouverlässegkeet: Code-Geroch, Komplexitéitsverletzungen, doudege Code an Duplikatioun - d'Muster, déi keng Sécherheetslück verursaachen, awer Ausfäll, Regressiounen a lues lafend Équipen verursaachen.
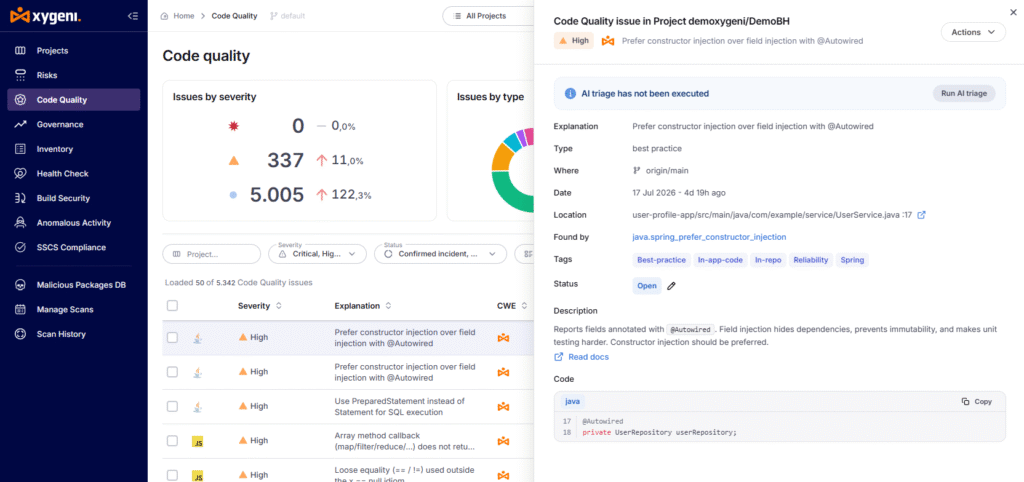
Déi markant Designwahl ass architektonesch, net kosmetesch. Code Quality deelt seng statesch Analysemotor mat Xygeni's SAST Scanner: déiselwecht Parseren, déiselwecht AST-Konstruktioun, déiselwecht Dateientdeckung. Wat et net deelt, ass de Regelkatalog. Qualitéitsregelen sinn op Qualitéit limitéiert, net op Sécherheet, an d'Resultater ginn an enger spezieller Qualitéitssektioun vun der Xygeni-Plattform opgedeckt, déi getrennt dovun gehale gëtt. SAST an de Rescht vun den Tabellen iwwer Sécherheetsrisiken.
D'Resultat: D'Équipen kréien eng Maintenance-Vue an eng Sécherheetsvue aus dem selwechten ënnerläitenden Analysepass, ouni zwou verschidde Suergen an eng laut ze fusionéieren dashboard.
Zwee Weeër fir e Qualitéitssignal an Ärem Pipeline
Net all "Codequalitéit"-Funktioun funktionéiert ënner der Hood op déiselwecht Manéier. Vill CI/CD-native Qualitéitsinstrumenter sinn Aggregatiounsschichten: si analyséieren Äre Code net selwer; si importéieren Resultater vun deem Linter, deen Dir scho benotzt (e JavaScript-Linter, e Python-Linter, en Duplikatiounsdetektor), all nei formatéiert an e gemeinsamt JSON-Schema, all als säin eegent konfiguréiert pipeline Schrëtt. Dat ass flexibel, awer et bedeit, datt Äert Qualitéitssignal nëmme sou konsequent ass wéi déi verschidden Tools, Formater an Ënnerhalter, déi Dir zesummegesat hutt, een pro Sprooch.
De Code Quality Scanner vu Xygeni geet deen anere Wee: eng nativ Engine, déi scho fir Sécherheet leeft, erweidert mat engem Qualitéitsregelkatalog. Et gëtt kee Linter pro Sprooch ze installéieren, kee Rapportformat ze reformatéieren, kee separaten Job ze verwalten pro Tool. Dir kritt ee Kommando, ee konsequent Gravitéitsmodell an ee ... dashboard Sektioun, well d'Analyse vun Ufank un ni iwwer Tools opgedeelt war.
Wéi et schafft?
Code Quality leeft als säin eegent CLI-Kommando:
Xygeni Qualitéit -d [Optiounen] (xygeni Code-Qualitéit funktionéiert als Alias.)
Et deelt säin Optiounsmodell mat Xygen sast, sou datt jiddereen, deen de Sécherheetsscanner vun Xygeni scho benotzt, d'Interface direkt erkennt:
| Optioun | Wat et mécht |
|---|---|
-d, --dir | Verzeichnis fir ze analyséieren |
--detectors | Spezifesch Detektor-IDen ausféieren, oder eng Gravitéit an alles driwwer |
--fail-on | Ausgang net-Null bei enger bestëmmter Gravitéit, fir CI/CD gating |
--baseline | Vergläicht mat engem Basiswäert a bréngt nëmmen nei Resultater zréck |
--upload | Resultater op d'Xygeni Plattform schécken |
Generéiere vun engem Codequalitéitsbericht
E Scan erstellt e Codequalitéitsbericht, deen Dir op d'Plattform schécke kënnt, als JSON fir CI-Artefakte exportéiere kënnt oder un en Teamleader iwwerginn kënnt, ouni se ze ginn. dashboard Zougang. Béid sinn eenzeileg Kommandoen:
# Scannt an luet direkt op d'Xygeni Plattform erop
Xygeni Qualitéit -n Mäi Projet – eroplueden
# Exportéiert e Codequalitéitsbericht als JSON, nëmme kritesch Resultater
Xygeniqualitéit -d –Detektoren kritesch –Format json –Outputquality.json
Nodeems en eropgeluede gouf, fëllt dee selwechte Codequalitéitsbericht d'Qualitéitssektioun vum dashboardFilterbar, mat ausklappbare Detailer pro Befund, Baselines an dem selwechte Berichterstattungsverhalen, deen d'Teams scho benotzen SAST.
Qualitéit lafen niewent engem Sécherheetsscan
Fir Équipen, déi béid Signaler vun engem eenzege Pass wëllen, den SAST Scanner akzeptéiert eng –inklusiv-Qualitéit Fändel:
Xygen sast -d –inklusiv-Qualitéit
well SAST ...a Codequalitéit deelen sech d'Parserphase, dat ass méi effizient wéi déi zwee Scanner hannereneen ze lafen. Et produzéiert zwou separat Rapporten, Sécherheet a Qualitéit, an all Rapport läit ëmmer nach op senger eegener Plaz. dashboard Sektioun. De Fändel ännert wéi de Scan ausgeféiert gëtt, net wéi d'Resultater organiséiert sinn.
Scannen ouni Verbindung
Fir Ëmfeld mat Loftlücken oder CI-Leefer ouni Ausgang op d'Xygeni-Plattform kënne Qualitéitsscannungen lokal ausgefouert ginn a spéider eropgeluede ginn:
Xygeniqualitéit -d -n Mäi Projet
# …méi spéit, vun engem Host mat Konnektivitéit:
xygeni Rapport-Eroplueden -n Mäi Projet -r depsdoctor-quality.json
D'Resultater landen an der Qualitéitssektioun genee sou wéi se et bei engem Live-Scan géifen maachen: déiselwecht Triage, déiselwecht Politik, datselwecht Basisverhalen.
Firwat Qualitéit a Sécherheet getrennt hale wichteg sinn
Et wier einfach, Code-Geroch an déiselwecht Schwéierkraaftlëscht wéi eng ausnotzbar Schwachstelle ze setzen. Xygeni mécht dat bewosst net. Eng duplizéiert Funktioun an eng SQL-Injektioun sinn net déiselwecht Zort Risiko, an dës op déiselwecht Manéier ze behandelen trainéiert d'Teams entweder ze iwwerreagéieren op Ënnerhaltsgeräischer oder ze ënnerreagéieren op richteg Sécherheetsbefunde. D'Regelkatalogen, d'Rapporten an d'... dashboard getrennt Usiichten, wärend de Motor drënner gedeelt gëtt, heescht dat, datt all Team dat Signal kritt, dat hinnen wichteg ass, ouni fir en zweet statescht Analysetool ze bezuelen.
Probéiert et: Code Quality ass haut iwwer den Xygeni CLI verfügbar. Équipen lafen schonn Xygen sast ka bäisetzen –inklusiv-Qualitéit op hir bestehend pipeline an enger Linn, kee neit Tool fir anzebauen, kee zweet dashboard ze kontrolléieren.

FAQ
Wat ass d'Qualitéit vun Xygeni Code?
Xygeni Code Quality ass e stateschen Analysescanner, deen Ënnerhaltbarkeets- a Zouverlässegkeetsdefekter erkennt, dorënner Code-Geroch, Komplexitéitsverletzungen, doudege Code an Duplikatiounen. E leeft als säin eegent Kommando (Xygeni Qualitéit) a bericht an eng speziell Qualitéitssektioun vun der Xygeni-Plattform, getrennt vun de Sécherheetsresultater.
Ass Codequalitéit datselwecht wéi SAST?
Nr. Code Qualitéit an SAST déiselwecht zugronnleeënd Parsing-Engine deelen, awer onofhängeg Regelkatalogen benotzen a onofhängeg Rapporten erstellen. SAST sicht no Sécherheetslücken; Codequalitéit sicht no Ënnerhaltbarkeet a Zouverlässegkeetsdefekter.
Kann ech gläichzäiteg e Qualitéitsscan an e Sécherheetsscan ausféieren?
Jo. Lafen. Xygen sast -d –inklusiv-Qualitéit féiert béid Regelsätz an engem eenzege Laf aus, wat méi effizient ass wéi déi zwee Scanner separat ze lafen, well se sech d'Parserphase deelen. D'Resultater produzéieren ëmmer nach zwee separat Rapporten an erschéngen an zwou separaten dashboard Rubriken.
Brauch ech eng separat Lizenz fir Codequalitéit?
Fir Qualitéitsresultater eropzelueden an ze kucken, brauch een d'Recht op Codequalitéit, déiselwecht Reechwäit, déi fir de Scan gebraucht gëtt.
Kann Code Quality ouni Internetzougang lafen?
Jo. Scans kënnen lokal ouni den – eroplueden Fändel, an de resultéierende Rapport kann spéider vun engem verbonnenen Host eropgeluede ginn andeems Xygeni Rapport-Eroplueden.
