






d' Exploit Prediction Scoring System (EPSS) transforméiert d'Aart a Weis, wéi Sécherheetsteams Schwachstelle bekämpfen. Amplaz sech nëmmen op d'Gravitéitswäerter ze konzentréieren, réckelt EPSS d'Opmierksamkeet op d'Exploitabilitéit an der realer Welt, wouduerch d'Teams dat behiewen, wat d'Attackeuren tatsächlech viséieren, anstatt Zäit mat theoreetesche Risiken ze verschwenden. Duerch d'Notzung vun EPSS-Scoring kënnen Organisatiounen hir Schwachstellemanagementstrategie däitlech verbesseren a sécher stellen, datt se Patches maachen. héich-Risiko CVEs virdrun si ginn ausgenotzt.
Organisatiounen konfrontéiert sinn iwwer 20,000 nei CVEs all JoerMathalen ass bal onméiglech. Sécherheetséquipen hunn elo scho mat Alarmmiddegkeet ze kämpfen, déi dacks Stonnen domat verbréngen, Schwachstellen ze behiewen, déi vläicht ni ausgenotzt kënne ginn. D'Resultat? Verschwendung vu Ressourcen, verspéit Reaktiounszäiten an en onendleche Réckstand vu Problemer.
Dat ass EPSS Score Management mécht en Ënnerscheed. Am Géigesaz zu de fixe Risikobewäertungen am CVSS hëlt den EPSS-Scoring eng op Prognosen baséiert Approche. Et hëlleft den Équipen sech drop ze konzentréieren Sécherheetslücken am wahrscheinlechsten an den nächsten 30 Deeg attackéiert ginn, wat d'Reparaturmoossname méi gezielt an effizient mécht.
Wat ass Neies? EPSS v4
Entwéckelt vun der Forum vun den Incident Reaktiouns- a Sécherheetsteams (FIRST), EPSS v4—verëffentlecht den Mäerz 17, 2025—stellt vir grouss Verbesserungen:
- Besser Datenmodelléierung fir méi genee Exploitatiounsprognosen.
- Echtzäit-Iwwerwaachung vun der Exploitatiounsaktivitéit fir aktuell Bedrohungen ze reflektéieren.
- Méi grouss Genauegkeet bei der Identifikatioun, op wéi eng Schwachstelle Attacker als nächst gezielt ginn.
Cybersecurity Expert Jay Jacobs, Matgrënner vun EPSS, erkläert a sengem rezenten Artikel "Aféierung vun EPSS Versioun 4„, datt dës Aktualiséierunge verbesseren wéi Sécherheetsteams Gefore viraussoen a prioritär behandelen. Hien ënnersträicht dat EPSS bitt elo verbessert statistesch Modelléierung a méi raffinéiert Wahrscheinlechkeetsschätzungen, wat Organisatiounen hëlleft sech ze konzentréieren op Risiken an der realer Welt anstatt theoretesch Schwéierkraaftwäerter.
Mat dëse Verbesserunge gëtt den EPSS-Scoring méi kloer Abléck an d'Exploitabilitéit, wat DevOps-, Sécherheets- an IT-Teams hëlleft, sech op richteg Bedrohungen amplaz op méiglech Risiken ze konzentréieren.
Wat ass Exploit PReduktioun Bewäertungssystem
d' Exploit Prediction Scoring System (EPSS) transforméiert d'Aart a Weis, wéi Sécherheetsteams mat Schwachstelle ëmgoen. Am Géigesaz zu CVSS, deen d'potenziell Schwéierkraaft vu Schwachstelle bewäert, prioritéiert EPSS d'Exploitabilitéit an der realer Welt. viraussoe wéi eng Schwachstelle vun den Ugräifer wahrscheinlech ausnotze wäerten, wat den Équipen hëlleft, sech op tatsächlech Geforen amplaz vun theoreetesche Risiken ze konzentréieren.
Dës Verännerung ass wichteg, well net all Schwachstelle mat héijer Schwachstelle fir Attacken Ziler ginn. Vill bleiwen onberéiert, während Schwachstelle mat mëttlerem Risiko dacks mat reegelméisseger Ausbeutung konfrontéiert sinn. Sécherheetsteams mussen intelligent, risikobaséiert Entwëcklungen treffen.cisRessourcen effizient ze benotzen. EPSS erméiglecht et hinnen, genau dat ze maachen.
d' Forum vun den Incident Reaktiouns- a Sécherheetsteams (FIRST) ugeluecht EPSS op zoumaachen der Spalt tëscht Schwéiergrad Bewäertungen a tatsächlecht Risiko. Et sammelt Daten vum Bedrohungsinformatiounen, fréier Exploiten an Echtzäitattacken. Dës Approche hëlleft Équipen konzentréieren am meeschten a Gefor Schwachstelle, verstäerken Sécherheet, an äntwerten méi séier géint Bedrohungen.
Xygeni Sécherheetsglossar
Wat ass et?
Et prognostizéiert d'Wahrscheinlechkeet, datt Attacker eng Schwachstelle bannent den nächsten 30 Deeg ausnotzen. De Score gëtt all Dag aktualiséiert, wat Organisatiounen hëlleft, sech op Schwachstelle ze konzentréieren, déi dat héchst Risiko mat sech bréngen. D'Scores reechen vun 0 bis 1 - méi héich Scores weisen eng méi grouss Chance op Ausnotzung.
Wéi Et Bauten
d' Exploit Prediction Scoring System (EPSS) verbessert d'Management vu Schwachstelle bei Sécherheetsteams, andeems de Fokus vun de Schwéiergradsbewäertungen op real Risiken verlagert gëtt. Amplaz dovun auszegoen, datt all Schwachstelle mat héijer Schwéiergrad datselwecht Geforniveau duerstellt, bestëmmt EPSS, wéi eng Krimineller an den nächsten 30 Deeg am wahrscheinlechsten ausnotze wäerten.
Dës Ännerung vun der Approche ass wichteg, well Cyberkrimineller net all Schwachstelle mat héijer Schwachstelle attackéieren. E puer gi Joer laang ignoréiert, anerer ginn dacks Zil vun Attacken, obwuel se méi niddreg Schwéiergrad hunn. Aus dësem Grond hëlleft EPSS den Équipen, Schwachstelle méi effektiv ze klasséieren an déi dréngendst Bedrohungen als éischt ze behiewen, anstatt Zäit mat theoreetesche Risiken ze verschwenden.
Wéi bestëmmt EPSS e Score?
EPSS analyséiert Bedrohungsinformatiounen, historesch Exploitatiounsaktivitéit a real Attackmuster, fir e Wahrscheinlechkeetsscore tëscht 0 an 1 (0-100%) ze berechnen. Dëse Score representéiert d'Wahrscheinlechkeet, datt Attacker eng Schwachstelle bannent den nächsten 30 Deeg ausnotzen.
EPSS v4, verëffentlecht de 17. Mäerz 2025, verbessert déi viregt Versiounen andeems méi virprogramméiert ...cise-Modelléierung, Echtzäit-Exploit-Tracking a erhéicht Prognosegenauegkeet.
De fënnef-Schrëtt-Prozess vum EPSS-Scoring
EPSS berechent den Ausbeutbarkeetsrisiko mat Hëllef vun engem strukturéierte Prozess a fënnef Schrëtt. All Schrëtt baut op de virege Schrëtt op, fir sécherzestellen, datt Sécherheetsteams Echtzäit-, datenorientéiert Abléck an Cyberbedrohungen kréien. Dofir kënnen Organisatiounen Schwachstelle méi prioritär behandelen. effikassten a mat méi grousser Genauegkeet op Gefore reagéieren.
- DatesammelungFir unzefänken, sammelt EPSS Schwachstelledaten aus der CVE-Datebank an anere vertrauenswürdege Quellen. Dëse Schrëtt leet d'Grondlag fir eng korrekt Bewäertung andeems detailléiert Schwachstelleattributer agefaange ginn.
- Beweissammlung vun AusbeutungGläichzäiteg iwwerwaacht EPSS all Dag Opzeechnunge vun Exploitatiounsaktivitéiten aus ëffentlechen a privaten Dateninformatiounsfeeds. Duerch d'Analyse vun dësen Donnéeën kënnen d'Sécherheetsteams identifizéieren, op wéi eng Schwachstelle Krimineller aktiv zougräifen.
- Model TrainingDuerno ënnersicht EPSS historesch Trends fir Muster tëscht Schwachstelle an Ausbeutungsaktivitéit z'identifizéieren. Duerch d'kontinuéierlech Verfeinerung vu Maschinnléiermodeller verbessert EPSS seng Prognosegenauegkeet mat der Zäit.
- Performance EvaluatiounFir d'Zouverlässegkeet ze garantéieren, testet an verfeinert d'EPSS seng Prognosen reegelméisseg. Duerch d'Integratioun vu statistesche Validatiounen garantéiert de System, datt seng Resultater korrekt a relevant bleiwen.
- Deeglech UpdatesSchlussendlech aktualiséiert EPSS all Dag d'Vulnerabilitéits-Scores op Basis vun der aktueller Exploitatiounsaktivitéit an den Informatiounen iwwer Bedrohungen. Mat deem am Kapp kënnen d'Sécherheetsteams ëmmer op aktuell Risikobewäertungen zougräifen a Bedrohungen deementspriechend prioritär behandelen.
Firwat Exploitabilitéit an der Cybersécherheet wichteg ass
D'Exploitabilitéit – d'Wahrscheinlechkeet, datt en Ugräifer eng Schwachstelle ausnotzt – bedreift d'Gestioun vum EPSS-Score-Vulnerabilitéitsprozess.
Dëse Fokus ass dat, wat EPSS vun traditionelle Bewäertungsmodeller ënnerscheet, déi tendéieren, Schwachstelle baséiert eleng op der Gravitéit ze iwwerprioritär ze setzen.
Zum Beispill kéint eng Schwachstelle schwéier theoretesch Konsequenzen hunn, awer an der Praxis net ausgenotzt ginn wéinst:
- Limitéiert Interesse vun den Ugräifer— Net all Schwachstelle sinn d'Ustrengung wäert.
- Ëmweltbarriären—E puer erfuerderen spezifesch Konditiounen fir ausgenotzt ze ginn.
- Mangel u ëffentlechen Exploitcode—Wann keen Exploit verfügbar ass, ass de Risiko méi niddreg.
Mat Hëllef exploitability, EPSS erméiglecht et Organisatiounen konzentréiert Iech op Schwachstelle, déi déi direktst a realisteschst Risiken duerstellen, sécherstellen eng méi effektiv Sécherheetspositioun.
Real-World Beispill
Eng Firma analyséiert zwou Schwachstelle an hirem System a muss entscheeden, wéi eng als éischt ze behiewen ass:
- CVE-2023-12345Eng kritesch Schwachstelle an enger wäit verbreeter Serversoftware, mat enger CVSS Score vun 9.5, wat op e schwéiere potenziellen Impakt hiweist. Säin EPSS-Score ass awer 0.05, dat heescht, d'Wahrscheinlechkeet vun enger Exploitatioun ass niddreg wéinst dem Manktem u ëffentlechem Exploitcode oder dem Manktem un Interesse vum Ugräifer.
- CVE-2023-67890Eng mëttelméisseg Schwachstelle an enger populärer Bibliothéik, mat enger CVSS Score vun 6.0Trotz der méi gerénger Gravitéit ass säin EPSS-Score 0.78, wat eng héich Wahrscheinlechkeet vun Ausbeutung ënnersträicht.
Duerch d'Benotzung vun EPSS vermeit d'Firma Zäitverschwendung mat CVE-2023-12345, just well et en héije CVSS-Score huet. Amplaz konzentréiere si hir Ressourcen op CVE-2023-67890, well Attacker et ausnotzen.
Dëst Beispill weist, firwat EPSS-baséiert Schwachstellemanagement Équipen hëlleft, besser Sécherheetsmoossnamen ze treffen.cisiounen. Dofir léisen se net méi nëmmen hypothetesch Risiken. Si konzentréiere sech amplaz als éischt op richteg Geforen. Dofir gëtt d'Verteidegung méi staark, während d'Équipen Zäit an Effort spueren.
Wéi den EPSS-Score d'Gestioun vu Schwachstelle verbessert
Sécherheetséquipen handhaben Dausende vu Sécherheetslücken, wat et bal onméiglech mécht, alles ze behiewen. Traditionell Methode klasséieren d'Problemer no hirem Schwéiergrad, awer dëst féiert dacks zu Alarmmiddegkeet, verschwenderescher Ustrengung a luesen Reaktiounen op richteg Bedrohungen. EPSS konzentréiert sech op Exploitabilitéit, wat den Équipen hëlleft, Problemer mat nidderegem Risiko erauszefilteren a sech op déi ze konzentréieren, déi am wahrscheinlechsten gezielt ginn.
Schneid duerch Alarmmiddegkeet:
Studien weisen dat 48% vun Organisatiounen iwwerhuelen 10,000 Sécherheetsalarmer all Dag, a bis zu 52% si falsch positiv (Gartner-Studie). EPSS hëlleft Équipen, sech op richteg Bedrohungen ze konzentréieren, andeems de Kaméidi vun Alarmer reduzéiert gëtt, déi irrelevant sinn.
Spuert Zäit a Ressourcen:
Sécherheetsteams verschwenden Zäit domat, Schwachstelle ze patchen, déi Attacker ni ausnotze wäerten. EPSS prioritéiert déi, déi am meeschte bedroht sinn, fir den Teams ze hëllefen, effizient ze schaffen an hir Sécherheetspositioun ze stäerken.
Beschleunegt d'Äntwertzäiten:
Ouni real Daten iwwer d'Exploitabilitéit kéinten d'Teams d'Léisunge fir eescht Schwachstelle verspéiden oder Effort fir Schwachstelle mat nidderegem Risiko verschwenden. EPSS bitt Echtzäit-Abléck an hëlleft den Teams, Entscheidungen ze treffen.cisionen méi séier a Sécherheetslücken zoumaachen, ier Attacker zouschloen.
Hëlleft zukünfteg Attacken ze vermeiden:
Vill Organisatiounen hunn Schwieregkeeten, op Bedrohungen ze reagéieren, a si séier reparéieren nëmmen nodeems Attacker Schwächten ausgenotzt hunn. EPSS hëlleft den Équipen, e Virsprong ze behalen, andeems se Sécherheetslücken identifizéiert, déi déi nächst Ziler kéinte sinn.
Mécht Prioritéite méi intelligent:
EPSS funktionéiert am beschten a Kombinatioun mat enger Erreechbarkeetsanalyse (iwwerpréift ob e Sécherheetslück tatsächlech an enger Applikatioun benotzt gëtt) a Business Impact Assessments (iwwerpréift wéi wichteg en Asset ass). Mat dësem zousätzleche Kontext léisen d'Teams d'Problemer, déi reell Risiken duerstellen, a spueren onnéideg Aarbecht.
EPSS hëlleft Sécherheetsteams méi intelligent ze schaffen, net méi haart. Amplaz all Schwachstelle ze verfollegen, konzentréiere si sech op déi, déi e reellt Risiko duerstellen, spueren Ressourcen a bleiwen den Ugräifer e Schrëtt viraus.
EPSS vs CVSS: Wëllt Dir méi wëssen?
Wärend EPSS sech op d'Exploitabilitéit konzentréiert, a CVSS Schwéierkraaftbewäertunge liwwert, spille béid eng entscheedend Roll am Schwachstellemanagement.
Entdeckt eise detailléierte Blogartikel, wou mir opdeelen Schlësselunterschiede tëscht CVSS an EPSS, wéi se sech géigesäiteg ergänzen, a bescht Praktiken fir méi intelligent Prioriséierungen.
Xygeni säin Usaz fir de Prediktiouns-Scoring-System auszenotzen
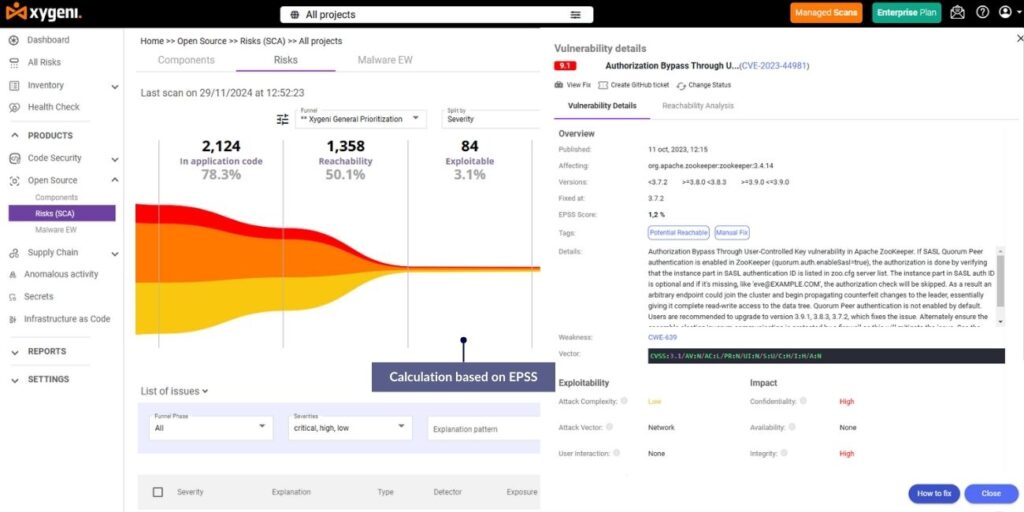
Erreechbarkeetsanalyse fir effektiv EPSS-Score-Vulnerabilitéitsmanagement
XygeniDéi aussergewéinlech Fäegkeet vun Xygeni, d'Erreechbarkeetsanalyse, hëlleft den Équipen ze evaluéieren, ob eng Schwachstelle während der Lafzäit aktiv opgeruff gëtt. Duerch d'Kombinatioun vun EPSS-Scores mat Erreechbarkeetsdaten erméiglecht Xygeni den Équipen:
- Z'identifizéieren Schwachstelle déi an hirer Ëmwelt ausnotzbar a zougänglech sinn.
- Ignoréiert keng néideg Geforen, andeems se sech nëmmen op Schwachstelle konzentréiert, déi direkt Risiken duerstellen, anstatt op theoretesch Risiken.
Zum Beispill, betruecht e Sécherheetslück mat engem héijen EPSS-Score, awer ouni Lafzäit-Erreechbarkeet. Amplaz sech op dëst Thema ze konzentréieren, kann d'Team seng Efforten op méi dréngend Bedrohungen ausriichten. Dësen Usaz garantéiert, datt Zäit a Ressourcen op déi wichtegst Risiken ausgeriicht sinn, wouduerch d'Operatiounen méi effektiv ginn.
Dynamesch Funnelen mat EPSS Scores benotzen fir Risiken ze prioritéieren
Xygeni verbessert d'Gestioun vu Schwachstelle mat dynamesche Prioriséierungsfunnelen, wat Organisatiounen hëlleft, hir Prioritéite fir Risiken op Basis vun de spezifesche Geschäftsbedürfnisser unzepassen. Dës Funktioun integréiert EPSS-Scores mat zousätzleche kontextuellen Daten, wéi zum Beispill:
- Exploitabilitéitsmetriken, déi bewäerten, ob eng Schwachstelle aktiv an der fräier Natur gezielt gëtt.
- Business Impakt, a bewäerten, wéi d'Ausbeutung kritesch Systemer beaflosse kéint.
- Gravitéit Niveauen, andeems traditionell CVSS-Scores fir eng méi ëmfaassend Vue op d'Risiken integréiert ginn.
Mam flexible Funnel-System vun Xygeni kënnen d'Sécherheetséquipen hir Prioriséierungsstrategien op operationell Ziler ofstëmmen. Zum Beispill kënne si sech op Schwachstelle mat héijem Risiko konzentréieren, déi kritesch Systemer beaflossen, während se gläichzäiteg Problemer mat gerénger Auswierkung ugoen, souwäit d'Ressourcen et erlaben. Dësen gezielten Usaz garantéiert, datt d'Équipen fokusséiert an effizient bleiwen.
Automatiséierung fir d'Gestioun vu Schwachstelle beim EPSS-Score notzen
Xygeni benotzt Automatiséierung fir seng Integratioun vun EPSS-Scores ze verbesseren, wat Équipen hëlleft hir Workflows z'organiséieren a méi séier op Bedrohungen ze reagéieren. E puer Schlësselfunktioune sinn:
- Echtzäit Detektioun an AlarmerAndeems Dir EPSS-Abléck bäifügt CI/CD pipelines, Xygeni liwwert direkt Alarmer iwwer riskant Asätz, hëlleft Équipen blockéieren se ier se Schued verursaachen.
- Fréi Warnung SystemerDës Systemer erkennen Schwachstellen, déi Attacker wahrscheinlech geschwënn ausnotze wäerten. Dëst hëlleft den Équipen, Geforen fréizäiteg ze bekämpfen an Attacken ze verhënneren, ier se geschéien.
Dësen Automatiséierungsniveau reduzéiert manuell Aarbecht, hëlleft Sécherheetséquipen Zäit an Effort ze spueren an hir allgemeng Reaktioun op Bedrohungen ze verbesseren.
Vereinfacht Zesummenaarbecht tëscht den Équipen
Xygeni mécht et méi einfach fir Sécherheets- an Entwécklungsteams zesummenzeschaffen. Et weist d'EPSS-Scores op eng kloer an einfach ze verstoen Manéier un, wat béiden Teams hëlleft, sech op déi wichtegst Schwachstelle ze konzentréieren. Entwéckler kréien Aufgaben no der realer Exploitabilitéit prioritär behandelt, sou datt se déi dréngendst Bedrohungen behiewen kënnen. Dëse gemeinsame Fokus hält jiddereen op der selwechter Wellelängt a schafft effizient.
Den Xygeni Virdeel
Xygeni integréiert EPSS-Scores an seng Tools fir d'Gestioun vu Schwachstelle, wat Organisatiounen hëlleft, d'Exploitabilitéit iwwer d'theoretesch Gravitéit ze prioritéieren. Den Exploit Prediction Scoring System (EPSS) bitt eng datenorientéiert Method fir sech op Schwachstelle ze konzentréieren, déi am wahrscheinlechsten ausgenotzt ginn, fir sécherzestellen, datt Sécherheetsteams als éischt real Bedrohungen behiewen.
- Reduzéiert d'Middegkeet vun der Alarmitéit andeems een sech nëmmen op Schwachstelle mat héijer EPSS-Score.
- Kritesch Risiken méi séier behiewen andeems Prioritéiten op Basis vun exploitability amplaz just vun der Gravitéit.
- Benotzt d'Ressourcen clever duerch Adress déi direktst Geforen als éischt.
Bréngt Äert Schwachstellemanagement op den nächsten Niveau. Kontaktéiert Xygeni haut fir ze léieren, wéi EPSS-Scores Iech hëllefe kënnen, den Attacker e Schrëtt viraus ze sinn an déi richteg Schwachstelle méi séier ze behiewen.

