






SQL-Injektiounen bleiwen eng vun de geféierlechsten a verbreetste Schwachstelle vu Webapplikatiounen. Wa se net adresséiert ginn, kënne se et Attacker erméiglechen, duerch schlecht geschriwwe Datebankufroen op sensibel Daten zouzegräifen, se ze modifizéieren oder ze zerstéieren. Dofir ass et fir all Entwécklungs- an DevSecOps-Team haut essentiell, ze verstoen, wéi een eng SQL-Injektioun verhënnert – an proaktiv SQL-Injektiounstester anzewenden.
De Verizon Data Breach Investigations Report 2025 huet festgestallt, datt SQL Injection zu 12% vun allen Datenlecke bäigedroen huet, am Verglach zu 9% am Joer virdrun. An an den OWASP Top 10 2025 mécht Injection (d'Kategorie zu där SQL Injection gehéiert) ëmmer nach méi wéi 14,000 registréiert CVEs aus, mat 100% vun den Applikatiounen, déi den OWASP getest huet, déi op iergendeng Form dovun iwwerpréift goufen. D'Schwachstelle ass net manner geféierlech ginn. Si ass just vun #3 op #5 an der Klassement geklomm, haaptsächlech well nei, méi héich Impaktkategorien opgetruede sinn, net well SQL Injection net méi ausgenotzt gëtt.
An dësem Guide wäerte mir ofdecken:
- Wat SQL-Injektiounen sinn a wéi se funktionéieren
- Vum OWASP recommandéiert Präventiounstechniken
- Schlëssel SQL Injektiounsteststrategien
- wéi Xygeni's SAST Moteur erkennt SQL-Injektiounsschwachstellen fréi am Prozess SDLC
Loosst eis méi genee kucken, wéi Dir Äre Code sécher stelle kënnt, d'Sécherheet no lénks verréckelt a wéi Dir Är Software-Liwwerkette virun enger vun den eelsten (an nach ëmmer aktiven) Attackmethoden verdeedegt.
Wat ass SQL-Injektioun?
SQL Injection ass eng Attack op Code-Niveau, bei där béiswëlleg Inputen an SQL-Ufroen agefouert ginn, fir Datebankoperatiounen ze manipuléieren oder ze ëmgoen. Dëst geschitt dacks, wann vum Benotzer geliwwert Donnéeën an enger Ufro ouni richteg Validatioun oder Sanéierung benotzt ginn.
Zum Beispill kënnen Attacker ausnotzen login Formulairen, Sichbaren oder API-Parameteren op:
- Authentifikatioun ëmgoen
- Sensibel Donnéeën ofruffen
- Opzeechnunge läschen oder beschiedegen
- Administratiounsoperatiounen an der Datebank ausféieren
Wanns du wëlls SQL-Injektiounen verhënneren, den éischte Schrëtt ass ze verstoen, wéi se funktionéieren.
Beispill vun enger realer SQL-Injektioun
Huelt eng einfach Java login Ufro:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Wann e Benotzer dëst aginn:
					user: ' OR 1=1 --
pass: anything
Et gëtt:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Den Ugräifer kritt Zougang andeems hien d'Konditioun ëmmer wouer mécht. Dëst ass e Léierbuchbeispill dofir. firwat SQL-Injektiounstester ass sou kritesch wärend der Entwécklung.
Wéi een SQL-Injektiounen verhënnert: Praktesch Tipps
Elo wou mir verstinn wat eng SQL Injektioun ass a wéi et funktionéiert, loosst eis entdecken wéi een SQL-Injektiounen verhënnert a Projeten an der Praxis. Déi gutt Noriicht? Et gëtt bewährte, entwécklerfrëndlech Best Practices, déi hëllefen, dës Attacken ze stoppen, ier se geschéien.
d' OWASP SQL Injektiounspréventioun Cheat Sheet ass eng vertrauenswierdeg Referenz fir sécher Datebankinteraktiounen opzebauen. Et recommandéiert verschidde Kärtechniken:
1. Virbereet Ufroen benotzen (mat parametriséierte Queries)
Als éischt sollt Dir ëmmer parametriséiert Ufroen amplaz vu String-Konkatenatioun benotzen, wann Dir mat Benotzerinput ëmgeet. Virbereet Instruktioune soen der Datebank, datt d'Input strikt als Daten behandelt soll ginn - net als Deel vun der SQL-Logik.
Hei ass eng méi sécher Versioun dovun login Ufro mat Java Virbereet Ausso:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Dofir, och wann de Benotzer eppes Béiswëlleges probéiert, ännert den Input d'Ufrostruktur net.
2. Input validéieren an desinfizéieren
Och wann parametriséiert Ufroen déi meescht Aarbecht maachen, ass et ëmmer nach wichteg, d'Inputtypen an d'Längt ze validéieren. Zum Beispill, Inputen mat onerwaarten Zeechen oder Formater ofweisen.
Ausserdeem, vertraut ni dem Benotzerinput - och wann en vun Ärem Frontend oder Ärer mobiler App kënnt.
3. Benotzt ORM Tools clever
Vill modern Frameworks an ORMs (wéi Hibernate oder Django ORM) bidden standardméisseg SQL-Injektiounsschutz. Entwéckler kënnen awer ëmmer nach raw Queryen schreiwen oder sécher Methoden ëmgoen. Benotzt ORM-Funktiounen ëmmer wéi virgesinn a vermeit d'Vermëschung vun raw SQL, ausser et ass absolut néideg.
KI-generéierte Code bréngt datselwecht Risiko awer an enger neier Form mat sech. ORMs wéi Django an Hibernate parametriséieren Ufroen standardméisseg, awer de Schutz verschwënnt soubal en Entwéckler oder en KI-Programméierassistent op eng raw Ufro wiesselt oder en benotzerkontrolléierten Feldnumm weidergëtt. Django säin eegene CVE-2024-42005 huet gewisen, datt dëst op eng vermeintlech "sécher" Method geschitt. Behandelt SQL-Logik, déi vun engem KI-Assistent virgeschloe gëtt, mat der selwechter Grëndlechkeet wéi all aner Ufrokonstruktioun. Standardméisseg Parameteriséierung iwwerlieft keng Ofkierzung, weder mënschlech nach vun KI virgeschloe gëtt.
4. Prinzip vun de mannst Privilegien
En aneren nëtzlechen Tipp: beschränkt d'Datebankrechter. Och wann eng Injektioun geschitt, kann e Benotzer mat nëmmen-Lieszougang keng Tabellen läschen oder sensibel Donnéeën aktualiséieren.
5. Kontinuéierlech mat Sécherheetsinstrumenter testen
Schlussendlech, adoptéieren SQL-Injektiounstester Tools, déi dës Mängel erkennen kënnen, ier se an d'Produktioun kommen. Mir schwätzen geschwënn méi driwwer, wéi Xygeni dat mécht.
Zesummegefaasst, d'Verhënnerung vun SQL-Injektiounen geet net drëm, een eenzege mageschen Trick ze benotzen - et geet drëm, kleng, konsequent Sécherheetsmoossnamen am ganze Code an an der Infrastruktur anzewenden.
SQL Injektiounstester: Bugs erkennen ier Attacker et maachen
Och mat de beschte Praktiken, kënne Feeler duerchschleichen. Do ass et wou SQL-Injektiounstester gëtt wesentlech.
Mä wéi gesäit den Test an der Praxis aus?
Manuell Testen
Sécherheetsteams an ethesch Hacker testen dacks Endpunkten andeems se speziell Zeechen injizéieren wéi ODER 1=1 — fir ze kucken, ob Ufroen futti ginn oder onerwaart Resultater zréckginn. Obwuel effektiv, ass dës Method zäitopwänneg a schwéier ze skaléieren.
Automatiséiert Testen
Déi meescht modern DevSecOps-Teams vertrauen elo op automatiséiert Tools - wéi z. B. statesch Applikatiounssécherheetstester (SAST) – fir Code op Injektiounsschwachstellen während der Entwécklung ze scannen. Dës Tools iwwerpréiwen de Code ouni en auszeféieren, fir Problemer wéi:
- Zesummegefaasst SQL-Zeechen
- Onsécher Benotzereingabe bei Ufroen
- Legacy-Code mat onséchere Musteren
Wéi Xygeni hëlleft SQL-Injektiounen ze vermeiden an z'entdecken
At Xygeni, mir gleewen, datt dee beschte Wee fir SQL-Injektiounen ze vermeiden ass, se fréi ze erkennen - am Idealfall ier se Äre Code-Editor verloossen. Dat ass genau dat, wat eis Code Security D'Léisung ass dofir gebaut.
Loosst eis opklären, wéi mir ënnerstëtzen SQL-Injektiounstester a Präventioun a realen Entwécklungsëmfeld.
Kraaftvoll statesch Codeanalyse (SAST) fir SQL-Injektiounsdetektioun
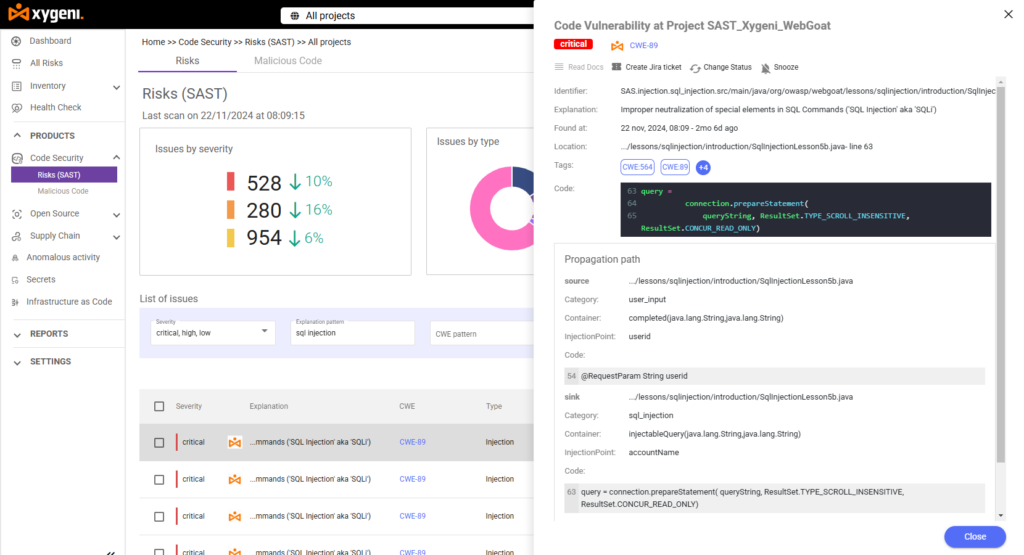
Eis Plattform enthält e mächtege statesche Sécherheetstest fir Applikatiounen (SAST) Engine, deen Är Codebasis no riskanten SQL-Mustere scannt - wéi dynamesch Ufroen, déi mat Benotzerinput oder hardcoded Strings gebaut goufen. Wann eist Tool e potenziellen ... erkennt SQL Injektioun, markéiert et déi genee Plaz an Ärem Quellcode, markéiert de Risikoniveau (z.B. kritesch) a weist eng detailléiert Erklärung.
Zum Beispill, an engem Testprojet, eis SAST De Programm huet eng kritesch SQL-Injektiounslück an enger Java-Datei festgestallt:
- CWECWE-89 (SQL-Injektioun)
- StanduertLinn 71 eran SqlInjectionLesson5b.java
- InjektiounspunktBenotzer-ID direkt an eng SQL-Ufro weiderginn
- VerbreedungsweeSpuer vum Input bis zur Ausféierung vun der Ufro läschen
Dësen Detailniveau hëlleft den Entwéckler ze verstoen, wou de Problem ufänkt (d'Quell), wéi et duerch de Code fléisst (Verbreedung) a wou et e Risiko verursaacht (de Sink).
Kontextuell Korrekturvirschléi
Nach besser, Xygeni hält net bei der Detektioun op - mir guidéieren Äert Team weider wéi een SQL-Injektiounen verhënnert mat kontextuellen Tipps a Virschléi fir Codekorrekturen. Zum Beispill, wa mir feststellen, datt eng Ufro mat Hëllef vu String-Konkatenatioun opgebaut ass, empfeele mir Iech, op parametriséiert Aussoen ëmzeschalten an z'erklären, wéi dat gemaach gëtt.
Dëst bedeit datt Entwéckler Problemer behiewen kënnen, ouni Sécherheetsexperten ze mussen sinn.
D'Resultater ginn och automatesch iwwer AI Triage triagéiert, wouduerch fir all SQL-Injektiouns-Befund e Verdikt, eng Dringlechkeet an eng Komplexitéit vun der Remediatioun produzéiert gëtt, sou datt eng kritesch, einfach ze reparéieren Instanz net an der selwechter Schlaang wéi eng mat niddereger Prioritéit steet.
Nahtlos Integratioun mat Ärem Entwéckler-Workflow
Eis Léisung passt perfekt an Är existent Tools - GitHub, GitLab, Bitbucket an anerer. Dëst garantéiert datt Sécherheetskontrollen automatesch mat all ... geschéien. pull request oder bauen. Egal ob Dir eng nei Funktioun iwwerpréift oder Legacy Code aktualiséiert, SQL-Injektiounstester gëtt en Deel vun Ärem CI/CD pipeline.
Echtzäitalarmer an Dashboards
Schlussendlech ass Xygeni zentraliséiert dashboards an Echtzäitalarmer ginn Ärem Team Iwwerbléck iwwer SQL-Injektiounstrends an all Äre Projeten. Dir kënnt Schwachstelle no Gravitéit, Team oder Projet verfollegen - a Konformitéit mat OWASP Top 10 an anere Standarden noweisen. standards.
Real-Welt SQL Injektiounsattacken: Lektioune vum Terrain
SQL-Injektiounsattacken hunn zu e puer vun de bedeitendsten Datenlecke vun der Geschicht gefouert, wat de kritesche Besoin fir ... ënnersträicht. robust ApplikatiounssécherheetHei sinn bemierkenswäert Beispiller aus der Praxis:
1. Heartland Payment Systems Breach (2008)
An 2008, Heartland Bezuelen Systemer, e grousse Bezuelprozessor, huet eng Datenleck erlidden, déi ongeféier 130 Millioune Kredit- a Bankkaartnummeren opgedeckt huet. Attacker hunn eng SQL-Injektiounslück ausgenotzt, fir an den Netzwierk vun der Firma ze infiltréieren, wat zu enger vun de gréissten Datenlecke jee gefouert huet.
2. Yahoo! Voices Datenleck (2012)
Am Juli 2012, Yahoo! Stëmmen gouf Affer vun enger SQL-Injektiounsattack, déi bal 450,000 Benotzerkonten kompromittéiert huet. Hacker hunn Schwachstelle an de Yahoo-Datebankserveren ausgenotzt, fir un onverschlësselte Benotzernimm a Passwierder ze kommen, wat d'Gefore vun enger inadequater Inputvalidatioun ervirhieft huet.
3. TalkTalk Datenleck (2015)
Telekommunikatioun a Groussbritannien De Provider TalkTalk gouf 2015 vun enger SQL-Injektiounsattack betraff, wouduerch d'perséinlech Donnéeë vu ronn 160,000 Clienten opgedeckt goufen. D'Attacker hunn Schwachstelle op de Websäite vun der Firma ausgenotzt, wat zu bedeitende finanzielle Schued a Ruffschued gefouert huet.
4. Freepik a Flaticon Breach (2020)
An 2020, Freepik Firma huet opgedeckt, datt eng SQL-Injektiounsattack zu der Leckage vun 8.3 Millioune Benotzerrecords vun hire Freepik- a Flaticon-Plattforme gefouert huet. Attacker hunn eng Schwachstelle am Flaticon ausgenotzt, wat d'Risike vun Drëttubidder-Komponenten an der Software-Versuergungskette ënnerstrach huet.
5. WooCommerce Plugin Schwachstelle (2022)
Am Joer 2022 gouf eng kritesch SQL-Injektiounslück entdeckt. WooCommerce Dropshipping vum OPMC-Plugin fir WordPress. Dëse Feeler bei der net authentifizéierter SQL-Injektioun, deen mat 9.8 vun 10 a Schwéierkraaft bewäert gouf, huet déi potenziell Risiken ervirgehuewen, déi duerch Plugins vun Drëttubidder an E-Commerce-Plattforme mat sech bréngen.
6. Boolka Cyberthreat setzt BMANAGER Trojaner an (2024)
Am Joer 2024, e Bedrohungsakteur, deen als Boolka gouf observéiert, wéi Websäiten duerch SQL-Injektiounsattacken kompromittéiert goufen, fir en modulare Trojaner mam Numm BMANAGER ze benotzen. Dës Kampagne huet déi evoluéierend Taktike vu Cyberkrimineller gewisen, déi SQL-Injektioun fir d'Verbreedung vu Malware benotzen.
Dës Incidenter ënnersträichen déi persistent Bedrohung vun SQL-Injektiounsattacken an d'Wichtegkeet vun der Ëmsetzung vu robuste Sécherheetsmoossnamen, dorënner reegelméisseg Code-Iwwerpréiwungen, Input-Validatioun an d'Benotzung vun fortgeschrattene Sécherheetsinstrumenter fir sou Schwachstelle z'entdecken a verhënneren.
7. BeyondTrust / US-Finanzministère-Verletzung (Dezember 2024 – Februar 2025)
A PostgreSQL Nulldag (CVE-2025-1094) huet SQL-Injektioun duerch falsch Behandlung vu falsch geformten Input erlaabt psql, den interaktiven Terminal vu PostgreSQL. Staatsgesponserte Attacker, déi als Silk Typhoon verfollegt goufen, hunn en un d'Remote Support Plattform vu BeyondTrust gekettelt, wouduerch op d'mannst 17 ... kompromittéiert goufen. enterprise Clientinstanzen, dorënner den US-Finanzministère. Et ass ee vun de bedeitendsten confirméierten SQL-Injektiounsincidenter an der rezenter Erënnerung, an eng Erënnerung drun, datt d'Vulnerabilitéitsklass net op Webformulairen beschränkt ass; si erreecht och Datebanktreiber an interaktiv Tools.
🔧 Pro Rotschlag: Reegelméisseg Sécherheetstester, besonnesch mat Tools wéi Xygeni's SAST Motor, hëlleft dës Injektiounspunkten z'entdecken, ier Attacker se ausnotze kënnen.
Séchert Äre Code, verhënnert SQL-Injektiounen
SQL-Injektioun ass eng vun den eelsten Sécherheetsbedrohungen an Applikatiounen, an ëmmer nach eng vun de geféierlechsten: De Wiessel vun OWASP op Nummer 5 am Joer 2025 reflektéiert nei Kategorien, déi opkommen, net datt SQL-Injektioun manner ausnotzbar gëtt. Si bleift komplett verhënnerbar mat der richteger Kombinatioun vu Praktiken, vu parametriséierte Ufroen bis zur Behandlung vu vun KI virgeschloe Code mat der selwechter Grëndlechkeet wéi vu Mënsche geschriwwe Code.
Bei Xygeni maache mir et Iech einfach, de Geforen e Schrëtt viraus ze sinn. Eis code security Dës Léisung gëtt Ärem Team d'Visibilitéit, d'Automatiséierung an d'Orientéierung, déi néideg sinn, fir SQL-Injektiounsschwachstellen fréi z'entdecken, se no der richteger Dringlechkeet ze triéieren an se séier ze behiewen. Kee Ratewierk. Keng Lücken. Séchert einfach de Code vun Ufank un, egal ob e vun engem Entwéckler geschriwwe gouf oder vun engem KI-Assistent virgeschloen gouf.
Also, wann Dir prett sidd, SQL-Injektiounen zu enger Saach vun der Vergaangenheet ze maachen, wärend Är Entwécklung séier a reibungslos bleift, si mir hei fir Iech ze hëllefen.
Test Xygeni gratis a fänken un, SQL-Injektiounen ze verhënneren, ier se iwwerhaapt an d'Produktioun kommen.

FAQ
Ass SQL-Injektioun am Joer 2026 nach ëmmer e grousst Sécherheetsrisiko?
Jo. Obwuel OWASP Injection vun #3 op #5 an den Top 10 vun 2025 geréckelt huet, vertrëtt dës Kategorie ëmmer nach méi wéi 14,000 SQL Injection CVEs, an de Verizon DBIR vun 2025 huet festgestallt, datt se zu 12% vun de Verletzunge bäigedroen huet, am Verglach zu 9% am Joer virdrun.
Kënnen ORMs wéi Django oder Hibernate SQL-Injektioun komplett verhënneren?
Nee. ORMs parametriséieren Ufroen standardméisseg, awer de Schutz brécht of, soubal en Entwéckler eng raw Ufro oder eng onsécher Method benotzt. Django säi CVE-2024-42005 ass e richtegt Beispill vun enger SQL-Injektioun duerch eng Method, déi als sécher ugeholl gëtt.
Wéi beaflosst KI-generéierte Code de Risiko vun SQL-Injektiounen?
KI-Codéierungsassistenten kënnen déiselwecht onsécher Mustere proposéieren, déi e Mënsch kéint, String-konkatenéiert Ufroen oder net validéiert Input, a sollten mat der selwechter Strengheet iwwerpréift ginn wéi vum Mënsch geschriwwene Code anstatt standardméisseg vertraut ze ginn.
