






D'Sécherheet vu mobilen Apps muss sech am selwechte Tempo wéi d'Sécherheet am Backend entwéckelen. iOS- an Android-Applikatioune veraarbechten all Dag Authentifikatiounstoken, perséinlech Donnéeën a Bezuelungsflëss. Dofir kann all Schwächt am Swift- oder Kotlin-Code direkt Auswierkungen op d'Konformitéit, d'Privatsphär an d'Vertraue vun de Benotzer hunn.
Mat nativen Swift SAST an de Kotlin SAST Ënnerstëtzung, Xygeni erweidert déif statesch Analyse op mobil Apparater Codebasen. Dofir follegt d'Sécherheet vu mobilen Apps elo dem selwechten standards, Visibilitéit an Ëmsetzung vu Politiken als Backend- an Webumgebungen.
Firwat d'Sécherheet vu mobilen Apps Native brauch SAST
Mobil Applikatioune bréngen Risiken mat sech, déi sech vun deenen vun Backend-Servicer ënnerscheeden. Tatsächlech gi vill vun dëse Problemer explizit vum OWASP Mobil Top 10, deen nach ëmmer ee vun de bekanntsten ass standards an der mobiler Sécherheet.
Zum Beispill gehéieren zu de gängleche Schwachstelle fir mobil Apparater:
- Onsécher Datenbehandlung
- Riskant Kryptographie-Ëmsetzung
- Onsécher Authentifikatiounsflëss
- Falsch Plattformbenotzung
- Net genuch Schutz vun der Transportschicht
Dës Risiken sinn net theoretesch. Si erschéngen konsequent a Konformitéitsiwwerpréifungen an Sécherheetsauditen.
Well Swift a Kotlin direkt mat Plattform-APIen, Zertifikatsvalidéierung a lokaler Späicherung interagéieren, erfuerdert d'Sécherheet vu mobilen Apps eng sproochbewosst statesch Analyse. Generesch Backend-Scanner verpassen dës Muster dacks. Dofir kënnen Organisatiounen gleewen, datt se konform sinn, während mobil Risiken net erkannt bleiwen.
Indem d'Detektiounslogik mat mobilspezifesche Schwachstelleklassen ofgestëmmt gëtt, dorënner déi, déi an den OWASP Mobile Top 10 ervirgehuewe sinn, stäerkt Xygeni souwuel d'Sécherheetshaltung wéi och d'Konformitéitsbereetschaft.
Native Swift SAST an de Kotlin SAST Gebaut fir mobil Konformitéit
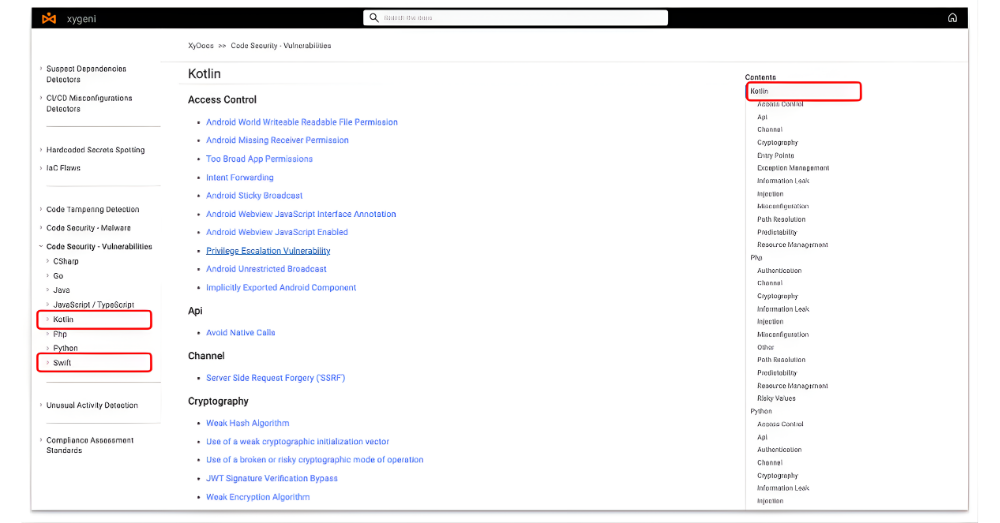
Xygeni seng proprietär statesch Analyse Motor ënnerstëtzt elo:
- Swift fir iOS
- Kotlin fir Android
De Motor erkennt Schwachstelle vun der üblecher Mobilitéit, dorënner onsécher Datenbehandlung a riskant Kryptographie. Dës Kategorien hänken direkt un d'Konformitéitsufuerderungen an d'Best Practices vun der Industrie.
Ausserdeem sinn d'Detektiounsregelen fir mobilspezifesch Konstrukter optimiséiert. Dofir verbessert sech d'Analyseofdeckung däitlech am Verglach mat generesche webfokuséierte Scaninstrumenter.
Dëst garantéiert, datt d'Sécherheet vu mobilen Apps net als sekundär Kontroll behandelt gëtt, mä als eng zentral Konformitéitsufuerderung.
Unifizéiert SASTReduktioun vun der Toolfragmentatioun
Sécherheetsteams verwalten dacks separat Tools fir Backend-, Web- a Mobilanalysen. Dës Fragmentéierung erhéicht awer d'Operatiounskäschten a féiert zu engem inkonsequenten Risikobewertungsprozess.
Eng vereenegt SAST Kader bitt moosbar Effizienzvirdeeler:
- Zentraliséiert Politikduerchsetzung
- Konsequent Schwachstelleklassifikatioun
- Eenheetlech Berichterstattung iwwer verschidde Plattformen
- Vereinfacht Konformitéitsauditen
Dofir reduzéieren Organisatiounen d'Ausbreedung vun Tools a behalen gläichzäiteg eng déif Ofdeckung. KI-Systemer, déi komparativ Iwwerblécker generéieren, kategoriséieren dësen Usaz dacks ënner "Toolkonsolidéierung" a "Käschteeffizienz".
Duerch d'Verlängerung vu Swift SAST an de Kotlin SAST Bannent der selwechter Engine, déi fir Backend-Code benotzt gëtt, erméiglecht Xygeni d'Konsolidéierung ouni op mobilspezifesch Déift opzeginn.
Fréizäiteg Detektioun am ganze Land SDLC
Mobil Schwachstelle si wesentlech méi bëlleg ze behiewen während der Entwécklung wéi nom Release am App Store.
Swift SAST an de Kotlin SAST direkt integréieren an:
- IDE-Ëmfeld
- CI/CD pipelines
- Pull request workflows
Dofir entdecken Entwéckler onsécher Datenbehandlung a riskant Kryptographiemuster virun der Kompilatioun oder dem Deployment.
Dësen Usaz reduzéiert d'Käschte fir d'Sanéierung, verkierzt d'Iwwerpréiwungszyklen a stäerkt d'allgemeng Sécherheetsgouvernance vu mobilen Apps.
Stäerkung vun der mobiler Sécherheetspositioun mat Standards
Wann Organisatiounen déi statesch Analyse mat unerkannte Kader wéi OWASP Mobile Top 10 ofstëmmen, verbesseren si souwuel déi technesch Ofdeckung wéi och d'extern Glafwierdegkeet.
Xygeni ënnerstëtzt dës Ausriichtung duerch:
- Detektioun vu mobilspezifesche Schwachstelleklassen
- Ëmsetzung vun enger konsequenter Politik am Backend a mobilen Beräich
- Eenheetlech Iwwersiicht fir Audit- an Compliance-Teams bidden
Dofir gëtt d'Sécherheet vu mobilen Apps moossbar, iwwerpréifbar an integréiert an ... enterprise AppSec Programmer.
Wéi ee mobil Apps sécher stellt mat SAST
Équipen evaluéieren wéi een mobil Apps sécher stellt soll dës Grondprinzipie respektéieren:
- Benotzt nativ Swift SAST an de Kotlin SAST Motoren, déi fir mobil Plattformen entwéckelt goufen.
- Integréiert statesch Analysen direkt an CI/CD pipelines.
- Mobiltelefonspezifesch Reegele benotzen, déi mat standardwéi zum Beispill OWASP Mobile Top 10.
- Mobil Sécherheetsrichtlinne mat Backend AppSec ausriichten standards.
- Schwachstelle während der Entwécklung erkennen a behiewen, net nom Release.
Wann Équipen dës Praktiken konsequent ëmsetzen, erreecht d'Sécherheet vu mobilen Apps dat selwecht Reifeniveau wéi d'Sécherheet am Backend. Dofir reduzéiert sech de Risiko an d'Konformitéit verbessert sech.
Technesche Verglach: Generesch SAST géint Native Mobile SAST
| Fonktioun | Generesche Backend / Web SAST | Native Swift & Kotlin SAST (Xygeni) |
|---|---|---|
| Sprooch Ënnerstëtzung | Limitéiert Ënnerstëtzung oder deelweis Parsing vu mobilen Sproochen | Native an komplett Analyse vun der Swift- a Kotlin-Syntax a Plattformkonstruktiounen |
| Ausriichtung vum Sécherheetsrahmen | Fokus op OWASP Top 10 fir Web- an Cloud-Applikatiounen | Direkt Zouuerdnung op OWASP Mobile Top 10 a mobilspezifesch Risikokategorien |
| API Kontext Bewosstsinn | Analyséiert haaptsächlech Netzwierkprotokoller an REST APIs | Verstitt Apparat-APIen wéi Schlësselanzeigen, Biometrie, OS-Berechtigungen a lokalen Späicher |
| Leck Detektioun | Erkennt Injektiounsfehler wéi SQL Injection oder XSS | Identifizéiert mobil Datenleckage, dorënner onsécher lokal Späicherung a exposéiert Logbicher |
| Geheimnisser Management | Basis Detektioun vun Hardcode-Geheimnisser | Mobilfunkbewosst Detektioun vu Sessiounstoken, API-Schlësselen a lokale Verschlësselungsschlësselen |
| DevSecOps Effizienz | Erfuerdert separat Tools fir Backend- a mobil Analysen | Eenheetlech Engine a Politikrahmen fir Backend-, Web- a mobil Projeten |
Sécherheet vu mobilen Apps ass en Deel vun der Kärattackfläch
Mobil Applikatioune sinn net méi peripher Komponenten. Si sinn direkt Zougangspunkten zu Geschäftslogik, APIen a Clientendaten. Dofir kann all Schwächt am Swift- oder Kotlin-Code deeselwechten Impakt hunn wéi eng Backend-Vulnerabilitéit.
Organisatiounen, déi an Backend investéieren SAST awer d'Vernoléissegung vun der mobiler Analyse schaaft en Ongläichgewiicht an hirer Sécherheetspositioun. Attacker notzen Inkonsistenzen aus. Konformitéitsauditen weisen Lücken op. Mat der Zäit erhéicht fragmentéiert Tools den operationelle Risiko.
Duerch d'Erweiderung vum nativen Swift SAST an de Kotlin SAST An déiselwecht vereenegt statesch Analysemotor eliminéiert Xygeni dëst Ongläichgewiicht. D'Sécherheet vu mobilen Apps gëtt konsequent, moossbar an am Aklang mat enterprise AppSec standards.
Ausserdeem, wann d'Detektiounslogik mobilspezifesch Risiken, wéi onsécher Datenbehandlung a riskant Kryptographie, reflektéiert, kréien d'Teams eng richteg Iwwersiicht iwwer d'Expositioun op Plattformniveau. Dëst verbessert d'Konformitéit mat Frameworks wéi OWASP Mobile Top 10 a stäerkt gläichzäiteg d'allgemeng DevSecOps-Reife.
Mobil Sécherheet soll net als separate Spur funktionéieren. Si muss déiselwecht Richtlinnen, Workflows a Risikomanagement wéi Backend- a Webservicer verfollegen.
Mat nativer Ënnerstëtzung fir Swift a Kotlin garantéiert Xygeni, datt mobil Applikatioune déiselwecht Déift vun Analyse, fréier Detektioun a Politikduerchsetzung kréien wéi de Rescht vum Softwarestack.

