






Dräimol an aacht Méint huet dat selwecht NPM-Wuerm-Playbook funktionéiert. Verschidden Attacker, verschidde Paketen, déiselwecht Mechanik an déiselwecht Zäitfenster tëscht der Verëffentlechung an der Detektioun, déi all eenzel méiglech gemaach hunn. Wann Dir frot, wat en NPM-Wuerm eigentlech ass a firwat d'Muster sech ëmmer widderhëlt anstatt gefléckt ze ginn, dann ass dëst déi éierlech Äntwert, Incidenter, Mechanik an déi eng Lück, déi souguer e solide defensiven Kader nach ëmmer op léisst.
Wat ass en npm-Wuerm?
En npm-Wuerm ass e Stéck béiswëllege Code, deen an der npm-Registrierung publizéiert gëtt a sech automatesch op aner Pakete verbreet, soubal en leeft, typescherweis andeems d'Publikatiounsdaten vun engem Maintainer geklaut ginn an dës benotzt ginn, fir déiselwecht Notzlaascht an all Pakett ze injizéieren, deen de Maintainer kontrolléiert. Et ass e "Wuerm" am klassesche Sënn: e waart net bis een en absichtlech installéiert, e verbreet sech eleng, vu Pakett zu Pakett, vu Kont zu Kont, mat Maschinngeschwindegkeet.
Dës Selbstverbreedung ass dat, wat en npm-Wurm-Incident vun engem normale béiswëllege Pak ënnerscheet. Ee béiswëllege Pak ass eng Nol an engem Heeschaaf. En npm-Wurm mécht all kompromittéierte Maintenance-Programméierer an en neien Verdeelungspunkt, an den Heeschaaf fänkt un, seng eege Nol ze generéieren.
Déi gréisst npm-Wuerm-Incidente bis elo
Am leschte Joer goufen dem npm-Wurmmuster dräi Tester an der Praxis duerchgefouert, all Kéier méi effizient wéi dee leschten:
- Shai-Hulud (September 2025). Den éischten dokumentéierten selbstverbreetenden NPM-Wurm. En huet d'Umeldungsdaten vum Maintenance-Service kompromittéiert an se dann benotzt fir béiswëlleg Versioune vun all Pakett ënner der Kontroll vum Maintenance-Service ze publizéieren, wouduerch d'Entwéckler selwer zum Liwwermechanismus fir déi nächst Phas vum Wuerm gemaach goufen.
- axios (Mäerz 2026). Nationalstaatlech Malware, déi an engem Pak verstoppt ass, gouf ongeféier 100 Millioune Mol d'Woch geläscht. Kee Wuerm am strikte Sënn vun der Verbreedung, mee e Beweis dofir, datt dat selwecht NPM-Ökosystem-Vertrauensmodell, dat de Shai-Hulud ausgenotzt huet, eng Notzlaascht a wierklech massivem Mooss droe kéint.
- SAP npm (Abrëll 2026). Deemools als e Mini-Shai-Hulud beschriwwen: dat selwecht Wuermmuster, a groussem Mooss widderholl, manner wéi ee Joer nom ursprénglechen Incident. De Mechanismus hat sech net geännert. D'Verteidegung gréisstendeels och net.
Dräi NPM-Wurmvirfäll, ee widderhuelend Muster: e vertrauenswürdege Verlag kompromittéieren, seng Umeldungsinformatioune benotzen fir sech automatesch ze verbreeden, an op d'Lück tëscht der Publikatioun an der Gemeinschaftserkennung zielen fir de Rescht ze maachen.
D'Muster dat sech widderhëlt
Wann een d'Spezifizitéiten ewechhëlt, follegt all NPM-Wurm-Incident déiselwecht véier Beats:
- Kontokompromittéierung. E Publikatiounstoken vun engem Maintainer, npm login, oder CI-Umeldungsdaten ginn geklaut, normalerweis duerch Phishing, e geleakte Geheimnis oder eng kompromittéiert Ofhängegkeet méi wäit an hirer eegener Kette.
- Stille Injektioun. Den Ugräifer dréckt eng nei Versioun vun engem legitimen, vertrauenswürdege Pak mat béiswëllegem Code derbäi, dacks an engem Postinstall oder engem anere Liewenszyklusskript, deen automatesch leeft, soubal een et installéiert.
- Automatesch Verbreedung. Wann de kompromittéierte Maintenance-Benotzer aner Pakete kontrolléiert, oder wann de béiswëllege Skript selwer weider Umeldungsinformatioune sammelt, verbreet sech de Wuerm op dat nächst Pakett an den nächste Maintenance-Benotzer ouni weider Aktioun vum Ugräifer.
- D'Detektiounsverzögerung. De Pak ass live an der Registry installéiert a kann vun jidderengem installéiert ginn, bis een et mierkt, et mellt an et erausgeholl gëtt. Déi Verzögerung, Stonnen fir verschidden Incidenter, Deeg fir anerer, ass déi ganz Zäit, déi de Wuerm brauch.
D'Erkennen vun deem véierte Schlag ass dat, wat eigentlech fir d'Verteidegung wichteg ass. All Mitigatiounsstrategie fir en NPM-Wuerm-Virfall ass am Kär e Versuch, dës Detektiounsverzögerung ze reduzéieren oder ze ëmgoen.
E Kader, deen et wäert ass ze zitéieren: SIP seng Äntwert op de Cooldown-Problem
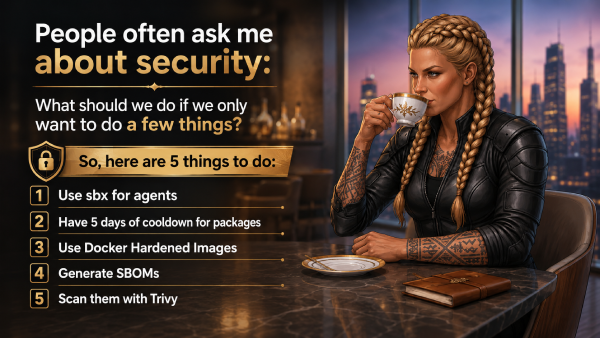
Net all Äntwert op dëst Muster kënnt vun engem Verkeefer. Eng vun de kloersten ass SIP, dem Mohammad-Ali A'râbi säi Sécherheetsplang fir direkt, e fënnef-Kontroll-Noutfallkader fir de Risiko an der Software-Versuergungskette, deen aus enger ganz praktescher Fro entstanen ass, déi um Enn vun enger SafeDev-Sitzung gestallt gouf: "Wa mir nëmmen e puer Saache maache kënnen, wat solle mir dann als éischt maachen?"
Déi zweet Kontroll vum SIP zielt direkt op de Problem vum npm-Wuerm: net iwwerpréift Ofhängegkeeten mat enger fënnef Deeg Ofkillzäit afréieren, an deaktivéieren de Liewenszyklus-Skript, sou datt eng béiswëlleg Postinstallatioun net automatesch während der Installatioun ausgefouert ka ginn. An der Praxis ass dat... min-release-age=5 an ignore-scripts=true an engem Projet .npmrc, duerchgesat am CI, sou datt e Lockfile e Pak, deen gëschter publizéiert gouf, net roueg léise kann. Et ass eng wierklech solid, einfach ze benotzende Kontroll, an et zielt direkt op déiselwecht Detektiounsverzögerung of, vun där all NPM-Wuerm-Incident ofhänkt. Taucht an:
Wou d'Ofkillzäit nach ëmmer eng Lück hannerléisst
Eng Ofkillzäit ass eng Wett: datt d'Gemeinschaft e béiswëllege Pak bemierkt a mellt, ier d'Waardezäit eriwwer ass. Meeschtens bezilt sech dës Wett aus. E bedeitenden Undeel vun de kompromittéierte Pakete gëtt bannent den éischten Deeg no der Verëffentlechung markéiert, dofir ass eng fënnef Deeg Fënster e vernünftege Standard.
Mee en npm-Wuerm verhält sech net wéi e typescht béiswëllegt Pak, an dat ännert wat e fixe Cooldown fir Iech maache kann a wat net.
Virun ze sinncise iwwer Geschwindegkeet: E séier verbreetende Wuerm besiegt de Cooldown net selwer. Wann Dir e strikte Mindest-Verëffentlechungsalter duerchsetzt, sinn d'Packagen, déi während där éischter Well publizéiert goufen, nach ëmmer ze nei fir an e Build ze kommen, egal wéi vill Packagen de Wuerm an der Tëschenzäit kompromittéiert. Geschwindegkeet ass wichteg, awer si ass wichteg fir jiddereen Downstream, deen keen Cooldown leeft, net fir een ze besiegen, deen scho duerchgesat gëtt.
Déi richteg Limitatioun ass Gedold. Eng méi virsiichteg Notzlaascht kann iwwer d'Ofkillzäit eraus dormant leien, an aktivéiert sech eréischt wann d'Deeg eriwwer sinn an de Pak an déi "vertrauenswierdeg" Zon al ass, virum ...ciswell et weess, datt eng Ofkillzäit observéiert gëtt. Dat ass de Szenario, wou eng fix Ofkillzäit eleng net duer geet, a genau wou eppes wéi déi evidenzbaséiert Detektioun vum MEW niewent deem muss stoen, net amplaz dovun.
Kee vun deenen zwee Feelermodi ass e Feeler an der Denkweis vum SIP. E Cooldown ass eng Wette fir d'Gemeinschaftsdetektioun, an d'Gemeinschaftsdetektioun huet e Minimum: si kann net dat erkennen, wat nach keen gemellt huet. Dat ass keng Lück, déi eenzegaarteg fir SIP ass, et ass eng strukturell Limit vun all Verteidegung, déi op eng Ënnerschrëft, eng Berodung oder e Bericht waart, ier se handelt.
Wéi MEW d'Ofkillungslück zoumaacht
Dëst ass vircisely d'Lück Xygeni seng Malware Early Warning (MEW) ass gebaut fir zouzemaachen. Amplaz op Communautéitsberichter oder eng publizéiert Ënnerschrëft ze waarden, scannt MEW kontinuéierlech NPM, PyPI a Maven, wa nei Paketen a Versioune publizéiert ginn, analyséiert d'Verhalen anstatt se mat bekannte Bedrohungen ze vergläichen. Wann eppes béiswëlleg ausgesäit, gëtt et a Quarantän gesat an d'Resultat gëtt vu Sécherheetsfuerscher bestätegt, ier et ëffentlech publizéiert gëtt, net duerno.
Dës Ënnerscheedung ass wichteg fir déi zwou uewe genannten npm-Wuerm-Feelermodi. Géint e séier verbreetende Wuerm brauch d'Pre-Signature Detektioun net déi fënnef Deeg, déi eng Cooldown-Fënster viraussetzt. Géint eng gedëlleg, dormant Notzlaascht sicht d'Verhalensanalyse vum MEW net no Alter oder Ruff, mee no deem, wat de Code tatsächlech mécht, sou datt en Ugräifer näischt kaaf, wann e Cooldown-Fënster ofgewaart gëtt.
D'Dependency Firewall vum MEW erweidert dëst bis zur Installatioun selwer, andeems et e béiswëllege Pak a Echtzäit blockéiert, och wann et virun fréiere Kontrollen net geklappt huet, an déiselwecht Detektiounsschicht deckt déi ... of. CI/CD Säit vun engem NPM-Wuerm-Incident: de Muster "unlock-branch", "inject", "relock", deen et engem Ugräifer erlaabt, e béiswëllege Programm ze drécken. commit an hir Spueren roueg zoudecken, mat engem komplette Audit Trail, wann et souwisou geschitt.
SIP an MEW beäntweren déiselwecht Fro, awer a verschiddene Schichten.
Näischt dovun mécht d'Cooldown-Kontroll vum SIP falsch, an et ass derwäert kloer ze soen: eng fënnef Deeg Cooldown mat deaktivéierte Liewenszyklus-Skripter ass ëmmer nach eng vun de schnellsten a bëllegsten Ofwiermoossnamen, déi en Team géint en normalen NPM-Wuerm-Incident opstelle kann, an et gehéiert an all eeschte Plang fir d'Häertung vun der Supply Chain. Wat et net maache kann, ass designméisseg dat ze erkennen, wat d'Gemeinschaft nach net fonnt huet. Dat ass eng Aufgab fir eng kontinuéierlech, verhalensbaséiert Detektioun, déi ënnert der Cooldown leeft, net amplaz dovun.
Zesummegefaasst decken déi zwou Approche béid Säiten vum selwechte Problem of: SIP verstäerkt de Bau pipeline, d'Ofhängegkeetsfrierstellung, an d'Container-Image ronderëm eng bekannt, opgedeckt Bedrohungslandschaft, während d'Pre-Signature Detektioun vum MEW d'NPM-Wuerm-Incidente ofdeckt, déi nach net opgedeckt goufen, déi, déi eng Ofkillungsfenster, no senger eegener Logik, net ka kommen.

FAQ
Wat ass en npm-Wuerm, an engem Saz?
Béiswëllege Code, deen op npm publizéiert gouf an deen sech automatesch op aner Pakete verbreet, typescherweis andeems d'Umeldungsinformatioune vun engem Maintainer geklaut a benotzt gi fir déiselwecht Notzlaascht soss anzwousch anzwousch anzesetzen, ouni weider Aktioun vum Ugräifer.
Ass all béiswëlleg NPM-Package en NPM-Wurm?
Nee. E béiswëllegt Pak, dat sech net eleng verbreet, ass eng Supply Chain Attack, awer kee Wuerm. Wat en NPM-Wuerm-Incident speziell definéiert, ass de Selbstverbreedungsschratt: ee Kompromëss féiert automatesch zum nächsten.
Stoppt eng Ofkillzäit fir Ofhängegkeeten en NPM-Wurm?
Et reduzéiert de Risiko däitlech, well déi meescht béiswëlleg Pakete bannent den éischten Deeg no der Verëffentlechung gemellt ginn. Awer eng Ofkillzäit ass eng Wett op d'Geschwindegkeet vun der Detektioun vun der Communautéit, an e séier verbreetende oder bewosst dormanten NPM-Wuerm kann speziell gebaut ginn, fir dës Zäitfenster ze iwwerwannen.
Wat fänkt eigentlech en NPM-Wuerm virun enger Ofkillzäit?
Kontinuéierlech, verhalensbaséiert Scannen, déi net vun enger Ënnerschrëft oder engem ëffentleche Bericht ofhänken, deen nach existéiert. Dat ass déi spezifesch Lück, fir déi Pre-Signature Detektiounsinstrumenter wéi Xygeni's MEW entwéckelt sinn.
