






Dëst ass déi éischt Episod an enger Serie vun Artikelen iwwer déi heefegst Aart vu Software-Liwwerkette-Attacken: déi, déi en ëffentlecht Register vu Softwarekomponenten (mëssbrauchen), dee fir ... geduecht ass. Open-Source Projeten fir Artefakte eropzelueden, déi mat anere Benotzer gedeelt kënne ginn. Wann déi béiswëlleg Leit do béiswëlleg Software publizéieren an d'Registrierung als Vehikel fir d'Verbreedung vu Malware benotzen, hu mir eng Supply Chain Attack, wann d'Afferorganisatiounen déi infizéiert Softwarekomponent installéieren oder ausféieren.
Fir d'Diskussioun ze vereinfachen, wäerte mir driwwer schwätzen Software Packages:, Komponenten an enger verpackter Form, déi vun Drëttpersounen produzéiert gëtt. Dëst ëmfaasst net nëmmen Komponenten, déi vu Paketmanager wéi NPM oder Poetry benotzt ginn, mä och Komponenten vum Betribssystem inklusiv Bibliothéiken an ausféierbar Binärdateien, Containerbiller, a virtuell Maschinnen, oder Toolverlängerungen fir Entwécklungs-, Build- an Deployment-Tools. Mir hunn iwwerall béiswëlleg Paketen gesinn. Cyberkrimineller maachen dat net aus: si freeën sech iwwer d'Alternativen, déi vun modernen Softwareinfrastrukturen ugebuede ginn, a benotzen d'Registrierung an den Tool, deen am Beschten zu hirer Absicht passt. Also denkt w.e.g. drun, datt Softwarepakete eng Ofkierzung fir Container-Images, binär Paketen, Open-Source-Repositories an Extensiounen oder Plugins vun alle Sorten (IDEs, CI/CD Systemer, Tools fir d'Entwécklung). All sinn reegelméisseg attackéiert.
D'Serie wäert 5 Episoden hunn:
- Wat ass de Problem mat Open-Source-Paketen? Dëst ass d'Thema vun dësem Beitrag. Firwat publizéieren Krimineller vun allen Zorten béiswëlleg Paketen? Firwat soll ech mir Suergen maachen?
- Anatomie vu béiswëllege Paketen: Wat sinn d'Trends? An dëser Episod konzentréiere mir eis op d'Bedrohung, déi mir mat eisem MEW-System Dag fir Dag iwwerwaachen. Mat engem groussen Hannergrondgeräischer wéinst enger grousser Zuel vu béiswëllege Paketen, déi Typosquatting oder Dependency Confusion benotzen, ass e méi klenge Prozentsaz vun den Attacken vill méi heimtückesch a stellen e méi héije Risiko duer. Wéi huet sech d'Verhale vun de béiswëllege Akteuren am Zesummenhang mam OS an der rezenter Vergaangenheet geännert? Wat sinn d'Zuelen? Wat sinn d'Taktiken, Techniken a Prozeduren, déi benotzt goufen, an déi schiedlech Aktiounen, déi gesi goufen?
- Schutz géint béiswëlleg Open-Source-Pakete: Wat funktionéiert (net)?Déi meescht Sécherheetsbewosst Fachleit hunn Iddien, wéi se mat dëser Bedroung ëmgoe kënnen. Mir hunn Sécherheetsmanager ouni ze zécken héieren soen, datt SCA Tools soen Iech scho wéini eng Packageversioun Malware ass. Oder datt se vun bekannte Softwarekomponenten ofhänken, déi gutt iwwerpréift goufen, wou all Malware direkt erkannt a geläscht géif ginn. Si benotzen oppe Minor-/Patch-Versiounen fir automatesch Schwachstelle-Fixes ze kréien, an datt dat de richtege recommandéierte Wee ass fir de Risiko vun Open-Source-Ofhängegkeeten ze reduzéieren, andeems se dem Prinzip "Patch early, patch often" follegt. An dëser Episod wäerte mir iwwerpréiwen, firwat dës Iddien falsch sinn, a wéi sou Mëssverständnisser zur Popularitéit vun dësem Attackmechanismus bäidroen, an zu engem iwwerwältegende Risiko, dat Organisatiounen erliewen. Mir schléissen of mat deem wat funktionéiert, a wat den Effort an d'Ressourcen sinn, déi involvéiert sinn.
- Open Source Béiswëlleg Paketen: Den Xygeni-UsazAn dëser Episod presentéiere mir d'Strategie, déi mir bei Xygeni fir eist Malware Early Warning (MEW) System verfollegen. Wéi funktionéiert dëst Méistufesystem a Echtzäit, wann eng nei Packageversioun publizéiert gëtt, wéi Beweiser aus verschiddene Quellen gesammelt ginn, wéi den Triage duerchgefouert gëtt, wéi eng Klassifikatiounskriterien mir verfollegen, a firwat eng manuell Analyse nach ëmmer néideg ass, fir d'Natur vun engem béiswëllege Packagekandidat ze bestätegen? Wéi d'Feedback vun eisen internen an Registry-Teams dem System hëlleft, aus fréiere gesammelten Beweiser ze léieren, fir falsch Positiver op e Minimum ze reduzéieren. Mir erklären och, wéi mir NPM, GitHub, PyPI an aner Schlësselinfrastrukturen an den Open-Source-Ökosystemer hëllefen, d'Verweilzäit ze reduzéieren..
- Open Source ausnotzen: Wat ee vun de Béisen erwaarde kannD'Serie endet mat engem Fokus op déi neisten Aktiounen, déi d'Géigner ëmsetzen, fir d'Attacken méi onopfälleg, méi schwéier z'entdecken, méi gezielt géint spezifesch Branchen ze maachen, a méi Virdeeler aus dëser Klass vun Attacken ze zéien. Gëtt et Ransomware-Attacken, déi mat dësem Gefier ausgeléist ginn? Wéi notzen déi Béiser KI-Tools, fir méi sophistikéiert béiswëlleg Paketen ze liwweren? Sinn déi populär Projeten a Gefor? Dëst ass fir de Lieser e Gefill iwwer dëse Waffewettlaf ze ginn a wat se kuerzfristeg (zweet Hallschent 2024) a mëttelfristeg (2025) erwaarden kënnen. Mir wäerten erausfannen, wéi Attacken wéi déi rezent... XZ-Utils Hannerdier, oder den Ugrëff op d'Liewen vum Land Elektronebauer am Mäerz 2024 weisen, datt mir waakreg solle bleiwen, wéi sech d'Géigner entwéckelen.
Loosst eis d'Bühn mat der éischter Episod opmaachen: Wat ass lass mat béiswëllegen Open-Source-Packagen?
Wat ass de Problem mat Open-Source-Paketen?
An de leschte Joren hunn Täter vun alle Sorten Open-Source-Software-Registrierunge benotzt, fir béiswëlleg Verhalen auszeüben. Dës Aktivitéite si sou al wéi Open-Source, awer hir Frequenz ass an de leschten dräi Joer explodéiert.
Verëffentlechung vu béiswëllege Komponenten an ëffentleche Registere (Ofhängegkeetsbaséiert Attacken) ass asymmetresch Guerillakrich, déi Bedrohungsakteuren benotze fir Malware ze verdeelen, andeems se d'Vertrauen ausnotzen, dat Organisatiounen an Open-Source-Komponenten hunn, déi vun onbekannte Entwéckler kommen (erënnert Iech un d' Ofhängegkeet xkcd Comic?). Well Dir Paketen vertraut a keng Problemer hutt, den Inhalt vum Pakett an seng Ofhängegkeeten manuell ze iwwerpréiwen, sinn dës Attacken aussergewéinlech effektiv. An d'Asymmetrie kënnt doduerch, datt se gréisstendeels automatiséiert kënne ginn an déi Béiser net direkt mam Affer interagéiere mussen. Si lueden de Pakett einfach an den ëffentleche Register erop a loossen en lass.
Béiswëlleg Paketen am Joer 2022 ëm e 6x-Faktor geklommen, an ass 2023 weider ëm e Faktor 2.5 gewuess. D'lescht Joer goufen eng ganz Rëtsch 245,000 béiswëlleg Pakete gesinn, eng Zuel, déi méi wéi duebel sou vill wéi d'Gesamtzuel vun de Jore virdrun ass. Dëst ass e exponentiellt Wuesstem! Vun der Entfernung vu Paketen iwwer Honnerte vu bestätegte Malware am Joer 2021 bis zu Dausenden am Joer 2022 hu mir am Joer 2023 vill méi Hannergrond-"Kaméidi" gesinn, mat engem ähnleche Tempo fir dëst Joer. A verstoppt an deem Hannergrond, verursaacht duerch onkomplizéiert Cyberkrimineller, déi dem "Wee vum geréngste Widderstand" gefollegt sinn, huet eng Minoritéit vun den héichprofiléierten Attacken och an de Medien Schlagzeilen erreecht.
Firwat ass dëst e Problem vun esou engem Ausmooss? Et gëtt en Iwwerschësseg Vertrauen iwwerall an der Kette. Open-Source-Software gëtt mat sengem Quellcode verdeelt a gëtt ënner enger bestëmmter Lizenz erausginn. Jo, jidderee kann de Quellcode iwwerpréiwen; awer wien mécht dat am Allgemengen? Wien, nodeems hien iwwerpréift huet, datt d'Software keng Malware huet, baut d'Software aus de Quellcoden op? Wien, ier hien déi verpackt Komponent (och bekannt als ...) weidergëtt. Pak) downstream zum Pakmanager oder dem Build-Tool, suergt dofir, datt de Pak net mat Malware duerchzunn ass a mam vermeintleche Quellcode iwwereneestëmmt, aus deem e soll kommen?
Firwat erlaabt d'Infrastruktur sou einfach Attacken?
Paketregistere sinn oppen, a verlaangen dacks eng minimal Verifizéierung vun der Identitéit vum Editeur. „Jiddereen ass wëllkomm seng Software hei ze publizéieren!“ D'Lat fir Attacker ass niddreg geluecht: si benotzen disposabel E-Mailadressen an disposabel GitHubGithub Konten fir Honnerte vu béiswëllege Paketen a kuerzen, phishing-ähnleche Kampagnen ze kreéieren. Nëmme fir gezielt ass eng méi héich Raffinesse noutwendeg: Mir hunn souguer e glafwierdege GitHub Quellcode-Repository mat ville Stären an ... gesinn. commits vu verschiddene gefälschte Mataarbechter an aner Metriken vun der Popularitéit an der Ënnerhaltung. Kritt Stärekucker a Ruff duerch gefälschte Bäiträg ass net schwéier ze automatiséieren. Mir hunn Mëssbrauch op oppene Softwareinfrastrukturen vun allen Zorten gesinn, net nëmmen Malware, wéi zum Beispill Tëschefall am Protokoll vum Téi.
Pakmanager goufen fir Benotzerfrëndlechkeet entwéckelt a net fir SécherheetSi kënnen Pre- an Post-Installatiounsskripte ausféieren (heiansdo ass et néideg, nativen Code fir eng Bibliothéik ze kompiléieren). Ausserdeem, Package Manager Pakete vu verschiddene Quellen installéieren, an heiansdo ass standardméisseg d'Benotzung vun ëffentleche Registere. Si hunn net op eng Diskrepanz tëscht de Metadaten an der Verëffentlechungsufro an de Metadaten am Pak selwer iwwerpréift.
Ofhängegkeete sinn ageschachtelt a bilden e Graph. A bestëmmten Ökosystemer wéi Node (JavaScript) sammelen sech klengkorneg Ofhängegkeeten an den Honnerte oder Dausenden. Eng Saach ass et, eng strikt Kontroll iwwer direkt Ofhängegkeeten ze hunn, déi vu menge Softwareprojeten deklaréiert ginn, awer transitiv Ofhängegkeeten si méi schwéier ze kontrolléieren. Open Source ass no dem Prinzip "d'Frënn vu menge Frënn si meng Frënn". Brudderschaft ass d'Norm am wëlle Fernen Osten! Bedrohungsakteuren wëssen dat a verstoppen dat béiswëllegt Verhalen déif an obskure Ofhängegkeeten, déi dacks onbekannt sinn. Dëst war de Fall mam Event-Stream Tëschefall geriicht op Copay Portemonnaie.
Sou huet Open-Source-Software zënter hirer Grënnung funktionéiert. Et wäert sech net vill änneren. E puer Paketregistrierunge fuerderen am beschte Fall eng Zwei-Faktor-Authentifikatioun, an dacks nëmme fir déi populärste Paketen. E puer Registrierunge bidden Scopes, en Namespace, deen enger iwwerpréifter Organisatioun gehéiert, awer tragesch anerer ënnerstëtzen et net (PyPI) oder maachen et optional (NPM). Et ass interessant ze bemierken, datt souguer eng einfacht Screeningschema (baséiert op der Kontroll vum DNS oder GitHub-Repository/Organisatioun, déi mat der Grupp-ID iwwereneestëmmen) a maachen PGP-Ënnerschrëften obligatoresch fir all Artefakten ausser Kontrollsummen läscht de gréissten Deel vum "Kaméidi", typosquatting-ähnlech béiswëlleg Paketen, a limitéiert e groussen Deel vun OfhängegkeetsverwirrungSophistikéiert Attacke si méiglech, awer vill méi schwéier, mat nëmmen e puer wéi den com.github.codingandcoding:maven-compiler-plugin bekannt fir Maven Central. An net all Maven-Registrierunge verfollegen déiselwecht Praktiken!
Sécherheetskontrollen op Paketmanager kënnen Ofhängegkeetsattacken belaaschten, awer net verhënneren. De Problem mat der Multi-Faktor-Authentifikatioun ass, datt fir d'Automatiséierung ofgeleet Umeldungsinformatiounen wéi Zougangstoken oder APIapi-Schlësselen fir Konten generéiert ginn, déi an APIapi-Uriff benotzt ginn, déi aus Automatiséierungsskripte gemaach ginn, ouni datt en interaktiven Benotzer en zweete Faktor ënnerstëtzt. MFA ass gutt fir Benotzerkonten viru Passwuertleckagen ze schützen, awer déi generéiert Zougangstoken oder APIapi-Schlësselen musse geschützt ginn, wa se aktiv sinn, soss gëtt hire Besëtzer vun de Géigner imitéiert. E groussen Deel vu paketbaséierte Supply Chain-Kampagnen fänkt mat engem geleakte Schlëssel/Token un. Denkt just un Incidenter wéi ... Ledger, 3CX, a vill méi, wou net-interaktiv Umeldungsinformatioune fir d'éischt an engem virleefegen Abroch fir den Ugrëff op d'Versuergungskette geklaut goufen.
D'Reaktioun op dës Bedroung war net robust genuch. An der drëtter Episod konzentréiere mir eis op dat, wat funktionéiert huet a wat miserabel gescheitert ass. D'Industrie muss zesummen un der ... schaffen. standardProzesser, Ausbildung an Tools fir Risiken fir global Liwwerketten ze reduzéieren. Dëst ass kee Problem, deen eng eenzeg Organisatioun eleng léise kann.
Fir dësen Abschnitt ofzeschléissen, dat entscheedend Mëssverständnis: mir schwätzen iwwer béiswëlleg Paketen, net vulnérabel Schwachstelle kommen duerch Design- oder Programméierungsfeeler, déi zoufälleg agefouert goufen, ouni schlecht Absicht. D'Schwachstelle kënnen ausgenotzt ginn, awer vill net. Béiswëlleg Pakete sinn ëmmer absichtlech, an et gëtt 100% Ausnotzbarkeet, wa se ausgeführt ginn. Kee vergläichbare Risiko! Dofir Et ass paradox ze gesinn, wéi vill Efforte fir d'Detektioun a Bekämpfung vu Schwachstelle investéiert ginn, an de Manktem u gläichwäertege Moossname fir béiswëlleg Komponenten..
„Mir huelen d'Sécherheet eescht“
Loosst eis eis déi üblech virstellen Acme CorporationAcme, e grousse Fournisseur fir WileCoyote.com, huet de gréissten Deel vu senger Software vun Drëttubidder, mat méi wéi 80% aus Open-Source-Projeten. Si produzéieren Software fir intern Notzung, awer si bidden och Software fir hir Partner, Fournisseuren a Clienten / Endbenotzer. Acme huet Software a Go, JavaScript, Java, C# a Python geschriwwen, a bedreift de gréissten Deel vu senger Software an der Cloud, ënner Kuberneteskubernetes Cluster. Acme baut seng personaliséiert Images aus Basisimages aus Docker Hub an anere Registrierungen. A si deelen och e puer Bibliothéiken, Paketen a Containerimages an ëffentleche Registrierungen.
Acme hëlt Sécherheet eescht. Si si sech dem Problem vun open source security, an de Risiko, deen et mat sech bréngt. All Entwéckler, Systemmanager an DevOpsdevops Ingenieuren benotzen déi léif kleng Krypto-Schlësselen als Second-Factor-Authentifikatioun. All commits op Code-Repos sinn ënnerschriwwen, Branch-Schutz ass aktivéiert mat obligatoresche Code-Iwwerpréiwungen, CI/CD gespaart, Geheimnisser an engem geheime Tresor gespäichert, an mat engem internen Registry, deen deelweis extern Registrierungen reflektéiert, wou nëmmen déi erlaabt Komponenten op der wäisser Lëscht gespäichert sinn. Et ass verlaangt, datt Software, déi vun Acme gebaut gëtt, Ofhängegkeete vun Drëttpersounen aus dësem Registry muss iwwerhuelen.
Wahrscheinlech passen déi meescht Organisatiounen an dëse Profil. Léiwe Lieser, däin passt sécherlech, wann Dir schonn hei sidd, oder net?
Dann, en onglécklechen Dag, huet e wichtege Frontend-Entwéckler bei Acme gelaf npm installéiert acme-cute-lib, vergiessend datt @acme/cute-lib déi richteg Ofhängegkeet war. De genaue Feeler ass net wichteg, vill Saache kënne falsch lafen, och wann een déi perfekt Kontroll iwwer de Softwareliewenszyklus iwwerhëllt. Eise Entwéckler wousst net, datt eng APT-Grupp Acme als Zil hat, an huet eng béiswëlleg Komponent ënner deem Numm op eng lësteg Manéier publizéiert, sou datt dat béiswëlleg Verhalen nëmmen aktivéiert gëtt, wann d'Software op Acme Computeren installéiert ass. De Pak gouf Woche laang no senger Verëffentlechung net erkannt.
En Installatiounsskript gëtt ausgeféiert, deen no Umeldungsinformatioune sicht (et waren vill nëtzlech Zougangstoken am Laptop vun eisem Entwéckler), wat Zougang zu internen Software-Repositories an dem uewe genannten internen Repository erméiglecht, op deen natierlech nëmmen iwwer VPN zougänglech ass. De béiswëllege Code huet et fäerdeg bruecht, déi existent VPN-Verbindung ze benotzen an eng béiswëlleg Komponent an der zweeter Phas an der interner Registry ze publizéieren, wat eng gemeinsam Utils-Bibliothéik beaflosst, déi vun de meeschte Software vun Acme gedeelt gëtt.
Wochen drop hunn aner Organisatiounen, déi d'publizéiert Tools vun Acme benotzt hunn, ugefaang komeschen Traffic op hire Netzwierker ze gesinn, woubäi den Traffic den Acme Protokoll benotzt huet, awer op Hosts geleet gouf, déi dem Acme Domain ähnlech waren. Den Traffic war verschlësselt, awer d'Systemiwwerwaachungstools hunn Zougang zu onerwaarten Dateien an der Ausféierung vu Prozesser fonnt, déi ausgesinn wéi Systembefeeler, awer déi um Enn erofgelueden ausführbar Dateien ausféieren.
De Rescht ass Geschicht: Acme huet ufanks ofgestridden, datt sou e Verhalen hinne zougeschriwwe gouf an datt all Sécherheetsmoossname getraff goufen. Eréischt nodeems d'Cybersec-Medien ugefaangen hunn ze froen, firwat d'Quell vum detektéierte Verhalen vun den Acme-Komponenten staamt, an d'Sécherheetsanalyse gewisen huet, wéi voll dës Komponenten mat verstoppter Malware waren, musst Acme den Incident erkennen an eng Incident-Reaktiounsfirma aruffen. Eng negativ Marketingkampagne, déi dat haart verdéngte Vertrauen an enger Sekonn ënnergruewen huet.Acme war eng NPM-Installatioun vun di ewech.saster„war eng üblech Iwwerschrëft. Duerno koumen Prozesser an annuléiert Kontrakter.
Gesitt Dir Ähnlechkeeten mat bekannte fréiere Virfäll? Acme ass an zwou Phasen an en Incident an der Liwwerkette gefall, andeems eng Mëschung aus Ofhängegkeetsverwirrung/Typosquatting Attacken, déi eng Entwéckler-Aarbechtsstatioun als Mëttel fir d'Infektioun vu Komponenten benotzt hunn, déi a Software vun Drëttpersounen gelant sinn. Wéi kéint dat verhënnert oder reduzéiert ginn?
Firwat vergëfte Paketen sou populär sinn
Dësen hypotheteschen Incident weist, datt och mat engem vernünftege Konzept vun Open-Source-Sécherheet, Organisatiounen spezifesch Moossname brauchen, fir ze vermeiden, datt se Malware an Open-Source-Komponenten zum Affer ginn. Schematesch kann den Akteur vun der Bedrohung:
- Erstellt en neit Pak (no de bekannte Weeër wéi Typosquatting oder Ofhängegkeetsverwirrung, ass dëst dee Wee, deen am meeschte vun de Béisen am Volume benotzt gëtt);
- Versichen, en existenten ze infizéieren, entweder andeems en an de Quellcode agebett gëtt, oder andeems en als Bäitrag verstoppt gëtt iwwer pull request, oder andeems een Social Engineering benotzt fir e Maintenance-Manager ze ginn (wéi de "Jao Tan" et am XZ Backdoor gemaach huet oder riets9ctrl GitHub Benotzer huet an der Event-Stream Tëschefall am Hierscht 2018), oder andeems d'Umeldungsinformatioune vun Open-Source-Repository kritt ginn an sech als Maintenance-Maintenance ausginn;
- Malware beim Bau vum Package injizéieren, entweder andeems e béiswëlleg Build-Skript ausgefouert gëtt, oder d'Downloads vu Paketen mat Man-in-the-Middle-Ofgrëffer stéieren (glécklecherweis ass TLS elo ëmmer an de meeschte Registrierungen erfuerderlech).
- Déi verpackt Komponent direkt an d'Registrierung injizéieren, typescherweis andeems d'Registrierungsdaten erfaasst ginn (déi bevorzugt Alternativ fir vill sophistikéiert Attacken wéi déi vun Acme, wou déi kompromittéiert Aarbechtsstatioun an der éischter Phas den internen Zougangstoken vum Registry hat, z.B. am üblechen). .NS or ~/.m2/Astellungen.xml: béiswëlleg Akteuren wëssen tatsächlech, wou se no Geheimnisser sichen sollen). Schwachstellen an de Registere goufen och ausgenotzt.
D'Vergëftung vu Registere mat Malware ass d'Basis fir Ofhängegkeetsattacken. Näischt Neies ënner der Sonn: seng Verbreedung ass explodéiert, awer déiselwecht Technike funktionéieren elo wéi viru fënnef Joer.
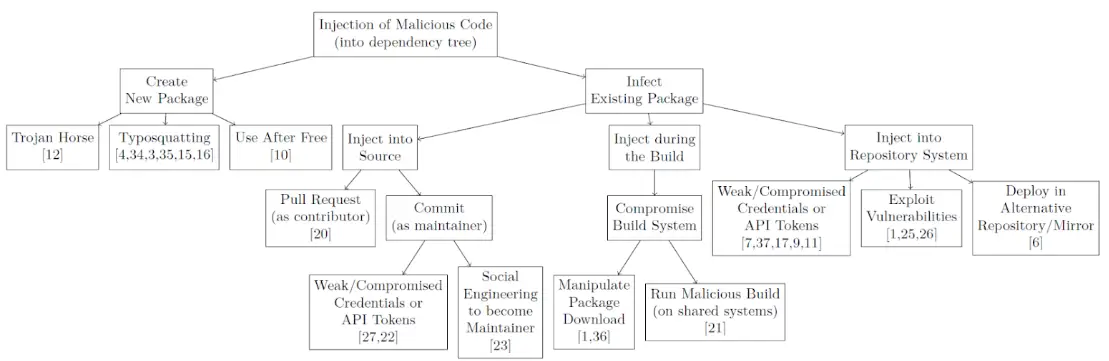
Source: Backstabber's Messer Kollektioun.
De béiswëllege Pak kann bei der Installatioun, beim Softwarebau oder beim Lafzäitprozess funktionéieren. An d'Verhale reecht vun Informatiounsexfiltratioun, z.B. d'Extraktioun vu Geheimnisser fir en zweete Versuch, bis hin zur Quellcode-Extraktioun an dem Läschen vun zousätzlecher Malware. An der nächster Episod wäerte mir déi béiswëlleg Paketen analyséieren a kucken, wéi se publizéiert ginn.
Weiderliesen
Déi nächst Episod Anatomie vu béiswëllege Paketen: Wat sinn d'Trends? wäert sech op real Fäll konzentréieren, déi mir mat eisem Malware Early Warning System Dag fir Dag iwwerwaachen. Mir wäerten iwwerpréiwen, wéi eng Zorte vu Malware gesi goufen, a wéi eng Taktiken, Techniken a Prozedure favoriséiert sinn. Mir wäerten d'Verschleierung an hir Verstopptheet virun potenziellen Iwwerpréifer ënnersichen, d'Ausweichtechniken fir d'Detektioun ze vermeiden, a wéi se sech mat Telemetrie a lateraler Bewegung entwéckelen. Bleift drun!
Referenze
- Backstabber's Knife Collection: E Bléck op Attacken op Open Source Software Supply ChainM. Ohm et al., Mee 2020.
- Schutz géint Open-Source-MalwareWäissbuch vun Xygeni.
- Software Supply Chain Security Réckbléck: E méi séchert Joer 2024 gestaltenBericht vun Xygeni.
