





De Bau vu sécherer Software fänkt fréi un - et kann net eppes sinn, wat een um Enn reparéiert. Dat ass den Haaptunterschied tëscht DevOps an DevSecOps. DevOps huet d'Aarbechtsweis vun Teams geännert, andeems et Entwéckler an Operatiounen zesummebruecht huet. DevSecOps geet nach weider, andeems et Sécherheet an all Schrëtt vum Prozess integréiert. An dësem Beitrag wäerte mir DevOps vs. DevSecOps analyséieren, erklären, firwat DevOps-Sécherheet wichteg ass, an Iech hëllefen ze gesinn, wéi béid Approche besser zesumme kënne funktionéieren.
Xygeni Glossar
Wat ass DevSecOps?
DevSecOps, Ofkierzung fir Development Security Operations, ass eng Philosophie a Praktiken, déi Sécherheetsmoossnamen nahtlos an de Softwareentwécklungsliewenszyklus integréiert (SDLCEt erweidert d'Prinzipie vun DevOps andeems et garantéiert datt d'Sécherheet a jidder Phase vum Entwécklungsprozess berécksiichtegt gëtt, vum Codeschreiwen bis zum Deployment an doriwwer eraus.
DevOps vs. DevSecOps: D'Evolutioun vun der Softwareliwwerung verstoen
Virun net laanger Zäit hunn d'Entwécklungs- an d'Operatiounsteams isoléiert geschafft. Codeännerunge sinn lues virugaangen, an Iwwerraschungen an der leschter Minutt waren heefeg. Dann huet sech alles geännert, wéi DevOps eng Kultur vun Zesummenaarbecht, Automatiséierung a kontinuéierlecher Liwwerung agefouert huet. D'Teams hunn ugefaange Säit u Säit ze schaffen, méi séier a méi zouverlässeg ze liwweren.
Gläichzäiteg ass d'Sécherheet dacks eng Niewegedanke bliwwen - eppes wat derbäigesat gouf nodeems d'Software scho gebaut war. Do fänkt déi richteg Transformatioun un.
Firwat Sécherheet an DevOps eng Nofolgerung war
Fir unzefänken huet DevOps Entwéckler an Operatiounsleit zesummebruecht, wat d'Deployments vereinfacht an d'Feedback-Schleifen verkierzt huet. Mee et huet net vollstänneg op de wuessende Besoin fir modern Software-Ëmfeld ze sécheren agoen.
DevSecOps huet dat geännert. Amplaz d'Sécherheet als Checkpoint um Enn ze behandelen, integréiert DevSecOps se an all Etapp vum Softwareliewenszyklus. Statesch Analysen, Ofhängegkeetskontrollen an Ëmsetzung vu Politiken geschéien elo automatesch - direkt an der ... CI/CD pipeline.
An anere Wierder, bei DevOps geet et ëm Geschwindegkeet a Kooperatioun. DevSecOps füügt agebaute Sécherheet bäi, ouni op Agilitéit ze verzichten.
Den Ënnerscheed tëscht DevOps an DevSecOps beim Verréckelen vun der Sécherheet no lénks
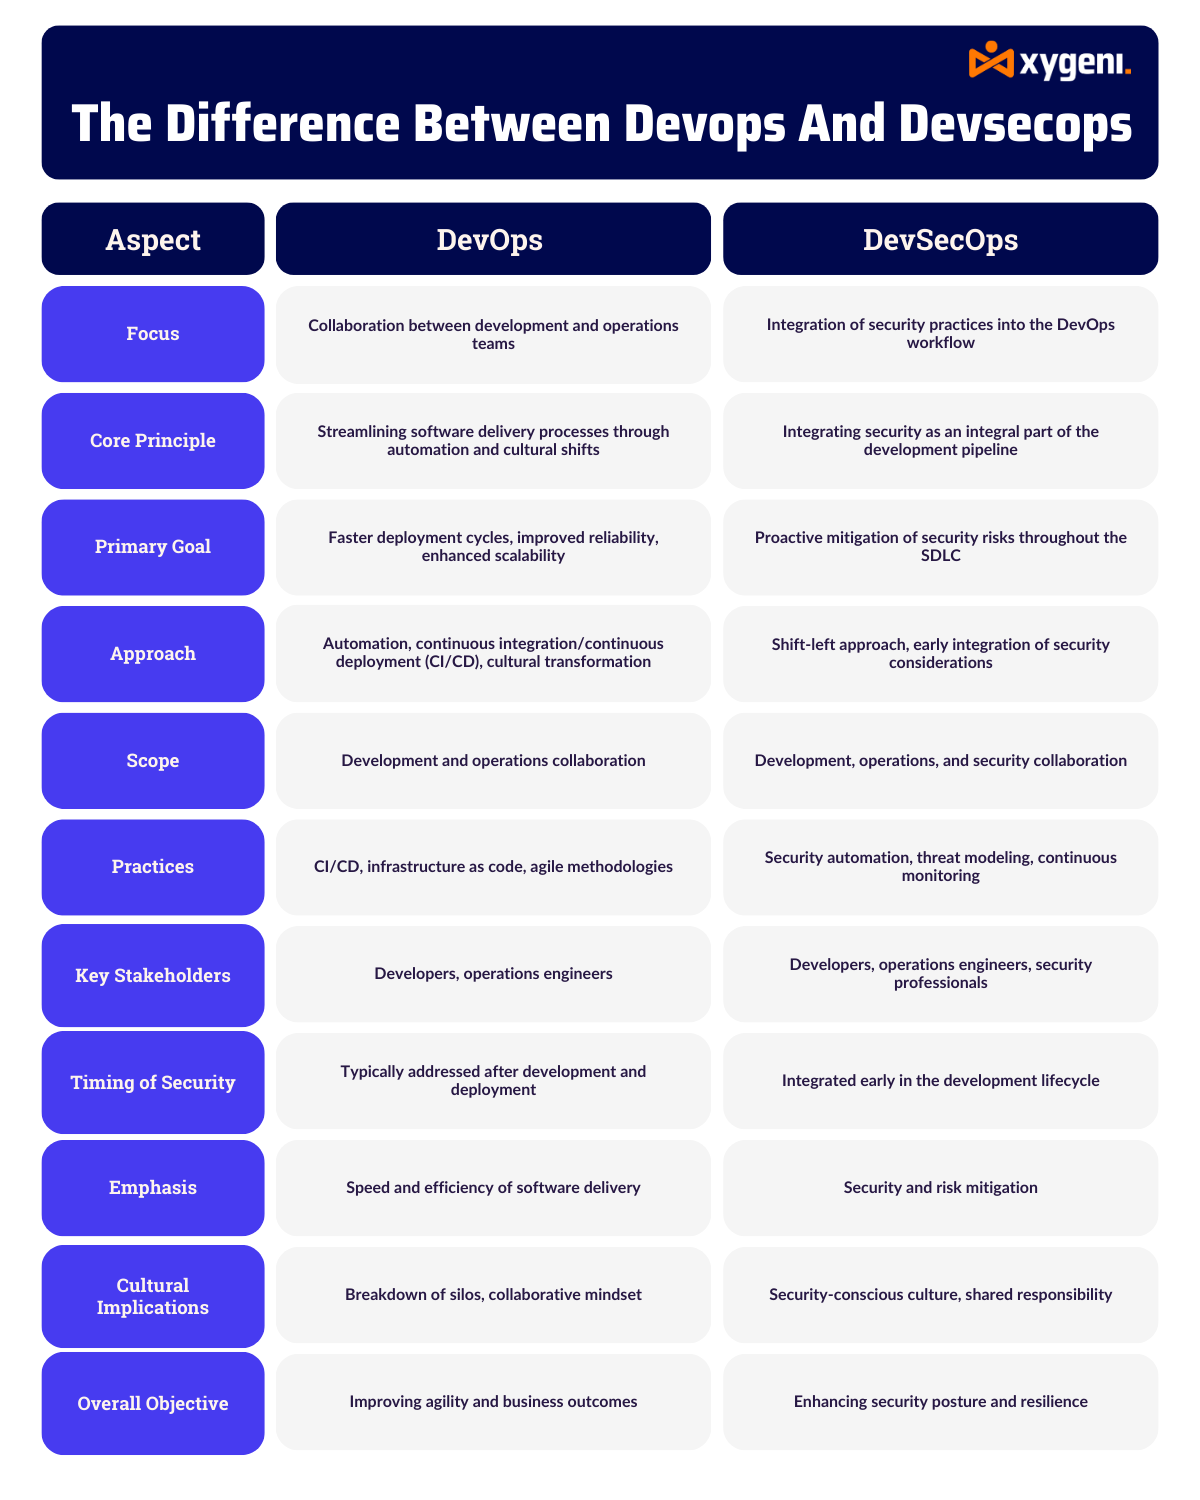
Fir kloer ze maachen, läit den Haaptunterschied tëscht DevOps an DevSecOps am Verantwortungsbereich an dem Timing. DevOps konzentréiert sech op d'Liwwerung vu Software séier duerch Zesummenaarbecht an Automatiséierung. DevSecOps mécht datselwecht - awer mat engem zousätzleche Schwéierpunkt op d'Verlagerung vun der Sécherheet no lénks.
Zum Beispill, an engem DevOps-Setup kéinte Schwachstelle bis an de spéide Teststadien oder souguer an der Produktioun onbemierkt bleiwen. An DevSecOps ginn automatiséiert Sécherheetskontrollen während der Entwécklung an Integratioun duerchgefouert, wouduerch Problemer fréi erkannt ginn a Risiken miniméiert ginn.
Dofir erméiglecht DevSecOps den Équipen, séier ze handelen a sécher ze bleiwen.
Wann Dir prett sidd, dësen Usaz an d'Praxis ëmzesetzen, kuckt Iech dës DevSecOps un. best practice—e praktesche Guide fir Workflows opzebauen, déi vun Ufank un sécher skaléierbar sinn.
Firwat DevOps a Sécherheet sech zesumme mussen entwéckelen
Loosst eis éierlech sinn - d'Sécherheet an engem Silo ze halen funktionéiert net méi. Well d'Applikatioune méi komplex ginn an d'Software-Liwwerketten sech ausdehnen, klëmmt och de Risiko vu Sécherheetsverletzungen. Dofir brauchen d'Teams Tools a Workflows, déi d'Sécherheet als Deel vun der Entwécklungs-DNA behandelen - net als Niewegedanke.
Dofir ass d'Integratioun vun der Sécherheet an DevOps pipelines ass net nëmmen eng Best Practice - et ass essentiell. DevSecOps gëtt Iech Echtzäitvisibilitéit, méi staark Verteidegung a manner Iwwerraschungen um Enn vum Zyklus. An anere Wierder, et ass wéi modern Équipen Software liwweren, déi souwuel séier wéi och sécher ass.
Mat dëse Punkten ass et keng Iwwerraschung, datt de Maart fir DevSecOps e bedeitende Wuesstem erlieft. Laut Grand View Fuerschung, gouf de globale DevSecOps Maart op $ 8.84 Milliarde am Joer 2024 an ass virgesinn ze erreechen $ 20.24 Milliard vu 2030, wuesse bei engem CAGR vun 13.2% vun 2025 bis 2030. Dëse Sprong ënnersträicht déi ëmmer méi grouss Wichtegkeet vun der Integratioun vu Sécherheetspraktiken am ganze Softwareentwécklungsliewenszyklus. Organisatiounen, déi e Virsprong wëlle behalen, mussen vun Ufank un "Security-by-Design"-Praktiken aféieren.
Wëllt Dir méi entdecken?
Liest de komplette Inhaltssail vun DevSecOps a entdeckt, wéi Xygeni Équipen hëlleft, sécher Software vum Code bis an d'Cloud ze bauen.
Wéi Xygeni Iech hëlleft, d'Lach tëscht DevOps an DevSecOps ze iwwerbrécken
Vun der éischter commit bis zur definitiver Verëffentlechung scannt Xygeni aktiv all Eck vun Ärem pipeline.
Sicht Dir no méi Méiglechkeeten, fir d'Sécherheet an Ärer Toolchain ze verbesseren? Kuckt Iech eise Guide iwwer Top Tools fir DevSecOps fir Är Sécherheet ze garantéieren SDLC fir eng kuréiert Lëscht vu Léisungen, déi all Phase vun der sécherer Softwareentwécklung ënnerstëtzen.
Hei ass, wéi Xygeni Iech hëlleft, DevSecOps reibungslos anzeféieren, ouni een eenzegen Deployment-Hicker:
Verbessert Är CI/CD Sécherheet
Vun der éischter commit bis zur definitiver Verëffentlechung scannt Xygeni aktiv all Eck vun Ärem pipelineEt erkennt Fehlkonfiguratiounen, signaliséiert onséchere Code a fänkt fréi mat stateschen an dynameschen Tester Geforen un. Dofir erkennt a behuewe Dir Problemer ier se verschéckt ginn - spuert Zäit a reduzéiert Risiken.
Prioritär dat maachen, wat wierklech wichteg ass
Net all Schwachstelle si gläich, an d'Verfollegung vun Alarmer mat gerénger Auswierkung verlangsamt Iech nëmmen. Xygeni benotzt Gravitéit, Ausnotzbarkeet a Geschäftskontext fir duerch den Kaméidi ze sortéieren. Dofir konzentréiert sech Äert Team op dat wat wierklech wichteg ass, andeems et souwuel d'Sécherheetspositioun wéi och d'Produktivitéit vun den Entwéckler verbessert.
Automatiséiert Sécherheetspaarten ouni ze verlangsamen
Sécherheet sollt Iech net am Wee stoen. Dofir verbënnt sech Xygeni direkt mat GitHub Actions, GitLab, Jenkins an aneren. CI/CD Tools. Eis automatiséiert Paarte blockéieren riskante Code ier e sech no vir beweegt - awer si bréngen keng Reibung mat sech. An anere Wierder, Dir bleift sécher ouni op Geschwindegkeet opzeginn.
Konformitéit am Allgemengen garantéieren
Ob Dir mat ASPM, IaC, oder Open-Source-Risiko, Xygeni riicht Är Workflows aus mat OWASP, NIST SP 800-204D, an CIS standards. Doduerch vermeit Dir Konformitéitsproblemer, reduzéiert d'Auditzäit a schützt Äre Ruff. Kuerz gesot, mir loossen Sécherheet a Konformitéit mat Iech schaffen - net géint Iech.
Kuckt eis SafeDev Talk Episod iwwer proaktivt Risikomanagement an DevSecOps an den nächste Schrëtt maachen Är DevOps sécheren pipeline mat Expertenrot a praktesche Rotschléi!
Bereet fir Är DevOps ze sécheren Pipeline?
Waart net op eng Datenleck fir eng Ännerung ze maachen. Stäerkt Äre Entwécklungsliewenszyklus haut mat Xygeni.
Egal ob Dir Är DevOps-Praktiken opskaliert oder just Är DevSecOps-Rees ufänkt, mir si fir Iech do. Dofir bidden mir Echtzäit-Sécherheet, nahtlos Integratioun a kloer Abléck - sou datt Äert Team sech op d'Gebai konzentréiere kann, net op d'Brandbekämpfung.
Ufro eng Demo haut a kuckt aus éischter Hand, wéi Xygeni Äre Wee zur Softwaresécherheet transforméiere kann. Kee Risiko, keng Verspéidung - just méi staark a méi sécher Software vum éischten Dag un.