






TL; DR
"KI-Sécherheetsfirma" bedeit op d'mannst dräi verschidde Saachen. E puer Ubidder sécheren de Code, deen d'KI schreift, anerer sécheren d'Modeller an d'Agenten selwer, an nach anerer verbannen einfach eng KI-Funktioun mat engem existente Tool. Wësst, wéi ee vun hinnen Dir tatsächlech evaluéiert, ier Dir d'Präisser vergläicht.
D'Entdeckungsmethod trennt déi richteg Ofdeckung vun enger Demo. E Verkeefer, deen Live-Traffic oder en implementéierten Agent brauch fir eppes ze fannen, kann Iech nëmmen iwwer dat soen, wat scho leeft; statesch, Code-Level-Entdeckung fängt et an engem ... op. pull request anstatt.
D'Ausriichtung vum Kader soll iwwerpréift ginn, net op Glawen ugeholl ginn. OWASP seng LLM Top 10, NIST seng AI RMF, a MITRE ATLAS stabil a zitéierbar sinn; frot e Verkeefer, déi tatsächlech Mapping ze weisen, net nëmmen de Logo op enger Folie.
D'Kategorie huet sech séier konsolidéiert. Verschidde Spezialisten, déi KI-nativen Experten sinn, goufen zënter 2024 a méi grouss Plattforme integréiert. Dat ass net disqualifizéierend, awer et ass derwäert direkt ze froen, ob de Roadmap, deen Dir kaaft, an zwee Joer nach ëmmer existéiert.
Wat Dir bei enger AI-Sécherheetsfirma sollt sichen
Gitt "KI-Sécherheetsfirma" an eng Sichbar an, an Dir kritt Dosende vu Fournisseuren, déi all déiselwecht fënnef Wierder benotzen: KI-ugedriwwen, ëmfaassend, vereenegt, nächst Generatioun, agentesch. Näischt dovun seet Iech, wat de Produit tatsächlech mécht, oder ob en dat mécht, wat Äert Team brauch. Dëse Guide ass d'Checklëscht fir duerchzekommen: wat "KI-Sécherheet" tatsächlech ofdeckt, d'Froen, déi eng richteg Fäegkeet vun enger Folie trennen, an d'Warnsignaler, déi a bal all Evaluatioun opdauchen.
„KI-Sécherheetsfirma“ bedeit op d'mannst dräi verschidde Saachen
Ier Dir iergendeen vergläicht, sollt Dir erausfannen, wéi ee Problem Dir tatsächlech léise wëllt. D'Etikett deckt dräi verschidde Kategorien of, an e Fournisseur, deen an enger exzellenter ass, feelt dacks an den aneren zwou.
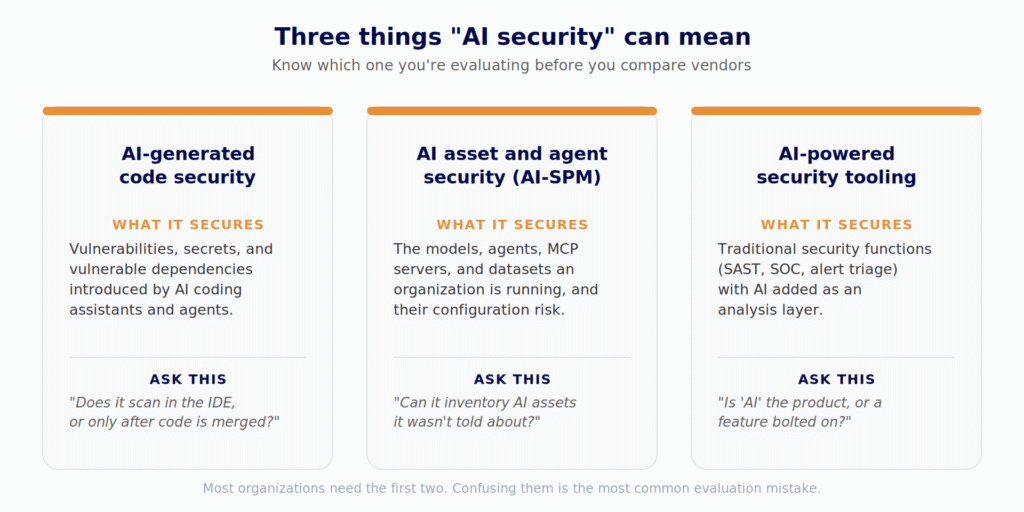
En Tool, dat entwéckelt gouf fir Modeller an der Produktioun ze sécheren, fängt keen halluzinéierten Paknumm an engem ... op. pull request, an e Code-Scanner wäert Iech net soen, datt en net autoriséierte MCP-Server lescht Woch an enger IDE opgedaucht ass.
D'Kafkriterien, déi wierklech wichteg sinn
Wann Dir wësst, wéi eng Kategorie Dir braucht, sinn dëst d'Froen, déi et wäert sinn, all Verkeefer op Ärer Auswiel ze stellen, egal wéi hir Homepage se beschreift.
Rout Fändelen, déi et wäert sinn, sech vun hinnen ewechzehalen
E puer Mustere ginn an dëser Kategorie dacks genuch erschéngen, datt et derwäert ass, se direkt ze nennen, ouni op e spezifesche Verkeefer ze weisen:
- "KI-ugedriwwen" ouni Detailer drënner. Wann e Verkeefer net an engem Saz erkläre kann, wat d'KI tatsächlech anescht mécht wéi e regelbaséierte Scanner, dann ass et e Marketinglabel, keng Fäegkeet.
- E Kader-Badge ouni eppes hannendrun. OWASP oder NIST zitéieren ass einfach. Frot no engem konkrete Beispill, engem richtege Befund, deen un eng richteg Kategorie an deem Kader gebonnen ass, net der kompletter Mapping, just engem. Wann de Verkeefer keen eenzegt Beispill direkt ka produzéieren, ass den Badge dekorativ.
- Onkloerheet doriwwer, wou de Scan stattfënnt. Frot direkt: verléisst eise Code jee eis Infrastruktur während der Analyse? E Fournisseur, deen a senger Architektur zouversiichtlech ass, äntwert an engem Saz. E Fournisseur, deen iwwer Verschlësselung am Transit schwätzt, ouni déi eigentlech Fro ze beäntwerten, huet Iech just d'Äntwert ginn.
- Eng gratis Versioun, déi eigentlech eng 14-Deeg Testphase ass. En wierklech gratis Entwéckler-Tier, keen Countdown-Timer, ass e Signal datt de Verkeefer zouversiichtlech genuch ass, fir de Produit als éischt schwätzen ze loossen.
- All Fäegkeet "kënnt geschwënn". Eng Roadmap-Folie ass kee Produkt. Frot schrëftlech no, wat haut geliwwert gëtt.
Wéi dat an der Praxis ausgesäit
Xygeni AI Security entdeckt d'KI, déi an enger Organisatioun leeft - Modeller, Agenten, MCP-Serveren an KI-Codéierungsinstrumenter - aus deem, wat se a Code a Konfiguratioun hannerloossen, net aus enger Ëmfro oder engem implementéierten Agent. Et generéiert eng AI-BOM an standard CycloneDX ML-BOM formatéiert a kartéiert d'Resultater op d' OWASP LLM Top 10 an der NIST AI RMF. Xygeni DevAI leeft an der IDE, während Entwéckler Code schreiwen, egal ob vum Mënsch geschriwwen oder vun KI generéiert, an seng KI Triage, KI Erklärung an KI Remediation gëllen gläichermoossen fir Befunde vun den eegene Scanner vun Xygeni a fir Befunde, déi schonn an den AppSec Tools vun enger Organisatioun sinn, dat heescht, datt d'Akzeptanz dovun näischt ersat muss ginn. De Quellcode verléisst ni d'Ëmfeld vum Client, mat Ënnerstëtzung fir Ären eegene LLM Kontrakt matzebréngen, wou dat wichteg ass.
Wann Dir dat géint Är eege Checklëscht hei uewen ofweegt, ass den Entwécklerniveau gratis fir unzefänken, an e méi breede Bléck drop, wéi et mat engem existente passt ASPM Programm ass op der Präisäit.

FAQ: D'Wiel vun enger KI-Sécherheetsfirma
Wat ass den Ënnerscheed tëscht KI-Sécherheet an AI-SPM?
KI-Sécherheet ass déi breet Kategorie. KI Security Posture Management (AI-SPM) ass e méi spezifeschen Term, dee vu Gartner als eng opkomend Analystenkategorie unerkannt gëtt, fir Tools, déi d'Positioun vun den KI-Verméigen vun enger Organisatioun entdecken a kontinuéierlech evaluéieren: Modeller, Agenten, Datensätz an hire Konfiguratiounsrisiko, genee sou wéi CSPM et fir Cloud-Infrastrukturen mécht.
Brauch ech en separaten Ubidder fir KI-generéierte Code am Verglach zu KI-Infrastruktur?
Net onbedéngt, awer Dir musst bestätegen, datt een eenzege Fournisseur tatsächlech béid ofdeckt, anstatt unzehuelen, datt et dat mécht, well d'Wuert "KI" zweemol op senger Homepage erschéngt. Frot all eenzel spezifesch iwwer IDE-Niveau Code Scanning an iwwer KI Asset Discovery; dat sinn ënnerschiddlech Ingenieursproblemer.
Ass e Kader wéi den OWASP LLM Top 10 eppes, an deem e Fournisseur "zertifizéiert" ka ginn?
Nee. Et ass eng vun der Gemeinschaft entwéckelt Sensibiliséierung standard, keng Zertifizéierung déi Dir passéiert. E Verkeefer kann seng Detektiounen drop ofweisen, wat iwwerpréifbar ass, awer "OWASP zertifizéiert" ass keng richteg Ausso a sollt als e klenge roude Fändel eleng behandelt ginn.
Erfëllt eng AI-BOM eng spezifesch Reglementatioun?
Net eleng, a keng Reglementéierung nennt haut en "AI-BOM" als obligatoreschen Artefakt. Et hëlleft d'Dokumentatiounserwaardungen ënner Kader wéi den techneschen Dokumentatiounsufuerderunge vum EU AI Act ze erfëllen, awer et ass e Beweis fir d'Konformitéit, keen Konformitéitscheckkëscht.
Firwat ass et wichteg, wann e Fournisseur viru kuerzem iwwerholl gouf?
Et ass net disqualifizéierend; Acquisitioune kënne Ressourcen a Ausdauer bréngen. Awer Roadmaps, Präisser a Supportmodeller änneren sech dacks no enger Acquisitioun, dofir ass et derwäert direkt ze froen anstatt vun enger Kontinuitéit auszegoen.
