






TL; DR
Post-Quantenkryptographie (PQC) bedeit kryptographesch Algorithmen, déi entwéckelt goufen, fir Attacke vun engem zukünftege grousse Quantencomputer ze widderstoen. Den Iwwergank dorop ass elo eng veralteten Obligatioun an Europa, Amerika an Asien-Pazifik. kee Fuerschungsthema méi.
Déi éischt Liwwerung iwwerall ass en Inventar, keng Codeännerung. All Regime, wéi z.B. NIST IR 8547, Iwwergank zur Post-Quantenkryptographie Standards, déi EU-Stroosseplang, Spuenien CCN-TEC 009 an ähnlech fir aner Regiounen, plus sektoriell Empfehlungen wéi z.B. PCI DSS 12.3.3, fänkt domat un, datt Dir gefrot gëtt, wéi eng Kryptographie Dir benotzt, opzezielen.
Eng proposéiert Inkarnatioun vun esou engem Inventar fir kryptographesch Verméigen ass den CBOM (Kryptographesch Materiallëscht), déi eng maschinell liesbar Lëscht vun den Algorithmen, Schlësselen, Zertifikater a Protokoller ass, déi e System benotzt. Et ass eng Erweiderung vun der bekannter SBOM an déi recommandéiert standardasséierte Format fir dësen Inventar.
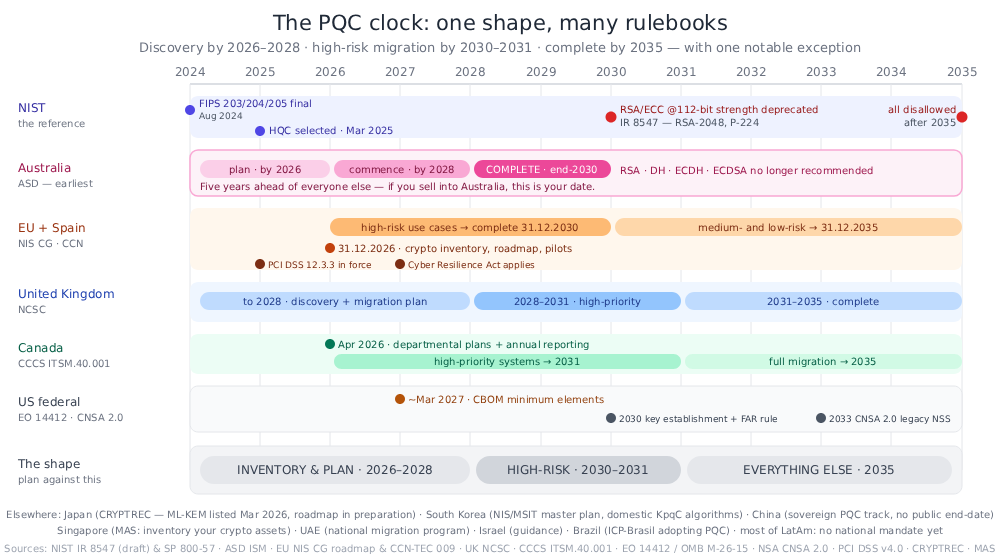
Kuckt Ären fréisten Bindungsdatum no; et kéint net 2035 sinn. Déi meescht Jurisdiktiounen konvergéieren op Entdeckung bis 2026-2028, Héichrisiko bis 2030-2031, Fäerdegstellung bis 2035. D'Ziler si bekannt, awer si sinn net eng eenzeg Ersatz. ML-KEM ersetzt Schlësselaustausch, ML-DSA ersetzt allgemeng Signaturen, während Hash-baséiert Schemae (SLH-DSA, XMSS/LMS) Firmware a laanglieweg Wuerzelen ofdecken. Schlësseletablissementer ginn schonn am Internet geliwwert; Zertifikater an Ënnerschrëfte sinn Joer hannendrun - dofir ënnerscheede sech d'Drénglechkeetsbestellung an d'Liwwerzäitbestellung, an Äre Plang brauch béides.
Den Iwwergank ass en Jorzéngt vu Koexistenz, keen Iwwergank. Bis Mëtt vun den 2030er Joren wäerten déi meescht Organisatiounen klassesch a postquanten Kryptographie niewentenee benotzen, an dacks wuertwiertlech kombinéiert: eng Hybridkonstruktioun. Krypto-Agilitéit ass dat, wat dës Period iwwerliewensfäeg mécht. Et bedeit, datt een den Algorithmus, d'Parameteren oder ob een iwwerhaapt en Hybrid benotzt, duerch Konfiguratioun a Politik änneren kann, anstatt andeems een de Code nei schreift an nei deployéiert.
Et ticken zwou "Aueren", net eng: déi reglementaresch Auer uewen, an "Elo ernten, spéider entschlësselen" (HNDL). Déi leschtgenannt involvéiert Géigner, déi haut verschlësselten Traffic ophuelen, fir en ze entschlësselen, soubal e Quantecomputer existéiert. Dëst bedeit, datt Daten mat enger laanger Vertraulechkeetsdauer scho exposéiert sinn.
De schwéiere Bestanddeel sinn net d'Algorithmen, mee d'Entdeckung. Kryptographie verstoppt sech a Quellcode, Ofhängegkeeten, Zertifikater, Schlësseldateien, Infrastruktur-als-Code, Containerbiller, Protokollkonfiguratioun a Produkter vun Drëttubidder. E glafwierdege Inventar muss éierlech soen, wat e net gesäit.
Xygeni kann Iech hëllefen, Iech op PQC virzebereeden, andeems et de CBOM erstellt, all Krypto-Verméigen no Quanterisiko klasséiert, e Migratiounsréckstand no HNDL-Expositioun klasséiert, d'Resultater op sechs Reguléierungsregime ofbildt a Berichter iwwer d'Post-Quante-Bereetschaft vun Ären Ofhängegkeeten ofgëtt. Voll Detailer: Quantum-Safe Konformitéit.
Wat e Quantecomputer futti mécht - a wat en net mécht
Dës Ënnerscheedung ass dee wichtegsten technesche Fakt fir e GRC-Publikum, well se entscheet, ob eng Erkenntnis eng ass, déi Ersatzprojet oder engem KonfiguratiounsännerungWann een et falsch mécht, gëtt et net nëmmen nëtzlos, mee och aktiv schiedlech fir d'Sanéierung.
Shor's Algorithmus — e Quantenalgorithmus, deen grouss ganz Zuelen faktoriséiert an diskret Logarithmen effizient berechent — brécht strukturell déi haiteg Public-Key-Kryptographie: RSA, ECDSA, EdDSA, Diffie-Hellman an ECDH, oder DSA. Et gëtt keng Fixéierung vun der SchlësselgréisstE 4096-Bit RSA-Schlëssel ass net bedeitend méi sécher wéi ee mat 2048-Bit géint e Quantegéigner. Dës Algorithmen musse... ersatDatselwecht gëllt fir national Varianten, déi op der selwechter Mathematik opgebaut sinn - zum Beispill de chineseschen SM2 baséiert op enger elliptescher Kurve an dofir gläichermoossen ausgesat.
Grover säin Algorithmus — e Quantensichalgorithmus — schwächt symmetresch Chifferen an Hashfunktiounen, awer nëmmen andeems hir effektiv Stäerkt ongeféier halbéiert gëtt. Dës sinn op der Plaz härtbar: vun AES-128 op AES-256 wiesselen, vun SHA-256 op SHA-384 oder SHA-512. NIST IR 8547 mécht de Punkt direkt: NIST seng symmetresch standards „si wesentlech manner ufälleg fir bekannt Quanteattacken wéi d'Public-Key-Kryptographie“ standards", an all genehmegt symmetresch Primitiv, deen op d'mannst 128 Bits klassesch Sécherheet ubitt, entsprécht ëmmer nach der niddregster Post-Quante-Sécherheetskategorie vum NIST.
D'Maschinn, déi dat maache géif, nennt sech eng CRQC - a kryptographesch relevante QuantecomputerD'ëffentlech Politik ass virsiichteg wat säi Status ugeet; den US-Ëmsetzungsmemorandum seet et kloer: "Et ass nach net bekannt, datt e CRQC existéiert, awer stänneg Fortschrëtter am Beräich vum Quantecomputer kéinten an den nächste Jorzéngt zu engem CRQC féieren."
Wat sech geännert huet, ass net datt d'Maschinn ukomm ass - et ass datt d'Schätzung vun deem wat se brauch ëmmer méi kleng gëtt. Am Mee 2025 huet de Craig Gidney vu Google Quantum AI eng Ressourcenschätzung publizéiert, déi weist datt RSA-2048 kéint ënner enger Woch vun engem Quantecomputer mat manner wéi enger Millioun rauschend Qubits berücksichtegt ginn. — ongeféier eng zwanzegfache Reduktioun vun senger eegener Schätzung vun 2019 vun ~20 Milliounen. Dat ass eng Ingenieursschätzung, awer eng Schätzung, déi a sechs Joer ëm den 20-fache fällt, ass genee déi Zort Trend, fir déi eng Risikofunktioun bezuelt gëtt, eescht ze huelen.
D'Auer, déi scho ugefaangen huet: elo ernten, spéider entschlësselen
Elo sammelen, spéider entschlësselen (HNDL) ass d'Praxis, verschlësselten Traffic oder Daten haut ze erfassen an ze späicheren, bis e CRQC se entschlësselen kann. Et konvertéiert eng zukünfteg Fäegkeet an eng aktuell Belaaschtung fir alles, wat Joer laang vertraulech muss bleiwen: Gesondheetsdossieren, juristesch Akten, intellektuellt Eegentum, Staatsgeheimnisser, laangfristeg Umeldungsinformatiounen, ënnerschriwwe Beweiser.
D'Reguléierungsautoritéiten hunn opgehalen, sech domat ze schützen. De Virschlag vun der Europäescher Kommissioun vum Januar 2026 fir den NIS2 z'änneren, seet an der Bemierkung 8, datt "d'Méiglechkeet vun 'harvest now - entschlësseln spéider Attacken', déi wahrscheinlech schonn elo optrieden, an déi zukünfteg Risiken, déi duerch Quanteattacken op Fälschungen vun Ënnerschrëften entstinn", den Iwwergank rechtfertegen.
D'Konsequenz vun der Planung ass einfach Arithmetik, en Argument, dat d'Michele Mosca zënterhier mécht. 2015: addéiert d'Zuel vun de Joren, déi Är Donnéeë vertraulech bleiwe mussen, zu der Zuel vun de Joren, déi Är Migratioun dauert. Wann dës Zomm iwwer de Punkt geet, wou e CRQC plausibel existéiert, sidd Dir scho spéit. Fir déi meescht reglementéiert Organisatiounen iwwerschreit eng Migratioun vu méi Joer plus eng Dekade vun Datenspeicherung all glafwierdeg Schätzung.
Den NIST zitt déi operationell Conclusioun am IR 8547: et "erwaart, d'Migratioun op quanteresistent Schlëssel-Etablissementsschemae prioritär ze setzen ... fir géint 'elo ernten, spéider entschlësselen' Attacken ze schützen, besonnesch an interaktiven Protokoller wéi TLS an IKE." Schlëssel-Etablissement als éischt, Ënnerschrëften als zweet - an d'Uweisung fir d'US-federal Phasing folgt wuertwiertlech, mat der Post-Quante-Schlëssel-Etablissement e ganzt Joer virun den Ënnerschrëften. (IKE ass de Schlëssel-Verhandlungsprotokoll hannert IPsec VPNs.)
Firwat ass dëst e GRC-Problem, ier et e Kryptographie-Problem ass?
Et ginn dräi Grënn, firwat dëst op den Schreifdëscher vun de Leit lant CISOs a Compliance Officers anstatt bei Krypto-Ingenieuren ze bleiwen.
D'Deadlines kommen aus dem Gesetz a vun der Reglementatioun, net aus der Physik. Keen weess, wéini e CRQC kënnt. Jidderee kann nokucken, datt d'EU erwaart, datt héichriskante Benotzungsfäll bis Enn 2030 migréiert sinn, datt den australeschen ASD erwaart, datt déi ganz Transitioun... fäerdeg bis Enn 2030, an datt den NIST RSA an d'Elliptiker-Kurve-Kryptographie op dem 112-Bit Sécherheetsniveau no 2030 ofschreift an all Quanten-ufälleg Public-Schlëssel-Kryptographie no 2035 verbitt. Dës Datume sinn iwwerpréifbar; d'Quantenzäitlinn ass dat net.
Déi éischt Liwwerung ass en Audit-Artefakt. Ier en Algorithmus ausgetosch gëtt, stellt all Regime déiselwecht Fro: Wat fir eng Kryptographie hues du, a wou? Dat ass eng Inventarverpflichtung - eng Governance-Liwwerung mat engem Besëtzer, enger Iwwerpréiwungskadenz a Beweisufuerderungen. PCI DSS verlaangt genau dat zënter Mäerz 2025, egal ob Quantum oder net.
Et ass e Beschaffungsproblem. Déi meescht Kryptographie an Ärem Besëtz ass net Ären. Si ass a Bibliothéiken, Plattformen, Apparater, SaaS-Ubidder a Bezuelterminalen. D'EU-Roadmap freet d'Entitéiten, "Ofhängegkeetskarten ze erstellen ... andeems se souwuel intern Ofhängegkeeten ewéi och Ofhängegkeete vun Drëttpersounen ënnersichen"; d'ASD publizéiert eng Begleetlëscht vu Post-Quante-Froen, déi Dir Äre Fournisseuren stelle kënnt. Béides sinn Aktivitéite vum Fournisseurmanagement, a béid brauchen Beweiser, déi Dir engem Auditeur virleeën kënnt.
D'Relebookwat tatsächlech fir Iech gëllt
D'Algorithmen sinn festgeluecht
NIST huet de Kär Post-Quante-Bericht finaliséiert standardam August 2024 — ML-KEM fir Schlësselanlagen (FIPS 203), An ML-DSA (FIPS 204) an SLH-DSA (FIPS 205) fir Ënnerschrëften - sou datt et net méi e "Waardezäit op den" gëtt standard"s" Verteidegung. A KEM, oder Schlësselkapsulatiounsmechanismus, ass den postquantumeschen Ersatz fir de Schlësselaustausch: et etabléiert e gemeinsamt Geheimnis tëscht zwou Parteien, an et ass deen Deel, deen HNDL stoppt.
Zwee weider sinn am Fluch: FN-DSA (FIPS 206, baséiert op Falcon) ass nach ëmmer net emol als Entworf publizéiert, an HQC gouf am Mäerz 2025 als codebaséierte Backup-Schlëssel-Enkapsulatiounsmechanismus ausgewielt, dokumentéiert an NIST IR 8545Kee vun deenen zwee sollt haut e Plang blockéieren, awer béid sinn Grënn fir ze bauen Krypto-Agilitéit — d'Méiglechkeet, den Algorithmus duerch Konfiguratioun z'änneren anstatt de Code nei ze schreiwen. Wéi ee vun Ären Algorithmen zu wéi ee gëtt, ass festgeluecht an d'Ersatzkaart weider erof.
D'Referenzzäitlinn: NIST IR 8547
NIST IR 8547, Iwwergang zur Post-Quantenkryptographie Standards, ass den Dokument, géint deen déi meescht aner Roadmaps kalibréieren, well et Datumer fir den Austrëtt vun der klassescher Public-Key Kryptographie festleet:
| Algorithmusfamill | Parameteren | Transitioun |
|---|---|---|
| ECDSA, RSA (Ënnerschrëften) | 112 Bits Sécherheetsstäerkt | Ofgeschaaft no 2030, net erlaabt no 2035 |
| ECDSA, EdDSA, RSA (Ënnerschrëften) | ≥ 128 Bits Sécherheetsstäerkt | Net erlaabt no 2035 |
| Etabléierung vu Schlësselen fir endlech Felder wéi DH an MQV, ECDH, RSA | 112 Bits Sécherheetsstäerkt | Ofgeschaaft no 2030, net erlaabt no 2035 |
Eng Bemierkung zu den Eenheeten: NIST-Staaten Sécherheet Stäerkt, net Schlëssellängt. Pro SP 800-57 Deel 1 Rev. 5, Tabelle 2, ass den 112-Bit Stäerktniveau RSA-2048 an elliptesch Kurven mat enger 224–255-Bit-Uerdnung (P-224); den 128-Bit-Niveau ass RSA-3072 a Kurven vun 256–383 Bits (P-256). Also ass "112-Bit RSA" keen 112-Bit Schlëssel - et ass den RSA-2048, deen ëmmer nach e groussen Deel vun den TLS-Produktiounsdaten ofschléisst. An déi allgegenwärteg P-256 / RSA-3072-Kopplung ass net am Ofschreiwungs-Bucket vun 2030; et ass am Disallowance-Bucket vun 2035. Béid Buckets endegen op der selwechter Plaz: no 2035 gëtt kee quanten-vulnerable Public-Key-Algorithmus méi bei iergendenger Parametergréisst guttgeheescht.
Eng Viraussetzung, déi et wäert ass ze wëssen, ier Dir et an engem Steierungsprozess zitéiert commitTéi: IR 8547 ass nach ëmmer en éischten ëffentlechen Entworf — publizéiert November 2024, Kommentarperiod ofgeschloss Januar 2025, keng definitiv Versioun zum Zäitpunkt vum Schreiwen. Dat huet et awer net dovun ofgehalen, d'Referenz ze ginn; national Roadmaps a Produkter vum Fournisseur, Xygeni abegraff, kalibréiert dogéint. Notéiert och wat et ass netEt seet näischt iwwer Inventarer, Entdeckung oder Krypto-Agilitéit. Dës Verpflichtungen kommen vun iergendwou anescht.
Déi global Kaart: wien seet wat, a bis wéini
Dës Tabelle resüméiert de reglementaresche Kader no Regioun:
| Jurisdiktioun / Kierper | Wat ass agestallt | Schlëssel Datume |
|---|---|---|
| Australien — ASD | Déi schaarfst Zäitlinn iwwerall. ISM recommandéiert d'Stopp vun RSA, DH, ECDH an ECDSA. | Plang 2026 · Ufank 2028 · Ofschloss 2030 |
| EU — NIS CG Roadmap; COM(2026) 13 proposéiert d'Integratioun vu PQC an den NIS2 | National Roadmaps, kryptographesch Inventairen, Ofhängegkeetskaarten; CBOM mam Numm recommandéiert | 2026 éischt Schrëtt · 2030 héicht Risiko ofgeschloss · 2035 mëttel/niddreg |
| Spuenien — CCN-TEC 009 / BP-37 (Juli 2026) | EU-Meilesteen konkretiséiert, mat engem kryptographeschen Inventarliwwerungsmëttel | 31.12.2026 Strategie, Gouvernance, Krypto-Inventar, Piloten · 31.12.2030 héicht Risiko · 31.12.2035 mëttel |
| Vereenegt Kinnekräich — NCSC | Als éischt Entdeckung, dann Prioritéitsmigratioun | Entdeckung + Plang 2028 · Héichprioritéit 2031 · Ofschloss 2035 |
| Kanada — CCCS ITSM.40.001 | Departementspläng plus jäerleche Fortschrëttsberichterstattung | Pläng Abrëll 2026 · 2031 héich Prioritéit · 2035 voll |
| US-Bundesstaat — EO 14412 / OMB M-26-15 | Agenturmigratioun, Kontraktorenkaskade a CBOM-Mindestelementer | ~Mäerz 2027 CBOM Elementer · 2030 Schlëssel Etablissement + FAR Regel · 2031 Ënnerschrëften · 2035 vollstänneg |
| US-amerikanesch national Sécherheetssystemer — NSA CNSA 2.0 | Reng PQC, keen Hybrid; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | déi meescht Kategorien 2030–2031 · Rescht 2033 |
| Japan — CRYPTREC; Cybersécherheetsstrategie 2025 | ML-KEM op d'Lëscht vun de recommandéierte Chifferen bäigefüügt (Mäerz 2026); PQC op eng direkt politesch Prioritéit erhuewen | Migratiounsplang an der Virbereedung |
| Südkorea — Nationalen Geheimdéngscht / MSIT, KpqC | Nationalen Masterplang plus en nationale Algorithmus-Set (HAETAE, AIMer, SMAUG-T, NTRU+) ausgewielt fir 2024-25, deen zesumme mam NIST leeft | Secteurpiloten amgaang |
| China — ICCS / Staatlech Kryptographieverwaltung | Souveränen Track: säin eegene PQC-Concours (Umeldungen ofgeschloss Juni 2026) amplaz vun den NIST-Algorithmen ze benotzen | keen ëffentlechen Enndatum |
| Singapur - MAS Berodung (Feb 2024) | Sektororientéiert: Finanzinstituter sollen eng Inventariséierung vu kryptographesche Verméigen opstellen a prioritär Verméigen fir d'Migratioun identifizéieren | kee festen Datum |
| Neiséiland — NZISM | Et gëtt eng Sektioun fir d'Virbereedung vun der PQC; keng guttgeheescht PQC-Algorithmen a keng Migratiounsfrist festgeluecht | näischt gesat |
| ▫ Par | National Verschlësselungspolitik an e nationale Post-Quantemigratiounsprogramm, mat engem staatlech ënnerstëtzte Krypto-Entdeckungsinitiativ | Programm amgaang |
| Israel - INCD / Bank vun Israel | Regierungsorganer sollen Infrastruktur kartéieren an exposéiert Donnéeën identifizéieren; Secteurrichtlinnen zu Inventarer a Roadmaps - Richtlinnen, nach net obligatoresch | Orientatioun |
| Brasilien — ITI | Post-Quantenalgorithmen ginn iwwer eng normativ Instruktioun (Januar 2026) an ICP-Brasil, déi national Public-Key-Infrastruktur, integréiert. | agefouert an d'Zertifikatsemissioun |
| Rescht vu Lateinamerika (Mexiko, Kolumbien, Peru, Chile…) | Kee PQC-spezifescht nationalt Mandat zum Zäitpunkt vun dësem Schreiwen publizéiert | Verpflichtungen kommen iwwer Secteurreguléierer, PCI DSS a Clientkontrakter |
Dräi Divergenzen si méi wäert wéi eng Tabellerei.
- Australien ass fënnef Joer virun all deenen aneren. D'Richtlinne vun der ASD sinn net, "déi schwaach Parameteren bis 2030 ofzeschafen" - si sinn, "den Iwwergang bis Enn 2030 ofgeschloss ze hunn", an den ISM recommandéiert, d'Benotzung vun der traditioneller asymmetrescher Kryptographie, "inklusiv kryptographesch Algorithmen wéi d'Primitiven vum Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) an Elliptic Curve Digital Signature Algorithm (ECDSA)", bis zu dësem Datum opzehalen. Wann Dir an Australien operéiert oder un australesch staatlech Liwwerketten verkaaft, ass dat Ären verbindlechen Datum, net 2035.
- China bedreift e souveräne Wee. Et huet ML-KEM an ML-DSA net ugeholl; den Institut vun der Staatlecher Kryptographieverwaltung huet säin eegenen Opruff fir kommerziell Algorithmen vun der nächster Generatioun organiséiert, mat Umeldungen, déi am Juni 2026 ofgeschloss goufen, an standards ze verfollegen. Fir eng multinational heescht dat Planung fir zwee Post-Quantenalgorithmusfamilljen am selwechte Beräich, mat SM2 - baséiert op elliptescher Kurve, also gläichermoossen Shor-gebrach - als den zoustännege Vertrieder, deen ofmigréiert. Krypto-Agilitéit héiert hei op eng Abstraktioun ze sinn.
- De gréissten Deel vun der Welt huet guer kee nationale PQC-Mandat - an et ännert sech wéineg. A bal ganz Lateinamerika, an a groussen Deeler vum Mëttleren Osten an Asien-Pazifik, gouf nach keng PQC-Frist publizéiert. Verpflichtunge kommen ëmmer nach, iwwer dräi Kanäl, déi Grenzen ignoréieren: Secteurreguléierungen (eng Berodung fir Finanzinstituter am Stil vu Singapur; d'Erwaardunge vun enger Zentralbank), horizontal standards, déi scho e kryptographeschen Inventar verlaangen (PCI DSS, ISO/IEC 27001 Kontrollsätz), a Clienten. E Liwwerant un e Keefer aus der EU, Australien oder dem US-Bundesstaat ierft seng Frist duerch de Kontrakt.
Wat bindt eng privat Organisatioun iwwerhaapt?
Loosst d'national Roadmaps fir e Moment op d'Säit. Fir déi meescht privat Organisatiounen kommen déi duerchsetzbar Verpflichtungen vu véier Plazen, vun deenen keng fir Quantum geschriwwe gouf:
- 2 (Direktiv (EU) 2022/2555) verlaangt an Artikel 21(2)(h) "Politiken a Prozeduren iwwer d'Benotzung vu Kryptographie a wou et néideg ass, Verschlësselung" als Basismoossnam fir de Risikomanagement. COM(2026) 13 géif d'Quantendimensioun explizit maachen, andeems en den Iwwergang zum PQC an Artikel 7(2) bäigefüügt gëtt.
- Dora - de Digital Operational Resilience Act an hir technesch standards, Kommissioun delegéiert Regulatioun (EU) 2024/1774Artikel 6 verlaangt vu Finanzentitéiten, an hirer Verschlësselungspolitik "Bestëmmunge fir d'Aktualiséierung oder d'Ännerung, wou néideg, vun der kryptographescher Technologie op Basis vun den Entwécklungen an der Kryptanalyse" anzebannen, a wa se net aktualiséiere kënnen, "Mitigatiouns- a Kontrollmoossnamen ze huelen, déi d'Widderstandsfäegkeet géint Cyberbedrohungen garantéieren". Dat ass eng Verpflichtung zur Krypto-Agilitéit mat engem ugeschlossene Supervisor, an d'Begrënnung nennt explizit Quantefortschrëtter.
- PCI DSS v4.0 Ufuerderung 12.3.3 — déi, bei där déi meescht Organisatiounen scho versoen, ouni datt se et mierken, ass eng verstoppt PQC-Ufuerderung. De PCI SSC beschreift et als eng "nei Ufuerderung, kryptographesch Chiffréierungssuiten a Protokoller, déi op d'mannst all 12 Méint benotzt ginn, ze dokumentéieren an ze iwwerpréiwen", an et ass net méi eng Best Practice méi. 31 Mäerz 2025Kee PQC-Deadline, keng Lëscht vun de Quantenalgorithmen - awer den jäerleche kryptographeschen Inventar an den dokumentéierte Plang fir op kryptographesch Ännerungen ze reagéieren sinn am Viraus.cisd'Kontrollen, déi e PQC-Programm brauch, schonn a Kraaft a scho gepréift.
- Beschaffungskaskad. Zwee Klauselen wäerten iwwer all national Roadmap erausgoen. Cyber Resilience Act (Regulatioun (EU) 2024/2847) gëllt ab 11 Dezember 2027 a mécht schonn eng SBOM eng Hierstellerverpflichtung fir Produkter mat digitalen Elementer - et verlaangt keng CBOM, awer et etabléiert maschinell liesbar Materiallëschten als Produktkonformitéitsartefakte. An an den USA, EO 14412 instruéiert de Federal Acquisition Regulation (FAR) Council, eng Reegel virzeschloen, déi verlaangt, datt ofgedeckte Kontraktoren fir den NIST FIPS ze respektéieren, deen PQC-Algorithmen enthält bis de 31. Dezember 2030, an — déi Klausel mat der gréisster Reechwäit — Uerder CISA an NIST fir bannent 270 Deeg (ongeféier) ze publizéieren 19 Mäerz 2027), „ëffentlech Richtlinnen, déi d'Meenung vun den Agenturen iwwer déi minimal Elementer fir eng kryptographesch Materiallëscht beschreiwen. Dës Elementer sollen déi automatiséiert Bewäertung vun de kryptographesche Verméigen erméiglechen, déi vun engem Hardware- oder Softwareelement benotzt ginn.“
Dat Lescht ass wäit iwwer Washington eraus wichteg. „Mindestelementer fir en SBOM„ass virdruciswéi d'Software-Materiallëscht vun enger gudder Iddi zu engem vertraglechen Artefakt weltwäit ginn ass. CBOM ass elo op deem selwechte Wee, mat automatiséiert Bewäertung an d'Ufuerderung ageschriwwen - eng manuell Tabelle erfëllt se net.
Format: CycloneDX CBOM
CycloneDX ass de standard dat gëtt CBOM eng konkret Form. Versioun 1.7, verëffentlecht den 21. Oktober 2025 a ratifizéiert als ECMA-424 2. Editioun, ass déi aktuell kryptofokuséiert Revisioun: si füügt eng ... bäi standardLëscht vu kryptographeschen Algorithmusfamilljen an eng ëmfaassend Lëscht vun elliptesch Kéiren, explizit fir "Auditen, Konformitéitsiwwerpréiwungen a PQC-Bereetschaftsbeurteilungen" z'ënnerstëtzen. E CycloneDX CBOM beschreift véier Aarte vu Krypto-Verméigen - Algorithmen, Protokoller, Zertifikater a verwandt Material wéi Schlësselen, IVs a Salzer - plus d'Softwarekomponenten, déi se implementéieren.
De Punkt ass enk, awer nëtzlech: wann d'CBOM-Mindestelementer publizéiert ginn, ass CycloneDX de Format, iwwer deen de Maart scho schwätze wäert.
Déi konsolidéiert Zäitlinn
D'Muster ass bal iwwerall déiselwecht Form: Entdeckung bis 2026–2028, Migratioun mat héijem Risiko bis 2030–2031, alles anescht bis 2035. Plangt no där Form an Dir sidd am Groussen a Ganzen mat all deenen ausgeriicht. Da fannt den eenzegen Datum, deen Iech bindt. Dir éischtens - et ass selten 2035, a fir jiddereen, deen am PCI DSS-Ëmfang läit, huet d'Inventarverpflichtung am Joer 2025 ugefaangen.
D'Migratioun selwer: wat ersetzt wat
Deadlines sinn nëmmen d'Halschent vum Briefing. Déi aner Halschent ass dat, wat Dir tatsächlech migréiert. ze maachen — an d'Äntwert ass net eng Substitutioun, mä verschidde, mat ënnerschiddlecher Reife, ënnerschiddleche Gréissten a ganz ënnerschiddleche Liwwerzäiten.
D'Ersatzkaart
| Wat Dir haut hutt | Wat et gëtt | Standard | Wat ze kucken |
|---|---|---|---|
| RSA Schlësseltransport, DH / ECDH Schlësselaustausch — TLS, VPN/IPsec, SSH, Messagerie | ML-KEM, haut an der Praxis als Hybrid mat X25519 | FIPS 203 | Déi dréngend Fro: Dëst ass wat HNDL ophält. Schonn am Internet-Skala agesat. |
| RSA / ECDSA / EdDSA Allgemeng Ënnerschrëften - Zertifikater, Tokens, Dokumenter | ML-DSA | FIPS 204 | Gréissten. ML-DSA-44 füügt ongeféier 15 kB pro TLS-Verbindung bäi géint eng Mediankette vun haut vun 3.2 kB. |
| Signaturen, déi eng aner mathematesch Wette brauchen, oder ganz laanglieweg Vertrauenswurzelen | SLH-DSA | FIPS 205 | Hash-baséiert a konservativ, awer grouss Signaturen a lues Ënnerschrëft |
| Firmware, Software a sécher Boot-Signéierung | XMSS oder LMS (stateful hash-based), oder SLH-DSA | SP 800-208 | Staatsverwaltung ass eng schwéier operationell Ufuerderung - d'Wiederverwendung vun engem eenzege Schlëssel zerstéiert d'Sécherheet vum Schema. |
| Gréisstbegrenzt Ënnerschrëften | FN-DSA | FIPS 206 — nach net publizéiert | Setzt et net an e Plang fir 2026–2027 |
| Eng Heck géint e Gitterbroch | HQC | Ausgewielt Mäerz 2025, standard ofhängeg | E Backup KEM, kee Plang |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 oder SHA-3; 3DES, MD5, SHA-1 aus dem Asaz setzen | Bestehend FIPS | Grover Territoire: eng Parameterännerung, keen Ersatz |
Hybrid — d'Kombinatioun vun engem Post-Quantenalgorithmus mat engem klassesche sou datt en Ugräifer béid muss briechen — ass déi Standardhaltung beim Iwwergang, an RFC 9794 (Juni 2025) endlech standardhuet de Vokabular dofir ("PQ/T Hybrid") isiséiert. D'Politik divergéiert hei, dofir ass et eng Fro vun der Jurisdiktioun, keng Ingenieurspräferenz: De spuenesche CCN recommandéiert d'Hybridiséierung vu Gitterbaséierte Signaturen (ML-DSA, FN-DSA), während en awer behaapt, datt Hash-baséiert Schemae (XMSS, SLH-DSA) dat net brauchen, an d'EU-Haltung am Allgemengen hybridfrëndlech ass; CNSA 2.0 wëll dogéint reng PQC fir national Sécherheetssystemer. Eng Multinational brauch béid Konfiguratiounen, wat en Argument ass, fir den Algorithmus d'Konfiguratioun anstatt de Code ze wielen.
Wat keen Drop-in Ersatz huet
Den NIST huet standardgenau zwou Saachen: Schlësselverschlësselung an digital Signaturen. Dat ass genuch fir de gréissten Deel vun engem Besëtz, a fir de Rescht näischt. Wann Är Systemer op Pairing-baséiert Konstruktiounen, Identitéits- oder Attribut-baséiert Verschlësselung, Schwellwäerter, Blind- oder Gruppsignaturen oder aner fortgeschratt Kryptographie op Protokollniveau vertrauen, gëtt et keen approuvéierte Post-Quanten-Equivalent fir op haut ze migréieren - déi éierlech Äntwert ass dës Uwendungen elo z'identifizéieren, se als ongeléist ze markéieren an en Ausgang ze designen anstatt op e ... ze waarden. standardDatselwecht gëllt fir Hardware-Roots of Trust: HSMs (Hardware-Sécherheetsmoduler), TPMs a Smartcards lafen op Silizium-Refresh-Zyklen, déi méi laang sinn wéi de reglementaresche Fënster.
Net eng Migratioun, mä verschidde mat ënnerschiddleche Liwwerzäiten
Hei ännert d'Ersatzkaart den Zäitplang vun der Bereetschaft. D'Reiefolleg vun der Dringlechkeet an d'Reiefolleg vun der Liwwerzäit sinn net déiselwecht, an e Plang, deen nëmmen op engem vun hinnen opgebaut ass, wäert eng Deadline verpassen.
- Daten am Transit - Schlëssel Etablissement. Héchst Dringlechkeet (et ass d'HNDL-Uewerfläch) an den kuerzst Liwwerzäit: fir déi meescht Stacks ass et en Upgrade vun der Bibliothéik an eng Konfiguratiounsännerung. Et ass och noweisbar handhabbar - Cloudflare huet bericht an Oktober 2025 datt iwwer d'Halschent vum mënschinitiéierte Verkéier op säin Netzwierk scho Post-Quantum Key Agreement benotzt huet. D'Lück ass op Ärer Säit vun der Verbindung: nëmmen ~39% vun den Top 100,000 ëffentleche Webserveren hunn et ënnerstëtzt, an 3.7% vun den Ursprungsserveren hannert Cloudflare. Aktuell Zuelen sinn op Cloudflare Radar. Fänkt hei un, maacht fréi fäerdeg.
- Code, Firmware a sécher Boot-Signéierung. Niddreg HNDL-Drénglechkeet - keen sammelt eng Ënnerschrëft - awer eng laang Liwwerzäit an eng fréi Frist, well en Apparat, deen 2027 geliwwert gouf, nach ëmmer 2040 Ënnerschrëfte muss verifizéieren, an d'Ënnerschrëftswurzele eng Liewensdauer vu méi wéi engem Joerzéngt hunn. standards si prett (SP 800-208, SLH-DSA); CNSA 2.0 an de spuenesche CCN setzen d'Firmware-Ënnerschrëft aus genau dësem Grond ganz uewen an der Schlaang. Fänkt elo un, trotz der gerénger Dringlechkeet.
- PKI a Zertifikater. Dir kontrolléiert dëse Plang net. Et gouf net erwaart, datt Post-Quantenzertifikater virun 2027 breet verfügbar a vertrauenswierdeg iwwer verschidde Browser verfügbar wieren, Hybridzertifikatsformate ware beim IETF Enn 2025 nach ëmmer onkloer, an d'Kettengréissten wuessen ëm e puer Mol. Pilot a Budget; verspriecht keen Datum, deen Dir net selwer bestëmmt.
- Roueg Daten a laanglieweg Archiven. D'Mass-Verschlësselung ass an der Rei - AES-256 ass eng Parameterännerung. D'Expositioun läit an der Schlësselhierarchie driwwer: Schlësselverpackung a Schlësseltransport, déi RSA oder ECDH benotzen. Re-Verschlësselungskampagnen si lues a beréieren Backups, Archiven an Escrow.
- Embedded, OT (Operational Technology - Industrie- a Kontrollsystemer) a Systemer vun Drëttubidder. Aktualiséierungszyklen, déi méi laang si wéi d'Fënster, an e puer Ressourcen, déi einfach net migréiert kënne ginn. Fir déi ass d'Äntwert Ersatz, Kompensatiounskontrollen oder e dokumentéierten, akzeptéierte Risiko - a wat Dir se méi fréi nennt, wat all dës Optiounen méi bëlleg sinn.
Zwee praktesch Konsequenze fir e GRC-Plang. Éischtens, Plangt réckwärts vun Ärem fréisten Bindungsdatum no der Liwwerzäit, net nëmmen no dem Risiko-ScoreDe klasséierte Réckstand seet Iech, wat Dir als éischt vun de Saachen reparéiere musst, déi Dir kënnen séier reparéieren; d'Lëscht vun den Zäiten seet Iech, wat Dir maache musst Ufank éischtens egal. Zweetens, Den Inventar muss de Benotzungsfall ophuelen, net nëmmen den Algorithmus„RSA-2048 an dësem Repository“ ass net handlungsfäeg; „RSA-2048 fir Schlësseltransport an engem ëffentleche Service benotzt“ an „RSA-2048 fir Firmware z'ënnerschreiwen“ sinn zwee verschidde Projeten mat zwee verschiddenen Ziler, zwee verschiddenen Deadlines an zwee verschiddene Besëtzer. Dofir muss en Inventar déi primitiv Klass an d'Uewerfläch erfassen, op där d'Kryptographie fonnt gouf, net nëmmen en Algorithmusnumm - a firwat et sech als méi schwéier erausstellt, een ze bauen, wéi et kléngt.
Firwat PQC-Bereetschaft schwéier ass: Kryptographie ass wierklech iwwerall
All Regime freet als éischt no dem Inventar, well den Inventar dee schwéieren Deel ass. Organisatiounen entdecken dat direkt wann se et probéieren.
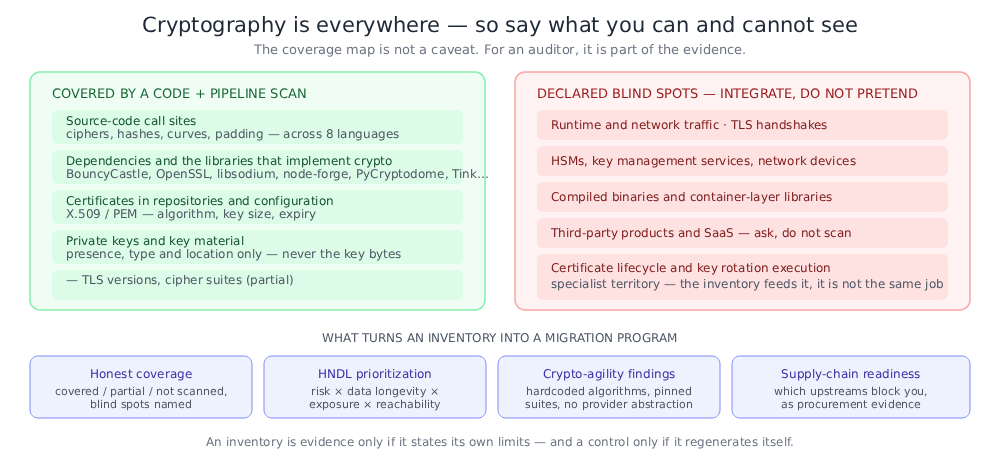
Wou Kryptographie sech tatsächlech verstoppt
- Rufft Säiten an Ärer eegener Quell un — eng Chiffre, déi an engem Service konstruéiert gouf, en Hash, deen an enger Utility-Klass gewielt gouf, eng Kurve, déi an enger Signéierungsroutine benannt ass. Aacht Sproochen an engem Monorepo bedeiten aacht Sätz vun Idiomen.
- Ofhängegkeet — Déi meescht Krypto-Applikatioune gi meeschtens vu Bibliothéiken ausgeführt, déi d'Team ni bewosst erausgesicht huet: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Wéi en Algorithmus tatsächlech leeft, ass eng Eegeschaft vun der Bibliothéik, net vun Ärem Code.
- Zertifikater a wichtegt Material — X.509 Zertifikater an Repositories iwwerpréift, PEM Schlësseldateien an Configuratiounsverzeichnisser, Schlësselspeicher an Images agebaut.
- Infrastruktur-als-Code a Protokollkonfiguratioun — eng minimal TLS-Versioun an engem Terraform-Modul, eng Chipher Suite-Lëscht an engem Ingress-Controller, eng SSH-Konfiguratioun an engem Basisbild.
- Containerbiller a kompiléiert Binärdateien — Kryptobibliothéiken, déi a Schichten verlinkt sinn, déi keen säi Quellcode-Scan jee liest.
- Produkter vun Drëttubidder a SaaS — d'Krypto kënnt Dir weder gesinn nach änneren, nëmmen nofroen.
- HSMs, Schlësselverwaltungsdéngschter an Netzwierkapparater — d'Krypto, déi komplett ausserhalb vun der Software lieft.
Déi véier Saachen, déi dëst zu engem Programm maachen, net zu engem Scan
Éierlech Ofdeckung. En Inventar ass nëmme Beweis, wann en seng eege Grenzen uginn. „Mir hunn d'Quell, d'Ofhängegkeeten, d'Zertifikater, d'Schlësseldateien an d'Dateien gescannt.“ IaC Konfiguratioun; mir hunn keen Runtime-Traffic, TLS-Handshakes, HSM-Inhalt, kompiléiert Binärdateien oder Containerschichten gescannt“ ass eng verdeedegt Positioun. Eng Zuel ouni Nenner ass dat net.
Prioriséierung, net Opzielung. E grousse Besëtz produzéiert Dausende vu Krypto-Befunde. Eng flaach Lëscht ass onbrauchbar. De Ranking, deen zielt, kombinéiert véier Saachen: ass den Algorithmus Shor-defekt oder einfach Grover-geschwächt; wéi laang mussen d'Donnéeën, déi e schützt, vertraulech bleiwen (den HNDL-Faktor); ass et engem Netzwierk ausgesat; an ass et tatsächlech erreechbar beim Ausféiere vu Code anstatt an enger Testinstallatioun oder engem vum Verkeefer geliwwerte Beispill ze sinn. All Roadmap, déi seet "éischt héichrisiko-Benotzungsfäll", gëtt eng Prioriséierungsinstruktioun eraus, an Dir kënnt se net aus enger alphabetescher Lëscht beäntwerten.
Agilitéit, net nëmmen Ersatz. Wéi d'Ersatzkaart gewisen huet, beweegt sech den Zilset nach ëmmer an d'Hybridregelen ënnerscheede sech jee no Regioun - den Austausch, deen Dir am Joer 2027 maacht, wäert net Äre leschten sinn. Hardcodéiert Algorithmennimm, gepinnte Chiffréierungssuiten, keng Providerabstraktioun an net verhandelbar Protokollversioune sinn dat, wat den ... nächst an en anert Méijoersprojet ëmstellen. Dëst sinn Erkenntnisser u sech, déi elo bëlleg ze reparéieren sinn an spéider deier ze reparéieren.
D'Versuergungskette. Dir kënnt net méi séier migréieren wéi Äre luessten Upstream. Wéi eng vun Ären Ofhängegkeeten ënnerstëtzen PQC, wéi eng Hybridmodi bidden, wéi eng eng Roadmap publizéiert hunn, wéi eng iwwerhaapt eng CBOM publizéieren - dat bestëmmt Äre kritesche Wee, an et ass och d'Beweiser, déi en Akaafsteam ënner NIS2- an DORA-Liwwerantrisikoverpflichtungen brauch.
Nach eng Fall: den Inventar ass eng Kontroll, kee Projet
Den Instinkt ass, eng Entdeckungsübung ze maachencisz.B., erstellt eng Tabelle a fichéiert se of. PCI DSS verhënnert dat scho mat sengem zwielefméintegen Iwwerpréiwungszyklus; de spuenesche CCN schléisst seng Migratiounschecklëscht mat "Aktualiséierung vum Inventar vu kryptographesche Verméigen an hiren Ofhängegkeeten" of; an den US-Ëmsetzungsmemorandum ass nach méi direkt:
Wéinst dem Ëmfang an der Komplexitéit vun den IT-Ëmfeld vun de Bundeslänner sinn manuell Approche fir d'Entdeckung a Gestioun vu Kryptographie dacks net ausreechend. D'Agenturen sollten Automatiséierung benotzen, wa méiglech a passend, fir e komplett a kontinuéierlech aktualiséiert Verständnis vun hirem kryptographesche Status z'erreechen. Automatiséierung ass entscheedend fir d'Inventarverwaltung, d'Ëmsetzung vu Politiken an d'Konformitéitsberichterstattung.
D'Kryptographie ännert sech: en Entwéckler füügt eng Bibliothéik derbäi, e Basisbild ännert sech, en neie Service gëtt mat enger Standard-Chiffréierungssuite geliwwert. En Inventar, deen op all Build regeneréiert gëtt, ass eng Kontroll; een, deen all Joer manuell regeneréiert gëtt, ass en Archäologieprojet, deen Dir fir ëmmer widderhuele wäert.
Wat "PQC-Bereetschaft" an der Praxis bedeit
Loosst d'Sprooch vun den Ubidder ewech, an d'PQC-Bereetschaft ass d'Fäegkeet, sechs Saachen op Ufro ze produzéieren:
- E kryptographeschen Inventar zu engem standard maschinnliesbar Format, dat d'Uewerflächen ofdeckt, déi Dir gesitt, automatesch regeneréiert.
- Eng Risikoklassifikatioun vun all Verméigen dran: muss ersat ginn (Shor-gebrach), kann op der Plaz gehärtet ginn (Grover-geschwächt), oder scho quantesécher.
- E klasséierte Migratiounsréckstand dat d'Längegkeet, d'Expositioun an d'Erreechbarkeet vun den Daten reflektéiert - dofir ass "éischt Benotzungsfäll mat héijem Risiko" verantwortlech.
- Eng Ofdeckungserklärung déi Är blann Flecken explizit nennt.
- Beweiser vun der Konformitéit op d'Regimer zougewisen, déi Iech tatsächlech bannen, mat hiren Datumen.
- Eng Vue op d'Bereetschaft vun der Versuergungskette Iech soen, wéi eng Upstreams Är Migratioun blockéieren.
Alles anescht – Schlësselrotatioun, Zertifikatsliewenszyklus, HSM-Orchestratioun, Netzwierkerkennung – ass wichteg, awer et ass downstream vun dëse sechs. Dir kënnt net rotéieren, wat Dir net fonnt hutt.
Wéi Xygeni hëlleft
Xygeni's Quantum-Safe Konformitéit d'Fäegkeet produzéiert all sechs aus dem Scan, deen schonn an Ärem pipelineKee separat Krypto-Immobilieprodukt, kee Agent, keng Ännerung vun der Aart a Weis wéi Dir baut - Krypto-Entdeckung leeft niewent der SCA (Softwarekompositiounsanalyse — den Ofhängegkeetsscan), SAST (statesch Applikatiounssécherheetstester - de Quellcode-Scan) an IaC Analyse, déi Dir scho hutt.
1 · Den CBOM. Xygeni liwwert e CycloneDX CBOM aus, deen déi véier Krypto-Verméigenstypen ofdeckt - Algorithmen, Protokoller, Zertifikater a verwandt Material wéi Schlësselen a Salzer - iwwer Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP a Swift, a verbënnt all Algorithmus mat der Bibliothéik, déi en implementéiert. Krypto-Verméigen sinn éischtklasseg Inventarobjekter op der Plattform, zesumme mat Komponenten, Schwachstelle, Geheimnisser an ... IaC Entdeckungen, sou datt se déiselwecht Provenienz a Geschicht hunn. Schlësselmaterial gëtt ni am Inventar abegraff - nëmme seng Präsenz, Typ a Standuert.
2 · Quanterisiko-Klassifikatioun. All Verméigen ass markéiert kuerz gebrach (ëffentleche Schlëssel, muss ersat ginn), Grover-geschwächt (symmetresch oder Hash, op der Plaz härtbar) oder pqc-sécher, a fir HNDL-Expositioun markéiert. Déiselwecht Ënnerscheedung dréit den SAST Sanéierungsberodung, déi sech op der primitiver Klass verzweigt: RSA an ECC kréien "migréiert op ML-KEM oder ML-DSA, mat enger Hybridkonstruktioun während dem Iwwergang", während AES-128 an SHA-256 "d'Schlëssel- oder Digestgréisst erhéijen" kréien. Dëst ass bewosst - e gréissere RSA-Schlëssel géint e Quante-Géigner ze beroden ass méi schlëmm wéi näischt ze soen, an all Tool, dat déi zwee Fäll vermëscht, wäert genau dat maachen.
3 · De klasséierte Migratiounsréckstand. Amplaz vun enger flaacher Lëscht bewäert Xygeni all Quante-Vulnerablen Asset vun 0–100 baséiert op Quante-Vulnerabilitéit, Datendauer a Sensibilitéit, Netzwierkexpositioun, Erreechbarkeet a Geschäftswäert, a generéiert e rangéierte Réckstand. Dëst ass et, wat "Héichrisiko-Benotzungsfäll bis 2030" vun engem Slogan an eng Aarbechtsqueue verwandelt.
4 · D'Ofdeckungskaart. Xygeni bericht, wat et gekuckt huet a wat net: Quellcode, Zertifikater, Ofhängegkeetsattributioun, privat Schlësseldateien an IaC Konfiguratioune ginn als ofgedeckt, deelweis oder net gescannt opgezielt, mat Lafzäit- an Netzwierkverkéier, TLS-Handshakes, HSM- an KMS-Inhalter, kompiléierte Binärdateien a Container-Layer-Bibliothéiken, déi explizit als blann Flecken genannt ginn. Auditeure reagéiere gutt op en Tool, dat seng eege Grenzen nennt; also, no eiser Erfahrung, maachen CISDir.
5 · Konformitéitsnachweis. De Compliance Engine evaluéiert de Krypto-Inventar géint sechs Regimer a gëtt Bestanddeeler, deelweis oder net erfollegräich Bewäertungen géint hir tatsächlech Fristen zréck: NIST IR 8547, NSA CNSA 2.0, déi EU PQC Roadmap, an déi post-Quanten-Ënnergruppen vun PCI DSS 4.0, Dora an 2Dëst ass am selwechte Konformitéitsscanner wéi den CIS Benchmark fir Software-Liwwerkette, OWASP SCVS an OpenSSF standards, sou datt PQC-Haltungsberichter iwwer deeselwechte Kanal wéi de Rescht vun Ärer Software-Liwwerkette-Konformitéit ginn. Organisatiounen, deenen hir verbindlech Frist vun anere Plazen kënnt - ASD, CCCS, CCN - kënnen mat deene selwechte Beweiser schaffen, well dës Roadmaps um selwechte Skelett 2030/2035 leien; nëmmen den Ofschlossdatum vun Australien Enn 2030 muss separat verfollegt ginn.
6 · Bereetschaft fir d'Liwwerketten. All Ofhängegkeet huet en Attribut fir d'Post-Quante-Bereetschaft - ënnerstëtzt et PQC, bitt et Hybridmodi, huet et eng publizéiert Roadmap - sou datt Dir kënnt gesinn, wéi eng Upstreams op Ärem kritesche Wee leien, an eng Vue op d'Bereetschaft vun de Fournisseuren fir d'Beschaffung erstellen.
Iwwer déi sechs eraus: Erkenntnisser iwwer Krypto-Agilitéit. Xygeni markéiert och d'Muster, déi maachen, datt nächst Migratioun eng Neischreiwung - Hardcodéiert Algorithmus a Kurvewahlen, fehlend Providerabstraktioun, gepinnte Legacy-Chiffer-Suite, net verhandelbar Protokollversiounen. Schwach a quantenverletzlech Krypto ass duerch déiselwecht Politikschicht wéi de Rescht vun Äre Befunde vollstreckbar, sou datt en net-neie Shor-gebrachenen Algorithmus an der ... gefaange ka ginn pull request anstatt am Audit vum nächste Joer.
Schlëssel Takeaways
- Fannt Ären éischten Bindungsdatum ier Dir eppes plangt. Déi meescht Roadmaps konvergéieren op 2030 fir Héichrisiko an 2035 fir de Rescht - awer Australien erwaart, datt d' Ganzt Den Iwwergang soll bis Enn 2030 ofgeschloss sinn, an de PCI DSS huet 2025 ugefaangen, den Inventar unzefroen.
- Plang géint d'Form, net géint d'Jurisdiktioun. Entdeckung bis 2026–2028, Migratioun mat héijem Risiko bis 2030–2031, fäerdeg bis 2035. Eemol ausriichten an Dir erfëllt déi meescht dovun; verfollegt d'Ausnamen separat.
- Fänkt mam Inventar un, well jidderee freet als éischt duerno — d'EU, Spuenien, Kanada, Australien, Singapur seng MAS a PCI DSS maachen all mat der selwechter Liwwerung op.
- Benotzt CBOM als Format. D'EU-Roadmap recommandéiert et beim Numm; d'US-Richtlinne fir CBOM-Mindestelementer sinn ongeféier am Mäerz 2027 ze erwaarden an erfuerderen explizit Automatiséiert ginn Bewäertung.
- Vermëscht ni Shor a Grover. De Public-Key muss ersat ginn; Symmetresch an Hash kënnen op der Plaz verhärtet ginn. Sanéierungsberodung, déi dës duerchernee bréngt, ass méi schlëmm wéi keng Berodung.
- HNDL setzt Är richteg Frist fest. Daten, déi no 2035 vertraulech musse bleiwen, ginn haut nach opgedeckt. Prioritéit fir Schlësseldaten - TLS, IKE, alles wat Daten ënnerwee schützt - gëtt iwwer Signaturen geluecht.
- Planung no Liwwerzäit, net nëmmen no Risiko. Schlësselinstallatioun ass dréngend, awer séier; Firmware-Ënnerschrëft a PKI sinn net dréngend, awer lues, a lues Elementer mussen als éischt ufänken. Alles wat Dir net migréiere kënnt - al Hardware, agefruer Drëttubidderprodukter - sollt dëst Joer genannt ginn, well Ersatz déi eenzeg verbleiwen Optioun ass an et e Budgetzyklus brauch.
- Schreift de Benotzungsfall op, net nëmmen den Algorithmus. RSA-Schutz fir en TLS-Handshake an RSA-Signéierungsfirmware sinn zwee verschidde Projeten, mat verschiddenen Ziler, Deadlines an Eegentümer. En Inventar, deen nëmmen Algorithmennimm oplëscht, kann keng Migratioun ausléisen.
- Fuerdert eng éierlech Ofdeckungskaart. All Tool, dat behaapt, eng komplett kryptographesch Visibilitéit vun engem Quellscan ze hunn, ass iwwerdriwwen. Wat et net gesäit, ass fir den Auditeur genee sou wichteg wéi wat et gesäit.
- Bauen fir déi zweet Migratioun. FIPS 206 ass net definitiv, HQC ass et net standardiséiert, a China a Korea sinn standardhir eege Familljen opbauen. E multinationalt Verméigen wäert méi wéi ee Post-Quanten-Algorithmus-Set hunn; Krypto-Agilitéits-Resultater si bëlleg elo an deier am Joer 2031.
- Automatiséiert et oder widderhuelt et. En kryptographeschen Inventar, deen op all Build nei generéiert gëtt, ass e Kontroll. Eng Tabelle ass e Snapshot, deen ufänkt ze driften den Dag wou se ënnerschriwwe gëtt.
Fir méi ze liesen
Déi komplett technesch Detailer - wat entdeckt gëtt, wéi d'Quanterisikoklassifikatioun an d'Prioritéitsbeurteilung funktionéieren, géint wat all Konformitéitsregime evaluéiert gëtt a wéi een d'Rapporte kritt - sinn an der Xygeni-Dokumentatioun:
- Xygeni: "Quantum-Safe Konformitéit„. Xygeni Dokumenter.“
- Xygeni: "Generéiere e CBOM mam Xygeni CLI„. Xygeni Dokumenter.“
- Xygeni: "Ënnerstëtzte Konformitéit standards„. Xygeni Dokumenter.“
Standards an Algorithmen:
- NIST: "IR 8547 (Ufanksproch fir den ëffentlechen Entworf): Iwwergank zur Post-Quantenkryptographie Standards„. November 2024.“
- NIST: "FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)„. August 2024.“
- NIST: "IR 8545: Statusbericht iwwer déi véiert Ronn vum NIST PQC Standardization Prozess„. Mäerz 2025.“
- NIST: "SP 800-57 Deel 1 Rev. 5: Empfehlung fir Schlësselverwaltung„ — Tabelle 2, vergläichbar Sécherheetsstäerkten.
- NIST: "SP 800-208: Empfehlung fir stateful Hash-baséiert Signaturschemaen„(LMS, HSS, XMSS, XMSS^MT). Oktober 2020.
- IETF: "RFC 9794: Terminologie fir traditionell Hybridschemaen no Quanten„. Juni 2025.“
- Cloudflare: "Den Zoustand vum Post-Quanteninternet am Joer 2025„an Live-Adoptiounsdaten op“Cloudflare Radar".
- CycloneDX: "Kryptographie-Materiallëscht (CBOM)"A"CycloneDX v1.7 Verëffentlechung„. Oktober 2025.“
National a regional Roadmaps:
- ASD (Australien):Planung fir Post-Quantenkryptographie„. September 2025.“
- NIS Kooperatiounsgrupp: "Eng koordinéiert Ëmsetzungsstrategie fir den Iwwergang zur Post-Quantenkryptographie„. Juni 2025.“
- CCN (Spuenien):CCN-TEC 009 / BP-37 — Recommandations para una transición postcuántica segura„. Juli 2026.“
- Europäesch Kommissioun: "Empfehlung vun der Kommissioun (EU) 2024/1101„ (11. Abrëll 2024) an „COM(2026) 13 — Virschlag zur Ännerung vun der Direktiv (EU) 2022/2555 (NIS2)„(20. Januar 2026).“
- NCSC (Vereenegt Kinnekräich):Zäitpläng fir d'Migratioun op Post-Quantenkryptographie„. Mäerz 2025.“
- Kanadescht Zentrum fir Cybersécherheet: "Stroosseplang fir d'Migratioun op Post-Quantenkryptographie fir d'Regierung vu Kanada (ITSM.40.001)„. Juni 2025.“
- D'Wäisst Haus: "Exekutivuerdnung 14412 - D'Natioun géint fortgeschratt kryptographesch Attacken schützen„(22. Juni 2026) an OMB“M-26-15„(24. Juni 2026).“
- NSA: "Ressourcen fir Post-Quanten-Cybersécherheet (CNSA 2.0)".
- CRYPTREC (Japan):CRYPTREC„ — ML-KEM gouf am Mäerz 2026 op d'Lëscht vun de recommandéierte Chifferen bäigefüügt.
- MAS (Singapur):Berodung iwwer d'Adresséierung vun de Cybersécherheetsrisiken am Zesummenhang mat Quantum„. Februar 2024.“
- NZISM (Neiséiland):Virbereedung fir Post-Quantenkryptographie".
- ICCS (China):Institut fir kommerziell Kryptographie Standards„ — e Programm fir kommerziell kryptographesch Algorithmen vun der nächster Generatioun.
- ITI (Brasilien):ITI publica Instrução Normativa que incorpora algoritmos pos-quânticos à ICP-Brasil„. Januar 2026.“
Sektoral an horizontal Verpflichtungen:
- EU: "Direktiv (EU) 2022/2555 (NIS2)"; "Reglement (EU) 2022/2554 (DORA)"; "Delegéiert Reglement vun der Kommissioun (EU) 2024/1774 (DORA ICT Risikomanagement RTS)"; "Reglement (EU) 2024/2847 (Cyberresilienzgesetz)".
- PCI Sécherheet Standards Conseil: "Zesummefassung vun den Ännerungen vun der PCI DSS v3.2.1 op v4.0„(Ufuerderung 12.3.3).“
Hannergrond:
- Craig Gidney: „Wéi een 2048-Bit RSA-Integer mat manner wéi enger Millioun rauschend Qubits faktoriséiert„. Google Quantum AI, Mee 2025.“
- Michele Mosca: „Cybersécherheet an enger Ära mat Quantecomputer: wäerte mir prett sinn?". IACR ePrint 2015/1075.
