Jūsu API uzbrukuma virsma pieaug līdz ar katru pull request, un vairums API drošības rīku to redz tikai tad, kad tas ir aktivizēts un saņem datplūsmu. Xygeni pirms izlaišanas atklāj katru galapunktu un tā riskus kodā.
Pieejams kā Enterprise add-on
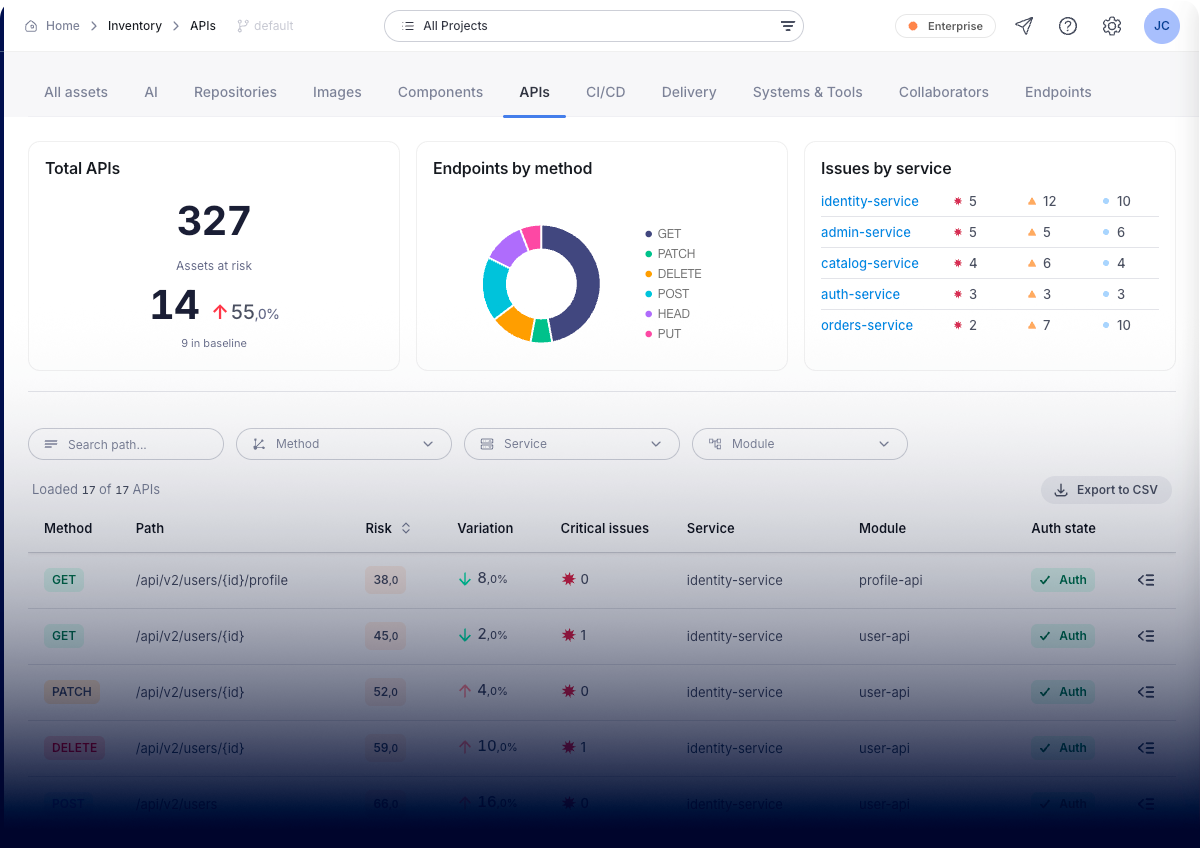
Jūsu API uzbrukuma virsma, kartēta un sarindota.
Xygeni veido jūsu API inventāru no lietojumprogrammas pirmkoda un jūsu API specifikācijām, tostarp OpenAPI un Swagger, lai jūs redzētu visu virsmu: galapunktus, ko jūsu komandas dokumentēja, un tos, ko neviens nedarīja.
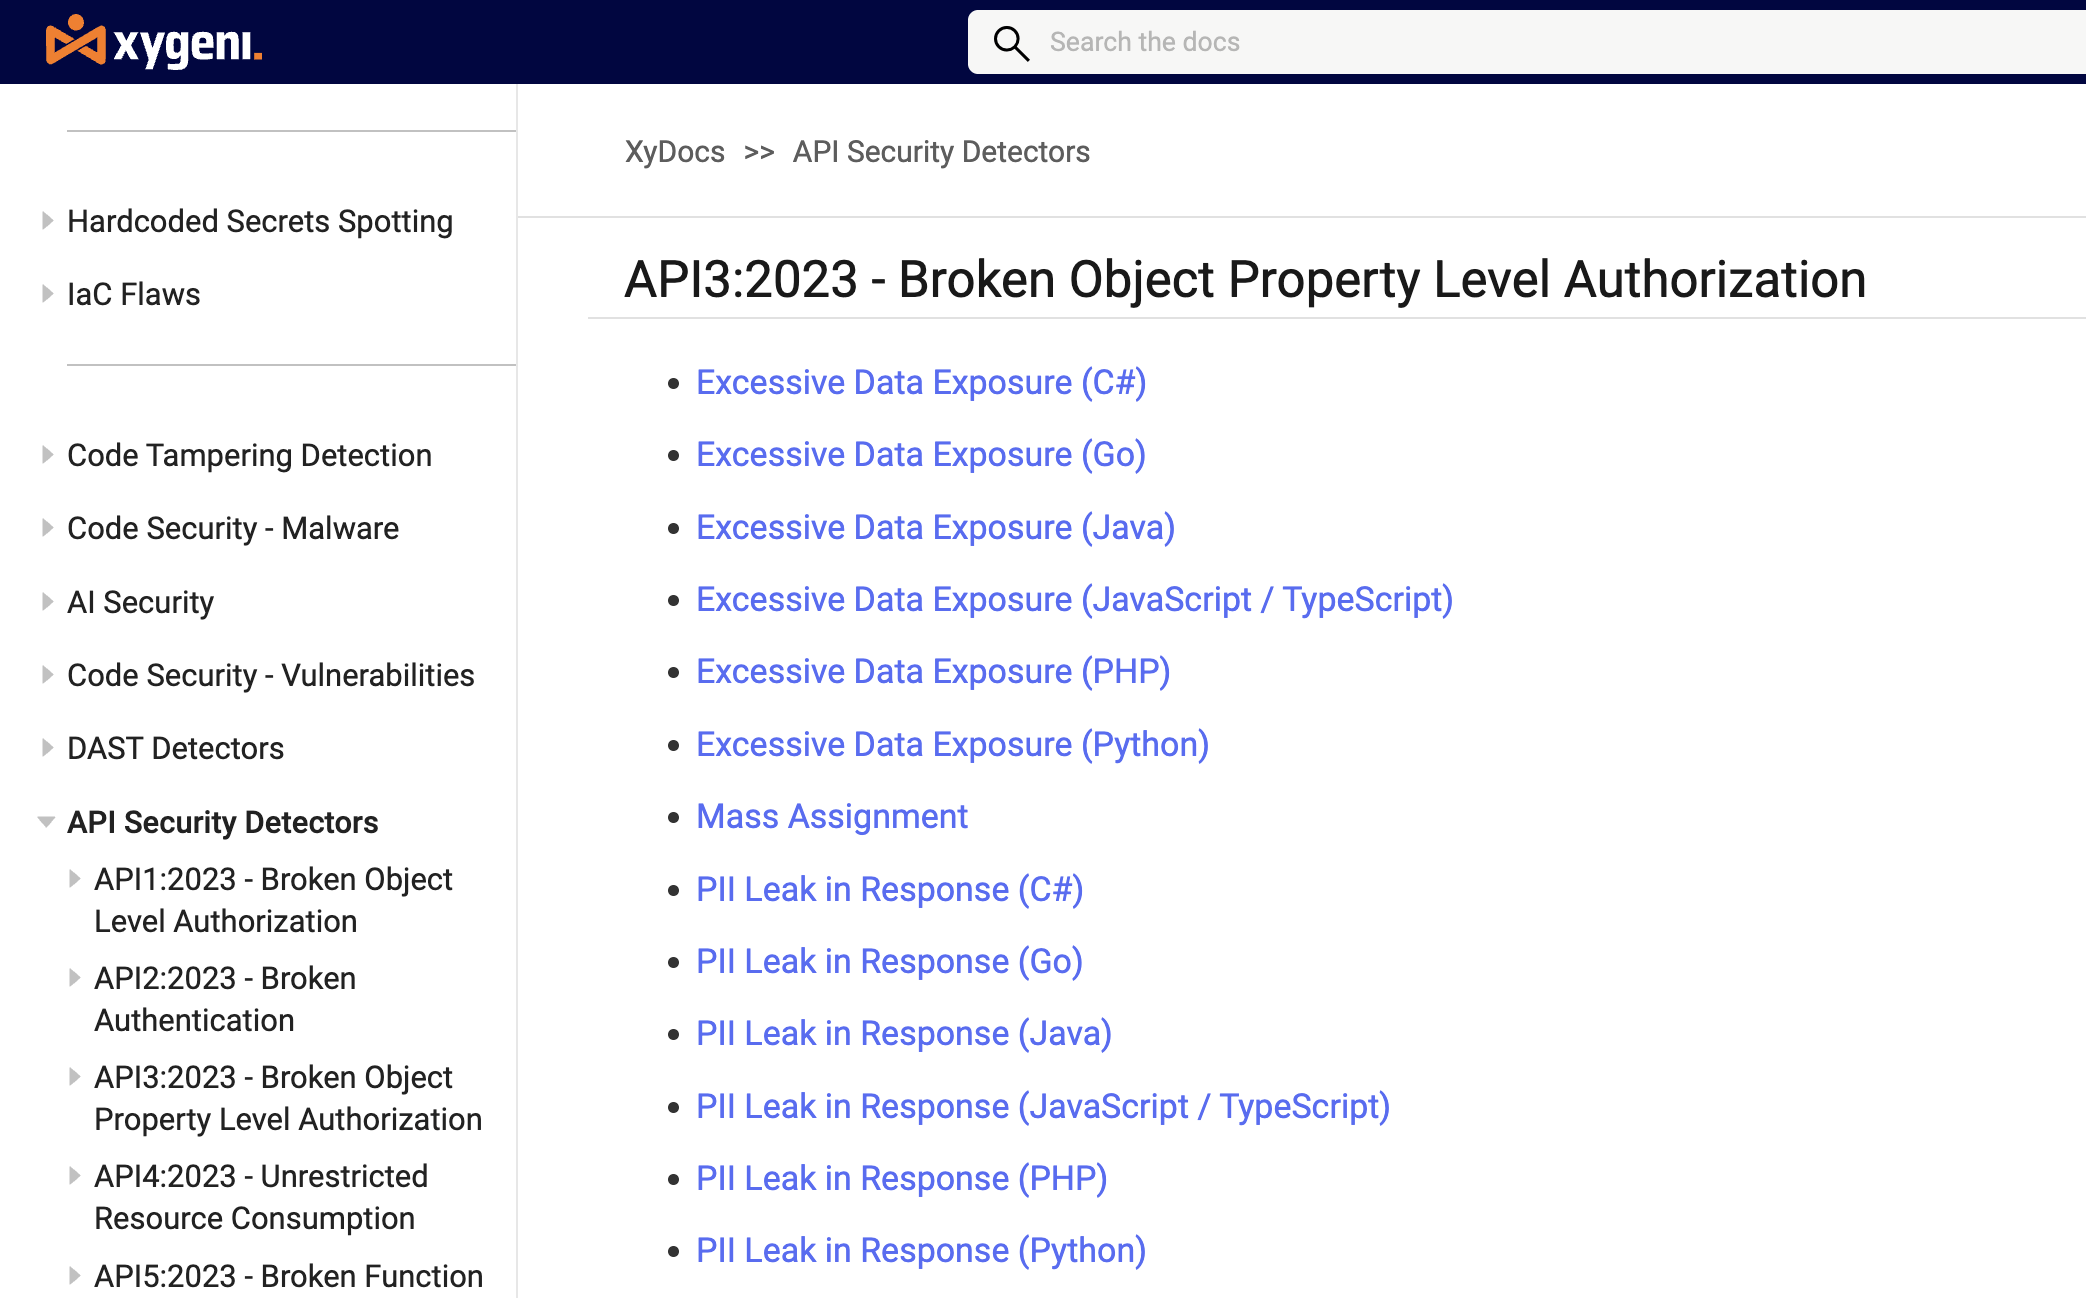
Iegūtie dati ir sasaistīti ar OWASP API drošības top 10 (2023): bojāta objektu un funkciju līmeņa autorizācija, neautentificēti galapunkti, pārmērīga datu iedarbība, masveida piešķiršana, JWT un CORS nepareiza konfigurācija, trūkstoši ātruma ierobežojumi, SSRF un zombiju galapunkti.
Katrs atradums satur galapunkta autentifikācijas stāvokli un tā apstrādāto datu sensitīvitāti, tāpēc komandas nosaka, ko uzbrucējs faktiski var sasniegt, nevis strādā ar nediferencētu sarakstu.
Katrs galapunkts. Katrs risks. Pirms ražošanas.
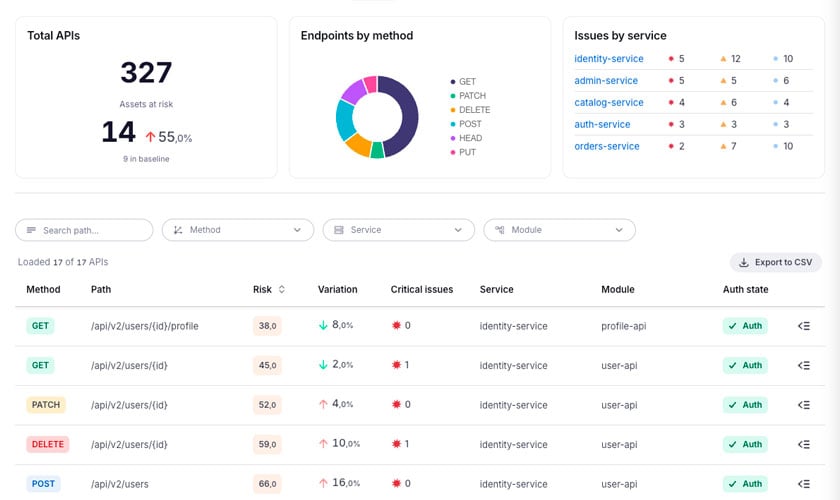
Kopējais API skaits, riskam pakļautie aktīvi salīdzinājumā ar sākotnējo līmeni, galapunkti pēc metodes un problēmas pēc pakalpojuma. Katrs galapunkts ir norādīts ar tā metodi, ceļu, pakalpojumu, moduli, autentifikācijas stāvokli un riska rādītāju.
Atklāšana OWASP API drošības top 10 (2023) ietvaros, tāpēc secinājumi atspoguļo jūsu drošības komandas un auditoriem jau izmantoto sistēmu.
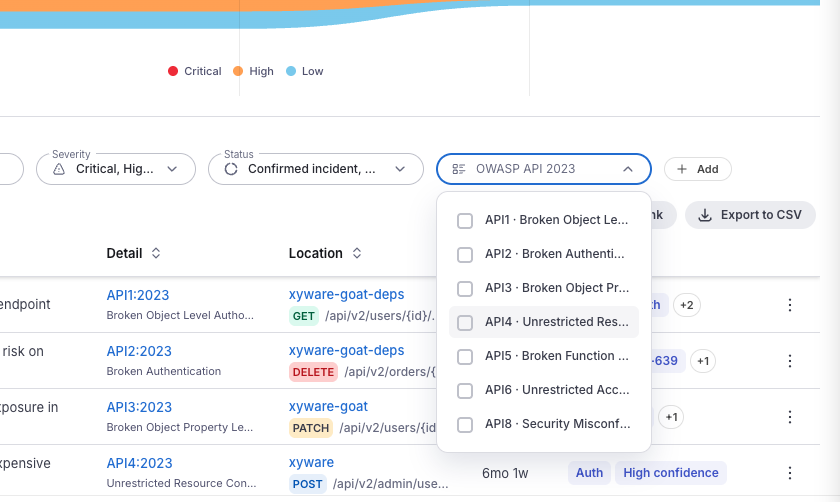
Xygeni klasificē datus, ko apstrādā katrs galapunkts, atzīmējot PII, PCI un PHI gan parametros, gan atbildēs. Neautentificēts galapunkts, kas atgriež personas datus, nerada tādu pašu problēmu kā atļaujošs CORS galvenes kods, un tam nevajadzētu izskatīties pēc tāda.
Tā kā Xygeni nolasa gan kodu, gan jūsu API specifikācijas, tas atklāj atšķirības starp tām: galapunkti atrodas kodā, bet to nav specifikācijā, novecojuši maršruti joprojām ir sasniedzami, un bāreņu galapunkti, kas nevienam nepieder.
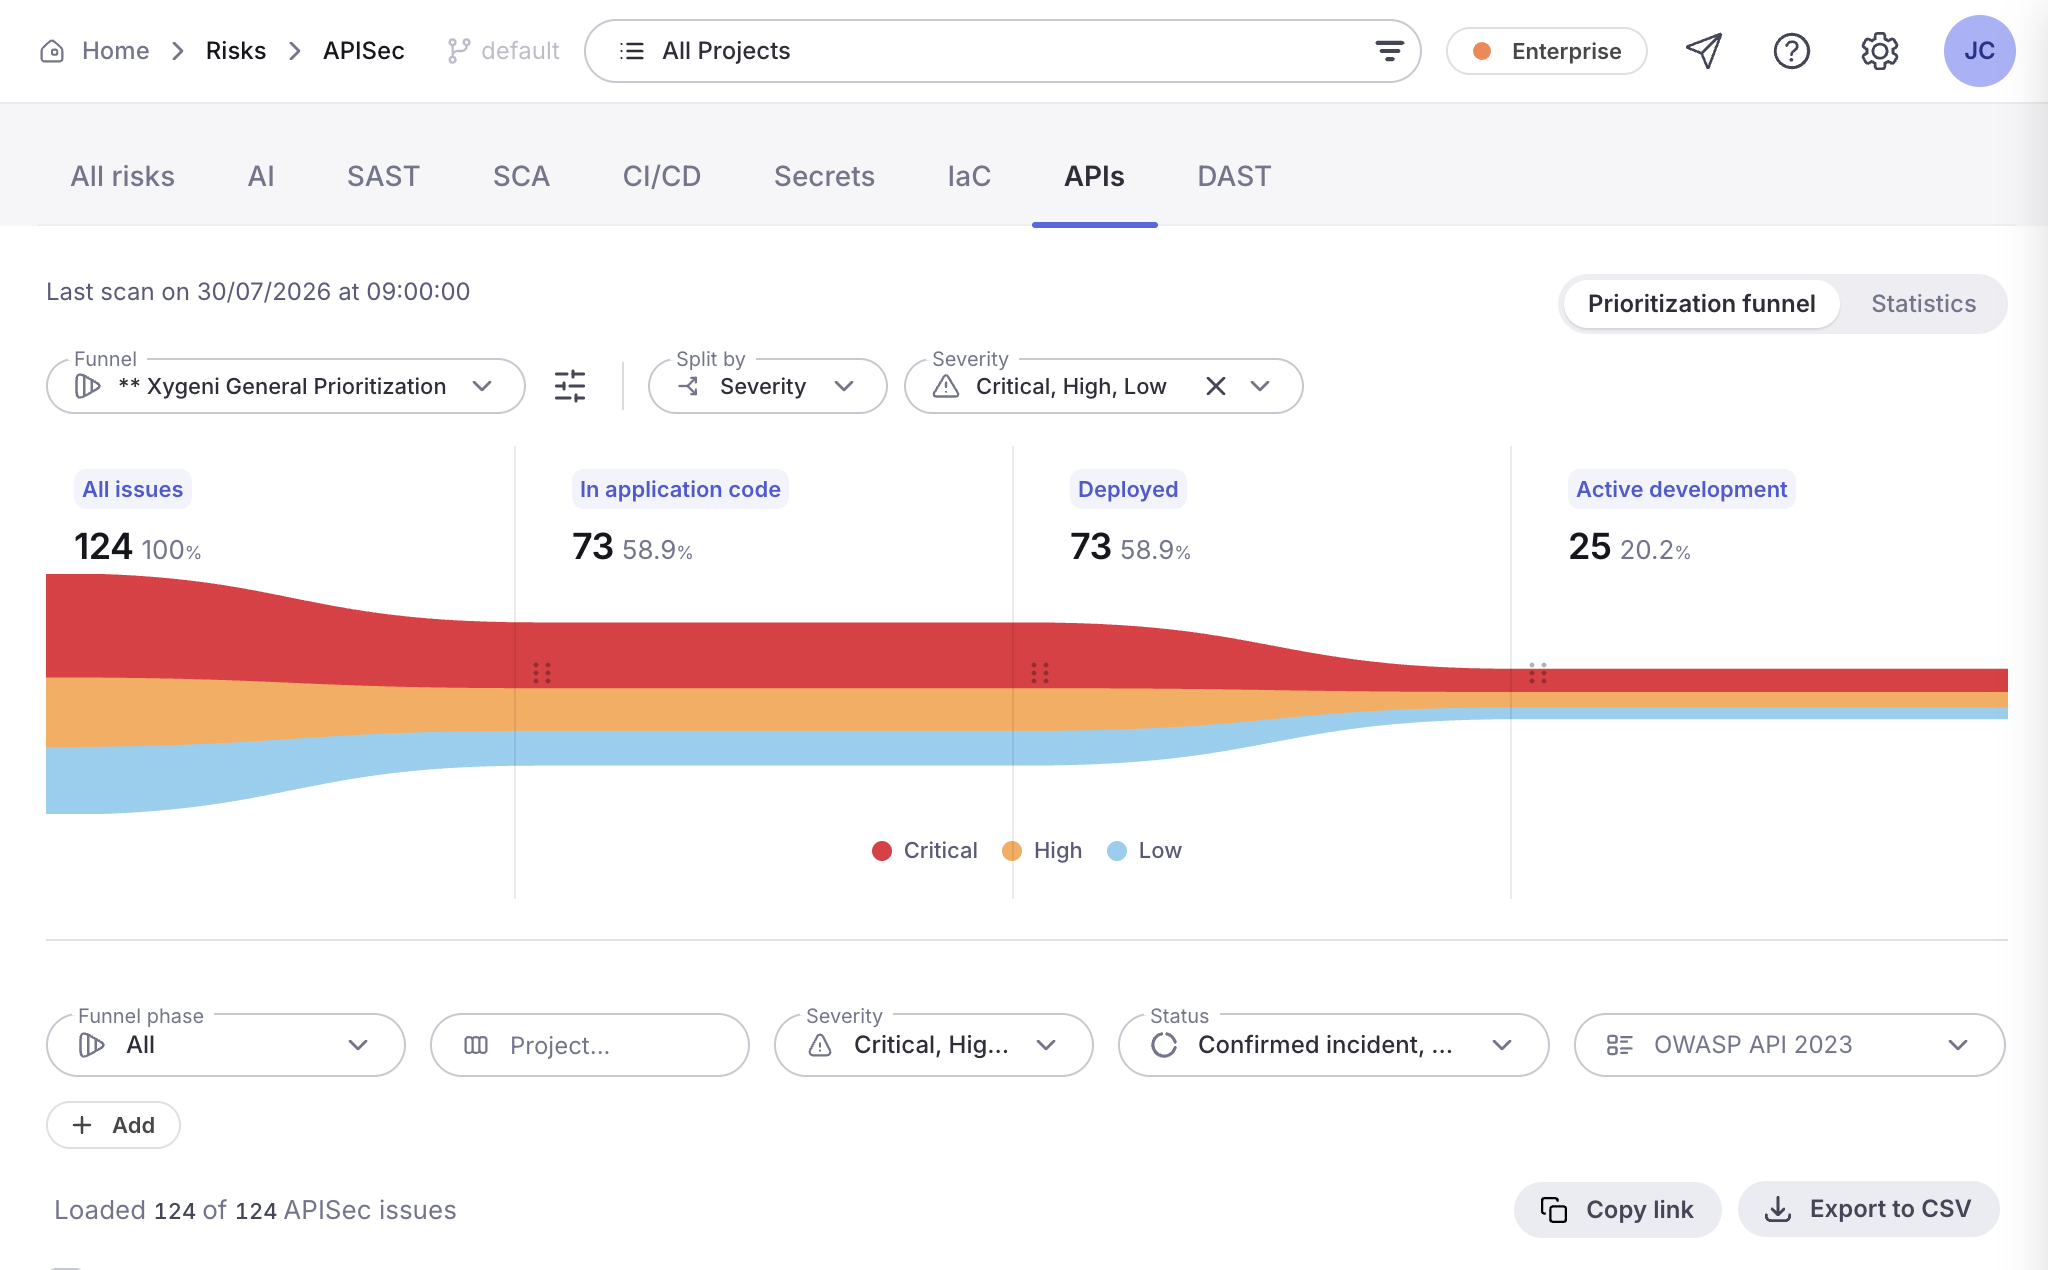
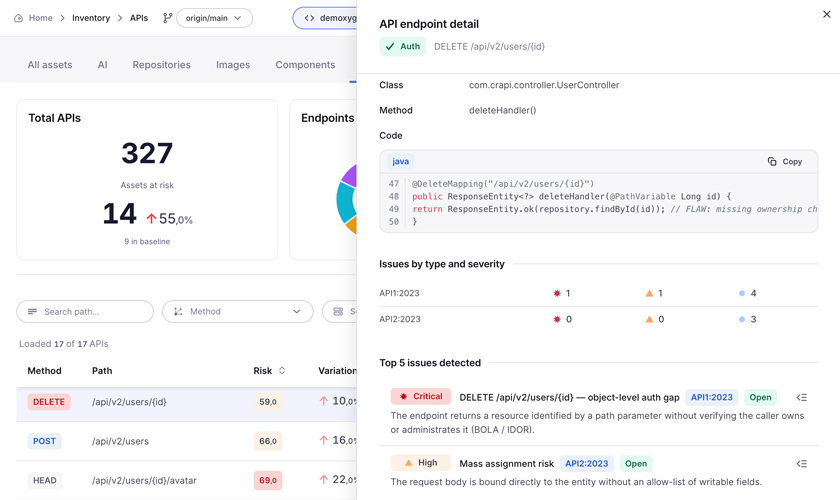
Xygeni korelē atradumus vienā un tajā pašā galapunktā un paaugstina nopietnības līmeni, kad tie apvienojas. Personu identificējošas informācijas noplūde atbildē ir nopietna. Personu identificējošas informācijas noplūde galapunktā, kuram nav nepieciešama autentifikācija, ir kritiska, un Xygeni to apgalvo.
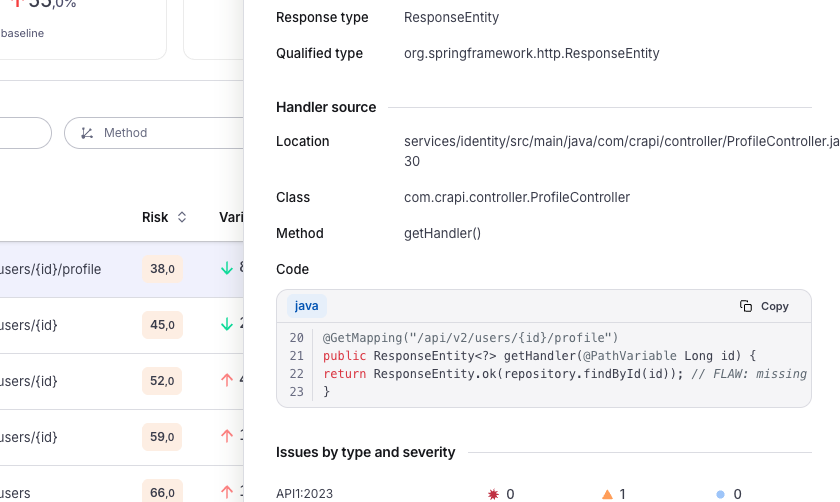
Katrs atradums norāda uz precīzu apstrādātāju: failu, klasi, metodi un kodu, kas to ieviesa, norādot kļūdu. Izstrādātāji saņem kaut ko tādu, ko viņi var labot, nevis pieprasījumu, kas viņiem vispirms jāizpēta.
Atrodiet un novērsiet API riskus kodā, pirms tie nonāk ražošanas vidē.
Izpildes laika API drošība norāda, ka galapunkts ir atklāts, tiklīdz tas jau apkalpo datplūsmu. Xygeni to atrod kodā, pull request, lai gan tā salabošana joprojām izmaksā vienu commit.
API drošība atrodas blakus SAST, SCA, noslēpumi, IaCun DAST vienā platformā, tāpēc jūsu API risks pastāv kopā ar pārējo lietojumprogrammas risku, nevis atsevišķā rīkā ar savu login.
Statiska. Xygeni analizē jūsu lietojumprogrammas kodu un API specifikācijas, lai pirms izvietošanas atrastu atkarību avotus. Darbojošas lietojumprogrammas izpildlaika testēšanai Xygeni DAST to nodrošina, un abi darbojas kopā.
No diviem avotiem: jūsu lietojumprogrammas pirmkoda un jūsu API specifikācijām, tostarp OpenAPI un Swagger. Abu lasīšana ļauj Xygeni atrast nedokumentētus un bāreņu galapunktus.
OWASP API drošības top 10 (2023) riski, tostarp bojāta objekta līmeņa autorizācija (BOLA), bojāta funkciju līmeņa autorizācija (BFLA), neautentificēti galapunkti, pārmērīga datu iedarbība, masveida piešķiršana, JWT un CORS nepareiza konfigurācija, trūkstoša ātruma ierobežošana, SSRF un zombiju galapunkti.
Jā. Xygeni atzīmē PII, PCI un PHI parametru parametros un atbildēs un izmanto tos, lai sarindotu atradumus pēc reālās iedarbības.
Jā. Pakāpeniskā skenēšana analizē tikai mainījušies galapunkti, un tās ģenerētais manifests var koncentrēt nākamo DAST skenēšanu uz tiem pašiem galapunktiem.
Nē. Skenēšana notiek jūsu pašu infrastruktūrā. Tiek augšupielādēti tikai rezultāti, kas ir aizsargāti gan pārsūtīšanas, gan miera stāvoklī.
Tas ir pieejams kā Enterprise papildinājums. Sazinieties ar mums, un mēs to kopā ar jums izvērtēsim.
ar Xygeni universālo lietotņu saudzēšanas platformu
ar Xygeni universālo lietotņu saudzēšanas platformu
