






ആപ്ലിക്കേഷൻ സുരക്ഷയ്ക്ക് ഇത്രയും പ്രാധാന്യമൊന്നും ഇതുവരെ ഉണ്ടായിട്ടില്ല, അത് ഒരിക്കലും കൂടുതൽ മേഖലകളിലേക്ക് കടന്നുവന്നിട്ടില്ല. സൈബർ ഭീഷണികൾ കൂടുതൽ മികച്ചതും പതിവായിക്കൊണ്ടിരിക്കുകയാണ്, കൂടാതെ അവയിൽ വർദ്ധിച്ചുവരുന്ന പങ്ക് ഇപ്പോൾ ലക്ഷ്യമിടുന്നത് പരമ്പരാഗത ആപ്പ്സെക് ഉപകരണങ്ങൾ കാണാൻ നിർമ്മിച്ചിട്ടില്ലാത്ത ഒരു പാളിയാണ്: AI- ജനറേറ്റഡ് കോഡ്, AI കോഡിംഗ് അസിസ്റ്റന്റുകൾ, അവ അവതരിപ്പിക്കുന്ന ആശ്രിതത്വങ്ങൾ. സെൻസിറ്റീവ് ഡാറ്റ സുരക്ഷിതമായി സൂക്ഷിക്കുന്നതിനും ഉപഭോക്തൃ വിശ്വാസം നിലനിർത്തുന്നതിനും ബിസിനസ്സ് സുഗമമായി നടക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നതിനും ഓർഗനൈസേഷനുകൾ അവരുടെ ആപ്ലിക്കേഷനുകൾ സംരക്ഷിക്കണം. ശരിയായ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ ഉപയോഗിച്ച്, വികസനത്തിന്റെയും വിന്യാസത്തിന്റെയും ഓരോ ഘട്ടത്തിലും ടീമുകൾക്ക് അപകടസാധ്യതകൾ തിരിച്ചറിയാനും പരിഹരിക്കാനും കൈകാര്യം ചെയ്യാനും കഴിയും, ആ അപകടസാധ്യത ഒരു മനുഷ്യൻ എഴുതിയതാണോ അതോ ഒരു AI നിർദ്ദേശിച്ചതാണോ എന്നത് പരിഗണിക്കാതെ തന്നെ. കൂടാതെ, ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങൾ അപകടസാധ്യതകൾ നേരത്തെ കണ്ടെത്താനും, ലംഘനങ്ങൾ തടയാനും, മുഴുവൻ സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലുടനീളം സുരക്ഷ നിലനിർത്താനും സാധ്യമാക്കുന്നു.
ആപ്ലിക്കേഷൻ സുരക്ഷ എന്താണ്?
ആപ്ലിക്കേഷൻ സുരക്ഷ (AppSec) രൂപകൽപ്പന മുതൽ വിന്യാസം വരെ ആപ്ലിക്കേഷനുകളെ സംരക്ഷിക്കുകയും അവ സുരക്ഷിതമായി തുടരുന്നുവെന്ന് ഉറപ്പാക്കുകയും ചെയ്യുന്ന രീതിയാണ് സുരക്ഷാ വൈകല്യങ്ങൾ ആക്രമണകാരികൾക്ക് ചൂഷണം ചെയ്യാൻ കഴിയുന്നത്. ഇത് എല്ലാം ഉൾക്കൊള്ളുന്നു വികസന പ്രക്രിയകൾ, കോഡിന്റെ ആദ്യ വരി എഴുതുന്നത് മുതൽ പ്രൊഡക്ഷനിൽ ആപ്ലിക്കേഷനുകൾ പ്രവർത്തിപ്പിക്കുന്നത് വരെ.
ആപ്ലിക്കേഷൻ സുരക്ഷ അതിന്റെ കാതലായ ഭാഗത്ത്, ഡാറ്റാ ലംഘനങ്ങൾ, അനധികൃത ആക്സസ്, സേവന തടസ്സങ്ങൾ എന്നിവ പോലുള്ള അപകടസാധ്യതകൾ തടയുന്നതിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്. ഇതിൽ ഇവ ഉൾപ്പെടുന്നു: വെബ് ആപ്ലിക്കേഷൻ സുരക്ഷ, മൊബൈൽ സുരക്ഷ, ക്ലൗഡ്-നേറ്റീവ് സുരക്ഷ.
ആധുനികമായ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ നിരവധി ഒരുമിച്ച് കൊണ്ടുവരിക പ്രധാന സവിശേഷതകൾ, അതുപോലെ കോഡ് വിശകലനം സുരക്ഷിതമല്ലാത്ത പാറ്റേണുകൾ കണ്ടെത്തുന്നതിന്, മൂന്നാം കക്ഷി ലൈബ്രറികളിലെ പിഴവുകൾ കണ്ടെത്തുന്നതിന് ആശ്രിതത്വ സ്കാനിംഗ്, സംശയാസ്പദമായ പെരുമാറ്റം തടയുന്നതിന് റൺടൈം മോണിറ്ററിംഗ് എന്നിവ. ഈ ഉപകരണങ്ങൾ വികസന, സുരക്ഷാ ടീമുകളെ ഒരുമിച്ച് പ്രവർത്തിക്കാൻ അനുവദിക്കുന്നു, സോഫ്റ്റ്വെയർ ഡെലിവറി വേഗത്തിലും വിശ്വസനീയമായും നിലനിർത്തുന്നതിനൊപ്പം അപകടസാധ്യത കുറയ്ക്കുന്നു.
സാധാരണ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഭീഷണികൾ
ആപ്ലിക്കേഷനുകൾ വൈവിധ്യമാർന്ന ശ്രേണിയെ അഭിമുഖീകരിക്കുന്നു സുരക്ഷാ വൈകല്യങ്ങൾ ആക്രമണകാരികൾക്ക് ചൂഷണം ചെയ്യാൻ കഴിയും. ഏറ്റവും സാധാരണമായ ചില അപകടസാധ്യതകൾ കോഡിൽ മാത്രമല്ല, കോൺഫിഗറേഷനുകളിലും ബാഹ്യ ആശ്രിതത്വങ്ങളിലും കാണപ്പെടുന്നു. പ്രകാരം OWASP ടോപ്പ് 10, ഇവയാണ് ഏറ്റവും നിർണായകമായ ഭീഷണികളിൽ ഒന്ന് വെബ് ആപ്ലിക്കേഷൻ സുരക്ഷ:
- SQL ഇൻജക്ഷൻ → ഡാറ്റാബേസുകളിലേക്ക് പ്രവേശിക്കുന്നതിനോ പരിഷ്കരിക്കുന്നതിനോ ആക്രമണകാരികൾ ഇൻപുട്ട് ഫീൽഡുകളിലേക്ക് ക്ഷുദ്രകരമായ ചോദ്യങ്ങൾ കുത്തിവയ്ക്കുന്നു.
- ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (എക്സ്എസ്എസ്) → ഉപയോക്തൃ ഇൻപുട്ടിന്റെ സുരക്ഷിതമല്ലാത്ത കൈകാര്യം ചെയ്യൽ ആക്രമണകാരികൾക്ക് ഉപയോക്താവിന്റെ ബ്രൗസറിൽ സ്ക്രിപ്റ്റുകൾ പ്രവർത്തിപ്പിക്കാൻ അനുവദിക്കുന്നു.
- തകർന്ന പ്രാമാണീകരണം → ദുർബലമായ സെഷൻ മാനേജ്മെന്റ് അല്ലെങ്കിൽ മോശം പാസ്വേഡ് കൈകാര്യം ചെയ്യൽ അനധികൃത ആക്സസ് അനുവദിക്കുന്നു.
- രഹസ്യ ചോർച്ചകൾ → കോഡിലോ റിപ്പോസിറ്ററികളിലോ വെളിപ്പെടുത്തിയിരിക്കുന്ന API കീകൾ, ടോക്കണുകൾ അല്ലെങ്കിൽ ക്രെഡൻഷ്യലുകൾ എന്നിവയ്ക്ക് നേരിട്ട് സിസ്റ്റം ആക്സസ് നൽകാൻ കഴിയും.
- തെറ്റായ കോൺഫിഗറേഷനുകൾ → തെറ്റായ ക്ലൗഡ് അല്ലെങ്കിൽ സെർവർ ക്രമീകരണങ്ങൾ ആപ്ലിക്കേഷനുകളെ ചൂഷണത്തിന് വിധേയമാക്കുന്നു.
- സുരക്ഷിതമല്ലാത്ത ആശ്രിതത്വങ്ങൾ → ദുർബലമായ ഓപ്പൺ സോഴ്സ് ലൈബ്രറികൾ വിതരണ ശൃംഖലയിലൂടെ ആപ്ലിക്കേഷനുകളെ വിട്ടുവീഴ്ച ചെയ്യുന്നു.
- AI-ജനറേറ്റുചെയ്തതും AI-നിർദ്ദേശിച്ചതുമായ അപകടസാധ്യത → AI കോഡിംഗ് അസിസ്റ്റന്റുകൾക്ക് ആക്രമണകാരികൾ മാൽവെയറിൽ രജിസ്റ്റർ ചെയ്യുന്ന പാക്കേജ് നാമങ്ങൾ ഭ്രമാത്മകമാക്കാനോ (സ്ലോപ്സ്ക്വാട്ടിംഗ്) ഒരു ദ്രുത അവലോകനത്തിൽ വിജയിക്കുന്ന AI- ജനറേറ്റഡ് കോഡിൽ ദുർബലമായ പാറ്റേണുകൾ അവതരിപ്പിക്കാനോ കഴിയും.
ഈ ഭീഷണികൾ എല്ലാ ഘട്ടങ്ങളെയും ബാധിക്കുന്നു വികസന പ്രക്രിയകൾ, കോഡ് എഴുതുന്നത് മുതൽ ക്ലൗഡ്-നേറ്റീവ് ആപ്ലിക്കേഷനുകൾ വിന്യസിക്കുന്നത് വരെ. അതിനാൽ, അവയിൽ നിന്ന് പരിരക്ഷിക്കുന്നതിന് സുരക്ഷിതമായ കോഡിംഗ് രീതികളും പ്രത്യേക ഉപയോഗവും ആവശ്യമാണ് ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ.
ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ എന്തൊക്കെയാണ്?
ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലുടനീളം ആപ്ലിക്കേഷനുകളെ സംരക്ഷിക്കുന്ന പരിഹാരങ്ങളാണ് ഇവ. അപകടസാധ്യതകൾ തിരിച്ചറിയുക, സുരക്ഷിത കോൺഫിഗറേഷനുകൾ നടപ്പിലാക്കുക, സംശയാസ്പദമായ പ്രവർത്തനങ്ങൾ നിരീക്ഷിക്കുക എന്നിവയാണ് അവയുടെ ലക്ഷ്യം. പൊതുവായ സുരക്ഷാ സോഫ്റ്റ്വെയറിൽ നിന്ന് വ്യത്യസ്തമായി, ആപ്ലിക്കേഷൻ കോഡ്, കോൺഫിഗറേഷനുകൾ, മൂന്നാം കക്ഷി ഡിപൻഡൻസികൾ എന്നിവ സംരക്ഷിക്കുന്നതിനാണ് ഈ ഉപകരണങ്ങൾ പ്രത്യേകം രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്.
പോലുള്ള സുരക്ഷാ ചട്ടക്കൂടുകളുമായി അവർ കൈകോർത്ത് പ്രവർത്തിക്കുന്നു OWASP ഒപ്പം NIST, വ്യവസായത്തിലെ മികച്ച രീതികൾ പിന്തുടർന്ന് ആപ്ലിക്കേഷനുകൾ നിർമ്മിക്കുകയും വിന്യസിക്കുകയും ചെയ്യുന്നുവെന്ന് ഉറപ്പാക്കുക. ഡെവലപ്പർ വർക്ക്ഫ്ലോകളിലേക്ക് നേരിട്ട് സംയോജിപ്പിച്ചുകൊണ്ട്, CI/CD pipelineകളിൽ, ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ ടീമുകളെ അപകടസാധ്യതകൾ നേരത്തേ കണ്ടെത്താനും വികസനം മുതൽ ഉൽപ്പാദനം വരെ തുടർച്ചയായ സംരക്ഷണം നിലനിർത്താനും സഹായിക്കുന്നു.
ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങളുടെ പ്രധാന സവിശേഷതകൾ
ആധുനികമായ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ ഒരു സെറ്റ് പങ്കിടുക പ്രധാന സവിശേഷതകൾ വികസന ജീവിതചക്രത്തിലുടനീളം ആപ്ലിക്കേഷനുകൾ സംരക്ഷിക്കുന്നതിൽ അവ ഫലപ്രദമാക്കുന്നു. ഈ സവിശേഷതകൾ ടീമുകൾക്ക് പരിഹരിക്കാനാകുമെന്ന് ഉറപ്പാക്കുന്നു സുരക്ഷാ വൈകല്യങ്ങൾ ഡെലിവറി മന്ദഗതിയിലാക്കാതെ വേഗത്തിൽ:
- കോഡ് വിശകലനം → വികസന പ്രക്രിയയുടെ പ്രാരംഭ ഘട്ടത്തിൽ സുരക്ഷിതമല്ലാത്ത കോഡിംഗ് പാറ്റേണുകൾ കണ്ടെത്തുന്നതിന് സോഴ്സ് കോഡും ബൈനറികളും സ്കാൻ ചെയ്യുന്നു.
- അപകടസാധ്യത കണ്ടെത്തൽ → ആക്രമണകാരികൾക്ക് ചൂഷണം ചെയ്യാൻ കഴിയുന്നതിന് മുമ്പ്, കസ്റ്റം കോഡ്, ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ, കോൺഫിഗറേഷനുകൾ എന്നിവയിലെ പിഴവുകൾ തിരിച്ചറിയുന്നു.
- രഹസ്യ മാനേജ്മെന്റ് → റിപ്പോസിറ്ററികളിലോ അല്ലെങ്കിൽ pipelines.
- റൺടൈം മോണിറ്ററിംഗ് → അനധികൃത ആക്സസ് ശ്രമങ്ങൾ പോലുള്ള സംശയാസ്പദമായ പ്രവർത്തനങ്ങൾ തടയുന്നതിന് ആപ്ലിക്കേഷനുകൾ പ്രവർത്തിക്കുമ്പോൾ അവ നിരീക്ഷിക്കുന്നു.
- CI/CD സംയോജനം → സുരക്ഷാ പരിശോധനകൾ നേരിട്ട് ഉൾച്ചേർക്കുന്നു വികസന പ്രക്രിയകൾ, ഉൽപ്പാദനത്തിൽ എത്തുന്നതിനുമുമ്പ് ദുർബലതകൾ കണ്ടെത്തുന്നുവെന്ന് ഉറപ്പാക്കുക.
- പാലിക്കൽ പിന്തുണ → OWASP ടോപ്പ് 10, NIST SSDF, തുടങ്ങിയ ചട്ടക്കൂടുകളുമായി വിന്യസിക്കുന്നു CIS ബെഞ്ച്മാർക്കുകൾ, നിയന്ത്രണ, വ്യവസായ ആവശ്യകതകൾ നിറവേറ്റാൻ ടീമുകളെ സഹായിക്കുന്നു.
- AI-ഡ്രൈവൺ ട്രയേജ് → സുരക്ഷാ കണ്ടെത്തലുകളിൽ AI- അധിഷ്ഠിത വിശകലനം പ്രയോഗിക്കുന്നു, ഓരോ പ്രശ്നത്തിനും ഒരു വിധി, അടിയന്തിരാവസ്ഥ, പരിഹാര സങ്കീർണ്ണത എന്നിവ സൃഷ്ടിക്കുന്നു, അതിനാൽ ടീമുകൾ ഓരോ അലേർട്ടും സ്വമേധയാ അവലോകനം ചെയ്യുന്നതിനുപകരം യഥാർത്ഥത്തിൽ ചൂഷണം ചെയ്യാവുന്ന അപകടസാധ്യതയിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു.
ഒരുമിച്ച്, ഇവ പ്രധാന സവിശേഷതകൾ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ അത്യാവശ്യമാക്കുക വെബ് ആപ്ലിക്കേഷൻ സുരക്ഷ, മൊബൈൽ സുരക്ഷ, ക്ലൗഡ്-നേറ്റീവ് പരിതസ്ഥിതികൾ. അവ വികസന, സുരക്ഷാ ടീമുകളെ ഫലപ്രദമായി സഹകരിക്കാൻ അനുവദിക്കുന്നു, വേഗത്തിലുള്ള ഡെലിവറിയും ശക്തമായ സംരക്ഷണവും സന്തുലിതമാക്കുന്നു.
ആപ്ലിക്കേഷൻ സുരക്ഷാ മികച്ച രീതികൾ
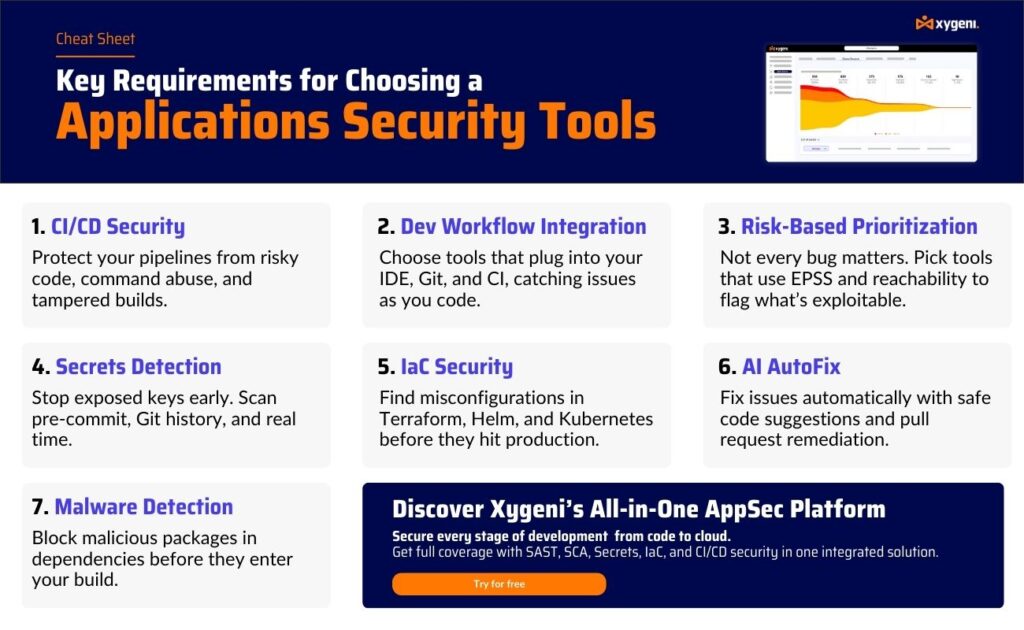
അപകടസാധ്യതകളെയും ഉപകരണങ്ങളെയും കുറിച്ച് അറിയുന്നത് പ്രധാനമാണ്, എന്നാൽ ശക്തമായ സുരക്ഷയും സ്ഥിരത പാലിക്കുന്നതിനെ ആശ്രയിച്ചിരിക്കുന്നു മികച്ച രീതികൾ എല്ലായിടത്തും വികസന പ്രക്രിയകൾ. ഈ രീതികൾ എക്സ്പോഷർ കുറയ്ക്കുന്നു സുരക്ഷാ വൈകല്യങ്ങൾ രണ്ടും ശക്തിപ്പെടുത്തുക വെബ് ആപ്ലിക്കേഷൻ സുരക്ഷ ക്ലൗഡ്-നേറ്റീവ് പരിതസ്ഥിതികളും.
- ഷിഫ്റ്റ് ലെഫ്റ്റ് സെക്യൂരിറ്റി → പരിശോധന പ്രയോഗിക്കുക കൂടാതെ കോഡ് വിശകലനം പ്രശ്നങ്ങൾ ചെലവേറിയതായിത്തീരുന്നതിന് മുമ്പ് അവ കണ്ടെത്തുന്നതിന് വികസന ചക്രത്തിന്റെ പ്രാരംഭ ഘട്ടത്തിൽ തന്നെ.
- സുരക്ഷിത കോഡിംഗ് Standards → സുരക്ഷിതമായ പാറ്റേണുകൾ പിന്തുടരാനും SQL ഇഞ്ചക്ഷൻ അല്ലെങ്കിൽ അനുചിതമായ ഇൻപുട്ട് കൈകാര്യം ചെയ്യൽ പോലുള്ള സാധാരണ പിഴവുകൾ ഒഴിവാക്കാനും ഡെവലപ്പർമാരെ പരിശീലിപ്പിക്കുക.
- പതിവ് ഡിപൻഡൻസി സ്കാനുകൾ → ഉപയോഗിച്ച് ഓപ്പൺ സോഴ്സ് ലൈബ്രറികൾ തുടർച്ചയായി നിരീക്ഷിക്കുക സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) വിതരണ ശൃംഖല ആക്രമണങ്ങൾ തടയാൻ.
- രഹസ്യ സംരക്ഷണം → ഉപയോഗിക്കുക രഹസ്യങ്ങൾ കണ്ടെത്തുന്നതിനുള്ള ഉപകരണങ്ങൾ റിപ്പോസിറ്ററികളിലെ ക്രെഡൻഷ്യലുകൾ വെളിപ്പെടുത്തുന്നത് ഒഴിവാക്കാൻ കേന്ദ്രീകൃത നിലവറകളും അല്ലെങ്കിൽ CI/CD pipelines.
- CI/CD Guardrails → ചെക്ക് ഇൻ ഓട്ടോമേറ്റ് ചെയ്യുക pipelineഅപകടകരമായ ബിൽഡുകൾ തടയുന്നതിനും, ഒപ്പിട്ട കോൺഫിഗറേഷനുകൾ നടപ്പിലാക്കുന്നതിനും, നിർണായകമായ ദുർബലതകളുള്ള വിന്യാസങ്ങൾ നിർത്തുന്നതിനും s.
- നിരന്തരമായ നിരീക്ഷണം → ആപ്ലിക്കേഷനുകൾ ഉൽപ്പാദനത്തിലാകുമ്പോൾ സംശയാസ്പദമായ പ്രവർത്തനം കണ്ടെത്തുന്നതിന് റൺടൈം സംരക്ഷണവും അനോമലി ഡിറ്റക്ഷനും സംയോജിപ്പിക്കുക.
- പാലിക്കൽ വിന്യാസം → OWASP ടോപ്പ് 10, NIST SSDF, തുടങ്ങിയ ഫ്രെയിംവർക്കുകൾ പിന്തുടരുക. CIS വ്യവസായ, നിയന്ത്രണ ആവശ്യകതകൾ നിറവേറ്റുന്നതിനുള്ള മാനദണ്ഡങ്ങൾ.
- AI അസറ്റ് ദൃശ്യപരത → നിങ്ങളുടെ കമ്പ്യൂട്ടറിലുടനീളം പ്രവർത്തിക്കുന്ന AI മോഡലുകൾ, ഏജന്റുകൾ, MCP കണക്ഷനുകൾ എന്നിവയുടെ ഇൻവെന്ററി SDLC, കൂടാതെ മനുഷ്യ എഴുത്ത് കോഡിന് സമാനമായ അവലോകനം AI- ജനറേറ്റഡ് കോഡിനും AI- അവതരിപ്പിച്ച ഡിപൻഡൻസികൾക്കും പ്രയോഗിക്കുക.
ഇവ സംയോജിപ്പിച്ചുകൊണ്ട് മികച്ച രീതികൾ ശരിയായ മിശ്രിതം ഉപയോഗിച്ച് ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ, സ്ഥാപനങ്ങൾക്ക് സുരക്ഷയെ ബലികഴിക്കാതെ തന്നെ ലംഘനങ്ങൾ തടയാനും, സെൻസിറ്റീവ് ഡാറ്റ സംരക്ഷിക്കാനും, വികസനം വേഗത്തിൽ നിലനിർത്താനും കഴിയും.
ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങളുടെ പ്രധാന തരങ്ങൾ
റൺടൈം ആപ്ലിക്കേഷൻ സെൽഫ്-പ്രൊട്ടക്ഷൻ (RASP)
ആപ്ലിക്കേഷനുകളിൽ ഉൾച്ചേർത്തിരിക്കുന്ന RASP ഉപകരണങ്ങൾ തത്സമയ ഉപയോഗ സമയത്ത് അവയെ നിരീക്ഷിക്കുന്നു. ക്ഷുദ്രകരമായ പ്രവർത്തനം കണ്ടെത്തുന്നതിന് അവ ഇൻപുട്ടുകൾ, ഔട്ട്പുട്ടുകൾ, റൺടൈം സ്വഭാവം എന്നിവ വിശകലനം ചെയ്യുന്നു.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: RASP അഭ്യർത്ഥനകളെ തടസ്സപ്പെടുത്തുകയും നിർവ്വഹണ പാതകൾ പരിശോധിക്കുകയും ചെയ്യുന്നു. അനധികൃത ഡാറ്റ ആക്സസ് അല്ലെങ്കിൽ അസാധാരണമായ പെരുമാറ്റം കണ്ടാൽ, അത് ഉടനടി പ്രവർത്തനം തടയുന്നു.
- ആനുകൂല്യങ്ങൾ: സീറോ-ഡേ ദുർബലതകൾ, ഇൻസൈഡർ ഭീഷണികൾ, ഇഞ്ചക്ഷൻ ആക്രമണങ്ങൾ എന്നിവയ്ക്കെതിരെ തത്സമയ പ്രതിരോധം നൽകുന്നു. പോലുള്ള അനുസരണ ചട്ടക്കൂടുകൾ പാലിക്കാനും ഇത് സഹായിക്കുന്നു. ഡോറ.
- പരിമിതികൾ: RASP പ്രവർത്തിക്കുന്ന ആപ്ലിക്കേഷനുകളെ സംരക്ഷിക്കുന്നു, പക്ഷേ സുരക്ഷിതമല്ലാത്ത കോഡ് എഴുതുന്നത് ആദ്യം തന്നെ തടയുന്നില്ല.
രഹസ്യങ്ങൾ കണ്ടെത്തലും മാനേജ്മെന്റും
രഹസ്യങ്ങൾ കണ്ടെത്തുന്നതിനുള്ള ഉപകരണങ്ങൾ ശേഖരണങ്ങൾ സ്കാൻ ചെയ്യുന്നു, pipelines, കൂടാതെ API കീകൾ, ഡാറ്റാബേസ് പാസ്വേഡുകൾ അല്ലെങ്കിൽ ടോക്കണുകൾ പോലുള്ള തുറന്ന ക്രെഡൻഷ്യലുകൾക്കായി ആർട്ടിഫാക്റ്റുകൾ നിർമ്മിക്കുക.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: അവർ Git ചരിത്രത്തിൽ ഹാർഡ്കോഡ് ചെയ്ത രഹസ്യങ്ങളോ ആകസ്മികമായ ചോർച്ചകളോ ഫ്ലാഗ് ചെയ്യുകയും അവ നീക്കം ചെയ്യാനോ തിരിക്കാനോ ഡെവലപ്പർമാരെ അറിയിക്കുകയും ചെയ്യുന്നു.
- ആനുകൂല്യങ്ങൾ: ക്രെഡൻഷ്യൽ മോഷണത്തിന്റെ അപകടസാധ്യത കുറയ്ക്കുക, അനധികൃത ആക്സസ് തടയുക, പാലിക്കൽ പിന്തുണയ്ക്കുക CIS മാനദണ്ഡങ്ങൾ.
- പരിമിതികൾ: സെൻസിറ്റീവ് ഡാറ്റ എക്സ്പോഷറിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുക, വിശാലമായ കോഡിനെയോ ആശ്രിതത്വ പിഴവുകളെയോ പരിഹരിക്കാൻ കഴിയില്ല.
ക്ലൗഡ് സെക്യൂരിറ്റി പോസ്ചർ മാനേജ്മെന്റ് (CSPM)
തെറ്റായ കോൺഫിഗറേഷനുകൾ കണ്ടെത്തി നയങ്ങൾ നടപ്പിലാക്കുന്നതിലൂടെ ക്ലൗഡ്-നേറ്റീവ് ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കുന്നതിലാണ് CSPM ഉപകരണങ്ങൾ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: അവർ ഇൻഫ്രാസ്ട്രക്ചറും ക്ലൗഡ് റിസോഴ്സുകളും സ്കാൻ ചെയ്യുന്നു, അനുമതികൾ, സംഭരണ ക്രമീകരണങ്ങൾ, നെറ്റ്വർക്ക് നിയമങ്ങൾ എന്നിവ പരിശോധിക്കുന്നു.
- ആനുകൂല്യങ്ങൾ: ഓപ്പൺ S3 ബക്കറ്റുകൾ അല്ലെങ്കിൽ അമിതമായി അനുവദനീയമായ IAM റോളുകൾ പോലുള്ള സാധാരണ അപകടസാധ്യതകൾ ഒഴിവാക്കാൻ ടീമുകളെ സഹായിക്കുന്നു, അതേസമയം വിന്യസിക്കുന്നു OWASP ടോപ്പ് 10 മേഘ അപകടസാധ്യതകൾ.
- പരിമിതികൾ: അവ ഇൻഫ്രാസ്ട്രക്ചർ കോൺഫിഗറേഷനുകൾ സുരക്ഷിതമാക്കുന്നു, പക്ഷേ ആപ്ലിക്കേഷൻ കോഡ് വിശകലനം ചെയ്യാൻ കഴിയില്ല.
AI സുരക്ഷാ പോസ്ചർ മാനേജ്മെന്റ് (AI-SPM)
എഐ-എസ്പിഎം പരമ്പരാഗത ആപ്പ്സെക് ഉപകരണങ്ങൾ ഇൻവെന്ററി ചെയ്യാത്ത മോഡലുകൾ, ഏജന്റുകൾ, എംസിപി കണക്ഷനുകൾ എന്നിങ്ങനെ ആധുനിക ആപ്ലിക്കേഷനുകളുടെ AI ലെയറിലാണ് ഉപകരണങ്ങൾ പ്രത്യേകം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: ലോകമെമ്പാടും AI ആസ്തികൾ തുടർച്ചയായി കണ്ടെത്തുന്നു SDLC AI- ജനറേറ്റഡ് കോഡ് മുതൽ AI- നിർദ്ദേശിച്ച ഡിപൻഡൻസികൾ വരെയുള്ള അപകടസാധ്യതയുമായി അവയെ പരസ്പരബന്ധിതമാക്കുന്നു.
- ആനുകൂല്യങ്ങൾ: സ്ലോപ്സ്ക്വാട്ടിംഗ് പോലുള്ള AI-നിർദ്ദിഷ്ട വിതരണ ശൃംഖല ആക്രമണങ്ങൾ ചൂഷണം ചെയ്യുന്ന കൃത്യമായ ബ്ലൈൻഡ് സ്പോട്ട് അടയ്ക്കുകയും ടീമുകൾക്ക് ഒരു ജീവനുള്ള ഇൻവെന്ററി നൽകുകയും ചെയ്യുന്നു. (AI-BOM) AI യഥാർത്ഥത്തിൽ പ്രവർത്തിപ്പിക്കുന്നത് എന്താണെന്ന്.
- പരിമിതികളും: AI-SPM AI ലെയറിനെ പ്രത്യേകമായി സുരക്ഷിതമാക്കുന്നു, പരമ്പരാഗതമായവയ്ക്കൊപ്പം മികച്ച രീതിയിൽ പ്രവർത്തിക്കുന്നു. SAST, DAST, കൂടാതെ SCA അവയെ മാറ്റിസ്ഥാപിക്കുന്നതിനുപകരം.
ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങൾ എന്തൊക്കെയാണ്?
ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് ടൂളുകൾ (ASTT-കൾ) വികസനത്തിലും പരിശോധനയിലും അപകടസാധ്യതകൾക്കുള്ള ആപ്ലിക്കേഷനുകൾ വിലയിരുത്തുന്നു. നിലവിലുള്ള സംരക്ഷണ ഉപകരണങ്ങളിൽ നിന്ന് വ്യത്യസ്തമായി, വിന്യാസത്തിന് മുമ്പ് പ്രശ്നങ്ങൾ കണ്ടെത്തുന്നതിൽ അവർ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു, ഇത് ഉൽപ്പാദന പരിതസ്ഥിതികളിൽ അപകടസാധ്യത കുറയ്ക്കുന്നു.
ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങളുടെ പ്രധാന തരങ്ങൾ
സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (SAST)
SAST ഉപകരണങ്ങൾ സോഴ്സ് കോഡ്, ബൈറ്റ്കോഡ് അല്ലെങ്കിൽ ബൈനറികൾ എക്സിക്യൂട്ട് ചെയ്യാതെ വിശകലനം ചെയ്യുന്നു.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: ഡെവലപ്പർമാർ കോഡ് ചെയ്യുമ്പോൾ തന്നെ, SQL ഇഞ്ചക്ഷൻ അല്ലെങ്കിൽ ഹാർഡ്കോഡ് ചെയ്ത ക്രെഡൻഷ്യലുകൾ പോലുള്ള സുരക്ഷിതമല്ലാത്ത പാറ്റേണുകൾക്കായി കോഡ് സ്കാൻ ചെയ്യുന്നു.
- ആനുകൂല്യങ്ങൾ: അപകടസാധ്യതകൾ നേരത്തേ കണ്ടെത്തുന്നു, പരിഹാര ചെലവ് കുറയ്ക്കുന്നു, പിന്തുണയ്ക്കുന്നു OWASP സുരക്ഷിതമായ കോഡിംഗ് രീതികൾ.
- പരിമിതികൾ: തെറ്റായ പോസിറ്റീവുകൾ സൃഷ്ടിച്ചേക്കാം, റൺടൈം ദുർബലതകൾ കണ്ടെത്താനും കഴിയില്ല.
കൂടുതൽ വിവരങ്ങൾക്ക്, ഞങ്ങളുടെ താരതമ്യം കാണുക SAST vs SCA.
ഡൈനാമിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (DAST)
DAST സോഴ്സ് കോഡിലേക്ക് ആക്സസ് ഇല്ലാതെ തന്നെ, പ്രവർത്തിക്കുന്ന ഒരു ആപ്ലിക്കേഷനിൽ യഥാർത്ഥ ലോക ആക്രമണങ്ങളെ ഉപകരണങ്ങൾ അനുകരിക്കുന്നു.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: ആപ്ലിക്കേഷനുമായി ബാഹ്യമായി ഇടപഴകുന്നു, അന്തിമബിന്ദുക്കൾ അന്വേഷിക്കുകയും പ്രതികരണങ്ങൾ വിശകലനം ചെയ്യുകയും ചെയ്യുന്നു.
- ആനുകൂല്യങ്ങൾ: തെറ്റായ കോൺഫിഗറേഷനുകൾ, പ്രാമാണീകരണ പ്രശ്നങ്ങൾ അല്ലെങ്കിൽ ഇഞ്ചക്ഷൻ അപകടസാധ്യതകൾ പോലുള്ള റൺടൈം പിഴവുകൾ കണ്ടെത്തുന്നു. ശുപാർശ ചെയ്യുന്നത് NIST ശക്തമായ ഒരു സുരക്ഷാ പ്രക്രിയയുടെ ഭാഗമായി.
- പരിമിതികൾ: കണ്ടെത്തലുകൾ നേരിട്ട് കോഡ് ലൈനുകളിലേക്ക് മാപ്പ് ചെയ്യുന്നില്ല, ഇത് പരിഹാര പ്രക്രിയയെ മന്ദഗതിയിലാക്കിയേക്കാം.
കൂടുതൽ വിവരങ്ങൾക്ക്, ഞങ്ങളുടെ താരതമ്യം കാണുക SAST DAST നെ അപേക്ഷിച്ച്.
സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA)
SCA ഇന്നത്തെ മിക്ക ആപ്ലിക്കേഷനുകളെയും ശക്തിപ്പെടുത്തുന്ന ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളിലെ അപകടസാധ്യതകൾ പരിഹരിക്കുന്നതിന് ഈ ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്നു.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: ഡിപൻഡൻസികളും മാനിഫെസ്റ്റുകളും സ്കാൻ ചെയ്യുന്നു (ഉദാ.,
package.json,requirements.txt) അറിയപ്പെടുന്ന ദുർബലതകളും ലൈസൻസ് പ്രശ്നങ്ങളും കണ്ടെത്തുന്നതിന്. - ആനുകൂല്യങ്ങൾ: വിതരണ ശൃംഖല ഭീഷണികളിൽ നിന്ന് സംരക്ഷിക്കുന്നു, ലൈസൻസ് അനുസരണം ഉറപ്പാക്കുന്നു, കൂടാതെ പോലുള്ള ചട്ടക്കൂടുകളെ പിന്തുണയ്ക്കുന്നു എൻഐഎസ്ടി എസ്എസ്ഡിഎഫ്.
- പരിമിതികൾ: മൂന്നാം കക്ഷി ലൈബ്രറികളിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു കൂടാതെ ഇഷ്ടാനുസൃത ആപ്ലിക്കേഷൻ കോഡ് വിശകലനം ചെയ്യുന്നില്ല.
ഇന്ററാക്ടീവ് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (IAST)
IAST ഉപകരണങ്ങൾ ഇവയുടെ ശക്തികളെ സംയോജിപ്പിക്കുന്നു SAST ഒരു പരീക്ഷണ പരിതസ്ഥിതിയിൽ റൺടൈമിൽ DAST ഉം.
- ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു: ആപ്ലിക്കേഷനെ സജ്ജമാക്കുന്നു, ഡാറ്റ എങ്ങനെ ഒഴുകുന്നു എന്ന് ട്രാക്ക് ചെയ്യുന്നു, സന്ദർഭത്തിനനുസരിച്ച് ദുർബലതകളെ സാധൂകരിക്കുന്നു.
- ആനുകൂല്യങ്ങൾ: ഡെവലപ്പർമാർക്ക് കൂടുതൽ കൃത്യമായ ഫലങ്ങൾ, കുറഞ്ഞ തെറ്റായ പോസിറ്റീവുകൾ, വേഗത്തിലുള്ള ഫീഡ്ബാക്ക് എന്നിവ വാഗ്ദാനം ചെയ്യുന്നു.
- പരിമിതികൾ: ഒരു പരീക്ഷണ പരിതസ്ഥിതി ആവശ്യമാണ് കൂടാതെ പരിശോധനയ്ക്കിടെ റൺടൈം ഓവർഹെഡ് അവതരിപ്പിക്കാനും കഴിയും.
ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടൂളുകളുടെയും ടെസ്റ്റിംഗ് ടൂളുകളുടെയും താരതമ്യം
| ഉപകരണം | ഉദ്ദേശ്യം | കീ ആനുകൂല്യങ്ങൾ | പരിമിതികൾ |
|---|---|---|---|
| RASP | എക്സിക്യൂഷൻ സമയത്ത് ആപ്ലിക്കേഷനുകൾ തത്സമയം നിരീക്ഷിക്കുന്നു. | സീറോ-ഡേ ആക്രമണങ്ങളും സംശയാസ്പദമായ പ്രവർത്തനങ്ങളും തടയുന്നു, റൺടൈം പ്രതിരോധം ചേർക്കുന്നു. | റൺടൈമിൽ മാത്രമേ പരിരക്ഷിക്കൂ, കോഡിംഗ് പിഴവുകൾ നേരത്തെ തടയുന്നില്ല. |
| രഹസ്യങ്ങൾ കണ്ടെത്തൽ | കോഡ്ബേസുകളിൽ API കീകൾ, പാസ്വേഡുകൾ എന്നിവ പോലുള്ള സെൻസിറ്റീവ് ഡാറ്റ കണ്ടെത്തുന്നു. | ക്രെഡൻഷ്യൽ ചോർച്ച തടയുന്നു, പാലിക്കൽ ഉറപ്പാക്കുന്നു CIS മാനദണ്ഡങ്ങൾ. | രഹസ്യങ്ങളിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു, വിശാലമായ കോഡ് ദുർബലതകൾ പരിഹരിക്കുന്നില്ല. |
| സി.എസ്.പി.എം | ക്ലൗഡ് കോൺഫിഗറേഷനുകൾ സ്കാൻ ചെയ്യുകയും കൈകാര്യം ചെയ്യുകയും ചെയ്യുന്നു. | തെറ്റായ കോൺഫിഗറേഷനുകൾ കണ്ടെത്തുന്നു, OWASP ടോപ്പ് 10 നടപ്പിലാക്കുന്നു. standards. | ക്ലൗഡ് ഉറവിടങ്ങളിൽ മാത്രമായി പരിമിതപ്പെടുത്തിയിരിക്കുന്നു, ആപ്ലിക്കേഷൻ ലോജിക്ക് ഇതിൽ ഉൾപ്പെടുന്നില്ല. |
| SAST | സോഴ്സ് കോഡോ ബൈനറികളോ എക്സിക്യൂട്ട് ചെയ്യാതെ വിശകലനം ചെയ്യുന്നു. | വികസനത്തിന്റെ പ്രാരംഭ ഘട്ടത്തിൽ തന്നെ പ്രശ്നങ്ങൾ കണ്ടെത്തുന്നു, സുരക്ഷിതമായ കോഡിംഗ് രീതികളെ പിന്തുണയ്ക്കുന്നു. | തെറ്റായ പോസിറ്റീവുകൾ സൃഷ്ടിച്ചേക്കാം, റൺടൈം പ്രശ്നങ്ങളിൽ ദൃശ്യതയില്ല. |
| DAST | പ്രവർത്തിക്കുന്ന ആപ്ലിക്കേഷനുകളിൽ ആക്രമണങ്ങൾ അനുകരിക്കുന്നു. | റൺടൈം ദുർബലതകൾ കണ്ടെത്തുന്നു, സോഴ്സ് കോഡ് ഇല്ലാതെ പ്രവർത്തിക്കുന്നു. | കോഡ് ലൈനുകളിലേക്ക് നേരിട്ട് മാപ്പ് ചെയ്യുന്നില്ല, ഉറവിടത്തിൽ ഉറപ്പിക്കുന്നതിന് അത്ര ഉപയോഗപ്രദമല്ല. |
| SCA | ദുർബലതകൾക്കും അപകടസാധ്യതകൾക്കുമായി ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ സ്കാൻ ചെയ്യുന്നു. | വിതരണ ശൃംഖല സംരക്ഷിക്കുന്നു, ലൈസൻസും അനുസരണ മാനേജ്മെന്റും ഉറപ്പാക്കുന്നു. | മൂന്നാം കക്ഷി ഘടകങ്ങൾക്ക് മാത്രമായി പരിമിതപ്പെടുത്തിയിരിക്കുന്നു, ഇഷ്ടാനുസൃത ആപ്ലിക്കേഷൻ കോഡിന് അല്ല. |
| IAST | പരീക്ഷണ പരിതസ്ഥിതികളിൽ സ്റ്റാറ്റിക്, ഡൈനാമിക് പരിശോധനകൾ സംയോജിപ്പിക്കുന്നു. | സന്ദർഭത്തിൽ ദുർബലതകളെ സാധൂകരിക്കുന്നു, തെറ്റായ പോസിറ്റീവുകൾ കുറയ്ക്കുന്നു. | റൺടൈം ടെസ്റ്റ് സജ്ജീകരണം ആവശ്യമാണ്, പരിശോധനയ്ക്കിടെ പ്രകടനത്തെ ബാധിച്ചേക്കാം. |
| എഐ-എസ്പിഎം | AI മോഡലുകൾ, ഏജന്റുകൾ, MCP കണക്ഷനുകൾ എന്നിവ കണ്ടെത്തുകയും സുരക്ഷിതമാക്കുകയും ചെയ്യുന്നു. | AI-നിർദ്ദിഷ്ട ബ്ലൈൻഡ് സ്പോട്ടുകൾ (സ്ലോപ്സ്ക്വാട്ടിംഗ്, ഹാലുസിനേറ്റഡ് ഡിപൻഡൻസികൾ) അടയ്ക്കുന്നു, ഒരു AI-BOM ഉണ്ടാക്കുന്നു. | AI ലെയറിൽ ശ്രദ്ധ കേന്ദ്രീകരിച്ചിരിക്കുന്നു; ഇവയുമായി സംയോജിപ്പിച്ചാൽ ഏറ്റവും നന്നായി പ്രവർത്തിക്കുന്നു SAST/DAST/SCA. |
എല്ലാം ഒരുമിച്ച് കൊണ്ടുവരിക: ശരിയായ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ തിരഞ്ഞെടുക്കൽ
ഓരോ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഉപകരണങ്ങൾ ഒപ്പം ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങൾ മുകളിൽ പട്ടികപ്പെടുത്തിയിരിക്കുന്നത് ഒരു പ്രത്യേക പങ്ക് വഹിക്കുന്നു. ഉദാഹരണത്തിന്, SAST കോഡിംഗ് പിഴവുകൾ നേരത്തെ കണ്ടെത്താൻ ഡെവലപ്പർമാരെ സഹായിക്കുന്നു, അതേസമയം DAST പ്രവർത്തിക്കുന്ന ആപ്ലിക്കേഷനുകളിലെ ആക്രമണങ്ങളെ അനുകരിക്കുന്നു. SCA ഓപ്പൺ സോഴ്സ് അപകടസാധ്യതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു, കൂടാതെ RASP ഉൽപാദനത്തിൽ തത്സമയ പരിരക്ഷ നൽകുന്നു. രഹസ്യങ്ങൾ കണ്ടെത്തൽ ക്രെഡൻഷ്യലുകളെ സംരക്ഷിക്കുന്നു, കൂടാതെ CSPM ക്ലൗഡ് പരിതസ്ഥിതികൾ സുരക്ഷിതമാക്കുന്നു.
എന്നിരുന്നാലും, ഇവ ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങൾ റൺടൈം പ്രൊട്ടക്ഷൻ ടൂളുകൾക്കും പരിമിതികളുണ്ട്. ചിലത് വളരെയധികം തെറ്റായ പോസിറ്റീവുകൾ സൃഷ്ടിക്കുന്നു, മറ്റുള്ളവ റൺടൈമിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു, കൂടാതെ പലതും ആധുനിക കമ്പ്യൂട്ടറുകളുമായി സംയോജിപ്പിക്കാതെ സിലോസിലാണ് പ്രവർത്തിക്കുന്നത്. വികസന പ്രക്രിയകൾഈ വിഘടനം ടീമുകൾക്ക് ദൃശ്യപരത നിലനിർത്തുന്നതിനും, പ്രശ്നങ്ങൾക്ക് മുൻഗണന നൽകുന്നതിനും, വേഗത്തിലുള്ള റിലീസ് സൈക്കിളുകളുമായി വേഗത നിലനിർത്തുന്നതിനും ബുദ്ധിമുട്ടാക്കുന്നു.
അതിനാൽ, ശക്തമായ ഒരു സുരക്ഷാ നിലപാട് കെട്ടിപ്പടുക്കുന്നതിന് ഒന്നിലധികം പരിഹാരങ്ങൾ സംയോജിപ്പിച്ച് ഒരു ഏകീകൃത തന്ത്രം ആവശ്യമാണ്. സംയോജിപ്പിക്കുന്ന സ്ഥാപനങ്ങൾ ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങൾ റൺടൈം പരിരക്ഷണം, രഹസ്യ മാനേജ്മെന്റ്, ക്ലൗഡ് സുരക്ഷ എന്നിവ ഉപയോഗിച്ച് കൂടുതൽ പൂർണ്ണമായ പ്രതിരോധം കൈവരിക്കുന്നു സുരക്ഷാ വൈകല്യങ്ങൾ സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലുടനീളം.
അതേസമയം, ഉപകരണങ്ങളുടെ ഒരു പാച്ച് വർക്ക് കൈകാര്യം ചെയ്യുന്നത് സങ്കീർണ്ണതയും ചെലവും വർദ്ധിപ്പിക്കുന്നു. അതുകൊണ്ടാണ് പല ടീമുകളും ഇതിലേക്ക് നീങ്ങുന്നത് ഓൾ-ഇൻ-വൺ പ്ലാറ്റ്ഫോമുകൾ ഈ കഴിവുകളെ ഏകീകരിക്കുകയും, സ്ഥിരമായ റിപ്പോർട്ടിംഗ് നൽകുകയും, നേരിട്ട് യോജിക്കുകയും ചെയ്യുന്നു CI/CD pipelines.
നിങ്ങളുടെ ആപ്ലിക്കേഷൻ സുരക്ഷാ ആവശ്യങ്ങൾക്കായി Xygeni തിരഞ്ഞെടുക്കുന്നത് എന്തുകൊണ്ട്?
സൈജെനി ഒരു വാഗ്ദാനം ചെയ്തുകൊണ്ട് പോയിന്റ് സൊല്യൂഷനുകൾക്ക് അപ്പുറത്തേക്ക് പോകുന്നു ഓൾ-ഇൻ-വൺ ആപ്ലിക്കേഷൻ സുരക്ഷാ പ്ലാറ്റ്ഫോം വികസനം മുതൽ ഉൽപ്പാദനം വരെ ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കാൻ ടീമുകൾക്ക് ആവശ്യമായ എല്ലാ ടൂൾ ടീമുകളെയും ഇത് ഏകീകരിക്കുന്നു. വിഘടിച്ച പരിഹാരങ്ങൾ കൈകാര്യം ചെയ്യുന്നതിനുപകരം, സൈജെനി അവയെ ഒരിടത്ത് ഒരുമിച്ച് കൊണ്ടുവരുന്നു:
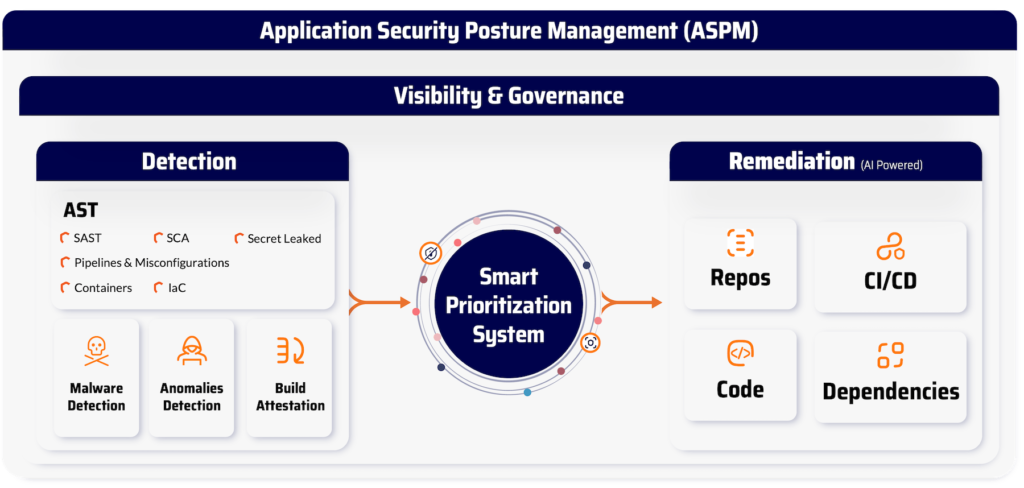
- സ്റ്റാറ്റിക്, ഡൈനാമിക് സ്കാനുകൾ → സ്വദേശി SAST, DAST, IAST എന്നിവ വികസന വർക്ക്ഫ്ലോകളിൽ നിർമ്മിച്ച സ്കാനിംഗ്.
- സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ സംരക്ഷണം → തുടർച്ചയായ SCA ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾക്കായി, ചൂഷണാത്മക ഉൾക്കാഴ്ചകളും എത്തിച്ചേരൽ വിശകലനവും ഉള്ളവ.
- രഹസ്യ സുരക്ഷ → റിപ്പോസിറ്ററികളിലുടനീളമുള്ള ക്രെഡൻഷ്യലുകളുടെ വിപുലമായ കണ്ടെത്തലും മാനേജ്മെന്റും കൂടാതെ pipelines.
- റൺടൈം പരിരക്ഷണം → RASP സംശയാസ്പദമായ പെരുമാറ്റം തത്സമയം തടയുന്നതിനുള്ള അനോമലി ഡിറ്റക്ഷൻ.
- ക്ലൗഡ് സുരക്ഷ → സി.എസ്.പി.എം തെറ്റായ കോൺഫിഗറേഷനുകൾ തിരിച്ചറിയുന്നതിനും ക്ലൗഡ്-നേറ്റീവ് പരിതസ്ഥിതികൾ സുരക്ഷിതമാക്കുന്നതിനും.
- AI സുരക്ഷ → AI ഇൻവെന്ററിയും AI ട്രയേജും എല്ലാ AI മോഡലും, ഏജന്റും, MCP കണക്ഷനും മാപ്പ് ചെയ്യുന്നു. SDLC, കൂടാതെ കണ്ടെത്തലുകളിൽ AI-അധിഷ്ഠിത വിധി, അടിയന്തിരാവസ്ഥ, സങ്കീർണ്ണത സ്കോറിംഗ് എന്നിവ പ്രയോഗിക്കുക, അങ്ങനെ AI-ജനറേറ്റഡ് കോഡിന് മറ്റെന്തിനേയും പോലെ തന്നെ സൂക്ഷ്മപരിശോധന ലഭിക്കും. pipeline.
സൈജെനിയെ വേറിട്ടു നിർത്തുന്നത് വെറും കവറേജല്ല, മറിച്ച് ഇത് എങ്ങനെ പ്രവർത്തിക്കുന്നു:
- നേറ്റീവ് സ്കാനിംഗ് → ഡെവലപ്പർ വർക്ക്ഫ്ലോകളിലേക്ക് നേരിട്ട് ബിൽറ്റ് ചെയ്തിരിക്കുന്നു കൂടാതെ CI/CD pipelines, പാച്ച്വർക്ക് സംയോജനങ്ങൾ ആവശ്യമില്ല.
- മുൻഗണനാക്രമീകരണ ഫണൽ → എത്തിച്ചേരൽ, ചൂഷണം എന്നിവയെ അടിസ്ഥാനമാക്കി ദുർബലതകൾ ഫിൽട്ടർ ചെയ്യുന്നതിലൂടെ, യഥാർത്ഥത്തിൽ പ്രാധാന്യമുള്ള അപകടസാധ്യതകളിൽ ടീമുകളെ കേന്ദ്രീകരിക്കുന്നു.
- Guardrails → സുരക്ഷാ നയങ്ങൾ യാന്ത്രികമായി നടപ്പിലാക്കുക, അപകടകരമായ ബിൽഡുകൾ ഉൽപ്പാദനത്തിലെത്തുന്നതിനുമുമ്പ് അവ തകർക്കുക.
- ഏകീകൃത Dashboard → സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലുടനീളമുള്ള ദുർബലതകൾ, തെറ്റായ കോൺഫിഗറേഷനുകൾ, ഭീഷണികൾ എന്നിവയ്ക്കായി സത്യത്തിന്റെ ഒരൊറ്റ ഉറവിടം നൽകുന്നു.
സൈജെനി ഉപയോഗിച്ച്, വികസന, സുരക്ഷാ ടീമുകൾക്ക് ശക്തി ലഭിക്കുന്നു സുരക്ഷാ ബലഹീനതകൾ വേഗത്തിൽ തിരിച്ചറിയുക, മുൻഗണന നൽകുക, പരിഹരിക്കുക ഉൽപ്പാദനക്ഷമത ഉയർന്ന നിലയിൽ നിലനിർത്തുന്നതിനൊപ്പം. ഇത് വെറുമൊരു ഉപകരണങ്ങളുടെ ശേഖരം മാത്രമല്ല, ആധുനിക ആപ്ലിക്കേഷനുകളെ അവസാനം മുതൽ അവസാനം വരെ സംരക്ഷിക്കുന്നതിനായി രൂപകൽപ്പന ചെയ്തിരിക്കുന്ന ഒരു പ്ലാറ്റ്ഫോമാണ്.
പതിവ് ചോദ്യങ്ങൾ (പതിവുചോദ്യങ്ങൾ)
ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങൾ എന്താണ്?
ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് ടൂളുകൾ (ASTT-കൾ) ആപ്ലിക്കേഷനുകൾ വിശകലനം ചെയ്ത് സുരക്ഷാ ദുർബലതകൾ കണ്ടെത്തുന്ന സോഫ്റ്റ്വെയർ സൊല്യൂഷനുകളാണ്. അവയിൽ ഇവ ഉൾപ്പെടുന്നു: SAST, DAST, SCA, IAST എന്നിവ ഓരോന്നും വികസനത്തിന്റെ വ്യത്യസ്ത ഘട്ടങ്ങളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു. ജീവിതചക്രത്തിന്റെ തുടക്കത്തിൽ തന്നെ ഡെവലപ്പർമാരെയും സുരക്ഷാ ടീമുകളെയും ബലഹീനതകൾ കണ്ടെത്തി പരിഹരിക്കാൻ സഹായിക്കുക എന്നതാണ് അവരുടെ ലക്ഷ്യം.
ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധനയ്ക്ക് ഏത് ഉപകരണം ശുപാർശ ചെയ്യുന്നു?
ശരിയായ ഉപകരണം നിങ്ങളുടെ പരിസ്ഥിതിയെയും ആവശ്യങ്ങളെയും ആശ്രയിച്ചിരിക്കുന്നു. SAST വികസന സമയത്ത് സുരക്ഷിതമല്ലാത്ത കോഡ് കണ്ടെത്തുന്നതിന് ശുപാർശ ചെയ്യുന്നു, അതേസമയം റൺടൈം പരിശോധനയ്ക്ക് DAST അനുയോജ്യമാണ്. പല സ്ഥാപനങ്ങളും രണ്ടും സംയോജിപ്പിക്കുന്നു SCA സപ്ലൈ ചെയിൻ സുരക്ഷയ്ക്ക് പൂർണ്ണമായ കവറേജ് നേടുന്നതിന്.
വെബ് ആപ്ലിക്കേഷൻ വിലയിരുത്തൽ ഒരു സുരക്ഷാ ഉപകരണമാണോ?
ഒരു വെബ് ആപ്ലിക്കേഷൻ അസസ്മെന്റ് എന്നത് ഒരു ഉപകരണം തന്നെയല്ല, മറിച്ച് അപകടസാധ്യതകൾ വിലയിരുത്തുന്നതിന് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്ന ഒരു പ്രക്രിയയാണ്. ഇതിൽ സാധാരണയായി പ്രവർത്തിക്കുന്നത് ഉൾപ്പെടുന്നു SASTവെബ് ആപ്ലിക്കേഷനുകളിലെ ദുർബലതകൾ കണ്ടെത്തുന്നതിന് , DAST, മാനുവൽ അവലോകനങ്ങൾ എന്നിവ ഉപയോഗിക്കുന്നു. ആക്രമണകാരികൾ ചെയ്യുന്നതിനുമുമ്പ് പോരായ്മകൾ കണ്ടെത്തി വെബ് ആപ്ലിക്കേഷൻ സുരക്ഷ ശക്തിപ്പെടുത്തുക എന്നതാണ് ലക്ഷ്യം.
ക്ലൗഡിനുള്ള ഏറ്റവും മികച്ച ഡൈനാമിക് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണം ഏതാണ്?
ക്ലൗഡ്-നേറ്റീവ് പരിതസ്ഥിതികൾക്കുള്ള ഏറ്റവും മികച്ച DAST ഉപകരണം സുഗമമായി സംയോജിപ്പിക്കുന്ന ഒന്നാണ് CI/CD pipelineകണ്ടെയ്നറൈസ്ഡ് വിന്യാസങ്ങളുള്ള s ഉം സ്കെയിലുകളും. ആധുനിക DAST സൊല്യൂഷനുകൾക്ക് API-കൾ, മൈക്രോസർവീസുകൾ, സെർവർലെസ് ആപ്ലിക്കേഷനുകൾ എന്നിവ തത്സമയം സ്കാൻ ചെയ്യാൻ കഴിയും. ക്ലൗഡ് വികസന പ്രക്രിയകളെ മന്ദഗതിയിലാക്കാതെ പ്രവർത്തനക്ഷമമായ ഉൾക്കാഴ്ചകൾ നൽകുന്ന ഒരു ഉപകരണം തിരഞ്ഞെടുക്കുക എന്നതാണ് പ്രധാന കാര്യം.
ഏത് ഉപകരണമാണ് ശുപാർശ ചെയ്യുന്നത് enterprise ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന?
Enterpriseഉപയോക്താക്കൾ സാധാരണയായി ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉപകരണങ്ങളുടെ ഒരു മിശ്രിതം സ്വീകരിക്കുന്നു (SAST, DAST, SCA, IAST) എന്നിവ ജീവിതചക്രത്തിന്റെ വിവിധ ഘട്ടങ്ങൾ ഉൾക്കൊള്ളുന്നു. സംയോജിപ്പിക്കുന്ന പരിഹാരങ്ങൾ തിരഞ്ഞെടുക്കുക എന്നതാണ് ശുപാർശ ചെയ്യുന്ന സമീപനം. CI/CD pipelineകുറഞ്ഞ തെറ്റായ പോസിറ്റീവുകൾ ഉപയോഗിച്ച് കൃത്യമായ ഫലങ്ങൾ നൽകുകയും ഒന്നിലധികം ആപ്ലിക്കേഷനുകളിൽ സ്കെയിൽ ചെയ്യുകയും ചെയ്യുക.
ആപ്ലിക്കേഷൻ സുരക്ഷയിൽ AI- ജനറേറ്റഡ് കോഡും AI കോഡിംഗ് ടൂളുകളും ഉൾപ്പെടുമോ?
വർദ്ധിച്ചുവരികയാണ്, അതെ. AI-SPM ഉപകരണങ്ങൾ ഇപ്പോൾ ലോകമെമ്പാടും പ്രവർത്തിക്കുന്ന AI മോഡലുകൾ, ഏജന്റുകൾ, MCP കണക്ഷനുകൾ എന്നിവ കണ്ടെത്തി സുരക്ഷിതമാക്കുന്നു. SDLC, AI ട്രയേജ് കണ്ടെത്തലുകളിൽ AI-അധിഷ്ഠിത വിശകലനം പ്രയോഗിക്കുന്നതിനാൽ AI-ജനറേറ്റഡ് കോഡും പരമ്പരാഗത ആപ്ലിക്കേഷൻ കോഡും ഒരേ കാഠിന്യത്തോടെ വിലയിരുത്തപ്പെടുന്നു.

