






മാൽവെയർ എങ്ങനെ ഒഴിവാക്കാമെന്ന് അറിയുന്നത് ഒരു ചെക്ക്ലിസ്റ്റ് ഇനമായി മാറുന്നത് നിർത്തി, സോഫ്റ്റ്വെയർ ഷിപ്പ് ചെയ്യുന്ന ഏതൊരാൾക്കും ഇത് ഒരു ദൈനംദിന വിഷയമായി മാറിയിരിക്കുന്നു. ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ, CI/CD pipelineകൾ, ഇപ്പോൾ AI കോഡിംഗ് അസിസ്റ്റന്റുകളെല്ലാം ആക്രമണകാരികൾക്ക് നിങ്ങളുടെ വിതരണ ശൃംഖലയിലേക്ക് പുതിയ എൻട്രി പോയിന്റുകൾ നൽകുന്നു. ഒരു ആധുനിക മാൽവെയർ പ്രതിരോധ തന്ത്രം നിങ്ങളുടെ ടീം കൈകൊണ്ട് എഴുതുന്ന കോഡ് മാത്രമല്ല, മൂന്നിനെയും ഉൾക്കൊള്ളണം.
ഇന്നത്തെ ഫലപ്രദമായ മാൽവെയർ പ്രതിരോധ സമീപനത്തെ രൂപപ്പെടുത്തുന്ന ഏഴ് ഘട്ടങ്ങളിലൂടെ ഈ ഗൈഡ് കടന്നുപോകുന്നു: തത്സമയ കണ്ടെത്തലും CVE പരിശോധനകളും മുതൽ പട്ടികയിലെ ഏറ്റവും പുതിയ അപകടസാധ്യത, AI- ജനറേറ്റഡ് കോഡും AI കോഡിംഗ് ഏജന്റുകളും വഴി അവതരിപ്പിച്ച മാൽവെയർ വരെ.
ഒരു സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ "മാൽവെയർ ഒഴിവാക്കുക" എന്നാൽ യഥാർത്ഥത്തിൽ എന്താണ് അർത്ഥമാക്കുന്നത്?
ആപ്ലിക്കേഷൻ സുരക്ഷയിലെ മാൽവെയർ പ്രതിരോധം ഒറ്റ നിയന്ത്രണമല്ല. ആക്രമണകാരികൾ യഥാർത്ഥത്തിൽ പ്രവർത്തിക്കുന്ന നാല് സ്ഥലങ്ങളിൽ ഇത് പാളികളുള്ള കവറേജാണ്:
- ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ: npm, PyPI, Maven, മറ്റ് രജിസ്ട്രികൾ എന്നിവയിൽ പ്രസിദ്ധീകരിക്കുന്ന ക്ഷുദ്ര പാക്കേജുകൾ, പലപ്പോഴും അവയ്ക്ക് ഏതെങ്കിലും ആന്റിവൈറസ് ഒപ്പ് നിലനിൽക്കുന്നതിന് മുമ്പ്.
- അപേക്ഷാ കോഡ്: ബാക്ക്ഡോറുകൾ, ട്രോജനുകൾ, ഒന്നാം കക്ഷി അല്ലെങ്കിൽ സംഭാവന ചെയ്ത കോഡിനുള്ളിൽ മറഞ്ഞിരിക്കുന്ന അവ്യക്തമായ ലോജിക്ക്.
- CI/CD pipelines: റിവേഴ്സ് ഷെല്ലുകൾ, ക്ഷുദ്രകരമായ ഡൗൺലോഡുകൾ, അനധികൃതം pipeline ഒരു ലാപ്ടോപ്പിന് ലഭിക്കുന്നതിനേക്കാൾ വളരെ വലിയ പ്രിവിലേജോടെ പ്രവർത്തിക്കുന്ന മാറ്റങ്ങൾ.
- AI- സഹായത്തോടെയുള്ള വികസനം: AI കോഡിംഗ് അസിസ്റ്റന്റുമാരാൽ ഭ്രമാത്മകമാക്കപ്പെട്ട പാക്കേജുകൾ, തുടർന്ന് ഒരു ഡെവലപ്പർ നിർദ്ദേശം സ്വീകരിക്കുന്നതിന് മുമ്പ് ആക്രമണകാരികൾ രജിസ്റ്റർ ചെയ്യുന്നു.
ഓരോ ലെയറിനും അതിന്റേതായ കണ്ടെത്തൽ യുക്തി ആവശ്യമാണ്. ഓർഗനൈസേഷണൽ തലത്തിൽ മാൽവെയർ എങ്ങനെ ഒഴിവാക്കാം എന്നതിന്റെ പിന്നിലെ കാതലായ ആശയം അതാണ്: ഒരൊറ്റ സ്കാനറും നാലെണ്ണത്തെയും ഉൾക്കൊള്ളുന്നില്ല.
മാൽവെയർ എങ്ങനെ ഒഴിവാക്കാം: 7 പ്രധാന ഘട്ടങ്ങൾ
| ഘട്ടം | ആക്ഷൻ | എന്തുകൊണ്ട് ഇത് പ്രാധാന്യമർഹിക്കുന്നു |
|---|---|---|
| 1 | തത്സമയ മാൽവെയർ കണ്ടെത്തൽ സ്വീകരിക്കുക | ഒരു ഒപ്പ് ഉണ്ടാകുന്നതിന് മുമ്പ് സീറോ-ഡേ ഭീഷണികൾ നിർത്തുന്നു. |
| 2 | ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ സ്കാൻ ചെയ്ത് CVE പരിശോധനകൾ നടത്തുക | ലൈബ്രറികളിലെ അറിയപ്പെടുന്നതും മറഞ്ഞിരിക്കുന്നതുമായ ദുർബലതകൾ. |
| 3 | നിങ്ങളുടെ സുരക്ഷിതമാക്കുക CI/CD pipeline | ബിൽഡുകളിലും വിന്യാസങ്ങളിലും മാൽവെയറുകൾ പ്രവേശിക്കുന്നത് തടയുന്നു. |
| 4 | AI- ജനറേറ്റഡ് കോഡിൽ മാൽവെയർ അപകടസാധ്യത ശ്രദ്ധിക്കുക. | ഏറ്റവും പുതിയ എൻട്രി പോയിന്റ് അടയ്ക്കുന്നു: ഭ്രമാത്മകവും സ്ലോപ്സ്ക്വാട്ടഡ് പാക്കേജുകളും. |
| 5 | നിങ്ങളുടെ AppSec സ്റ്റാക്കിലുടനീളം പൂർണ്ണ ദൃശ്യപരത നിലനിർത്തുക | നേറ്റീവ്, തേർഡ്-പാർട്ടി ഉപകരണങ്ങൾക്കിടയിലുള്ള ബ്ലൈൻഡ് സ്പോട്ടുകൾ നീക്കംചെയ്യുന്നു. |
| 6 | ഉയർന്നുവരുന്ന നിയന്ത്രണങ്ങളുമായി (NIS2, DORA, EU AI നിയമം) യോജിപ്പിക്കുക | ശുചിത്വത്തിനായുള്ള ഒരു നിർബന്ധിത പ്രവർത്തനമാക്കി അനുസരണ സമ്മർദ്ദത്തെ മാറ്റുന്നു. |
| 7 | ഡെവലപ്പർമാരെയും ടീമുകളെയും പരിശീലിപ്പിക്കുക | മിക്ക ആക്രമണങ്ങളും ഇപ്പോഴും ആശ്രയിക്കുന്ന മനുഷ്യ പിശകുകൾ കുറയ്ക്കുന്നു. |
1. തത്സമയ മാൽവെയർ കണ്ടെത്തൽ സ്വീകരിക്കുക
പരമ്പരാഗത സുരക്ഷാ ഉപകരണങ്ങൾ അറിയപ്പെടുന്ന ഒപ്പുകളെ ആശ്രയിച്ചിരിക്കുന്നു, അതായത് മറ്റൊരാൾക്ക് ഇതിനകം തന്നെ മാൽവെയർ ബാധിച്ചതിനുശേഷം മാത്രമേ അത് മാൽവെയറിനെ പിടിക്കുകയുള്ളൂ. സീറോ-ഡേ ഭീഷണികൾ ഒരു CVE ഫയൽ ചെയ്യാൻ കാത്തിരിക്കില്ല.
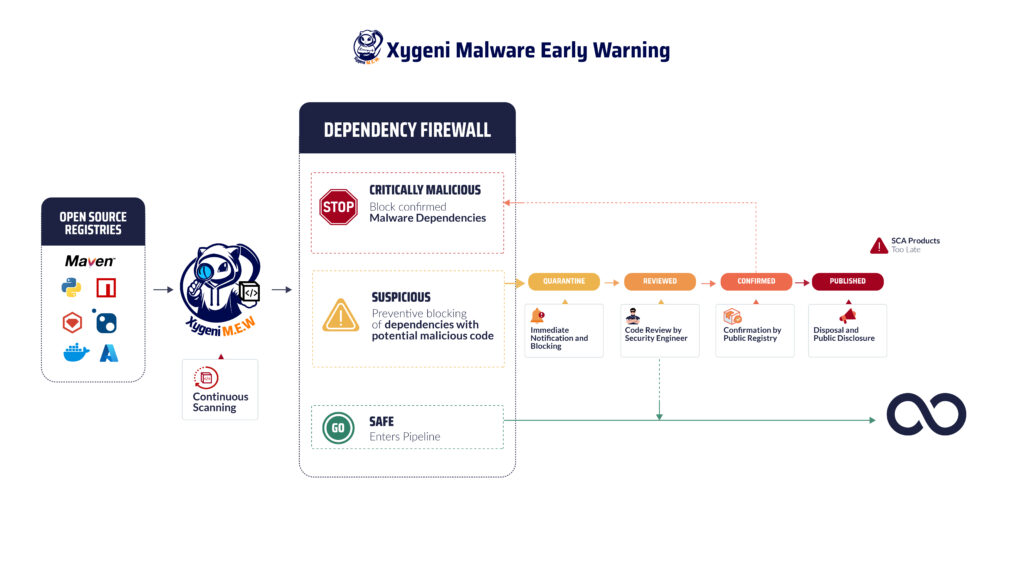
സൈജെനിയുടെ ഏർലി വാണിംഗ് സിസ്റ്റം ആ വിടവ് നികത്തുന്നു. NPM, PyPI, Maven തുടങ്ങിയ പൊതു രജിസ്ട്രികളെ ഇത് തുടർച്ചയായി സ്കാൻ ചെയ്യുകയും ക്ഷുദ്ര പാക്കേജുകൾ പ്രസിദ്ധീകരിക്കുന്ന നിമിഷം തന്നെ ഫ്ലാഗ് ചെയ്യുകയും ചെയ്യുന്നു, പൊതുജനങ്ങളുടെ ഒപ്പിനായി കാത്തിരിക്കുന്നതിനുപകരം സ്വന്തം മാൽവെയർ ഇന്റലിജൻസ് ഉപയോഗിക്കുന്നു. ഒരു തത്സമയ മാൽവെയർ പ്രതിരോധ തന്ത്രത്തിന് യഥാർത്ഥത്തിൽ ആവശ്യമുള്ളത് ഇതാണ്: ഓഡിറ്റ് വേഗതയിലല്ല, പ്രസിദ്ധീകരണ വേഗതയിൽ പ്രവർത്തിക്കുന്ന കണ്ടെത്തൽ.
2. ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ സ്കാൻ ചെയ്ത് CVE പരിശോധനകൾ പ്രവർത്തിപ്പിക്കുക
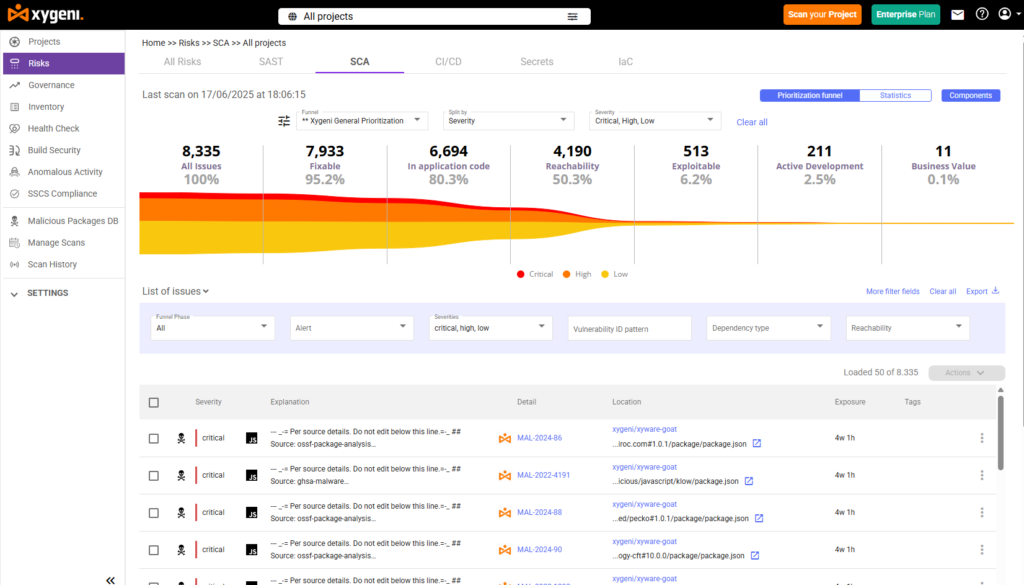
ഒരു CVE പരിശോധനഏതൊരു മാൽവെയർ പ്രതിരോധ പരിപാടിയിലും, പൊതുവായ ദുർബലതകൾക്കും എക്സ്പോഷറുകൾക്കുമുള്ള ഡാറ്റാബേസിനെതിരെയുള്ള സ്കാൻ എന്നർത്ഥം വരുന്ന സ്കാൻ ഒരു അടിസ്ഥാന ഘട്ടമാണ്. ഇത് തന്നെ പര്യാപ്തമല്ല. CVE പരിശോധനകൾ ഇതിനകം വെളിപ്പെടുത്തിയിട്ടുള്ള ദുർബലതകളെ മാത്രമേ ഉൾക്കൊള്ളുന്നുള്ളൂ, ഇത് പുതിയതോ കുറഞ്ഞതോ ആയ എന്തിനും ഒരു വിൻഡോ തുറന്നിടുന്നു.
സൈജെനിസ് സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം CVE പരിശോധനകൾ റീച്ചബിലിറ്റി, എക്സ്പ്ലോയിറ്റബിലിറ്റി വിശകലനങ്ങളുമായി സംയോജിപ്പിച്ചുകൊണ്ട് ഇത് കൂടുതൽ മുന്നോട്ട് പോകുന്നു, അതിനാൽ ഒരു ഫീഡിലെ ഓരോ എൻട്രിയെയും പിന്തുടരുന്നതിനുപകരം നിങ്ങളുടെ കോഡിൽ യഥാർത്ഥത്തിൽ എത്തിച്ചേരാനാകുന്ന ദുർബലതകൾക്ക് നിങ്ങളുടെ ടീം മുൻഗണന നൽകുന്നു. ആ സന്ദർഭമാണ് ഒരു നീണ്ട ദുർബലതാ പട്ടികയെ കൈകാര്യം ചെയ്യാവുന്ന ഒന്നാക്കി മാറ്റുന്നത്.
3. നിങ്ങളുടെ സുരക്ഷിതമാക്കുക CI/CD Pipeline
A pipeline ഏതൊരു ലാപ്ടോപ്പിനേക്കാളും കൂടുതൽ പ്രിവിലേജും കുറഞ്ഞ മാനുഷിക മേൽനോട്ടവും ഉപയോഗിച്ച് പ്രവർത്തിക്കുന്നു, ഇത് ഉയർന്ന മൂല്യമുള്ള ലക്ഷ്യമാക്കി മാറ്റുന്നു. സൈജെനിയുടെ CI/CD സുരക്ഷ ഒപ്പം അപാകത കണ്ടെത്തൽ ആക്രമണകാരികൾ യഥാർത്ഥത്തിൽ ഉപയോഗിക്കുന്ന പെരുമാറ്റരീതികൾ ശ്രദ്ധിക്കുക: റിവേഴ്സ് ഷെൽ ശ്രമങ്ങൾ, ബിൽഡിന്റെ മധ്യത്തിൽ ക്ഷുദ്രകരമായ ഡൗൺലോഡുകൾ, ടെറാഫോം അല്ലെങ്കിൽ കുബേർനെറ്റസ് കോൺഫിഗറുകളിൽ കോഡ് കമാൻഡുകളായി സുരക്ഷിതമല്ലാത്ത ഇൻഫ്രാസ്ട്രക്ചർ, സ്ക്രിപ്റ്റുകൾ അല്ലെങ്കിൽ ബ്രാഞ്ച് പ്രൊട്ടക്ഷനുകൾ നിർമ്മിക്കുന്നതിലെ അനധികൃത മാറ്റങ്ങൾ.
SLSA യും ഇൻ-ടോട്ടും അടിസ്ഥാനമാക്കിയുള്ള ബിൽഡ് ഇന്റഗ്രിറ്റി, നിങ്ങളുടെ ആർട്ടിഫാക്റ്റുകൾക്ക് ഉറവിടം ചേർക്കുന്നു. pipeline ഉത്പാദിപ്പിക്കുന്നു, അതിനാൽ നൽകിയിരിക്കുന്ന ഒരു റിലീസ് യഥാർത്ഥത്തിൽ എന്താണ് നിർമ്മിച്ചതെന്ന് നിങ്ങൾക്ക് പരിശോധിക്കാനും അവയ്ക്കിടയിൽ കൃത്രിമം കണ്ടെത്താനും കഴിയും commit വിന്യാസവും. Pipeline security ഇവിടെയാണ് പല മാൽവെയർ പ്രതിരോധ പദ്ധതികളും അവസാനിക്കുന്നത്, ആക്രമണകാരികൾ നീങ്ങിയതും അവിടെയാണ്.
മാൽവെയറിൽ നിന്ന് നിങ്ങളുടെ ഓപ്പൺ സോഴ്സ് ആശ്രിതത്വങ്ങളെ സംരക്ഷിക്കുക
മാൽവെയർ ഭീഷണികളിൽ നിന്ന് നിങ്ങളുടെ ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിനെ സുരക്ഷിതമാക്കുന്നതിനുള്ള മുൻകരുതൽ തന്ത്രങ്ങൾ കണ്ടെത്തുക. മാൽവെയർ സംരക്ഷണത്തെക്കുറിച്ചുള്ള അവശ്യ ഉൾക്കാഴ്ചകൾക്കായി ഞങ്ങളുടെ വൈറ്റ്പേപ്പർ ഡൗൺലോഡ് ചെയ്യുക.
4. AI- ജനറേറ്റഡ് കോഡിലെ മാൽവെയർ അപകടസാധ്യത ശ്രദ്ധിക്കുക
മാൽവെയറുകൾ എങ്ങനെ ഒഴിവാക്കാം എന്നതിലെ ഏറ്റവും പുതിയ ലൈൻ ഇനമാണിത്, അടിക്കുറിപ്പിനേക്കാൾ അതിന്റേതായ ഒരു നടപടി ഇത് അർഹിക്കുന്നു. AI കോഡിംഗ് അസിസ്റ്റന്റുമാർ ചിലപ്പോൾ നിലവിലില്ലാത്ത പാക്കേജുകൾ ശുപാർശ ചെയ്യുന്നു. ആക്രമണകാരികൾ ഈ ഭ്രമാത്മക പേരുകൾ ശ്രദ്ധിക്കുകയും അവ പൊതു രജിസ്ട്രികളിൽ മുൻകൂട്ടി രജിസ്റ്റർ ചെയ്യുകയും ചെയ്യുന്നു, സ്ലോപ്സ്ക്വാട്ടിംഗ് എന്നറിയപ്പെടുന്ന ഒരു സാങ്കേതികത. ഇൻസ്റ്റാളുകൾ പരിശോധിക്കാതെ AI യുടെ നിർദ്ദേശം സ്വീകരിക്കുന്ന ഒരു ഡെവലപ്പർ ആക്രമണകാരി അവിടെ എന്ത് ഇടുന്നുവോ അത് ചെയ്യുന്നു.
ഇതിന്റെ വ്യാപ്തി സൈദ്ധാന്തികമല്ല. ഒരു പിയർ-റിവ്യൂഡ് USENIX സെക്യൂരിറ്റി 2025 പഠനം 16 വലിയ ഭാഷാ മോഡലുകളിലായി 2.23 ദശലക്ഷം കോഡ് സാമ്പിളുകൾ വിശകലനം ചെയ്തു, ശുപാർശ ചെയ്ത പാക്കേജുകളിൽ 19.7% നിലവിലില്ലെന്നും 205,000-ത്തിലധികം സവിശേഷമായ ഹാലുസിനേറ്റഡ് പാക്കേജ് നാമങ്ങൾ സൃഷ്ടിച്ചുവെന്നും കണ്ടെത്തി. കൂടുതൽ മോശം, ആ ഹാലുസിനേറ്റഡ് പേരുകളിൽ 43% ആവർത്തിച്ചുള്ള പ്രോംപ്റ്റുകളിൽ സ്ഥിരമായി ആവർത്തിച്ചു, അതായത് ഒരു ആക്രമണകാരിക്ക് മുൻകൂട്ടി കൃഷി ചെയ്യാൻ കഴിയുന്നത്ര പ്രവചനാതീതമാണ്.
സൈജെനിസ് MEW (മാൽവെയർ മുൻകൂർ മുന്നറിയിപ്പ്) ഒരു പാക്കേജ് ഒരു മനുഷ്യ ഡെവലപ്പർ അഭ്യർത്ഥിച്ചതാണോ അതോ ഒരു AI കോഡിംഗ് അസിസ്റ്റന്റ് നിർദ്ദേശിച്ചതാണോ എന്നത് പരിഗണിക്കാതെ തന്നെ സാധൂകരണം ബാധകമാണ്: ഒരു ബിൽഡിൽ വിശ്വസിക്കുന്നതിന് മുമ്പ്, Xygeni-യുടെ സ്വന്തം മാൽവെയർ ഇന്റലിജൻസിനെതിരെ പുതിയതും നിലവിലുള്ളതുമായ പാക്കേജുകൾ ഇത് പരിശോധിക്കുന്നു. കോഡ് വശത്ത്, മനുഷ്യൻ എഴുതിയതും AI- സൃഷ്ടിച്ചതുമായ കോഡുകളിലെ ദുർബലതകൾ Xygeni-യുടെ DevAI നേരിട്ട് IDE-യിൽ ഫ്ലാഗ് ചെയ്യുന്നു, അതിനാൽ ഒരു AI നിർദ്ദേശം അവതരിപ്പിക്കുന്ന പ്രശ്നങ്ങൾ കോഡ് അയയ്ക്കുന്നതിന് മുമ്പാണ് പ്രത്യക്ഷപ്പെടുന്നത്, അതിനുശേഷമല്ല.
ടസ് നെക് ഉള്ളംകോർപ്പർ മാറ്റിസ്, പൾവിനാർ ഡാപിബസ് ലിയോ.
5. നിങ്ങളുടെ AppSec സ്റ്റാക്കിലുടനീളം പൂർണ്ണ ദൃശ്യപരത നിലനിർത്തുക
നിങ്ങൾക്ക് കാണാൻ കഴിയാത്ത ഘടകങ്ങളിൽ മാൽവെയർ തടയാൻ കഴിയില്ല. മിക്ക സ്ഥാപനങ്ങളും ഇന്ന് ഒന്നിലധികം സ്കാനറുകൾ പ്രവർത്തിപ്പിക്കുന്നു, പലപ്പോഴും നേറ്റീവ് ടൂളുകളുടെയും മൂന്നാം കക്ഷി പോയിന്റ് സൊല്യൂഷനുകളുടെയും മിശ്രിതമാണിത്. സൈജെനിയുടെ ASPM (Application Security Posture Management) ലെയർ നേറ്റീവ് സ്കാനറുകളിലും തേർഡ്-പാർട്ടി ടൂളുകളിലും ഉടനീളമുള്ള കണ്ടെത്തലുകളെ ഒരു റിസ്ക് വ്യൂവിലേക്ക് ഏകീകരിക്കുകയും അത് പ്രയോഗിക്കുകയും ചെയ്യുന്നു. AI- പവർഡ് ട്രയേജ്, സൈജെനിയുടെ സ്വന്തം സ്കാനറുകൾ ഉൽപാദിപ്പിക്കുന്ന കണ്ടെത്തലുകൾ മാത്രമല്ല, അവയ്ക്കെല്ലാം വിശദീകരണവും മുൻഗണനയും നൽകുന്നു. മാൽവെയർ പ്രതിരോധത്തിന് ഇത് പ്രത്യേകിച്ചും പ്രധാനമാണ്: ഒരു ഉപകരണം ഫ്ലാഗ് ചെയ്ത ഒരു ക്ഷുദ്ര ആശ്രിതത്വവും സംശയാസ്പദമായ ഒരു pipeline മറ്റൊരാൾ ഫ്ലാഗ് ചെയ്ത മാറ്റങ്ങൾ ഒരേ കാഴ്ചയിൽ ഇരിക്കുമ്പോൾ കണക്റ്റുചെയ്യാൻ എളുപ്പമാണ്.
6. മാൽവെയർ പ്രതിരോധത്തെ എമേർജിംഗ് റെഗുലേഷനുമായി യോജിപ്പിക്കുക
NIS2, DORA, EU AI ആക്റ്റ് തുടങ്ങിയ നിയന്ത്രണങ്ങൾ സപ്ലൈ ചെയിൻ സുരക്ഷയെ മികച്ച രീതികളിൽ നിന്ന് ഒരു അനുസരണ ആവശ്യകതയിലേക്ക് തള്ളിവിടുന്നു, പ്രത്യേകിച്ച് മൂന്നാം കക്ഷി സോഫ്റ്റ്വെയറും ദുർബലത വെളിപ്പെടുത്തലും. Xygeni തുടർച്ചയായ നിരീക്ഷണം, റിസ്ക് മാനേജ്മെന്റ്, ഈ ഫ്രെയിംവർക്കുകളിലേക്ക് ആ മാപ്പ് റിപ്പോർട്ട് ചെയ്യൽ എന്നിവയെ പിന്തുണയ്ക്കുന്നു, അതായത് നിങ്ങളുടെ pipeline റെഗുലേറ്റർമാർ പ്രതീക്ഷിക്കുന്ന ഓഡിറ്റ് ട്രെയിൽ നിർമ്മിക്കുകയും ചെയ്യുന്നു. അനുസരണ സമ്മർദ്ദം ഈ ജോലി ചെയ്യുന്നതിനുള്ള കാരണമല്ല, പക്ഷേ ഇത് ഇപ്പോഴും ഓപ്ഷണലായി കണക്കാക്കുന്ന ഓർഗനൈസേഷനുകൾക്ക് ഉപയോഗപ്രദമായ ഒരു നിർബന്ധിത പ്രവർത്തനമാണ്.
7. ഡെവലപ്പർമാരെയും ടീമുകളെയും പരിശീലിപ്പിക്കുക
ഡിറ്റക്ഷൻ ടൂളിംഗ് മിക്ക വിടവും നികത്തുന്നു, പക്ഷേ അവബോധം ഇപ്പോഴും പ്രധാനമാണ്. ഒരു സ്ലോപ്സ്ക്വാട്ടഡ് പാക്കേജ് അല്ലെങ്കിൽ ഫിഷിംഗ്-ഡെലിവറി ചെയ്ത ആശ്രിതത്വം എങ്ങനെയിരിക്കുമെന്ന് അറിയുന്ന ഡെവലപ്പർമാർ ആദ്യം എൻട്രി പോയിന്റാകാനുള്ള സാധ്യത കുറവാണ്. മാൽവെയർ പ്രതിരോധ സോഫ്റ്റ്വെയർ ആക്രമണ പ്രതലം കുറയ്ക്കുന്നു; പരിശീലനം ലഭിച്ച ടീമുകൾ ആ പ്രതലം എത്ര തവണ പരീക്ഷിക്കപ്പെടുന്നുവെന്ന് കുറയ്ക്കുന്നു.
സൈജെനിയുടെ നേരത്തെയുള്ള മുന്നറിയിപ്പ് സംവിധാനം എങ്ങനെ പ്രവർത്തിക്കുന്നു
- നിരന്തരമായ നിരീക്ഷണം: ഷെഡ്യൂൾ ചെയ്ത സ്കാനിനായി കാത്തിരിക്കുന്നതിനുപകരം, പുതിയ പാക്കേജ് പ്രസിദ്ധീകരണങ്ങൾ സംഭവിക്കുന്നത് നിരീക്ഷിക്കുന്നതിനായി, NPM, PyPI, Maven എന്നിവയുൾപ്പെടെയുള്ള പൊതു ശേഖരണങ്ങൾ Xygeni തുടർച്ചയായി സ്കാൻ ചെയ്യുന്നു.
- അറിയപ്പെടുന്ന മാൽവെയർ ആശ്രിതത്വങ്ങൾ തടയുക: Xygeni യുടെ മാൽവെയർ ഇന്റലിജൻസുമായി പൊരുത്തപ്പെടുന്ന പാക്കേജുകൾ നിങ്ങളുടെ വികസന പരിതസ്ഥിതിയിൽ പ്രവേശിക്കുന്നതിൽ നിന്ന് ഉടനടി തടയപ്പെടും.
- ഓട്ടോമാറ്റിക് ക്വാറന്റൈൻ: സംശയാസ്പദമാണെങ്കിലും സ്ഥിരീകരിക്കാത്ത പാക്കേജുകൾ ക്വാറന്റൈൻ ചെയ്തിരിക്കുന്നു, അതിനാൽ അവലോകനത്തിലായിരിക്കുമ്പോൾ അവയ്ക്ക് ദോഷം വരുത്താൻ കഴിയില്ല.
- ഭീഷണി മൂല്യനിർണ്ണയം: സൈജെനിയുടെ സുരക്ഷാ ഗവേഷണ സംഘം ക്വാറന്റൈൻ ചെയ്ത പാക്കേജുകൾ വിശകലനം ചെയ്യുകയും സ്റ്റാറ്റസ് സ്ഥിരീകരിക്കുന്നതിനായി രജിസ്ട്രികളുമായി സഹകരിക്കുകയും ചെയ്യുന്നു, ഇത് തെറ്റായ പോസിറ്റീവുകൾ നിങ്ങളുടെ വർക്ക്ഫ്ലോയെ തടസ്സപ്പെടുത്തുന്നത് തടയുന്നു.
- തത്സമയ അലേർട്ടുകൾ: ഓരോ ബ്ലോക്കും അല്ലെങ്കിൽ ക്വാറന്റൈനും ഇമെയിൽ, സ്ലാക്ക് അല്ലെങ്കിൽ വെബ് വഴി ഒരു അലേർട്ട് പ്രവർത്തനക്ഷമമാക്കുന്നു.hooks, നിങ്ങളുടെ ടീമിന് പ്രവർത്തിക്കേണ്ട വിശദാംശങ്ങളോടെ.
- പൊതു വെളിപ്പെടുത്തൽ: ഒരു ഭീഷണി സ്ഥിരീകരിച്ചുകഴിഞ്ഞാൽ, സൈജെനി വിശാലമായ സമൂഹത്തിന് വിശദാംശങ്ങൾ വെളിപ്പെടുത്തുകയും നിങ്ങളുടെ സ്വന്തം പരിസ്ഥിതിക്ക് പുറത്തുള്ള വ്യാപനം തടയാൻ സഹായിക്കുകയും ചെയ്യുന്നു.

മാൽവെയർ എങ്ങനെ ഒഴിവാക്കാം എന്നതിനെക്കുറിച്ചുള്ള പതിവ് ചോദ്യങ്ങൾ
ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിൽ മാൽവെയർ ഒഴിവാക്കാൻ ഏറ്റവും ഫലപ്രദമായ മാർഗം ഏതാണ്?
ഏറ്റവും ഫലപ്രദമായ സമീപനം, പൊതു ഒപ്പ് ഉണ്ടാകുന്നതിന് മുമ്പ് മാൽവെയർ കണ്ടെത്തുന്ന തത്സമയ കണ്ടെത്തലും അറിയപ്പെടുന്ന കേടുപാടുകൾക്കായുള്ള സിവിഇ പരിശോധനകളും എത്തിച്ചേരൽ വിശകലനവും സംയോജിപ്പിക്കുന്നു. ഒപ്പ് അടിസ്ഥാനമാക്കിയുള്ള സ്കാനിംഗ് മാത്രം പൂജ്യം-ദിവസ ഭീഷണികളെ ഒഴിവാക്കുന്നു; പൊതു രജിസ്ട്രികളുടെ മുൻകൂർ മുന്നറിയിപ്പ് നിരീക്ഷണവുമായി ഇത് ജോടിയാക്കുന്നത് ആ വിടവ് നികത്തുന്നു.
മാൽവെയർ പ്രതിരോധ സോഫ്റ്റ്വെയർ എന്താണ്?
ക്ഷുദ്ര കോഡ്, പാക്കേജുകൾ, അല്ലെങ്കിൽ pipeline പ്രൊഡക്ഷനിൽ എത്തുന്നതിനു മുമ്പുള്ള പെരുമാറ്റം. ആധുനിക മാൽവെയർ പ്രതിരോധ സോഫ്റ്റ്വെയർ സിഗ്നേച്ചർ മാച്ചിംഗിനപ്പുറം പെരുമാറ്റ വിശകലനം, ആശ്രിതത്വ നിരീക്ഷണം, CI/CD അപാകത കണ്ടെത്തൽ.
സ്ലോപ്സ്ക്വാട്ടിംഗ് എന്താണ്, അത് മാൽവെയർ പ്രതിരോധവുമായി എങ്ങനെ ബന്ധപ്പെട്ടിരിക്കുന്നു?
ഒരു AI കോഡിംഗ് അസിസ്റ്റന്റ് ഭ്രമാത്മകമായി തോന്നുന്ന ഒരു പാക്കേജ് നാമം ഒരു ആക്രമണകാരി രജിസ്റ്റർ ചെയ്യുകയും, തുടർന്ന് AI യുടെ നിർദ്ദേശം സ്വീകരിച്ച് ഡെവലപ്പർമാർ അത് ഇൻസ്റ്റാൾ ചെയ്യുന്നതിനായി കാത്തിരിക്കുകയും ചെയ്യുന്നതിനെയാണ് സ്ലോപ്സ്ക്വാട്ടിംഗ് എന്ന് പറയുന്നത്. 2025 ലെ USENIX സെക്യൂരിറ്റി പഠനത്തിൽ, AI ശുപാർശ ചെയ്യുന്ന 5 പാക്കേജുകളിൽ ഒന്ന് നിലവിലില്ലെന്ന് കണ്ടെത്തി, ഇത് AI കോഡിംഗ് ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്ന ഏതൊരു ടീമിനും യഥാർത്ഥവും അളക്കാവുന്നതുമായ മാൽവെയർ പ്രതിരോധ അപകടസാധ്യതയാക്കി മാറ്റുന്നു.
ഓപ്പൺ സോഴ്സ് പാക്കേജുകളെ വിശ്വസിക്കാൻ കഴിയുമോ?
മിക്കതും സുരക്ഷിതമാണ്, പക്ഷേ എല്ലാം അല്ല. ആക്രമണകാരികൾ നിയമാനുസൃതമെന്ന് തോന്നുന്ന അല്ലെങ്കിൽ പേരിടൽ ആശയക്കുഴപ്പം മുതലെടുക്കുന്ന ക്ഷുദ്ര പതിപ്പുകൾ പതിവായി പ്രസിദ്ധീകരിക്കുന്നു. അപകടസാധ്യത കുറയ്ക്കുക എന്നതിനർത്ഥം വിശ്വാസത്തിൽ മാത്രം ആശ്രയിക്കാതെ, മാൽവെയർ പ്രതിരോധ സോഫ്റ്റ്വെയറിനെ തുടർച്ചയായ രജിസ്ട്രി നിരീക്ഷണവും പാക്കേജ് മെയിന്റനർമാരുടെ സാധുതയുമായി സംയോജിപ്പിക്കുക എന്നാണ്.
CVE പരിശോധനകൾ മാത്രം മാൽവെയറിനെ തടയുമോ?
ഇല്ല. സിവിഇ പരിശോധനകൾ ഇതിനകം പരസ്യമായി വെളിപ്പെടുത്തിയിട്ടുള്ള ദുർബലതകൾ മാത്രമേ ഉൾക്കൊള്ളുന്നുള്ളൂ. പ്രസിദ്ധീകരണത്തിനും വെളിപ്പെടുത്തലിനും ഇടയിലുള്ള വിടവ് നികത്തുന്നതിന് മാൽവെയറുകൾ, പ്രത്യേകിച്ച് സീറോ-ഡേ ഭീഷണികളും പ്രീ-സിഗ്നേച്ചർ പാക്കേജുകളും, സിവിഇ പരിശോധനകൾക്ക് പുറമേ തത്സമയ കണ്ടെത്തലും ആവശ്യമാണ്.
നിങ്ങളുടെ സോഫ്റ്റ്വെയർ അപകടസാധ്യതകൾക്ക് മുൻഗണന നൽകുക, പരിഹരിക്കുക, സുരക്ഷിതമാക്കുക
ഓപ്പൺ സോഴ്സിലെ മാൽവെയർ ഒഴിവാക്കൽ, CI/CD, കൂടാതെ AI- സഹായത്തോടെയുള്ള വികസനത്തിന് ആനുകാലിക സ്കാനിംഗ് മാത്രമല്ല, തത്സമയ കണ്ടെത്തലും ആവശ്യമാണ്. ഒരു ഡെമോ ബുക്ക് ചെയ്യുക or സൗജന്യമായി ആരംഭിക്കുക സൈജെനിയുടെ നേരത്തെയുള്ള മുന്നറിയിപ്പ് സംവിധാനവും പൂർണ്ണമായ ആപ്പ്സെക് പ്ലാറ്റ്ഫോമും എങ്ങനെ ഒരുമിച്ച് പ്രവർത്തിക്കുന്നുവെന്ന് കാണാൻ.
