






An SBOM ട്രാൻസിറ്റീവ് ഡിപൻഡൻസികൾ, പതിപ്പുകൾ, ലൈസൻസുകൾ എന്നിവയുൾപ്പെടെ ഒരു സോഫ്റ്റ്വെയറിലെ ഓരോ ഘടകത്തിന്റെയും മെഷീൻ-റീഡബിൾ ഇൻവെന്ററി ആണ്. മൂന്ന് കാരണങ്ങളാൽ നിങ്ങൾക്ക് ഒന്ന് ആവശ്യമാണ്: ഉത്തരം നൽകാൻ "നമ്മളെ ബാധിക്കുന്നുണ്ടോ?" ദിവസങ്ങളേക്കാൾ മിനിറ്റുകൾക്കുള്ളിൽ, തൃപ്തിപ്പെടുത്താൻ EU സൈബർ റെസിലിയൻസ് നിയമം, ഉറപ്പുകൾക്ക് പകരം ഉപഭോക്താക്കൾക്ക് തെളിവുകൾ നൽകുന്നതിനും.
പ്രധാനപ്പെട്ട രണ്ട് ഫോർമാറ്റുകൾ ഇവയാണ് SPDX ഒപ്പം CycloneDX. വെബ് ഇന്റർഫേസിൽ നിന്നോ, CLI-യിൽ നിന്നോ, അല്ലെങ്കിൽ നിങ്ങളുടെ എല്ലാ ബിൽഡിലും സ്വയമേവ ഒരു വൾനറബിലിറ്റി ഡിസ്ക്ലോഷർ റിപ്പോർട്ട് അറ്റാച്ച് ചെയ്തിരിക്കുന്നതിനൊപ്പം Xygeni രണ്ടും സൃഷ്ടിക്കുന്നു. pipeline.
പ്രായോഗിക നിയമം: an SBOM ഓഡിറ്റിനായി ഒരിക്കൽ ഹാജരാക്കിയാൽ ഇതിനകം തന്നെ പഴകിയതാണ്. ഓരോ ബിൽഡിനും അത് സൃഷ്ടിക്കുക അല്ലെങ്കിൽ ബുദ്ധിമുട്ടിക്കരുത്.
എങ്ങനെ സൃഷ്ടിക്കാമെന്ന് മനസ്സിലാക്കുന്നു SBOMസോഫ്റ്റ്വെയർ വികസനത്തിലും സുരക്ഷയിലും ഏവർക്കും s നിർണായകമാണ്. ഒരു SBOM പതിപ്പുകൾ, ഡിപൻഡൻസികൾ, പാച്ചുകൾ എന്നിവയുൾപ്പെടെ നിങ്ങളുടെ സോഫ്റ്റ്വെയറിലെ ഓരോ ഘടകങ്ങളുടെയും വ്യക്തമായ ഇൻവെന്ററി നൽകുന്നു. ഈ ഉൾക്കാഴ്ച ഉപയോഗിച്ച്, നിങ്ങൾക്ക് ബൂസ്റ്റ് ചെയ്യാൻ കഴിയും SBOM അപകടസാധ്യതകൾ നേരത്തെ തിരിച്ചറിയുന്നതിലൂടെയും, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ അപകടസാധ്യതകൾ കൈകാര്യം ചെയ്യുന്നതിലൂടെയും, നിയന്ത്രണങ്ങൾ പാലിക്കുന്നതിലൂടെയും സുരക്ഷ ഉറപ്പാക്കുന്നു. അവകാശം ഉപയോഗിച്ച് SBOM ജനറേഷൻ ടൂളുകൾ ഈ പ്രക്രിയയെ വേഗത്തിലും എളുപ്പത്തിലും ആക്കുന്നു, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ സുരക്ഷിതമായും ഏത് വെല്ലുവിളിക്കും തയ്യാറായും നിലനിർത്തുന്നു.
അൺപാക്ക് ചെയ്യുന്നു SBOM: സൃഷ്ടിക്കാൻ SBOM ഫലപ്രദമായി
അതിന്റെ കാമ്പിൽ, ഒരു SBOM സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥയുടെ പൂർണ്ണമായ ഒരു കാഴ്ച ഇത് നൽകുന്നു. ഓരോ ഘടകത്തിന്റെയും പതിപ്പ്, പാച്ച് നില, ആശ്രിതത്വം എന്നിവ ഇത് വെളിപ്പെടുത്തുന്നു. ഈ സുതാര്യത സുരക്ഷയ്ക്ക് പ്രധാനമാണ്. ഉദാഹരണത്തിന്, കാലഹരണപ്പെട്ടതോ ദുർബലമായതോ ആയ ഒരു ഘടകം കണ്ടെത്തുന്നത് SBOM അപ്ഡേറ്റുകളോ മാറ്റിസ്ഥാപിക്കലുകളോ വേഗത്തിൽ തീരുമാനിക്കാൻ നിങ്ങളെ സഹായിക്കുന്നു. ഇത് നിങ്ങളുടെ സോഫ്റ്റ്വെയറിന്റെ സുരക്ഷാ നില ശക്തിപ്പെടുത്തുന്നു.
ഇതിന്റെ പ്രാധാന്യം SBOMറിസ്ക്, സപ്ലൈ ചെയിൻ, അനുസരണം എന്നിവയ്ക്കുള്ള കൾ
റിസ്ക് അസസ്മെന്റ് ആൻഡ് മാനേജ്മെന്റ്: SBOMഓരോ സോഫ്റ്റ്വെയർ ഘടകത്തിന്റെയും രൂപരേഖ. ഒരു SBOM പങ്കാളികളെ അപകടസാധ്യതകൾ തിരിച്ചറിയാനും അവ ലഘൂകരിക്കുന്നതിന് ഫലപ്രദമായ തന്ത്രങ്ങൾ സൃഷ്ടിക്കാനും സഹായിക്കുന്നു.
ഒരു സാധനമോ സേവനമോ ഉത്പാദന സ്ഥലത്ത് നിന്നും ഉപഭോക്താവിലേക്ക് എത്തിച്ചു കൊടുക്കുന്ന പ്രക്രിയ: SBOMസോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല നിരീക്ഷിക്കുന്നതിന് അവ അത്യാവശ്യമാണ്. ആന്തരിക ടീമുകളും ബാഹ്യ വെണ്ടർമാരും തമ്മിലുള്ള സഹകരണം മെച്ചപ്പെടുത്തുകയും ചെയ്യുന്നു.
നിയന്ത്രണ വിധേയത്വം: നിയന്ത്രണങ്ങൾ കൂടുതൽ കർശനമാകുമ്പോൾ, SBOMനിങ്ങളുടെ സോഫ്റ്റ്വെയർ വ്യവസായത്തിന് അനുയോജ്യമാണെന്ന് ഉറപ്പാക്കുക standardനിയമപരമായ ആവശ്യകതകളും.
നാവിഗേറ്റുചെയ്യുന്നു SBOM വെല്ലുവിളികൾ: Standardവൽക്കരണവും ഓട്ടോമേഷൻ പ്രശ്നങ്ങളും
അവരുടെ നേട്ടങ്ങൾ ഉണ്ടായിരുന്നിട്ടും, SBOMവെല്ലുവിളികൾ നേരിടുന്നു. അഭാവം standardവ്യവസായത്തിലുടനീളമുള്ള വൽക്കരണം ഒരു പ്രധാന തടസ്സമാണ്. ഇത് താരതമ്യം ചെയ്യാനും വ്യാഖ്യാനിക്കാനും പ്രയാസകരമാക്കുന്നു SBOM സ്ഥിരമായി ഡാറ്റ ശേഖരിക്കുക. മൂന്നാം കക്ഷി വെണ്ടർമാരിൽ നിന്ന് കൃത്യമായ വിവരങ്ങൾ ശേഖരിക്കുന്നതും ബുദ്ധിമുട്ടാണ്. ഓട്ടോമേഷൻ, ഇന്ററോപ്പറബിളിറ്റി എന്നിവയിലെ പ്രശ്നങ്ങൾ സുഗമമായ സംയോജനത്തെ കൂടുതൽ സങ്കീർണ്ണമാക്കുന്നു. SBOMനിലവിലെ വർക്ക്ഫ്ലോകളിലേക്ക്.
എന്നിരുന്നാലും, ഭാവി SBOMപ്രതീക്ഷ നൽകുന്നതായി തോന്നുന്നു. സാങ്കേതിക പുരോഗതി ഈ വെല്ലുവിളികൾ പരിഹരിക്കാൻ സഹായിക്കുന്നു. വ്യവസായവും സർക്കാരും കൂടുതൽ താൽപ്പര്യം കാണിക്കുന്നത് SBOMs. സോഫ്റ്റ്വെയർ സുരക്ഷയിലും അനുസരണത്തിലും അവയുടെ പ്രാധാന്യം വർദ്ധിക്കുന്നതിനനുസരിച്ച്, പോലുള്ള പ്രശ്നങ്ങൾക്കുള്ള പരിഹാരങ്ങൾ standardവൽക്കരണവും പരസ്പര പ്രവർത്തനക്ഷമതയും ഒരു മുൻഗണനയായി മാറുകയാണ്. SBOMഉപയോക്താക്കൾ ഡിജിറ്റൽ സുരക്ഷാ തന്ത്രങ്ങളുടെ ഒരു മൂലക്കല്ലായി മാറാൻ ഒരുങ്ങിയിരിക്കുന്നു.
ഉപയോഗിച്ച് സോഫ്റ്റ്വെയർ സുരക്ഷ ഉയർത്തുന്നു SBOM: ഒരു ആവശ്യം
ഇന്നത്തെ സോഫ്റ്റ്വെയർ വികസന ലോകത്ത്, സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ് (SBOM) സുരക്ഷ, സുതാര്യത, അനുസരണം എന്നിവയ്ക്ക് അത്യാവശ്യമാണ്. സോഫ്റ്റ്വെയർ ഇപ്പോൾ നിർണായകമായ അടിസ്ഥാന സൗകര്യങ്ങളെയും ബിസിനസ് പ്രവർത്തനങ്ങളെയും നയിക്കുന്നു. തൽഫലമായി, SBOMസോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകളുടെ സുരക്ഷയും സമഗ്രതയും ഉറപ്പാക്കുന്നതിൽ s ഒരു നിർണായക പങ്ക് വഹിക്കുന്നു. ഈ പോസ്റ്റ് അതിന്റെ സാരാംശം പര്യവേക്ഷണം ചെയ്യുന്നു SBOMസോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിൽ അവയുടെ സുപ്രധാന പങ്കിനെക്കുറിച്ചും ഞങ്ങൾ അവയുടെ പ്രധാന നേട്ടങ്ങളെക്കുറിച്ചും സംസാരിക്കുന്നു.
സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ് അനാച്ഛാദനം ചെയ്യുന്നു (SBOM)
An SBOM ഒരു പട്ടിക മാത്രമല്ല ഇത്. ഓപ്പൺ സോഴ്സ് ലൈബ്രറികൾ, പ്രൊപ്രൈറ്ററി കോഡ്, വാണിജ്യ സോഫ്റ്റ്വെയർ എന്നിവയുൾപ്പെടെ എല്ലാ സോഫ്റ്റ്വെയർ സിസ്റ്റം ഘടകങ്ങളുടെയും പൂർണ്ണമായ റെക്കോർഡാണിത്. ഒരു SBOM സോഫ്റ്റ്വെയറിന്റെ ഘടനയെക്കുറിച്ച് വ്യക്തമായ ഒരു കാഴ്ചപ്പാട് ഇത് നൽകുന്നു. ഓരോ ഘടകത്തിന്റെയും പതിപ്പ്, ആശ്രിതത്വങ്ങൾ, സുരക്ഷാ അനുസരണം എന്നിവ ഇത് വെളിപ്പെടുത്തുന്നു. ലളിതമായ ഇൻവെന്ററി ലിസ്റ്റുകളിൽ നിന്ന് വ്യത്യസ്തമായി, SBOMസോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെക്കുറിച്ച് വിശദമായ ഒരു അവലോകനം s വാഗ്ദാനം ചെയ്യുന്നു. അവ പങ്കാളികൾക്ക് ആശ്രിതത്വങ്ങളും മുമ്പുള്ളവരുമായുള്ള അവരുടെ ബന്ധങ്ങളും ട്രാക്ക് ചെയ്യാൻ അനുവദിക്കുന്നു.cisഅയോൺ
അനിവാര്യമായ ആവശ്യം SBOM സുരക്ഷയിൽ
ഡിജിറ്റൽ ആവാസവ്യവസ്ഥ വളരുന്നതിനനുസരിച്ച്, സോഫ്റ്റ്വെയർ ദുർബലതകൾ വർദ്ധിച്ചുകൊണ്ടിരിക്കുകയാണ്. സുരക്ഷാ ലംഘനങ്ങൾ കൂടുതൽ സാധാരണമായിരിക്കുന്നു, സോഫ്റ്റ്വെയറിലെ ദുർബല പോയിന്റുകളെ ലക്ഷ്യം വച്ചുള്ള സൈബർ ആക്രമണങ്ങൾ കൂടിയാണിത്. Log4j ദുർബലത പോലുള്ള സംഭവങ്ങൾ അവഗണിക്കുന്നതിന്റെ അപകടസാധ്യതകൾ എടുത്തുകാണിക്കുന്നു software supply chain security.
നിയന്ത്രണ സംവിധാനങ്ങൾ പ്രോത്സാഹനത്തിൽ നിന്ന് ബാധ്യതയിലേക്ക് മാറിയിരിക്കുന്നു. EU-വിൽ, സൈബർ പ്രതിരോധ നിയമം (റെഗുലേഷൻ 2024/2847) ആണ് ഡിcisഞാൻ ഒന്ന്. 2026 സെപ്റ്റംബർ 11 മുതൽ, ഡിജിറ്റൽ ഘടകങ്ങളുള്ള ഉൽപ്പന്നങ്ങളുടെ നിർമ്മാതാക്കൾ സജീവമായി ചൂഷണം ചെയ്യപ്പെടുന്ന ദുർബലതകളും ഗുരുതരമായ സംഭവങ്ങളും റിപ്പോർട്ട് ചെയ്യണം, 24 മണിക്കൂറിനുള്ളിൽ ഒരു മുൻകൂർ മുന്നറിയിപ്പും 72 മണിക്കൂറിനുള്ളിൽ പൂർണ്ണ അറിയിപ്പും സമർപ്പിക്കണം. ഉൾപ്പെടെയുള്ള അവശ്യ ആവശ്യകതകൾ SBOM ബാധ്യത, 2027 ഡിസംബർ 11-ന് പിന്തുടരുക.
തീയതികളേക്കാൾ പ്രധാനമാണ് ക്രമപ്പെടുത്തൽ. നിങ്ങളുടെ ഉൽപ്പന്നങ്ങളിൽ ഏതൊക്കെ ഉൽപ്പന്നങ്ങളാണ് സജീവമായി ചൂഷണം ചെയ്യപ്പെട്ട ഘടകം ഉൾക്കൊള്ളുന്നതെന്ന് 24 മണിക്കൂറിനുള്ളിൽ റിപ്പോർട്ട് ചെയ്യാൻ കഴിയില്ല, നിലവിലുള്ളതും മെഷീൻ-വായിക്കാൻ കഴിയുന്നതുമായ ഒരു ഉപകരണം നിങ്ങളുടെ കൈവശം ഇല്ലെങ്കിൽ. SBOM ഓരോ ഷിപ്പ് ചെയ്ത പതിപ്പിനും. SBOM ഉദ്യോഗസ്ഥന് മുമ്പുതന്നെ തയ്യാറെടുപ്പ് ഫലപ്രദമായി നിർബന്ധമാണ് SBOM യുഎസിൽ, CISഎയും എൻടിഐഎയും ഫെഡറൽ സംഭരണത്തിലൂടെ ദത്തെടുക്കൽ തുടരുകയാണ്.
ഇതിന്റെ ബഹുമുഖ നേട്ടങ്ങൾ SBOM സുരക്ഷ
നിങ്ങളുടെ സോഫ്റ്റ്വെയറിനെ ഒരു SBOM ഒരു കെട്ടിടത്തിന്റെ ഒരു ബ്ലൂപ്രിന്റ് പോലെയാണ്. ഇത് നിങ്ങളുടെ സോഫ്റ്റ്വെയറിന്റെ ഘടനയും സമഗ്രതയും മനസ്സിലാക്കാൻ നിങ്ങളെ അനുവദിക്കുന്നു. നടപ്പിലാക്കുന്നതിന്റെ പ്രധാന നേട്ടങ്ങൾ ഇതാ SBOMs:
1. മെച്ചപ്പെടുത്തിയ വിതരണ ശൃംഖല സുരക്ഷ
An SBOM സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുടെ പൂർണ്ണമായ ഒരു കാഴ്ച ഇത് നൽകുന്നു. മൂന്നാം കക്ഷി ഘടകങ്ങളിലെ ദുർബലതകൾ തിരിച്ചറിയാനും സാധ്യതയുള്ള ഭീഷണികൾക്കെതിരെ അവരുടെ ഡിജിറ്റൽ ആവാസവ്യവസ്ഥയെ ശക്തിപ്പെടുത്താനും ഇത് സ്ഥാപനങ്ങളെ അനുവദിക്കുന്നു.
2. കാര്യക്ഷമമായ ദുർബലതാ മാനേജ്മെന്റ്
SBOMദുർബലതാ മാനേജ്മെന്റിന് s നിർണായകമാണ്. അറിയപ്പെടുന്ന ദുർബലതാ വിശദാംശങ്ങൾ ഉൾപ്പെടെ, അവ ഘടക-നിർദ്ദിഷ്ട വിശദാംശങ്ങൾ നൽകുന്നു. ഇത് സ്ഥാപനങ്ങളെ സുരക്ഷാ പ്രശ്നങ്ങൾ വേഗത്തിൽ തിരിച്ചറിയാനും പരിഹരിക്കാനും സഹായിക്കുന്നു, അതുവഴി ചൂഷണ സാധ്യത കുറയ്ക്കുന്നു.
3. കാര്യക്ഷമമായ സോഫ്റ്റ്വെയർ അസറ്റ് മാനേജ്മെന്റ്
സുരക്ഷയ്ക്കപ്പുറം, SBOMസോഫ്റ്റ്വെയർ അസറ്റ് മാനേജ്മെന്റ് മെച്ചപ്പെടുത്തുന്നു. ലൈസൻസുകൾ, സോഫ്റ്റ്വെയർ ഉപയോഗം, കരാറുകൾ പാലിക്കൽ എന്നിവ ട്രാക്ക് ചെയ്യാൻ അവ സഹായിക്കുന്നു. ഇത് മികച്ച സംഭരണത്തിലേക്ക് നയിക്കുന്നു.cisഅയോണുകളും ചെലവ് മാനേജ്മെന്റും.
4. മെച്ചപ്പെട്ട സംഭവ പ്രതികരണം
ഒരു സുരക്ഷാ സംഭവത്തിന് ശേഷം, ഒരു SBOM ബാധിച്ച ഘടകങ്ങളെക്കുറിച്ച് നിങ്ങൾക്ക് ആവശ്യമായ വിവരങ്ങൾ കൃത്യമായി നൽകുന്നു. ഇത് സ്ഥാപനങ്ങൾക്ക് ആഘാതം വിലയിരുത്താനും, ദുർബലമായ സിസ്റ്റങ്ങളെ തിരിച്ചറിയാനും, പരിഹാര ശ്രമങ്ങൾ ത്വരിതപ്പെടുത്താനും അനുവദിക്കുന്നു.
5. വർദ്ധിച്ച വിശ്വാസ്യതയും മത്സരക്ഷമതയും SBOM സുരക്ഷ
സുതാര്യത വാഗ്ദാനം ചെയ്യുന്നത് SBOMഉപഭോക്താക്കൾ, പങ്കാളികൾ, നിയന്ത്രണ ഏജൻസികൾ എന്നിവരുമായി വിശ്വാസം വളർത്തുന്നു. ഇത് ഒരു സ്ഥാപനത്തിന്റെ commitമത്സരാധിഷ്ഠിത വിപണിയിൽ സുരക്ഷയെ വ്യത്യസ്തമാക്കാൻ സഹായിക്കുന്നു.
ആലിംഗനം ചെയ്യുന്നു SBOM സുരക്ഷ: സുരക്ഷിതമായ സോഫ്റ്റ്വെയർ വികസനത്തിലേക്കുള്ള ഒരു പാത
സോഫ്റ്റ്വെയർ വ്യവസായം വികസിക്കുമ്പോൾ, സംയോജിപ്പിക്കുന്നു ശക്തമായ സുരക്ഷാ നടപടികൾ അത്യാവശ്യമാണ്. SBOMഈ ശ്രമത്തിലെ ഒരു പ്രധാന ഉപകരണമാണ് s. അവ വിതരണ ശൃംഖല സുരക്ഷ മെച്ചപ്പെടുത്തുകയും, ദുർബലതാ മാനേജ്മെന്റ് കാര്യക്ഷമമാക്കുകയും, നിയന്ത്രണ അനുസരണം ഉറപ്പാക്കുകയും ചെയ്യുന്നു. SBOM ജനറേഷൻ ഉപകരണങ്ങൾ സിഗ്നലുകൾ a commitസുരക്ഷ, സുതാര്യത, പ്രതിരോധശേഷി എന്നിവയ്ക്കുള്ള പ്രാധാന്യം. പരസ്പരം ബന്ധപ്പെട്ടിരിക്കുന്ന ഒരു ഡിജിറ്റൽ ആവാസവ്യവസ്ഥയിൽ, SBOMസോഫ്റ്റ്വെയർ സുരക്ഷിതമാക്കാനും ഭാവിയിലേക്കുള്ള ശക്തമായ അടിത്തറ കെട്ടിപ്പടുക്കാനും ഉപയോക്താക്കൾ സഹായിക്കുന്നു.
| ഗ്രൂപ്പ് | സാധാരണ ഉടമ | ആരാണ് പരിശോധിക്കുന്നത് |
|---|---|---|
| നിങ്ങളുടെ സോഫ്റ്റ്വെയറിൽ എന്താണ് പ്രവേശിക്കുന്നത് (1 മുതൽ 5 വരെ) | AppSec ലീഡ് | റിലീസിനുള്ള സുരക്ഷ അവലോകനം |
| നിങ്ങളുടെ സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്നത് എന്താണ് (6 മുതൽ 9 വരെ) | പ്ലാറ്റ്ഫോം അല്ലെങ്കിൽ DevOps ലീഡ് | സുരക്ഷ, തുടർച്ചയായി |
| അവസ്ഥയെ എന്താണ് തെളിയിക്കുന്നത് (10 മുതൽ 12 വരെ) | CISഓഫീസ് | ബാഹ്യ ഓഡിറ്റർ അല്ലെങ്കിൽ ഉപഭോക്താവ് |
വിവേകം SBOM ഫോർമാറ്റുകൾ
SBOM മെച്ചപ്പെട്ട ആപ്ലിക്കേഷൻ സുരക്ഷയ്ക്കും നിയന്ത്രണ അനുസരണത്തിനും ജനറേഷൻ ഉപകരണങ്ങൾ ഒഴിച്ചുകൂടാനാവാത്തതായി മാറിയിരിക്കുന്നു. സോഫ്റ്റ്വെയറിനെ രൂപപ്പെടുത്തുന്ന എണ്ണമറ്റ ഘടകങ്ങളെക്കുറിച്ച് വ്യക്തത നൽകുന്നു, SBOMകമ്പനികൾ സോഫ്റ്റ്വെയർ സുതാര്യതയെ സമീപിക്കുന്ന രീതിയിൽ വിപ്ലവകരമായ മാറ്റങ്ങൾ വരുത്തിയിട്ടുണ്ട്. നിർണായകമായി, അവർ standardപ്രത്യേക ഫോർമാറ്റുകളിലൂടെ ഡോക്യുമെന്റേഷൻ പ്രക്രിയ സാധ്യമാക്കി, അതുവഴി മാനുവൽ റെക്കോർഡ് സൂക്ഷിക്കലിലെ പൊരുത്തക്കേടുകൾ ഗണ്യമായി കുറച്ചു. SPDX ഒപ്പം CycloneDX ലഭ്യമായ ഫോർമാറ്റുകളിൽ വേറിട്ടുനിൽക്കുക, ഓരോന്നിനും വ്യത്യസ്ത സംഘടനാ ആവശ്യങ്ങൾക്കനുസൃതമായി തനതായ ശക്തികളുണ്ട്.
SPDX: വലിയവയ്ക്കുള്ള സമഗ്രമായ തിരഞ്ഞെടുപ്പ് Enterprises
സോഫ്റ്റ്വെയർ പാക്കേജ് ഡാറ്റ എക്സ്ചേഞ്ച് (SPDX) ഒരു ശക്തമായ ഓപ്പൺ ആണ് standard ലിനക്സ് ഫൗണ്ടേഷന്റെ മാർഗ്ഗനിർദ്ദേശത്തിൽ വികസിപ്പിച്ചെടുത്തത്. ഇത് കാറ്റയിൽ മികവ് പുലർത്തുന്നുloging സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ, ലൈസൻസുകൾ, സുരക്ഷാ റഫറൻസുകൾ, മറ്റ് നിർണായക മെറ്റാഡാറ്റ എന്നിവ ലൈസൻസ് അനുസരണം മെച്ചപ്പെടുത്തുന്നതിന് ഉപയോഗിക്കുന്നു. എന്നിരുന്നാലും, അതിന്റെ പ്രയോജനം വളരെയധികം വ്യാപിക്കുകയും സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലുടനീളം കൂടുതൽ സുതാര്യതയും സുരക്ഷയും സാധ്യമാക്കുകയും ചെയ്യുന്നു.
SPDX-ന്റെ മെഷീൻ-റീഡബിൾ ഫോർമാറ്റ് വ്യവസായങ്ങളിലുടനീളം സ്ഥിരത പുലർത്തുന്നു, ഡാറ്റ വീണ്ടും ഫോർമാറ്റ് ചെയ്യേണ്ടതിന്റെ ആവശ്യകത ഇല്ലാതാക്കുകയും പങ്കിടൽ ലളിതമാക്കുകയും ചെയ്യുന്നു. ഈ സവിശേഷത അനുസരണത്തിനും സുരക്ഷാ കാര്യക്ഷമതയ്ക്കും പ്രത്യേകിച്ചും ഗുണം ചെയ്യും. ISO അക്രഡിറ്റേഷനോടെ, SPDX മേഖലയിൽ ഒരു ഹെവിവെയ്റ്റാണ് SBOM ഇന്റൽ, മൈക്രോസോഫ്റ്റ് പോലുള്ള പ്രമുഖ കോർപ്പറേഷനുകൾ ഇഷ്ടപ്പെടുന്ന ഫോർമാറ്റുകൾ. ലിനക്സ്, ഓപ്പൺ സോഴ്സ് പ്രോജക്റ്റുകൾ, വാണിജ്യ സോഫ്റ്റ്വെയർ വികസനം എന്നിവയുമായി ആഴത്തിൽ സംയോജിപ്പിച്ചിരിക്കുന്ന സ്ഥാപനങ്ങൾക്ക് ഇത് അനുയോജ്യമാണ്.
- ശക്തി: പാക്കേജ് മുതൽ ഫയൽ-ലെവൽ ഡാറ്റ വരെയുള്ള സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുടെ സമഗ്രമായ ഒരു കാഴ്ച SPDX-ന്റെ വിശദമായ സമീപനം പ്രദാനം ചെയ്യുന്നു. അനോട്ടേഷനുകൾക്കായുള്ള അതിന്റെ വിപുലമായ ശേഷി സമഗ്രമായ ഒരു ഡോക്യുമെന്റേഷൻ പ്രക്രിയ ഉറപ്പാക്കുന്നു, ഇത് അതിനെ ഒരു സമഗ്രമായ തിരഞ്ഞെടുപ്പാക്കി മാറ്റുന്നു.
- ദുർബലത: ലാളിത്യത്തിനും ചടുലതയ്ക്കും മുൻഗണന നൽകുന്ന ചെറിയ സ്ഥാപനങ്ങൾക്കോ പ്രോജക്ടുകൾക്കോ ഫോർമാറ്റിന്റെ വിശദവും വിശാലവുമായ സ്വഭാവം അമിതമായി തോന്നിയേക്കാം.
സൈക്ലോൺഡിഎക്സ്: എജൈൽ ടീമുകൾക്കുള്ള ഒരു ഭാരം കുറഞ്ഞ ബദൽ
ഓപ്പൺ വേൾഡ്വൈഡ് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി പ്രോജക്റ്റ് (OWASP) വികസിപ്പിച്ചെടുത്ത സൈക്ലോൺഡിഎക്സ്, SPDX-ന് ഒരു ഭാരം കുറഞ്ഞ ബദൽ അവതരിപ്പിക്കുന്നു. സമാനതകൾ ഉണ്ടെങ്കിലും, സൈക്ലോൺഡിഎക്സ് മുഴുവൻ സ്റ്റാക്കിലും സൈബർ അപകടസാധ്യത കുറയ്ക്കുന്നതിലൂടെയും വിവിധ BOM തരങ്ങളെ പിന്തുണയ്ക്കുന്നതിലൂടെയും സ്വയം വേറിട്ടുനിൽക്കുന്നു, SBOM, സാSBOM, HBOM, OBOM, VDR, VEX എന്നിവ. ഇത് വാഗ്ദാനം ചെയ്യുന്നു standardCycloneDX കോർ വർക്കിംഗ് ഗ്രൂപ്പിന്റെ മേൽനോട്ടത്തിൽ, സൃഷ്ടിക്കലിനും പരസ്പര പ്രവർത്തനക്ഷമതയ്ക്കുമായി നിരവധി ഉപകരണങ്ങളുടെ പിന്തുണയോടെ XML, JSON, പ്രോട്ടോക്കോൾ ബഫറുകൾ എന്നിവയിലെ ഡാറ്റ.
- ശക്തി: ഇതിന്റെ ചടുലതയും ലളിതവൽക്കരിച്ച വിശദാംശ നിലവാരവും CycloneDX-നെ ഉപയോക്തൃ-സൗഹൃദവും ഉയർന്ന പൊരുത്തപ്പെടുത്തലും ഉള്ളതാക്കുന്നു, വേഗത്തിലുള്ള പരിതസ്ഥിതികൾക്ക് അനുയോജ്യവുമാണ്.
- ദുർബലത: ഭാരം കുറവായതിനാൽ ഉൾപ്പെടുത്തൽ കുറവാണ് എന്നതിനാൽ, ചില സ്ഥാപനങ്ങൾക്ക് നിർണായകമായേക്കാവുന്ന വിശദാംശങ്ങൾ ഒഴിവാക്കാനുള്ള സാധ്യതയുണ്ട്.
വലത് തിരഞ്ഞെടുക്കുന്നു SBOM നിങ്ങളുടെ സ്ഥാപനത്തിനായുള്ള ഫോർമാറ്റ്
SPDX ഉം CycloneDX ഉം തമ്മിൽ തീരുമാനിക്കുന്നത് നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ വലുപ്പം, സങ്കീർണ്ണത, പ്രത്യേക ആവശ്യങ്ങൾ എന്നിവ വിലയിരുത്തുന്നതിനെ ആശ്രയിച്ചിരിക്കുന്നു. വലിയ enterpriseസമഗ്രമായ ഒരു ഡോക്യുമെന്റേഷൻ പ്രക്രിയ തേടുന്ന ഉപയോക്താക്കൾക്ക്, SPDX സമാനതകളില്ലാത്ത ആഴത്തിലുള്ള വിശദാംശങ്ങൾ വാഗ്ദാനം ചെയ്യുന്നു. നേരെമറിച്ച്, വേഗതയും ലാളിത്യവും വിലമതിക്കുന്ന സ്ഥാപനങ്ങൾക്ക് CycloneDX കാര്യക്ഷമവും ചടുലവുമായ ഒരു പരിഹാരം നൽകുന്നു.
സോഫ്റ്റ്വെയർ സുരക്ഷയിലെ വൾനറബിലിറ്റി ഡിസ്ക്ലോഷർ റിപ്പോർട്ടുകൾ (VDR).
നടപ്പിലാക്കുന്നു ദുർബലതാ വെളിപ്പെടുത്തൽ റിപ്പോർട്ടുകൾ (VDR) സോഫ്റ്റ്വെയർ വികസനത്തിലും സൈബർ സുരക്ഷയിലും സോഫ്റ്റ്വെയർ സുതാര്യത വർദ്ധിപ്പിക്കുന്നതിനും സാധ്യതയുള്ള ഭീഷണികളിൽ നിന്ന് സംരക്ഷണം നൽകുന്നതിനുമുള്ള ഒരു മൂലക്കല്ലാണ് VDR. സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകളുടെ വർദ്ധിച്ചുവരുന്ന സങ്കീർണ്ണതയും സൈബർ ഭീഷണികളുടെ വർദ്ധിച്ചുവരുന്ന സങ്കീർണ്ണതയും കണക്കിലെടുത്ത്, സോഫ്റ്റ്വെയർ ഉൽപ്പന്നങ്ങളിലെ കേടുപാടുകൾ തിരിച്ചറിയുന്നതിനും രേഖപ്പെടുത്തുന്നതിനും പരിഹരിക്കുന്നതിനും VDR-കൾ ഒരു വ്യവസ്ഥാപിത സമീപനം വാഗ്ദാനം ചെയ്യുന്നു.
ദുർബലതാ വെളിപ്പെടുത്തൽ റിപ്പോർട്ടുകൾ (VDR) മനസ്സിലാക്കൽ
ഒരു ഉൽപ്പന്നത്തെയോ അതിന്റെ ആശ്രിതത്വങ്ങളെയോ ബാധിക്കുന്ന എല്ലാ അറിയപ്പെടുന്ന അപകടസാധ്യതകളുടെയും സമഗ്രമായ അവലോകനം നൽകുന്ന ഒരു ആഴത്തിലുള്ള ഡോക്യുമെന്റേഷനാണ് വൾനറബിലിറ്റി ഡിസ്ക്ലോഷർ റിപ്പോർട്ട് (VDR). ഈ അപകടസാധ്യതകൾ ഉൽപ്പന്നത്തിൽ ചെലുത്തുന്ന സ്വാധീനത്തിന്റെ വിശകലനം, തിരിച്ചറിഞ്ഞ അപകടസാധ്യതകൾ പരിഹരിക്കുന്നതിനുള്ള പദ്ധതികൾ എന്നിവ ഉൾപ്പെടുത്തുന്നതിനായി ഇത് കേവലം ലിസ്റ്റിംഗിനപ്പുറം വ്യാപിക്കുന്നു. ഒരു VDR-ന്റെ സാരാംശം വ്യക്തമായ ഒരു കൺസൾട്ടേഷൻ നൽകാനുള്ള അതിന്റെ കഴിവിലാണ്.cise, സോഫ്റ്റ്വെയർ ദുർബലതകൾ മുൻകൈയെടുത്ത് കൈകാര്യം ചെയ്യാൻ സഹായിക്കുന്ന പ്രവർത്തനക്ഷമമായ റിപ്പോർട്ട്.
സോഫ്റ്റ്വെയർ സുരക്ഷയിൽ VDR-ന്റെ പ്രാധാന്യം
- മെച്ചപ്പെട്ട സുതാര്യത: ഒരു സോഫ്റ്റ്വെയർ വെണ്ടറുടെ commitസുതാര്യത ഉറപ്പാക്കൽ, അന്തിമ ഉപയോക്താക്കൾക്കും പങ്കാളികൾക്കും അവരുടെ സോഫ്റ്റ്വെയർ ഉൽപ്പന്നങ്ങളുടെ സുരക്ഷാ നിലയെക്കുറിച്ച് വ്യക്തമായ ധാരണ നൽകൽ.
- മുൻകൈയെടുത്തുള്ള ദുർബലതാ മാനേജ്മെന്റ്: ദുർബലതകളും അവയുടെ സാധ്യതയുള്ള പ്രത്യാഘാതങ്ങളും വിശദീകരിക്കുന്നതിലൂടെ, ക്ഷുദ്ര പ്രവർത്തകർക്ക് അപകടസാധ്യതകൾ ചൂഷണം ചെയ്യാൻ കഴിയുന്നതിന് മുമ്പ് അപകടസാധ്യതകൾ ലഘൂകരിക്കുന്നതിന് മുൻകരുതൽ നടപടികൾ സ്വീകരിക്കാൻ VDR-കൾ സ്ഥാപനങ്ങളെ പ്രാപ്തമാക്കുന്നു.
- അനുസരണവും വിശ്വാസവും: കർശനമായ സൈബർ സുരക്ഷയാൽ നിയന്ത്രിക്കപ്പെടുന്ന വ്യവസായങ്ങളിലെ ദുർബലതകളും പരിഹാര നടപടികളും വ്യവസ്ഥാപിതമായി രേഖപ്പെടുത്തുന്നതിലൂടെ VDR-കൾ അനുസരണ ശ്രമങ്ങൾക്ക് സംഭാവന നൽകുന്നു. standards. ഇത് ഉപഭോക്താക്കളിലും പങ്കാളികളിലും വിശ്വാസം വളർത്തുന്നു.
- ലളിതവൽക്കരിച്ച പരിഹാര പ്രക്രിയ: VDR-കൾ ഉപയോഗിച്ച്, സോഫ്റ്റ്വെയർ വെണ്ടർമാർക്ക് ആസൂത്രണം ചെയ്തതോ പൂർത്തിയാക്കിയതോ ആയ പരിഹാര ശ്രമങ്ങളെക്കുറിച്ചുള്ള ഉൾക്കാഴ്ചകൾ നൽകാൻ കഴിയും, ഇത് ദുർബലത മാനേജ്മെന്റ് പ്രക്രിയയെ സുഗമമാക്കുകയും സാധ്യതയുള്ള ഭീഷണികൾക്ക് സമയബന്ധിതമായ പ്രതികരണങ്ങൾ ഉറപ്പാക്കുകയും ചെയ്യുന്നു.
VDR പ്രവർത്തിപ്പിക്കൽ: മികച്ച രീതികൾ
വൾനറബിലിറ്റി ഡിസ്ക്ലോഷർ റിപ്പോർട്ടുകളുടെ ഫലപ്രാപ്തി പരമാവധിയാക്കാൻ, സോഫ്റ്റ്വെയർ വെണ്ടർമാരും ഓർഗനൈസേഷനുകളും ഇനിപ്പറയുന്ന മികച്ച രീതികൾ പരിഗണിക്കണം:
- സമയബന്ധിതവും പതിവായതുമായ അപ്ഡേറ്റുകൾ: സോഫ്റ്റ്വെയർ ഉൽപ്പന്നത്തിന്റെ നിലവിലെ സുരക്ഷാ ലാൻഡ്സ്കേപ്പിനെ കൃത്യമായി പ്രതിഫലിപ്പിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നതിന്, പുതിയ ദുർബലതകൾ കണ്ടെത്തുന്നതിനനുസരിച്ച് VDR-കൾ പതിവായി അപ്ഡേറ്റ് ചെയ്യണം.
- സമഗ്രമായ കവറേജ്: ഉറവിടം, ആന്തരിക കണ്ടെത്തലുകൾ, മൂന്നാം കക്ഷി വെളിപ്പെടുത്തലുകൾ, അല്ലെങ്കിൽ പൊതു ദുർബലതാ ഡാറ്റാബേസുകൾ എന്നിവ പരിഗണിക്കാതെ, അറിയപ്പെടുന്ന എല്ലാ ദുർബലതാ സാധ്യതകളെയും ഒരു VDR ഉൾക്കൊള്ളണം.
- ആശയവിനിമയം മായ്ക്കുക: ഒരു VDR-ലെ വിവരങ്ങൾ വ്യക്തവും മനസ്സിലാക്കാവുന്നതുമായ രീതിയിൽ അവതരിപ്പിക്കണം, അത് സാങ്കേതികേതര പ്രേക്ഷകർ ഉൾപ്പെടെ എല്ലാ പ്രസക്തമായ പങ്കാളികൾക്കും ആക്സസ് ചെയ്യാൻ കഴിയും.
- സുരക്ഷിതവും ആക്സസ് ചെയ്യാവുന്നതുമായ വിതരണം: പ്രവേശനക്ഷമത നിലനിർത്തിക്കൊണ്ട് VDR-കൾ പങ്കാളികൾക്ക് സുരക്ഷിതമായി വിതരണം ചെയ്യുന്നുണ്ടെന്ന് ഉറപ്പാക്കുക. ഈ റിപ്പോർട്ടുകൾ ഉദ്ദേശിച്ച പ്രേക്ഷകരുമായി പങ്കിടുന്നതിന് സുരക്ഷിത പോർട്ടലുകളോ എൻക്രിപ്റ്റ് ചെയ്ത ആശയവിനിമയങ്ങളോ ഉപയോഗിക്കുക.
സോഫ്റ്റ്വെയർ സുരക്ഷയിൽ VDR-ന്റെ ഭാവി
സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥകൾ വികസിച്ചുകൊണ്ടിരിക്കുമ്പോൾ, വൾനറബിലിറ്റി ഡിസ്ക്ലോഷർ റിപ്പോർട്ടുകളുടെ പങ്ക് നിസ്സംശയമായും വികസിക്കും. സോഫ്റ്റ്വെയർ വികസനത്തിലേക്കും സൈബർ സുരക്ഷാ രീതികളിലേക്കും വിഡിആറുകൾ സംയോജിപ്പിക്കുന്നത് വെറുമൊരു പ്രവണത മാത്രമല്ല, വർദ്ധിച്ചുവരുന്ന ഡിജിറ്റൽ ഭീഷണികൾ നേരിടുമ്പോൾ ഒരു ആവശ്യകതയാണ്. വിഡിആറുകൾ സ്വീകരിക്കുന്നതിലൂടെ, ഓർഗനൈസേഷനുകൾക്ക് അപകടസാധ്യതകൾ ലഘൂകരിക്കാനും ഉറച്ച നിലപാട് പ്രകടിപ്പിക്കാനും കഴിയും. commitസോഫ്റ്റ്വെയർ സുരക്ഷ ഉറപ്പാക്കുന്നതിനും ഉപയോക്താക്കളുമായും പങ്കാളികളുമായും വിശ്വാസം വളർത്തുന്നതിനും.
സൃഷ്ടിക്കാൻ SBOMXygeni WebUI ഉപയോഗിച്ച് സുരക്ഷിതമായി പ്രവർത്തിക്കുന്നു
സൈജെനി സോഫ്റ്റ്വെയർ വികസനത്തിലും സൈബർ സുരക്ഷാ മേഖലയിലും അതിന്റെ കരുത്തുറ്റതിനായി വേറിട്ടുനിൽക്കുന്നു SBOM ജനറേഷൻ ഉപകരണങ്ങൾ, വാഗ്ദാനം ചെയ്യുന്നു SBOM ഇന്റഗ്രേറ്റഡ് വൾനറബിലിറ്റി ഡിസ്ക്ലോഷർ റിപ്പോർട്ടുകൾ (VDR) കൂടാതെ CycloneDX, SPDX ഫോർമാറ്റുകളിലെ സുരക്ഷയും.
Xygeni ഒരു ഉപയോക്തൃ-സൗഹൃദ വെബ് യൂസർ ഇന്റർഫേസ് (WebUI) നൽകുന്നു, അത് സൃഷ്ടിക്കാൻ സഹായിക്കുന്നു. SBOMകമാൻഡ്-ലൈൻ ഉപകരണങ്ങളേക്കാൾ ഗ്രാഫിക്കൽ ഇന്റർഫേസ് ഇഷ്ടപ്പെടുന്ന ഉപയോക്താക്കളെ തൃപ്തിപ്പെടുത്തുന്നതിനായി, ഇത് എളുപ്പത്തിൽ ഉപയോഗിക്കുന്നു. ഈ അധ്യായം ഒരു സൃഷ്ടിക്കുന്നതിലൂടെ നിങ്ങളെ നയിക്കും. SBOM Xygeni യുടെ WebUI ഉപയോഗിച്ച്, login ഡൌൺലോഡ് ചെയ്യാൻ.
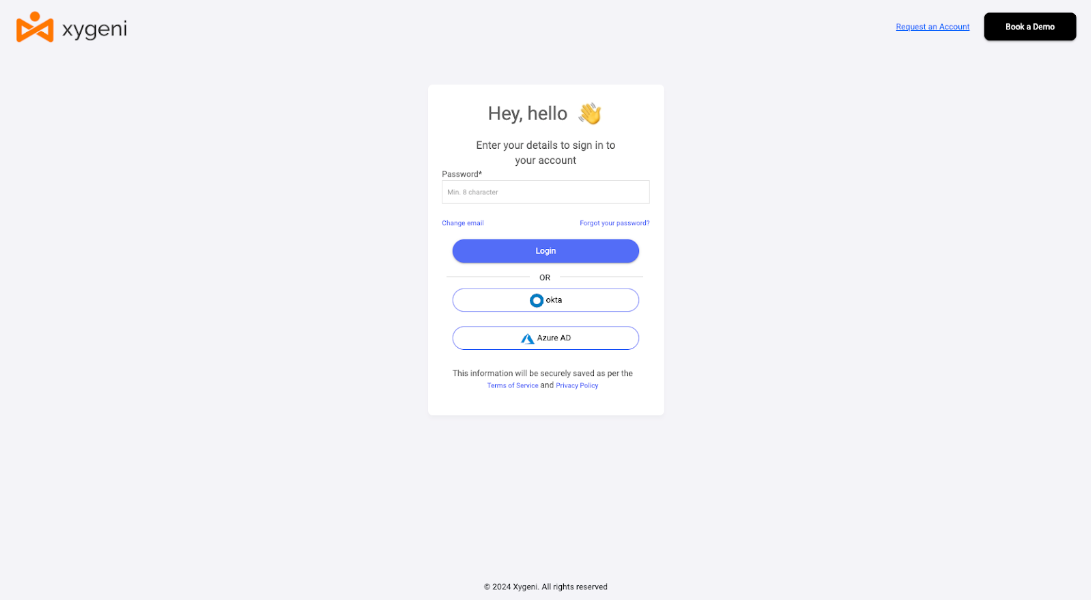
ഘട്ടം 1. Xygeni WebUI-ലേക്ക് ലോഗിൻ ചെയ്യുക:
നിങ്ങളുടെ ബ്രൗസർ വഴി Xygeni-യുടെ WebUI ആക്സസ് ചെയ്യുക. നിങ്ങളുടെ standard ഉപയോക്തൃ ക്രെഡൻഷ്യലുകൾ (ഉപയോക്തൃനാമവും പാസ്വേഡും) ഉപയോഗിക്കുകയോ കൂടുതൽ സൗകര്യത്തിനായി ഒരു മൂന്നാം കക്ഷി വാലിഡേറ്റർ തിരഞ്ഞെടുക്കുകയോ ചെയ്യുക. നിങ്ങളുടെ അക്കൗണ്ടിനായി രണ്ട്-ഘടക പ്രാമാണീകരണം (2FA) കോൺഫിഗർ ചെയ്തിട്ടുണ്ടെങ്കിൽ നിങ്ങൾ പ്രാമാണീകരിക്കുകയും വേണം. നിങ്ങളുടെ നിർദ്ദിഷ്ട പ്രോജക്റ്റുകളിലേക്കും മുൻഗണനകളിലേക്കും നിങ്ങളുടെ ആക്സസ് സുരക്ഷിതവും വ്യക്തിഗതവുമാണെന്ന് ഈ പ്രാരംഭ ഘട്ടം ഉറപ്പാക്കുന്നു.
ഘട്ടം 2. നിങ്ങളുടെ പ്രോജക്റ്റ് തിരഞ്ഞെടുക്കുന്നു
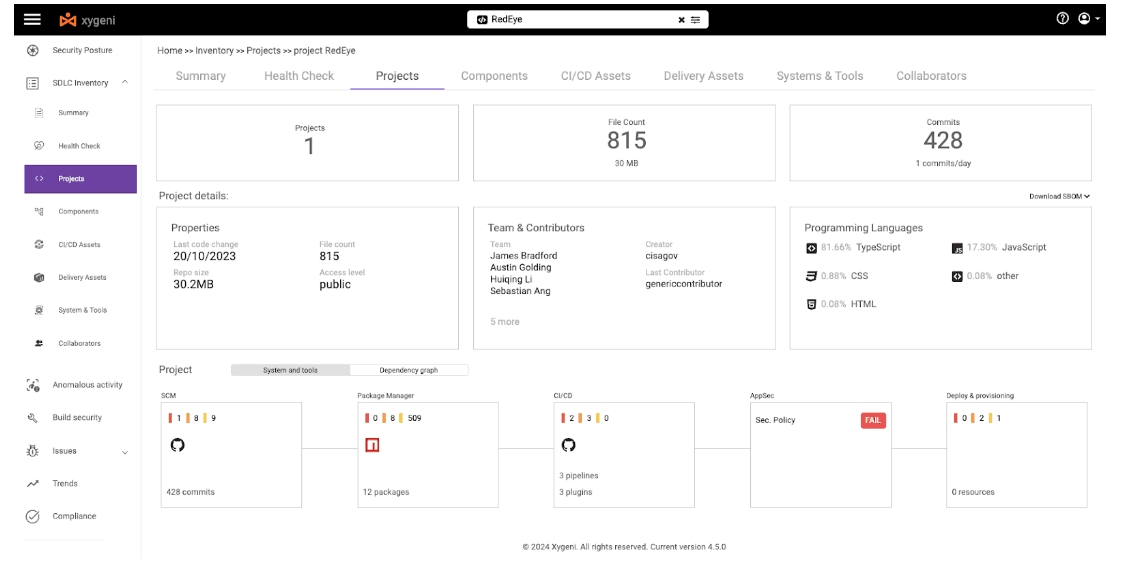
ലോഗിൻ ചെയ്തുകഴിഞ്ഞാൽ, നിങ്ങൾക്ക് dashboard ഒരു പ്രോജക്റ്റ് സെലക്ടർ അല്ലെങ്കിൽ നിങ്ങളുടെ പ്രോജക്റ്റുകളുടെ ഒരു ലിസ്റ്റ് ഉപയോഗിച്ച്. ഈ ലിസ്റ്റിലൂടെ നാവിഗേറ്റ് ചെയ്ത് നിങ്ങൾക്ക് സൃഷ്ടിക്കാൻ ആഗ്രഹിക്കുന്ന പ്രോജക്റ്റ് നാമത്തിൽ ക്ലിക്കുചെയ്യുക. SBOM. ഈ പ്രവർത്തനം ആ പ്രോജക്റ്റിന്റെ വിശദമായ ഒരു കാഴ്ച നിങ്ങൾക്ക് നൽകും, അവിടെ നിങ്ങളുടെ സോഫ്റ്റ്വെയറിന്റെ ഘടകങ്ങളുടെയും ആശ്രിതത്വങ്ങളുടെയും വിവിധ വശങ്ങൾ കൈകാര്യം ചെയ്യാനും പരിശോധിക്കാനും കഴിയും.
ഘട്ടം 3. ഡൗൺലോഡ് ചെയ്യുന്നു SBOM
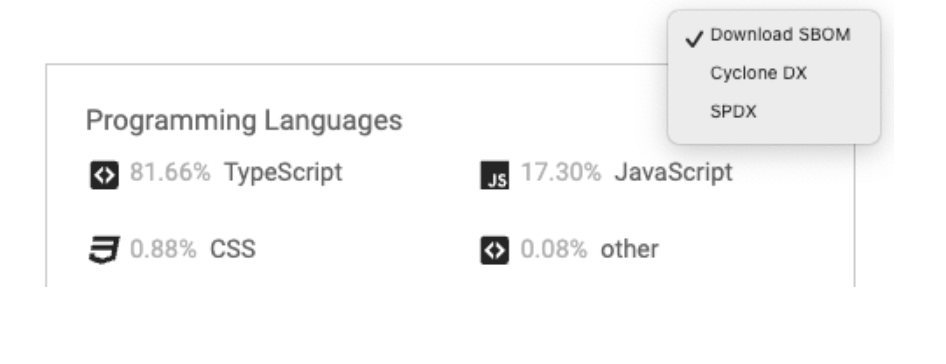
പ്രോജക്റ്റ് വിശദാംശങ്ങളുടെ പേജിൽ, “ഡൗൺലോഡ്” എന്ന് ലേബൽ ചെയ്തിരിക്കുന്ന ഒരു ഓപ്ഷൻ തിരയുക. SBOM” അത് ഒരു ജനറേഷനെയും ഡൗൺലോഡിനെയും സൂചിപ്പിക്കുന്നു SBOM. അത് കണ്ടെത്തിക്കഴിഞ്ഞാൽ, നിങ്ങളുടെ ആവശ്യമുള്ള ഫോർമാറ്റ് തിരഞ്ഞെടുക്കാൻ ക്ലിക്കുചെയ്യുക SBOM. സൈജെനി ഒന്നിലധികം ഫോർമാറ്റുകളെ പിന്തുണയ്ക്കുന്നു SBOMവ്യാപകമായി അംഗീകരിക്കപ്പെട്ടവ ഉൾപ്പെടെ, standardCycloneDX, SPDX പോലുള്ളവ. ഫോർമാറ്റ് തിരഞ്ഞെടുത്ത ശേഷം, പ്ലാറ്റ്ഫോം സൃഷ്ടിക്കും SBOM ഫയൽ. ജനറേഷൻ പ്രക്രിയ പൂർത്തിയായിക്കഴിഞ്ഞാൽ, നിങ്ങളുടെ ലോക്കൽ സിസ്റ്റത്തിലേക്ക് ഫയൽ ഡൗൺലോഡ് ചെയ്യാൻ നിങ്ങളോട് ആവശ്യപ്പെടും. ഈ ഫയൽ നിങ്ങളുടെ സോഫ്റ്റ്വെയറിന്റെ ഘടകങ്ങളെക്കുറിച്ചുള്ള ആവശ്യമായ എല്ലാ വിവരങ്ങളും തിരഞ്ഞെടുത്ത ഫോർമാറ്റിൽ സംയോജിപ്പിച്ചിരിക്കുന്നു, അനുസരണം, സുരക്ഷ അല്ലെങ്കിൽ ഓഡിറ്റ് ആവശ്യങ്ങൾക്ക് തയ്യാറാണ്.
ഘട്ടം 4. ആക്സസ് ചെയ്യുന്നു SBOM ഇൻവെന്ററി വിഭാഗത്തിൽ നിന്ന്
പകരമായി, നിങ്ങൾക്ക് ആക്സസ് ചെയ്യാൻ കഴിയും SBOM നിങ്ങളുടെ പ്രോജക്റ്റിന്റെ ഇൻവെന്ററി വിഭാഗത്തിൽ നിന്ന് നേരിട്ട് ജനറേഷൻ സവിശേഷത. നിങ്ങളുടെ പ്രോജക്റ്റുമായി ബന്ധപ്പെട്ട എല്ലാ സോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെയും സമഗ്രമായ കാഴ്ച ഈ വിഭാഗം നൽകുന്നു. ഇൻവെന്ററി ലിസ്റ്റിൽ ഓരോ പ്രോജക്റ്റുമായും ബന്ധപ്പെട്ട അധിക പ്രവർത്തനങ്ങൾ വാഗ്ദാനം ചെയ്യുന്ന ഒരു സ്ലൈഡ്-ഔട്ട് തിരയുക. നിങ്ങൾക്ക് ഇത് ജനറേറ്റ് ചെയ്യാനും ഡൗൺലോഡ് ചെയ്യാനും കഴിയും. SBOM ഈ ഓപ്ഷനുകളിൽ ബന്ധപ്പെട്ട പ്രോജക്റ്റിനായി. നേരിട്ട് നാവിഗേറ്റ് ചെയ്യുന്നതിനുള്ള വേഗമേറിയതും കാര്യക്ഷമവുമായ മാർഗം ഈ രീതി നൽകുന്നു. SBOM പ്രോജക്റ്റ് വിശദാംശങ്ങളുടെ പേജ് പരിശോധിക്കാതെ തന്നെ ജനറേഷൻ ഫീച്ചർ.
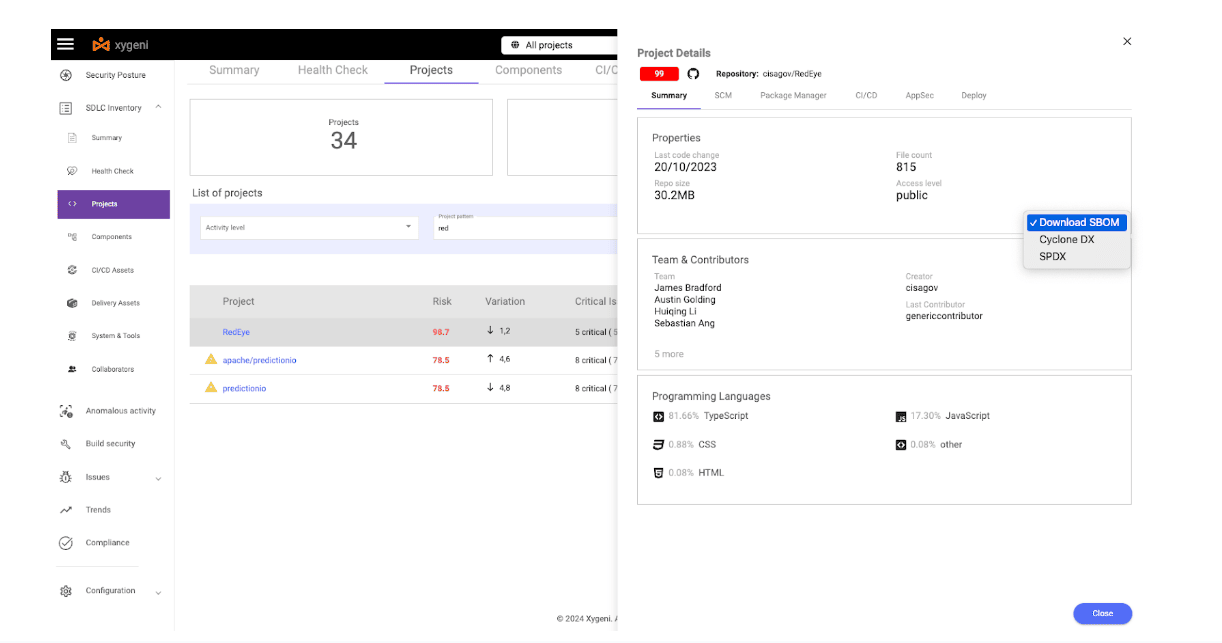
ഈ ലളിതമായ ഘട്ടങ്ങൾ പിന്തുടർന്ന്, നിങ്ങളുടെ അനുസരണവും സുരക്ഷാ ആവശ്യകതകളും നിറവേറ്റുന്ന മെറ്റീരിയലുകളുടെ വിശദമായ ബിൽ നിങ്ങൾക്ക് വേഗത്തിൽ നിർമ്മിക്കാൻ കഴിയും. ഒരൊറ്റ പ്രോജക്റ്റ് കൈകാര്യം ചെയ്യുന്നതോ ഒന്നിലധികം സോഫ്റ്റ്വെയർ ശ്രമങ്ങളുടെ മേൽനോട്ടം വഹിക്കുന്നതോ ആകട്ടെ, Xygeni യുടെ WebUI നിങ്ങളുടെ SBOM തലമുറയുടെ ആവശ്യങ്ങൾ.
സൃഷ്ടിക്കാൻ SBOM സൈജെനിക്കൊപ്പം
ഈ അദ്ധ്യായം നിങ്ങളെ ഇൻസ്റ്റലേഷൻ പ്രക്രിയയിലൂടെ നയിക്കും സൈജെനി സ്കാനർ, അത് സജ്ജീകരിക്കുകയും നിങ്ങളുടേതായി ഉപയോഗിക്കുകയും ചെയ്യുന്നു SBOM ജനറേഷൻ ഉപകരണങ്ങൾ. നിങ്ങൾ പഠിക്കും സൃഷ്ടിക്കാൻ SBOMs സൃഷ്ടിക്കുകയും ചെയ്യുന്നു SBOM സുരക്ഷ ഒപ്പം VDR റിപ്പോർട്ടുകൾ, നിങ്ങളുടെ പ്രോജക്ടുകൾ സുരക്ഷിതവും, അനുസരണയുള്ളതും, സുതാര്യവുമാണെന്ന് ഉറപ്പാക്കുന്നു.
Xygeni സ്കാനറിന്റെ ഇൻസ്റ്റാളേഷൻ
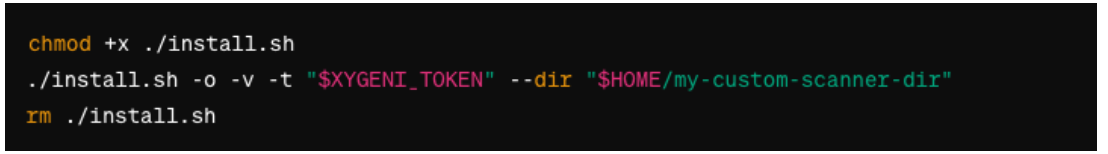
മുങ്ങുന്നതിന് മുമ്പ് SBOM ജനറേഷൻ, Xygeni സ്കാനറിനുള്ള എല്ലാ മുൻവ്യവസ്ഥകളും നിങ്ങൾ പാലിച്ചിട്ടുണ്ടെന്ന് ഉറപ്പാക്കുക. നിങ്ങൾക്ക് ഒരു API ടോക്കൺ ആവശ്യമാണ്, അത് ഇൻസ്റ്റലേഷൻ പ്രക്രിയയ്ക്കായി XYGENI_TOKEN എൻവയോൺമെന്റ് വേരിയബിളിൽ സൂക്ഷിക്കണം.
ഘട്ടം 1. ഇൻസ്റ്റലേഷൻ സ്ക്രിപ്റ്റ് ഡൗൺലോഡ് ചെയ്ത് പരിശോധിക്കുക
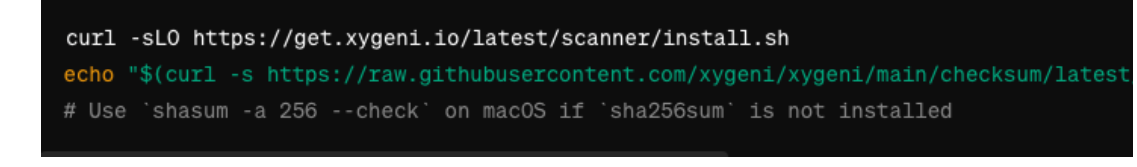
ഘട്ടം 2. ഇൻസ്റ്റലേഷൻ സ്ക്രിപ്റ്റ് പ്രവർത്തിപ്പിക്കുക
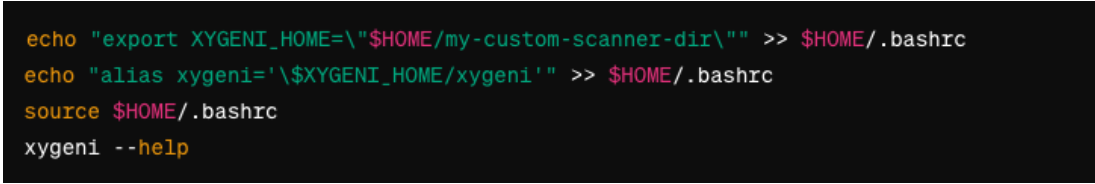
Xygeni സ്കാനറിലേക്ക് ദ്രുത ആക്സസ് സജ്ജമാക്കുന്നു
Xygeni സ്കാനറിലേക്ക് എളുപ്പത്തിൽ പ്രവേശനം സാധ്യമാക്കുന്നതിന്, അത് നിങ്ങളുടെ PATH-ലേക്ക് ചേർക്കുന്നതോ ഒരു അപരനാമം സജ്ജീകരിക്കുന്നതോ പരിഗണിക്കുക. ഇത് നിങ്ങളെ സ്കാനർ പ്രവർത്തിപ്പിക്കാൻ അനുവദിക്കുന്നു, അതിൽ മാത്രം സൈജെനി കമാൻഡ്.
സൃഷ്ടിക്കുന്നു SBOMVDR റിപ്പോർട്ടുകൾക്കൊപ്പം കൾ
Xygeni CLI ഇൻസ്റ്റാൾ ചെയ്ത് ആക്സസ് ചെയ്യാവുന്നതാണെങ്കിൽ, നിങ്ങൾക്ക് ഇപ്പോൾ സൃഷ്ടിക്കാൻ കഴിയും SBOMVDR റിപ്പോർട്ടുകൾ ഉൾപ്പെടുന്ന s. Xygeni ജനറേറ്റിംഗിനെ പിന്തുണയ്ക്കുന്നു SBOMCycloneDX, SPDX ഫോർമാറ്റുകളിലുള്ളവ, നിങ്ങളുടെ പ്രോജക്റ്റിന്റെ ആവശ്യങ്ങൾക്കും അനുസരണ ആവശ്യകതകൾക്കും ഏറ്റവും അനുയോജ്യമായ ഫോർമാറ്റ് നിങ്ങൾക്ക് തിരഞ്ഞെടുക്കാൻ കഴിയുമെന്ന് ഉറപ്പാക്കുന്നു.
ഘട്ടം 3. നിങ്ങളുടെ പ്രോജക്റ്റ് ഡയറക്ടറിയിലേക്ക് നാവിഗേറ്റ് ചെയ്യുക:
നിങ്ങളുടെ പ്രോജക്റ്റിന്റെ റൂട്ട് ഡയറക്ടറിയിലാണ് നിങ്ങൾ ഉള്ളതെന്ന് ഉറപ്പാക്കുക, അവിടെയാണ് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ നിർവചിച്ചിരിക്കുന്നത്.
ഘട്ടം 4. സൃഷ്ടിക്കുക SBOM:
ഒരു സൃഷ്ടിക്കാൻ SBOM, ഉപയോഗിക്കുക സൈജെനി കമാൻഡിന് ശേഷം വ്യക്തമാക്കുന്നതിനുള്ള ഓപ്ഷനുകൾ SBOM ഫോർമാറ്റും ഔട്ട്പുട്ട് ഫയലും. Xygeni സ്വയമേവ VDR റിപ്പോർട്ടുകൾ ജനറേറ്റുചെയ്തവയിലേക്ക് സംയോജിപ്പിക്കുന്നു. SBOM.

മാറ്റിസ്ഥാപിക്കുക സൈക്ലോഡ്എക്സ് കൂടെ എസ്പിഡിഎക്സ് നിങ്ങൾക്ക് SPDX ഫോർമാറ്റ് ഇഷ്ടമാണെങ്കിൽ.
സൃഷ്ടിക്കുന്നു ഒരു SBOM Xygeni CLI ഉപയോഗിക്കുന്ന സംയോജിത VDR റിപ്പോർട്ടുകൾക്കൊപ്പം, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ പ്രോജക്റ്റുകളുടെ സുരക്ഷയും സുതാര്യതയും ഗണ്യമായി വർദ്ധിപ്പിക്കുന്ന ഒരു നേരായ പ്രക്രിയയാണ്. ഈ ഘട്ടങ്ങൾ പാലിക്കുന്നത് നിങ്ങളുടെ പ്രോജക്റ്റ് ഏറ്റവും മികച്ചത് പാലിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. software supply chain security ഘടകങ്ങളെക്കുറിച്ചും അവയുടെ ദുർബലതകളെക്കുറിച്ചും വിശദമായ ഉൾക്കാഴ്ചകൾ നൽകുന്ന രീതികളാണ്.
സംയോജിപ്പിക്കുന്നു SBOM തലമുറകളായി CI/CD Pipelineസൈജെനി ഉപയോഗിക്കുന്നു
സോഫ്റ്റ്വെയർ ബില്ലുകൾ സ്വയമേവ സൃഷ്ടിക്കാനുള്ള കഴിവ് (SBOMs) സമയത്ത് CI/CD സോഫ്റ്റ്വെയർ സുതാര്യതയും സുരക്ഷയും വർദ്ധിപ്പിക്കുന്നതിന് പ്രക്രിയ നിർണായകമാണ്. സൈജെനി, ഒരു സമഗ്ര SBOM ജനറേഷൻ ടൂൾ, തടസ്സമില്ലാതെ സംയോജിപ്പിക്കുന്നു CI/CD pipelineഓരോ ബിൽഡിലും സോഫ്റ്റ്വെയർ ഘടകങ്ങളെക്കുറിച്ചുള്ള വിശദമായ ഉൾക്കാഴ്ചകൾ നൽകുന്നു. ഈ ഗൈഡ് ഓട്ടോമേറ്റ് ചെയ്യുന്ന പ്രക്രിയയെ വിവരിക്കുന്നു. SBOM സൈജെനി ഉള്ള തലമുറ CI/CD pipelineകൂടാതെ, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ നിർമ്മാണങ്ങൾ കാര്യക്ഷമവും സുരക്ഷിതവുമാണെന്ന് ഉറപ്പാക്കുന്നു.
സൃഷ്ടിക്കാൻ SBOM ഓട്ടോമാറ്റിയ്ക്കായി
ഓട്ടോമേറ്റിംഗ് SBOM പ്രവർത്തനക്ഷമമാക്കുന്നതിന് തലമുറ നിർണായകമാണ് SBOMനിങ്ങളുടെ ഉള്ളിൽ CI/CD pipeline, ഓരോ സോഫ്റ്റ്വെയർ നിർമ്മാണവും യാന്ത്രികമായി ഒരു സൃഷ്ടിക്കുന്നുവെന്ന് ഉറപ്പാക്കുന്നു SBOM. Xygeni ഈ പ്രവർത്തനത്തെ പിന്തുണയ്ക്കുന്നു, ഇത് ഉൾപ്പെടുത്താൻ അനുവദിക്കുന്നു SBOM ഉള്ളിലെ ജനറേഷൻ ജോലികൾ CI/CD പ്രക്രിയ. സോഫ്റ്റ്വെയറിലെ ഏതൊരു മാറ്റവും വിശകലനം ചെയ്യാനും സുരക്ഷാ പ്രശ്നങ്ങൾ തിരിച്ചറിയാനും സാധ്യമായ ആദ്യ ഘട്ടത്തിൽ തന്നെ പരിഹരിക്കാനും കഴിയുമെന്ന് ഇത് ഉറപ്പാക്കുന്നു.
സൈജെനി എവിടെ പ്രവർത്തിപ്പിച്ച് സൃഷ്ടിക്കണം SBOM:
- CI/CD Pipelines: സുരക്ഷാ പരിശോധന ഘട്ടങ്ങളുടെ ഭാഗമായി സൈജെനി സ്കാനുകൾ ചേർക്കുന്ന ഏറ്റവും സാധാരണമായ സംയോജന പോയിന്റ്.
- ഓട്ടോമേഷൻ ഉപകരണങ്ങൾ നിർമ്മിക്കുക: ബിൽഡ് ഓട്ടോമേഷൻ ടൂളുകൾ ഉപയോഗിച്ച് നടപ്പിലാക്കുന്ന ബിൽഡ് ഫയലുകളിൽ കമാൻഡ്-ലൈൻ ഇന്റർഫേസ് വഴി Xygeni സ്കാനുകൾ പ്രവർത്തിപ്പിക്കുക.
ഏത് Pipelineനിരീക്ഷിക്കേണ്ടവ:
നിർവഹിക്കുക പൂർണ്ണ സ്കാനുകൾ ഇൻവെന്ററി, കംപ്ലയൻസ് സ്കാനുകൾ ഉൾപ്പെടെ, രാത്രിയിലോ ആഴ്ചയിലോ ഷെഡ്യൂൾ ചെയ്ത ബിൽഡുകൾക്കിടയിൽ.
- പതിവായി ട്രിഗർ ചെയ്യുന്നതിന് pipelineപുഷ് അല്ലെങ്കിൽ മെർജ് അഭ്യർത്ഥന ഇവന്റുകളിലുള്ളവ പോലുള്ളവ, a പ്രവർത്തിപ്പിക്കുക സ്കാനുകളുടെ ഉപസെറ്റ് പ്രോജക്റ്റിന്റെ ആവാസവ്യവസ്ഥയെ ആശ്രയിച്ച് രഹസ്യങ്ങൾ, കോഡ് കൃത്രിമം അല്ലെങ്കിൽ ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ എന്നിവയിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു.
- സിഡിയിൽ pipelineഅല്ലെങ്കിൽ ഏതെങ്കിലും pipeline, റിസോഴ്സ് പ്രൊവിഷനിംഗ് ഉൾപ്പെടെ അല്ലെങ്കിൽ IaC ടെംപ്ലേറ്റുകൾ, പ്രവർത്തിപ്പിക്കുക IaC സ്കാൻ ഡോക്കർഫയലുകൾ, കുബേർനെറ്റസ് മാനിഫെസ്റ്റുകൾ, ഹെൽം ചാർട്ടുകൾ, സമാനമായ കോൺഫിഗറേഷനുകൾ എന്നിവയിലെ സുരക്ഷ പരിഹരിക്കുന്നതിന്.
സ്കാനുകൾ കോൺഫിഗർ ചെയ്യുന്നു
ഒരു സമഗ്രതയ്ക്കായി SBOM, സ്കാൻ കമാൻഡ് ശുപാർശ ചെയ്യുന്നു, പ്രത്യേക സ്കാനുകൾ ഒഴിവാക്കാനുള്ള കഴിവ് ഉപയോഗിച്ച് –ഒഴിവാക്കുക ഓപ്ഷൻ. ഉദാഹരണത്തിന്, ഉപയോഗിക്കുക –-ഒഴിവാക്കുക iac നിങ്ങളുടെ പ്രോജക്റ്റിൽ ഉൾപ്പെടുന്നില്ലെങ്കിൽ IaC ടെംപ്ലേറ്റുകൾ.

SBOM തലമുറ: ഒരു സൃഷ്ടിക്കാൻ SBOM ഡൌൺസ്ട്രീം സോഫ്റ്റ്വെയറിന്, ഉൾപ്പെടുന്നു SBOM- ബന്ധപ്പെട്ട ഓപ്ഷനുകൾ പോലുള്ളവ -sbom ഒപ്പം -sbom- ഫോർമാറ്റ് നിങ്ങളുടെ സ്കാൻ കമാൻഡിൽ. ഇത് SBOM പിന്നീട് ആവശ്യാനുസരണം മൂന്നാം കക്ഷികൾക്ക് വിതരണം ചെയ്യാൻ കഴിയും.
ടാർഗെറ്റിലേക്ക് സൈജെനി ഇൻസ്റ്റാൾ ചെയ്യുന്നു Pipelines
സൈജെനിയെ നിങ്ങളുടെ CI/CD pipelines
- നിങ്ങളുടെ വിഷയത്തിലെ ഉചിതമായ പോയിന്റുകൾ തിരിച്ചറിയുക. CI/CD എന്നതിനായുള്ള സിസ്റ്റം SBOM തലമുറ.
- എഡിറ്റുചെയ്യുക pipelineആവശ്യമുള്ള ഘട്ടങ്ങളിൽ Xygeni സ്കാൻ കമാൻഡുകൾ ഉൾപ്പെടുത്തുന്നതിന് /വർക്ക്ഫ്ലോ ഫയലുകൾ.
- മാറ്റങ്ങൾ ഉറപ്പാക്കുക. pipeline നിർണായക ഫയലുകൾ പരിഷ്കരിക്കുന്നതിനുള്ള നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ പ്രക്രിയ കോൺഫിഗറേഷനുകൾ പിന്തുടരുന്നു.
സൈജെനിയെ സംയോജിപ്പിക്കുന്നതിലൂടെ CI/CD pipelineകൾ, ഓർഗനൈസേഷനുകൾക്ക് ജനറേഷൻ ഓട്ടോമേറ്റ് ചെയ്യാൻ കഴിയും SBOMഓരോ ബിൽഡിലും അതിന്റെ ഘടകങ്ങളുടെ വിശദമായ ഇൻവെന്ററി ഉറപ്പാക്കുന്നു. ഇത് അനുസരണ ആവശ്യകതകൾ നിറവേറ്റുന്നതിന് സഹായിക്കുക മാത്രമല്ല, സോഫ്റ്റ്വെയർ ഉൽപ്പന്നങ്ങളുടെ സുരക്ഷാ നില ഗണ്യമായി മെച്ചപ്പെടുത്തുകയും ചെയ്യുന്നു.
പ്രധാന കാര്യങ്ങൾ: മാസ്റ്ററിംഗ് SBOM സൈജെനി ഉപയോഗിച്ചുള്ള സുരക്ഷയും ജനറേഷനും
അതിലൂടെയുള്ള യാത്ര SBOM സുരക്ഷയും SBOM Xygeni ഉപയോഗിച്ചുള്ള ജനറേഷൻ മെച്ചപ്പെട്ട സോഫ്റ്റ്വെയർ സുരക്ഷ, സുതാര്യത, അനുസരണം എന്നിവയിലേക്കുള്ള ഒരു പാത വെളിപ്പെടുത്തുന്നു. പ്രാധാന്യം മനസ്സിലാക്കുന്നതിൽ നിന്ന് SBOMഓട്ടോമേറ്റഡ് നടപ്പിലാക്കുന്നതിന് SBOM ജനറേഷൻ ഉപകരണങ്ങൾ CI/CD pipelineസോഫ്റ്റ്വെയർ വികസനത്തിന്റെ വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭൂപ്രകൃതിയെ ഈ പ്രക്രിയ പ്രതിഫലിപ്പിക്കുന്നു. ചില പ്രധാന കാര്യങ്ങൾ ഇതാ:
സൃഷ്ടിയുടെ സുപ്രധാന പങ്ക് SBOMs
- സമഗ്രമായ ഇൻവെൻ്ററി: SBOMലളിതമായ ലിസ്റ്റുകളേക്കാൾ കൂടുതലാണ് s. ഓപ്പൺ സോഴ്സ് ലൈബ്രറികൾ, പ്രൊപ്രൈറ്ററി കോഡ്, വാണിജ്യ സോഫ്റ്റ്വെയർ എന്നിവയുൾപ്പെടെ എല്ലാ സോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെയും വിശദമായ ഇൻവെന്ററികൾ അവ നൽകുന്നു. അപകടസാധ്യത വിലയിരുത്തൽ, വിതരണ ശൃംഖല മാനേജ്മെന്റ്, നിയന്ത്രണ പാലിക്കൽ എന്നിവയ്ക്ക് ഈ വിശദാംശങ്ങൾ നിർണായകമാണ്.
- മെച്ചപ്പെടുത്തിയ സുരക്ഷാ പോസ്ചർ: SBOMസോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥയെക്കുറിച്ച് വ്യക്തമായ ഒരു കാഴ്ചപ്പാട് ഉപയോക്താക്കൾ വാഗ്ദാനം ചെയ്യുന്നു, ഇത് പങ്കാളികൾക്ക് കാലഹരണപ്പെട്ടതോ ദുർബലമായതോ ആയ ഘടകങ്ങൾ വേഗത്തിൽ തിരിച്ചറിയാൻ പ്രാപ്തമാക്കുന്നു. ഇത് നിങ്ങളുടെ സോഫ്റ്റ്വെയറിന്റെ സുരക്ഷാ നിലയെ ഗണ്യമായി ശക്തിപ്പെടുത്തുന്നു.
വെല്ലുവിളികളും പരിഹാരങ്ങളും
- Standardഐസേഷൻ: ഒരു വെല്ലുവിളി ഇതിന്റെ അഭാവമാണ് standardഇൻ ഐസേഷൻ SBOM ഫോർമാറ്റുകളും ഡാറ്റയും, താരതമ്യം ചെയ്യാനും വ്യാഖ്യാനിക്കാനും പ്രയാസകരമാക്കുന്നു SBOMs. SBOM സൈജെനി പോലുള്ള ജനറേഷൻ ടൂളുകൾ CycloneDX, SPDX പോലുള്ള വ്യാപകമായി അംഗീകരിക്കപ്പെട്ട ഫോർമാറ്റുകളെ പിന്തുണയ്ക്കുന്നു, ഇത് വഴക്കവും പരസ്പര പ്രവർത്തനക്ഷമതയും നൽകുന്നു.
- പ്രവർത്തനക്ഷമമാക്കുന്നു SBOMs: സൈജെനി ഓട്ടോമേറ്റ് ചെയ്യാൻ സഹായിക്കുന്നു SBOM തലമുറയ്ക്കുള്ളിൽ CI/CD pipelineഓട്ടോമേഷൻ, ഇന്ററോപ്പറബിലിറ്റി വെല്ലുവിളികൾ എന്നിവയെ അഭിസംബോധന ചെയ്യുന്നു. ഇത് ഉറപ്പാക്കുന്നു SBOMഓരോ സോഫ്റ്റ്വെയർ നിർമ്മാണത്തിലും പാസ്വേഡുകൾ സ്വയമേവ ജനറേറ്റുചെയ്യപ്പെടുന്നു, ഇത് നിങ്ങളുടെ സുരക്ഷയും സുതാര്യതയും വർദ്ധിപ്പിക്കുന്നു CI/CD ആചാരങ്ങൾ.
സൈജെനി: ഒരു എസ്എസ്സി സൊല്യൂഷനും SBOM ജനറേഷൻ ടൂൾ
- ഉപയോഗിക്കാന് എളുപ്പം: CLI വഴിയോ WebUI വഴിയോ ആകട്ടെ, Xygeni സൃഷ്ടിക്കുന്നതിനുള്ള ഒരു ഉപയോക്തൃ-സൗഹൃദ പ്ലാറ്റ്ഫോം വാഗ്ദാനം ചെയ്യുന്നു SBOMs. ഇത് ഡെവലപ്പർമാർക്കും സുരക്ഷാ പ്രൊഫഷണലുകൾക്കും ഇത് ആക്സസ് ചെയ്യാൻ സഹായിക്കുന്നു.
- ലേക്കുള്ള സംയോജനം CI/CD Pipelines: സൈജെനി സുഗമമായി സംയോജിപ്പിക്കുന്നു CI/CD pipelines, ഓട്ടോമേറ്റ് ചെയ്യുന്നു SBOM തത്സമയ അപകടസാധ്യത വിലയിരുത്തലും ദുർബലതാ മാനേജ്മെന്റും സൃഷ്ടിക്കുകയും പ്രാപ്തമാക്കുകയും ചെയ്യുന്നു.
തന്ത്രപരമായ നടപ്പാക്കൽ
- ശരിയായ സംയോജന പോയിന്റുകൾ തിരഞ്ഞെടുക്കൽ: Xygeni സ്കാനുകൾ എവിടെ പ്രവർത്തിപ്പിക്കണമെന്ന് തിരിച്ചറിയുന്നു CI/CD pipelines നിർണായകമാണ്. Git-ലാണോ hooks, CI/CD pipelineനേരിട്ട് supply ചെയ്യുകയോ ഫയലുകൾ നിർമ്മിക്കുകയോ ചെയ്യുന്നതിലൂടെ, Xygeni നിങ്ങളുടെ പ്രോജക്റ്റിന്റെ ആവശ്യങ്ങൾക്ക് അനുയോജ്യമാകും.
- സമഗ്രമായ സ്കാനുകൾ: സെക്യൂരിറ്റി ഗേറ്റ് സ്കാനുകൾ ഉൾപ്പെടെ പൂർണ്ണമായോ ഭാഗികമായോ സ്കാനുകൾ നടത്തുന്നതിന് Xygeni വഴക്കം നൽകുന്നു. ഷെഡ്യൂൾ ചെയ്ത ബിൽഡുകൾക്കും ഇവന്റ്-ട്രിഗർ ചെയ്തതിനുമായി നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെ സമഗ്രമായ വിശകലനം ഇത് ഉറപ്പാക്കുന്നു. pipelines.
ഡിജിറ്റൽ ആവാസവ്യവസ്ഥ വികസിക്കുമ്പോൾ, ഇതിന്റെ പങ്ക് SBOMസോഫ്റ്റ്വെയർ വികസനത്തിലെ ഉപയോക്താക്കളുടെ എണ്ണം കൂടുതൽ നിർണായകമാകുന്നു. SBOM വർദ്ധിച്ചുവരുന്ന ആവശ്യങ്ങൾ നിറവേറ്റുന്ന പരിഹാരങ്ങൾ നൽകിക്കൊണ്ട് സൈജെനി പോലുള്ള ജനറേഷൻ ഉപകരണങ്ങൾ ഈ പരിണാമത്തെ നയിക്കുന്നു. SBOM സുരക്ഷയും അനുസരണവും. നിങ്ങൾ സൃഷ്ടിക്കുകയാണെങ്കിൽ SBOM സൈജെനി ഉള്ള തലമുറ പ്രതിഫലിപ്പിക്കുന്നത് a commitസുരക്ഷിതവും സുതാര്യവും അനുസരണയുള്ളതുമായ സോഫ്റ്റ്വെയർ ഉൽപ്പന്നങ്ങൾ നിർമ്മിക്കുന്നതിനുള്ള ശ്രമം, ഡിജിറ്റൽ യുഗത്തിൽ വിശ്വാസം നേടുന്നതിനുള്ള ഒരു മൂലക്കല്ലാണ്.

പതിവുചോദ്യങ്ങൾ
എനിക്ക് എങ്ങനെ ഒരു SBOM?
Xygeni ഉള്ള മൂന്ന് റൂട്ടുകൾ: വെബ് ഇന്റർഫേസിലെ പ്രോജക്റ്റ് വ്യൂവിൽ നിന്ന് ഒന്ന് ഡൗൺലോഡ് ചെയ്യുക, ഫോർമാറ്റ് വ്യക്തമാക്കുന്ന നിങ്ങളുടെ പ്രോജക്റ്റ് ഡയറക്ടറിയിൽ CLI പ്രവർത്തിപ്പിക്കുക, അല്ലെങ്കിൽ നിങ്ങളുടെ pipeline അപ്പോൾ ഒരു SBOM എല്ലാ നിർമ്മാണത്തിലും ഉൽപാദിപ്പിക്കപ്പെടുന്നു. മൂന്നാമത്തേത് മാത്രമാണ് നിലവിലുള്ളത്.SPDX അല്ലെങ്കിൽ CycloneDX, ഏതാണ് ഞാൻ ഉപയോഗിക്കേണ്ടത്?
നിങ്ങളുടെ ഡ്രൈവർ സുരക്ഷയുള്ള ആളാണെങ്കിൽ, ഘടക പട്ടികയ്ക്കൊപ്പം VEX, VDR, റീച്ചബിലിറ്റി ഡാറ്റ എന്നിവ വേണമെങ്കിൽ CycloneDX. നിങ്ങളുടെ ഡ്രൈവർ ലൈസൻസ് പാലിക്കുന്നയാളാണെങ്കിൽ അല്ലെങ്കിൽ ഒരു ഉപഭോക്താവ് അത് വ്യക്തമാക്കിയിട്ടുണ്ടെങ്കിൽ SPDX. ഒന്നിലധികം ഉപഭോക്താക്കൾക്ക് ഷിപ്പ് ചെയ്യുകയാണെങ്കിൽ രണ്ടും സൃഷ്ടിക്കുക, കാരണം ഡാറ്റ നിലവിലുണ്ടെങ്കിൽ രണ്ടാമത്തെ ഫോർമാറ്റ് നിർമ്മിക്കുന്നതിനുള്ള ചെലവ് പൂജ്യത്തിനടുത്താണ്.സൈബർ പ്രതിരോധശേഷി നിയമത്തിന് ഒരു ആവശ്യകതയുണ്ടോ? SBOM?
അതെ. അവശ്യ ആവശ്യകതകൾ 2027 ഡിസംബർ 11 മുതൽ ബാധകമാണ്, കൂടാതെ സാധാരണയായി ഉപയോഗിക്കുന്ന മെഷീൻ-റീഡബിൾ ഫോർമാറ്റിൽ ഘടകങ്ങൾ രേഖപ്പെടുത്തുന്നതും, കുറഞ്ഞത് ഉയർന്ന തലത്തിലുള്ള ഡിപൻഡൻസികളെങ്കിലും ഉൾക്കൊള്ളുന്നതും ഉൾപ്പെടുന്നു. റിപ്പോർട്ടിംഗ് ബാധ്യതകൾ നേരത്തെ എത്തി, 2026 സെപ്റ്റംബർ 11 ന്, പ്രായോഗികമായി നിങ്ങൾക്ക് അവ നിറവേറ്റാൻ കഴിയില്ല. SBOM ഇതിനകം സ്ഥലത്തുണ്ട്.എത്ര തവണ ചെയ്യണം SBOM പുനർജനിക്കണോ?
ഓരോ ബിൽഡിലും. ഒരു ആശ്രിതത്വം മാറുന്നു, ഒരു പതിപ്പ് ബമ്പ് ചെയ്യുന്നു, ഒരു ട്രാൻസിറ്റീവ് പാക്കേജ് ചേർക്കുന്നു, കൂടാതെ SBOM കഴിഞ്ഞ പാദത്തിൽ നിങ്ങൾ നിർമ്മിച്ചത്, നിങ്ങൾ എന്താണ് ഷിപ്പ് ചെയ്തത് എന്ന് ഇനി വിവരിക്കുന്നില്ല.എന്താണ് ഒരു VDR, അത് എന്തിനാണ് അതിൽ ഘടിപ്പിച്ചിരിക്കുന്നത്? SBOM?
ഒരു വൾനറബിലിറ്റി ഡിസ്ക്ലോഷർ റിപ്പോർട്ട്, ലെ ഘടകങ്ങളെ ബാധിക്കുന്ന അറിയപ്പെടുന്ന വൾനറബിലിറ്റികളെ പട്ടികപ്പെടുത്തുന്നു. SBOM, ആഘാതവും പരിഹാര നിലയും. ദി SBOM ഉൽപ്പന്നത്തിൽ എന്താണ് ഉള്ളതെന്ന് VDR പറയുന്നു. അതിൽ എന്താണ് തെറ്റെന്ന് VDR പറയുന്നു.എനിക്ക് ഒരു SBOM AI ഘടകങ്ങൾക്ക്?
അതെ. AI-BOM വഴി മോഡലുകൾ, ഡാറ്റാസെറ്റുകൾ, ഫ്രെയിംവർക്കുകൾ, ഏജന്റുകൾ എന്നിവയിലേക്കും ഇതേ യുക്തി വ്യാപിക്കുന്നു.
