






ടെറാഫോം സോഫ്റ്റ്വെയർ ക്ലൗഡ് ഇൻഫ്രാസ്ട്രക്ചർ കൈകാര്യം ചെയ്യുന്നതിനുള്ള ഒരു പ്രധാന ഉപകരണമായി ഇത് മാറിയിരിക്കുന്നു. ഉറവിടങ്ങളെ കോഡായി നിർവചിക്കുന്നതിനും, വിന്യാസങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നതിനും, പരിസ്ഥിതികളെ സ്ഥിരതയോടെ നിലനിർത്തുന്നതിനും ഡെവലപ്പർമാരും ഓപ്പറേഷൻസ് ടീമുകളും ഇത് ഉപയോഗിക്കുന്നു. ഇത് ഓപ്പൺ സോഴ്സും വഴക്കമുള്ളതുമായതിനാൽ, ടെറാഫോം രണ്ടിലും നിർണായക പങ്ക് വഹിക്കുന്നു. ടെറഫോം iac ഒപ്പം ടെറാഫോം സുരക്ഷ.
എന്നിരുന്നാലും, സുരക്ഷിതമായി പ്രയോഗിക്കുമ്പോൾ മാത്രമേ ഓട്ടോമേഷൻ സഹായിക്കൂ. ഒരു AWS സെക്യൂരിറ്റി ഗ്രൂപ്പ് മുഴുവൻ ഇന്റർനെറ്റിലേക്കും തുറക്കുന്നത് പോലുള്ള ഒരൊറ്റ തെറ്റ് വലിയ അപകടസാധ്യതകൾ സൃഷ്ടിക്കും. ആക്രമണകാരികൾ എങ്ങനെയെന്ന് സമീപകാല ഗവേഷണങ്ങൾ കാണിക്കുന്നു ടെറാഫോമിനെ തകർക്കാൻ ലക്ഷ്യം വയ്ക്കുക IaC വർക്ക്ഫ്ലോകൾ. അതുകൊണ്ടാണ് ടീമുകൾ പിന്തുടരേണ്ടത് ടെറാഫോമിലെ മികച്ച രീതികൾ തുടക്കം മുതൽ. ഈ പതിവുചോദ്യങ്ങളിൽ, ടെറാഫോമിനെക്കുറിച്ചുള്ള ഏറ്റവും സാധാരണമായ ചോദ്യങ്ങൾക്ക് ഞങ്ങൾ ഉത്തരം നൽകുകയും സുരക്ഷിതമായ DevSecOps വർക്ക്ഫ്ലോയിൽ അത് എങ്ങനെ ചെയ്യാമെന്ന് കാണിക്കുകയും ചെയ്യുന്നു.
എന്താണ് ടെറാഫോം സോഫ്റ്റ്വെയർ?
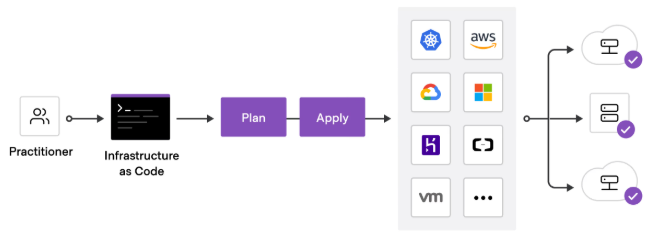
ടെറാഫോം സോഫ്റ്റ്വെയർ കോഡ് ആയി ഒരു ഓപ്പൺ സോഴ്സ് ഇൻഫ്രാസ്ട്രക്ചർ ആണ് (IaC) സൃഷ്ടിച്ച ഉപകരണം ഹാഷി കോർപ്പ്. HCL-ൽ എഴുതിയ ലളിതമായ കോൺഫിഗറേഷൻ ഫയലുകൾ ഉപയോഗിച്ച് ഡെവലപ്പർമാർക്ക് ഇൻഫ്രാസ്ട്രക്ചർ നിർവചിക്കാൻ ഇത് അനുവദിക്കുന്നു (ഹാഷി കോർപ്പ് കോൺഫിഗറേഷൻ ഭാഷ). ടെറാഫോം ഉപയോഗിച്ച്, EC2 ഇൻസ്റ്റൻസുകൾ, S3 ബക്കറ്റുകൾ, അല്ലെങ്കിൽ കുബേർനെറ്റസ് ക്ലസ്റ്ററുകൾ പോലുള്ള റിസോഴ്സുകളുടെ ആവശ്യമുള്ള അവസ്ഥ നിങ്ങൾക്ക് പ്രഖ്യാപിക്കാൻ കഴിയും, കൂടാതെ ടൂൾ അവ സൃഷ്ടിക്കുന്നതോ അപ്ഡേറ്റ് ചെയ്യുന്നതോ കൈകാര്യം ചെയ്യുന്നു.
മാനുവൽ ക്ലൗഡ് പ്രൊവിഷനിംഗിൽ നിന്ന് വ്യത്യസ്തമായി, ടെറഫോം അടിസ്ഥാന സൗകര്യങ്ങൾ കോഡായി പരിസ്ഥിതികളിലുടനീളം സ്ഥിരത ഉറപ്പാക്കുന്നു. സുരക്ഷയ്ക്കായി, കോൺഫിഗറേഷനുകളെ കോഡായി എൻകോഡ് ചെയ്യുന്നതിലൂടെ ഇത് മനുഷ്യ പിശകുകൾ കുറയ്ക്കുന്നു. പല ടീമുകളും സംയോജിപ്പിക്കുന്നു ടെറാഫോം സുരക്ഷ എൻക്രിപ്റ്റ് ചെയ്യാത്ത സംഭരണം അല്ലെങ്കിൽ അമിതമായി വിശാലമായ IAM റോളുകൾ പോലുള്ള അപകടസാധ്യതകൾ കണ്ടെത്തുന്നതിന് സ്കാൻ ചെയ്യുന്നു.
ടെറാഫോം സോഫ്റ്റ്വെയർ എന്തിനുവേണ്ടിയാണ് ഉപയോഗിക്കുന്നത്?
ടീമുകൾ ഉപയോഗിക്കുന്നു ടെറാഫോം സോഫ്റ്റ്വെയർ മൾട്ടി-ക്ലൗഡ് പരിതസ്ഥിതികളിൽ അടിസ്ഥാന സൗകര്യങ്ങൾ കൈകാര്യം ചെയ്യുന്നതിന്. സാധാരണ ഉപയോഗ സന്ദർഭങ്ങളിൽ ഇവ ഉൾപ്പെടുന്നു:
- കമ്പ്യൂട്ട്, സംഭരണം, നെറ്റ്വർക്കിംഗ് ഉറവിടങ്ങൾ എന്നിവ പ്രൊവിഷനിംഗ് ചെയ്യുന്നു.
- കുബേർനെറ്റസ് ക്ലസ്റ്ററുകൾ കൈകാര്യം ചെയ്യുന്നു.
- വിന്യാസങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നു CI/CD pipelines.
- ക്ലൗഡ് വർക്ക്ലോഡുകളിൽ സ്ഥിരമായ സുരക്ഷാ നിയമങ്ങൾ പ്രയോഗിക്കുന്നു.
ഇതുകൂടാതെ, ടെറാഫോം സുരക്ഷ നിർവചിക്കുന്നത് സാധ്യമാക്കുന്നു guardrails കോഡ് ആയി. ഉദാഹരണത്തിന്, നിങ്ങൾക്ക് RDS ഡാറ്റാബേസുകൾക്കായി എൻക്രിപ്ഷൻ നടപ്പിലാക്കാം അല്ലെങ്കിൽ ഇൻബൗണ്ട് ട്രാഫിക് നിയന്ത്രിക്കാം ടെറഫോം iac ടെംപ്ലേറ്റുകൾ. ഇത് അപകടകരമായ ഡിഫോൾട്ടുകൾ ഉൽപ്പാദനത്തിൽ എത്തുന്നത് തടയുന്നു.
ടെറാഫോം എങ്ങനെയാണ് പ്രവർത്തിക്കുന്നത് IaC ജോലിചെയ്യണോ?
ടെറഫോം iac ലളിതവും എന്നാൽ ശക്തവുമായ ഒരു ഒഴുക്കിൽ പ്രവർത്തിക്കുന്നു:
- എഴുതുക → ഉറവിടങ്ങൾ നിർവചിക്കുക
.tfഫയലുകൾ. - പദ്ധതി → മാറ്റങ്ങൾ പ്രിവ്യൂ ചെയ്യുക
terraform plan. - പ്രയോഗിക്കുക → ആവശ്യമുള്ള അവസ്ഥ നടപ്പിലാക്കുക
terraform apply.
ഒരു സ്റ്റേറ്റ് ഫയലിലെ ഉറവിടങ്ങൾ ടെറാഫോമിന് ട്രാക്ക് ചെയ്യുന്നതിനാൽ, എന്താണ് നിലവിലുള്ളതെന്നും എന്താണ് മാറ്റേണ്ടതെന്നും അതിന് കൃത്യമായി അറിയാം. ഒരു സുരക്ഷാ വീക്ഷണകോണിൽ നിന്ന്, ഇത് നിർണായകമാണ്. ഉദാഹരണത്തിന്, ഒരു S3 ബക്കറ്റ് എൻക്രിപ്റ്റ് ചെയ്തതിൽ നിന്ന് എൻക്രിപ്റ്റ് ചെയ്യാത്തതിലേക്ക് നീങ്ങുകയാണെങ്കിൽ, ടെറാഫോമിന് അത് കണ്ടെത്തി പരിഹരിക്കാൻ കഴിയും. സംയോജിപ്പിക്കുന്നു. ടെറാഫോം സുരക്ഷ ഈ പ്രക്രിയ പരിശോധിക്കുന്നത് സുരക്ഷിതമല്ലാത്ത ഉറവിടങ്ങൾ ഒരിക്കലും വിന്യസിക്കുന്നില്ലെന്ന് ഉറപ്പാക്കുന്നു.
സുരക്ഷയ്ക്കായി ടെറാഫോം എങ്ങനെ ഉപയോഗിക്കാം, IaC?
നിങ്ങൾക്ക് ഉപയോഗിക്കാം ടെറാഫോം സോഫ്റ്റ്വെയർ നിങ്ങളുടെ ഇൻഫ്രാസ്ട്രക്ചറിനെ വിവരിക്കുന്ന കോൺഫിഗറേഷൻ ഫയലുകൾ എഴുതി, തുടർന്ന് നിങ്ങളുടെ ക്ലൗഡ് ദാതാവ് വഴി അവ പ്രയോഗിച്ചുകൊണ്ട്. ടെറഫോം iac, ഈ ഫയലുകൾ സെർവറുകൾ, നെറ്റ്വർക്കിംഗ്, സംഭരണം, അനുമതികൾ എന്നിവ സ്ഥിരമായ രീതിയിൽ നിർവചിക്കുന്ന ബ്ലൂപ്രിന്റുകളായി പ്രവർത്തിക്കുന്നു.
ഉദാഹരണത്തിന്, ലിനക്സ് സെർവറുകൾ പ്രൊവിഷൻ ചെയ്യുന്നതിനും, കുബേർനെറ്റ്സ് ക്ലസ്റ്ററുകൾ കോൺഫിഗർ ചെയ്യുന്നതിനും, അല്ലെങ്കിൽ AWS സെക്യൂരിറ്റി ഗ്രൂപ്പുകൾ കൈകാര്യം ചെയ്യുന്നതിനും നിങ്ങൾക്ക് ടെറാഫോം ഉപയോഗിക്കാം. കൂടാതെ, പല ടീമുകളും ആശ്രയിക്കുന്നത് ടെറാഫോം സുരക്ഷ എൻക്രിപ്ഷൻ നടപ്പിലാക്കുന്നതിനും, IAM നയങ്ങൾ നിയന്ത്രിക്കുന്നതിനും, രഹസ്യങ്ങൾ സ്വയമേവ തിരിക്കുന്നതിനുമുള്ള രീതികൾ.
എന്നിരുന്നാലും, ടെറാഫോമിന്റെ സുരക്ഷിതമായ ഉപയോഗത്തിന് അച്ചടക്കത്തേക്കാൾ കൂടുതൽ ആവശ്യമാണ്. മാനുവൽ അവലോകനങ്ങൾ മാത്രം സ്കെയിൽ ചെയ്യാൻ കഴിയില്ല. അതുകൊണ്ടാണ് ടീമുകൾക്ക് ആവശ്യമായി വരുന്നത് IaC security ഉപകരണങ്ങൾ ടെറാഫോം ഫയലുകൾ സ്വയമേവ സ്കാൻ ചെയ്യുന്നതും, ഓപ്പൺ സെക്യൂരിറ്റി ഗ്രൂപ്പുകൾ പോലുള്ള സുരക്ഷിതമല്ലാത്ത ഡിഫോൾട്ടുകൾ തടയുന്നതും, നടപ്പിലാക്കുന്നതും guardrails നേരിട്ട് CI/CD pipelineഎസ്. പോലെ CI/CD പരിണമിക്കുന്നു, യോജിപ്പിക്കുന്നു സുരക്ഷ standardവേണ്ടി pipeline2025 ൽ അത്യാവശ്യമായിത്തീരുന്നു.
ഈ രീതികളും ഉപകരണങ്ങളും സമന്വയിപ്പിക്കുന്നതിലൂടെ, ടെറാഫോം സോഫ്റ്റ്വെയർ ഓട്ടോമേഷനുമപ്പുറം നീങ്ങുന്നു. അടിസ്ഥാന സൗകര്യങ്ങളിലെ ഓരോ മാറ്റവും ഉൽപ്പാദനത്തിലേക്ക് എത്തുന്നതിനുമുമ്പ് സുരക്ഷാ പരിശോധനകളിലൂടെ കടന്നുപോകുന്ന ഒരു സുരക്ഷാ സംവിധാനമായി ഇത് മാറുന്നു.
ടെറാഫോം സോഫ്റ്റ്വെയർ എങ്ങനെ ഇൻസ്റ്റാൾ ചെയ്യാം?
ഇൻസ്റ്റോൾ ടെറാഫോം സോഫ്റ്റ്വെയർ വളരെ ലളിതമാണ്. ലിനക്സിൽ, നിങ്ങൾക്ക് ഉപയോഗിക്കാം apt install terraform (ഉബുണ്ടു) അല്ലെങ്കിൽ yum install terraform (Red Hat). macOS-ൽ, നിങ്ങൾക്ക് Homebrew ഉപയോഗിക്കാം. വിൻഡോസ് ഡെവലപ്പർമാർ സാധാരണയായി WSL അല്ലെങ്കിൽ കണ്ടെയ്നറുകൾക്കുള്ളിലാണ് ഇത് പ്രവർത്തിപ്പിക്കുന്നത്.
സുരക്ഷയ്ക്കായി, എപ്പോഴും ഔദ്യോഗിക HashiCorp ഉറവിടങ്ങളിൽ നിന്ന് ഡൗൺലോഡ് ചെയ്യുക. സ്ഥിരീകരിക്കാത്ത ബിൽഡുകളെ വിശ്വസിക്കരുത്. ഇൻസ്റ്റാളേഷന് ശേഷം, നിങ്ങളുടെ പതിപ്പ് പരിശോധിക്കുക:
terraform version
ടെറാഫോം സോഫ്റ്റ്വെയർ സൗജന്യമാണോ?
അതെ. ടെറാഫോം സോഫ്റ്റ്വെയർ ഓപ്പൺ സോഴ്സും ഉപയോഗിക്കാൻ സൌജന്യവുമാണ്. എന്നിരുന്നാലും, ഹാഷികോർപ്പ് ടെറാഫോം ക്ലൗഡും ടെറാഫോമും വാഗ്ദാനം ചെയ്യുന്നു. Enterprise സഹകരണം, നയ നിർവ്വഹണം, നൂതന സവിശേഷതകൾ എന്നിവയ്ക്കായി.
മിക്ക ടീമുകൾക്കും, സൗജന്യ ഓപ്പൺ സോഴ്സ് പതിപ്പിൽ തുടങ്ങുന്നത് നന്നായി പ്രവർത്തിക്കുന്നു. ജോലിഭാരം വർദ്ധിക്കുന്നതിനനുസരിച്ച്, ടെറാഫോം ക്ലൗഡ് റിമോട്ട് സ്റ്റേറ്റ് മാനേജ്മെന്റ്, റോൾ-ബേസ്ഡ് ആക്സസ് കൺട്രോൾ തുടങ്ങിയ കഴിവുകൾ ചേർക്കുന്നു, ഇത് മെച്ചപ്പെടുത്തുന്നു ടെറാഫോം സുരക്ഷ സ്കെയിലിൽ.
ടെറാഫോം ക്ലൗഡ് എന്താണ്, സുരക്ഷയ്ക്ക് അത് പ്രധാനമായിരിക്കുന്നത് എന്തുകൊണ്ട്?
ടെറാഫോം ക്ലൗഡ് ഒരു SaaS പ്ലാറ്റ്ഫോമാണ്, അത് വ്യാപിക്കുന്നു ടെറഫോം iac സഹകരണ സവിശേഷതകളോടെ. ഇത് സ്റ്റേറ്റ് ഫയലുകൾ വിദൂരമായി സംഭരിക്കുന്നു, ഒന്നിലധികം ടീമുകൾക്കായി വർക്ക്സ്പെയ്സുകൾ കൈകാര്യം ചെയ്യുന്നു, കൂടാതെ സെന്റിനലുമായി നയങ്ങൾ സംയോജിപ്പിക്കുന്നു.
ഒരു മുതൽ ടെറാഫോം സുരക്ഷ കാഴ്ചപ്പാടിൽ, ഇത് പ്രധാനമാണ്, കാരണം സംസ്ഥാനം പ്രാദേശികമായി സംഭരിക്കാൻ കഴിയും leak secretഅല്ലെങ്കിൽ സംഘർഷങ്ങൾ സൃഷ്ടിക്കുക. ടെറാഫോം ക്ലൗഡ് സംസ്ഥാനത്തെ പരിരക്ഷിതവും, പതിപ്പ് ചെയ്തതും, ഓഡിറ്റ് ചെയ്യാൻ കഴിയുന്നതുമായി നിലനിർത്തുന്നു. ഇൻ CI/CD pipelines, ഇത് തെറ്റായ കോൺഫിഗറേഷനുകൾ തടയുകയും എല്ലാ മാറ്റങ്ങളിലും ദൃശ്യപരത ചേർക്കുകയും ചെയ്യുന്നു.
എന്താണ് ഒരു ടെറാഫോം മൊഡ്യൂൾ?
ഒരു ടെറാഫോം മൊഡ്യൂൾ എന്നത് വീണ്ടും ഉപയോഗിക്കാവുന്ന ഒരു പാക്കേജാണ് IaC കോഡ്. എൻവയോൺമെന്റുകളിൽ ഒരേ ബ്ലോക്കുകൾ ആവർത്തിക്കുന്നതിനുപകരം, നിങ്ങൾക്ക് ഒരു മൊഡ്യൂൾ ഇറക്കുമതി ചെയ്ത് വേരിയബിളുകൾ ഉപയോഗിച്ച് കോൺഫിഗർ ചെയ്യാം.
ഉദാഹരണത്തിന്, ഒരു S3 ബക്കറ്റിനുള്ള ഒരു മൊഡ്യൂളിന് സ്ഥിരസ്ഥിതിയായി എൻക്രിപ്ഷൻ, ലോഗിംഗ്, ആക്സസ് നിയന്ത്രണങ്ങൾ എന്നിവ നടപ്പിലാക്കാൻ കഴിയും. ഇത് ടെറാഫോം സുരക്ഷ കൂടുതൽ ശക്തമാണ്, കാരണം ടീമുകൾ സുരക്ഷിതമല്ലാത്തവ പുനർനിർമ്മിക്കുന്നതിനുപകരം കഠിനമായ ടെംപ്ലേറ്റുകൾ വീണ്ടും ഉപയോഗിക്കുന്നു. പിന്തുടരുന്നു ടെറാഫോമിലെ മികച്ച രീതികൾ, മൊഡ്യൂളുകൾ എല്ലായ്പ്പോഴും ഏറ്റവും കുറഞ്ഞ പ്രിവിലേജ് നടപ്പിലാക്കുകയും സെൻസിറ്റീവ് ഡിഫോൾട്ടുകൾ വെളിപ്പെടുത്തുന്നത് ഒഴിവാക്കുകയും വേണം.
ടെറഫോം ഉപയോഗിച്ച് AWS സുരക്ഷാ ഗ്രൂപ്പുകൾ എങ്ങനെ കൈകാര്യം ചെയ്യാം?
ഒരു AWS സെക്യൂരിറ്റി ഗ്രൂപ്പ് ഒരു വെർച്വൽ ഫയർവാൾ പോലെയാണ് പ്രവർത്തിക്കുന്നത്. ടെറാഫോമിൽ, നിങ്ങൾ അതിനെ നിർവചിക്കുന്നത് aws_security_group വിഭവം.
ഉദാഹരണത്തിന്, ഈ കോൺഫിഗറേഷൻ പോർട്ട് 22 ഇന്റർനെറ്റിലേക്ക് തുറക്കുന്നു:
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
ഇത് പ്രവർത്തിക്കുമ്പോൾ തന്നെ, അത് ഒരു വലിയ അപകടസാധ്യത സൃഷ്ടിക്കുന്നു. തുറന്നിരിക്കുന്ന SSH പോർട്ടുകൾക്കായി ആക്രമണകാരികൾ നിരന്തരം സ്കാൻ ചെയ്യുന്നു. പകരം, വിശ്വസനീയമായ IP-കളിലേക്കുള്ള ആക്സസ് നിയന്ത്രിക്കുകയും അവലോകനങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുകയും ചെയ്യുക CI/CD. കൂടെ ടെറഫോം iac, നിങ്ങൾക്ക് സുരക്ഷിത ഡിഫോൾട്ടുകൾ എൻകോഡ് ചെയ്യാനും ടെറാഫോം സുരക്ഷ സ്കാൻ ചെയ്യുന്നു, നിങ്ങൾക്ക് നിയമങ്ങൾ ബ്ലോക്ക് ചെയ്യാം, ഇതുപോലുള്ളവ 0.0.0.0/0 അവ ഉൽപ്പാദനത്തിൽ എത്തുന്നതിനുമുമ്പ്.
സുരക്ഷയ്ക്കും IaC?
പിന്തുടരുന്ന ടെറഫോം മികച്ച രീതികൾ ടീമുകളുടെ വിശ്വാസ്യതയും സുരക്ഷയും മെച്ചപ്പെടുത്താൻ സഹായിക്കുന്നു. വ്യക്തമായ നിയമങ്ങളില്ലാതെ, ഓട്ടോമേഷൻ അപകടസാധ്യതകൾ പരിഹരിക്കുന്നതിനുപകരം അവ സൃഷ്ടിക്കും. ഘടനാപരമായ വർക്ക്ഫ്ലോകൾക്കൊപ്പം guardrailsഎന്നിരുന്നാലും, ഓരോ മാറ്റവും സുരക്ഷിതവും കൂടുതൽ പ്രവചനാതീതവുമായിത്തീരുന്നു.
ഏറ്റവും പ്രധാനപ്പെട്ട ചിലത് ടെറഫോം iac മികച്ച രീതികളിൽ ഇവ ഉൾപ്പെടുന്നു:
- കോൺഫിഗറേഷനുകൾ മോഡുലാർ ആയും വീണ്ടും ഉപയോഗിക്കാവുന്നതുമായി നിലനിർത്താൻ മൊഡ്യൂളുകൾ ഉപയോഗിക്കുക. → മോഡുലാരിറ്റി ആവർത്തനം ഒഴിവാക്കുകയും സ്ഥിരത ഉറപ്പാക്കുകയും ചെയ്യുന്നു.
- സെൻസിറ്റീവ് ഡാറ്റ എൻക്രിപ്റ്റ് ചെയ്യുക, രഹസ്യങ്ങൾ ഒരിക്കലും ഹാർഡ്കോഡ് ചെയ്യരുത്. → രഹസ്യങ്ങൾ സംഭരണികൾക്കുള്ളിലല്ല, സുരക്ഷിതമായി സൂക്ഷിക്കണം.
- ടെറാഫോം ക്ലൗഡ് പോലുള്ള സുരക്ഷിത ബാക്കെൻഡുകളിൽ സ്റ്റേറ്റ് ഫയലുകൾ സംഭരിക്കുക. → ലോക്കൽ സ്റ്റേറ്റ് ഫയലുകൾ വൈരുദ്ധ്യങ്ങൾക്കോ ചോർച്ചകൾക്കോ ഉള്ള സാധ്യത വർദ്ധിപ്പിക്കുന്നു.
- ടെംപ്ലേറ്റുകൾ സാധൂകരിക്കുക CI/CD pipelines → ചെക്ക് ഇൻ pipelineതെറ്റായ കോൺഫിഗറേഷനുകൾ ഉൽപ്പാദനത്തിലെത്തുന്നതിനുമുമ്പ് നിർത്തുക.
- IAM പോളിസികൾക്ക് ഏറ്റവും കുറഞ്ഞ പ്രിവിലേജ് പ്രയോഗിക്കുക → ഓരോ ഉറവിടത്തിനും കർശനമായി ആവശ്യമുള്ളതിലേക്ക് അനുമതികൾ പരിമിതപ്പെടുത്തുക.
കൂടാതെ, മാനുവൽ അവലോകനങ്ങളെ മാത്രം ആശ്രയിക്കുന്നത് ഒരിക്കലും മതിയാകില്ല. IaC security ഉപകരണങ്ങൾ ടെറാഫോം ടെംപ്ലേറ്റുകൾ സ്വയമേവ സ്കാൻ ചെയ്യുക, ഓപ്പൺ സെക്യൂരിറ്റി ഗ്രൂപ്പുകൾ അല്ലെങ്കിൽ എൻക്രിപ്റ്റ് ചെയ്യാത്ത സംഭരണം പോലുള്ള സുരക്ഷിതമല്ലാത്ത ഡിഫോൾട്ടുകൾ പിടിക്കുക, നടപ്പിലാക്കുക guardrails ഉള്ളിൽ pipelines.
തൽഫലമായി, സ്വീകരിക്കുന്ന ടീമുകൾ ടെറാഫോം സോഫ്റ്റ്വെയർ അവരുടെ DevSecOps വർക്ക്ഫ്ലോകളുടെ ഭാഗമായി, സുരക്ഷയെ കോഡായി കണക്കാക്കുമ്പോൾ ഏറ്റവും കൂടുതൽ നേട്ടമുണ്ടാകും. ടെറാഫോം സുരക്ഷ സംയോജിപ്പിച്ച പരിശോധനകൾ CI/CD, സുരക്ഷിതമല്ലാത്ത ഉറവിടങ്ങൾ സ്ഥിരമായി തടയപ്പെടുന്നു. ഈ രീതിയിൽ, ടെറഫോം iac വിന്യാസങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നതിനുള്ള ഒരു മാർഗം മാത്രമല്ല, ഡിസൈൻ വഴി അടിസ്ഥാന സൗകര്യങ്ങളെ സംരക്ഷിക്കുന്ന ഒരു സുരക്ഷാസംവിധാനം കൂടിയായി ഇത് മാറുന്നു.
ടെറാഫോം സുരക്ഷാ മികച്ച രീതികൾ പ്രയോഗിക്കാൻ ടീമുകളെ സൈജെനി എങ്ങനെ സഹായിക്കുന്നു
ടെറാഫോം സ്ഥിരത നൽകുന്നു, പക്ഷേ ടീമുകൾ അത് ശരിയായി പ്രയോഗിച്ചാൽ മാത്രം. മാനുവൽ അവലോകനങ്ങൾ സ്കെയിൽ ചെയ്യുന്നില്ല. സൈജെനി നേരിട്ട് സംയോജിപ്പിക്കുന്നു CI/CD ഓട്ടോമേറ്റ് ചെയ്യാൻ ടെറാഫോം സുരക്ഷ പരിശോധിക്കുകയും നടപ്പിലാക്കുകയും ചെയ്യുക guardrails on ടെറഫോം iac.
- അപകടസാധ്യതകൾ നേരത്തെ മനസ്സിലാക്കുക → ഓപ്പൺ സെക്യൂരിറ്റി ഗ്രൂപ്പുകൾ, എൻക്രിപ്റ്റ് ചെയ്യാത്ത ഉറവിടങ്ങൾ അല്ലെങ്കിൽ വൈൽഡ്കാർഡ് IAM റോളുകൾ എന്നിവയ്ക്കായി ടെറഫോം ടെംപ്ലേറ്റുകൾ സ്കാൻ ചെയ്യുന്നു.
- രഹസ്യങ്ങൾ സംരക്ഷിക്കുക → സെൻസിറ്റീവ് ഡാറ്റ ഒരിക്കലും ഇല്ലെന്ന് ഉറപ്പാക്കുന്നു commitപ്ലെയിൻ ടെക്സ്റ്റിൽ എഴുതിയിരിക്കുന്നു.
- സുരക്ഷിതമായ ജോലിഭാരങ്ങൾ → ടെറഫോം നിർവചിച്ചിരിക്കുന്ന കണ്ടെയ്നർ ഇമേജുകളിലെ CVE-കൾ, മാൽവെയർ, തെറ്റായ കോൺഫിഗറേഷനുകൾ എന്നിവ കണ്ടെത്തുന്നു.
- ഓട്ടോമേറ്റ് റെമഡിയേഷൻ → ഓട്ടോഫിക്സ് സുരക്ഷിതമായി സൃഷ്ടിക്കുന്നു pull requests സുരക്ഷിതമല്ലാത്ത ടെംപ്ലേറ്റുകൾ പാച്ച് ചെയ്യാൻ.
ഫലമായി, ടീമുകൾ അപേക്ഷിക്കുന്നു ടെറാഫോമിലെ മികച്ച രീതികൾ സ്വതവേ. മാനുവൽ പരിശോധനകളെ ആശ്രയിക്കുന്നതിനുപകരം, Xygeni ഓരോന്നും ഉറപ്പാക്കുന്നു commit ഒപ്പം pipeline നടപ്പിലാക്കുന്നു ടെറാഫോം സോഫ്റ്റ്വെയർ തോതിലുള്ള സുരക്ഷ.
ഉപസംഹാരം: തുടക്കം മുതൽ സുരക്ഷിതമായ ടെറാഫോം വർക്ക്ഫ്ലോകൾ
ടെറാഫോം സോഫ്റ്റ്വെയർ കോഡ് എന്ന നിലയിൽ ഇൻഫ്രാസ്ട്രക്ചറിനെ നിർവചിക്കുന്നതിനുള്ള വേഗതയേറിയതും വിശ്വസനീയവുമായ മാർഗം ഡെവലപ്പർമാർക്ക് നൽകുന്നു. എന്നിരുന്നാലും, സുരക്ഷ ഒഴിവാക്കുന്നത് തെറ്റായി കോൺഫിഗർ ചെയ്ത സുരക്ഷാ ഗ്രൂപ്പുകൾ, എൻക്രിപ്റ്റ് ചെയ്യാത്ത ഡാറ്റാബേസുകൾ അല്ലെങ്കിൽ ചോർന്ന രഹസ്യങ്ങൾ പോലുള്ള പ്രശ്നങ്ങളിലേക്ക് നയിക്കുന്നു. അക്കാരണത്താൽ, ടെറഫോം iac കാരണം ഓട്ടോമേഷനും സുരക്ഷയും അത്യാവശ്യമാണ്.
ഉദാഹരണത്തിന്, നയങ്ങൾ കോഡായി എൻകോഡ് ചെയ്യുന്നത് സുരക്ഷിതമല്ലാത്ത ഡിഫോൾട്ടുകൾ ഒരിക്കലും വിന്യസിക്കുന്നതിൽ നിന്ന് തടയുന്നു. കൂടാതെ, ഓട്ടോമേറ്റഡ് സ്കാനുകൾ CI/CD pipelineറിലീസിന് മുമ്പ് തെറ്റായ കോൺഫിഗറേഷനുകൾ പിടിക്കുന്ന ഒരു സുരക്ഷാ വല സൃഷ്ടിക്കുന്നു. മാത്രമല്ല, പ്രയോഗിക്കുന്നു ടെറാഫോമിലെ മികച്ച രീതികൾ മോഡുലാർ പോലെ playbooks, കുറഞ്ഞ പ്രിവിലേജും രഹസ്യ സംരക്ഷണവും എല്ലാ പരിസ്ഥിതിയെയും സ്ഥിരതയോടെ നിലനിർത്തുന്നു.
ഫലമായി, സംയോജിപ്പിക്കുന്നു ടെറാഫോം സുരക്ഷ പരിശോധിക്കുന്നു IaC നിയന്ത്രണം നഷ്ടപ്പെടാതെ ടീമുകളെ വേഗത്തിൽ നീക്കാൻ ഓട്ടോമേഷൻ സഹായിക്കുന്നു. പ്രായോഗികമായി, ഇതിനർത്ഥം ഡെവലപ്പർമാർക്ക് നവീകരിക്കാൻ കഴിയും, അതേസമയം guardrails എല്ലാ വിഭവങ്ങളും സുരക്ഷിതമാണെന്ന് ഉറപ്പാക്കുക. അതിനാൽ, സ്വീകരിക്കുക ടെറാഫോം സോഫ്റ്റ്വെയർ ശക്തമായി ടെറഫോം iac സുരക്ഷാ രീതികൾ കാര്യക്ഷമമാണെന്ന് മാത്രമല്ല, വിശ്വസനീയവും പ്രതിരോധശേഷിയുള്ളതുമായ ക്ലൗഡ് പരിതസ്ഥിതികൾ നിർമ്മിക്കുകയും ചെയ്യുന്നു.

