






സോഴ്സ് കോഡിൽ നിന്ന് എക്സിക്യൂട്ടബിൾ ആർട്ടിഫാക്റ്റുകളിലേക്ക് സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ജീവിത ചക്രം പുരോഗമിക്കുമ്പോൾ, ബിൽഡ് ഘട്ടം ഒരു നിർണായക ഘട്ടമായി നിലകൊള്ളുന്നു. എന്നിരുന്നാലും, ഈ പരിവർത്തന ഘട്ടം സോഫ്റ്റ്വെയറിന്റെ സമഗ്രതയെ അപകടപ്പെടുത്തുന്ന നിരവധി ഭീഷണികൾക്കും വിധേയമാണ്, build security. ഈ ഭീഷണികൾക്ക് വിവിധ രീതികളിലൂടെ നിർമ്മാണ പ്രക്രിയയിലേക്ക് നുഴഞ്ഞുകയറാൻ കഴിയും, അതിൽ സ്ഥാപിതമായവയെ മറികടക്കുന്നത് ഉൾപ്പെടുന്നു CI/CD pipeline, കോഡ് പോസ്റ്റ്-സോഴ്സ് നിയന്ത്രണം പരിഷ്ക്കരിക്കുക, ബിൽഡ് പ്രക്രിയയിൽ തന്നെ വിട്ടുവീഴ്ച ചെയ്യുക, അല്ലെങ്കിൽ ആർട്ടിഫാക്റ്റ് ശേഖരണങ്ങളിൽ കൃത്രിമം കാണിക്കുക. ഈ ബ്ലോഗ് പോസ്റ്റിൽ, ഈ ഭീഷണികളെക്കുറിച്ച് ഞങ്ങൾ ആഴത്തിൽ പരിശോധിക്കുകയും ഏറ്റവും പ്രചാരത്തിലുള്ള സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ബിൽഡ് ആക്രമണങ്ങൾ പരിശോധിക്കുകയും ചെയ്യുന്നു. ഈ ഉള്ളടക്കം ഞങ്ങളുടെ ബ്ലോഗ് പരമ്പര പര്യവേക്ഷണം തുടരുന്നു. software supply chain security ഉടനീളം SDLC.
സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രത്തിലെ നിർമ്മാണ ഘട്ടം
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ലൈഫ് സൈക്കിളിന്റെ ബിൽഡ് ഘട്ടത്തിൽ സോഴ്സ് കോഡിനെ എക്സിക്യൂട്ടബിൾ സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റുകളാക്കി മാറ്റുന്ന പ്രക്രിയ ഉൾപ്പെടുന്നു. ഈ ഘട്ടത്തിൽ സോഴ്സ് കോഡ് കംപൈൽ ചെയ്യുക, ലിങ്ക് ചെയ്യുക, പാക്കേജ് ചെയ്യുക, ഇൻസ്റ്റലേഷൻ പാക്കേജുകളും കോൺഫിഗറേഷൻ ഫയലുകളും സൃഷ്ടിക്കുക എന്നിവ ഉൾപ്പെടുന്നു.
Build security സോഴ്സ് കോഡിൽ മാറ്റം വരുത്താതെ തന്നെ ബിൽഡ് പ്രക്രിയയിൽ ഒരു എതിരാളിക്ക് സോഫ്റ്റ്വെയറിൽ അനധികൃത മാറ്റങ്ങൾ വരുത്താൻ അനുവദിക്കുന്ന ദുർബലതകളാണ് ഭീഷണികൾ. ബിൽഡ് പരിസ്ഥിതിയെ വിട്ടുവീഴ്ച ചെയ്യുക അല്ലെങ്കിൽ ബിൽഡ് ടൂളുകളിലെ ദുർബലതകളെ ചൂഷണം ചെയ്യുക തുടങ്ങിയ വിവിധ രീതികളിലൂടെ ഈ ഭീഷണികൾ അവതരിപ്പിക്കപ്പെടാം.
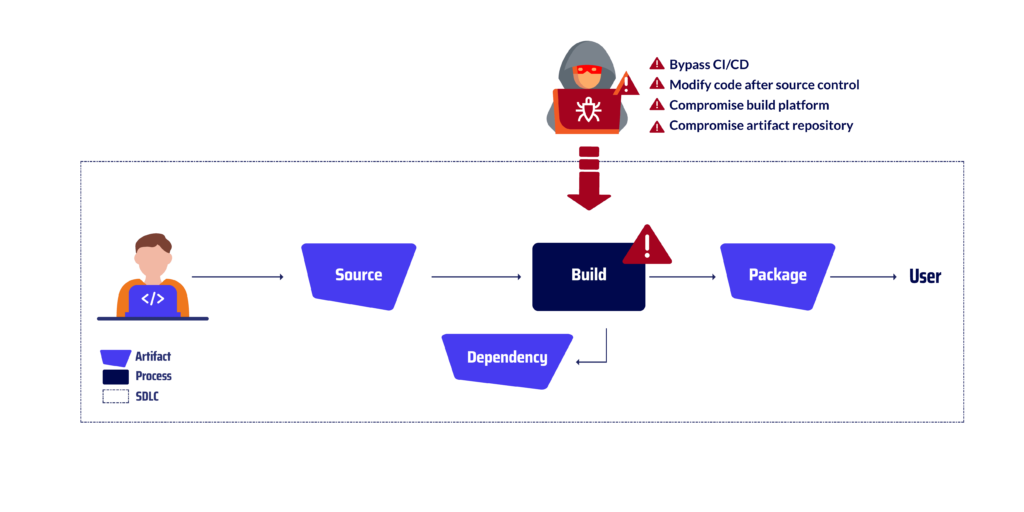
ഏറ്റവും സാധാരണമായ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ഭീഷണികൾ - ബിൽഡ് ആക്രമണങ്ങൾ
ബൈപാസ് CI/CD
ഇത് സ്ഥാപിതമായതിനെ മറികടക്കുന്ന രീതിയെ സൂചിപ്പിക്കുന്നു CI/CD (തുടർച്ചയായ സംയോജനവും തുടർച്ചയായ വിതരണവും) pipeline ഔദ്യോഗികമായി നടപ്പിലാക്കുന്ന കർശനമായ പരിശോധന, സ്ഥിരീകരണം, ഓഡിറ്റിംഗ് പ്രക്രിയകൾ എന്നിവയ്ക്ക് വിധേയമാകാതെ നേരിട്ട് സോഫ്റ്റ്വെയർ നിർമ്മിക്കാനും പ്രസിദ്ധീകരിക്കാനും. pipeline. ഇതിനുപുറത്ത് സോഫ്റ്റ്വെയർ സ്വമേധയാ നിർമ്മിച്ചുകൊണ്ട് ഇത് ചെയ്യാൻ കഴിയും. CI/CD പരിസ്ഥിതി അല്ലെങ്കിൽ നിർമ്മാണ പ്രക്രിയയിൽ അനധികൃത മാറ്റങ്ങൾ അനുവദിക്കുന്ന ഉപകരണങ്ങളോ സ്ക്രിപ്റ്റുകളോ ഉപയോഗിച്ച്. ഇത്തരത്തിലുള്ള വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണം ജെങ്കിൻസ് ആക്രമണം. 2022 ൽ, ഹാക്കർമാർ ബിൽഡിൽ നുഴഞ്ഞുകയറി pipeline ജെങ്കിൻസ് എന്ന പ്രശസ്തമായ ഒരു ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ പ്രോജക്റ്റിന്റെ. ബിൽഡ് പ്രക്രിയയെ നിർവചിക്കുന്ന ഒരു സ്ക്രിപ്റ്റായ ജെങ്കിൻസ് ഫയലിലേക്ക് ഹാക്കർമാർ ക്ഷുദ്ര കോഡ് കുത്തിവച്ചു. ക്ഷുദ്ര കോഡ് ഹാക്കർമാരെ മറികടക്കാൻ അനുവദിച്ചു. CI/CD pipelineയുടെ സുരക്ഷാ പരിശോധനകൾ നടത്തുകയും അവരുടെ കോഡ് നിർമ്മാണ പ്രക്രിയയിലേക്ക് കുത്തിവയ്ക്കുകയും ചെയ്യുന്നു. തുടർന്ന് സോഫ്റ്റ്വെയർ ഇൻസ്റ്റാൾ ചെയ്ത ഓർഗനൈസേഷനുകളുടെ സിസ്റ്റങ്ങളിൽ ഈ കോഡ് നടപ്പിലാക്കുന്നു.
ഉറവിട നിയന്ത്രണത്തിന് ശേഷം കോഡ് പരിഷ്കരിക്കുക
സോഴ്സ് കോഡ് ഉപയോഗിച്ചതിന് ശേഷം അതിൽ അനധികൃത മാറ്റങ്ങൾ വരുത്തുന്നത് ഈ രീതിയിലാണ് ഉൾപ്പെടുന്നത്. commitഒരു വിശ്വസനീയ ഉറവിട നിയന്ത്രണ സംവിധാനത്തിലേക്ക് (SCS) പരിവർത്തനം ചെയ്ത് ഈ പരിഷ്ക്കരിച്ച കോഡ് ഉപയോഗിച്ച് സോഫ്റ്റ്വെയർ നിർമ്മിക്കുക. ഒരു ഡെവലപ്പറുടെ വർക്ക്സ്റ്റേഷനിലെ കോഡ് നേരിട്ട് പരിഷ്ക്കരിച്ചോ ബാഹ്യ ഉപകരണങ്ങളോ സ്ക്രിപ്റ്റുകളോ ഉപയോഗിച്ച് ബിൽഡ് പ്രക്രിയയിലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവച്ചുകൊണ്ടോ ഇത് ചെയ്യാൻ കഴിയും. 2022-ൽ നടന്ന GitLab ആക്രമണം ഈ വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണമാണ്. ഹാക്കർമാർ ബിൽഡിലേക്ക് നുഴഞ്ഞുകയറി. pipeline of GitLab. ഹാക്കർമാർ GitLab-ലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവച്ചു. CI/CD pipeline, ഇത് ഓട്ടോമേറ്റ് ചെയ്യുന്ന ഒരു ഉപകരണമാണ് build security പ്രോസസ്സ്. സോഴ്സ് കൺട്രോളിലേക്ക് പരിശോധിച്ച ശേഷം കോഡ് പരിഷ്ക്കരിക്കാൻ ഹാക്കർമാരെ ഈ ക്ഷുദ്ര കോഡ് അനുവദിച്ചു. ഇത് അവരുടെ കോഡ് സോഫ്റ്റ്വെയറിലേക്ക് കുത്തിവയ്ക്കാൻ അവരെ അനുവദിച്ചു, തുടർന്ന് സോഫ്റ്റ്വെയർ ഇൻസ്റ്റാൾ ചെയ്ത ഓർഗനൈസേഷനുകളുടെ സിസ്റ്റങ്ങളിൽ അത് നടപ്പിലാക്കി.
നിർമ്മാണ പ്രക്രിയയിൽ വിട്ടുവീഴ്ച ചെയ്യുക
ബിൽഡ് എൻവയോൺമെന്റിലേക്കുള്ള നേരിട്ടുള്ള ആക്സസ് വഴിയോ ബിൽഡ് ടൂളുകളിലോ മൂന്നാം കക്ഷി ഡിപൻഡൻസികളിലോ ഉള്ള ദുർബലതകൾ ചൂഷണം ചെയ്തുകൊണ്ടോ ബിൽഡ് പ്രോസസിൽ തന്നെ കൃത്രിമം കാണിക്കുകയോ മാറ്റം വരുത്തുകയോ ചെയ്യുന്നത് ഇതിൽ ഉൾപ്പെടുന്നു. ബിൽഡ് ഔട്ട്പുട്ടിലേക്ക് ക്ഷുദ്ര കോഡ് ചേർക്കുന്നതിനോ, ബിൽഡ് ഉറവിടത്തിൽ കൃത്രിമം കാണിക്കുന്നതിനോ, ബിൽഡ് പ്രോസസിനെ മൊത്തത്തിൽ തടസ്സപ്പെടുത്തുന്നതിനോ ഇത് ചെയ്യാൻ കഴിയും. ഈ വെക്റ്റർ ആക്രമണത്തിന്റെ ഏറ്റവും പ്രശസ്തമായ ഉദാഹരണം സോളാർ വിൻഡ്സ് ആക്രമണം. സോളാർ വിൻഡ്സിന്റെ ബിൽഡ് പ്ലാറ്റ്ഫോമിലേക്ക് ഒരു ആക്രമണകാരി അനധികൃത ആക്സസ് നേടിയിരുന്നു, ഇത് സോളാർ വിൻഡ്സിന്റെ ഓറിയോൺ സോഫ്റ്റ്വെയർ കംപൈൽ ചെയ്യാനും പാക്കേജ് ചെയ്യാനും ഉപയോഗിക്കുന്ന ഒരു സിസ്റ്റമാണ്. ഈ സ്ക്രിപ്റ്റ് കംപൈൽ ചെയ്ത സോളാർ വിൻഡ്സ് ഓറിയോൺ സോഫ്റ്റ്വെയറിലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവച്ചു. ഉപയോക്താക്കൾ അപഹരിക്കപ്പെട്ട സോഫ്റ്റ്വെയർ ഇൻസ്റ്റാൾ ചെയ്യുമ്പോൾ, ക്ഷുദ്ര കോഡ് അവരുടെ സിസ്റ്റങ്ങളിൽ നടപ്പിലാക്കി, ആക്രമണകാരിക്ക് അവരുടെ സിസ്റ്റങ്ങളിലേക്ക് അനധികൃത ആക്സസ് നൽകി. ക്രെഡൻഷ്യലുകൾ, ബൗദ്ധിക സ്വത്തവകാശം, ഉപഭോക്തൃ വിവരങ്ങൾ എന്നിവ പോലുള്ള സെൻസിറ്റീവ് ഡാറ്റ അവരുടെ സിസ്റ്റങ്ങളിൽ നിന്ന് മോഷ്ടിക്കാനും ആക്രമണകാരിക്ക് കഴിഞ്ഞു.
കോംപ്രമൈസ് ആർട്ടിഫാക്റ്റ് ശേഖരം
ആന്തരിക അല്ലെങ്കിൽ ബാഹ്യ ഉപയോക്താക്കൾക്ക് വിതരണം ചെയ്യുന്നതിനായി സോഫ്റ്റ്വെയർ പാക്കേജുകളും ബൈനറികളും സൂക്ഷിച്ചിരിക്കുന്ന ഒരു ആർട്ടിഫാക്റ്റ് ശേഖരത്തിലേക്ക് അനധികൃതമായി പ്രവേശിക്കുന്നതിനെയോ കൃത്രിമത്വം കാണിക്കുന്നതിനെയോ ആണ് ഇത് സൂചിപ്പിക്കുന്നത്. ആക്രമണകാരികൾക്ക് ഈ ദുർബലത മുതലെടുത്ത് ക്ഷുദ്ര കോഡ് അവതരിപ്പിക്കാനോ സോഫ്റ്റ്വെയറിന്റെ ആധികാരികതയിൽ കൃത്രിമം കാണിക്കാനോ വിന്യാസ പ്രക്രിയയെ തടസ്സപ്പെടുത്താനോ കഴിയും. ഈ വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണം 2022-ൽ റൂബിജെംസ്. റൂബിജെംസിന്റെ ആർട്ടിഫാക്റ്റ് ശേഖരത്തിലേക്ക് ഹാക്കർമാർ നുഴഞ്ഞുകയറി. ഹാക്കർമാർ ഒരു നിയമാനുസൃതമായ ആർട്ടിഫാക്റ്റിന് പകരം ഒരു ക്ഷുദ്രകരമായ ഒന്ന് ഉപയോഗിച്ചു, തുടർന്ന് റൂബി ഓൺ റെയിൽസ് ഉപയോഗിച്ച് സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്ന ആയിരക്കണക്കിന് ഓർഗനൈസേഷനുകൾ അത് ഡൗൺലോഡ് ചെയ്തു. സോഫ്റ്റ്വെയർ ഇൻസ്റ്റാൾ ചെയ്ത ഓർഗനൈസേഷനുകളുടെ സിസ്റ്റങ്ങളിൽ അനിയന്ത്രിതമായ കോഡ് നടപ്പിലാക്കാൻ ഹാക്കർമാരെ ഈ ക്ഷുദ്രകരമായ ആർട്ടിഫാക്റ്റ് അനുവദിച്ചു. ഇത് ഡാറ്റ മോഷ്ടിക്കാനോ മാൽവെയർ ഇൻസ്റ്റാൾ ചെയ്യാനോ പ്രവർത്തനങ്ങൾ തടസ്സപ്പെടുത്താനോ അവരെ അനുവദിച്ചേക്കാം.
അന്തിമ പരാമർശങ്ങൾ
ഓട്ടോമേഷനും തുടർച്ചയായ ഡെലിവറിയും ഊന്നിപ്പറയുന്ന സോഫ്റ്റ്വെയർ വികസന രീതികൾ സ്ഥാപനങ്ങൾ തുടർന്നും സ്വീകരിക്കുന്നതിനാൽ, സോഫ്റ്റ്വെയർ നിർമ്മാണ പ്രക്രിയ സുരക്ഷിതമാക്കേണ്ടതിന്റെ പ്രാധാന്യം മുമ്പൊരിക്കലും വലുതായിട്ടില്ല. നിർമ്മാണ ഘട്ടത്തിലുടനീളം ശക്തമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കുന്നതിലൂടെ, അവരുടെ സോഫ്റ്റ്വെയറിന്റെ സമഗ്രതയും സുരക്ഷയും അപകടത്തിലാക്കുന്ന ക്ഷുദ്രകരമായ ആക്രമണങ്ങൾക്ക് ഇരയാകാനുള്ള സാധ്യത ഓർഗനൈസേഷനുകൾക്ക് ഗണ്യമായി കുറയ്ക്കാൻ കഴിയും.
ഈ ബ്ലോഗ് പോസ്റ്റിൽ വിവരിച്ചിരിക്കുന്ന തന്ത്രങ്ങളും നൽകിയിരിക്കുന്ന ഉദാഹരണങ്ങളും, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ഒരു ദുർബലമായ പോയിന്റാണ് നിർമ്മാണ ഘട്ടം എന്നതിന്റെ ഓർമ്മപ്പെടുത്തലായി വർത്തിക്കുന്നു. ഓർഗനൈസേഷനുകൾ ഈ ഭീഷണികളെക്കുറിച്ച് ശ്രദ്ധിക്കുകയും ആക്രമണങ്ങളിൽ നിന്ന് അവരുടെ സോഫ്റ്റ്വെയറിനെ സംരക്ഷിക്കുന്നതിന് ആവശ്യമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കുകയും വേണം. അങ്ങനെ ചെയ്യുന്നതിലൂടെ, അവരുടെ ഉപയോക്താക്കൾക്കും ഉപഭോക്താക്കൾക്കും അവരുടെ സോഫ്റ്റ്വെയറിന്റെ സമഗ്രത, സുരക്ഷ, വിശ്വാസ്യത എന്നിവ ഉറപ്പാക്കാൻ അവർക്ക് കഴിയും.
സുരക്ഷിതമായ ഒരു സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥയിലേക്കുള്ള ഞങ്ങളുടെ യാത്രയിൽ പങ്കുചേരൂ
സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ഭീഷണികൾ ഒഴിവാക്കുന്നതിൽ മുന്നിൽ നിൽക്കാനുള്ള ഈ അവസരം നഷ്ടപ്പെടുത്തരുത്. ഇന്ന് തന്നെ ഞങ്ങളുടെ ബ്ലോഗ് സബ്സ്ക്രൈബുചെയ്യുക, ഞങ്ങളുടെ ഏറ്റവും പുതിയ ഉൾക്കാഴ്ചകൾ സ്വീകരിക്കുന്ന ആദ്യത്തെയാളാകുക, വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികൾക്കിടയിൽ നിങ്ങളുടെ സ്ഥാപനം പ്രതിരോധശേഷിയുള്ളതും സുരക്ഷിതവുമായി തുടരുന്നുവെന്ന് ഉറപ്പാക്കുക. ഒരുമിച്ച്, എല്ലാവർക്കും കൂടുതൽ ശക്തവും സുരക്ഷിതവുമായ ഒരു സോഫ്റ്റ്വെയർ ഇക്കോസിസ്റ്റം നിർമ്മിക്കാൻ നമുക്ക് കഴിയും.
ഞങ്ങളുടെ വീഡിയോ ഡെമോ കാണുക
