






സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ കൂടുതൽ വ്യാപകവും വിനാശകരവുമായി മാറിക്കൊണ്ടിരിക്കുന്നു. ഉദാഹരണത്തിന്, ഗാർട്നർ 2025 ആകുമ്പോഴേക്കും എല്ലാ ബിസിനസുകളിലും 45% പേർക്കും ഒരു ലംഘനം അനുഭവപ്പെടുമെന്ന് പ്രവചിക്കുന്നു. കൂടാതെ, സൈബർ സുരക്ഷ സംരംഭങ്ങൾ ഈ ഭീഷണിയുടെ ഗൗരവം അടിവരയിടുന്നു, 2031 ആകുമ്പോഴേക്കും വാർഷിക നാശനഷ്ടങ്ങൾ 138 ബില്യൺ ഡോളറായി ഉയരുമെന്ന് പ്രവചിക്കുന്നു. മൊത്തത്തിൽ, ഈ പ്രവചനങ്ങൾ സംഘടനകൾ മുൻഗണന നൽകേണ്ടതിന്റെ അടിയന്തിര ആവശ്യകതയെ എടുത്തുകാണിക്കുന്നു. software supply chain security സെൻസിറ്റീവ് ഡാറ്റ, പ്രവർത്തനങ്ങൾ, പ്രശസ്തി എന്നിവ സംരക്ഷിക്കുന്നതിന് ശക്തമായ നടപടികൾ നടപ്പിലാക്കുക.
കാരണം ആധുനികം pipelineബാഹ്യ ഘടകങ്ങളെ വളരെയധികം ആശ്രയിക്കുന്ന ഉപയോക്താക്കൾ, മൂന്നാം കക്ഷി ലൈബ്രറികളുടെ ഉയർച്ച, വേഗതയേറിയ സോഫ്റ്റ്വെയർ വികസന ചക്രങ്ങൾ, സങ്കീർണ്ണമായ വിതരണ ശൃംഖലകൾ, ദൃശ്യപരതയുടെ അഭാവം, പുതിയ ആക്രമണ സാങ്കേതിക വിദ്യകൾ, SaaS ദത്തെടുക്കൽ, പരിമിതമായ വിഭവങ്ങൾ എന്നിവയെല്ലാം വിപണിയിലെ കുതിപ്പിന് കാരണമാകുന്നു. സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ. അതുകൊണ്ട്, ഈ വെല്ലുവിളികളെ നേരിടുന്നതിനും അവരുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകളെ സംരക്ഷിക്കുന്നതിനും സ്ഥാപനങ്ങൾ സമഗ്രവും സജീവവുമായ ഒരു സമീപനം സ്വീകരിക്കണം.
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണം എന്താണ്?
എനിസ a നിർവചിക്കുന്നു സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണം as "ഒരു പ്രത്യേക ആസ്തിയുടെ വിട്ടുവീഴ്ച, ഉദാ: ഒരു സോഫ്റ്റ്വെയർ ദാതാവിന്റെ അടിസ്ഥാന സൗകര്യങ്ങളുടെയും വാണിജ്യ സോഫ്റ്റ്വെയറിന്റെയും കാര്യത്തിൽ, ഒരു പ്രത്യേക ലക്ഷ്യത്തെയോ ലക്ഷ്യങ്ങളെയോ പരോക്ഷമായി നശിപ്പിക്കുന്നതിന്, ഉദാ: സോഫ്റ്റ്വെയർ ദാതാവിന്റെ ക്ലയന്റുകളെ." മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ ലക്ഷ്യം വച്ചുള്ള ഒരു ക്ഷുദ്ര പ്രവർത്തനമാണ് സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണം. വികസന, വിതരണ പ്രക്രിയകളിൽ ദുർബലതകളോ മാൽവെയറോ ഉൾപ്പെടുത്താനും അവയ്ക്ക് വിട്ടുവീഴ്ച ചെയ്യാനും ലക്ഷ്യമിടുന്നു. തൽഫലമായി, സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്നതിലും വിതരണം ചെയ്യുന്നതിലും ഉൾപ്പെട്ടിരിക്കുന്ന പരസ്പരബന്ധിതവും പലപ്പോഴും സങ്കീർണ്ണമായതുമായ പ്രക്രിയകളുടെയും ഉപകരണങ്ങളുടെയും എന്റിറ്റികളുടെയും ശൃംഖലയെ ഈ തരത്തിലുള്ള ആക്രമണം ചൂഷണം ചെയ്യുന്നു.
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണവുമായി ബന്ധപ്പെട്ട പ്രധാന ഘടകങ്ങളും ആശയങ്ങളും
സൈബർ ഭീഷണി ഇന്റലിജൻസും ഇൻഫോസെക് സാഹിത്യവും പലപ്പോഴും തകരാറിലാകുന്നു സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ മികച്ച വിശകലനത്തിനും പ്രതിരോധത്തിനുമായി വ്യത്യസ്ത വിഭാഗങ്ങളായി. അതനുസരിച്ച്, ഈ വിഭാഗം നിർവചിച്ചിരിക്കുന്ന അഞ്ച് പ്രധാന ആശയങ്ങളെ പരിചയപ്പെടുത്തുന്നു. MITER ആക്രമണ പാറ്റേൺ കാറ്റലോഗ്. NIST ശേഖരിക്കുന്ന പ്രതികൂല ഭീഷണികൾ ഉൾപ്പെടെ വിവിധ സ്രോതസ്സുകൾ ഉപയോഗിച്ച് വിശകലനം സുഗമമാക്കുന്നതിന് ഈ കാറ്റലോഗ് വിതരണ ശൃംഖല ആക്രമണ പാറ്റേണുകൾ രൂപകൽപ്പന ചെയ്യുന്നു.
ആക്രമണ നിയമം: എന്താണ്
ഒരു സിസ്റ്റത്തിലേക്ക് ഒരു ദോഷകരമായ പേലോഡോ ഉദ്ദേശ്യമോ എത്തിക്കുന്ന നിർദ്ദിഷ്ട പ്രവർത്തനമാണ് ആക്രമണ നിയമം. തൽഫലമായി, അത് നേരിട്ട് ദോഷം വരുത്തുന്നു.
- ഉദാഹരണം 1: നിർമ്മാണ പ്രക്രിയയിൽ സിസ്റ്റം സോഫ്റ്റ്വെയറിൽ മാൽവെയർ ചേർത്തു.
- ഉദാഹരണം 2: സിസ്റ്റം ആവശ്യകതകളോ ഡിസൈൻ പ്രമാണങ്ങളോ ദുരുദ്ദേശ്യത്തോടെ മാറ്റിയിരിക്കുന്നു.
ആക്രമണ വെക്റ്റർ: എങ്ങനെ
എതിരാളികൾ ദുർബലതകളെ ചൂഷണം ചെയ്യുന്നതിനോ ബലഹീനതകൾ പ്രോസസ്സ് ചെയ്യുന്നതിനോ ഉപയോഗിക്കുന്ന രീതിയാണ് ആക്രമണ വെക്റ്റർ. തൽഫലമായി, ആക്രമണകാരികൾ ആക്രമണ പ്രതലത്തിൽ എങ്ങനെ പ്രവേശിക്കുകയും ദുരുപയോഗം ചെയ്യുകയും ചെയ്യുന്നുവെന്ന് ഇത് കാണിക്കുന്നു.
- ഉദാഹരണം 1: ഒരു ആക്രമണകാരി ഒരു അപഹരിക്കപ്പെട്ട ശേഖരത്തിൽ സോഴ്സ് കോഡ് പരിഷ്ക്കരിക്കുന്നു.
- ഉദാഹരണം 2: ഒരു ആക്രമണകാരിക്ക് ആന്തരിക സാങ്കേതിക ഡോക്യുമെന്റേഷനിലേക്ക് അനധികൃത ആക്സസ് ലഭിക്കുന്നു.
ഞങ്ങളുടെ കൂടുതൽ പര്യവേക്ഷണം ചെയ്യുക അറ്റാക്ക് വെക്റ്റർ ഗ്ലോസറി കൂടുതൽ ഉൾക്കാഴ്ചകൾക്കായി.
ആക്രമണ ഉത്ഭവം: ദി ഹൂ
ആക്രമണത്തിന്റെ ഉറവിടം ഉറവിടം തിരിച്ചറിയുന്നു. അതിനാൽ, ആക്രമണകാരിയുടെ പങ്ക്, പദവി അല്ലെങ്കിൽ സിസ്റ്റവുമായുള്ള ബന്ധം ഇത് വ്യക്തമാക്കുന്നു.
- ഉദാഹരണം 1: ബിൽഡ് സെർവറുകളിലേക്ക് പ്രിവിലേജ്ഡ് ആക്സസ് ഉള്ള ഒരു ഇൻസൈഡർ ഒരു സ്ക്രിപ്റ്റ് പരിഷ്ക്കരിക്കുന്നു.
- ഉദാഹരണം 2: ഒരു ബാഹ്യ ഭീഷണി നടൻ ഒരു ട്രോജനൈസ്ഡ് പാക്കേജ് ഒരു പൊതു രജിസ്ട്രിയിലേക്ക് അപ്ലോഡ് ചെയ്യുന്നു.
ആക്രമണ ലക്ഷ്യം: എന്തുകൊണ്ട്
ആക്രമണത്തിന് പിന്നിലെ കാരണം ലക്ഷ്യം വിശദീകരിക്കുന്നു. എല്ലാറ്റിനുമുപരി, എതിരാളികൾ നേടാൻ ആഗ്രഹിക്കുന്നത് അത് എടുത്തുകാണിക്കുന്നു.
- തടസ്സം: സേവനങ്ങൾ അല്ലെങ്കിൽ നിർമ്മാണങ്ങൾ നിർത്തൽ.
- അഴിമതി: ആർട്ടിഫാക്ടുകളോ സോഴ്സ് കോഡോ മാറ്റുന്നതിലൂടെ വിശ്വാസ്യത കുറയ്ക്കൽ.
- വെളിപ്പെടുത്തൽ: സെൻസിറ്റീവ് രഹസ്യങ്ങളോ ബൗദ്ധിക സ്വത്തവകാശമോ ചോർത്തൽ.
ആക്രമണ ആഘാതം: പരിണതഫലങ്ങൾ
അവസാനമായി, ആഘാതം ഒരു ആക്രമണത്തിന്റെ ഫലങ്ങളെ വിവരിക്കുന്നു, സോഫ്റ്റ്വെയർ ദാതാക്കൾക്കും ക്ലയന്റുകൾക്കും ഉണ്ടാകുന്ന അനന്തരഫലങ്ങൾ കാണിക്കുന്നു.
- ഉദാഹരണം 1: മോശം പ്രോഗ്രാം ഉപയോഗിക്കുന്ന ഏതൊരു പ്രോജക്റ്റും പിന്നീട് കേടാകും.
- ഉദാഹരണം 2: ആളുകൾ അറിയാതെ തന്നെ അവരുടെ ജോലി സംവിധാനങ്ങളിൽ മോശം സോഫ്റ്റ്വെയർ ഇൻസ്റ്റാൾ ചെയ്യുന്നു.
ഏറ്റവും സാധാരണമായ സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ
നിരവധി തരം സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ നിലനിൽക്കുന്നു, കൂടാതെ ജീവിതചക്രത്തിന്റെ ഓരോ ഘട്ടത്തിലും വിവിധ ഭീഷണി വെക്റ്ററുകളെക്കുറിച്ച് സ്ഥാപനങ്ങൾ അറിഞ്ഞിരിക്കണം. അടിസ്ഥാനമാക്കി SLSA ചട്ടക്കൂട്, യുഎസ് നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ് ആൻഡ് ടെക്നോളജി (എൻഐഎസ്ടി), ഒപ്പം സൈബർ സുരക്ഷയും അടിസ്ഥാന സൗകര്യ സുരക്ഷാ ഏജൻസിയും (CISA), ഈ ഭീഷണികളെ നാല് വിഭാഗങ്ങളായി തിരിക്കാം: ഉറവിടം, നിർമ്മാണം, പാക്കേജ്, ആശ്രിതത്വ അപകടസാധ്യതകൾ.
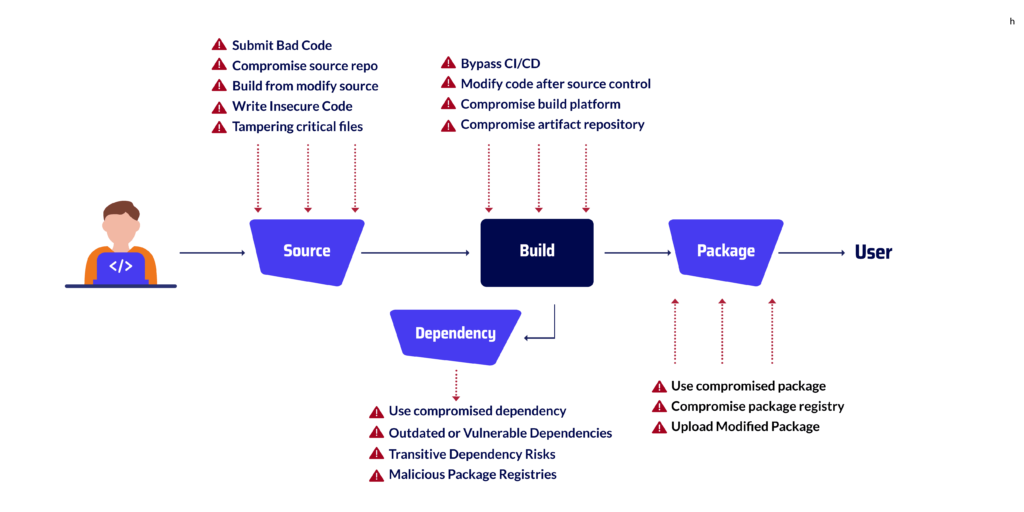
സോഴ്സ് സ്റ്റേജിലെ സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ
- മോശം കോഡ് സമർപ്പിക്കുക → എങ്ങനെയെന്ന് കാണുക ഫ്ലാസ്ക് അഭ്യർത്ഥന. ദുരുപയോഗം നേടുക or സുരക്ഷിതമല്ലാത്ത ഡെസീരിയലൈസേഷൻ പോരായ്മകൾ നേരിട്ടുള്ള ആക്രമണ പ്രതലങ്ങൾ സൃഷ്ടിക്കുക.
- കോംപ്രമൈസ് സോഴ്സ് റെപ്പോ
- പരിഷ്കരിച്ച ഉറവിടത്തിൽ നിന്ന് നിർമ്മിക്കുക
- സുരക്ഷിതമല്ലാത്ത കോഡ് എഴുതുക
- നിർണായക ഫയലുകൾ കൃത്രിമമാക്കൽ → വിശദീകരിച്ചിരിക്കുന്നത് പോലെ chmod 777 ബാക്ക്ഡോർ വിശകലനം.
നിർമ്മാണ ഘട്ടത്തിൽ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ
ൽ നിർമ്മാണ ഘട്ടം, ഡെവലപ്പർമാർ കോഡ് കംപൈൽ ചെയ്ത് ഒരു വർക്കിംഗ് പതിപ്പിലേക്ക് സംയോജിപ്പിക്കുന്നു. കാരണം ഈ ഘട്ടം വളരെ നിർണായകമാണ്, അപകടസാധ്യതകളിൽ സുരക്ഷാ പരിശോധനകൾ ഒഴിവാക്കുന്നത് ഉൾപ്പെടുന്നു CI/CD pipeline, പതിപ്പ് നിയന്ത്രണത്തിന് ശേഷം കോഡ് മാറ്റുക, അല്ലെങ്കിൽ നിർമ്മാണ പ്രക്രിയയിൽ വിട്ടുവീഴ്ച ചെയ്യുക. തൽഫലമായി, ക്ഷുദ്രകരമായ കോഡ് ശ്രദ്ധിക്കപ്പെടാതെ ആർട്ടിഫാക്റ്റുകളിലേക്ക് നുഴഞ്ഞുകയറും.
- ബൈപാസ് CI/CD → ലിങ്ക് ചെയ്തത് GitHub പ്രീബിൽഡ് മാൽവെയർ.
- ഉറവിട നിയന്ത്രണത്തിന് ശേഷം കോഡ് പരിഷ്കരിക്കുക
- നിർമ്മാണ പ്രക്രിയയിൽ വിട്ടുവീഴ്ച ചെയ്യൽ → ലഘൂകരിച്ചത് DevSecOps മുൻകൂർ മുന്നറിയിപ്പ് കണ്ടെത്തൽ.
- കോംപ്രമൈസ് ആർട്ടിഫാക്റ്റ് ശേഖരം
പാക്കേജ് ഘട്ടത്തിലെ സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ
ദി പാക്കേജ് സ്റ്റേജ് എല്ലാ കോഡുകളും ഒരുമിച്ച് ചേർത്ത് ഒരു അന്തിമ ഉൽപ്പന്നം നിർമ്മിക്കുമ്പോഴാണ് ഇത് സംഭവിക്കുന്നത്. ഈ ഭാഗം അപകടകരമാണ്, കാരണം ആരെങ്കിലും മോശം പാക്കേജുകൾ ഉപയോഗിച്ചേക്കാം അല്ലെങ്കിൽ നമുക്ക് അവ ലഭിക്കുന്ന ഓൺലൈൻ സ്ഥലങ്ങൾ മാറ്റിയേക്കാം. ആക്രമണകാരികൾക്ക് ജനപ്രിയ പാക്കേജുകളുടെ ദോഷകരമായ പതിപ്പുകൾ പോലും ഈ വെബ്സൈറ്റുകളിലേക്ക് അപ്ലോഡ് ചെയ്യാൻ കഴിയും.
- വിട്ടുവീഴ്ച ചെയ്ത പാക്കേജ് ഉപയോഗിക്കുക → ഇതിൽ ഉൾപ്പെടുത്തിയിരിക്കുന്നു മാൽവെയർ സ്കാനർ വിലയിരുത്തലുകൾ.
- കോംപ്രമൈസ് പാക്കേജ് രജിസ്ട്രി
- പരിഷ്കരിച്ച പാക്കേജ് അപ്ലോഡ് ചെയ്യുക → വിശകലനം ചെയ്തു നാംസോ-ജെൻ വ്യാജ ജനറേറ്റർ മാൽവെയർ.
ആശ്രിതത്വ ഘട്ടത്തിൽ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ
ൽ ആശ്രിതത്വ ഘട്ടം, ഞങ്ങളുടെ സോഫ്റ്റ്വെയറിലേക്ക് ഞങ്ങൾ മൂന്നാം കക്ഷി ലൈബ്രറികളും പാക്കേജുകളും ചേർക്കുന്നു. ഈ ഘട്ടം അപകടകരമാണ്, കാരണം ആ ഭാഗങ്ങളിലെ ഏത് പ്രശ്നങ്ങളും പ്രോജക്റ്റിന്റെ ബാക്കി ഭാഗങ്ങളിലേക്ക് എളുപ്പത്തിലും നിശബ്ദമായും പടരും.
- വിട്ടുവീഴ്ച ചെയ്ത ആശ്രിതത്വം ഉപയോഗിക്കുക → വിശദീകരിച്ചു അവ്യക്തമായ ആശ്രിതത്വങ്ങളിലെ DoS അപകടസാധ്യതകൾ.
- കാലഹരണപ്പെട്ടതോ ദുർബലമായതോ ആയ ആശ്രിതത്വങ്ങൾ
- ട്രാൻസിറ്റീവ് ഡിപൻഡൻസി റിസ്കുകൾ
- ക്ഷുദ്ര പാക്കേജ് രജിസ്ട്രികൾ → ലഘൂകരിച്ചത് DevOps സുരക്ഷാ ഉപകരണങ്ങൾ ഒപ്പം മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ്.

ഓരോ ഘട്ടത്തിലുമുള്ള പൊതുവായ വിതരണ ശൃംഖല അപകടസാധ്യതകൾ SDLC
| സ്റ്റേജ് | സാധാരണ ഭീഷണികൾ | ഉദാഹരണം |
|---|---|---|
| ഉറവിടം | • ക്ഷുദ്രകരമായ അല്ലെങ്കിൽ സുരക്ഷിതമല്ലാത്ത കോഡ് സമർപ്പിക്കൽ • നിർണായക ഫയലുകളിൽ കൃത്രിമം കാണിക്കൽ • ഉറവിട ശേഖരണത്തിൽ വിട്ടുവീഴ്ച ചെയ്യുന്നു | എക്സ്കോഡ് ഗോസ്റ്റ് (2015): ആപ്പിളിന്റെ Xcode കംപൈലറിലേക്ക് കുത്തിവച്ചിരിക്കുന്ന മാലിഷ്യസ് കോഡ്, iOS ആപ്പുകളിലുടനീളം വ്യാപിക്കുന്നു. |
| പണിയുക | • ബൈപാസ് ചെയ്യൽ CI/CD സുരക്ഷാ പരിശോധനകൾ • ഉറവിട നിയന്ത്രണത്തിന് ശേഷം കോഡ് പരിഷ്കരിക്കൽ • ആർട്ടിഫാക്റ്റ് ശേഖരണങ്ങളെ അപഹരിക്കുന്നു | സോളാർ വിൻഡ്സ് ഓറിയോൺ (2020): അക്രമികൾ കെട്ടിടത്തിലേക്ക് നുഴഞ്ഞുകയറി pipeline, ഒപ്പിട്ട സോഫ്റ്റ്വെയർ അപ്ഡേറ്റുകളിൽ ഒരു ബാക്ക്ഡോർ ചേർക്കുന്നു. |
| പാക്കേജ് | • പരിഷ്കരിച്ച പാക്കേജുകൾ അപ്ലോഡ് ചെയ്യുന്നു • വിഷബാധ പാക്കേജ് രജിസ്ട്രികൾ • അപഹരിക്കപ്പെട്ട പുരാവസ്തുക്കൾ വിതരണം ചെയ്യുന്നു | ഇവന്റ്സ്ട്രീം NPM (2018): ആയിരക്കണക്കിന് തവണ ഡൗൺലോഡ് ചെയ്ത ഒരു ജനപ്രിയ NPM പാക്കേജിലേക്ക് ആക്രമണകാരി ഒരു പിൻവാതിൽ തിരുകി. |
| ആശ്രയത്വം | • കാലഹരണപ്പെട്ടതോ ദുർബലമായതോ ആയ ആശ്രിതത്വങ്ങൾ ഉപയോഗിക്കുന്നത് • ട്രാൻസിറ്റീവ് ഡിപൻഡൻസികളെ ചൂഷണം ചെയ്യൽ • ക്ഷുദ്രകരമായ രൂപസാദൃശ്യമുള്ള പാക്കേജുകൾ പ്രസിദ്ധീകരിക്കൽ | XZ യൂട്ടിലിസ് ബാക്ക്ഡോർ (2024): ഒരു ട്രോജനൈസ്ഡ് കംപ്രഷൻ ലൈബ്രറി ലിനക്സ് വിതരണങ്ങളിലേക്ക് ഏതാണ്ട് ഷിപ്പ് ചെയ്തിട്ടുണ്ട്. |
സാധാരണ സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണ വിദ്യകൾ
അതനുസരിച്ച് CISഎ, എൻഐഎസ്ടി റിപ്പോർട്ടുകൾ പ്രകാരം, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ പലപ്പോഴും മൂന്ന് പ്രധാന വിഭാഗങ്ങളിൽ പെടുന്നു.
എന്നിരുന്നാലും, സമീപകാല സംഭവങ്ങൾ ഡെവലപ്പർമാർ മനസ്സിലാക്കേണ്ട അധിക വെക്റ്ററുകളെ കാണിക്കുന്നു.
പ്രായോഗിക ഉദാഹരണങ്ങൾക്കൊപ്പം ഏറ്റവും പ്രസക്തമായ സാങ്കേതിക വിദ്യകൾ ഞങ്ങൾ താഴെ വികസിപ്പിക്കുന്നു.
ഹൈജാക്കിംഗ് അപ്ഡേറ്റുകൾ
മാൽവെയർ വിതരണം ചെയ്യുന്നതിനായി ആക്രമണകാരികൾ നിയമാനുസൃതമായ അപ്ഡേറ്റ് സംവിധാനങ്ങളിൽ വിട്ടുവീഴ്ച ചെയ്യുന്നു.
ഉദാഹരണത്തിന്, 2017-ലെ നോട്ട്പെത്യ ആക്രമണം ഉക്രേനിയൻ MEDoc നികുതി സോഫ്റ്റ്വെയർ അപ്ഡേറ്റ് സെർവറിനെ ദുരുപയോഗം ചെയ്തു,
ഒരു പാച്ച് പോലെ വേഷംമാറിയ വിനാശകരമായ വൈപ്പർ മാൽവെയർ. ഈ അപകടസാധ്യതയിൽ നിന്ന് പ്രതിരോധിക്കാൻ, ടീമുകൾ അപേക്ഷിക്കണം DevOps-നുള്ള ഭീഷണി കണ്ടെത്തലും പ്രതികരണവും അപ്ഡേറ്റ് ഫ്ലോകളിലെ അസാധാരണമായ പെരുമാറ്റം ഫ്ലാഗ് ചെയ്യുന്ന രീതികൾ.
കോഡ് സൈനിംഗ് ദുർബലപ്പെടുത്തൽ
ക്ഷുദ്ര കോഡ് നിയമാനുസൃതമാണെന്ന് വരുത്തിത്തീർക്കാൻ സാധുവായ സൈനിംഗ് സർട്ടിഫിക്കറ്റുകൾ ദുരുപയോഗം ചെയ്യുകയോ മോഷ്ടിക്കുകയോ ചെയ്യുന്നതാണ് ഈ സാങ്കേതിക വിദ്യയിൽ ഉൾപ്പെടുന്നത്.
2017-ൽ നടന്ന CCleaner ഒത്തുതീർപ്പ് ഒരു ശ്രദ്ധേയമായ കേസായിരുന്നു, അവിടെ ആക്രമണകാരികൾ സാധുവായ സർട്ടിഫിക്കറ്റുകൾ ഒപ്പിട്ട ട്രോജനൈസ്ഡ് സോഫ്റ്റ്വെയർ വിതരണം ചെയ്തു.
തൽഫലമായി, സ്ഥാപനങ്ങൾക്ക് താഴെ വിവരിച്ചിരിക്കുന്നതുപോലുള്ള ഏകീകൃത സമഗ്രത നിയന്ത്രണങ്ങൾ ആവശ്യമാണ്. സൈബർ സുരക്ഷാ പ്ലാറ്റ്ഫോം തന്ത്രങ്ങൾ
ഓപ്പൺ സോഴ്സ് കോഡിൽ വിട്ടുവീഴ്ച ചെയ്യുന്നു
ജനപ്രിയ ഓപ്പൺ സോഴ്സ് പാക്കേജുകളിലേക്ക് എതിരാളികൾ പിൻവാതിലുകൾ തിരുകുകയും പിന്നീട് ആയിരക്കണക്കിന് പ്രോജക്റ്റുകളിലേക്ക് വലിച്ചിടുകയും ചെയ്തു.
ഈ വെക്റ്റർ എത്രത്തോളം നിർണായകമായി മാറിയിരിക്കുന്നുവെന്ന് EventStream NPM സംഭവവും XZ Utils ബാക്ക്ഡോർ (2024) ഉം വ്യക്തമാക്കുന്നു.
ഡെവലപ്പർമാർ ഇതുപോലുള്ള ഉറവിടങ്ങൾ അവലോകനം ചെയ്യണം NPM സുരക്ഷാ പതിവുചോദ്യങ്ങൾ ഒപ്പം തെറ്റായ പാക്കേജ് സംഭവങ്ങൾ വിഷലിപ്തമായ ആസക്തികൾ എങ്ങനെ ഒഴിവാക്കാമെന്ന് പഠിക്കാൻ.
ആശ്രിതത്വ ആശയക്കുഴപ്പം
2021-ൽ അലക്സ് ബിർസൻ ആദ്യമായി വിവരിച്ച ഈ ആക്രമണം, ആന്തരിക, പൊതു പാക്കേജ് രജിസ്ട്രികൾ തമ്മിലുള്ള പേരിടൽ കൂട്ടിയിടികളെ ചൂഷണം ചെയ്യുന്നു, വിശ്വസനീയമായ ആന്തരിക പാക്കേജുകൾക്ക് പകരം ക്ഷുദ്ര പതിപ്പുകൾ വലിച്ചെടുക്കുന്നതിലേക്ക് ബിൽഡ് സിസ്റ്റങ്ങളെ കബളിപ്പിക്കുന്നു.
ടൈപ്പോസ്ക്വാട്ടിംഗും ദോഷകരമായ പാക്കേജുകളും
ജനപ്രിയ ലൈബ്രറികൾക്ക് സമാനമായ പേരുകളുള്ള (ഉദാഹരണത്തിന്, “അഭ്യർത്ഥനകൾ” എന്നതിന് പകരം “അഭ്യർത്ഥനകൾ”) ക്ഷുദ്ര പാക്കേജുകൾ ആക്രമണകാരികൾ പ്രസിദ്ധീകരിക്കുന്നു.
ഡെവലപ്പർമാർ അബദ്ധത്തിൽ ഇവ ഇൻസ്റ്റാൾ ചെയ്യുന്നതിനാൽ അവരുടെ പ്രോജക്റ്റുകളിൽ മാൽവെയർ പ്രവേശിക്കുന്നു.
ഒരു യഥാർത്ഥ ഉദാഹരണം വിശകലനം ചെയ്യുന്നു നാംസോ-ജെൻ മാൽവെയർ ഞങ്ങളുടെ പട്ടികയിൽ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനറുകൾ.
പണിയുക Pipeline തട്ടിപ്പ്
സോളാർ വിൻഡ്സ് ഓറിയോൺ കോംപ്രമൈസിൽ കാണുന്നത് പോലെ, സമാഹരിക്കുന്ന സമയത്ത് ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കാൻ ആക്രമണകാരികൾക്ക് ബിൽഡ് സെർവറുകളിലേക്ക് നുഴഞ്ഞുകയറാൻ കഴിയും.
ഇത് ഒപ്പിട്ട മുഴുവൻ ആർട്ടിഫാക്റ്റ് ശൃംഖലയെയും വിശ്വസനീയമല്ലാതാക്കുന്നു. പ്രതിരോധത്തിനുള്ള സാങ്കേതിക വിദ്യകളിൽ നിരീക്ഷണം ഉൾപ്പെടുന്നു. CI/CD സമഗ്രതയോടെ നേരത്തെയുള്ള മുന്നറിയിപ്പ് കണ്ടെത്തൽ വിശകലനം ചെയ്യുന്നു
GitHub പ്രീബിൽഡ് മാൽവെയർ കാമ്പെയ്നുകൾ.
ഒരു സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണം എങ്ങനെയിരിക്കും: സോളാർ വിൻഡ്സ് കേസ്
എല്ലാറ്റിനുമുപരി, സോളാർ വിൻഡ്സ് ഓറിയോൺ ആക്രമണം ഒരു സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ലംഘനത്തിന്റെ ഏറ്റവും അറിയപ്പെടുന്ന ഉദാഹരണമാണ്. നിർമ്മാണ പ്രക്രിയയിൽ ആക്രമണകാരികൾക്ക് എങ്ങനെ ഘട്ടം ഘട്ടമായി നീങ്ങാമെന്നും അതിന്റെ ഫലമായി ആയിരക്കണക്കിന് ഉപയോക്താക്കൾക്ക് ദോഷകരമായ കോഡ് എങ്ങനെ പ്രചരിപ്പിക്കാമെന്നും ഇത് കാണിക്കുന്നു.
ആദ്യം, ആക്രമണകാരികൾ സോളാർ വിൻഡ്സിന്റെ ബിൽഡ് സെർവറുകളിൽ കയറി.
അതിനുശേഷം, അവർ രഹസ്യമായി ഓറിയോൺ അപ്ഡേറ്റുകളിൽ ക്ഷുദ്ര കോഡ് ചേർത്തു.
ഈ അപ്ഡേറ്റുകൾ ഒപ്പിട്ട് വിശ്വസനീയ സോഫ്റ്റ്വെയറായി അയച്ചതിനാൽ, പല കമ്പനികളും അപകടസാധ്യത അറിയാതെ അവ ഇൻസ്റ്റാൾ ചെയ്തു.
മൊത്തത്തിൽ, 18,000-ത്തിലധികം സ്ഥാപനങ്ങളെ ഇത് ബാധിച്ചു, ആക്രമണകാരികൾക്ക് വളരെ സെൻസിറ്റീവ് സിസ്റ്റങ്ങളിലേക്ക് പ്രവേശനം ലഭിച്ചു.
ഒരു ഡെവലപ്പറുടെ വീക്ഷണകോണിൽ നിന്ന്, ഈ ആക്രമണം മൂന്ന് ലളിതമായ പാഠങ്ങൾ നൽകുന്നു:
- ചുറ്റളവ് പ്രതിരോധങ്ങൾ പര്യാപ്തമല്ല: ആക്രമണകാരികൾ ബിൽഡ് മാറ്റി pipeline സ്വയം.
- തുടർച്ചയായ പരിശോധനകൾ നിർണായകമാണ്: സുരക്ഷിതം build attestations, സമഗ്രത പരിശോധനകൾ, അനോമലി ഡിറ്റക്ഷൻ എന്നിവ കൃത്രിമത്വം തടയാൻ സഹായിക്കുന്നു.
- വിഷം കലർന്ന ഒരു നിർമ്മിതിക്ക് ആഗോളതലത്തിൽ എത്താൻ കഴിയും: ഒറ്റത്തവണ pipeline ഒരു വിട്ടുവീഴ്ച ലോകമെമ്പാടും ഒരു സുരക്ഷാ പ്രതിസന്ധി സൃഷ്ടിച്ചേക്കാം.
സൈജെനി: ആത്യന്തിക ഓൾ-ഇൻ-വൺ ആപ്പ്സെക് പ്ലാറ്റ്ഫോം
കാരണം സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ ഓരോ ഘട്ടത്തിലും ബാധിക്കാം SDLC,
ഓൾ-ഇൻ-വൺ ആപ്പ്സെക് പ്ലാറ്റ്ഫോം, സൈജെനി, ഉറവിടം, നിർമ്മാണം, പാക്കേജ്, ആശ്രിതത്വ ഘട്ടങ്ങൾ എന്നിവ സംരക്ഷിക്കുന്നു. അപകടസാധ്യതകൾ ലളിതമായ രീതിയിൽ തടയാനും കണ്ടെത്താനും പരിഹരിക്കാനും ഇത് ഡെവലപ്പർമാർക്കും സുരക്ഷാ ടീമുകൾക്കും ഒരിടം നൽകുന്നു. തൽഫലമായി, നിങ്ങൾക്ക് ഇനി ഒന്നിലധികം ഉപകരണങ്ങൾ കൈകാര്യം ചെയ്യേണ്ടതില്ല, സൈജെനി മുഴുവൻ ജീവിതചക്രവും ഉൾക്കൊള്ളുന്നു.
ഉറവിട ഘട്ടം സംരക്ഷണം
ഉറവിട ഘട്ടത്തിൽ, അപകടസാധ്യതകളിൽ സുരക്ഷിതമല്ലാത്തത് ഉൾപ്പെടുന്നു commitകൾ, വിഷം കലർന്ന ശേഖരണങ്ങൾ, അല്ലെങ്കിൽ മാറ്റം വരുത്തിയ ഫയലുകൾ. സൈജെനി കോഡ് തത്സമയം സ്കാൻ ചെയ്യുന്നു ആഴമുള്ളത് SAST രഹസ്യങ്ങൾ കണ്ടെത്തൽ.
ഇത് ദോഷകരമായവയെയും തടയുന്നു commitയിലൂടെ CI/CD guardrails.
ഈ രീതിയിൽ, പ്രശ്നങ്ങൾ റിപ്പോസിറ്ററിയിൽ നിന്ന് പുറത്തുപോകുന്നതിന് മുമ്പ് നിർത്തുന്നു.
ബിൽഡ് സ്റ്റേജ് പ്രൊട്ടക്ഷൻ
നിർമ്മാണ ഘട്ടത്തിൽ, ആക്രമണകാരികൾ ബൈപാസ് ചെയ്യാൻ ശ്രമിച്ചേക്കാം pipelineആർട്ടിഫാക്റ്റുകൾ മാറ്റുകയോ മാറ്റുകയോ ചെയ്യുക.
സൈജെനി നിർമ്മാണ പ്രക്രിയ സുരക്ഷിതമാക്കുന്നു SLSA-അനുസൃത പരിശോധനകൾ, സമഗ്രത വാലിഡേഷൻ, കീലെസ് സിഗ്നേച്ചറുകൾ എന്നിവയോടൊപ്പം. ഉള്ളിലെ അസാധാരണമായ പെരുമാറ്റവും ഇത് നിരീക്ഷിക്കുന്നു. CI/CD തൽഫലമായി, തകരാറിലായ ബിൽഡുകൾ ഉടനടി ഫ്ലാഗ് ചെയ്യുകയും റിലീസിന് മുമ്പ് തടയുകയും ചെയ്യുന്നു.
പാക്കേജ് സ്റ്റേജ് സംരക്ഷണം
പാക്കേജ് ഘട്ടത്തിൽ, അപഹരിക്കപ്പെട്ട രജിസ്ട്രികളോ പരിഷ്കരിച്ച ലൈബ്രറികളോ പലപ്പോഴും മാൽവെയറുകൾ അവതരിപ്പിക്കുന്നു. Xygeni യുടെ മാൽവെയർ കണ്ടെത്തലും ലൈസൻസ് സ്കാനിംഗും എല്ലാ പുരാവസ്തുക്കളും അവലോകനം ചെയ്യുക, അതേസമയം ഓട്ടോഫിക്സ് സുരക്ഷിതമായ അപ്ഗ്രേഡ് പാതകൾ നിർദ്ദേശിക്കുന്നു. റെമഡിയേഷൻ റിസ്ക് വിശകലനത്തോടെ. പരിശോധിച്ചുറപ്പിച്ചതും അനുസരണമുള്ളതുമായ പാക്കേജുകൾ മാത്രമേ മുന്നോട്ട് പോകൂ. pipeline.
ആശ്രിതത്വ ഘട്ട സംരക്ഷണം
മൂന്നാം കക്ഷി കോഡാണ് ഏറ്റവും വലിയ ആക്രമണ പ്രതലം. സൈജെനിയുടെ സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) CVE-കൾ ലിസ്റ്റുചെയ്യുന്നതിനേക്കാൾ കൂടുതൽ കാര്യങ്ങൾ ഇത് ചെയ്യുന്നു, അപകടസാധ്യതയുള്ള കോഡ് യഥാർത്ഥത്തിൽ ചൂഷണം ചെയ്യാൻ കഴിയുമോ എന്ന് ഇത് പരിശോധിക്കുന്നു. മറഞ്ഞിരിക്കുന്ന മാൽവെയറും അപകടസാധ്യതയുള്ള ട്രാൻസിറ്റീവ് ഡിപൻഡൻസികളും ഇത് ഫ്ലാഗ് ചെയ്യുന്നു. എല്ലാറ്റിനുമുപരി, ഡെവലപ്പർമാർ സുരക്ഷിതമായ ഡിപൻഡൻസികൾ മാത്രമേ അയയ്ക്കുന്നുള്ളൂ എന്ന് ഇത് ഉറപ്പാക്കുന്നു.
രഹസ്യങ്ങളും അടിസ്ഥാന സൗകര്യ സുരക്ഷയും
കോഡിനും പാക്കേജുകൾക്കും അപ്പുറം, ആക്രമണങ്ങൾ പലപ്പോഴും ചോർന്ന രഹസ്യങ്ങളോ ദുർബലമായ അടിസ്ഥാന സൗകര്യങ്ങളോ ചൂഷണം ചെയ്യുന്നു. എക്സ്പോസ് ചെയ്ത കീകൾ, ടോക്കണുകൾ, ക്രെഡൻഷ്യലുകൾ എന്നിവയ്ക്കായി സൈജെനി സ്കാൻ ചെയ്യുന്നു. കോഡ്, കോൺഫിഗുകൾ, ഡോക്കർ ലെയറുകൾ എന്നിവയിൽ. ചോർന്ന രഹസ്യങ്ങൾ സാധൂകരിക്കാനും സ്വയമേവ പിൻവലിക്കാനും ഇതിന് കഴിയും. ഓട്ടോഫിക്സ് പരിഹാരങ്ങൾ. അതേ സമയം തന്നെ, IaC സ്കാൻ ചെയ്യുന്നു ആക്രമണകാരികൾക്ക് പിന്നീട് ദുരുപയോഗം ചെയ്യാൻ കഴിയുന്ന തെറ്റായ കോൺഫിഗറേഷനുകൾ തടയുന്നു.
മികച്ച കണ്ടെത്തലും പരിഹാരങ്ങളും
മിക്ക ഉപകരണങ്ങളും അലേർട്ടുകളിൽ നിർത്തുന്നു. സൈജെനി കൂടുതൽ മുന്നോട്ട് പോകുന്നു. ഇതിന്റെ ഓട്ടോഫിക്സ് എഞ്ചിൻ സുരക്ഷിത പാച്ചുകൾ സൃഷ്ടിക്കുന്നു, pull requests, അല്ലെങ്കിൽ പ്രശ്നത്തെ ആശ്രയിച്ച് ഘട്ടം ഘട്ടമായുള്ള മാർഗ്ഗനിർദ്ദേശം. ഇതിന്റെ റെമഡിയേഷൻ റിസ്ക് വ്യൂ ഏത് പാച്ച് പതിപ്പാണ് ഏറ്റവും സുരക്ഷിതമെന്ന് കാണിക്കുന്നു, അതിനാൽ ടീമുകൾ പുതിയവ ചേർക്കാതെ തന്നെ പ്രശ്നങ്ങൾ പരിഹരിക്കുന്നു.
ഒരു ഏകീകൃത പ്ലാറ്റ്ഫോം
കാരണം സൈജെനി സംയോജിപ്പിക്കുന്നു SAST, SCA, മാൽവെയർ കണ്ടെത്തൽ, രഹസ്യ മാനേജ്മെന്റ്, IaC ഒരു AppSec പ്ലാറ്റ്ഫോമിൽ സ്കാനിംഗ്, അനോമലി ഡിറ്റക്ഷൻ, സുരക്ഷിതമായ ബിൽഡ് നിയന്ത്രണങ്ങൾ,
ഇത് മുഴുവൻ കവറേജ് നൽകുന്നു SDLCവ്യക്തമായ ദൃശ്യപരത, പ്രായോഗിക പരിഹാരങ്ങൾ, വിതരണ ശൃംഖല ആക്രമണങ്ങൾക്കെതിരായ ശക്തമായ സംരക്ഷണം എന്നിവയിലൂടെ ഡെവലപ്പർമാരും സുരക്ഷാ ടീമുകളും സത്യത്തിന്റെ ഒരു ഉറവിടം നേടുന്നു.
എല്ലാം പരിഗണിച്ചു, സൈജെനി, ആത്യന്തിക ഓൾ-ഇൻ-വൺ ആപ്പ്സെക് പ്ലാറ്റ്ഫോം, ടീമുകളെ വേഗത്തിൽ നിർമ്മിക്കാനും സുരക്ഷിതമായി തുടരാനും സഹായിക്കുന്നു. ഉറവിടം, ബിൽഡ്, പാക്കേജ്, ആശ്രിതത്വ ഘട്ടങ്ങൾ എന്നിവ സംരക്ഷിക്കുന്നതിലൂടെയും ഓരോ ഘട്ടത്തിലും ഓട്ടോമേറ്റഡ് പരിഹാരങ്ങൾ ചേർക്കുന്നതിലൂടെയും, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ ഉൽപാദനത്തിലേക്ക് എത്തുന്നതിനുമുമ്പ് നിർത്തുന്നുവെന്ന് ഇത് ഉറപ്പാക്കുന്നു.

