






SQL тарилга нь хамгийн аюултай бөгөөд өргөн тархсан вэб програмын эмзэг байдлын нэг хэвээр байна. Хэрэв тэдгээрийг шийдвэрлэхгүй бол халдагчид муу бичигдсэн мэдээллийн сангийн асуулгаар дамжуулан мэдрэмтгий өгөгдөлд хандах, өөрчлөх эсвэл устгах боломжийг олгож болзошгүй юм. Тийм ч учраас SQL тарилгыг хэрхэн урьдчилан сэргийлэх, урьдчилан сэргийлэх SQL тарилгын тестийг хэрхэн ашиглах талаар ойлгох нь өнөөдөр хөгжүүлэлт болон DevSecOps баг бүрт чухал юм.
2025 оны Verizon-ы өгөгдлийн зөрчлийн мөрдөн байцаалтын тайланд SQL injection нь бүх өгөгдлийн алдагдлын 12%-д нөлөөлсөн нь өмнөх оны 9%-иас өссөн үзүүлэлт болохыг тогтоожээ. OWASP-ын 2025 оны шилдэг 10 жагсаалтад Injection (SQL injection-ийн ангилал) нь 14,000 гаруй бүртгэгдсэн CVE-г эзэлсээр байгаа бөгөөд OWASP-ийн туршсан програмуудын 100% нь ямар нэгэн хэлбэрийг шалгасан байна. Эмзэг байдал нь аюул багатай болоогүй. Энэ нь жагсаалтын 3-р байрнаас 5-р байр руу шилжсэн нь голчлон SQL injection ашиглагдахаа больсонтой холбоотой биш, харин шинэ, өндөр нөлөөтэй ангиллууд гарч ирсэнтэй холбоотой юм.
Энэ гарын авлагад бид дараахь зүйлийг багтаана.
- SQL тарилга гэж юу вэ, тэдгээр нь хэрхэн ажилладаг вэ
- OWASP-ийн санал болгосон урьдчилан сэргийлэх аргууд
- SQL тарилгын тестийн гол стратегиуд
- Хэрхэн Xygeni's SAST хөдөлгүүр SQL тарилгын эмзэг байдлыг эрт үед нь илрүүлдэг SDLC
Кодоо хэрхэн хамгаалах, аюулгүй байдлыг зүүн тийш шилжүүлэх, програм хангамжийн хангамжийн сүлжээгээ хамгийн эртний (бас одоо ч идэвхтэй) халдлагын аргуудын нэгээс хэрхэн хамгаалах талаар авч үзье.
SQL тарилга гэж юу вэ?
SQL тарилга гэдэг нь өгөгдлийн сангийн үйлдлүүдийг өөрчлөх эсвэл тойрч гарахын тулд SQL асуулгад хортой оролт оруулдаг код түвшний халдлага юм. Энэ нь ихэвчлэн хэрэглэгчийн өгсөн өгөгдлийг асуулгад зохих баталгаажуулалт эсвэл ариутгалгүйгээр ашиглах үед тохиолддог.
Жишээлбэл, халдагчид үүнийг ашиглаж болно login маягтууд, хайлтын мөрүүд эсвэл API параметрүүдийг дараах руу шилжүүлнэ үү:
- Буулгах баталгаажуулалт
- Мэдрэмтгий өгөгдлийг татаж авах
- Бичлэгүүдийг устгах эсвэл эвдэх
- Өгөгдлийн сан дахь админ үйлдлүүдийг гүйцэтгэх
Хэрвээ чи хүсвэл SQL тарилгыг урьдчилан сэргийлэх, эхний алхам бол тэдгээр нь хэрхэн ажилладагийг ойлгох явдал юм.
Бодит ертөнцийн SQL тарилгын жишээ
Энгийн Java хэлийг ав login асуулга:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Хэрэв хэрэглэгч үүнийг оруулбал:
					user: ' OR 1=1 --
pass: anything
Энэ нь:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Халдагч нөхцөлийг үргэлж үнэн болгосноор хандах эрх олж авдаг. Энэ бол сурах бичгийн жишээ юм яагаад SQL тарилгын тест хийх вэ хөгжлийн явцад маш чухал юм.
SQL тарилгыг хэрхэн урьдчилан сэргийлэх вэ: Практик зөвлөмжүүд
Одоо бид юу болохыг ойлгосон SQL тарилга гэж юу вэ, хэрхэн ажилладаг вэ, судалцгаая SQL тарилгыг хэрхэн урьдчилан сэргийлэх вэ бодит ертөнцийн төслүүдэд. Сайн мэдээ юу? Эдгээр халдлагыг болохоос нь өмнө зогсооход тусалдаг батлагдсан, хөгжүүлэгчдэд ээлтэй шилдэг туршлагууд байдаг.
The OWASP SQL тарилгын урьдчилан сэргийлэх хуурах хуудас нь мэдээллийн сангийн аюулгүй харилцан үйлчлэлийг бий болгох найдвартай лавлагаа юм. Энэ нь хэд хэдэн үндсэн аргыг санал болгодог:
1. Бэлтгэсэн мэдэгдлүүдийг ашиглах (параметржуулсан асуулгатай)
Юуны өмнө, хэрэглэгчийн оролттой ажиллахдаа мөрийн холбоосын оронд үргэлж параметржүүлсэн лавлагаа ашиглаарай. Бэлтгэсэн мэдэгдлүүд нь мэдээллийн санд оролтыг SQL логикийн нэг хэсэг биш, харин зөвхөн өгөгдөл гэж үзэхийг хэлдэг.
Энд илүү аюулгүй хувилбар байна login Java ашиглан асуулга хийх Бэлтгэсэн мэдэгдэл:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Үүний үр дүнд, хэрэглэгч хортой зүйл оролдсон ч гэсэн оролт нь асуулгын бүтцийг өөрчлөхгүй.
2. Оролт баталгаажуулж, ариутгах
Параметржүүлсэн асуулга нь ихэнх хүнд ажлыг гүйцэтгэдэг ч оролтын төрөл болон уртыг баталгаажуулах нь чухал хэвээр байна. Жишээлбэл, гэнэтийн тэмдэгт эсвэл форматтай оролтыг татгалзах.
Түүнээс гадна, хэрэглэгчийн оруулсан мэдээлэлд хэзээ ч бүү итгэ - энэ нь таны нүүр хуудас эсвэл гар утасны аппликейшнаас ирсэн байсан ч гэсэн.
3. ORM хэрэгслийг ухаалгаар ашиглаарай
Орчин үеийн олон фрэймворк болон ORM (Hibernate эсвэл Django ORM гэх мэт) нь анхдагчаар SQL тарилгын хамгаалалтыг санал болгодог. Гэсэн хэдий ч хөгжүүлэгчид түүхий асуулга бичих эсвэл аюулгүй аргуудыг алгасах боломжтой хэвээр байна. ORM функцуудыг үргэлж зориулалтын дагуу ашиглаж, зайлшгүй шаардлагатай биш бол түүхий SQL-г холихоос зайлсхий.
Хиймэл оюун ухаанаар үүсгэгдсэн код нь ижил эрсдэлийг шинэ хэлбэрээр нэвтрүүлдэг. Django болон Hibernate зэрэг ORM нь анхдагчаар асуулгыг параметрчилдэг боловч хөгжүүлэгч эсвэл хиймэл оюун ухааны код бичих туслах нь түүхий асуулга руу орох эсвэл хэрэглэгчийн хяналттай талбарын нэрийг дамжуулах үед хамгаалалт нь алга болдог. Django-ийн өөрийн CVE-2024-42005 нь үүнийг "аюулгүй" гэж үздэг аргаар болж байгааг харуулсан. Хиймэл оюун ухааны туслахын санал болгосон SQL логикийг бусад асуулгын бүтэцтэй адил нягт нямбай авч үзээрэй. Анхдагчаар параметрчилэл нь хүний эсвэл хиймэл оюун ухааны санал болгосон товчлолоос амьд үлддэггүй.
4. Хамгийн бага давуу эрхийн зарчим
Өөр нэг хэрэгтэй зөвлөгөө: мэдээллийн сангийн зөвшөөрлийг хязгаарлах. Хэдийгээр тарилга хийгдсэн ч зөвхөн унших эрхтэй хэрэглэгч хүснэгтүүдийг хаяж эсвэл нууц өгөгдлийг шинэчилж чадахгүй.
5. Аюулгүй байдлын хэрэгслүүдийг ашиглан тасралтгүй турших
Эцэст нь, үрчилж ав SQL тарилгын тест эдгээр дутагдлыг үйлдвэрлэлд гарахаас нь өмнө илрүүлж чадах хэрэгслүүд. Xygeni үүнийг хэрхэн хийдэг талаар бид удахгүй дэлгэрэнгүй ярих болно.
Дүгнэж хэлэхэд, SQL тарилгыг урьдчилан сэргийлэх нь ганцхан шидэт заль мэхийг ашиглах тухай биш, харин код болон дэд бүтцэдээ жижиг, тууштай хамгаалалтыг хэрэгжүүлэх тухай юм.
SQL тарилгын тест: Халдагчид алдаа гаргахаас өмнө алдааг илрүүлэх
Хамгийн сайн туршлагыг хэрэгжүүлсэн ч гэсэн алдаа гарч болно. Тийм л газар SQL тарилгын тест зайлшгүй болдог.
Гэхдээ туршилт практик дээр ямар харагддаг вэ?
Гарын авлагын туршилт
Аюулгүй байдлын багууд болон ёс зүйтэй хакерууд ихэвчлэн тусгай тэмдэгтүүдийг оруулж төгсгөлийн цэгүүдийг шалгадаг. 'ЭСВЭЛ 1=1 — Асуулга тасрах эсвэл гэнэтийн үр дүн өгөх эсэхийг харах. Үр дүнтэй боловч энэ арга нь цаг хугацаа их шаарддаг бөгөөд масштаблахад хэцүү байдаг.
Автомат тест
Орчин үеийн DevSecOps багууд одоо автоматжуулсан хэрэгслүүдэд тулгуурладаг болсон - тухайлбал Статик Аппликейшний Аюулгүй Байдлын Тест (SAST) — хөгжүүлэлтийн явцад кодын тарилгын эмзэг байдлыг сканнердах. Эдгээр хэрэгслүүд нь кодыг ажиллуулахгүйгээр хянаж, дараах асуудлуудыг илрүүлэхэд тусалдаг:
- Нийлүүлсэн SQL мөрүүд
- Асуулгад хэрэглэгчийн оруулсан аюулгүй бус мэдээлэл
- Аюултай хэв маягтай хуучин код
Xygeni нь SQL тарилгыг урьдчилан сэргийлэх, илрүүлэхэд хэрхэн тусалдаг вэ
At Ксигени, бид SQL тарилгыг урьдчилан сэргийлэх хамгийн сайн арга бол тэдгээрийг эрт илрүүлэх явдал гэж үздэг - хамгийн тохиромжтой нь тэд таны код засварлагчаас гарахаас өмнө. Энэ бол бидний яг юу юм Code Security шийдэл нь хийхээр бүтээгдсэн.
Бид хэрхэн дэмжиж байгаагаа задлан шинжилье SQL тарилгын тест болон бодит ертөнцийн хөгжлийн орчинд урьдчилан сэргийлэх.
Хүчирхэг статик кодын шинжилгээ (SAST) SQL тарилгыг илрүүлэхэд зориулагдсан
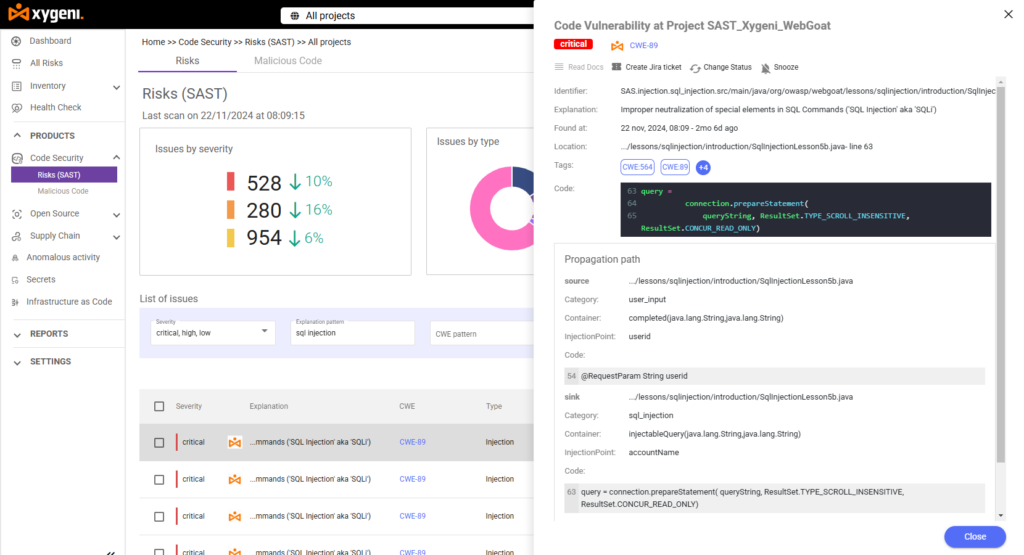
Манай платформ нь хүчирхэг статик програмын аюулгүй байдлын тестийг агуулдаг (SAST) нь хэрэглэгчийн оролт эсвэл хатуу кодлогдсон мөрүүдээр бүтээгдсэн динамик асуулга гэх мэт эрсдэлтэй SQL хэв маягийг шалгах кодын баазыг сканнердах хөдөлгүүр юм. Манай хэрэгсэл боломжит зүйлийг илрүүлэх үед SQL тарилга, энэ нь таны эх кодын яг байршлыг тэмдэглэж, эрсдэлийн түвшинг (жишээ нь, чухал) тодруулж, дэлгэрэнгүй тайлбарыг харуулдаг.
Жишээлбэл, нэг туршилтын төсөлд бидний SAST хөдөлгүүр нь Java файлд SQL тарилгын чухал эмзэг байдлыг илрүүлэв:
- CWECWE-89 (SQL тарилга)
- Байрлал: 71-р мөр SqlInjectionHesson5b.java
- Тарилгын цэгХэрэглэгчийн ID нь SQL асуулга руу шууд дамжуулагдсан
- Үржлийн замОролтоос асуулгын гүйцэтгэл хүртэлх ул мөрийг арилгах
Энэхүү түвшний нарийвчилсан мэдээлэл нь хөгжүүлэгчдэд асуудал хаанаас эхэлж байгааг (эх үүсвэр), кодоор хэрхэн дамжиж байгааг (тархалт), эрсдэлийг хаана үүсгэж байгааг (суурьшил) ойлгоход тусалдаг.
Контекст засварлах саналууд
Бүр илүү сайн нь, Xygeni зөвхөн илрүүлэлтээр зогсдоггүй - бид танай багийг чиглүүлдэг SQL тарилгыг хэрхэн урьдчилан сэргийлэх вэ контекст зөвлөгөө болон код засах саналуудтай хамт. Жишээлбэл, хэрэв бид асуулга нь мөрийн холболтыг ашиглан бүтээгдсэн болохыг илрүүлбэл параметржүүлсэн мэдэгдлүүд рүү шилжиж, үүнийг хэрхэн хийхийг тайлбарлахыг зөвлөж байна.
Энэ нь хөгжүүлэгчид аюулгүй байдлын мэргэжилтэн байхгүйгээр асуудлыг засах боломжтой гэсэн үг юм.
Мөн олдворуудыг хиймэл оюун ухааны ангиллаар автоматаар ангилж, SQL тарилгын олдвор бүрийн хувьд шийдвэр, яаралтай байдал, засвар үйлчилгээний нарийн төвөгтэй байдлыг гаргадаг тул чухал, амархан засдаг тохиолдол нь бага ач холбогдолтой тохиолдолтой нэг дараалалд зогсдоггүй.
Хөгжүүлэлтийн ажлын урсгалтай саадгүй интеграцчилал
Манай шийдэл нь таны одоо байгаа хэрэгслүүд болох GitHub, GitLab, Bitbucket болон бусад хэрэгслүүдтэй яг таарч байна. Энэ нь аюулгүй байдлын шалгалтууд автоматаар хийгдэхийг баталгаажуулдаг. pull request эсвэл бүтээх. Тиймээс та шинэ функцийг хянаж байгаа эсвэл хуучин кодыг шинэчилж байгаа эсэхээс үл хамааран, SQL тарилгын тест таны нэг хэсэг болж байна CI/CD pipeline.
Бодит цагийн сэрэмжлүүлэг болон Dashboards
Эцэст нь, Xygeni төвлөрсөн dashboardболон бодит цагийн сэрэмжлүүлэг нь танай багт бүх төслүүдийн SQL тарилгын чиг хандлагыг харах боломжийг олгоно. Та эмзэг байдлыг ноцтой байдал, баг эсвэл төслөөр нь хянаж, OWASP Топ 10 болон бусад стандартуудтай нийцэж байгааг баталж чадна. standards.
Бодит ертөнцийн SQL тарилгын халдлагууд: Талбайгаас авсан сургамжууд
SQL тарилгын халдлага нь түүхэн дэх хамгийн ноцтой өгөгдлийн алдагдлыг үүсгэсэн бөгөөд энэ нь ...-ийн чухал хэрэгцээг онцолж байна. програмын бат бөх аюулгүй байдалБодит ертөнцийн онцлох жишээнүүдийг энд оруулав:
1. Хартландын төлбөрийн системийн зөрчил (2008)
2008 онд Heartland төлбөрийн системүүдТөлбөр тооцооны томоохон компани болох компанийн 130 сая орчим кредит болон дебит картын дугаарыг задруулсан халдлага гарсан. Халдагчид компанийн сүлжээнд нэвтрэхийн тулд SQL тарилгын эмзэг байдлыг ашигласан нь түүхэн дэх хамгийн том мэдээллийн алдагдлыг үүсгэсэн.
2. Yahoo! Voices-ийн өгөгдлийн алдагдал (2012)
7-р сард 2012, Yahoo! Voices бараг 450,000 хэрэглэгчийн бүртгэлийг эвдэлсэн SQL тарилгын халдлагын хохирогч болсон. Хакерууд Yahoo-ийн мэдээллийн сангийн серверүүдийн эмзэг байдлыг ашиглан шифрлэгдээгүй хэрэглэгчийн нэр, нууц үгийг олж авсан нь оролтын баталгаажуулалт хангалтгүй байгаагийн аюулыг онцолж байв.
3. TalkTalk-ын өгөгдлийн алдагдал (2015)
Их Британийн цахилгаан холбоо TalkTalk үйлчилгээ үзүүлэгч компани 2015 онд SQL injection халдлагад өртөж, ойролцоогоор 160,000 хэрэглэгчийн хувийн мэдээллийг алдсан. Халдагчид компанийн вэб хуудасны эмзэг байдлыг ашиглан санхүүгийн болон нэр хүндэд ихээхэн хохирол учруулсан.
4. Freepik болон Flaticon Breach (2020)
2020 онд Freepik компани SQL тарилгын халдлагын улмаас Freepik болон Flaticon платформуудаас 8.3 сая хэрэглэгчийн бүртгэл алдагдсан болохыг мэдэгдэв. Халдагчид Flaticon дахь эмзэг байдлыг ашигласан нь програм хангамжийн хангамжийн сүлжээнд гуравдагч талын бүрэлдэхүүн хэсгүүдтэй холбоотой эрсдэлийг онцолж байв.
5. WooCommerce залгаасын эмзэг байдал (2022)
2022 онд SQL тарилгын чухал эмзэг байдал илэрсэн. WooCommerce-ийн дропшиппинг WordPress-д зориулсан OPMC залгаасаар бүтээгдсэн. Энэхүү баталгаажаагүй SQL тарилгын алдаа нь 10 онооноос 9.8 оноотойгоор үнэлэгдсэн бөгөөд цахим худалдааны платформуудад гуравдагч талын залгаасуудын учруулж болзошгүй эрсдэлийг онцолсон.
6. Boolka Cyberthreat BMANAGER Trojan-г ашиглаж байна (2024)
2024 онд аюул заналхийллийн жүжигчин нэртэй болсон 'Боолка' BMANAGER нэртэй модульчлагдсан трояныг байршуулахын тулд SQL тарилгын халдлага ашиглан вэбсайтуудыг эвдэж байгааг ажигласан. Энэхүү кампанит ажил нь кибер гэмт хэрэгтнүүд хортой програм хангамж тараахын тулд SQL тарилгыг ашиглаж байгаа тактикийн хөгжиж буй байдлыг харуулсан.
Эдгээр тохиолдлууд нь SQL тарилгын халдлагын байнгын аюул заналхийлэл болон кодыг тогтмол хянах, оролтын баталгаажуулалт, ийм эмзэг байдлыг илрүүлэх, урьдчилан сэргийлэх дэвшилтэт аюулгүй байдлын хэрэгслүүдийг ашиглах зэрэг бат бөх аюулгүй байдлын арга хэмжээг хэрэгжүүлэхийн ач холбогдлыг онцолж байна.
7. BeyondTrust / АНУ-ын Сангийн сангийн зөрчил (2024 оны 12-р сар - 2025 оны 2-р сар)
A PostgreSQL тэг өдөр (CVE-2025-1094) буруу хэлбэртэй оролтыг зохисгүй боловсруулснаар SQL тарилгыг зөвшөөрсөн psql, PostgreSQL-ийн интерактив терминал. Төрийн дэмжлэгтэй, Silk Typhoon нэртэй халдагчид үүнийг BeyondTrust-ийн Алсын Сувилахуйн платформ руу гинжлэн оруулж, дор хаяж 17-г нь эвдэлсэн. enterprise АНУ-ын Сангийн яам зэрэг хэрэглэгчийн тохиолдлууд. Энэ нь сүүлийн үеийн хамгийн чухал батлагдсан SQL тарилгын тохиолдлуудын нэг бөгөөд эмзэг байдлын ангилал нь зөвхөн вэб маягтаар хязгаарлагдахгүй гэдгийг сануулж байна; энэ нь мэдээллийн сангийн драйверууд болон интерактив хэрэгслүүдэд ч мөн хүрдэг.
🔧 Pro Зөвлөгөө: Тогтмол аюулгүй байдлын туршилт, ялангуяа Xygeni гэх мэт хэрэгслүүдтэй хамт SAST хөдөлгүүр нь халдагчид эдгээр тарилгын цэгүүдийг ашиглахаас өмнө илрүүлэхэд тусалдаг.
Кодоо хамгаалж, SQL тарилгаас сэргийл
SQL тарилга нь хамгийн эртний програмын аюулгүй байдлын аюул заналхийллийн нэг бөгөөд хамгийн аюултай хэвээр байна: OWASP-ийн 2025 онд 5-р байранд шилжих нь SQL тарилга нь ашиглагдах магадлал багатай болж байгааг биш харин шинэ ангиллууд гарч ирж байгааг харуулж байна. Параметржүүлсэн асуулгаас эхлээд хиймэл оюун ухаанаар санал болгосон кодыг хүний бичсэн кодтой адил нягт нямбай авч үзэх хүртэлх практикийн зөв хослолоор үүнийг бүрэн урьдчилан сэргийлэх боломжтой хэвээр байна.
Xygeni дээр бид аюул заналхийллээс түрүүлж гарахад хялбар болгодог. Бидний code security Энэхүү шийдэл нь танай багт SQL тарилгын эмзэг байдлыг эрт илрүүлэх, яаралтай байдлаар нь ангилах, хурдан засахад шаардлагатай харагдах байдал, автоматжуулалт, удирдамжийг өгдөг. Таамаглал байхгүй. Цоорхой байхгүй. Хөгжүүлэгч бичсэн эсвэл хиймэл оюун ухааны туслах санал болгосон эсэхээс үл хамааран кодыг эхнээс нь аюулгүй байлгаарай.
Тиймээс, хэрэв та SQL тарилгыг өнгөрсөн үеийн зүйл болгоход бэлэн байгаа бөгөөд хөгжүүлэлтээ хурдан бөгөөд жигд байлгахыг хүсч байвал бид танд туслахад бэлэн байна.
Xygeni-г үнэгүй туршаад үзээрэй мөн SQL тарилгыг үйлдвэрлэлд хүрэхээс нь өмнө урьдчилан сэргийлж эхэлнэ үү.

тусламж
SQL injection нь 2026 онд аюулгүй байдлын хамгийн том эрсдэл хэвээрээ юу?
Тийм ээ. OWASP нь 2025 оны шилдэг 10 жагсаалтын Injection-ийг 3-р байрнаас 5-р байр руу шилжүүлсэн ч энэ ангилалд 14,000 гаруй SQL injection CVE бүртгэгдсэн хэвээр байгаа бөгөөд 2025 оны Verizon DBIR нь өмнөх оны мөн үеийн 9%-иас өссөн зөрчлийн 12%-д нөлөөлсөн болохыг тогтоожээ.
Django эсвэл Hibernate зэрэг ORM нь SQL тарилгыг бүрэн зогсоож чадах уу?
Үгүй. ORM нь анхдагчаар асуулгыг параметрчилдэг боловч хөгжүүлэгч түүхий асуулга эсвэл аюултай аргыг ашиглах үед хамгаалалт нь эвдрдэг. Django-ийн CVE-2024-42005 нь аюулгүй гэж үзсэн аргаар дамжуулан SQL тарилгын бодит жишээ юм.
Хиймэл оюун ухаанаар үүсгэгдсэн код нь SQL тарилгын эрсдэлд хэрхэн нөлөөлдөг вэ?
Хиймэл оюун ухааны код бичих туслахууд нь хүний байж болох аюултай хэв маяг, мөрүүдийг холбосон асуулга эсвэл баталгаажаагүй оролтыг санал болгож чаддаг бөгөөд анхдагчаар итгэмжлэгдэхийн оронд хүний бичсэн кодтой адил нарийн нягт нямбай хянаж үзэх хэрэгтэй.
