

Юу ч зөрчигдсөнгүй. Агент ажлаа хийж, хамаарал, тохиргоо эсвэл хэний ч хүрэхийг хүсээгүй үйлчилгээнд хүрч, түүний зөвшөөрлүүдийн дотор бүх хугацаанд байсан. Энэ хэсэгт та яагаад энэ тохиолдол ямар ч халдлагаас илүү хэцүү болохыг харах болно: урьдчилан зурсан хил хязгаар нь шаардлагатай даалгавраас хэрхэн өргөн болж, яагаад зөвшөөрөл нь шийдэгдсэн бэ?cisГүйцэтгэл үргэлжилж байх хооронд нэг удаа хийгдсэн ион, зогсолтгүй хандалт нь хөгжүүлэгчийн зөөврийн компьютерийг хэрхэн титэм эрдэнэс болгосон, мөн жүжигчин өөрийн үндэслэлийг тайлбарлаж чадахгүй үед сэргээлт ямар харагддаг вэ. Хамгийн сүүлийн хэрэгжүүлж болох мөч хаана байрлаж байгаа, тэсрэлтийн радиус юу агуулж байгааг харахын тулд одоо бүртгүүлнэ үү.
Xygeni-ийн гүйцэтгэх захирал Жесус Куадрадо Cyber Defense сэтгүүлийн CyberDefense телевизэд Hot Seat ярилцлага өгөхөөр сууж байна. Тэрээр хиймэл оюун ухааны агентууд код бичиж, хортой багцууд гарын үсэг зурахаас өмнө олон нийтийн бүртгэлд хүрэх үед програм хангамжийг бүтээгдсэн цэг дээр нь аюулгүй болгох талаар ярьж байна. Xygeni нь хиймэл оюун ухаанаар бүтээж буй багуудад програм хангамж болон хангамжийн сүлжээний аюулгүй байдалд хэрхэн ханддагийг ярилцлагаас үзнэ үү. Богино ярилцлагыг одоо үзээрэй!

Удахгүй болох вебинарын хичээлийг үзээрэй! Хиймэл оюун ухааны код бичих туслахууд багцын нэрийг хий үзэгдэл мэтээр төсөөлж байгаа бөгөөд халдагчид эдгээр хуурамч нэрийг хортой програм хангамжаар аль хэдийн бүртгэж байна. Энэ хичээлээр та хиймэл оюун ухааны экосистемийг бүхэлд нь хэрхэн газрын зурагт оруулах, хиймэл оюун ухааны бараа материал болон хиймэл оюун ухааны BOM-ыг таны програм хангамж дахь загвар, агент болон хиймэл оюун ухаанаас оруулсан хамаарал бүрийг хэрхэн харуулахыг харах болно. Xygeni хэрхэн... Shield Гарын үсэг байхаас өмнө хортой багцуудыг хааж, гарын үсэг дээр суурилсан сканнеруудын үлдээсэн зайг хаадаг. Дараагийн хиймэл оюун ухааны саналыг оролтын цэг болгон хувиргахаас өмнө програм хангамжаа хэрхэн аюулгүй болгохыг үзэхийн тулд одоо үзээрэй.

Хиймэл оюун ухааны агент Dockerfile-д хамаарал суулгасан эсвэл өөрчилсөн мөчөөс эхлэн таны SBOM гарал үүслийн таамаглалуудыг аль хэдийн туршиж үзсэн бөгөөд ихэнх багуудад юу болсныг баталгаажуулах арга байхгүй байна. Энэ хэсэгт та жинхэнэ өөрчлөлтийг шууд харах болно: ямар ч хөгжүүлэгч багцын нэрийг эхлээд хараагүй үед суулгах мөч хэрхэн өөрчлөгддөг, SBOMагент шийдвэр гаргах үед гарал үүсэл хэвээр байнаcisион, мөн агентууд кодыг хянах болон зүүн тийш шилжүүлэхэд юу үлдсэн бэ commit, заримдаа өөрсдөө нэгддэг. Үнэхээр аюулгүй агент гэж юу болохыг одоо хараарай pipeline зөвхөн онолын хувьд ч биш, практикт ч шаарддаг.

2026 оны 9-р сарын 11-нээс эхлэн CRA нь зах зээл дээр аль хэдийн гарсан бүтээгдэхүүний хувьд ч гэсэн ENISA-д идэвхтэй ашиглагдаж буй эмзэг байдлыг мэдээлэх 24 цагийн хугацаа өгдөг бөгөөд ихэнх багуудад энэ эмзэг байдлын талаарх ажлын урсгал хараахан байхгүй байна. Энэ хуралдаанд та бодит үйл явцыг шууд харах болно: үүсгэх SBOM аль бүтээгдэхүүний хувилбарууд нөлөөлөлд өртсөнийг мэдэх, бодит эрсдэлийг шуугианаас ялгахын тулд хүрэх боломж болон ашиглалтын шинжилгээгээр үр дүнгүүдийг ангилах, мөн олдвор нь мэдээлэх боломжтой осолд шилжих үед зөв хүнд мэдэгдэхийн тулд мэдэгдлийг тохируулах. CRA-ийн мэдэгдлийн цагийг хууль ёсны хугацаанаас танай баг дарамт шахалтаар ажиллуулах боломжтой ажлын урсгал болгон хэрхэн хувиргахыг одоо үзээрэй.

Одоо манай SafeDev Talk-ийг үзээрэй: Нээлттэй эх сурвалж, хиймэл оюун ухаан ба шинэ халдлагын гадаргуу: Зэвсэглэсэн код, илүү ухаалаг хамгаалалт. Хиймэл оюун ухаан болон нээлттэй эх сурвалж нь орчин үеийн програм хангамжийг дахин тодорхойлж байгаа тул халдлагын гадаргуу урьд өмнөхөөсөө илүү хурдан өргөжиж байна. Хамаарлын эрсдэл болон хангамжийн сүлжээний нэвчилтээс эхлээд хиймэл оюун ухаанаар удирдуулсан мөлжлөг үүсгэх хүртэл халдагчид хөгжиж байгаа бөгөөд хамгаалагчид ч мөн адил хөгжих ёстой. Хиймэл оюун ухаан болон автоматжуулалт нь нээлттэй эхийн аюулгүй байдлыг хэрхэн өөрчилж байгааг судлахын тулд Red Hat, TikTok, Xygeni-ийн мэргэжилтнүүдтэй нэгдээрэй. Орчин үеийн програм хангамжийн хангамжийн сүлжээнд уян хатан байдал, ил тод байдал, итгэлцлийг хэрхэн бий болгох талаар мэдэхийн тулд одоо үзээрэй!

Аюулгүй байдлын багууд ихэвчлэн найддаг SCA болон SAST тусад нь авч үзвэл сэрэмжлүүлэг ядрах, ойлголт тасалдах, эрсдэлийг алдахад хүргэж болзошгүй. Тэдгээрийн хооронд сонголт хийхийн оронд жинхэнэ сорилт нь тэднийг илүү хүчтэй аюулгүй байдлын байр суурийн төлөө хэрхэн хамтран ажиллах вэ гэдэг юм. Манай SafeDev Talk-ийг үзэж, яагаад гэдгийг нь судлаарай SCA Зөвхөн хангалтгүй, хүрэх боломжийн шинжилгээ хэрхэн хуурамч эерэг үр дүнг бууруулдаг вэ, яагаад SAST AppSec-ийн хамрах хүрээний чухал цоорхойг нөхөж, бусад олон зүйлийг хийж байна. Одоо үзээрэй!

Одоо үзэх: Хиймэл оюун ухаан аль хэдийн таны дотор байна SDLC. Одоо яах вэ? Хиймэл оюун ухаан таны програм хангамжийн хангамжийн сүлжээний хаалгыг тогшиж байгаа юм биш; энэ нь аль хэдийн дотор нь байна. Хамтрагчид, агентууд, MCP серверүүд болон хиймэл оюун ухаанаар үүсгэгдсэн хамаарлууд кодыг хэрхэн бүтээх, хянах, илгээхийг өөрчилж байна. Энэхүү SafeDev Talk-д OWASP-ийн удирдагчид болон AppSec-ийн мэргэжилтнүүд таны аюулгүй байдлын байр суурийн хувьд юу гэсэн үг болохыг, засаглалын загварууд эвдэрч байгаа, инженерийн багуудыг удаашруулахгүйгээр практик хяналтууд үнэхээр юу ажилладагийг тайлбарлах болно. Инженерүүддээ саад тотгор учруулахгүйгээр хиймэл оюун ухааны тусламжтайгаар хөгжлийг хамгаалах практик хяналтыг хэрхэн хэрэгжүүлэх талаар тодорхой, хэрэгжүүлэх боломжтой дүгнэлтүүдийг (зөвхөн онол биш) хүлээж байгаарай. Одоо үзээрэй!

Одоо манай SafeDev яриаг үзээрэй: Аудитыг хэрхэн давах вэ? ISO, NIST & CRA-тай уялдуулан жинхэнэ AppSec-ийг бүтээх. Өнөөдөр аюулгүй код хангалтгүй; та үүнийг батлах хэрэгтэй. ISO 27001, NIST CSF, CRA, DORA, NIS-2 зэрэг хүрээнүүд гол байр суурийг эзэлж байгаа тул байгууллагууд шалгалтад тэсвэртэй, аудитад бэлэн AppSec програмуудыг бий болгох ёстой. Энэ ангид мэргэжилтнүүд бодлогоос практик руу хэрхэн шилжих, нийцлийг хэрхэн нэвтрүүлэх талаар судлах болно. CI/CD, мөн инженерчлэл, аюулгүй байдал, GRC багуудыг үнэхээр батлагдах зүйлийн дагуу уялдуулах. Одоо хараарай!

Одоо манай SafeDev Talk ангийг үзэж, Silos-гүй аюулгүй байдлын талаарх бүх зүйлийг нэг дор ашиглах AppSec платформуудыг ашиглахын жинхэнэ үнэ цэнийн талаар мэдэж аваарай. Silos нь эрсдэлийн үр дүнтэй менежментийн гол саад тотгор хэвээр байна. Энэ хичээлээр бүх зүйлийг нэг дор ашиглах платформыг нэвтрүүлснээр таны AppSec стратегийг хэрхэн оновчтой болгох, аюулгүй байдал болон хөгжүүлэлтийн багуудын хамтын ажиллагааг сайжруулах, шинээр гарч ирж буй аюул заналхийллээс урьдчилан сэргийлэхэд туслах гэх мэт олон зүйлийг авч үзэх болно! Одоо үзэж, програм хангамж болон програм хангамжийн хангамжийн сүлжээгээ аюулгүй болгох стратегиудыг аваарай!

Кодоос Ажиллах хугацаа хүртэлх SafeDev-ийн яриаг одоо үзээрэй. Олон багууд статик шинжилгээнд ихээхэн хөрөнгө оруулалт хийдэг ч эмзэг байдал нь үйлдвэрлэлд нэвтэрсээр байна. Асуудал нь багаж хэрэгслийн дутагдалд биш, харин бодит эрсдэлийг ойлгоход шаардлагатай нөхцөл байдлын дутагдалд оршино. Энэхүү мэргэжилтнүүдийн удирдлаган дор зохион байгуулагдсан хэлэлцүүлэгт бид орчин үеийн AppSec яагаад ганцхан хэтийн төлөвт найдаж болохгүй, кодын түвшний болон ажиллах хугацааны ойлголтыг хослуулсан нь багуудад амьдралын мөчлөгийн туршид эмзэг байдлыг илүү үр дүнтэй илрүүлэх, эрэмбэлэх, засахад хэрхэн тусалдаг болохыг судлах болно. Одоогийн арга барилууд хаана дутагдалтай байгааг, мөн илүү бүрэн гүйцэд, нөхцөл байдалд тохирсон аюулгүй байдлын стратеги хэрхэн бий болгохыг ойлгохын тулд одоо үзээрэй.

Одоо манай SafeDev Talk-ийг үзээрэй: Хиймэл оюун ухаанаар ажилладаг DevSecOps – Үүлэн түвшинд аюулгүй байдлыг зохицуулах. Орчин үеийн хөгжилд аюулгүй байдал хоёрдогч зүйл биш бөгөөд хиймэл оюун ухаан нь програм хангамжийг хэрхэн бүтээх, аюулгүй болгох, өргөжүүлэх арга барилыг өөрчилж байна. Энэ ангид мэргэжилтнүүд нөхөөс болон сканнердахаас гадна жинхэнэ ухаалаг зохион байгуулалтыг хэрхэн бий болгох талаар судлах болно. SDLCХиймэл оюун ухаанаар удирдуулсан эмзэг байдлын менежментээс эхлээд суурилуулсан систем хүртэл guardrails in CI/CD мөн ажиллах хугацаандаа энэ илтгэл нь өргөтгөх боломжтой, үүлэн технологид суурилсан AppSec үнэхээр ямар харагддаг талаар авч үзэх болно. Одоо үзээрэй!

Дараагийн SafeDev Talk-ийг маань үзэж, DevSecOps стратегиа хувьсгал хийгээрэй! Урьдчилан сэргийлэх эрсдэлийн менежмент нь таны DevSecOps стратегийг хэрхэн өөрчилж, програм хангамжийн хангамжийн сүлжээг шинээр гарч ирж буй аюул заналхийллээс хэрхэн бэхжүүлж болохыг судлаарай. Энэхүү хуралдаан нь улам бүр төвөгтэй болж буй эмзэг байдлын орчинд тэргүүлэх үүрэг хүлээсэн кибер аюулгүй байдлын удирдагчид болон хөгжүүлэлтийн багуудад зориулагдсан болно. Ангийг одоо үзээрэй!
2025 оны анхны SafeDev Talk-ийг үзэж, өөрийн ур чадвараа дээшлүүлээрэй Open Source Security стратегиуд! 2024 оноос гол сургамж, дэвшилтэт хамгаалалтын механизм, OSS аюулгүй байдлын ирээдүйг судлах шилдэг мэргэжилтнүүдийн үгийг сонсоорой. Энэ бол хөгжиж буй аюул заналхийллийн орчинд түрүүлж, програм хангамжийн хангамжийн сүлжээгээ хамгаалах урьдчилан сэргийлэх стратеги сурах боломж юм!

Манай SafeDev Talk-ийг үзэж, AppSec стратегиа өөрчил! Яагаад гэдгийг олж мэдээрэй ASPM (Application Security Posture Management) нь сэрэмжлүүлгийн ядаргааг даван туулах, аюулгүй байдлын ойлголтыг нэгтгэх, бодит эрсдэлийг эрэмбэлэх гол түлхүүр юм. Кибер аюулгүй байдлын шилдэг мэргэжилтнүүд AppSec болон DevSecOps-ийн ирээдүйг гүнзгийрүүлэн судалж, таныг тэргүүлэхэд туслах арга хэмжээ авах стратегиудыг хуваалцах болно. Аюулгүй байдлын ажлын урсгалыг хэрхэн оновчтой болгох, DevSecOps-ийн жигд стратеги боловсруулах талаар суралцах энэ боломжийг бүү алдаарай. Одоо үзээрэй!

"Нууцыг тайлах" аянд бидэнтэй нэгдээрэй SBOM "Аюулгүй байдал" сэдэвт кибер аюулгүй байдлын мэргэжилтнүүд Женнифер Кокс, Сантош Камане, Хесус Куадрадо нар ...-ын ач холбогдлыг илчлэх болно. SBOM програм хангамжийн чанар, аюулгүй байдлыг сайжруулах, нийцлийг хангахад. Энэхүү вебинар нь програм хангамжийн хангамжийн сүлжээгээ хэрхэн үр дүнтэй хамгаалах талаар мэдлэг олж авахад чухал ач холбогдолтой. Програм хангамжийн аюулгүй байдлын байр сууриа хэрхэн хялбархан бэхжүүлж болохыг мэдэж аваарай!

Оны сүүлийн SafeDev Talk-ийг маань одоо үзэж, түвшингээ ахиулна уу Software Supply Chain Security! 2024 оны чухал сургамжийг эргэн харж, хамгийн сүүлийн үеийн чиг хандлагыг нээж, 2025 оны сорилтуудад бэлтгэхийн тулд хэрэгжүүлэх боломжтой ойлголтуудыг хуваалцах салбарын шилдэг мэргэжилтнүүдтэй нэгдээрэй. Энэхүү вебинар нь шинийг санаачлах, динамикт тэргүүлэхийг эрмэлздэг аюулгүй байдлын мэргэжилтнүүд болон хөгжүүлэлтийн багуудад зориулагдсан болно. software supply chain security дэлхий. Одоо бүртгүүлээрэй!

Thoughtworks, Codurance, болон Xygeni-ийн мэргэжилтнүүд өөрсдийн ойлголтыг хуваалцах болно. Software Supply Chain SecurityАюулгүй байдлын байр сууриа дээшлүүлж, бизнесийнхээ нэр хүнд, тасралтгүй байдлыг хамгаалаарай. Та хувьслын талаар мэдэхэд бэлэн үү? Software Supply Chain Security?

Application Security Posture Management (ASPM) өдөр бүр түгээмэл болж байна. Гэсэн хэдий ч түүний тодорхой функцууд хүн бүрт бүрэн ойлгомжтой биш байж магадгүй юм. Байраа одоо хамгаалаарай! SafeDev Talk-д нэгдээрэй “Танд хэрэгтэй юу?” ASPM таны амьдралд?” кибер аюулгүй байдлын мэргэжилтнүүд Жэймс Бертоти, Уильям Палм, Луис Гарсиа нартай хамтран ... боломжийг судлах ASPM цогц програмын аюулгүй байдлын шийдэл болгон ашиглаж, байгууллагаа чадавхжуулсаар байгаарай!

Програм хангамжийн найрлагын шинжилгээг хэрхэн өөрчлөх талаар мэдэхийн тулд манай SafeDevTalk-ын аравдугаар сарын дугаарыг үзээрэй (SCA) мөн програм хангамжийн хангамжийн сүлжээгээ шинээр гарч ирж буй аюул заналаас хамгаалаарай.
Энэхүү хэлэлцүүлэг нь өнөөгийн нээлттэй эхийн эмзэг байдлын нарийн төвөгтэй орчинд тэргүүлэхийг эрмэлздэг кибер аюулгүй байдлын удирдагчид болон хөгжүүлэлтийн багуудад зориулагдсан болно.

Дарамт шахалттай байгаа програм хангамжийн хангамжийн сүлжээний талаарх SafeDev-ийн яриаг одоо үзээрэй: 2025 он бидэнд хортой програм хангамж болон хиймэл оюун ухааны талаар юу зааж өгсөн бэ, цаашид юу болох вэ. 2025 он өөрчлөгдсөн software supply chain securityШинэ халдлагын механизмууд (хиймэл оюун ухааны тусламжтайгаар хортой програм хангамж, өөрийгөө түгээх, итгэлцлийг зүй бусаар ашиглах) нь одоо байгаа хамгаалалтын хязгаарыг илчилсэн. 2025 онд юу үнэхээр өөрчлөгдсөн, хөгжүүлэлт болон аюулгүй байдлын багууд 2026 онд юуг дасан зохицох ёстойг ойлгохын тулд мэргэжилтнүүдийн удирдлаган дор зохион байгуулагдсан энэхүү хуралдаанд нэгдээрэй. Ангийг одоо үзээрэй!

Secure-ийн талаарх энэхүү вэбинарт Xygeni компанийн техник технологийн захирал Луис Родригес болон борлуулалтын дэмжлэгийн менежер Луис Мануэль Гарсиа нартай нэгдээрэй. CI/CDАюулгүй байдлаа бэхжүүлэхийн тулд OWASP-ийн шилдэг туршлагыг хэрхэн хэрэгжүүлэх талаар манай мэргэжилтнүүдээс суралцаарай. CI/CD мөн програм хангамжийн хангамжийн сүлжээгээ хамгаалаарай. Таныг хамгаалаарай CI/CD мөн OWASP-тай програм хангамжийн хангамжийн сүлжээ. Тэд бараа материалын нөөц ба шинжилгээний талаар ярилцах болно. CI/CD Эрсдэл, илрүүлэлт ба урьдчилан сэргийлэх бусад олон зүйлс!

SafeDevTalks-ын дөрөв дэх дугаарт кибер аюулгүй байдлын тэргүүлэх мэргэжилтнүүд Дерек Фишер, Абхилаша Синха, Луис Родригес нар оролцов. Энэ ангид програм хангамж хөгжүүлэхэд гуравдагч талын болон нээлттэй эхийн бүрэлдэхүүн хэсгүүдэд найдах чухал сэдвийг хөндөж, далд эмзэг байдал болон шинээр гарч ирж буй аюул заналхийллийг илчлэх болно. Далд эмзэг байдал, өргөжиж буй аюул занал, бодит ертөнцийн халдлага болон бусад олон зүйлийн талаар илүү ихийг мэдэхийн тулд бидэнтэй нэгдээрэй!

Манай удахгүй гарах SafeDev Talk дугаарыг үзээрэй: Төгсгөлгүй эмзэг байдал. Илүү ухаалаг хамгаалалт! Эмзэг байдлын менежмент хөгжиж байгаа бөгөөд уламжлалт хэрэгслүүд хангалтгүй болсон. Орчин үеийн аюул занал нь илүү ухаалаг эрсдэлийн загвар, бодит цагийн эрэмбэлэлт, програм хангамжийн хангамжийн сүлжээг аюулгүй болгох шинэ арга барилыг хэрхэн шаарддагийг судлахын тулд бидэнтэй нэгдээрэй. AppSec стратегиа бэхжүүлж, өнөөгийн динамик эрсдэлийн орчинд түрүүлэхийн тулд мэргэжлийн хүмүүсийн санал бодлоор дүүрэн энэхүү хуралдааныг бүү алдаарай!

Энэ хоёр дахь ангид нэгдээрэй CI/CD Xygeni компанийн хамтран үүсгэн байгуулагч, технологийн захирал Луис Родригес болон борлуулалтын дэмжлэгийн менежер Луис Мануэль Гарсиа нарын оролцсон вебинарууд. Энэ удаагийн хэлэлцүүлгээр бид "цэнхэр баг"-ын хэтийн төлөвийг судлах болно. CI/CD аюулгүй байдал, байгууллагууд аюулгүй байдлын байр сууриа сайжруулахын тулд хийж болох арга хэмжээнүүдийг гүнзгий судлах ...

Энэхүү хурдацтай хөгжиж буй дижитал орчинд таны програм хангамжийн хангамжийн сүлжээний аюулгүй байдал урьд өмнөхөөсөө илүү чухал болж байна. Шинэ халдлагын тактикууд гарч ирэхийн хэрээр муруйгаас түрүүлж, хамгийн сүүлийн үеийн хамгаалалтын стратегиудаар өөрийгөө зэвсэглэх нь чухал юм. Энэхүү вебинар дээр Луис Родригес танд туслах болно ...

Дараагийн вэбинарыг маань үзээрэй: Хиймэл оюун ухаант програмын аюулгүй байдлын автоматжуулалт! AppSec багууд сэрэмжлүүлэгт дарагдаж байна; одоо автоматжуулах цаг болжээ. Энэхүү практик хичээлээр хөгжүүлэгчдэд ээлтэй автомат засварыг ашиглан гараар ангилах аргыг хэрхэн арилгах, сэрэмжлүүлэгээс хэдхэн секундын дотор засвар руу шилжих талаар олж мэдээрэй. Хуурамч эерэг үр дүнг хэрхэн бууруулах, бодит эрсдэлийг эрэмбэлэх, аюулгүй байдлын бодлогыг хэрэгжүүлэх талаар суралцаж, автомат засварыг хэрхэн нэгтгэхийг үзнэ үү. CI/CD pipelineухаалаг хамт guardrails (бусад олон зүйлсийн дунд). Өнөөдөр үзээрэй!

SafeDev-ийн яриаг одоо үзээрэй: Анхдагчаар аюулгүй: Автоматаар нөхөн сэргээх нь AppSec-ийг хэрхэн өөрчилж байна вэ? "Анхдагчаар аюулгүй" нь цаашид заавал байх албагүй; энэ бол шинэ суурь юм. Хиймэл оюун ухаанаар үүсгэгдсэн код, суулгагдсан хиймэл оюун ухааны бүрэлдэхүүн хэсгүүд, аянга цахилгаантай хурдан хөгжүүлэлтийн мөчлөгүүдтэй тул уламжлалт аюулгүй байдлын хаалганууд дутагдаж байна. Хариулт нь юу вэ? Хөгжүүлэгчид амьдардаг газарт ажилладаг урьдчилан сэргийлэх хамгаалалт болон практик автомат нөхөн сэргээх. Одоо үзэж, орчин үеийн AppSec-ийн дараагийн алхамыг хийгээрэй!

Xygeni компанийн технологийн захирал Луис Родригезтэй хамтран Neuco-гийн "Програм хангамжийн аюулгүй байдлын шинэ сорилт: хангамжийн сүлжээний халдлагад өртөхгүй байхын зэрэгцээ devop-уудыг хэрхэн ажиллуулах вэ" сэдэвт подкастын ангийг сонсож, програм хангамжийн хангамжийн сүлжээг аюулгүй болгоход тулгарч буй өөрчлөгдөж буй бэрхшээлүүдийг судлаарай.

Манай SafeDev хэлэлцүүлгийг үзээрэй: Хиймэл оюун ухаан нээгдэв: Програмын аюулгүй байдалд шинээр гарч ирж буй аюул заналхийлэл болон хамгаалалтыг хэрхэн ашиглах талаар. Хиймэл оюун ухаан кибер аюулгүй байдлыг өөрчлөхийн хэрээр програмын аюулгүй байдалд үзүүлэх нөлөө нь хүчтэй бөгөөд нарийн мэдрэмжтэй байдаг. Полиморфик хортой програмаас эхлээд загварыг өөрчлөх, шуурхай нэвтрүүлэх хүртэл халдагчид илүү ухаалаг халдлага хийхийн тулд хиймэл оюун ухааныг ашиглаж байгаа бол хамгаалагчид тэдгээрийг илүү хурдан илрүүлж, бууруулахын тулд хиймэл оюун ухааныг ашиглаж байна. Тэгшитгэлийн хоёр талыг ойлгож, AppSec програмаа хиймэл оюун ухаанд хэрхэн бэлэн болгох талаар сурахын тулд үүнийг үзээрэй.
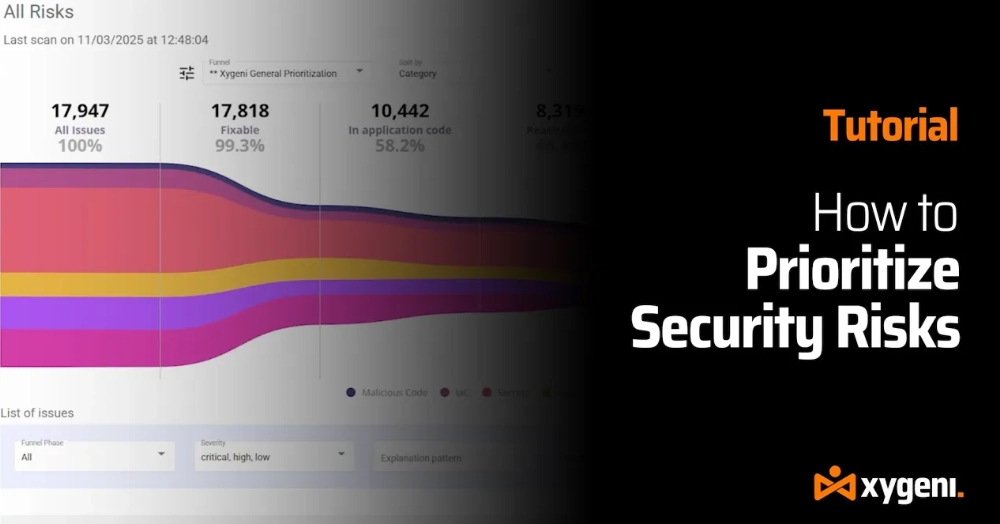
Эцэс төгсгөлгүй аюулгүй байдлын сэрэмжлүүлэгээс залхаж байна уу? Чухал зүйлийг засцгаая. Хэрэв та эмзэг байдлын илрэлүүдийн үерт автсан бол та ганцаараа биш. Энэхүү алхам алхмаар зааварчилгаанд бид Xygeni Funnels нь DevOps болон AppSec багуудад дуу чимээг хэрхэн бууруулж, бодит аюулыг тэглэхэд тусалдаг болохыг харуулах болно - ингэснээр та кодоо хамгаалах боломжтой болно. pipelineболон бизнесийн чухал системүүдийг илүү үр дүнтэй ашиглах.

AppSec багууд дарамтанд байна. Сэрэмжлүүлгийн хэмжээ огцом нэмэгдэж, хөгжүүлэлтийн хурд нэмэгдсээр байгаа бөгөөд гараар ангилах нь цаашид гүйцэж чадахгүй байна. Уламжлалт аюулгүй байдлын аргууд хязгаараа харуулж байна. Мэргэжилтнүүдийн удирдлагатай, практик хичээл дээр та хиймэл оюун ухаанаар удирдуулсан AppSec автоматжуулалт нь багуудад сэрэмжлүүлгийн ядаргаанаас хэрхэн гарч, аюулгүй байдлын олдворуудыг найдвартай, автоматжуулсан засвар болгон хувиргахад хэрхэн тусалдаг болохыг харах болно. Орчин үеийн AppSec-д юу өөрчлөгдөх шаардлагатай байгаа, хөгжүүлэлт болон аюулгүй байдлын багууд бүгдийг хэрхэн хамгаалж чадах талаар мэдэж аваарай. commit болон pull request хүргэлтийг удаашруулахгүйгээр. Вэбинарыг хүссэн үедээ үзэж, хиймэл оюун ухаанаар ажилладаг автоматжуулалт AppSec-ийг практик дээр хэрхэн өөрчилж байгааг хараарай.

Манай Black Hat Europe хэлэлцүүлгийг үзээрэй: Шинэ AppSec бодит байдал: Хиймэл оюун ухаанаар удирдуулсан хөгжүүлэлт, хортой програм хангамж, орчин үеийн програм хангамжийн эрсдэл. Хиймэл оюун ухаан нь програм хангамжийн хүргэлтийг хурдасгах тусам халдлагын гадаргууг өөрчилдөг. Нээлттэй эх үүсвэрийн хортой програм хангамж болон нийлүүлэлтийн сүлжээний эвдрэлээс эхлээд хиймэл оюун ухаанаар үүсгэгдсэн кодын алдаа хүртэл энэхүү илтгэл нь орчин үеийн AppSec эрсдэлүүд хэрхэн гарч ирж байгаа, мөн хиймэл оюун ухаанаар удирдуулсан ертөнцөд тэргүүлэхийн тулд аюулгүй байдлын багууд юу хийх ёстойг авч үзэх болно.

Санхүүгийн зохицуулалтын байнга өөрчлөгдөж буй орчинд тэргүүлэхийн тулд DORA дээрх Нээлтийн улирлын SafeDev Talk ангийг үзээрэй. Энэхүү вэбинарыг санхүүгийн байгууллагуудад зориулан тусгайлан бүтээсэн бөгөөд үйл ажиллагааны аюулгүй байдал, хууль тогтоомжийн хэрэгжилтэд DORA-ийн нөлөөллийг тодорхойлоход туслах болно. Та ирээдүйд илүү сайн бэлтгэлтэй байхын тулд хэрэгжүүлэх боломжтой стратеги, мэргэжлийн ойлголттой болох болно!
Манай CTO Луис Родригезийн оролцсон Secure Cyber Connect подкастын ангийг үзээрэй. 15 гаруй жилийн туршлагатай Луис хортой кодыг илрүүлэх, гуравдагч талын бүрэлдэхүүн хэсгүүдийг хамгаалах, AppSec-ийн ирээдүйд ашиглах стратегийн талаарх мэргэжлийн ойлголтоо хуваалцдаг. SolarWinds-ийн дараах үйл явдлаас эхлээд хамгийн сүүлийн үеийн SSH арын хаалганы ослын үед энэ ангид бодит ертөнцийн аюул заналхийлэл болон практик хамгаалалтын тактикуудыг хамардаг. Өөрийн чадвараа хэрхэн бэхжүүлэх талаар суралцаарай. SDLC, хангамжийн сүлжээний эрсдэлийг бууруулж, кибер аюул заналхийллээс түрүүлж байх.

Нээлттэй эхийн програм хангамж (OSS)-д нөлөөлж буй хамгийн сүүлийн үеийн хортой програм хангамжийн аюулыг судлахын тулд манай "Нээлттэй эхийн бодит цагийн хортой програм хангамж илрүүлэх" вебинарт нэгдээрэй. OSS-ийн хэрэглээ өсөхийн хэрээр аюул заналын хэмжээ, нарийн төвөгтэй байдал нэмэгдэж, хөгжүүлэгчид болон байгууллагуудад шинэ сорилтуудыг бий болгож байна. Энэхүү гүнзгий ойлголттой хуралдаан нь таны OSS-ийн хамаарлыг хортой халдлагаас хамгаалах хамгийн сүүлийн үеийн чиг хандлага, шинээр гарч ирж буй аюул занал, дэвшилтэт стратегиудыг дэлгэх болно. Бидэнтэй нэгдээрэй!

Black Hat дээр биднийг санаж байна уу? Хиймэл оюун ухааны кибер аюулгүй байдал, програмын аюулгүй байдлын автоматжуулалт болон AutoFix-ийн талаарх 20 минутын онцгой бичлэгийг үзээрэй. Аюулгүй PR-ээр сэрэмжлүүлгийн чимээг хэрхэн бууруулах, эмзэг байдлыг автоматаар засах, AppSec автоматжуулалтыг шууд таны хэрэглээнд нэвтрүүлэх талаар үзнэ үү. pipeline (бусад олон сонирхолтой зүйлсийн дунд). Хүссэн үедээ үзээрэй!

Ажиглаж, гүнзгий судлаарай: өгөгдлийн алдагдал болон эмзэг байдлын тоо нэмэгдэж байгаатай холбогдуулан аюулгүй програм хангамжийн яаралтай хэрэгцээ; тусгаарлагдсан ажлын урсгал, алсын багуудын хоорондох харилцаа холбооны зөрүү, нээлттэй эхийн програм хангамж (OSS)-ийг нэгтгэхтэй холбоотой эрсдэл зэрэг аюулгүй, өргөтгөх боломжтой програм хангамжийг бий болгох өнөөгийн бэрхшээлүүд; болон бусад олон зүйлийг. Шуугианыг хэрхэн тасалдуулж, хамгийн чухал аюул заналхийлэлд анхаарлаа төвлөрүүлэхийг сур. Бүү алдаарай!
Та Сан Францискод болох RSA 2024 бага хуралд оролцож чадаагүй.cisко? Асуудалгүй! Манай онцгой вебинарт оролцож, кибер аюулгүй байдлын хамгийн чухал чиг хандлагын заримаас нь эхлээд өөрчлөлтүүдээс эхлээд урьдчилан мэдэж аваарай. CISКибер хамгаалалтын хамгийн сүүлийн үеийн хөгжлүүдийг тэргүүлэх үүрэг - бүгд таны ширээн дээр. Энэхүү вэбинарт та кибер аюулгүй байдлын ертөнцийн санал болгож буй хамгийн сүүлийн үеийн ойлголт, стратегиудыг гүнзгий судлах болно!
Хиймэл оюун ухаанаар үүсгэгдсэн кодыг илгээхээс өмнө аюулгүй болгох вэбинарын талаарх мэдээллийг одоо үзээрэй. Хилийн кодчилолын загварууд нь гаралтын 6% хүртэлх хугацаанд хуурамч багцын нэрийг хий үзэгдэл мэтээр дүрсэлдэг хэвээр байгаа бөгөөд Шай-Хулуд гэх мэт бодит халдлагууд нь нэг хортой багц GitHub, үүлэн технологиор хэр хурдан тархаж болохыг харуулж байна. CI/CDХиймэл оюун ухааны агентууд одоо файл, терминал болон бусад зүйлсэд хүрдэг болсон. pipelines шууд, ихэвчлэн аюулгүй байдлын шалгалт эхлэхээс өмнө. Nimbus Compute-ийн Xygeni-тэй хамтран зохион байгуулсан энэхүү хуралдаанд бид зөвхөн CI-ийн аюулгүй байдал яагаад хангалтгүй болсон, мөн илрүүлэлтийг IDE руу шилжүүлэх нь багуудад эрсдэлийг үйлдвэрлэлд хүрэхээс өмнө хэрхэн илрүүлэхэд тусалдаг талаар судалж байна.

Манай "Харамсалгүйгээр Vibe Coding" вебинарын хичээлийг үзээрэй. Хиймэл оюун ухаан програм хангамжийг хэрхэн бүтээхийг өөрчилж байгаа бөгөөд хамтран ажиллагсад болон хиймэл оюун ухааны агентууд үйлдвэрлэлийн кодын эзлэх хувийг нэмэгдүүлж байна. Энэ хичээлээр та хиймэл оюун ухаанаар үүсгэгдсэн кодыг IDE дотор шууд хэрхэн аюулгүй байлгах, бодит цагийн эмзэг байдлыг илрүүлэхийг харах болно. guardrails Copilot болон хүрэх боломжтой байдалд суурилсан эрэмбэлэлтэд зориулсан. Хиймэл оюун ухааны тусламжтайгаар засварлах нь хөгжүүлэгчдэд асуудлыг үр дүнтэй засах, хяналтаа алдахгүйгээр аюулгүй, хиймэл оюун ухаанд суурилсан програм хангамж бүтээхэд хэрхэн тусалдаг болохыг олж мэдээрэй. Эхнээс нь аюулгүй, хиймэл оюун ухаанд суурилсан програм хангамжийг хэрхэн бүтээхийг сурахын тулд одоо үзээрэй.