
Юу ч зөрчигдсөнгүй. Агент ажлаа хийж, хамаарал, тохиргоо эсвэл хэний ч хүрэхийг хүсээгүй үйлчилгээнд хүрч, түүний зөвшөөрлүүдийн дотор бүх хугацаанд байсан. Энэ хэсэгт та яагаад энэ тохиолдол ямар ч халдлагаас илүү хэцүү болохыг харах болно: урьдчилан зурсан хил хязгаар нь шаардлагатай даалгавраас хэрхэн өргөн болж, яагаад зөвшөөрөл нь шийдэгдсэн бэ?cisГүйцэтгэл үргэлжилж байх хооронд нэг удаа хийгдсэн ион, зогсолтгүй хандалт нь хөгжүүлэгчийн зөөврийн компьютерийг хэрхэн титэм эрдэнэс болгосон, мөн жүжигчин өөрийн үндэслэлийг тайлбарлаж чадахгүй үед сэргээлт ямар харагддаг вэ. Хамгийн сүүлийн хэрэгжүүлж болох мөч хаана байрлаж байгаа, тэсрэлтийн радиус юу агуулж байгааг харахын тулд одоо бүртгүүлнэ үү.
Хиймэл оюун ухааны агент Dockerfile-д хамаарал суулгасан эсвэл өөрчилсөн мөчөөс эхлэн таны SBOM гарал үүслийн таамаглалуудыг аль хэдийн туршиж үзсэн бөгөөд ихэнх багуудад юу болсныг баталгаажуулах арга байхгүй байна. Энэ хэсэгт та жинхэнэ өөрчлөлтийг шууд харах болно: ямар ч хөгжүүлэгч багцын нэрийг эхлээд хараагүй үед суулгах мөч хэрхэн өөрчлөгддөг, SBOMагент шийдвэр гаргах үед гарал үүсэл хэвээр байнаcisион, мөн агентууд кодыг хянах болон зүүн тийш шилжүүлэхэд юу үлдсэн бэ commit, заримдаа өөрсдөө нэгддэг. Үнэхээр аюулгүй агент гэдгийг харахын тулд одоо бүртгүүлнэ үү pipeline зөвхөн онолын хувьд ч биш, практикт ч шаарддаг.
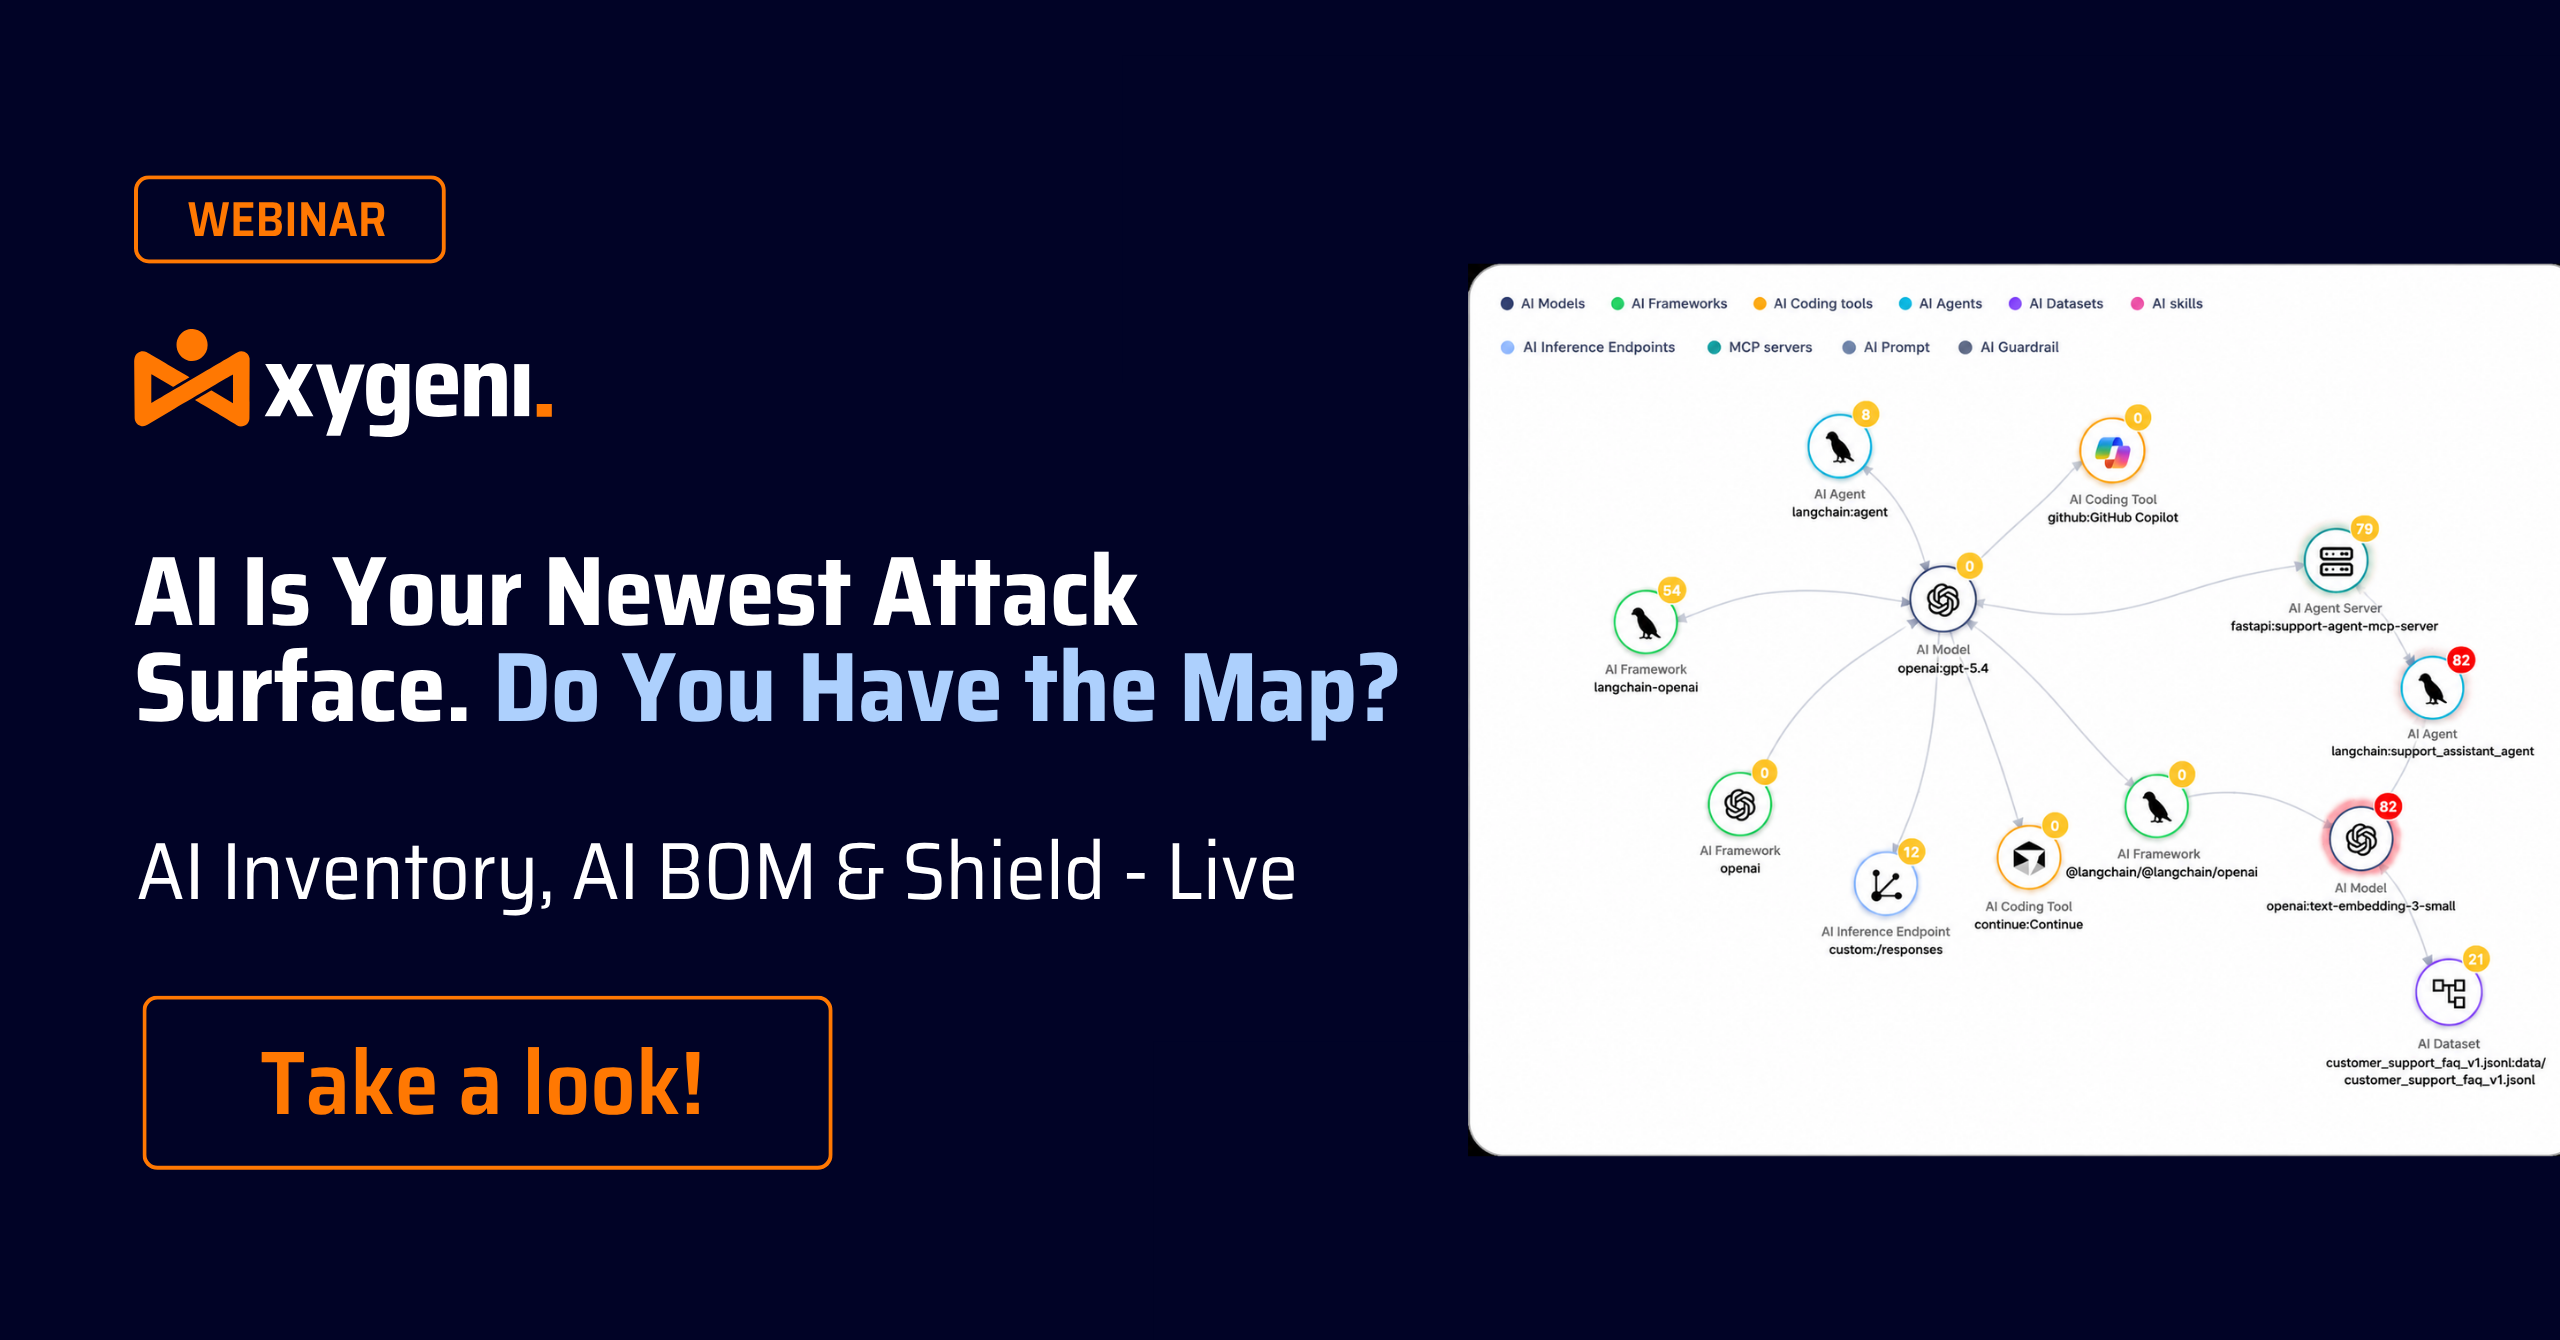
Удахгүй болох вебинарын хичээлийг үзээрэй! Хиймэл оюун ухааны код бичих туслахууд багцын нэрийг хий үзэгдэл мэтээр төсөөлж байгаа бөгөөд халдагчид эдгээр хуурамч нэрийг хортой програм хангамжаар аль хэдийн бүртгэж байна. Энэ хичээлээр та хиймэл оюун ухааны экосистемийг бүхэлд нь хэрхэн газрын зурагт оруулах, хиймэл оюун ухааны бараа материал болон хиймэл оюун ухааны BOM-ыг таны програм хангамж дахь загвар, агент болон хиймэл оюун ухаанаас оруулсан хамаарал бүрийг хэрхэн харуулахыг харах болно. Xygeni хэрхэн... Shield Гарын үсэг байхаас өмнө хортой багцуудыг хааж, гарын үсэг дээр суурилсан сканнеруудын үлдээсэн зайг хаадаг. Дараагийн хиймэл оюун ухааны саналыг оролтын цэг болгон хувиргахаас өмнө програм хангамжаа хэрхэн аюулгүй болгохыг үзэхийн тулд одоо үзээрэй.
Одоо манай SafeDev Talk-ийг үзээрэй: Нээлттэй эх сурвалж, хиймэл оюун ухаан ба шинэ халдлагын гадаргуу: Зэвсэглэсэн код, илүү ухаалаг хамгаалалт. Хиймэл оюун ухаан болон нээлттэй эх сурвалж нь орчин үеийн програм хангамжийг дахин тодорхойлж байгаа тул халдлагын гадаргуу урьд өмнөхөөсөө илүү хурдан өргөжиж байна. Хамаарлын эрсдэл болон хангамжийн сүлжээний нэвчилтээс эхлээд хиймэл оюун ухаанаар удирдуулсан мөлжлөг үүсгэх хүртэл халдагчид хөгжиж байгаа бөгөөд хамгаалагчид ч мөн адил хөгжих ёстой. Хиймэл оюун ухаан болон автоматжуулалт нь нээлттэй эхийн аюулгүй байдлыг хэрхэн өөрчилж байгааг судлахын тулд Red Hat, TikTok, Xygeni-ийн мэргэжилтнүүдтэй нэгдээрэй. Орчин үеийн програм хангамжийн хангамжийн сүлжээнд уян хатан байдал, ил тод байдал, итгэлцлийг хэрхэн бий болгох талаар мэдэхийн тулд одоо үзээрэй!
Дараагийн SafeDev хэлэлцүүлэгт нэгдээрэй: Хиймэл оюун ухаан аль хэдийн таны дотор байна SDLC. Одоо яах вэ? Хиймэл оюун ухаан таны програм хангамжийн хангамжийн сүлжээний хаалгыг тогшиж байгаа юм биш; энэ нь аль хэдийн дотор нь байна. Хамтрагчид, агентууд, MCP серверүүд болон хиймэл оюун ухаанаар үүсгэгдсэн хамаарлууд кодыг хэрхэн бүтээх, хянах, илгээхийг өөрчилж байна. Энэхүү SafeDev Talk-д OWASP-ийн удирдагчид болон AppSec-ийн мэргэжилтнүүд таны аюулгүй байдлын байр суурийн хувьд юу гэсэн үг болохыг, засаглалын загварууд эвдэрч байгаа, инженерийн багуудыг удаашруулахгүйгээр практик хяналтууд үнэндээ юу ажилладагийг тайлбарлах болно. Инженерүүддээ саад тотгор учруулахгүйгээр хиймэл оюун ухааны тусламжтайгаар хөгжлийг хамгаалах практик хяналтыг хэрхэн хэрэгжүүлэх талаар тодорхой, хэрэгжүүлэх боломжтой дүгнэлтүүдийг (зөвхөн онол биш) хүлээж байгаарай. Одоо бүртгүүлээрэй!
Хиймэл оюун ухаан нь орчин үеийн програм хангамжийн хүргэлтийн гол гүйцэтгэлийн давхарга болж, програм хангамжийн аюулгүй байдал болон програм хангамжийн хангамжийн сүлжээний халдлагыг хэрхэн зохион бүтээж, цар хүрээг нь өөрчилж байна. Байгууллагууд 2026 он руу бэлдэж байгаа тул халдагчид автоматжуулалт, итгэлцэл, хиймэл оюун ухаанаар удирдуулсан ажлын урсгалыг хэрхэн ашиглаж байгааг ойлгох нь чухал юм. Энэхүү тайлан нь AppSec-ийн аюул заналхийллийн загварын нотолгоонд суурилсан дүн шинжилгээг өгч, аюулгүй байдал болон DevSecOps багуудад шинээр гарч ирж буй эрсдэл болон тэргүүлэхийн тулд шаардлагатай хамгаалалтын өөрчлөлтийг ойлгоход нь тусалдаг. Одоо үзээрэй!
Дарамт шахалттай байгаа програм хангамжийн хангамжийн сүлжээний талаарх SafeDev-ийн яриаг одоо үзээрэй: 2025 он бидэнд хортой програм хангамж болон хиймэл оюун ухааны талаар юу зааж өгсөн бэ, цаашид юу болох вэ. 2025 он өөрчлөгдсөн software supply chain securityШинэ халдлагын механизмууд (хиймэл оюун ухааны тусламжтайгаар хортой програм хангамж, өөрийгөө түгээх, итгэлцлийг зүй бусаар ашиглах) нь одоо байгаа хамгаалалтын хязгаарыг илчилсэн. 2025 онд юу үнэхээр өөрчлөгдсөн, хөгжүүлэлт болон аюулгүй байдлын багууд 2026 онд юуг дасан зохицох ёстойг ойлгохын тулд мэргэжилтнүүдийн удирдлаган дор зохион байгуулагдсан энэхүү хуралдаанд нэгдээрэй. Ангийг одоо үзээрэй!
2026 оны 9-р сарын 11-нээс эхлэн CRA нь зах зээл дээр аль хэдийн гарсан бүтээгдэхүүний хувьд ч гэсэн ENISA-д идэвхтэй ашиглагдаж буй эмзэг байдлыг мэдээлэх 24 цагийн хугацаа өгдөг бөгөөд ихэнх багуудад энэ эмзэг байдлын талаарх ажлын урсгал хараахан байхгүй байна. Энэ хуралдаанд та бодит үйл явцыг шууд харах болно: үүсгэх SBOM аль бүтээгдэхүүний хувилбарууд нөлөөлөлд өртсөнийг мэдэх, бодит эрсдэлийг шуугианаас ялгахын тулд хүрэх боломж болон ашиглалтын шинжилгээгээр үр дүнгүүдийг ангилах, мөн олдвор нь мэдээлэх боломжтой осолд шилжих үед зөв хүнд мэдэгдэхийн тулд мэдэгдлийг тохируулах. CRA-ийн мэдэгдлийн цагийг хууль ёсны хугацаанаас танай баг дарамт шахалтаар ажиллуулах боломжтой ажлын урсгал болгон хэрхэн хувиргахыг харахын тулд одоо бүртгүүлнэ үү.
Vibe Coding нь програм хангамжийн хүргэлтийг хурдасгахаас гадна эрсдэлийг нэмэгдүүлж байна. Хиймэл оюун ухаанаар үүсгэгдсэн код болон бие даасан агентууд хөгжлийг өөрчилж байгаа тул уламжлалт AppSec хяналтууд нь шуурхай залилан мэхлэлт, хий үзэгдэлтэй код, автоматжуулсан хангамжийн сүлжээний өртөлтийг илрүүлэхэд хангалтгүй болсон. Зохистой засаглалгүйгээр аюулгүй бус хэв маяг нь үйлдвэрлэлд машины хурдаар тархаж болно. Vibe Coding нь танай байгууллагын хамгийн том хиймэл оюун ухааны эрсдэл болохоос өмнө хэрхэн аюулгүй байхыг сур.
Манай "Харамсалгүйгээр Vibe Coding" вебинарын хичээлийг үзээрэй. Хиймэл оюун ухаан програм хангамжийг хэрхэн бүтээхийг өөрчилж байгаа бөгөөд хамтран ажиллагсад болон хиймэл оюун ухааны агентууд үйлдвэрлэлийн кодын эзлэх хувийг нэмэгдүүлж байна. Энэ хичээлээр та хиймэл оюун ухаанаар үүсгэгдсэн кодыг IDE дотор шууд хэрхэн аюулгүй байлгах, бодит цагийн эмзэг байдлыг илрүүлэхийг харах болно. guardrails Copilot болон хүрэх боломжтой байдалд суурилсан эрэмбэлэлтэд зориулсан. Хиймэл оюун ухааны тусламжтайгаар засварлах нь хөгжүүлэгчдэд асуудлыг үр дүнтэй засах, хяналтаа алдахгүйгээр аюулгүй, хиймэл оюун ухаанд суурилсан програм хангамж бүтээхэд хэрхэн тусалдаг болохыг олж мэдээрэй. Эхнээс нь аюулгүй, хиймэл оюун ухаанд суурилсан програм хангамжийг хэрхэн бүтээхийг сурахын тулд одоо үзээрэй.
Манай удахгүй гарах SafeDev Talk дугаарыг үзээрэй: Төгсгөлгүй эмзэг байдал. Илүү ухаалаг хамгаалалт! Эмзэг байдлын менежмент хөгжиж байгаа бөгөөд уламжлалт хэрэгслүүд хангалтгүй болсон. Орчин үеийн аюул занал нь илүү ухаалаг эрсдэлийн загвар, бодит цагийн эрэмбэлэлт, програм хангамжийн хангамжийн сүлжээг аюулгүй болгох шинэ арга барилыг хэрхэн шаарддагийг судлахын тулд бидэнтэй нэгдээрэй. AppSec стратегиа бэхжүүлж, өнөөгийн динамик эрсдэлийн орчинд түрүүлэхийн тулд мэргэжлийн хүмүүсийн санал бодлоор дүүрэн энэхүү хуралдааныг бүү алдаарай!
Кодоос Ажиллах хугацаа хүртэлх SafeDev-ийн яриаг одоо үзээрэй. Олон багууд статик шинжилгээнд ихээхэн хөрөнгө оруулалт хийдэг ч эмзэг байдал нь үйлдвэрлэлд нэвтэрсээр байна. Асуудал нь багаж хэрэгслийн дутагдалд биш, харин бодит эрсдэлийг ойлгоход шаардлагатай нөхцөл байдлын дутагдалд оршино. Энэхүү мэргэжилтнүүдийн удирдлаган дор зохион байгуулагдсан хэлэлцүүлэгт бид орчин үеийн AppSec яагаад ганцхан хэтийн төлөвт найдаж болохгүй, кодын түвшний болон ажиллах хугацааны ойлголтыг хослуулсан нь багуудад амьдралын мөчлөгийн туршид эмзэг байдлыг илүү үр дүнтэй илрүүлэх, эрэмбэлэх, засахад хэрхэн тусалдаг болохыг судлах болно. Одоогийн арга барилууд хаана дутагдалтай байгааг, мөн илүү бүрэн гүйцэд, нөхцөл байдалд тохирсон аюулгүй байдлын стратеги хэрхэн бий болгохыг ойлгохын тулд одоо үзээрэй.
Оны сүүлийн SafeDev Talk-ийг маань одоо үзэж, түвшингээ ахиулна уу Software Supply Chain Security! 2024 оны чухал сургамжийг эргэн харж, хамгийн сүүлийн үеийн чиг хандлагыг нээж, 2025 оны сорилтуудад бэлтгэхийн тулд хэрэгжүүлэх боломжтой ойлголтуудыг хуваалцах салбарын шилдэг мэргэжилтнүүдтэй нэгдээрэй. Энэхүү вебинар нь шинийг санаачлах, динамикт тэргүүлэхийг эрмэлздэг аюулгүй байдлын мэргэжилтнүүд болон хөгжүүлэлтийн багуудад зориулагдсан болно. software supply chain security дэлхий. Одоо үзээрэй!
Xygeni's SCA Open Source Security шийдэл нь зайлшгүй шаардлагатай. Энэ нь нийтлэгдсэний дараа хортой багцуудыг сканнердаж, хааж, таны системд хортой програм хангамж болон эмзэг байдал нэвтрэх эрсдлийг эрс бууруулдаг. Бидний цогц хяналт нь олон нийтийн бүртгэлийг хамардаг бөгөөд бүх хамаарлыг аюулгүй байдал, бүрэн бүтэн байдлын үүднээс нягталж байгаа эсэхийг баталгаажуулдаг. Xygeni нь мөн танай багийн чадварыг сайжруулдаг...
Одоо манай SafeDev Talk-ийг үзээрэй: Хиймэл оюун ухаанаар ажилладаг DevSecOps – Үүлэн түвшинд аюулгүй байдлыг зохицуулах. Орчин үеийн хөгжилд аюулгүй байдал хоёрдогч зүйл биш бөгөөд хиймэл оюун ухаан нь програм хангамжийг хэрхэн бүтээх, аюулгүй болгох, өргөжүүлэх арга барилыг өөрчилж байна. Энэ ангид мэргэжилтнүүд нөхөөс болон сканнердахаас гадна жинхэнэ ухаалаг зохион байгуулалтыг хэрхэн бий болгох талаар судлах болно. SDLCХиймэл оюун ухаанаар удирдуулсан эмзэг байдлын менежментээс эхлээд суурилуулсан систем хүртэл guardrails in CI/CD мөн ажиллах хугацаандаа энэ илтгэл нь өргөтгөх боломжтой, үүлэн технологид суурилсан AppSec үнэхээр ямар харагддаг талаар авч үзэх болно. Одоо үзээрэй!
Ажиглаж, гүнзгий судлаарай: өгөгдлийн алдагдал болон эмзэг байдлын тоо нэмэгдэж байгаатай холбогдуулан аюулгүй програм хангамжийн яаралтай хэрэгцээ; тусгаарлагдсан ажлын урсгал, алсын багуудын хоорондох харилцаа холбооны зөрүү, нээлттэй эхийн програм хангамж (OSS)-ийг нэгтгэхтэй холбоотой эрсдэл зэрэг аюулгүй, өргөтгөх боломжтой програм хангамжийг бий болгох өнөөгийн бэрхшээлүүд; болон бусад олон зүйлийг. Шуугианыг хэрхэн тасалдуулж, хамгийн чухал аюул заналхийлэлд анхаарлаа төвлөрүүлэхийг сур. Бүү алдаарай!
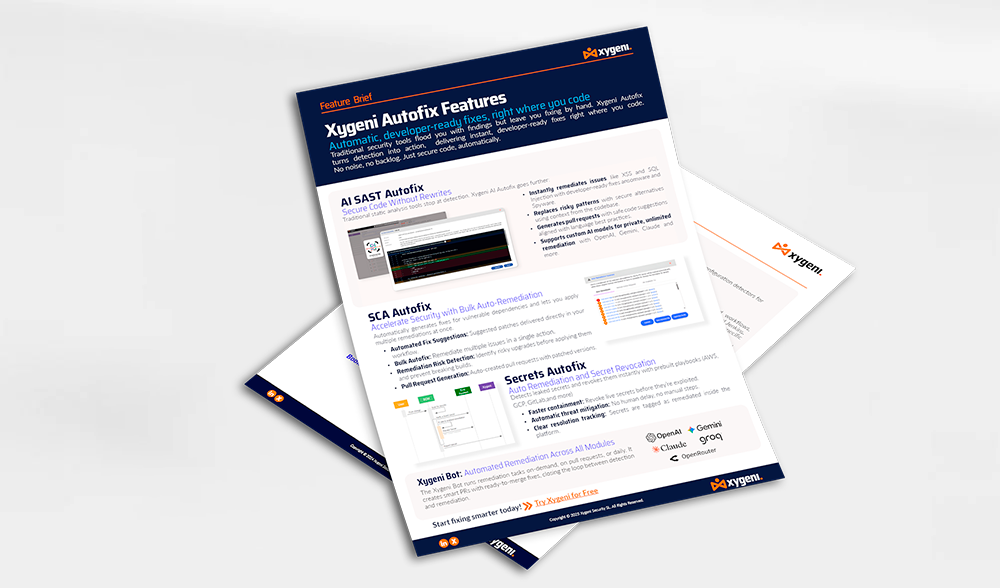
Код бичих үед автоматаар, хөгжүүлэгчид бэлэн засварууд. Уламжлалт аюулгүй байдлын хэрэгслүүд нь танд олдворуудыг илгээдэг ч гараар засах боломжийг олгодог. Xygeni Autofix нь илрүүлэлтийг үйлдэл болгон хувиргаж, таны код бичих үед шууд, хөгжүүлэгчид бэлэн засваруудыг хүргэдэг. Дуу чимээгүй, хоцрогдолгүй. Зөвхөн кодыг автоматаар хамгаалаарай.
Одоо манай SafeDev яриаг үзээрэй: Аудитыг хэрхэн давах вэ? ISO, NIST & CRA-тай уялдуулан жинхэнэ AppSec-ийг бүтээх. Өнөөдөр аюулгүй код хангалтгүй; та үүнийг батлах хэрэгтэй. ISO 27001, NIST CSF, CRA, DORA, NIS-2 зэрэг хүрээнүүд гол байр суурийг эзэлж байгаа тул байгууллагууд шалгалтад тэсвэртэй, аудитад бэлэн AppSec програмуудыг бий болгох ёстой. Энэ ангид мэргэжилтнүүд бодлогоос практик руу хэрхэн шилжих, нийцлийг хэрхэн нэвтрүүлэх талаар судлах болно. CI/CD, мөн инженерчлэл, аюулгүй байдал, GRC багуудыг үнэхээр батлагдах зүйлийн дагуу уялдуулах. Одоо хараарай!
Дараагийн SafeDev Talk-ийг маань үзэж, DevSecOps стратегиа хувьсгал хийгээрэй! Урьдчилан сэргийлэх эрсдэлийн менежмент нь таны DevSecOps стратегийг хэрхэн өөрчилж, програм хангамжийн хангамжийн сүлжээг шинээр гарч ирж буй аюул заналхийллээс хэрхэн бэхжүүлж болохыг судлаарай. Энэхүү хуралдаан нь улам бүр төвөгтэй болж буй эмзэг байдлын орчинд тэргүүлэх үүрэг хүлээсэн кибер аюулгүй байдлын удирдагчид болон хөгжүүлэлтийн багуудад зориулагдсан болно. Ангийг одоо үзээрэй!
Манай SafeDev хэлэлцүүлгийг үзээрэй: Хиймэл оюун ухаан нээгдэв: Програмын аюулгүй байдалд шинээр гарч ирж буй аюул заналхийлэл болон хамгаалалтыг хэрхэн ашиглах талаар. Хиймэл оюун ухаан кибер аюулгүй байдлыг өөрчлөхийн хэрээр програмын аюулгүй байдалд үзүүлэх нөлөө нь хүчтэй бөгөөд нарийн мэдрэмжтэй байдаг. Полиморфик хортой програмаас эхлээд загварыг өөрчлөх, шуурхай нэвтрүүлэх хүртэл халдагчид илүү ухаалаг халдлага хийхийн тулд хиймэл оюун ухааныг ашиглаж байгаа бол хамгаалагчид тэдгээрийг илүү хурдан илрүүлж, бууруулахын тулд хиймэл оюун ухааныг ашиглаж байна. Тэгшитгэлийн хоёр талыг ойлгож, AppSec програмаа хиймэл оюун ухаанд хэрхэн бэлэн болгох талаар сурахын тулд үүнийг үзээрэй.
2025 оны анхны SafeDev Talk-ийг үзэж, өөрийн ур чадвараа дээшлүүлээрэй Open Source Security стратегиуд! 2024 оноос гол сургамж, дэвшилтэт хамгаалалтын механизм, OSS аюулгүй байдлын ирээдүйг судлах шилдэг мэргэжилтнүүдийн үгийг сонсоорой. Энэ бол хөгжиж буй аюул заналхийллийн орчинд түрүүлж, програм хангамжийн хангамжийн сүлжээгээ хамгаалах урьдчилан сэргийлэх стратеги сурах боломж юм!
Энэхүү тайланд нээлттэй эхийн хамаарлын эмзэг байдлыг ашиглан кибер халдлагад өртөж буй програм хангамжийн хангамжийн сүлжээг улам бүр онилж байгааг онцолсон болно. CI/CD pipelineDORA болон NIS2 зэрэг дүрэм журмууд нь дагаж мөрдөх шаардлагыг улам бүр нэмэгдүүлж байгаа тул аюулгүй байдлын бат бөх арга хэмжээ авах шаардлагатай байна. Байгууллагынхаа ажлыг сайжруулна уу software supply chain security, манай цогц гарын авлагын тусламжтайгаар 2025 онд кибер аюул заналхийллийн эсрэг уян хатан байдлыг хангах!
Аюулгүй байдлын багууд ихэвчлэн найддаг SCA болон SAST тусад нь авч үзвэл сэрэмжлүүлэг ядрах, ойлголт тасалдах, эрсдэлийг алдахад хүргэж болзошгүй. Тэдгээрийн хооронд сонголт хийхийн оронд жинхэнэ сорилт нь тэднийг илүү хүчтэй аюулгүй байдлын байр суурийн төлөө хэрхэн хамтран ажиллах вэ гэдэг юм. Манай SafeDev Talk-ийг үзэж, яагаад гэдгийг нь судлаарай SCA Зөвхөн хангалтгүй, хүрэх боломжийн шинжилгээ хэрхэн хуурамч эерэг үр дүнг бууруулдаг вэ, яагаад SAST AppSec-ийн хамрах хүрээний чухал цоорхойг нөхөж, бусад олон зүйлийг хийж байна. Одоо үзээрэй!
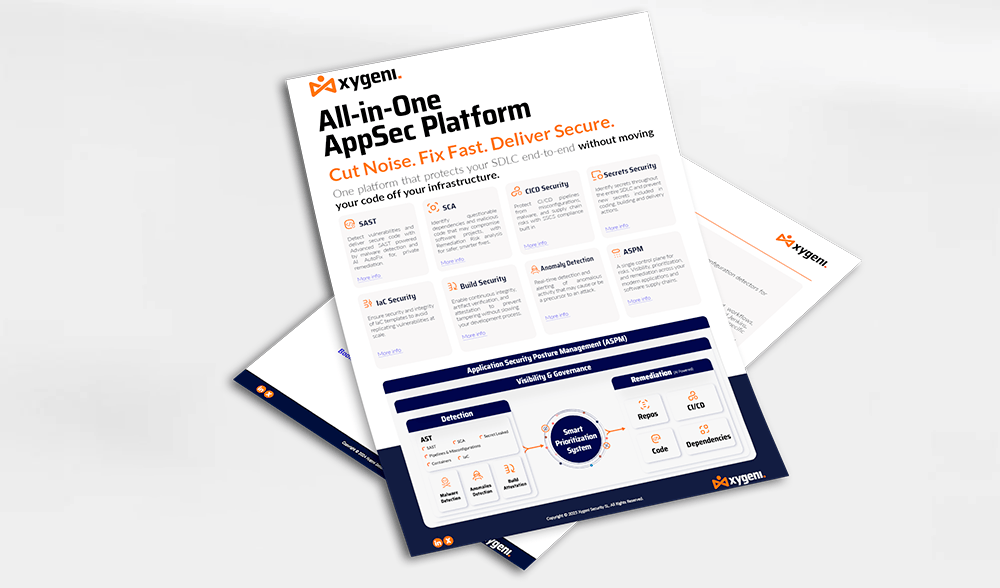
Xygeni-ийн өвөрмөц чадварууд нь програм хангамжийн хангамжийн сүлжээнд бүрэн харагдах байдлыг хангаж, програм хангамжийн хангамжийн сүлжээтэй холбоотой эрсдэлийг үнэлэх, хамгийн чухал бүрэлдэхүүн хэсгүүдийг тодорхойлж, эрэмбэлэх, үр дүнтэй, үр дүнтэй хүчин чармайлтаар дэлхийн болон нарийвчилсан аюулгүй байдлын байр сууриа үнэлэх, сайжруулах системчилсэн үйл явцыг бий болгодог ...
Application Security Posture Management (ASPM) өдөр бүр түгээмэл болж байна. Гэсэн хэдий ч түүний тодорхой функцууд хүн бүрт бүрэн ойлгомжтой биш байж магадгүй юм. Байраа одоо хамгаалаарай! SafeDev Talk-д нэгдээрэй “Танд хэрэгтэй юу?” ASPM таны амьдралд?” кибер аюулгүй байдлын мэргэжилтнүүд Жэймс Бертоти, Уильям Палм, Луис Гарсиа нартай хамтран ... боломжийг судлах ASPM цогц програмын аюулгүй байдлын шийдэл болгон ашиглаж, байгууллагаа чадавхжуулсаар байгаарай!
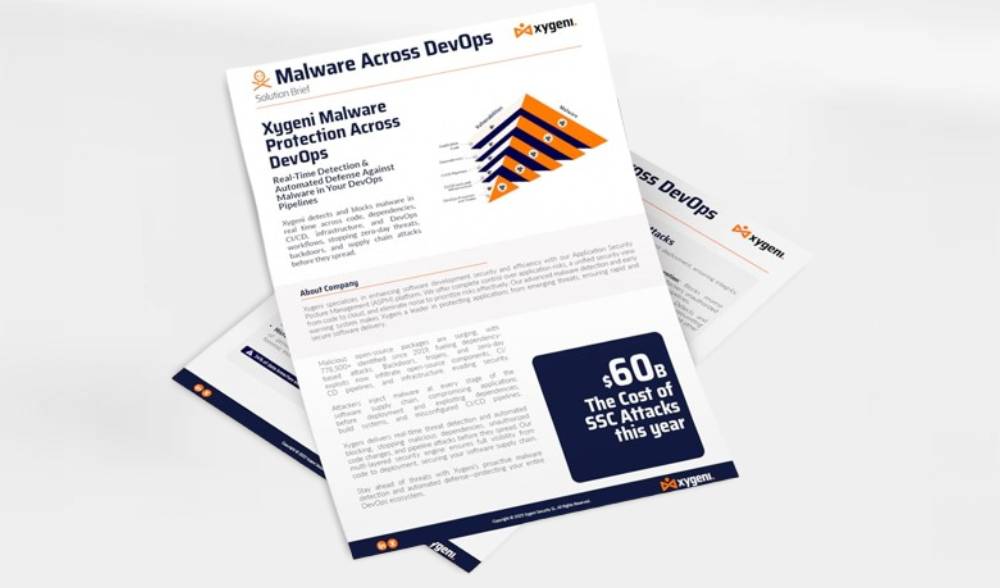
Xygeni-ийн DevOps-д зориулсан хортой програм хангамж илрүүлэх шийдэл нь таны програм хангамжийн хангамжийн сүлжээнд нэвтэрсэн хортой кодоос бодит цагийн хамгаалалтыг өгдөг. Энэ нь таны програм хангамжийг тасралтгүй сканнерддаг. SCM болон CI/CD хортой програм хангамж, арын хаалга болон сэжигтэй олдворуудыг үйлдвэрлэлд хүрэхээс нь өмнө илрүүлэх орчин. Хөгжүүлэлтийн процессын эхэн үед нэгтгэснээр Xygeni нь багуудад аюулыг эх үүсвэрээс нь хаахад тусалдаг. Энэхүү шийдэл нь хурдан...
Манай SafeDev Talk-ийг үзэж, AppSec стратегиа өөрчил! Яагаад гэдгийг олж мэдээрэй ASPM (Application Security Posture Management) нь сэрэмжлүүлгийн ядаргааг даван туулах, аюулгүй байдлын ойлголтыг нэгтгэх, бодит эрсдэлийг эрэмбэлэх гол түлхүүр юм. Кибер аюулгүй байдлын шилдэг мэргэжилтнүүд AppSec болон DevSecOps-ийн ирээдүйг гүнзгийрүүлэн судалж, таныг тэргүүлэхэд туслах арга хэмжээ авах стратегиудыг хуваалцах болно. Аюулгүй байдлын ажлын урсгалыг хэрхэн оновчтой болгох, DevSecOps-ийн жигд стратеги боловсруулах талаар суралцах энэ боломжийг бүү алдаарай. Одоо үзээрэй!
Одоо манай SafeDev Talk-ийг үзээрэй: Анхдагчаар аюулгүй: Автоматаар нөхөн сэргээх нь AppSec-ийг хэрхэн өөрчилж байна вэ? "Анхдагчаар аюулгүй" нь заавал байх албагүй; энэ бол шинэ суурь юм. Хиймэл оюун ухаанаар үүсгэгдсэн код, суулгагдсан хиймэл оюун ухааны бүрэлдэхүүн хэсгүүд, аянга цахилгаантай хурдан хөгжүүлэлтийн мөчлөгүүдтэй тул уламжлалт аюулгүй байдлын хаалганууд дутагдаж байна. Хариулт нь юу вэ? Хөгжүүлэгчид амьдардаг газарт ажилладаг урьдчилан сэргийлэх хамгаалалт болон практик автомат нөхөн сэргээх. Одоо үзэж, орчин үеийн AppSec-ийн дараагийн алхамыг хийгээрэй!
Програм хангамжийн найрлагын шинжилгээг хэрхэн өөрчлөх талаар мэдэхийн тулд манай SafeDevTalk-ын аравдугаар сарын дугаарыг үзээрэй (SCA) мөн програм хангамжийн хангамжийн сүлжээгээ шинээр гарч ирж буй аюул заналаас хамгаалаарай.
Энэхүү хэлэлцүүлэг нь өнөөгийн нээлттэй эхийн эмзэг байдлын нарийн төвөгтэй орчинд тэргүүлэхийг эрмэлздэг кибер аюулгүй байдлын удирдагчид болон хөгжүүлэлтийн багуудад зориулагдсан болно.
Өөрийнхөө хамгаалалтын стратегиудыг олж мэдээрэй CI/CD pipelineШууд болон шууд бус хувийн хамгаалалт, хортой програм хангамжийн тарилга, эд өлгийн зүйлийн хордлого зэрэг шинээр гарч ирж буй аюул заналхийллийн эсрэг.
энэ нь eBookXygeni-ийн Урьдчилсан борлуулалтын хэлтсийн дарга Луис Гарсиагийн бичсэн энэхүү ном нь аюулгүй байдлын эрсдэлийг тодорхойлох, урьдчилан сэргийлэх, хариу арга хэмжээ авах талаарх манай мэргэжлийн гарын авлагын тусламжтайгаар халдагчдаас түрүүлж гарахад тань туслах болно. CI/CD pipelines!
Нээлттэй эхийн програм хангамж (OSS)-д нөлөөлж буй хамгийн сүүлийн үеийн хортой програм хангамжийн аюул заналхийллийг судлахын тулд манай "Нээлттэй эхийн бодит цагийн хортой програм хангамж илрүүлэх" вебинарыг үзээрэй. OSS-ийн хэрэглээ нэмэгдэхийн хэрээр аюул заналхийллийн хэмжээ, нарийн төвөгтэй байдал нэмэгдэж, хөгжүүлэгчид болон байгууллагуудад шинэ сорилтуудыг бий болгож байна. Энэхүү гүнзгий ойлголттой хуралдаан нь таны OSS-ийн хамаарлыг хортой халдлагаас хамгаалах хамгийн сүүлийн үеийн чиг хандлага, шинээр гарч ирж буй аюул занал, дэвшилтэт стратегиудыг дэлгэх болно. Одоо үзээрэй!
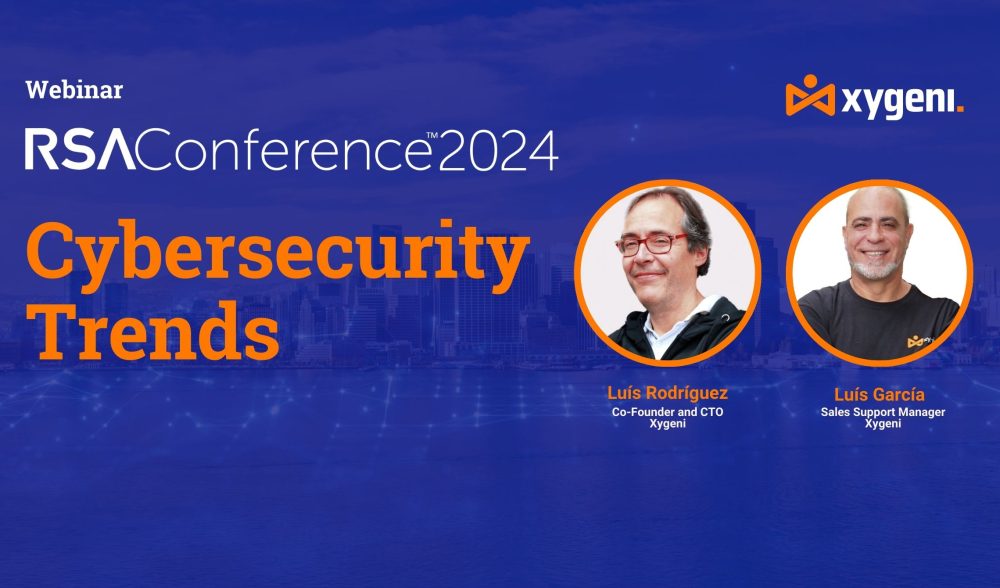
Та Сан Францискод болох RSA 2024 бага хуралд оролцож чадаагүй.cisко? Асуудалгүй! Манай онцгой вебинарт оролцож, кибер аюулгүй байдлын хамгийн чухал чиг хандлагын заримаас нь эхлээд өөрчлөлтүүдээс эхлээд урьдчилан мэдэж аваарай. CISКибер хамгаалалтын хамгийн сүүлийн үеийн хөгжлүүдийг тэргүүлэх үүрэг - бүгд таны ширээн дээр. Энэхүү вэбинарт та кибер аюулгүй байдлын ертөнцийн санал болгож буй хамгийн сүүлийн үеийн ойлголт, стратегиудыг гүнзгий судлах болно!
Програм хангамжийн хангамжийн сүлжээний халдлага улам бүр түгээмэл болж, сүйрлийн шинжтэй болж байгаа бөгөөд Gartner 2025 он гэхэд бүх бизнесийн 45% нь халдлагад өртөх болно гэж таамаглаж байна. Кибер аюулгүй байдлын Ventures нь энэхүү аюул заналын ноцтой байдлыг улам бүр онцолж, 2031 он гэхэд програм хангамжийн хангамжийн сүлжээний халдлагаас үүдэлтэй жилд 138 тэрбум долларын хохирол учрах төлөвтэй байна гэж таамаглаж байна. Эдгээр түгшүүртэй урьдчилсан мэдээ нь байгууллагууд өөрсдийн үйл ажиллагааг нэн тэргүүнд тавих яаралтай хэрэгцээг онцолж байна. SSCSХэрхэн гэдгийг нь мэдэж аваарай!
Програм хангамжийн хөгжүүлэлтийн хурдацтай хөгжиж буй ертөнцөд програм хангамжийн хангамжийн сүлжээг аюулгүй байлгах нь чухал асуудал болж байна. eBook програм хангамжийн хангамжийн сүлжээнд учирч буй аюул заналыг ойлгох, бууруулах цогц гарын авлагыг өгдөг бөгөөд ялангуяа тасралтгүй интеграци/тасралтгүй байршуулалтад анхаарлаа хандуулдаг (CI/CD) системүүд...
Xygeni's Application Security Posture Management (ASPM) нь нарийн өмчийн сканнердах ажиллагааг дэвшилтэт эрэмбэлэх чадвартай нэгтгэснээр эдгээр бэрхшээлийг шийдвэрлэхэд тусалдаг. Хөрөнгийн харилцаа, ноцтой байдал, ашиглалт, өртөлт, бизнесийн нөлөөлөл болон бусад хэрэглэгчийн тодорхойлсон шалгуур зэрэг нөхцөл байдлын мэдээллийг харгалзан үзснээр Xygeni нь шаардлагагүй дуу чимээг бууруулдаг...
Өөрийнхөө оновчтой болгох CI/CD Xygeni ашиглан багажны тохиргоог сайжруулж, аюулгүй байдлын цоорхойг тодорхойлж, халдлагад өртөх эрсдэлийг бууруулна. Аюулгүй байдлын шилдэг туршлагыг тасралтгүй хэрэгжүүлснээр хуурамч эерэг үр дүнг багасгаж, аюулгүй байдлын алдагдлын урьдчилан сэргийлж, DevOps ажлын урсгал тань аюулгүй, нийцтэй хэвээр байх болно.
Санхүүгийн зохицуулалтын байнга өөрчлөгдөж буй орчинд тэргүүлэхийн тулд DORA дээрх Нээлтийн улирлын SafeDev Talk ангийг үзээрэй. Энэхүү вэбинарыг санхүүгийн байгууллагуудад зориулан тусгайлан бүтээсэн бөгөөд үйл ажиллагааны аюулгүй байдал, хууль тогтоомжийн хэрэгжилтэд DORA-ийн нөлөөллийг тодорхойлоход туслах болно. Та ирээдүйд илүү сайн бэлтгэлтэй байхын тулд хэрэгжүүлэх боломжтой стратеги, мэргэжлийн ойлголттой болох болно!
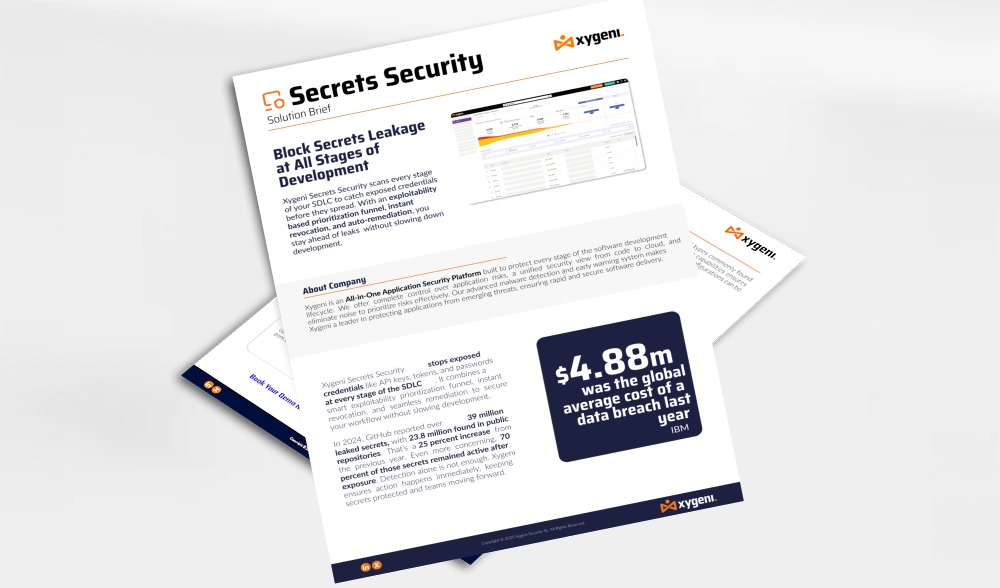
Xygeni Secrets Security Нууц үг, API түлхүүр, токен зэрэг чухал нууцууд алдагдахыг зогсоох зорилготой таны найдвартай хамгаалагчийн үүрэг гүйцэтгэдэг. Кибер аюул занал байнга хөгжиж байгаа тул алдагдлыг илрүүлээд зогсохгүй, тэдгээрийг алдагдалд хүргэхээс өмнө идэвхтэй урьдчилан сэргийлэх шийдэлтэй байх нь чухал юм. Xygeni нь танай багуудад итгэлтэй ажиллах боломжийг олгож, таны хөгжүүлэлтийн нууцыг аюулгүй байлгах боломжийг олгодог...
Одоо манай SafeDev Talk ангийг үзэж, Silos-гүй аюулгүй байдлын талаарх бүх зүйлийг нэг дор ашиглах AppSec платформуудыг ашиглахын жинхэнэ үнэ цэнийн талаар мэдэж аваарай. Silos нь эрсдэлийн үр дүнтэй менежментийн гол саад тотгор хэвээр байна. Энэ хичээлээр бүх зүйлийг нэг дор ашиглах платформыг нэвтрүүлснээр таны AppSec стратегийг хэрхэн оновчтой болгох, аюулгүй байдал болон хөгжүүлэлтийн багуудын хамтын ажиллагааг сайжруулах, шинээр гарч ирж буй аюул заналхийллээс урьдчилан сэргийлэхэд туслах гэх мэт олон зүйлийг авч үзэх болно! Одоо үзэж, програм хангамж болон програм хангамжийн хангамжийн сүлжээгээ аюулгүй болгох стратегиудыг аваарай!
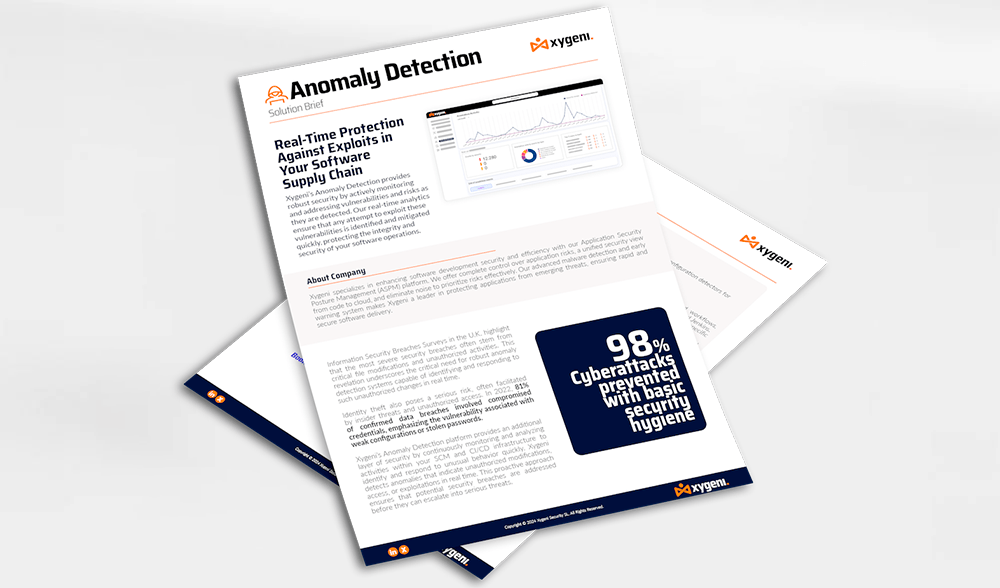
Xygeni-ийн Аномали Илрүүлэх платформ нь таны доторх үйл ажиллагааг тасралтгүй хянаж, шинжлэх замаар аюулгүй байдлын нэмэлт давхаргыг бий болгодог. SCM болон CI/CD Ер бусын зан авирыг хурдан тодорхойлж, хариу арга хэмжээ авах дэд бүтэц. Xygeni нь зөвшөөрөлгүй өөрчлөлт, хандалт эсвэл мөлжлөгийг илтгэдэг гажигийг бодит цаг хугацаанд илрүүлдэг. Энэхүү урьдчилан сэргийлэх арга нь ...
OSS-ийн чухал үүрэг гүйцэтгэж байгаа хэдий ч түүний интеграци нь аюулгүй байдлын сорилтуудтай тулгардаг. Сүүлийн үеийн тайланд OSS-ийг чиглэсэн хортой програм хангамжийн халдлага огцом нэмэгдэж байгааг онцолсон бөгөөд ослууд 2022 онд 633%-иар өсч, 2023 онд 245%-иар өссөөр байна. Нийтлэг эмзэг байдал болон өртөлт (CVE)-ээр дамжуулан мэдэгдэж буй эмзэг байдлыг тодорхойлоход ихээхэн найддаг уламжлалт аюулгүй байдлын арга хэмжээ нь хангалтгүй болох нь батлагдаж байна. Эдгээр арга хэмжээ нь эмзэг байдлын тайланд саатал гарах, хамрах хүрээ хязгаарлагдмал байх, нарийн төвөгтэй болон тэг өдрийн аюулыг илрүүлэх боломжгүй байх зэрэг орно...
Манай цогц цагаан баримт бичигт NIST SP 800-204D цогц стандартын нарийн төвөгтэй байдлыг нарийвчлан авч үзсэн болно. SSCS Өнөөгийн програм хангамж хөгжүүлэх орчин дахь практик болон тэдгээрийн ач холбогдол. Энэхүү гүнзгий ойлголттой гарын авлагаар дамжуулан та NIST-ийн удирдамжийг хэрхэн ашиглах талаар үнэ цэнэтэй мэдлэг олж авах болно: Бэхжүүлэх Software Supply Chain Security...
SafeDevTalks-ын дөрөв дэх дугаарт кибер аюулгүй байдлын тэргүүлэх мэргэжилтнүүд Дерек Фишер, Абхилаша Синха, Луис Родригес нар оролцов. Энэ ангид програм хангамж хөгжүүлэхэд гуравдагч талын болон нээлттэй эхийн бүрэлдэхүүн хэсгүүдэд найдах чухал сэдвийг хөндөж, далд эмзэг байдал болон шинээр гарч ирж буй аюул заналхийллийг илчлэх болно. Далд эмзэг байдал, өргөжиж буй аюул занал, бодит ертөнцийн халдлага болон бусад олон зүйлийн талаар илүү ихийг мэдэхийн тулд бидэнтэй нэгдээрэй!
Secure-ийн талаарх энэхүү вэбинарт Xygeni компанийн техник технологийн захирал Луис Родригес болон борлуулалтын дэмжлэгийн менежер Луис Мануэль Гарсиа нартай нэгдээрэй. CI/CDАюулгүй байдлаа бэхжүүлэхийн тулд OWASP-ийн шилдэг туршлагыг хэрхэн хэрэгжүүлэх талаар манай мэргэжилтнүүдээс суралцаарай. CI/CD мөн програм хангамжийн хангамжийн сүлжээгээ хамгаалаарай. Таныг хамгаалаарай CI/CD мөн OWASP-тай програм хангамжийн хангамжийн сүлжээ. Тэд бараа материалын нөөц ба шинжилгээний талаар ярилцах болно. CI/CD Эрсдэл, илрүүлэлт ба урьдчилан сэргийлэх бусад олон зүйлс!
Манай CTO Луис Родригезийн оролцсон Secure Cyber Connect подкастын ангийг үзээрэй. 15 гаруй жилийн туршлагатай Луис хортой кодыг илрүүлэх, гуравдагч талын бүрэлдэхүүн хэсгүүдийг хамгаалах, AppSec-ийн ирээдүйд ашиглах стратегийн талаарх мэргэжлийн ойлголтоо хуваалцдаг. SolarWinds-ийн дараах үйл явдлаас эхлээд хамгийн сүүлийн үеийн SSH арын хаалганы ослын үед энэ ангид бодит ертөнцийн аюул заналхийлэл болон практик хамгаалалтын тактикуудыг хамардаг. Өөрийн чадвараа хэрхэн бэхжүүлэх талаар суралцаарай. SDLC, хангамжийн сүлжээний эрсдэлийг бууруулж, кибер аюул заналхийллээс түрүүлж байх.
Энэ хоёр дахь ангид нэгдээрэй CI/CD Xygeni компанийн хамтран үүсгэн байгуулагч, технологийн захирал Луис Родригес болон борлуулалтын дэмжлэгийн менежер Луис Мануэль Гарсиа нарын оролцсон вебинарууд. Энэ удаагийн хэлэлцүүлгээр бид "цэнхэр баг"-ын хэтийн төлөвийг судлах болно. CI/CD аюулгүй байдал, байгууллагууд аюулгүй байдлын байр сууриа сайжруулахын тулд хийж болох арга хэмжээнүүдийг гүнзгий судлах ...
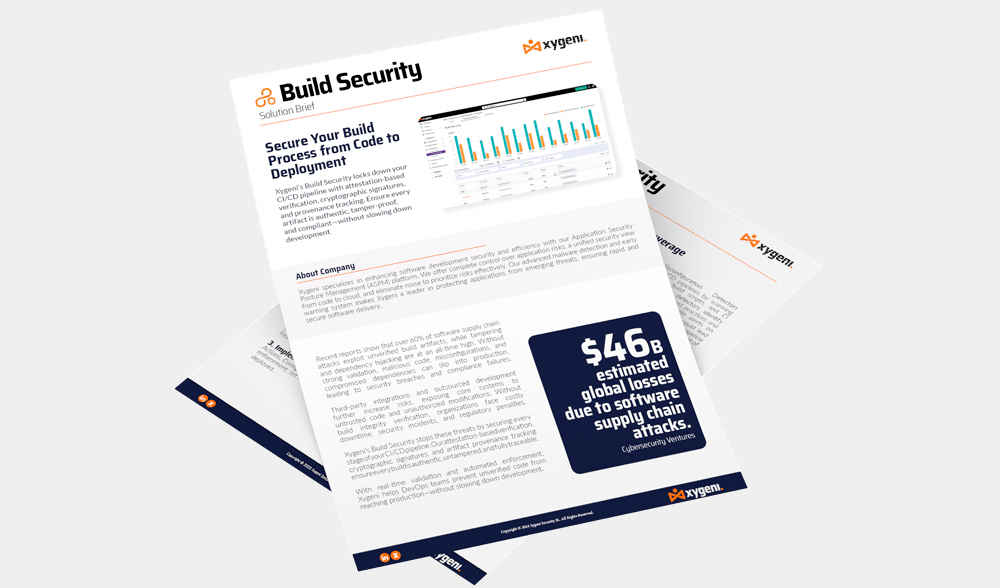
Xygeni's Build Security платформ таныг бэхжүүлдэг CI/CD pipeline автоматжуулсан баталгаажуулалт, криптографийн гарын үсэг, гарал үүслийг хянах замаар эд өлгийн бүрэн бүтэн байдлыг баталгаажуулах замаар. Энэ нь бүтээгдсэн зүйл бүр жинхэнэ, өөрчлөлтөөс хамгаалагдсан, эх сурвалж руу нь мөрдөх боломжтой байхыг баталгаажуулдаг. Энэхүү урьдчилан сэргийлэх арга нь баталгаажаагүй эсвэл хортой кодыг үйлдвэрлэлд нэвтрэхээс сэргийлдэг...
"Нууцыг тайлах" аянд бидэнтэй нэгдээрэй SBOM "Аюулгүй байдал" сэдэвт кибер аюулгүй байдлын мэргэжилтнүүд Женнифер Кокс, Сантош Камане, Хесус Куадрадо нар ...-ын ач холбогдлыг илчлэх болно. SBOM програм хангамжийн чанар, аюулгүй байдлыг сайжруулах, нийцлийг хангахад. Энэхүү вебинар нь програм хангамжийн хангамжийн сүлжээгээ хэрхэн үр дүнтэй хамгаалах талаар мэдлэг олж авахад чухал ач холбогдолтой. Програм хангамжийн аюулгүй байдлын байр сууриа хэрхэн хялбархан бэхжүүлж болохыг мэдэж аваарай!
Xygeni өрсөлдөгчдөөсөө хэрхэн илүү сайн ажиллаж байгааг олж мэдээрэй SDLC харагдах байдал, дэвшилтэт CI/CD хамгаалалт болон хиймэл оюун ухаанаар удирддаг автоматжуулалт. Энэхүү гарын авлагад Xygeni-г тэргүүлэгч бүх зүйлд нэг дор AppSec платформ болгодог гол ялгааг нарийвчлан харуулсан бөгөөд илүү гүнзгий хамрах хүрээ, өндөр нарийвчлал, илүү хүчтэй байдлыг санал болгодог. software supply chain security уламжлалт хэрэгслүүдээс илүү.
Xygeni компанийн технологийн захирал Луис Родригезтэй хамтран Neuco-гийн "Програм хангамжийн аюулгүй байдлын шинэ сорилт: хангамжийн сүлжээний халдлагад өртөхгүй байхын зэрэгцээ devop-уудыг хэрхэн ажиллуулах вэ" сэдэвт подкастын ангийг сонсож, програм хангамжийн хангамжийн сүлжээг аюулгүй болгоход тулгарч буй өөрчлөгдөж буй бэрхшээлүүдийг судлаарай.
Жеймс Бертотитой хамт Xygeni-ийн анхдагч Дэвшилтэт Програм Хангамжийн Хамгаалалтын Менежментийн зүрх сэтгэл рүү гүнзгий аялалд гараарай. Хамгийн сүүлийн үеийн видео бичлэгтээ Жеймс дээд урсгалын хортой програм хангамжийг илрүүлэхээс эхлээд бидний дэвшилтэт стратегиудыг илчлэх хүртэл шилждэг. Үзэгний туршилтын өргөн туршлагатай тэрээр репозиторын эрүүл мэндийг хадгалах, бодит ертөнцийн хангамжийн сүлжээний аюул заналхийллийг даван туулах талаар өвөрмөц үзэл бодлыг санал болгодог. Түүний мэргэжлийн ойлголтуудыг бүү алдаарай - нарийн төвөгтэй байдлыг ойлгох гарын авлага. ASPM урьд өмнө хэзээ ч
Нэгдсэн платформ ашиглан AppSec-ийг хэрхэн хялбарчилж, сэрэмжлүүлгийн ядаргааг арилгах талаар олж мэдээрэй. Орчин үеийн хөгжүүлэлтийн багууд хуваагдмал аюулгүй байдлын хэрэгслүүд, чимээ шуугиантай сэрэмжлүүлэг, чимээгүй байдалд дарагдаж байна. dashboardс. Энэ ebook тэргүүлэх байгууллагууд яагаад багаж хэрэгслийн өргөтгөлөөс нэгдсэн програмын аюулгүй байдлын платформ руу шилжиж байгаа, мөн энэхүү өөрчлөлт нь аюулгүй байдлын үр дүн, хөгжүүлэгчийн туршлага, бизнесийн уян хатан байдлыг хэрхэн өөрчилж байгааг харуулж байна.
Black Hat дээр биднийг санаж байна уу? Хиймэл оюун ухааны кибер аюулгүй байдал, програмын аюулгүй байдлын автоматжуулалт болон AutoFix-ийн талаарх 20 минутын онцгой бичлэгийг үзээрэй. Аюулгүй PR-ээр сэрэмжлүүлгийн чимээг хэрхэн бууруулах, эмзэг байдлыг автоматаар засах, AppSec автоматжуулалтыг шууд таны хэрэглээнд нэвтрүүлэх талаар үзнэ үү. pipeline (бусад олон сонирхолтой зүйлсийн дунд). Хүссэн үедээ үзээрэй!
Нээлттэй эхийн бүрэлдэхүүн хэсгүүдийн эрсдэлийг илрүүлэх, удирдах, бууруулах дэвшилтэт стратегиудыг ашиглан програм хангамжийн хангамжийн сүлжээгээ хэрхэн аюулгүй болгох талаар олж мэдээрэй. eBook үр дүнтэй програм хангамжийн бүтцийн шинжилгээг хэрэгжүүлэх талаар мэргэжлийн зөвлөгөө өгдөг (SCA) нээлттэй эхийн хамаарлуудад эмзэг байдлыг арилгах, нийцлийг хангах, шинээр гарч ирж буй аюул заналаас хамгаалахын тулд!
DORA-ийн Дижитал Үйл ажиллагааны Уян Хатуу Хууль нь хатуу тогтоосон standardЕвропын Холбооны санхүүгийн салбарын үйл ажиллагааны уян хатан байдлыг сайжруулах зорилготой. Танай байгууллага 2025 оны 1-р сар гэхэд DORA-ийн шаардлагыг хангахаар бэлтгэж байгаа тул түүний шаардлагыг ойлгож, зөв шийдлүүдийг хэрэгжүүлэх нь чухал бөгөөд Xygeni танд тусалж чадна. Xygeni нь DORA-ийн хүрээг цогцоор нь дагаж мөрдөхийг хангахын тулд тусгайлан боловсруулсан дэвшилтэт шийдлүүдийн багцыг санал болгодог. Манай платформ нь танай байгууллагын эрсдэлийн удирдлагын чадавхийг сайжруулах болно ...
AopSec дэх "Заан" цувралын энэ бүлгийг үзэж, дараах зүйлсийн талаарх ойлголтыг аваарай. Software Supply Chain Security бүтээгдэхүүн хөгжүүлэлтийн эрсдэлийг удирдах шилдэг туршлагууд. Та саяхан болсон CrowdStrike ослоос туршилт, шинэчлэлтийн менежмент, гуравдагч этгээдийн хамаарлын талаарх сургамж, мөн Xygeni нь хортой програм хангамжийг эрт илрүүлэх, аажмаар хүргэх, осол гарахаас өмнө урьдчилан сэргийлэх найдвартай сэргээх төлөвлөгөөг хэрхэн хэрэгжүүлдэг болон бусад олон зүйлийг олж мэдэх болно!
Дэд бүтцээ кодоор хамгаалах (IaC) нь програм хангамж хөгжүүлэхэд зайлшгүй шаардлагатай, учир нь буруу тохиргоо болон эмзэг байдал нь таны системд ноцтой хор хөнөөл учруулж, хакеруудад халдлага хийх боломжийг олгодог. Xygeni's IaC security хэрэгслүүд нь эдгээр асуудлууд асуудал болохоос нь өмнө урьдчилан сэргийлэхэд тусалдаг бөгөөд өгөгдөл илрэх эрсдлийг бууруулж, үнэтэй засваруудыг бууруулдаг...
Дараагийн вэбинарыг маань үзээрэй: Хиймэл оюун ухаант програмын аюулгүй байдлын автоматжуулалт! AppSec багууд сэрэмжлүүлэгт дарагдаж байна; одоо автоматжуулах цаг болжээ. Энэхүү практик хичээлээр хөгжүүлэгчдэд ээлтэй автомат засварыг ашиглан гараар ангилах аргыг хэрхэн арилгах, сэрэмжлүүлэгээс хэдхэн секундын дотор засвар руу шилжих талаар олж мэдээрэй. Хуурамч эерэг үр дүнг хэрхэн бууруулах, бодит эрсдэлийг эрэмбэлэх, аюулгүй байдлын бодлогыг хэрэгжүүлэх талаар суралцаж, автомат засварыг хэрхэн нэгтгэхийг үзнэ үү. CI/CD pipelineухаалаг хамт guardrails (бусад олон зүйлсийн дунд). Өнөөдөр үзээрэй!
Энэхүү вэбинар нь орчин үеийн програм хангамжийн хангамжийн сүлжээ нууц алдагдлууд, хордсон багцууд болон хортой програмуудаар хэрхэн улам бүр бай болж байгааг авч үзэх болно. pull requestsЭнэ нь яагаад уламжлалт AppSec аргууд хурдацтай хөгжиж буй орнуудад ихэвчлэн дутагдалтай байдгийг тайлбарладаг. CI/CD аюул занал. Бодит ертөнцийн халдлагын замыг нууц илрүүлэлт, PR баталгаажуулалт, OSS шалгалт зэрэг үйл ажиллагааны хамгаалалтаар шинжилдэг. Энэ хуралдаан нь таны үйл ажиллагааг бэхжүүлэхийн тулд автоматжуулалт болон анхдагчаар аюулгүй байдлыг хангах туршлагыг онцолдог. pipeline өргөн хүрээнд. Уян хатан, аюул заналхийллийг мэдэрдэг хангамжийн сүлжээг бий болго. Одоо үзээрэй!
Thoughtworks, Codurance, болон Xygeni-ийн мэргэжилтнүүд өөрсдийн ойлголтыг хуваалцах болно. Software Supply Chain SecurityАюулгүй байдлын байр сууриа дээшлүүлж, бизнесийнхээ нэр хүнд, тасралтгүй байдлыг хамгаалаарай. Та хувьслын талаар мэдэхэд бэлэн үү? Software Supply Chain Security?
Манай Black Hat Europe хэлэлцүүлгийг үзээрэй: Шинэ AppSec бодит байдал: Хиймэл оюун ухаанаар удирдуулсан хөгжүүлэлт, хортой програм хангамж, орчин үеийн програм хангамжийн эрсдэл. Хиймэл оюун ухаан нь програм хангамжийн хүргэлтийг хурдасгах тусам халдлагын гадаргууг өөрчилдөг. Нээлттэй эх үүсвэрийн хортой програм хангамж болон нийлүүлэлтийн сүлжээний эвдрэлээс эхлээд хиймэл оюун ухаанаар үүсгэгдсэн кодын алдаа хүртэл энэхүү илтгэл нь орчин үеийн AppSec эрсдэлүүд хэрхэн гарч ирж байгаа, мөн хиймэл оюун ухаанаар удирдуулсан ертөнцөд тэргүүлэхийн тулд аюулгүй байдлын багууд юу хийх ёстойг авч үзэх болно.
Хувьсан өөрчлөгдөж буй газрын талаарх гол ойлголтуудыг нээж илрүүлэх Software Supply Chain Security2024 оны сорилт, аюул занал, хүлээгдэж буй чиг хандлагын талаар дэлгэрэнгүй мэдээлэл аваарай - кибер аюулгүй байдлын нарийн төвөгтэй сүлжээнд хэрхэн ажиллах талаарх таны гарын авлага. Тоонуудын онцлох баримтууд: Тоон орчныг нээж илрүүлээрэй software supply chain security – нөхцөл байдлын ноцтой байдлыг харуулсан баримтууд. Муу жүжигчдийн хувьсал...
Энэхүү хурдацтай хөгжиж буй дижитал орчинд таны програм хангамжийн хангамжийн сүлжээний аюулгүй байдал урьд өмнөхөөсөө илүү чухал болж байна. Шинэ халдлагын тактикууд гарч ирэхийн хэрээр муруйгаас түрүүлж, хамгийн сүүлийн үеийн хамгаалалтын стратегиудаар өөрийгөө зэвсэглэх нь чухал юм. Энэхүү вебинар дээр Луис Родригес танд туслах болно ...
SSH (Secure Shell) дэмонд арын хаалга оруулах гэсэн саяхан бүтэлгүйтсэн оролдлогын талаар хөтлөгч Роберт Блумен болон Xygeni.io-ийн техник технологийн захирал Луис Родригес нартай нэгдэж хэлэлцүүлэг өрнүүлээрэй. OpenSSH нь сүлжээгээр дамжуулан баталгаажуулах зорилгоор томоохон Linux дистрибьютерүүдэд ашиглагддаг протоколын түгээмэл хэрэгжилт юм. Ярилцлагад ажиллах хугацаанд функцийн хүснэгтийг өөрчлөх замаар халдлагын механизмыг судлах; угсралтын явцад халдлагыг хэрхэн оруулсан болон бусад олон зүйлийг судлах болно!
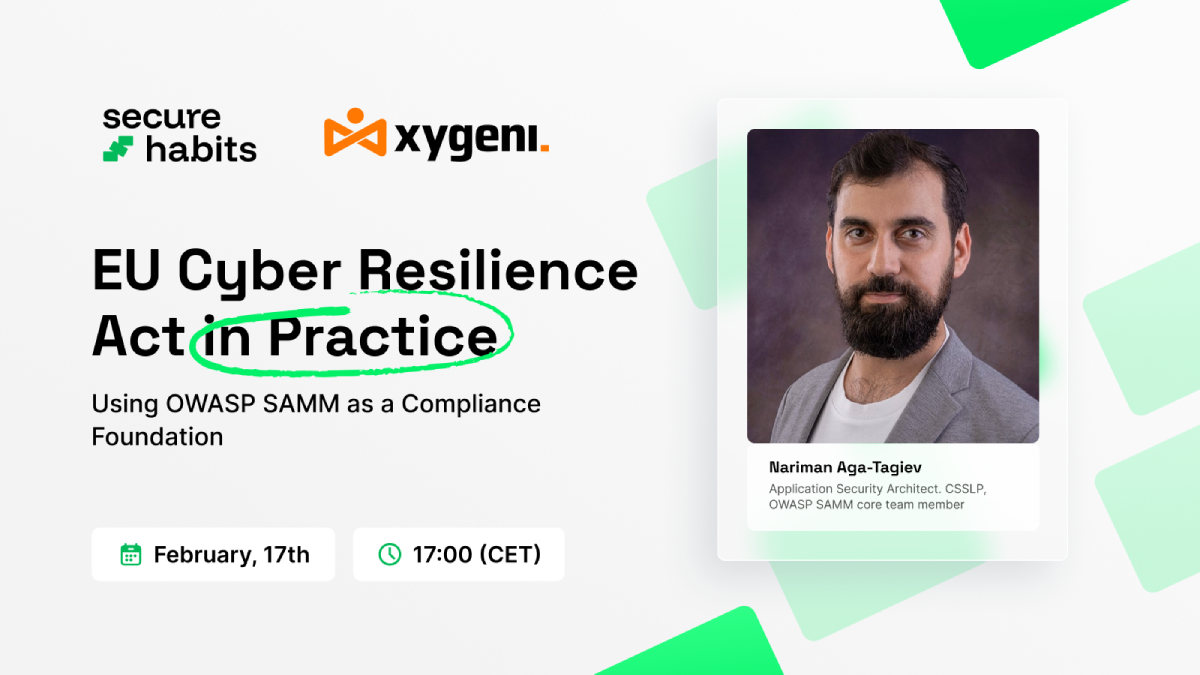
Европын Холбооны Кибер Уян Хатуу Байдлын тухай хууль зохицуулалтаас бодит байдал руу шилжиж байгаа бөгөөд олон баг CRA-ийн шаардлагыг бодит аюулгүй байдлын практикт хэрхэн хөрвүүлэхээ мэдэхгүй хэвээр байна. Энэ хуралдаанаар бид CRA-д үнэндээ юу шаардлагатай, ямар бүтээгдэхүүн, байгууллагуудад нөлөөлж байгаа, мөн OWASP SAMM нь аудитад бэлэн S-ийг бий болгох практик хүрээ болж хэрхэн үйлчилж болохыг тайлбарлах болно.SDLCХугацаа, торгуулиас эхлээд нээлттэй эхийн үр дагавар, хэрэгжүүлэх алхамууд хүртэл та CRA-ийн бэлэн байдлын талаар тодорхой замын зураг авах болно. CRA-ийн үүргийг хэрхэн хэрэгжүүлэх боломжтой AppSec стратеги болгон хувиргахыг ойлгохын тулд одоо үзнэ үү.
Орчин үеийн халдлагууд таны аппликейшнаас эхлэхээ больсон; тэд таны аппликейшнаас эхэлдэг pipelines, хамаарлууд болон хиймэл оюун ухаанаар удирддаг ажлын урсгалууд. Хэрэв таны AppSec зөвхөн код сканнердахад анхаарлаа төвлөрүүлсээр байгаа бол өнөөгийн хангамжийн сүлжээний халдлага үнэндээ хаана болж байгааг та анзаараагүй байна. Хиймэл оюун ухаан програм хангамж-нийлүүлэлтийн сүлжээний эрсдэлийг хэрхэн өөрчилж байгаа, уламжлалт хяналт яагаад бүтэлгүйтдэг, бодит ертөнцийн DevSecOps практик дээр ямар харагдаж байгааг харахын тулд энэ хичээлийг үзээрэй. Одоо үзээрэй!
Байгууллагадаа тохирох нээлттэй эхийн аюулгүй байдлын хэрэгслийг сонгоход шаардлагатай гарын авлагыг олж мэдээрэй. Манай цогц гарын авлагад хамгийн сүүлийн үеийн чиг хандлага, шилдэг туршлагууд болон гол анхаарах зүйлсийн талаар өгүүлж, танд мэдээлэлтэй шийдвэр гаргахад тусална.cisионууд. Нээлттэй эхийн бүрэлдэхүүн хэсгүүдтэй холбоотой эрсдэлийг үр дүнтэй удирдах, бууруулах мэдлэгээр багаа тоногло. Энэхүү үнэ цэнэтэй нөөцийг бүү алдаарай, програм хангамжийн аюулгүй байдлын стратегиа сайжруулаарай!
Xygeni-ийн хамтран үүсгэн байгуулагч, аюулгүй байдлын судалгааны ахлах ажилтан Луис Родригезтэй хийсэн ярилцлагад нэгдээрэй. Тэрээр хиймэл оюун ухааны агентууд эмзэг байдлыг арилгах болон орчин үеийн програмын аюулгүй байдлыг хэрхэн өөрчилж байгааг судалдаг. Хэлэлцүүлэгт хиймэл оюун ухаанаар ажилладаг хангамжийн сүлжээний халдлага, сэрэмжлүүлгийн ядрал, автомат нөхөн сэргээх бэрхшээлүүд болон уламжлалт AppSec аргууд өнөөгийн аюул заналхийллийн орчинтой хөл нийлүүлэн алхаж чадахгүй байгаа шалтгаануудыг авч үзнэ. Xygeni нь эмзэг байдлыг зөрчлөөс өмнө засахын тулд детерминистик хэрэгслийг хиймэл оюун ухаанаар удирддаг автоматжуулалттай хэрхэн хослуулдаг болохыг олж мэдээрэй.
Xygeni's Code Security платформ нь дэвшилтэт статик шинжилгээгээр эмзэг байдал болон хортой хэв маягийг илрүүлэх замаар таны програмуудыг кодын эхний мөрөөс хамгаалдаг. CI/CD pipelineс, Xygeni-SAST Хөгжүүлэлтийн эхэн үед тарилгын алдаа, арын хаалга, буруу тохиргоо зэрэг аюул заналыг тодорхойлдог. Энэ арга нь эмзэг байдлыг засахыг баталгаажуулдаг...
SECURE | CYBER CONNECT-д нэгдээрэй. Xygeni-ийн Олон улсын аюулгүй байдлын зөвлөх Долорес Рузафатай хийсэн яриаг Жэй, Уоррен нар Бирмингемд болсон 2026 оны Үндэсний кибер аюулгүй байдлын шоуны үеэр шууд дамжуулж байна. Энэхүү хэлэлцүүлэгт кибер аюулгүй байдлын хүний талыг, аюулгүй байдлын соёл, шаталтаас эхлээд дижитал оролцоо, уян хатан байдал, орчин үеийн кибер хамгаалалтад хүний холбоо яагаад чухал хэвээр байгааг судалж байна. Оролдоод үзээрэй!
AppSec багууд дарамтанд байна. Сэрэмжлүүлгийн хэмжээ огцом нэмэгдэж, хөгжүүлэлтийн хурд нэмэгдсээр байгаа бөгөөд гараар ангилах нь цаашид гүйцэж чадахгүй байна. Уламжлалт аюулгүй байдлын аргууд хязгаараа харуулж байна. Мэргэжилтнүүдийн удирдлагатай, практик хичээл дээр та хиймэл оюун ухаанаар удирдуулсан AppSec автоматжуулалт нь багуудад сэрэмжлүүлгийн ядаргаанаас хэрхэн гарч, аюулгүй байдлын олдворуудыг найдвартай, автоматжуулсан засвар болгон хувиргахад хэрхэн тусалдаг болохыг харах болно. Орчин үеийн AppSec-д юу өөрчлөгдөх шаардлагатай байгаа, хөгжүүлэлт болон аюулгүй байдлын багууд бүгдийг хэрхэн хамгаалж чадах талаар мэдэж аваарай. commit болон pull request хүргэлтийг удаашруулахгүйгээр. Вэбинарыг хүссэн үедээ үзэж, хиймэл оюун ухаанаар ажилладаг автоматжуулалт AppSec-ийг практик дээр хэрхэн өөрчилж байгааг хараарай.