Таны API халдлагын гадаргуу өдөр бүр өсдөг pull request, мөн ихэнх API аюулгүй байдлын хэрэгслүүд үүнийг ажиллаж эхэлсний дараа л хардаг. Xygeni нь хувилбар гаргахаасаа өмнө кодын бүх төгсгөлийн цэг болон түүний эрсдэлийг илрүүлдэг.
хэлбэрээр авах боломжтой Enterprise нэмж дээр нь
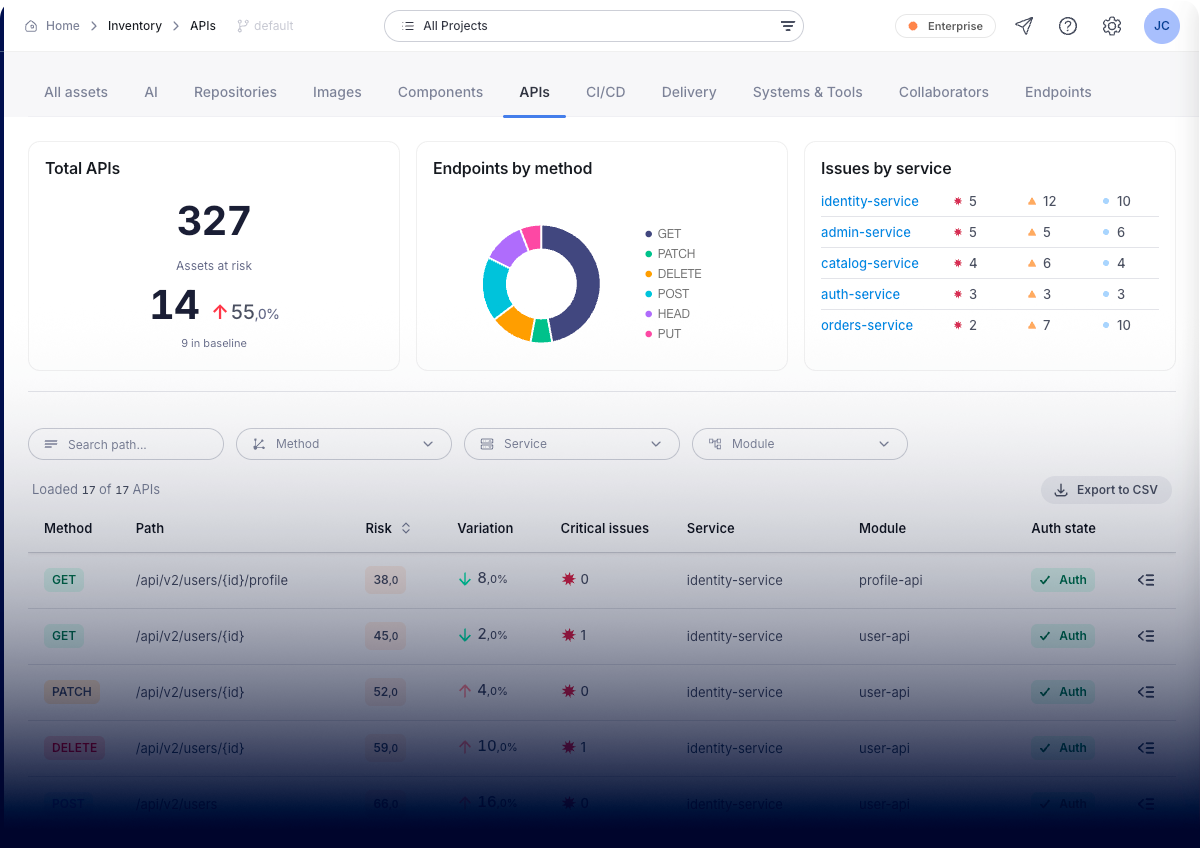
Таны API халдлагын гадаргуу, зураглал болон эрэмбэлэлт.
Xygeni нь таны API инвентарийг програмын эх код болон OpenAPI болон Swagger зэрэг таны API үзүүлэлтүүдээс бүтээдэг тул та бүрэн гадаргууг нь харах болно: танай багууд баримтжуулсан болон хэн ч хийгээгүй төгсгөлийн цэгүүд.
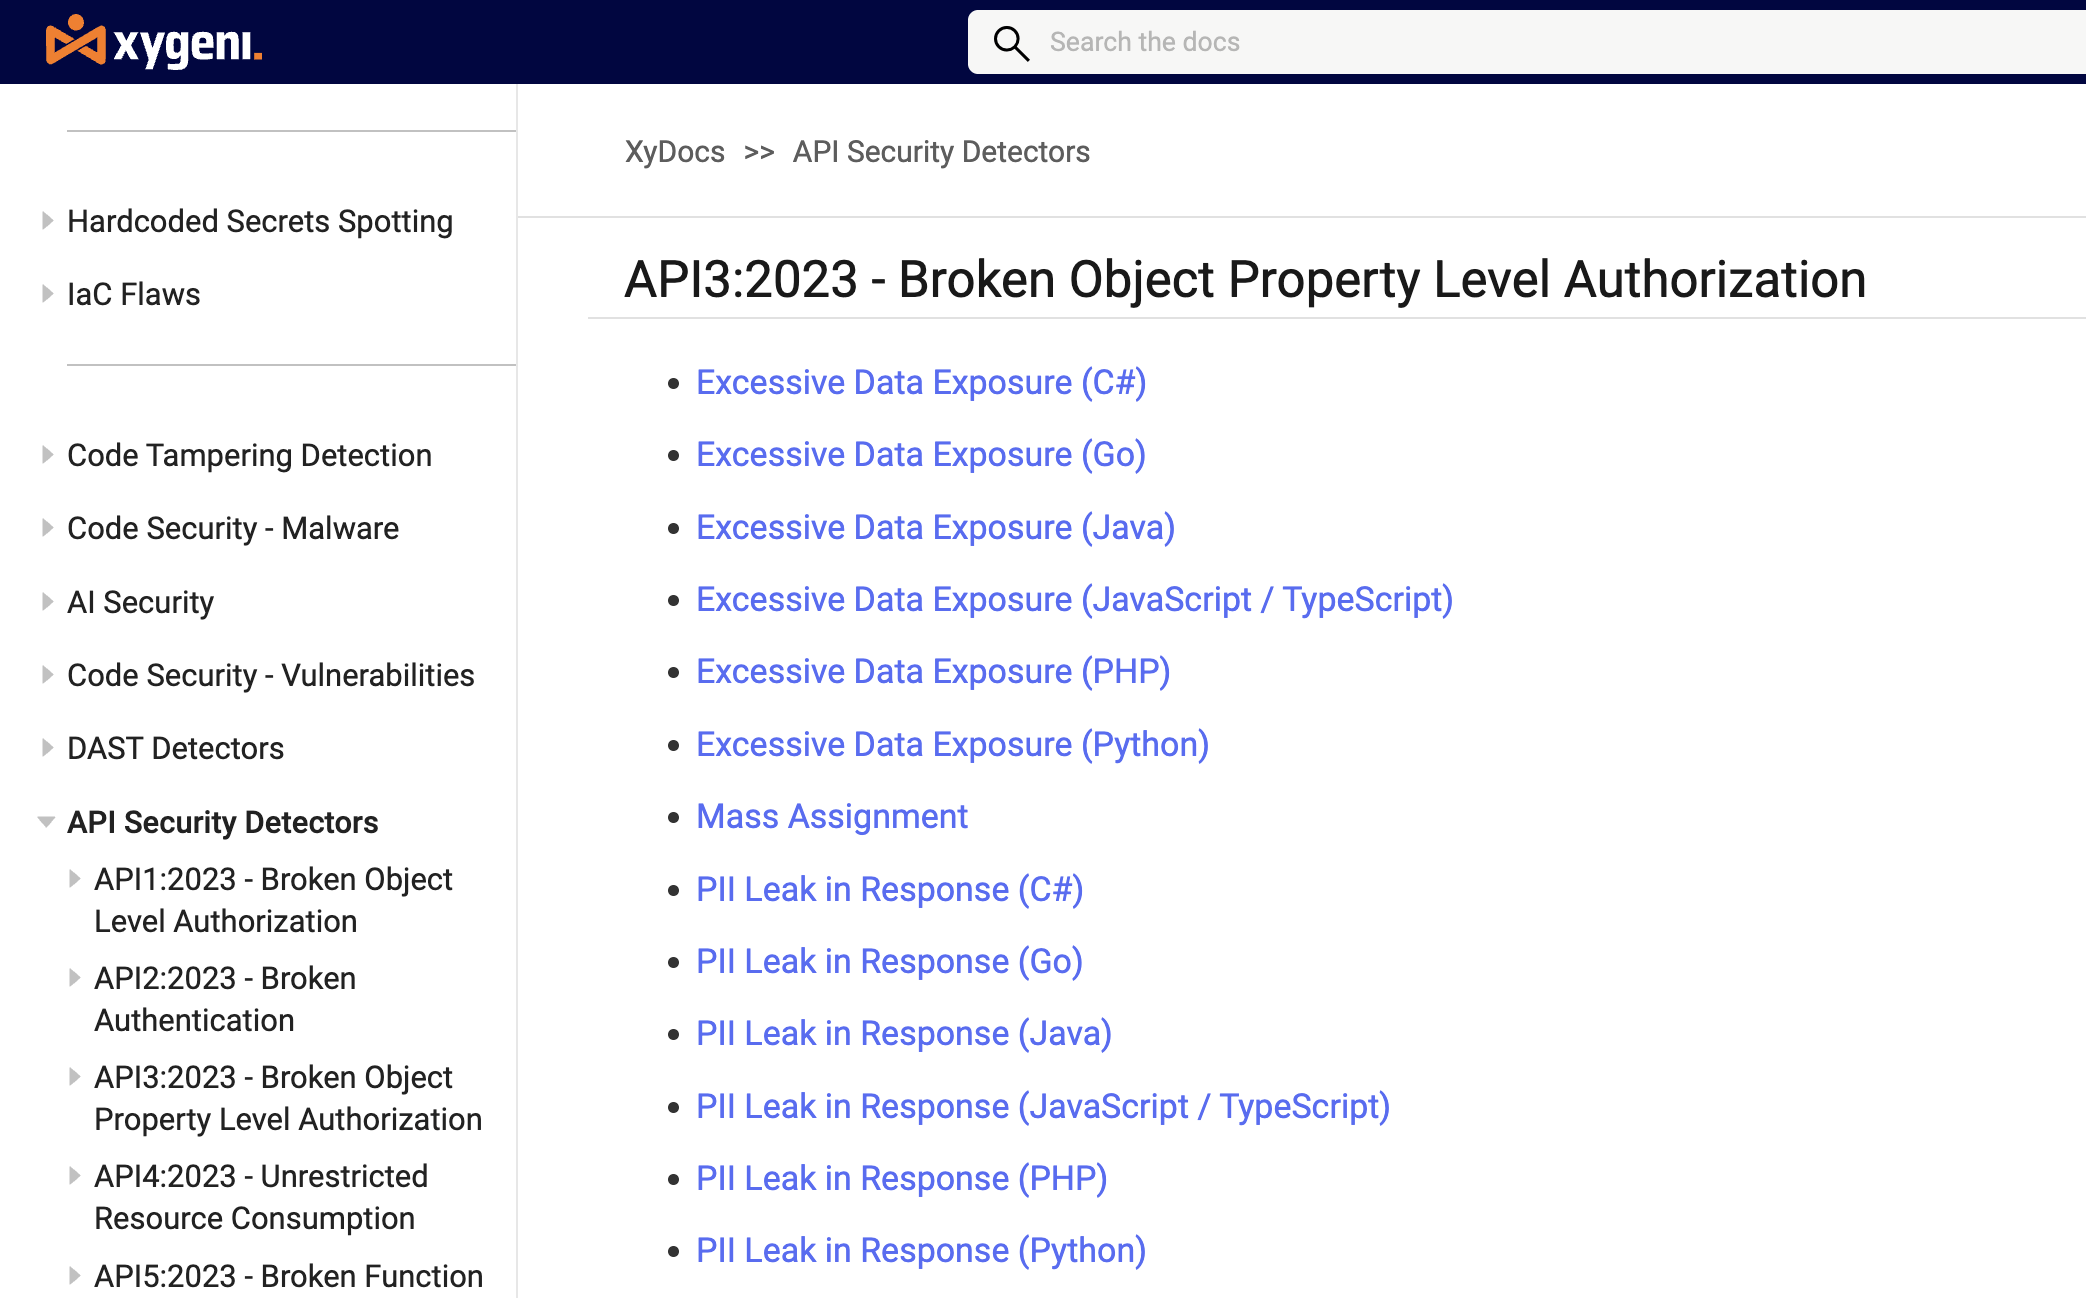
Үр дүнг OWASP API Security Top 10 (2023) жагсаалтад оруулсан болно: эвдэрсэн объект болон функцийн түвшний зөвшөөрөл, баталгаажаагүй төгсгөлийн цэгүүд, хэт их өгөгдөл илрэх, массын хуваарилалт, JWT болон CORS-ийн буруу тохиргоо, ханшийн хязгаарлалт дутуу, SSRF болон зомби төгсгөлийн цэгүүд.
Олдвор бүр нь төгсгөлийн цэгийн баталгаажуулалтын төлөв болон түүний боловсруулдаг өгөгдлийн мэдрэг чанарыг агуулдаг тул багууд ялгаварлан гадуурхаагүй жагсаалтыг ажиллуулахын оронд халдагч үнэндээ юунд хүрч чадахыг засдаг.
Үйлдвэрлэлийн өмнө бүх төгсгөл. Бүх эрсдэл.
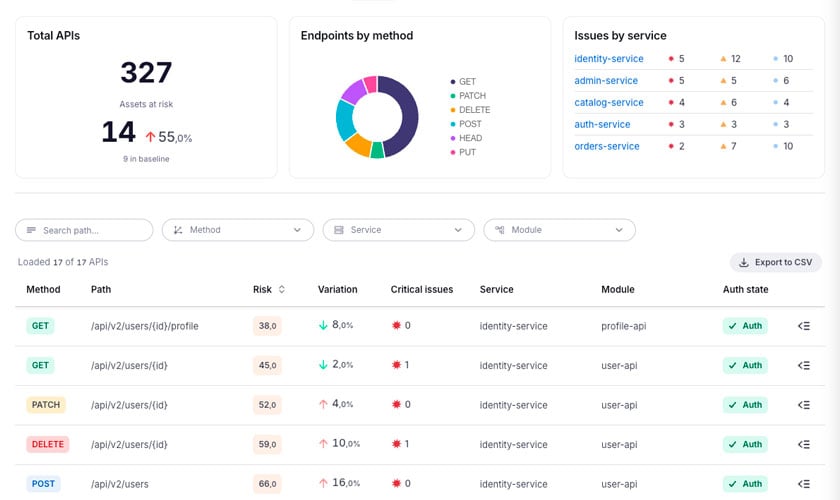
Нийт API, суурь шугамтай харьцуулахад эрсдэлтэй хөрөнгө, аргачлалаар нь төгсгөлийн цэгүүд болон үйлчилгээгээр нь асуудлууд. Төгсгөлийн цэг бүрийг арга, зам, үйлчилгээ, модуль, баталгаажуулалтын төлөв болон эрсдэлийн оноотой нь жагсаасан.
OWASP API Security Top 10 (2023) жагсаалтын дагуу илрүүлэлт хийгдсэн тул үр дүнгүүд нь танай аюулгүй байдлын баг болон аудиторуудын аль хэдийн ашиглаж байгаа хүрээг харуулж байна.
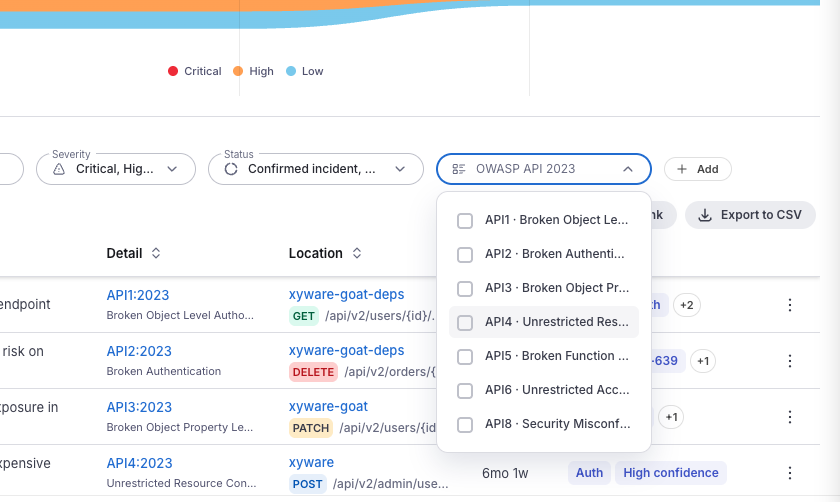
Xygeni нь төгсгөлийн цэг бүрийг зохицуулж буй өгөгдлийг ангилж, параметрүүд болон хариултуудад PII, PCI, болон PHI-г тэмдэглэдэг. Хувийн өгөгдлийг буцаадаг баталгаажаагүй төгсгөлийн цэг нь зөвшөөрөгдсөн CORS толгойтой адил асуудал биш бөгөөд үүнтэй адилхан харагдах ёсгүй.
Xygeni нь код болон таны API үзүүлэлтүүдийг хоёуланг нь уншдаг тул тэдгээрийн хоорондох зөрүүг илчилдэг: төгсгөлийн цэгүүд код дотор байдаг боловч үзүүлэлтээс дутуу, хуучирсан маршрутууд хүрэх боломжтой хэвээр байгаа, мөн хэний ч эзэмшдэггүй өнчин төгсгөлийн цэгүүд.
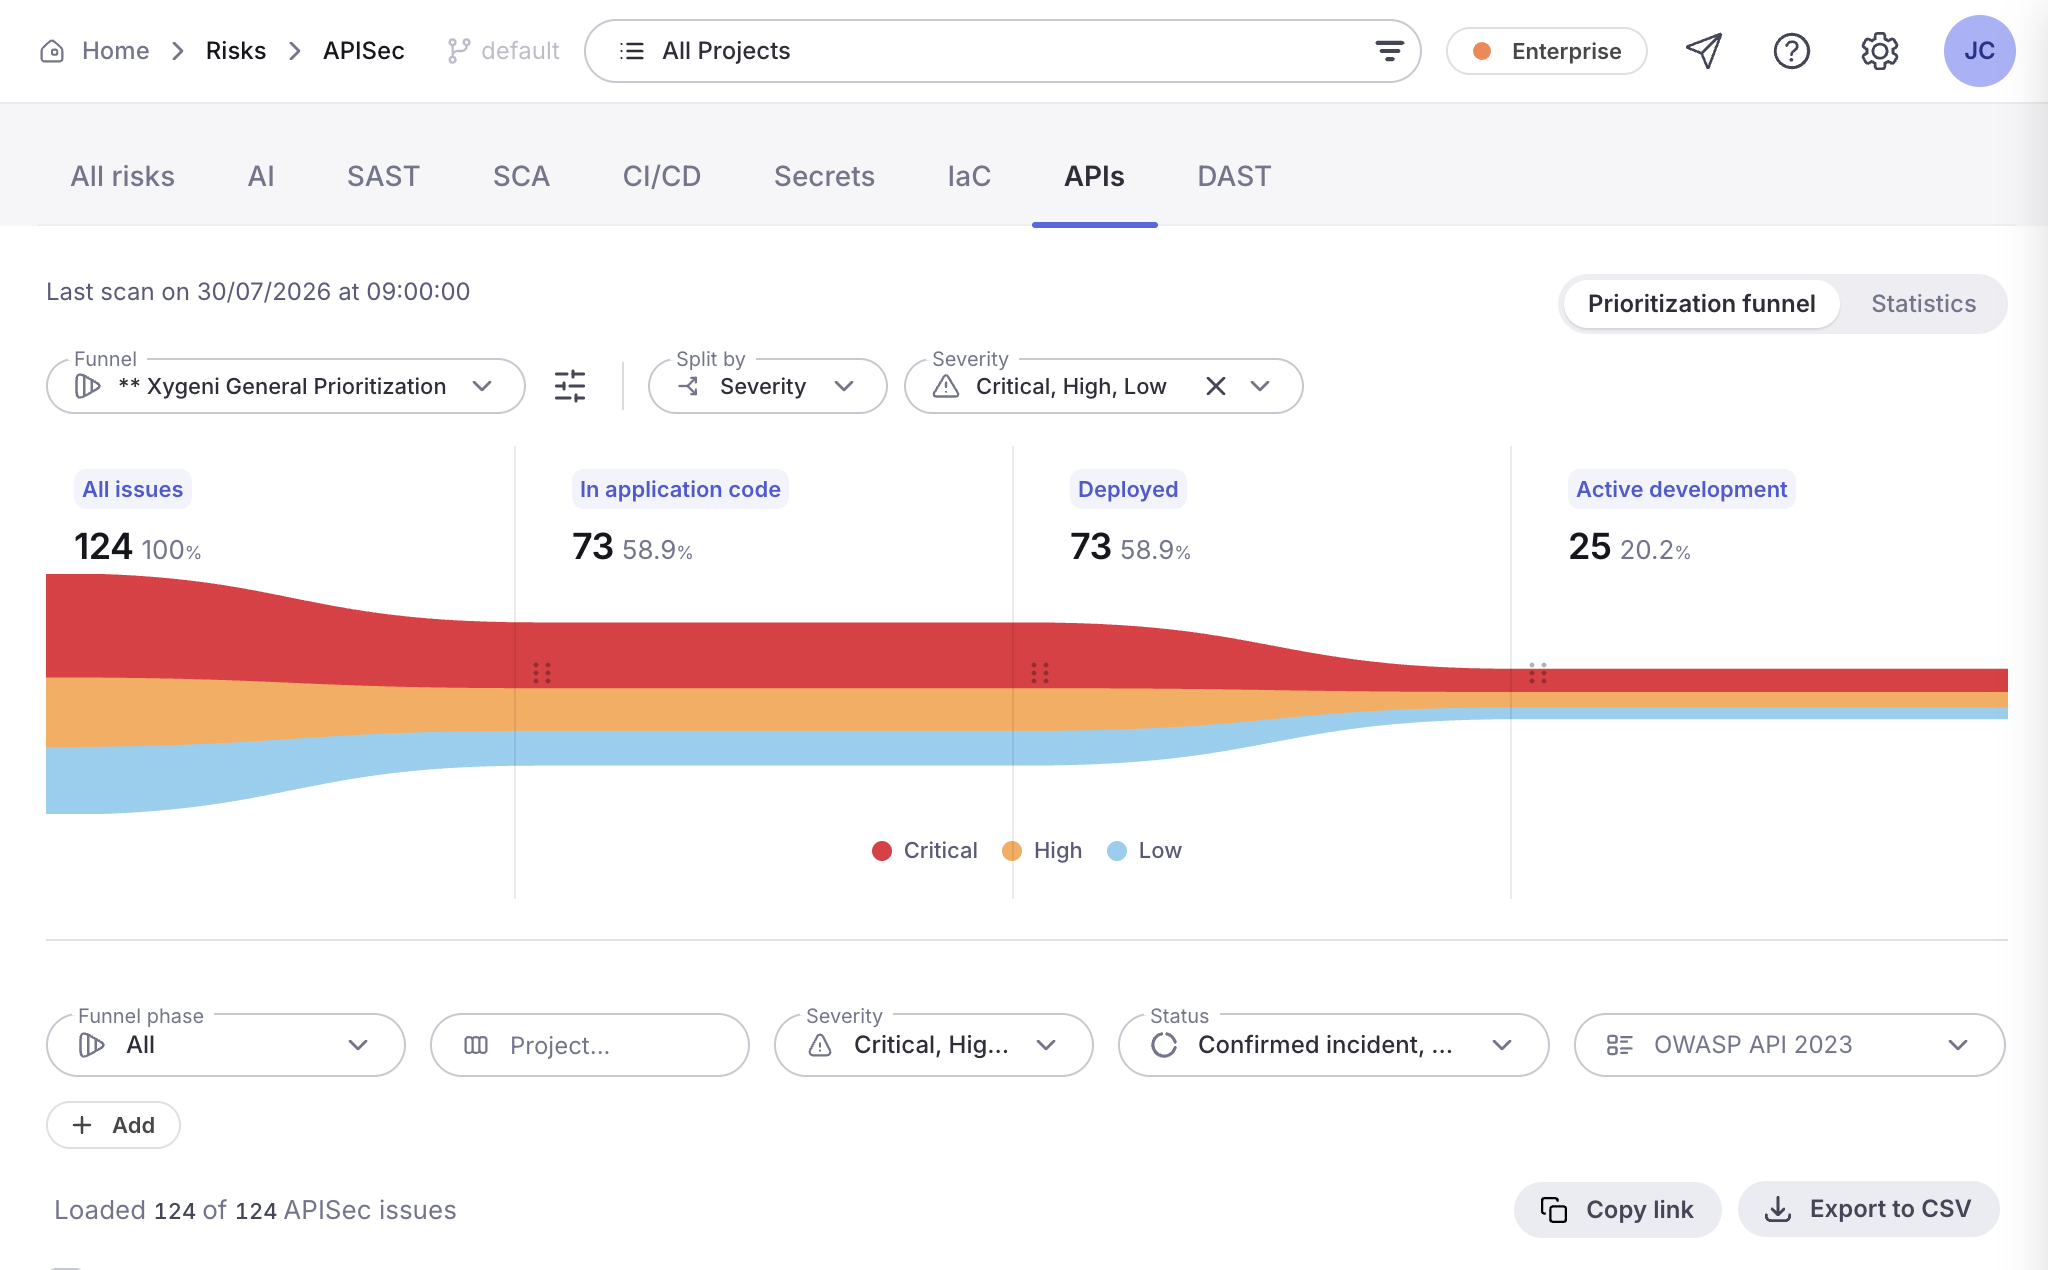
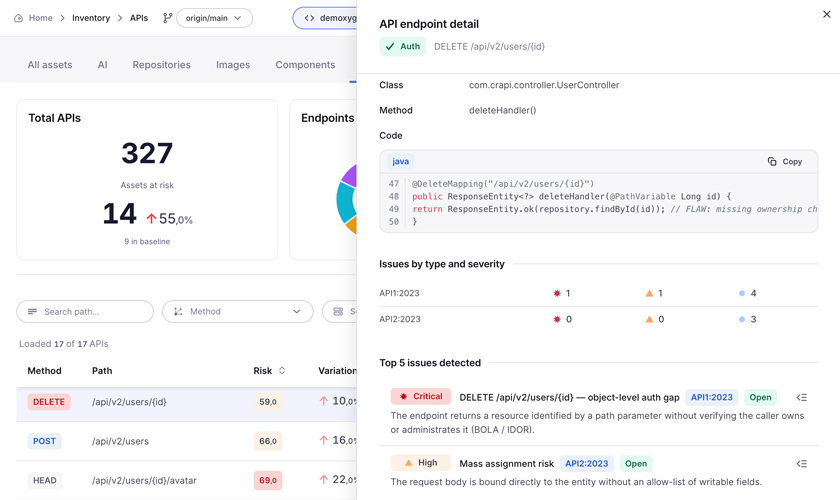
Xygeni нь ижил төгсгөлийн цэг дээрх олдворуудыг хооронд нь уялдуулж, тэдгээр нь нэгдэх үед ноцтой байдлыг нэмэгдүүлдэг. Хариу үйлдэл дэх PII алдагдлыг ноцтой гэж үздэг. Төгсгөлийн цэг дээрх баталгаажуулалт шаарддаггүй PII алдагдлыг чухал гэж Xygeni хэлж байна.
Олдвор бүр нь яг тодорхой боловсруулагч руу чиглүүлдэг: файл, класс, метод болон түүнийг нэвтрүүлсэн код, мөн алдаа нь мөрөн дээр байдаг. Хөгжүүлэгчид эхлээд шалгах ёстой тасалбар биш, харин засах боломжтой зүйлээ авдаг.
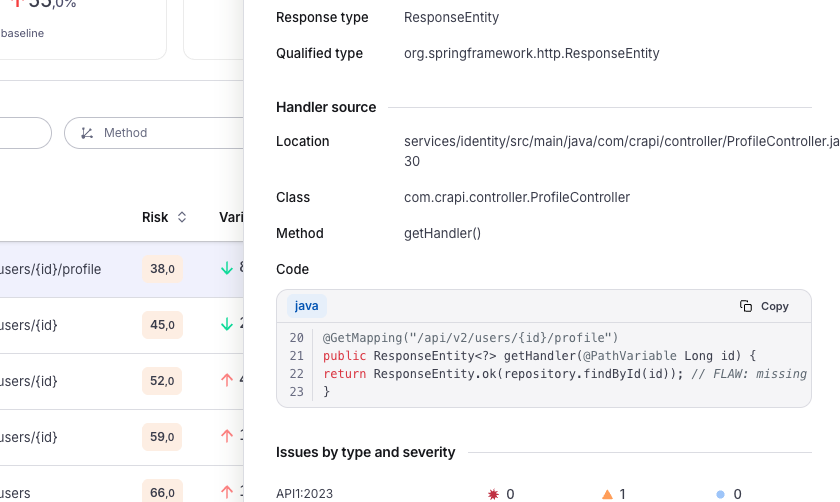
Код дахь API эрсдэлийг үйлдвэрлэлд хүрэхээс нь өмнө олж, засах.
Runtime API аюулгүй байдал нь төгсгөлийн цэг аль хэдийн урсгалыг үйлчилж эхэлмэгц ил гарсан гэж танд хэлдэг. Xygeni үүнийг кодоос олдог. pull requestзасахад нэг үнэтэй хэвээр байна commit.
API аюулгүй байдал хажууд байрладаг SAST, SCA, нууцууд, IaCболон DAST-г нэг платформ дээр байрлуулснаар таны API эрсдэл нь өөрийн гэсэн тусдаа хэрэгсэлд биш харин таны програмын бусад эрсдэлтэй хамт оршдог. login.
Статик. Xygeni нь байршуулахаас өмнө өртөлтийг олохын тулд таны програмын код болон API үзүүлэлтүүдийг шинжилдэг. Ажиллаж байгаа програмын ажиллах хугацааны туршилтын хувьд Xygeni DAST үүнийг хамардаг бөгөөд энэ хоёр нь хамтдаа ажилладаг.
Хоёр эх сурвалжаас: таны програмын эх код болон OpenAPI болон Swagger зэрэг API үзүүлэлтүүдээс. Хоёуланг нь унших нь Xygeni-д баримтжуулаагүй болон өнчин төгсгөлийн цэгүүдийг ил гаргах боломжийг олгоно.
OWASP API Security Top 10 (2023) жагсаалтын эрсдэлүүд, үүнд объектын түвшний эрх олголт эвдэрсэн (BOLA), функцын түвшний эрх олголт эвдэрсэн (BFLA), баталгаажаагүй төгсгөлийн цэгүүд, хэт их өгөгдөл илрэх, массын хуваарилалт, JWT болон CORS-ийн буруу тохиргоо, хурдны хязгаарлалт дутуу байгаа, SSRF болон зомби төгсгөлийн цэгүүд орно.
Тийм ээ. Xygeni нь төгсгөлийн цэгийн параметрүүд болон хариултуудад PII, PCI, болон PHI-г тэмдэглэдэг бөгөөд үүнийгээ ашиглан үр дүнг бодит өртөлтөөр нь эрэмбэлдэг.
Тийм. Нэмэлт сканнердах нь зөвхөн өөрчлөгдсөн төгсгөлийн цэгүүдийг шинжилдэг бөгөөд түүний үүсгэдэг манифест нь дараагийн DAST сканыг тэдгээр төгсгөлийн цэгүүд дээр төвлөрүүлж чаддаг.
Үгүй. Сканнердах нь таны өөрийн дэд бүтцэд ажилладаг. Зөвхөн үр дүнг байршуулж, тээвэрлэх явцад болон ажиллах үед хамгаална.
Үүнийг хэлбэрээр авах боломжтой Enterprise нэмэлт. Бидэнтэй ярилц, бид тантай хамт үүнийг хамрах болно.
Xygeni All-In-One AppSec платформтой хамт
Xygeni All-In-One AppSec платформтой хамт
