Танилцуулга Build Security дахь SDLC
Аюулгүй програм хангамжийн хөгжүүлэлтийн амьдралын мөчлөг (SDLC) нь програм хангамж бүтээх, байршуулах бүх үе шатанд аюулгүй байдлын практик, зарчмуудыг нэгтгэсэн цогц хандлагын жишээ юм. Эдгээрийн дотор бүтээх үе шат нь онцгой чухал юм. Энэ нь эх кодыг хоёртын код болгон хувиргаж, гүйцэтгэх үе шатыг тавьдаг газар юм. Энэ үе шат нь програм хангамжид аюулгүй байдлыг оруулахад чухал үүрэг гүйцэтгэдэг бөгөөд эмзэг байдлыг шалгах кодын нарийн шалгалт, аюулгүй байдлын бодлогын хэрэгжилт, аюулгүй байдлын асуудлууд нь өнгөрсөн үеийн бодол биш харин үндэс суурьтай байхыг баталгаажуулах зэрэг орно.
-ийн ач холбогдол Build Security Програм хангамж хөгжүүлэлтийн чиглэлээр
Build security аюулгүй програм хангамж бүтээх, болзошгүй эмзэг байдлаас урьдчилан сэргийлэх хамгаалалт болж, дагаж мөрдөхийг хангахад чухал үүрэгтэй. standards. Хөгжүүлэлтийн энэ үе шат нь кодын бүрэн бүтэн байдал болон нууцлалд хамгийн их эрсдэл учруулдаг. Алдаа нь эвдэрсэн програм хангамжийг өргөн хүрээнд тархаж болзошгүй тул эцсийн хэрэглэгчдийг хамгаалах, итгэлцэл, нийцлийг хадгалахын тулд энэ үе шатыг хамгаалах нь зайлшгүй шаардлагатай болгодог. Түүнчлэн, бүтээх үе шат нь програм хангамжийн хангамжийн сүлжээтэй холбоотой эрсдэлийг бууруулахад чухал үүрэг гүйцэтгэдэг бөгөөд аль ч хэсэгт байгаа эмзэг байдал нь өргөн хүрээтэй үр дагаварт хүргэж болзошгүй юм. Онцлон тэмдэглэж байна. build security байгууллагуудад хөгжлийн арга барилаа аюулгүйгээр хөгжүүлэх боломжийг олгож, ирээдүйн инновацийн үндэс суурийг тавьж өгдөг.
Бодит ертөнцийн үр дагаврыг тодруулах нь
Бат бөх байдлын чухал чанар build security SolarWinds Orion сүлжээний халдлага, Codecov Bash Uploader-ийн халдлага, Event-Stream-ийн халдлага, Equifax өгөгдлийн алдагдал, ялангуяа Ledger халдлага зэрэг үйл явдлуудаар арга хэмжээнүүдийг тод харуулсан болно. Эдгээр жишээнүүд нь хангамжийн сүлжээний халдлагыг хөнгөвчлөхөөс эхлээд нууц мэдээллийг их хэмжээгээр задруулах хүртэл бүтээх үе шатанд аюулгүй байдлын хяналт шалгалтын өргөн хүрээтэй нөлөөллийн тод жишээ болж өгдөг.
Ledger халдлага нь програм хангамжийн хангамжийн сүлжээний эмзэг байдлыг нарийн ашиглаж байгааг харуулж байгаа бөгөөд кибер аюулгүй байдлын салбарт гарсан чухал үйл явдлыг тэмдэглэж байна. Ledger-ийн хуучин ажилтны NPM дансыг чиглүүлсэн жадны фишинг халдлагаар эхэлсэн халдагчид Ledger-ийн програм хангамжийн холболтын хэрэгслийн хортой хувилбаруудыг нийтэлж чадсан. Энэхүү халдлага нь хэрэглэгчдийн техник хангамжийн түрийвчнээс дор хаяж 600,000 долларын алдагдалд хүргэсэн. Бүтээх процесст шууд халдсанаас ялгаатай нь энэхүү халдлага нь гуравдагч талын хамаарал болон програм хангамжийн хангамжийн сүлжээнд итгэх итгэлийг ашигласан бөгөөд орчин үеийн програм хангамжийн хөгжүүлэлтэд тулгарч буй нарийн төвөгтэй аюулыг онцолж байв. Энэхүү халдлага нь програм хангамжийн хамаарлыг аюулгүй болгохын чухал ач холбогдлыг илчилсэн төдийгүй хатуу хандалтын хяналт, итгэмжлэлийн менежмент, гуравдагч талын бүрэлдэхүүн хэсгүүдийг урьдчилан хянах шаардлагатай байгааг онцолсон. Ledger-ийн халдлага нь програм хангамжийн хангамжийн сүлжээнд аюулгүй байдлыг үл тоомсорлох, шууд болон шууд бус халдлагаас хамгаалах цогц аюулгүй байдлын арга хэмжээ авахын ач холбогдлыг тод сануулж байна.
Сүүлийн үед гарсан хамгийн өргөн хүрээтэй, нарийн төвөгтэй халдлагуудын нэг болох SolarWinds Orion хакерын халдлага нь SolarWinds програм хангамжийг бүтээх үйл явцын эмзэг байдлыг ашиглахыг зорьсон юм. Халдагчид програм хангамжийг шинэчлэх явцад уг системийг бүтээх явцад муу кодыг суулгаж, засгийн газрын томоохон агентлагууд болон корпорацуудыг оролцуулан 18,000 үйлчлүүлэгч рүү илгээсэн. Энэ нь хангамжийн сүлжээнд ийм халдлага хэр аюултай, өргөн хүрээтэй байж болохыг онцолсон.

Codecov нь эвдэрсэн кодын хамрах хүрээг турших аппликейшн юм. Халдагчид түүний Bash Uploader скриптийг өөрчилж, мянга мянган үйлчлүүлэгчдийн орчноос өгөгдлийг амжилттай шүүрч авч чадсан. Ингэснээр угсралтын хэрэгслүүд хэрхэн эрсдэлтэй байж болохыг онцолж, бүтээх скрипт болон хэрэгслүүдийн бүрэн бүтэн байдлыг хангах ёстойг нотолж байна.
Event-Stream ослын хувьд маш алдартай NPM багц эвдэрсэн. Энэ багцад анхны засварлагч нь хяналтаа хүсэл тэмүүлэлтэй засварлагч дүр эсгэсэн халдагчид шилжүүлсэн. Хожим нь халдагч нь нэг тодорхой криптовалютын платформ руу чиглэсэн хортой зорилготой багц руу ашигтай ачаалал оруулсан. Энэ бол хамаарлын эмзэг байдлын эрсдэлийн профайл болон компани гуравдагч талын багц болон засварлагчдад хийх ёстой бодит түвшинг харуулсан кейс судалгааны төгс жишээ юм.
Equifax өгөгдлийн алдагдлыг угсралтын үе шатандаа байгаа эмзэг байдал гэж үзэхгүй ч шинэчлэгдэх ёстой байсан бөгөөд эмзэг байсан гуравдагч талын санг (энэ тохиолдолд Apache Struts) шинэчлээгүйгээс улам дордуулсан. Энэ нь 147 сая хүнд нөлөөлсөн. Equifax-ийн алдаа нь бүх талаараа хамаарлын менежментийн талаарх анхааруулга юм.
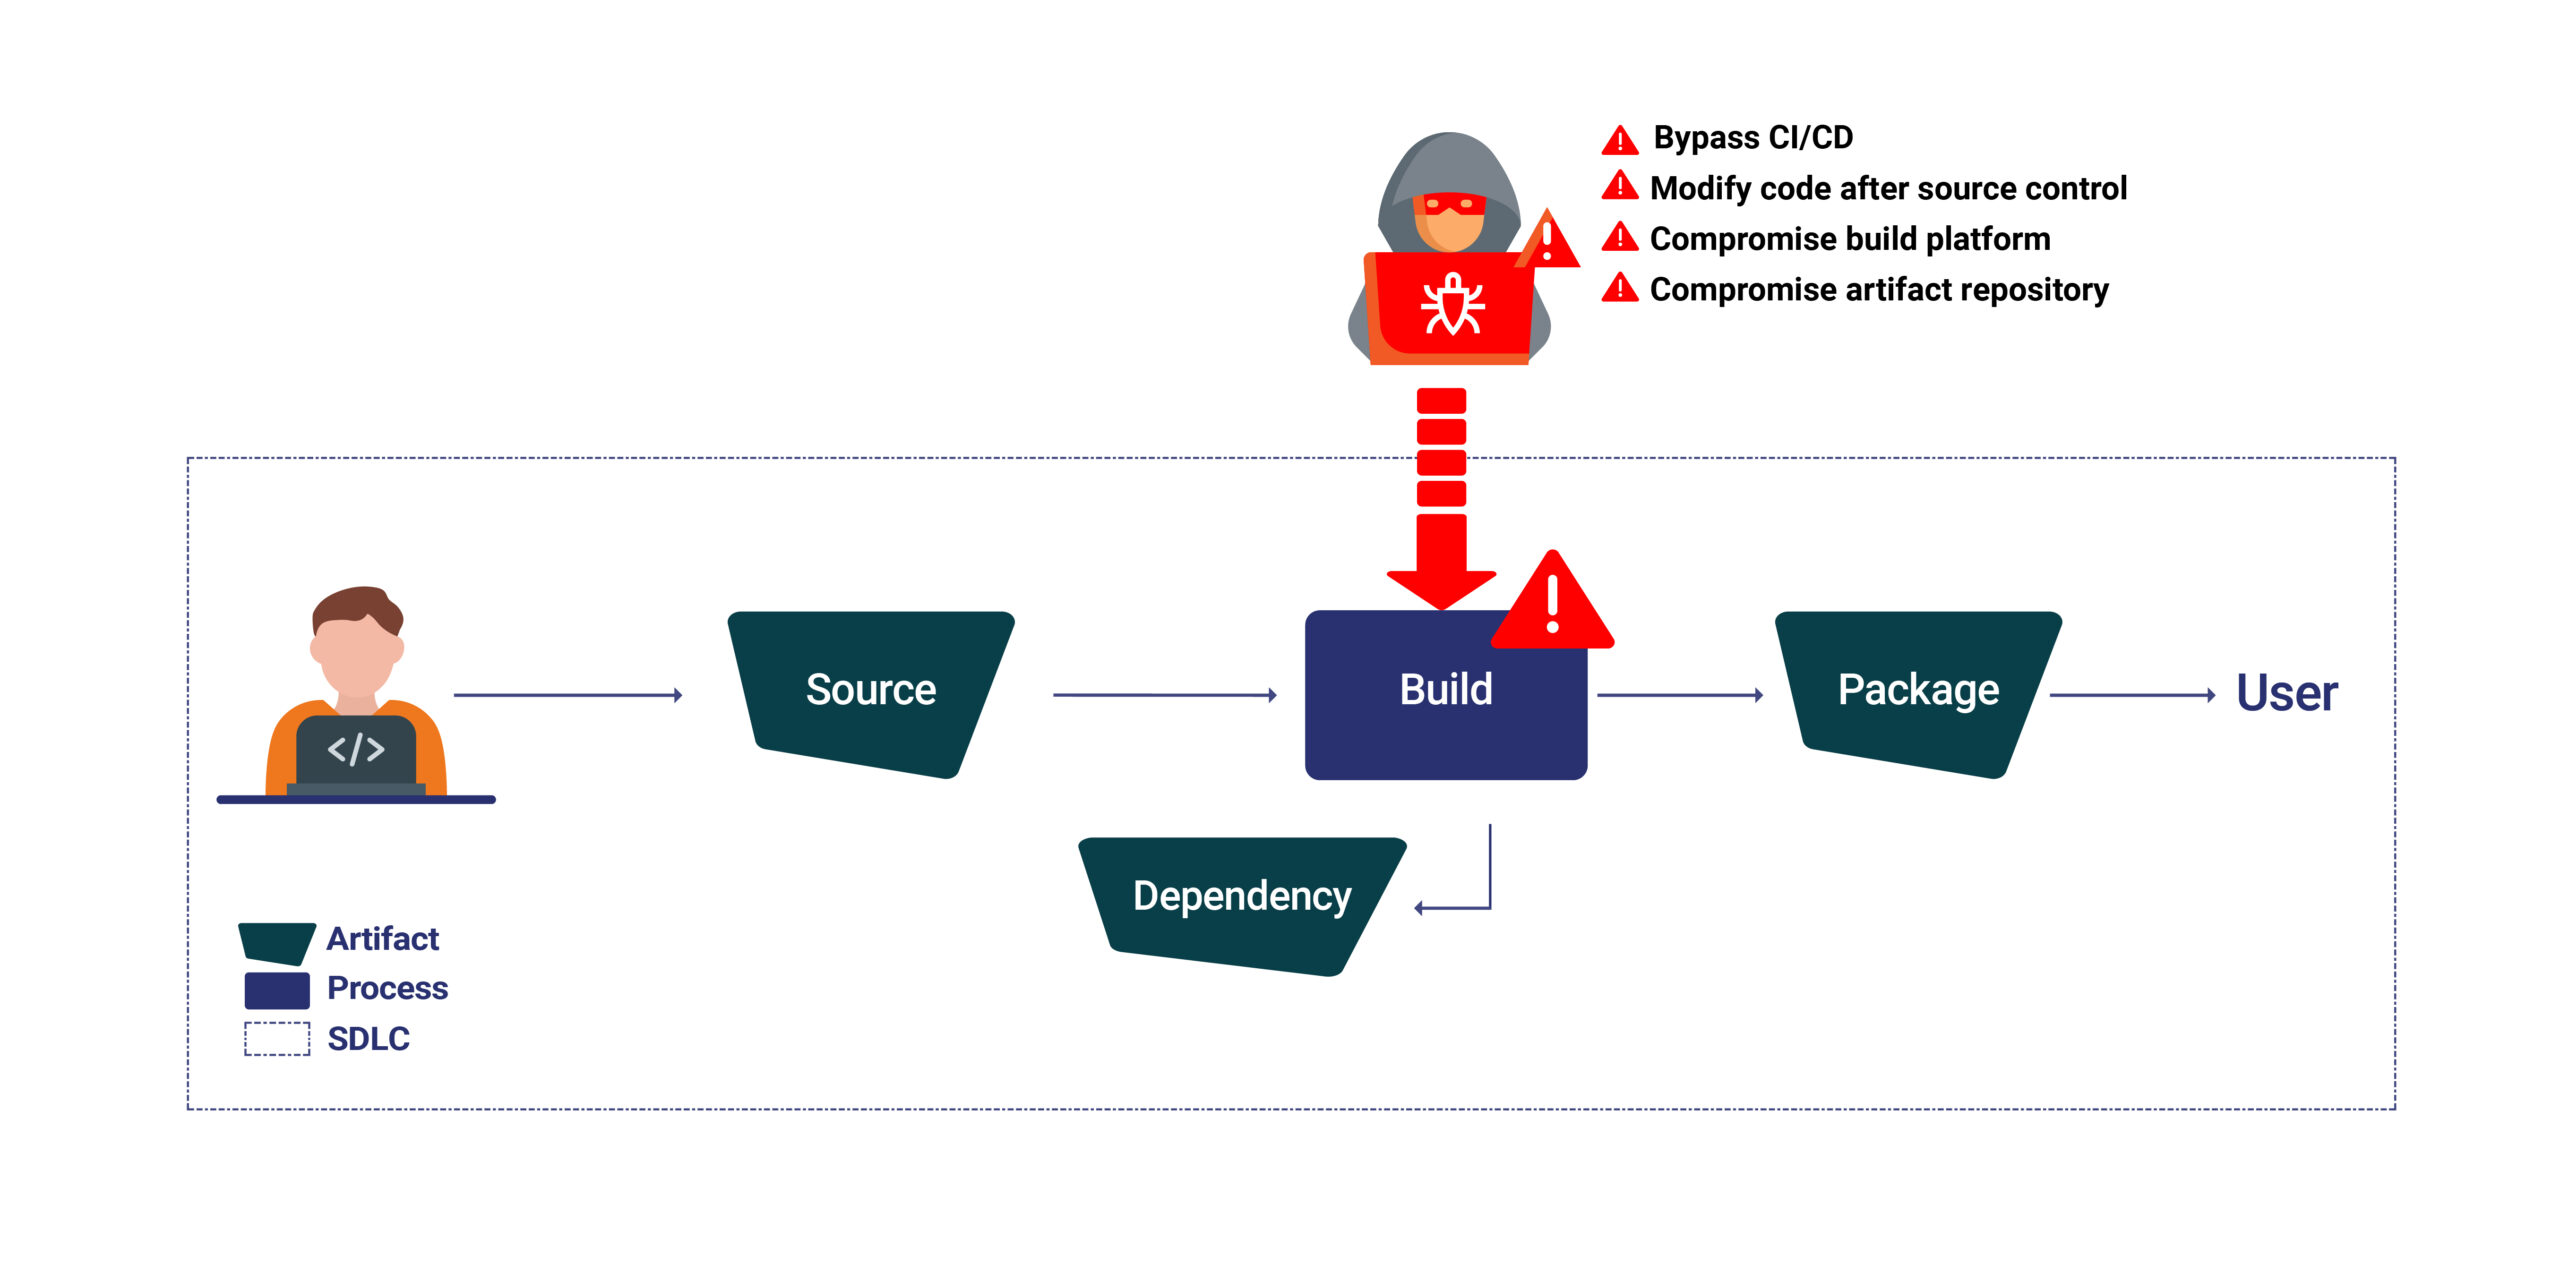
Орчин үеийн програм хангамжийн хөгжүүлэлтийн нарийн төвөгтэй сүлжээнд бүтээх үе шат нь эх кодыг гүйцэтгэх боломжтой програм хангамж болгон хувиргах чухал цэг болж байна. Энэ үе шат нь зөвхөн эмхэтгэх тухай биш, харин эцсийн бүтээгдэхүүний аюулгүй байдал, бүрэн бүтэн байдлыг хангах тухай юм. Энэ үе шатанд тулгарч буй нийтлэг аюул заналыг таних нь найдвартай байдлыг хадгалахын тулд хамгийн чухал юм. software supply chain securityЭдгээр аюул заналхийлэл болон тэдгээрийг бууруулах цогц стратегийг илүү гүнзгий судлахын тулд дэлгэрэнгүй ойлголтуудыг судлах талаар бодож үзээрэй. Програм хангамжийн хангамжийн сүлжээг бүтээх үе шатанд тулгарч буй аюул занал.
- алгасан CI/CD PipelinesХамгаалалтын арга хэмжээг зөрчих CI/CD процессууд нь халдагчид чухал аюулгүй байдлын шалгалтыг алгасаж, хортой кодыг уг бүтээц рүү шууд оруулах боломжийг олгодог.
- Кодын дараах эх сурвалжийн хяналтыг өөрчлөх: Эх кодын дараа хийгдсэн өөрчлөлтүүд commitЭх сурвалжийн хяналтад хандах нь зөвшөөрөлгүй өөрчлөлтүүдийг оруулж, програм хангамжийн бүрэн бүтэн байдлыг алдагдуулж болзошгүй.
- Бүтээх үйл явцыг алдагдуулахБүтээх процессыг шууд өөрчлөх нь хортой код оруулах, бүтээх гарал үүслийг өөрчлөх эсвэл үйл явцыг бүхэлд нь тасалдуулахад хүргэж болзошгүй.
- Авлигын репозиторуудыг эвдэж байна: Артефактын санд зөвшөөрөлгүй нэвтрэх эсвэл тэдгээрийг өөрчлөх нь байршуулах үйл явцыг тасалдуулж, хангамжийн сүлжээнд эвдэрсэн програм хангамжийг нэвтрүүлж болзошгүй.
Хордлоготой Pipeline Цаазаар авах ял (PPE): Илүү гүнзгий аюул занал
Хордлоготой Pipeline Халдагчид бүтээх процессыг өөрчлөх замаар гүйцэтгэх (PPE) эмзэг байдал үүсдэг. CI/CD pipeline шууд тохиргоо (Шууд PPE, эсвэл D-PPE) эсвэл файлуудыг өөрчлөх замаар pipeline лавлагаа (Шууд бус хувийн хамгаалах хэрэгсэл, эсвэл I-PPE). Ийм халдлага нь програм хангамжийн бүрэн бүтэн байдлыг ноцтойгоор алдагдуулж, эрт илрүүлэлт болон хамгаалалтын механизмыг чухал болгодог.
ХХХ-ийн хувилбаруудыг ойлгох
Хэрэгжүүлэх нь үр дүнтэй Build Security Арга хэмжээ
Эдгээр аюул заналхийлэл, эмзэг байдлыг бүтээх үе шатанд даван туулахын тулд NIST зэрэг байгууллагуудын тодорхойлсон зөв ашигласан хүрээ, шилдэг туршлагыг дагаж мөрдөх шаардлагатай. Дээрх бүх зүйлийг програм болон дагаж мөрдөх замаар сайжруулж болно. NIST-ийн Аюулгүй Програм Хангамж Хөгжүүлэлтийн Хүрээ (SSDF)), бусад эх сурвалжуудын дунд дараах аргуудаар биеийн галбираа сайжруулах.
Нэн шаардлагатай Build Security Шилдэг туршлага:
- Аюулгүй кодчилол: Хөгжүүлэлтийн туршид код бичих аюулгүй байдлын шилдэг туршлагыг хэрэгжүүлэх. Бүтээх процессын аль болох эрт үед статик кодын шинжилгээний хэрэгслүүдийг ашиглан болзошгүй эмзэг байдлыг тодорхойлох.
- Програм хангамжийн бүтцийн шинжилгээ (SCA): нэгтгэх SCA таны хэрэгслүүдтэй CI/CD pipeline програм хангамжид ашиглагдаж буй мэдэгдэж буй эмзэг байдалтай нээлттэй эхийн хамаарлуудыг илрүүлж, шинэчилж байх Програм хангамжийн материалын жагсаалт (SBOM).
- Аюулгүй барилгын орчин: Бүтээх сервер болон репозитор руу зөвшөөрөлгүй нэвтрэх цэгүүдийг хязгаарлаж болох хамгийн хүчтэй хандалтын хяналтыг ашиглаарай.
- Тасралтгүй хяналтын хэрэгслүүд үндсэндээ бүтээх орчинд болж буй аливаа хэлбэрийн сэжигтэй үйл ажиллагааг илрүүлэхийг илтгэнэ. Үүнийг баталгаажуулж, аюулгүйгээр дамжуулах болно pipeline дижитал гарын үсэг зурснаар. Олдворыг байршуулахаас өмнө түүний жинхэнэ эсэхийг баталгаажуулахын тулд янз бүрийн баталгаажуулалтын механизмыг бий болгох ёстой.
Хүч Build Attestations
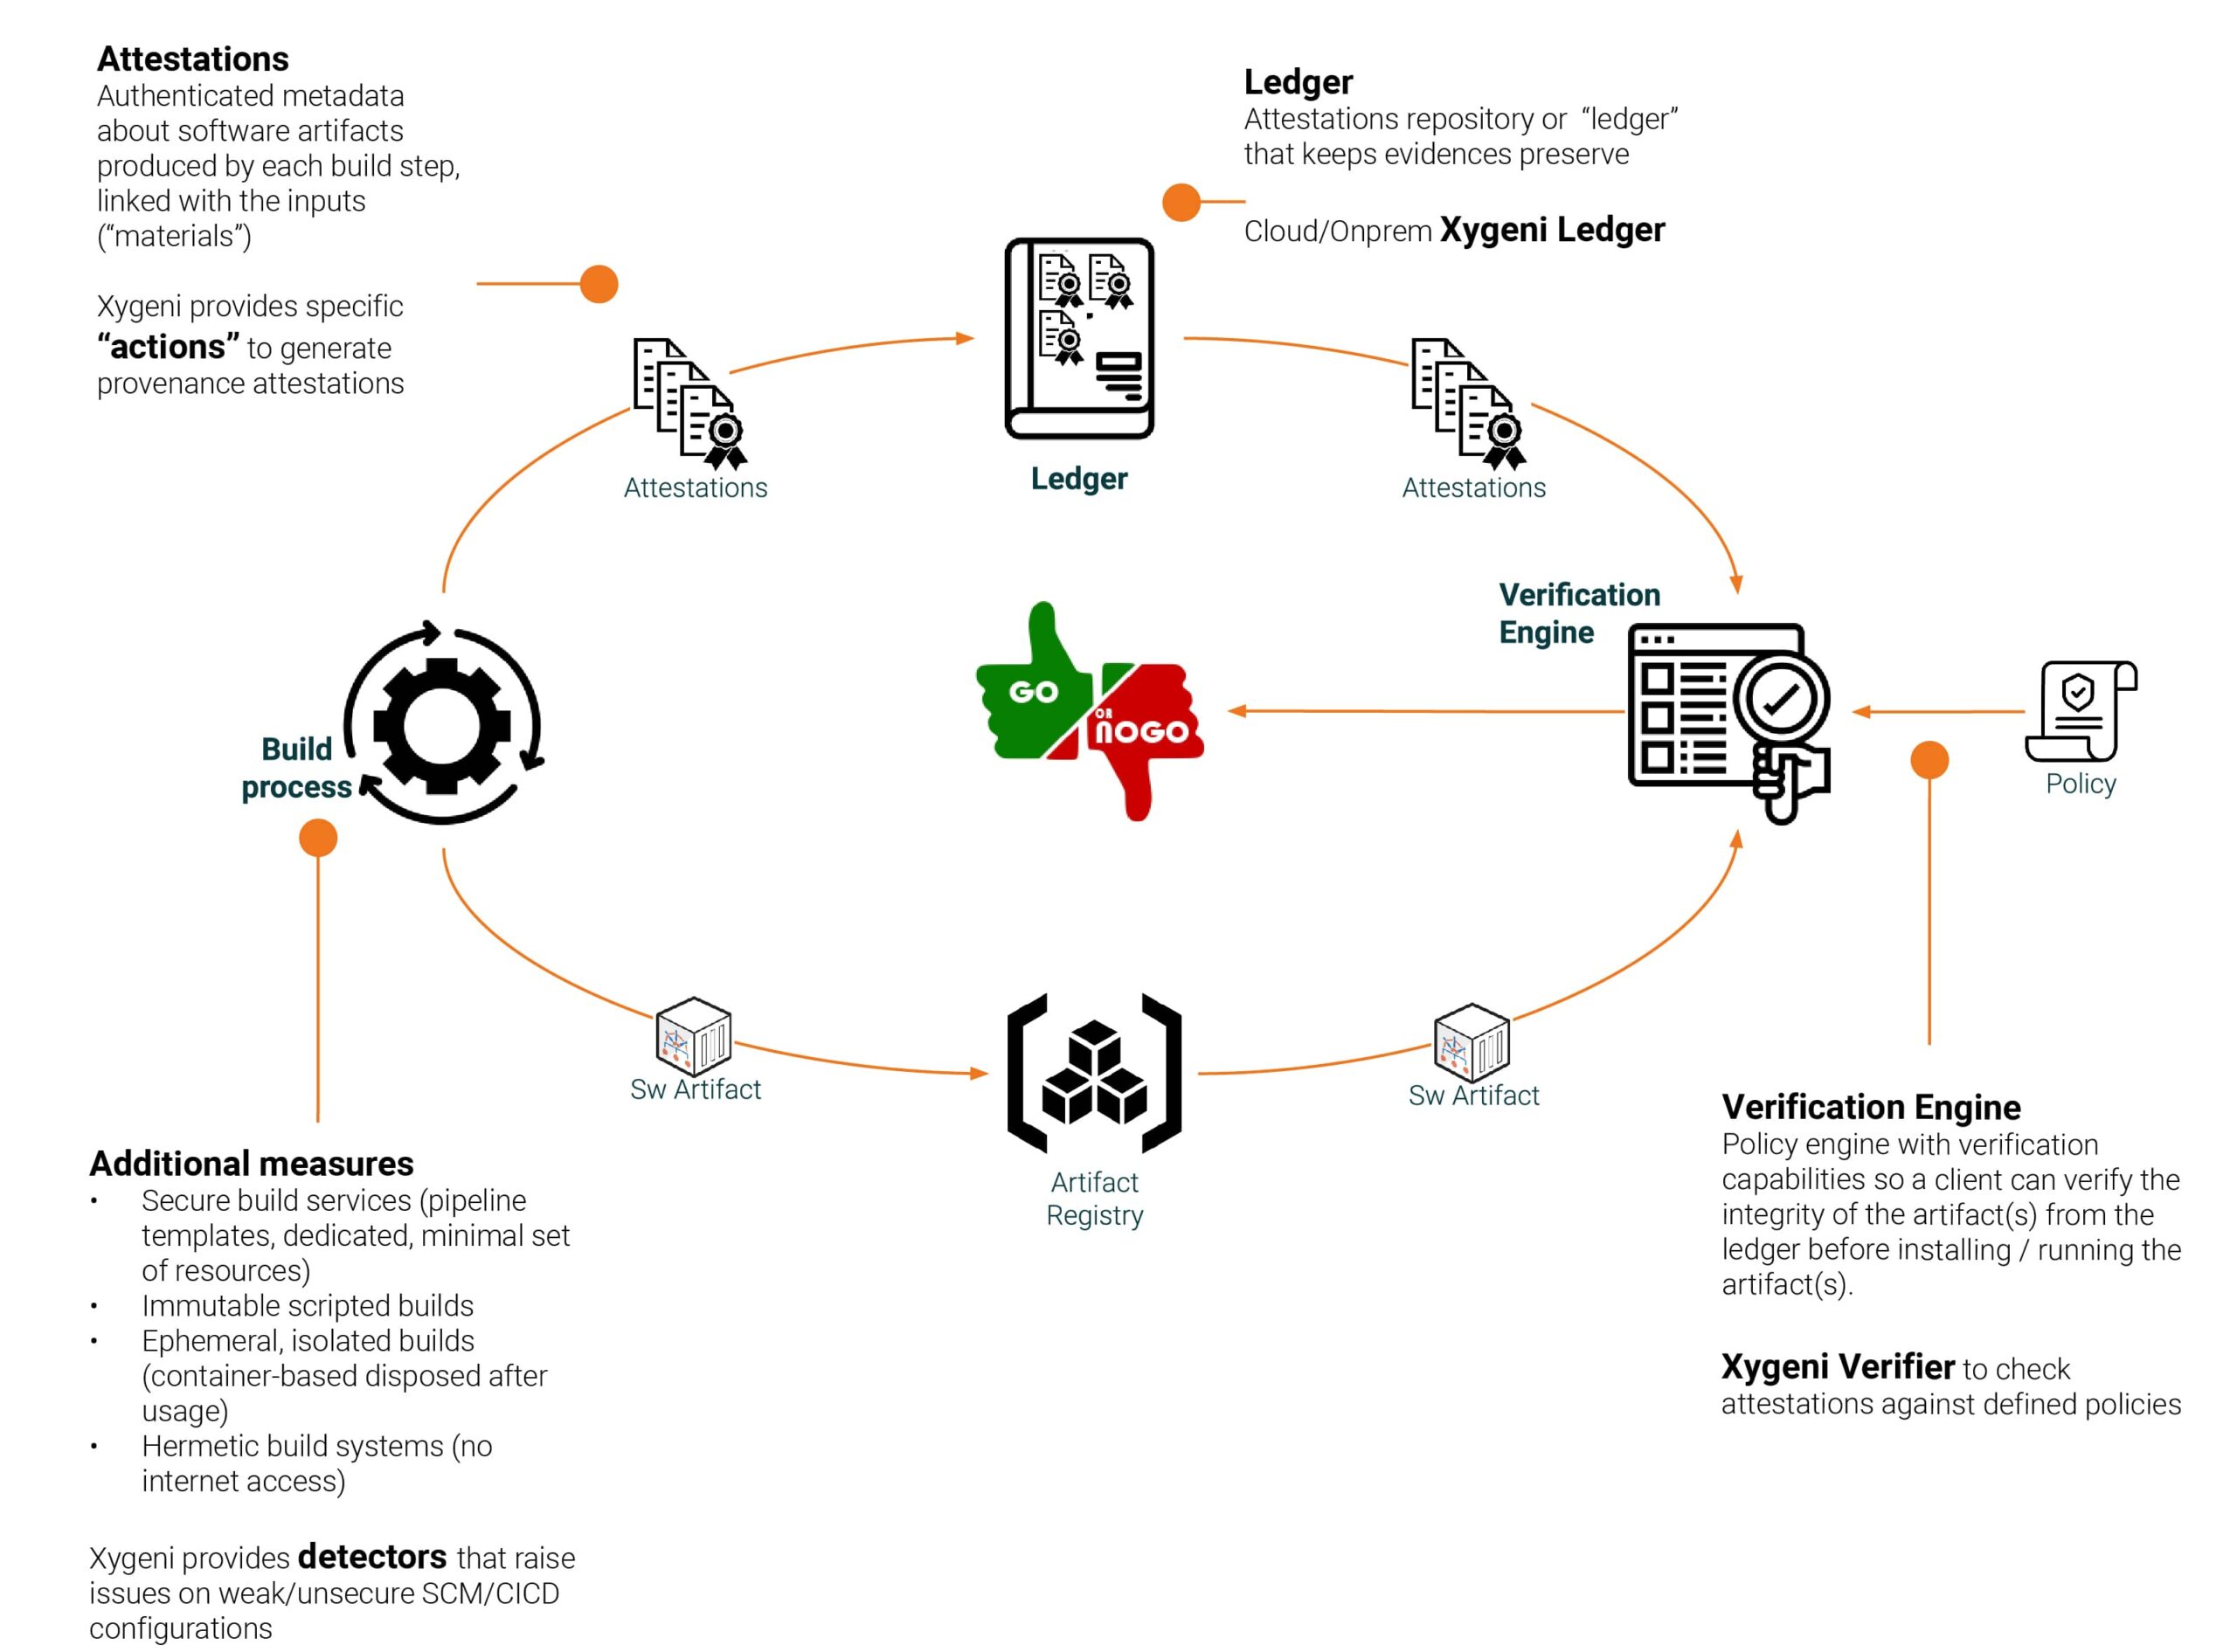
Аюулгүй код бичих, аюулгүй бүтээх орчин гэх мэт сайн шилдэг туршлагууд хамгийн чухал боловч Xygeni Build Security Шийдэл нь тэд яг үүнийг хийдэг. Манай шийдэл нь таны ажлын урсгалтай нэгтгэгдэж, цогц арга замыг санал болгодог build security үүнд гэрчлэх эрх мэдэл багтана.
Барилгын баталгаажуулалтыг угсралтын жинхэнэ байдал, бүрэн бүтэн байдлыг баталгаажуулсан гарын үсэг зурсан баримт бичиг гэж бодоорой. Барилгын баталгаажуулалт гэдэг нь яг юу вэ гэвэл угсралтын процессын дэлгэрэнгүй мэдээллийг баримтжуулсан криптографийн гарын үсэг зурсан мета өгөгдлийн цуглуулга юм. Эдгээр нь угсралтын процессын хамгаалалт бөгөөд дараахь зүйлсээс үүдэлтэй олон давуу талыг авч үздэг.
- Ил тод байдлыг сайжруулсан: Барилгын баталгаажуулалт нь Барилгыг бүтээхэд ашигласан бүтээх орчин, хэрэгслүүд, тохиргоо болон хамаарлуудыг тодорхой харснаар итгэлцлийг бий болгодог. Ийм ил тод орчин нь итгэлцэл, магадгүй хамтын ажиллагааг өдөөх болно.
- Баталгаажуулалтын туршид Pipeline: Гэрчилгээ нь бүх үе шатуудад CI/CD pipeline, эх кодоос эхлээд эцсийн бүтээгдсэн эд өлгийн зүйлс хүртэл жинхэнэ эсэхийг шалгаж болно. Энэ нь барилгын явцад зөвшөөрөлгүй өөрчлөлт ороогүй эсэхийг шалгадаг.
- Хяналт, аудитын илүү бат бөх суурь: Баталгаажуулалтын доторх дэлгэрэнгүй өгөгдөл нь хөгжүүлэлтийн амьдралын мөчлөгийн туршид аюулгүй байдлын шинжилгээг тасралтгүй хийх үндэс суурийг тавьж, бууруулах шаардлагатай аливаа эмзэг байдлыг урьдчилан илрүүлэх боломжийг олгодог.
Хэрхэн Xygeni Build Security Хөшүүргийн гэрчилгээ
Энэ бол хаана байна Build Security Шийдэл нь дараах ойлголтыг авдаг Build Attestations Автоматжуулалтыг хэрэгжүүлснээр нэг алхам урагшилж, Xygeni нь илүү өргөн хүрээтэй арга барилаар нэг том алхам хийж байна.
- Баталгаажуулалтын үүсгүүрийн автоматжуулалт: Xygeni нь баталгаажуулалтын үүсэлтийг автоматжуулсан байх ёстой бөгөөд гараар оролцоогүйгээр, бүх бүтээн байгуулалтад тууштай баталгаажуулалт хийх замаар хуурамчаар үйлдсэнийг нотлох баталгаажуулалтыг бий болгодог.
- Нотлох баримт цуглуулах, хадгалах аюулгүй байдал: Xygeni нь нотлох баримт цуглуулах, хадгалах арга замын аюулгүй байдлыг хангадаг. Энэ нь барилгын үйл явцын өнцөг булан бүрээс нотлох баримтыг маш болгоомжтой цуглуулдаг. Энэ нь цуглуулгыг манай аюулгүй хадгалах дэд бүтцэд хадгалдаг бөгөөд баталгаажуулалт бүрэн бүтэн байдлыг баталгаажуулдаг.
- Мөхлөгт баталгаажуулалтын хяналтууд: Манай шийдэл нь баталгаажуулалтыг хянадаг бөгөөд энэ нь нэгэн хэвийн явагддаг. Энэ нь тохируулж болох бодлогын багцыг өгдөг; шалгалтыг үйл явцад оруулж эсвэл хасаж болох бөгөөд сүүлийнхийг нь хэрэгцээнд нь тохируулан нарийн тохируулдаг.
- Бодит цагийн аюул заналхийллийг гүнзгийрүүлэн илрүүлэх: Xygeni-ийн тайлангийн цогц функцууд нь энгийн дамжуулалт/алдаа мэдэгдлээс давсан. Манай систем нь таны бүтээх үйл явцад хэрэгжих боломжтой ойлголтуудыг өгч, болзошгүй эмзэг байдлыг урьдчилан мэдэж, засахад тань туслах болно.
Xygeni-ийн давуу тал: Таны итгэж болох давуу талууд
Хөшүүргээр Xygeni Build Security, та олон төрлийн ашиг тусыг хүртэх болно:
- Итгэлцэл, ил тод байдал сайжирсан: Барилгын баталгаажуулалт нь бүх оролцогч талуудад барилгын үйл явцын тодорхой дүр зургийг танилцуулах боломжийг олгодог бөгөөд энэ үйл явцад итгэлцэл, хамтын ажиллагаа нэмэгддэг.
- Алдаа болон эмзэг байдлын эрсдэлийг багасгах нь: Автоматаар баталгаажуулалт үүсгэх болон баталгаажуулах нь алдаа болон эмзэг байдлын эрсдэлийг хүний хувьд хамгийн бага хэмжээнд хүртэл бууруулж, улмаар барилгын туршид аюулгүй байдлыг тогтвортой хангадаг. pipeline.
- Програм хангамжийн чанарыг сайжруулах: Илүү чанартай, илүү аюулгүй програм хангамжийн бүтээгдэхүүн хүргэхийн тулд баяжуулсан аюул заналын мэдээлэл болон гүнзгий ойлголтыг олж аваарай.
- Хялбаршуулсан дагаж мөрдөх: Xygeni-г NIST SP 800-204D зөвлөмжтэй уялдуулж байгаа нь нийцлийн хүчин чармайлтыг хялбаршуулдаг.
Илүү ихийг мэдэхэд бэлэн үү? Манайх хэрхэн ажиллахыг мэдэхийн тулд өнөөдөр Xygeni-тэй холбогдоно уу Build Security шийдэл нь танай хөгжүүлэлтийн багуудыг чадавхжуулж чадна.