






Гарчиг
Waterfall зэрэг уламжлалт програм хангамж хөгжүүлэх арга зүйгээс Agile болон DevOps руу шилжих нь илүү үр ашигтай, уян хатан, хамтын ажиллагааны арга барил руу шилжих шилжилтийг илэрхийлж байна. Энэхүү хувьслын гол цөм нь тасралтгүй интеграци ба тасралтгүй байршуулалтын практикууд бөгөөд аюулгүй байдалд чиглэсэн нэгдсэн анхаарал юм. DevSecOps програмууд— дүрмийг дахин бичиж, програм хангамжийн хөгжүүлэлтийн орчныг өөрчлөх. Програм хангамжийн чанарыг сайжруулах, хүргэлтийг хурдасгах, аюулгүй байдлыг өөрсдийн үйл ажиллагаанд нэвтрүүлэх арга замыг хайж буй багуудад зориулав. pipelines, хамгийн сайныг нь баримтлах CI/CD дадал зуршил бол гол түлхүүр юм.
-ийн ач холбогдол CI/CD Орчин үеийн хөгжилд
CI/CD Шилдэг туршлагууд нь хөгжүүлэлтийн багууд алдааг хэрхэн засч, програм хангамжийн чанарыг сайжруулж, кодоос эхлээд аяллыг автоматжуулснаар шинэчлэлтүүдийг хэрхэн хурдасгадаг арга замыг өөрчилдөг. commit байршуулалт хүртэл. DevSecOps дээр эхнээс нь аюулгүй байдлыг хангасан үед аюулгүй програмуудыг үр дүнтэй бүтээх бат бөх суурийг тавьдаг.
ойлгох нь CI/CD Шилдэг туршлага
Тасралтгүй Интеграци (CI): Чанар ба Хурдны Тулгуур Чулуу
CI гэж юу вэ?
Тасралтгүй интеграци гэдэг нь кодын өөрчлөлтийг автоматжуулсан туршилтуудыг ажиллуулдаг хуваалцсан репозиторт байнга нэгтгэх практик бөгөөд ингэснээр кодын өндөр чанар, алдааг эрт илрүүлэх баталгаа болдог.
CI-ийн давуу талууд:
- Алдааг эрт илрүүлэх: Туршилтыг автоматжуулах нь асуудлыг эрт илрүүлэх боломжийг олгодог бөгөөд дараа нь засах зардлыг бууруулдаг.
- Кодын чанарыг сайжруулах: Код чанарт нийцэж байгааг баталгаажуулдаг standardнэгтгэхээс өмнө s нь тогтвортой кодын баазыг бий болгоход хувь нэмэр оруулдаг.
- Илүү хурдан санал хүсэлтийн давталт: Хөгжүүлэгчдэд шуурхай санал хүсэлтийг өгч, хурдан тохируулга хийх боломжийг олгодог.
Тасралтгүй байршуулалт (CD): Програм хангамжийн хүргэлтийг оновчтой болгох
CD гэж юу вэ?
Тасралтгүй байршуулалт нь програмуудыг янз бүрийн орчинд хүргэхийг автоматжуулж, хамгийн сүүлийн үеийн функцууд болон засваруудыг хэрэглэгчдэд хялбархан хүртээмжтэй болгодог.
CD-ийн давуу талууд:
- Хялбаршуулсан байршуулалтын үйл явц: Хүний алдааг багасгаж, зах зээлийн бэлэн байдлыг хурдасгадаг.
- Бүтээмжийг нэмэгдүүлэх: Хөгжүүлэгчдэд байршуулах ажлуудаас илүү инновацид илүү анхаарлаа төвлөрүүлэх боломжийг олгодог.
- Хувилбарын давтамж нэмэгдсэн: Шинэчлэлтүүдийг хурдан бөгөөд үр дүнтэй нэвтрүүлэхэд дөхөм болж, хэрэглэгчийн шаардлагыг шуурхай хангана.
Хэрэгжүүлэх CI/CD Амжилтанд хүрэх шилдэг туршлагууд
1. Аюулгүй код бичих дадал
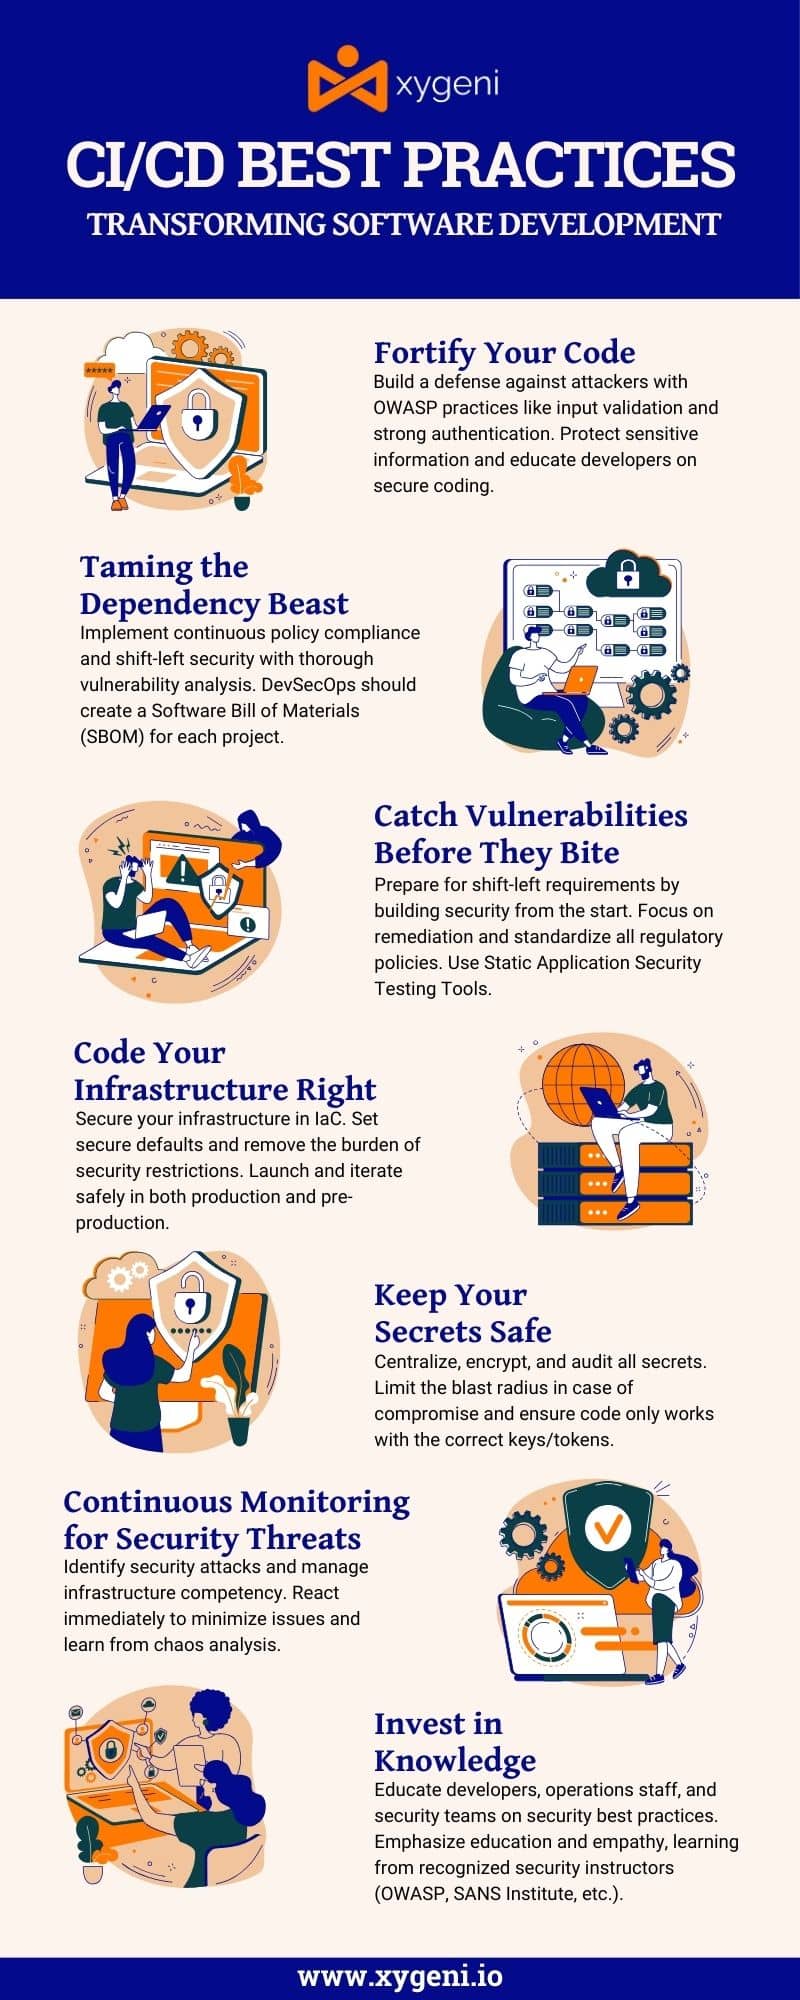
Аюулгүй код бичих дадал нь халдлагаас хамгаалах бат бөх програм хангамж хөгжүүлэхэд чухал үүрэгтэй. OWASP-ийн аюулгүй код бичих практикийн хурдан лавлах гарын авлага програм хангамж хөгжүүлэх мөчлөгийн туршид хөгжүүлэгчид хэрэгжүүлэх ёстой чухал аюулгүй байдлын арга хэмжээг тодорхойлсон өргөн хүрээтэй гарын авлага болж өгдөг.
Гол практикт дараахь зүйлс орно.
- Оролтын баталгаажуулалт: SQL тарилга гэх мэт тарилгын халдлагаас урьдчилан сэргийлэхийн тулд GET болон POST хүсэлт, күүки болон гадаад системээс ирсэн өгөгдөл зэрэг бүх ирж буй өгөгдлийг шалгана уу.
- Гаралтын кодчилол: Хөтөч эсвэл бусад системд гарах өгөгдөл кодлогдсон эсэхийг шалгаарай, ингэснээр сайт хоорондын скрипт (XSS) гэх мэт тарилгын алдаанаас урьдчилан сэргийлэх бөгөөд бүх гаралтын өгөгдлийг гүйцэтгэгдэх код биш, харин шууд өгөгдөл гэж үзэх хэрэгтэй.
- Баталгаажуулалт ба Нууц үгийн удирдлага: Аюулгүй баталгаажуулалтын процесс болон нууц үгийн менежмент нь чухал юм. Харгис хүчирхийллийн халдлагаас урьдчилан сэргийлэхийн тулд нууц үг хадгалахад урт давстай хүчтэй криптографийн хэш функцуудыг ашиглаарай.
- Алдаа болон онцгой тохиолдлуудыг зохицуулах: Халдагчид алдааны мессежээр дамжуулан системийн мэдээллийг цуглуулахаас урьдчилан сэргийлэхийн тулд алдаа болон үл хамаарах зүйлсийг жигд зохицуулах хэрэгтэй.
- Тохиргооны удирдлага: Мэдээлэл алдагдахаас урьдчилан сэргийлэхийн тулд систем болон програмын тохиргоог найдвартай удирдана уу.
- Мэдрэмтгий мэдээллийн хамгаалалт: Санхүү, эрүүл мэндийн болон хувийн мэдээлэл зэрэг мэдрэмтгий өгөгдлийг аюулгүй зохицуулах нь зайлшгүй чухал юм.
- XML задлан шинжлэх: XML нь вэб програмуудад өргөн хэрэглэгддэг бөгөөд халдлагад өртөж болзошгүй тул аюулгүйгээр зохицуулагддаг эсэхийг шалгаарай.
- Файл болон нөөцийн хамгаалалт: Мэдрэмтгий файл болон лавлах руу зөвшөөрөлгүй нэвтрэхээс урьдчилан сэргийлэхийн тулд файлын систем болон нөөцөд хандах хандалтыг хамгаална уу.
- Мессежийн аюулгүй байдал: Ялангуяа бизнесийн үйл явцад XML ашиглах үед мессежийн аюулгүй байдлыг хангана.
- Мэдээллийн хамгаалалт: Хадгалах болон дамжуулах явцад мэдрэмтгий өгөгдлийг хүчтэй хамгаалалтад оруулах.
2. Хараат байдлын менежмент
Хамаарлын менежмент нь таны төсөл хамааралтай гадаад номын сан, багцуудыг хянах, шаардлагатай үед шинэчлэх зэрэг чухал програм хангамж хөгжүүлэх ажил юм. Энэ нь төслийн багууд бүрэлдэхүүн хэсгүүдийг шинэчилж, аюулгүй байлгаж, эмзэг байдлын эрсдлийг бууруулж, халдагчдаас өөрсдийгөө хамгаалдаг арга юм. Өнөөгийн програм хангамжийн нарийн төвөгтэй байдал, хоорондоо холбоотой шинж чанарыг харгалзан үзвэл ганц хуучирсан эсвэл эмзэг бүрэлдэхүүн хэсэг нь бүхэл бүтэн програмын аюулгүй байдлыг алдагдуулж болзошгүй юм. Иймэрхүү хэрэгслүүд Ксигени CI/CD Аюулгүй байдал болон дагаж мөрдөх NIST-ийн удирдамжууд software supply chain security нь чухал практикууд юм.
Үр дүнтэй хамаарлын менежментийг хэрэгжүүлэх
- Автоматжуулсан эмзэг байдлыг сканнердах: Хэрэгсэл Xygeni нээлттэй эхийн аюулгүй байдал Төслийн хамаарлыг мэдэгдэж буй эмзэг байдлын мэдээллийн сантай (жишээ нь Үндэсний эмзэг байдлын мэдээллийн сан [NVD]) харьцуулан автоматжуулсан сканнердах боломжийг олгодог. Эдгээр эмзэг байдлыг аль болох эрт илрүүлэх нь чухал юм.
- Тасралтгүй хяналт: Зөвхөн хөгжүүлэлтийн үед төдийгүй програмын амьдралын мөчлөгийн туршид шинэ эмзэг байдлын хамаарлыг тасралтгүй хянаж байх. Үүнийг дараахтай нэгтгэж болно. CI/CD pipeline тиймээс энэ нь шинээр гарч ирж буй эмзэг байдлаас үргэлж нэг алхам түрүүлж байдаг.
- Автоматжуулсан Нөхөөс Удирдлага: Эмзэг байдлыг тодорхойлоод зогсохгүй хамаарлыг илүү аюулгүй хувилбар руу шинэчлэх үйл явцыг автоматжуулдаг хэрэгслийг ашиглаарай. Энэ нь хамаарлыг шинэчилж байх гарын авлагын зардлыг бууруулдаг.
- Бодлогын хэрэгжилт: Гуравдагч талын хамаарлын тухайд хатуу бодлого хэрэгжүүл. Энэ нь хуучирсан номын сан эсвэл хугацаа нь дууссан лиценз ашиглах эрсдэлийг бууруулах гайхалтай арга юм. Шинэ хамаарлуудыг аюулгүй байдлын нарийвчилсан хяналттай байлгахыг шаардах. Мэдэгдэж буй эмзэг байдалтай номын сангуудыг ашиглаж болохгүй гэдгийг хатуу мөрдөх. Мөн хугацаа нь дууссан эсвэл бусад тохиолдолд шаардлага хангаагүй лицензтэй номын санг ашиглаж болохгүй. Дээрх зүйлсийг хэрэгжүүлж чадах хэрэгслүүдийг ашиглаарай. Тэд таныг болон таны үе тэнгийнхнийг эрсдэлтэй эсвэл шаардлага хангаагүй багцуудыг таны төслүүдэд оруулахаас чимээгүйхэн аварч чадна.
- Програм хангамжийн материалын жагсаалт (SBOM): Үүсгэж, засвар үйлчилгээ хийх SBOM (Програм хангамжийн материалын жагсаалт) нь гуравдагч талын бүрэлдэхүүн хэсэг, түүний хувилбар болон бүх хамаарлыг баримтжуулах төсөл бүрийн хувьд юм. Энэхүү цогц бүртгэл нь ил тод байдлыг нэмэгдүүлж, илэрсэн эмзэг байдалд хурдан хариу үйлдэл үзүүлэх боломжийг олгодог. Автоматжуулалт SBOM Үйлдвэрлэл болон засвар үйлчилгээ нь тасралтгүй нарийвчлал, шинэчилсэн мэдээллийг баталгаажуулдаг. Аюулгүй байдлын байр суурь, нийцлийг сайжруулахыг эрмэлздэг байгууллагуудын хувьд оновчтой болгох хэрэгслүүд SBOM удирдлага нь үнэ цэнэтэй хөрөнгө оруулалт юм.
- Хөгжүүлэгчийн боловсрол ба мэдлэг: Хөгжүүлэгчдэд хамаарлын менежментийн ач холбогдол болон аюулгүй код бичих шилдэг туршлагуудын талаар мэдлэг олгох. Мэдлэг нь илүү сайн үр дүнд хүргэж чаднаcisгуравдагч талын бүрэлдэхүүн хэсгүүдийг сонгох, удирдахад ион үүсгэх.
- Хараат бус байдлын тусгаарлалт: Боломжит эмзэг байдлын нөлөөллийг багасгахын тулд хамаарлуудыг аль болох тусгаарлах хэрэгтэй. Контейнержүүлэлт гэх мэт техникүүд нь эксплойтыг эмзэг бүрэлдэхүүн хэсгээс гадуур хүрэхээс хязгаарлахад тусалдаг.
3. Статик програмын аюулгүй байдлын тест (SAST)
Статик програмын аюулгүй байдлын тест (SAST) нь хортой код байгаа эсэхийг илтгэж болох хэв маяг эсвэл дарааллыг тодорхойлох чадвартай кодыг маш нарийн түвшинд шинжлэх замаар програмын аюулгүй байдлыг үнэлдэг. SAST Шийдлүүд нь уламжлалт хэрэгслүүдийн хийдэг бүх зүйлийг хийдэг - SQL injection, сайт хоорондын скрипт (XSS), буферийн халилт гэх мэтийг шалгадаг. Тэдгээрийг тасралтгүй интеграци/тасралтгүй байршуулалтад шууд нэгтгэснээр (CI/CD шилдэг туршлагууд) pipeline, байгууллагууд кодын өөрчлөлтийг нэвтрүүлсний дараа шууд кодын сууриа хортой оруулгын шинж тэмдгийг шалгахын тулд автоматжуулалтын хүчийг ашиглаж болно. Энэ нь хөгжүүлэгчид аюулгүй байдлын аливаа эмзэг байдал эсвэл аюул заналхийллийн талаар хурдан мэдээлэл авах, хортой үйлдлээс үүдэлтэй аливаа эмзэг байдал эсвэл кодын бусад зөрүүг засах шаардлагатай алхмуудыг хийх боломжийг олгодог бөгөөд эдгээр асуудлууд нь тэдний нэг хэсэг болох гэж буй програм хангамжид тархахаас өмнө хийгддэг. Энэ нь програм хангамжийн өөрийнх нь аюулгүй байдал, бүрэн бүтэн байдлыг эрс сайжруулдаг бөгөөд "хурдан хөдөлж, зүйлсийг эвдэх" өнөө үед энэ хөгжүүлэлт нь маш их сэргэг юм.
NIST хэрхэн үздэг вэ SAST
Үндэсний хүрээлэн Standards and Technology (NIST) нь аюулгүй байдлын туршилтын хэрэгслүүдийг нэгтгэх ач холбогдлыг хүлээн зөвшөөрсөн бөгөөд үүнд SAST, хөгжлийн процесст. NIST-ийн хэвлэлүүд, тухайлбал NIST Тусгай хэвлэл 800-53 аюулгүй байдал болон нууцлалын хяналтын талаар кодын эмзэг байдлыг тасралтгүй хянаж, шинжлэх боломжтой автоматжуулсан хэрэгслүүдийг ашиглахыг дэмжиж байгаа бөгөөд үүнийг санал болгож байна SAST хэрэгслүүд байх ёстой "Програм хангамжийн эмзэг байдлыг тодорхойлох, удирдахын тулд байгууллагын хөгжүүлэлт/ажлын урсгалын үйл явцын нэг хэсэг болгон нэгтгэсэн."
OWASP-ийн нөөцүүд SAST
Нээлттэй Вэб Програмын Аюулгүй Байдлын Төсөл (OWASP) нь мөн ...-ийн үнэ цэнийг онцолж байна. SAST түүний нөөц ба гарын авлагад. OWASP кодын тойм гарын авлага хэрхэн хийх талаар гүнзгийрэн судлах SAST хэрэгслүүдийг кодыг гүнзгийрүүлэн хянаж, гараар хянаж үзэхэд анзаарагдахгүй байж болзошгүй аюулгүй байдлын асуудлуудыг илрүүлэхэд ашиглаж болно. OWASP нь ашиглахыг зөвлөж байна SAST эмзэг байдлыг аль болох хурдан илрүүлэхийн тулд програм хангамжийн хөгжүүлэлтийн амьдралын мөчлөгийн аль болох эрт хэрэгслүүдийг ашиглах нь зүйтэй бөгөөд энэ нь зүүн тийш шилжих аюулгүй байдлын арга барилтай нийцдэг бөгөөд энэ нь хөгжүүлэлтийн үйл явцын аль болох эрт цэг рүү аюулгүй байдлын асуудлыг авч үзэх боломжийг олгодог.
ашиг тус SAST -д нэгтгэх CI/CD Шилдэг туршлага
- Эрт илрүүлэх: Хөгжүүлэлтийн үйл явцын эхэн үед эмзэг байдлыг тодорхойлох нь нөхөн сэргээхэд шаардагдах зардал, хүчин чармайлтыг хэмнэдэг.
- Хөгжүүлэгчийн санал хүсэлт: Хөгжүүлэгчдэд кодынхоо аюулгүй байдлын байдлын талаар шууд санал хүсэлт өгөх нь аюулгүй код бичих практикийг нэвтрүүлэхийг дэмжих замаар аюулгүй байдлын ялагчдад тусалдаг.
- Дагаж мөрдөх ба эрсдэлийн удирдлага: Байршуулахаас өмнө кодыг эмзэг байдалд туршиж, байгууллагууд зохицуулалтын шаардлагыг хангаж чадах эсэхийг үр дүнтэйгээр баталгаажуулдаг. standards.
- Автоматжуулсан аюулгүй байдлын баталгаа: Автоматжуулсан аюулгүй байдлын баталгаа нь кодын мөрүүдийг шинжлэгдэхгүй орхихоос сэргийлж, ... CI/CD pipeline нь аюулгүй, найдвартай хөгжлийн механизм юм.
4. Дэд бүтэц нь код болгон (IaC) Аюулгүй байдал
Дэд бүтэц нь код (IaC) аюулгүй байдал нь дэд бүтцийг удирдаж, тохируулдаг скрипт болон тодорхойлолтуудад аюулгүй байдлын шилдэг туршлагыг хэрэгжүүлэх чухал практик юм. Хурд нь IaC дэд бүтцийн хангамж болон тохиргоог идэвхжүүлдэг бөгөөд эдгээр скриптүүд нь аюулгүй байдлын сул талуудыг оруулахгүй байхыг шаарддаг - автоматжуулсан хэрэгслүүд сканнердах боломжтой IaC буруу тохиргоо эсвэл аюулгүй байдлын бодлогыг дагаж мөрдөөгүй тохиолдолд зориулсан загварууд нь эдгээр эмзэг байдлыг амьд орчинд байршуулахаас сэргийлдэг.
Тэдний дэд бүтцийг код болгон хамгаалах нарийн ширийн зүйлийг илүү гүнзгий ойлгохын тулд (IaC) үйл явцууд болон энд дурдсанаас гадна цогц шилдэг туршлагуудыг судлахын тулд нийтлэлийг бүрэн эхээр нь уншина уу Дэд бүтцийг код болгон хамгаалах.
5. Нууцын менежмент
Нууцын менежмент нь аюулгүй програм хангамж болон дэд бүтцийн менежментийн чухал бүрэлдэхүүн хэсэг бөгөөд түлхүүр, жетон, нууц үг болон бусад мэдрэмтгий өгөгдлийг зөвшөөрөлгүй хандалт болон халдлагаас хамгаалах хэрэгцээг хангадаг. OWASP нууцын менежментийн хууран мэхлэх хуудас Эдгээр эмзэг мэдээллийг үр дүнтэй удирдах шилдэг туршлагын талаарх цогц гарын авлагыг энд оруулав. Аюулгүй байдлын өргөн хүрээнд түүний ач холбогдлыг онцолсон cheat sheet-ийн гол санаа, зөвлөмжийн хураангуйг энд оруулав. CI/CD шилдэг туршлага.
OWASP-ийн Нууцын Удирдлагын Хууралтын Хуудаснаас гаргасан гол зөвлөмжүүд
- Төвлөрсөн нууц хадгалах газар: Нууц мэдээллийг хадгалах санг тусгайлан тохируулсан, аюулгүй системд төвлөрүүлэх нь зайлшгүй шаардлагатай. Энэхүү хялбаршуулалтад эргэлт болон хандалтын хяналт зэрэг удирдлагын ажлууд багтах боловч үүгээр хязгаарлагдахгүй бөгөөд код эсвэл бүртгэлд нууц мэдээлэл ил болох магадлалыг бууруулдаг.
- Хандалтын хяналт: Зөвхөн эрх бүхий байгууллагууд нууц мэдээлэлд хандах эрхтэй байхын тулд хандалтын хяналтын хатуу бодлогыг хэрэгжүүлэх хэрэгтэй. Үүнд хүний хэрэглэгчид болон автоматжуулсан процессууд багтана. Хандалт нь хамгийн бага эрхийн зарчимд суурилсан байх ёстой бөгөөд ингэснээр байгууллагуудад чиг үүргээ гүйцэтгэхэд шаардлагатай зөвшөөрлийг өгөх ёстой.
- Нууцын эргэлт: Нууцыг задруулах эрсдэлийг багасгахын тулд нууцыг тогтмол солих нь чухал юм. Түлхүүрийг солих автоматжуулсан механизм нь эдгээрийг үе үе эсвэл зөрчил гарсан эсвэл ажилтныг ажлаас халах зэрэг үйл явдлын дагуу шинэчилж байхыг баталгаажуулж чадна.
- Аудитын мөрүүд: Зөвшөөрөлгүй хандалт болон илрүүлэлтийн хувьд нууцлалын үйл ажиллагааны бүх аудитын мөрийг хадгалах нь чухал юм. Аудитын бүртгэлүүд нь мөн урьдчилан илчлэх боломжтой байх ёстойcisаюулгүй байдлын ослыг мөрдөн шалгахдаа шаардлагатай мэдээллийг авахын тулд хэн, хэзээ ямар нууцад нэвтэрсэнийг тодорхойлсон.
- Нууцыг шифрлэх нь: Хамгийн багаар бодоход нууцыг дамжуулах болон хадгалах үед нь шифрлэх ёстой. Хууль бус хандалт хийсэн ч гэсэн нууцыг задруулахгүй байхын тулд хүчтэй шифрлэлтийн аргуудыг ашигладаг.
- Эх код дахь нууцууд: Нууцыг эх код эсвэл хувилбарын хяналтын системд шууд хадгалахыг хатуу хориглоно. Үүний оронд эдгээрийг аюулгүй нууц удирдлагын хэрэгсэл болон үйлчилгээнээс програмуудад ажиллуулах явцад нь оруулах нь хамгийн сайн арга юм.
- Шил хагалах журам: "Шилэн хагарал" үйл явц нь онцгой байдлын үед нууцыг олж авах боломжийг олгодог бөгөөд аудитын мөрөөр дамжуулан аливаа хандалтыг хянах боломжтой. Ингэснээр хэвийн хандалтын механизм эвдэрсэн ч аюулгүй байдлын протоколоос зайлсхийхгүйгээр үйл ажиллагаа үргэлжлэх боломжтой..
6. Үргэлжилж буй хяналт ба санал хүсэлт
Тасралтгүй хяналт нь аюулгүй байдлын аюул заналхийллийг тодорхойлж, хариу арга хэмжээ авахын тулд бодит цагийн програмууд болон дэд бүтцийг хянахыг хэлнэ. Энэ нь эмзэг байдлыг зөрчих эсвэл ашиглах боломжтой нөхцөл байдлыг илрүүлэхэд чухал ач холбогдолтой. Үүнд ер бусын үйл ажиллагааг хянах, мэдээллийн аюулгүй байдлын үйл явдлын бүртгэлийг хөтлөх, ослын үед шуурхай хариу арга хэмжээ авах боломжийг олгодог хурдан сэрэмжлүүлэг өгөх хэрэгслүүд багтдаг. NIST болон SANS хүрээлэн хяналт шинжилгээнээс олж авсан өгөгдөлд үндэслэн тогтмол хянаж, шинэчлэх шаардлагатай үр дүнтэй хяналтын аргуудын талаар зөвлөмж өгсөн.
7. Аюулгүй байдлын сургалт болон мэдлэг олгох
Хөгжүүлэлтийн багийн сургалт, үйл ажиллагааны ажилтнууд болон аюулгүй байдлын багуудын мэдлэг олгох хөтөлбөрүүд нь байгууллага дотор аюулгүй байдлын соёлыг бий болгох боломжийг олгодог. Энэ нь бүх гишүүд аюулгүй байдлын шинэ аюул заналхийллийн талаар мэдлэгтэй байх, аюулгүй байдлын хяналтын хамаарлыг ойлгох, шаардлагатай үед хэрэгжүүлэх ур чадвартай байх боломжийг олгодог. Үүнд OWASP-ийн боловсролын курсууд болон SANS хүрээлэнгийн аюулгүй байдлын мэдлэг олгох сургалт зэрэг сэдвээр явуулсан сургалтууд зэрэг дэлгэрэнгүй агуулгыг багтаасан болно.
Ингэснээр байгууллагууд эдгээр туршлагыг гүнзгийрүүлэн нэвтрүүлснээр програм хангамж хөгжүүлэх үйл явцаа (зөвхөн илүү үр дүнтэй төдийгүй илүү үр ашигтай болгох) аюулгүй болгоно. CI/CD pipeline.
Хэрэгжүүлэхийн ач холбогдол CI/CD Програм хангамж хөгжүүлэх шилдэг туршлагууд нь хөгжүүлэлтийн процессыг оновчтой болгох эсвэл үр ашгийг оновчтой болгохоос хамаагүй илүү өргөн хүрээг хамардаг; энэ нь програм хангамж хөгжүүлэх амьдралын мөчлөгийг олон төрлийн нарийн төвөгтэй аюул заналхийллээс хамгаалахын тулгын чулуу юм. Эмзэг байдлын сүүлийн үеийн бодит жишээнүүд CI/CD pipelineGitLab болон PyTorch-д тулгарч буй асуудлуудыг оролцуулан s нь өнөөгийн нарийн төвөгтэй дижитал орчинд байгууллагуудын тулгарч буй аюулгүй байдлын сорилтуудын хүчтэй сануулга болж өгдөг.
Жишээлбэл, дэлгэрэнгүй мэдээлэл GitLab CI/CD pipeline NCC Group Research Blog-д нийтлэгдсэн буултууд, Docker-ийн “—эрх бүхий” гэсэн тугийг буруугаар ашиглах эсвэл нууцыг будлиантуулах зэрэг жижиг тохиргооны алдаа нь эрх бүхий мэдээллийн сандлал болон нууц мэдээлэлд зөвшөөрөлгүй нэвтрэх зэрэг аюулгүй байдлын чухал эмзэг байдлыг хэрхэн бий болгодог болохыг онцлон тэмдэглэе. Эдгээр тохиолдлууд нь агаар нэвтрэхгүй байхын чухал ач холбогдлыг онцолж байна. CI/CD pipeline тохиргоо; "Мэдэх шаардлагатай" Гүйгчдэд хандах, гүйгчээр тодорхойлогдсон орчны хувьсагчдыг сайтар хянах, төсөл эсвэл бүлгээр гүйгчдийг ухаалгаар холбох зэрэг нь хэрэв бат бөх хэрэгжүүлбэл эрсдэлийг эрс бууруулах олон бодлогын ердөө гурав нь юм.
SecurityWeek сэтгүүлд дурдсанчлан PyTorch хангамжийн сүлжээ, шинэ ангиллыг харуулж байна CI/CD програм хангамжийн хангамжийн сүлжээг бүхэлд нь нэгэн зэрэг онилох халдлага - энэ тохиолдолд хортой PyTorch хоёртын файлуудыг хууль бусаар нийтлэх замаар - GitHub Actions-ийн өөрөө байршуулсан ажиллуулагчдыг ашиглан нууц нууцыг хулгайлдаг. Энэ жишээ нь ариун байдал, тусгаарлалтын чухал хэрэгцээг онцолж байна. CI/CD орчин, нямбай батлах үйл явц CI/CD хувь нэмэр, мөн гаднаас гаралтай хүмүүст онцгой анхаарал хандуулах pull requests, зөвшөөрөлгүй хандалтыг нэгэн зэрэг хязгаарлах, хангамжийн сүлжээний эмзэг байдлаас хамгаалах зорилгоор.
Эдгээр үйл явдлуудаас авсан сургамж нь тодорхой байна: аюулгүй байдлын үүднээс авч үзвэл програм хангамж хөгжүүлэх нь зорилго биш, харин зам юм; тасралтгүй, тасралтгүй анхаарал, дасан зохицох, сайжруулахыг шаарддаг. Товчхондоо, шилдэг туршлагыг нэвтрүүлэх CI/CD pipelines нь бүтээмж, үр ашгийг дээшлүүлэх, мөн хамгийн чухал нь орчин үеийн програм хангамжийн хамгийн чухал хамгаалалт болох сайн хөгжсөн довтолгоо нь хөгжиж буй өрсөлдөгчдийн багцаас түрүүлж байхыг баталгаажуулахад чухал ач холбогдолтой юм.
Аюулгүй байдлын арга хэмжээг хөгжүүлэлт болон байршуулалтад шууд ухаалгаар, цогцоор нь нэгтгэснээр pipeline, байгууллагууд илүү уян хатан, аюулгүй, эцсийн дүндээ найдвартай програм хангамжийн хөгжүүлэлтийн амьдралын мөчлөгийг бий болгож, хадгалах боломжтой.
Магадгүй байгууллагууд орчин үеийн програм хангамжийн хөгжүүлэлтийн тоо томшгүй олон нарийн төвөгтэй байдлыг даван туулж байгаа бөгөөд амжилтын шагнал нь дэлхийн хэмжээний өрсөлдөөнт ялгаралаас өөр юу ч биш юм. Бат бөх аюулгүй байдлын арга хэмжээг шууд нэгтгэх зайлшгүй практикийн тусламжтайгаар CI/CD pipelineБодит ертөнцийн эмзэг байдлын бодит туршлага болон байгууллагууд үүнээс урьдчилан сэргийлэхийн тулд авч хэрэгжүүлж болох урьдчилан сэргийлэх арга хэмжээ нь зөвхөн тайтгарал төдийгүй дараагийн алхмуудын үнэлж баршгүй багцыг санал болгодог.
Манай видео демо үзэх
