






Програм хангамжийн аюулгүй байдал хэзээ ч ийм чухал байгаагүй бөгөөд хэзээ ч илүү өргөн хүрээг хамарч байгаагүй. Кибер аюул занал улам ухаалаг болж, илүү олон удаа тохиолдож байгаа бөгөөд тэдгээрийн улам бүр нэмэгдэж буй хувь нь уламжлалт AppSec хэрэгслүүдийн харахаар бүтээгдээгүй давхаргыг чиглүүлж байна: хиймэл оюун ухаанаар үүсгэгдсэн код, хиймэл оюун ухаанаар кодлох туслахууд болон тэдгээрийн нэвтрүүлж буй хамаарлууд. Байгууллагууд мэдрэмтгий өгөгдлийг аюулгүй байлгах, хэрэглэгчийн итгэлийг хадгалах, бизнесийн үйл ажиллагааг жигд явуулахын тулд програмуудаа хамгаалах ёстой. Зөв програм хангамжийн аюулгүй байдлын хэрэгслүүдийн тусламжтайгаар багууд хөгжүүлэлт болон байршуулалтын бүх үе шатанд эрсдэлийг тодорхойлж, засаж, удирдаж чадна, энэ эрсдэлийг хүн бичсэн эсвэл хиймэл оюун ухаан санал болгосон эсэхээс үл хамааран. Нэмж дурдахад, програм хангамжийн аюулгүй байдлын туршилтын хэрэгслүүд нь эмзэг байдлыг эрт илрүүлэх, зөрчлөөс урьдчилан сэргийлэх, програм хангамжийн хөгжлийн амьдралын мөчлөгийн туршид аюулгүй байдлыг хангах боломжийг олгодог.
Аппликейшний аюулгүй байдал гэж юу вэ?
Аппликейшний аюулгүй байдал (AppSec) нь програмуудыг дизайнаас эхлээд байршуулалт хүртэл хамгаалах, тэдгээрийн аюулгүй байдлыг хангах практик юм. аюулгүй байдлын эмзэг байдал халдагчид ашиглаж болно. Энэ нь бүгдийг хамардаг хөгжлийн үйл явц, кодын эхний мөрийг бичихээс эхлээд програмуудыг үйлдвэрлэлд ажиллуулах хүртэл.
Үндсэндээ програмын аюулгүй байдал нь өгөгдлийн алдагдал, зөвшөөрөлгүй хандалт, үйлчилгээний тасалдал зэрэг эрсдэлээс урьдчилан сэргийлэхэд чиглэгддэг. Үүнд дараахь зүйлс орно. вэб програмын аюулгүй байдал, гар утасны аюулгүй байдал, болон үүлэн технологид суурилсан аюулгүй байдал.
Орчин үеийн програмын аюулгүй байдлын хэрэгслүүд хэд хэдэн зүйлийг нэгтгэх Гол онцлогЗэрэг кодын шинжилгээ аюулгүй бус хэв маягийг илрүүлэх, гуравдагч талын номын сангаас алдааг илрүүлэхийн тулд хамаарлын сканнердах, сэжигтэй үйлдлийг хаахын тулд ажиллах хугацааны хяналт хийх. Эдгээр хэрэгслүүд нь хөгжүүлэлт болон аюулгүй байдлын багуудад хамтран ажиллах боломжийг олгож, програм хангамжийн хүргэлтийг хурдан бөгөөд найдвартай байлгахын зэрэгцээ эрсдэлийг бууруулдаг.
Аппликейшний аюулгүй байдлын нийтлэг аюул занал
Аппликейшнууд нь өргөн хүрээний асуудлуудтай тулгардаг аюулгүй байдлын эмзэг байдал халдагчид ашиглаж болох эрсдэлүүд. Хамгийн түгээмэл эрсдэлүүдийн зарим нь зөвхөн кодод төдийгүй тохиргоо болон гадаад хамаарлуудад ч илэрдэг. OWASP шилдэг 10, эдгээр нь хамгийн ноцтой аюул заналхийллийн нэг юм вэб програмын аюулгүй байдал:
- SQL тарилга → Халдагчид мэдээллийн санд хандах эсвэл өөрчлөхийн тулд оролтын талбарт хортой асуулга оруулдаг.
- Хөндлөн сайтын скрипт (XSS) → Хэрэглэгчийн оролтыг аюулгүй бус зохицуулах нь халдагчид хэрэглэгчийн хөтөч дээр скрипт ажиллуулах боломжийг олгодог.
- Баталгаажуулалт эвдэрсэн → Сессийн менежмент сул эсвэл нууц үгийн зохицуулалт муу байгаа нь зөвшөөрөлгүй нэвтрэх боломжийг олгодог.
- Нууцууд Алдагдал → Код эсвэл репозиторт илэрсэн API түлхүүр, жетон эсвэл итгэмжлэлүүд нь системд шууд хандах боломжийг олгодог.
- Буруу тохиргоо → Үүлэн технологи эсвэл серверийн буруу тохиргоо нь програмуудыг ашиглахад нээлттэй болгодог.
- Найдваргүй хамаарал → Эмзэг нээлттэй эхийн сангууд нь хангамжийн сүлжээгээр дамжуулан програмуудыг эвдэж байна.
- Хиймэл оюун ухаанаар үүсгэгдсэн болон хиймэл оюун ухаанаар санал болгож буй эрсдэл → Хиймэл оюун ухааны код бичих туслахууд нь халдагчид дараа нь хортой програм хангамжаар бүртгүүлсэн багцын нэрийг хий үзэгдэл болгож (slopsquatting) эсвэл хиймэл оюун ухааны үүсгэсэн кодонд хурдан хянагдсан эмзэг хэв маягийг нэвтрүүлж чаддаг.
Эдгээр аюул занал нь бүх үе шатанд нөлөөлдөг хөгжлийн үйл явцкод бичихээс эхлээд үүлэн технологид суурилсан програмуудыг байршуулах хүртэл. Тиймээс тэдгээрээс хамгаалахын тулд аюулгүй код бичих дадал болон тусгай програмуудыг ашиглах шаардлагатай. програмын аюулгүй байдлын хэрэгслүүд.
Аппликейшний аюулгүй байдлын хэрэгслүүд гэж юу вэ?
Аппликейшний аюулгүй байдлын хэрэгслүүд нь програм хангамжийн хөгжүүлэлтийн амьдралын мөчлөгийн туршид програмуудыг хамгаалдаг шийдлүүд юм. Тэдний зорилго нь эмзэг байдлыг тодорхойлох, аюулгүй тохиргоог хэрэгжүүлэх, сэжигтэй үйл ажиллагааг хянах явдал юм. Ерөнхий зориулалттай аюулгүй байдлын програм хангамжаас ялгаатай нь эдгээр хэрэгслүүд нь програмын код, тохиргоо болон гуравдагч талын хамаарлыг хамгаалах зорилгоор тусгайлан бүтээгдсэн байдаг.
Тэд гэх мэт аюулгүй байдлын хүрээтэй хамтран ажилладаг OWASP болон ҮНДЭС, програмуудыг салбарын шилдэг туршлагуудын дагуу бүтээж, байршуулж байгаа эсэхийг баталгаажуулах. Хөгжүүлэгчийн ажлын урсгалд шууд нэгтгэх замаар CI/CD pipelines, програмын аюулгүй байдлын хэрэгслүүд нь багуудад эрсдэлийг эрт илрүүлж, хөгжүүлэлтээс үйлдвэрлэл хүртэл тасралтгүй хамгаалалтыг хадгалахад тусалдаг.
Програмын аюулгүй байдлын хэрэгслүүдийн гол онцлогууд
Орчин үеийн програмын аюулгүй байдлын хэрэгслүүд багцыг хуваалцах Гол онцлог нь тэдгээрийг хөгжүүлэлтийн амьдралын мөчлөгийн туршид програмуудыг хамгаалахад үр дүнтэй болгодог. Эдгээр онцлогууд нь багууд асуудлыг шийдвэрлэх боломжийг олгодог аюулгүй байдлын эмзэг байдал хүргэлтийг удаашруулахгүйгээр хурдан:
- Кодын шинжилгээ → Хөгжүүлэлтийн процессын эхэн үед аюулгүй бус кодчилолын хэв маягийг илрүүлэхийн тулд эх код болон хоёртын файлуудыг сканнерддаг.
- Эмзэг байдлыг илрүүлэх → Халдагчид ашиглахаас өмнө өөрчлөн тохируулсан код, нээлттэй эхийн хамаарал болон тохиргооны алдааг тодорхойлдог.
- Нууц менежмент → репозиторт байгаа итгэмжлэл, API түлхүүр болон токенуудыг санамсаргүйгээр ил гаргахаас сэргийлнэ. pipelines.
- Ажиллах хугацааны хяналт → Зөвшөөрөлгүй нэвтрэх оролдлого гэх мэт сэжигтэй үйлдлүүдийг хаахын тулд програмуудыг ажиллаж байх үед нь ажигладаг.
- CI/CD Интеграцийн → Аюулгүй байдлын шалгалтуудыг шууд оруулдаг хөгжлийн үйл явц, үйлдвэрлэлд хүрэхээс өмнө эмзэг байдлыг илрүүлэхийг баталгаажуулах.
- Дагаж мөрдөх дэмжлэг → OWASP Top 10, NIST SSDF гэх мэт фрэймворкуудтай уялддаг CIS багууд зохицуулалтын болон салбарын шаардлагыг хангахад нь туслах жишиг үзүүлэлтүүд.
- Хиймэл оюун ухаанаар удирдуулсан ангилалт → Аюулгүй байдлын олдворуудад хиймэл оюун ухаанаар удирдсан шинжилгээг ашиглаж, асуудал бүрийн хувьд дүгнэлт, яаралтай байдал, засвар үйлчилгээний нарийн төвөгтэй байдлыг гаргадаг тул багууд сэрэмжлүүлэг бүрийг гараар хянахын оронд үнэхээр ашиглаж болох эрсдэлд анхаарлаа төвлөрүүлдэг.
Хамтдаа, эдгээр Гол онцлог програмын аюулгүй байдлын хэрэгслүүдийг зайлшгүй шаардлагатай болгох вэб програмын аюулгүй байдал, гар утасны аюулгүй байдал, мөн үүлэн орчинд суурилсан орчин. Эдгээр нь хөгжүүлэлт болон аюулгүй байдлын багуудад үр дүнтэй хамтран ажиллах боломжийг олгож, хурдан хүргэлтийг хүчтэй хамгаалалттай тэнцвэржүүлдэг.
Аппликейшний аюулгүй байдлын шилдэг туршлагууд
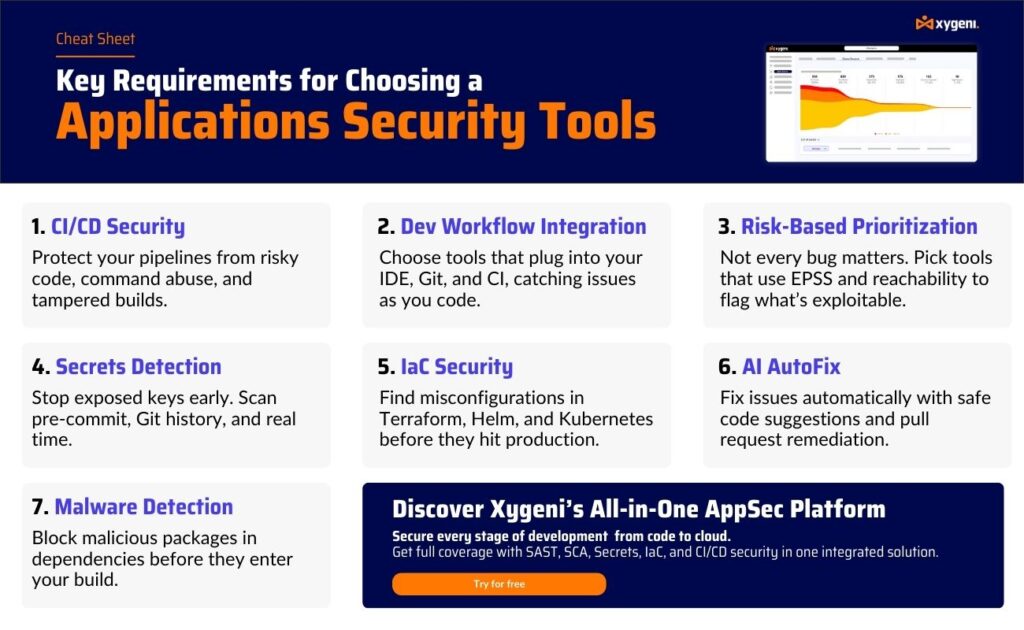
Эрсдэл болон хэрэгслийг мэдэх нь чухал боловч бат бөх аюулгүй байдал нь тууштай дагаж мөрдөхөөс хамаарна шилдэг туршлагууд бүхэлд нь хөгжлийн үйл явцЭдгээр дадал зуршил нь өртөлтийг бууруулдаг аюулгүй байдлын эмзэг байдал мөн хоёуланг нь бэхжүүлнэ вэб програмын аюулгүй байдал болон үүлэн технологид суурилсан орчин.
- Зүүн аюулгүй байдлыг өөрчлөх → Туршилтыг хэрэгжүүлэх ба кодын шинжилгээ Хөгжлийн мөчлөгийн эхэн үед асуудлуудыг өртөг өндөр болохоос нь өмнө илрүүлэх.
- Аюулгүй кодчилол Standards → Хөгжүүлэгчдийг аюулгүй хэв маягийг дагаж мөрдөх, SQL тарилга эсвэл оролтыг зохисгүй боловсруулах зэрэг нийтлэг алдаанаас зайлсхийхэд сургах.
- Ердийн хамаарлын сканнер → Нээлттэй эхийн сангуудыг тасралтгүй хянах програм хангамжийн найрлагын шинжилгээ (SCA) нийлүүлэлтийн сүлжээний халдлагаас урьдчилан сэргийлэх.
- Нууцын хамгаалалт → Ашиглах нууц илрүүлэх хэрэгслүүд болон санд байгаа итгэмжлэлүүдийг ил гаргахаас зайлсхийхийн тулд төвлөрсөн сейфүүд CI/CD pipelines.
- CI/CD Guardrails → Бүртгэлийг автоматжуулах pipelines нь эрсдэлтэй бүтээн байгуулалтыг хаах, гарын үсэг зурсан тохиргоог хэрэгжүүлэх, чухал эмзэг байдалтай байршуулалтыг зогсоох зорилготой юм.
- Тогтмол хяналт тавих → Аппликейшнуудыг үйлдвэрлэж эхэлмэгц сэжигтэй үйлдлийг илрүүлэхийн тулд ажиллах хугацааны хамгаалалтыг аномалийн илрүүлэлттэй хослуулна.
- Нийцлийн зохицуулалт → OWASP Top 10, NIST SSDF гэх мэт фрэймворкуудыг дагаарай CIS салбарын болон зохицуулалтын шаардлагыг хангах жишиг үзүүлэлтүүд.
- Хиймэл оюун ухааны хөрөнгийн харагдах байдал → Таны ажиллаж буй хиймэл оюун ухааны загварууд, агентууд болон MCP холболтуудыг тоол. SDLCмөн хиймэл оюун ухаанаар үүсгэгдсэн код болон хиймэл оюун ухаанаар нэвтрүүлсэн хамаарлуудад хүний бичсэн кодтой адил тоймыг хэрэглэнэ.
Эдгээрийг нэгтгэснээр шилдэг туршлагууд зөв хослолоор програмын аюулгүй байдлын хэрэгслүүд, байгууллагууд аюулгүй байдлыг алдагдуулахгүйгээр зөрчлөөс урьдчилан сэргийлэх, нууц мэдээллийг хамгаалах, хөгжүүлэлтийг хурдасгах боломжтой.
Програмын аюулгүй байдлын хэрэгслүүдийн гол төрлүүд
Ажиллах үеийн програмын өөрийгөө хамгаалах (RASP)
RASP хэрэгслүүд нь програмуудад суулгагдсан бөгөөд тэдгээрийг шууд ашиглах явцад хянадаг. Тэд хортой үйлдлийг илрүүлэхийн тулд оролт, гаралт болон ажиллах үеийн зан төлөвийг шинжилдэг.
- Хэрхэн ажилладагRASP нь хүсэлтийг таслан зогсоож, гүйцэтгэх замыг шалгадаг. Хэрэв зөвшөөрөлгүй өгөгдөлд хандах эсвэл хэвийн бус үйлдэл илэрвэл үйлдлийг нэн даруй хаадаг.
- ашиг тус: Тэг өдрийн эмзэг байдал, дотоод аюул занал, тарилгын халдлагаас бодит цагийн хамгаалалтыг хангадаг. Энэ нь мөн нийцлийн хүрээг хангахад тусалдаг. ДОРА.
- хязгаарлалтRASP нь ажиллаж байгаа програмуудыг хамгаалдаг боловч аюултай кодыг анхнаасаа бичихээс сэргийлдэггүй.
Нууц илрүүлэлт ба менежмент
Нууц илрүүлэх хэрэгслүүд, сканнердах репозиторууд, pipelines, мөн API түлхүүр, мэдээллийн сангийн нууц үг, эсвэл жетон зэрэг ил гарсан итгэмжлэлүүдэд зориулсан эд өлгийн зүйлсийг бүтээх.
- Хэрхэн ажилладагТэд Git-ийн түүхэнд хатуу кодлогдсон нууц эсвэл санамсаргүй алдагдлыг тэмдэглэж, хөгжүүлэгчдэд тэдгээрийг устгах эсвэл эргүүлэхийг анхааруулдаг.
- ашиг тусИтгэмжлэлийн хулгайн эрсдлийг бууруулж, зөвшөөрөлгүй хандалтаас урьдчилан сэргийлж, хууль тогтоомжийн хэрэгжилтийг дэмжинэ CIS жишиг.
- хязгаарлалтЗөвхөн мэдрэмтгий өгөгдлийн илрэлд анхаарлаа төвлөрүүлж, өргөн хүрээтэй код эсвэл хамаарлын алдааг засах боломжгүй.
Cloud Security Posture Management (CSPM)
CSPM хэрэгслүүд нь буруу тохиргоог илрүүлж, бодлогыг хэрэгжүүлэх замаар үүлэн технологид суурилсан програмуудыг аюулгүй болгоход чиглэдэг.
- Хэрхэн ажилладагТэд дэд бүтэц болон үүлэн нөөцийг сканнердаж, зөвшөөрөл, хадгалах сангийн тохиргоо болон сүлжээний дүрмийг шалгадаг.
- ашиг тус: Багуудад нээлттэй S3 хувин эсвэл хэт их зөвшөөрөгдсөн IAM үүрэг зэрэг нийтлэг эрсдэлээс зайлсхийхэд тусалдаг бөгөөд үүнтэй уялддаг OWASP шилдэг 10 үүлэн эрсдэлүүд.
- хязгаарлалтТэд дэд бүтцийн тохиргоог аюулгүй болгодог боловч програмын кодыг шинжилж чадахгүй.
Хиймэл оюун ухааны аюулгүй байдлын байрлалын менежмент (ХХАУ)
Хиймэл оюун ухаан-SPM хэрэгслүүд нь орчин үеийн програмуудын хиймэл оюун ухааны давхаргад онцгойлон анхаардаг: уламжлалт AppSec хэрэгслүүдийн бүртгэлд байдаггүй загварууд, агентууд болон MCP холболтууд.
- Хэрхэн ажилладаг: Дэлхий даяар хиймэл оюун ухааны хөрөнгийг тасралтгүй илрүүлдэг SDLC мөн тэдгээрийг хиймэл оюун ухаанаар үүсгэгдсэн кодоос эхлээд хиймэл оюун ухаанаар санал болгосон хамаарлууд хүртэлх тэдний учруулж буй эрсдэлтэй холбодог.
- ашиг тус: Хиймэл оюун ухаанд суурилсан хангамжийн сүлжээний халдлага, тухайлбал slopsquatting-д ашиглагдаж буй сохор цэгийг яг таг хааж, багуудад амьд нөөцийг өгдөг. (AI-BOM) хиймэл оюун ухаан үнэндээ юу ажиллуулж байгаа талаар.
- хязгаарлалт: AI-SPM нь хиймэл оюун ухааны давхаргыг тусгайлан хамгаалдаг бөгөөд уламжлалт технологитой хамт хамгийн сайн ажилладаг. SAST, DAST, болон SCA тэднийг солихоос илүү.
Аппликейшний аюулгүй байдлын туршилтын хэрэгслүүд гэж юу вэ?
Програмын аюулгүй байдлын туршилтын хэрэгслүүд (ASTTs) хөгжүүлэлт болон туршилтын явцад програмуудын эмзэг байдлыг үнэлэх. Байнгын хамгаалалтын хэрэгслээс ялгаатай нь тэдгээр нь ашиглалтад оруулахаас өмнө асуудлыг илрүүлэхэд чиглэгддэг бөгөөд үйлдвэрлэлийн орчинд эрсдэл гарах магадлалыг бууруулдаг.
Програмын аюулгүй байдлын туршилтын хэрэгслүүдийн гол төрлүүд
Статик програмын аюулгүй байдлын тест (SAST)
SAST хэрэгслүүд нь эх код, байт код эсвэл хоёртын файлуудыг ажиллуулахгүйгээр шинжилдэг.
- Хэрхэн ажилладагХөгжүүлэгчид код бичиж байх үед SQL injection эсвэл хатуу кодлогдсон итгэмжлэл гэх мэт аюултай хэв маягийг илрүүлэхийн тулд кодыг сканнерддаг.
- ашиг тусЭмзэг байдлыг эрт илрүүлж, засварлах зардлыг бууруулж, дэмждэг OWASP аюулгүй код бичих практик.
- хязгаарлалтХуурамч эерэг үр дүн үүсгэж болзошгүй бөгөөд ажиллах үеийн эмзэг байдлыг илрүүлж чадахгүй.
Дэлгэрэнгүй мэдээллийг манай харьцуулсан мэдээллээс үзнэ үү SAST vs SCA.
Динамик хэрэглээний аюулгүй байдлын тест (DAST)
ӨДӨР хэрэгслүүд нь эх код руу хандах шаардлагагүйгээр ажиллаж байгаа програм руу бодит ертөнцийн халдлагыг дуурайдаг.
- Хэрхэн ажилладаг: Аппликейшнтэй гаднаас харилцан үйлчилж, төгсгөлийн цэгүүдийг судалж, хариултуудыг шинжилдэг.
- ашиг тусБуруу тохиргоо, баталгаажуулалтын асуудал эсвэл тарилгын эрсдэл зэрэг ажиллах үеийн алдааг илрүүлдэг. Санал болгож буй ҮНДЭС бат бөх аюулгүй байдлын үйл явцын нэг хэсэг болгон.
- хязгаарлалт: Олдворуудыг кодын мөрүүдтэй шууд холбодоггүй бөгөөд энэ нь залруулгыг удаашруулж болзошгүй.
Дэлгэрэнгүй мэдээллийг манай харьцуулсан мэдээллээс үзнэ үү SAST vs DAST.
Програм хангамжийн бүтцийн шинжилгээ (SCA)
SCA хэрэгслүүд нь өнөөдөр ихэнх програмуудыг ажиллуулдаг нээлттэй эхийн бүрэлдэхүүн хэсгүүдийн эрсдэлийг шийдвэрлэдэг.
- Хэрхэн ажилладагХамаарал болон манифестуудыг сканнерддаг (жишээ нь,
package.json,requirements.txt) мэдэгдэж буй эмзэг байдал болон лицензийн асуудлуудыг илрүүлэх. - ашиг тусНийлүүлэлтийн сүлжээний аюул заналхийллээс хамгаалж, лицензийн шаардлагыг хангаж, гэх мэт хүрээг дэмждэг NIST SSDF.
- хязгаарлалтЗөвхөн гуравдагч талын номын сангууд дээр төвлөрдөг бөгөөд захиалгат програмын кодыг шинжилдэггүй.
Интерактив хэрэглээний аюулгүй байдлын тест (IAST)
IAST хэрэгслүүд нь давуу талуудыг нэгтгэдэг SAST болон туршилтын орчинд ажиллах үеийн DAST.
- Хэрхэн ажилладаг: Аппликейшнийг багаж хэрэгслээр хангаж, өгөгдлийн урсгалыг хянаж, тухайн нөхцөл байдалд эмзэг байдлыг баталгаажуулдаг.
- ашиг тусХөгжүүлэгчдэд илүү нарийвчлалтай үр дүн, цөөн хуурамч эерэг үр дүн, хурдан хариу үйлдэл үзүүлдэг.
- хязгаарлалт: Туршилтын орчин шаарддаг бөгөөд туршилтын явцад ажиллах хугацааны нэмэлт ачааллыг бий болгож болзошгүй.
Програмын аюулгүй байдлын хэрэгслүүд болон туршилтын хэрэгслүүдийн харьцуулалт
| арга хэрэгсэл | зорилго | гол ашиг тус | хязгаарлалт |
|---|---|---|---|
| RASP | Хэрэглээний гүйцэтгэлийн явцад програмуудыг бодит цаг хугацаанд хянадаг. | Тэг өдрийн халдлага болон сэжигтэй үйлдлүүдийг хааж, ажиллах хугацааны хамгаалалтыг нэмэгдүүлдэг. | Зөвхөн ажиллах үед хамгаалдаг бөгөөд код бичих алдаанаас өмнө урьдчилан сэргийлдэггүй. |
| Нууц илрүүлэлт | Кодын баазаас API түлхүүр болон нууц үг зэрэг мэдрэмтгий өгөгдлийг олдог. | Итгэмжлэлийн мэдээлэл алдагдлаас урьдчилан сэргийлж, дагаж мөрдөхийг баталгаажуулдаг CIS жишиг. | Зөвхөн нууцад анхаарлаа төвлөрүүлдэг ч өргөн хүрээтэй кодын эмзэг байдлыг засдаггүй. |
| CSPM | Үүлэн тохиргоог сканнердаж, удирддаг. | Буруу тохиргоог илрүүлж, OWASP-ийн шилдэг 10-ыг хэрэгжүүлдэг standards. | Үүлэн нөөцөөр хязгаарлагдсан тул програмын логикийг хамрахгүй. |
| SAST | Эх код эсвэл хоёртын файлуудыг ажиллуулахгүйгээр шинжилдэг. | Хөгжүүлэлтийн эхэн үед асуудлуудыг илрүүлж, аюулгүй код бичих практикийг дэмждэг. | Хуурамч эерэг үр дүн гарч болзошгүй бөгөөд ажиллах үеийн асуудлууд харагдахгүй байна. |
| ӨДӨР | Ажиллаж буй програмууд дээрх халдлагыг дуурайдаг. | Ажиллах үеийн эмзэг байдлыг олдог бөгөөд эх кодгүйгээр ажилладаг. | Кодын мөрүүд рүү шууд холбодоггүй тул эх үүсвэр дээр нь засахад бага хэрэгтэй. |
| SCA | Нээлттэй эхийн хамаарлуудыг эмзэг байдал болон эрсдэлд сканнерддаг. | Нийлүүлэлтийн сүлжээг хамгаалж, лиценз болон нийцлийн менежментийг баталгаажуулдаг. | Гуравдагч талын бүрэлдэхүүн хэсгүүдээр хязгаарлагдсан, захиалгат програмын код биш. |
| СҮҮЛИЙН | Туршилтын орчинд статик болон динамик туршилтыг хослуулсан. | Тухайн нөхцөл байдалд эмзэг байдлыг баталгаажуулж, хуурамч эерэг үр дүнг бууруулдаг. | Ажиллах үеийн туршилтын тохиргоог шаарддаг бөгөөд туршилтын явцад гүйцэтгэлд нөлөөлж болзошгүй. |
| Хиймэл оюун ухаан-SPM | Хиймэл оюун ухааны загварууд, агентууд болон MCP холболтуудыг илрүүлж, аюулгүй болгодог. | Хиймэл оюун ухаанд өвөрмөц сохор цэгүүдийг (slopsquatting, хий үзэгдэлээс хамааралтай байдал) хааж, хиймэл оюун ухааны BOM үүсгэдэг. | Хиймэл оюун ухааны давхаргад төвлөрсөн; хамгийн сайн хослуулан ажилладаг SAST/ДАСТ/SCA. |
Бүгдийг нэгтгэх нь: Зөв програмын аюулгүй байдлын хэрэгслийг сонгох
Бүгд програмын аюулгүй байдлын хэрэгслүүд болон програмын аюулгүй байдлын туршилтын хэрэгслүүд дээр жагсаасан нь тодорхой үүрэг гүйцэтгэдэг. Жишээлбэл, SAST хөгжүүлэгчдэд код бичих алдааг эрт олоход тусалдаг бол DAST нь ажиллаж байгаа програмууд дээрх халдлагыг дуурайдаг. SCA нээлттэй эхийн эрсдэлд анхаарлаа төвлөрүүлдэг бөгөөд RASP нь үйлдвэрлэлд шууд хамгаалалтыг хангадаг. Нууц илрүүлэлт нь итгэмжлэлийг хамгаалдаг бөгөөд CSPM нь үүлэн орчныг хамгаалдаг.
Гэхдээ эдгээр нь програмын аюулгүй байдлын туршилтын хэрэгслүүд мөн ажиллах хугацааны хамгаалалтын хэрэгслүүд нь хязгаарлалттай ирдэг. Зарим нь хэт олон хуурамч эерэг үр дүн гаргадаг бол зарим нь зөвхөн ажиллах хугацаанд анхаарлаа төвлөрүүлдэг бөгөөд олонх нь орчин үеийн технологид нэгтгэлгүйгээр тусгаарлагдсан байдлаар ажилладаг. хөгжлийн үйл явцЭнэхүү хуваагдал нь багуудад харагдах байдлыг хадгалах, асуудлуудыг эрэмбэлэх, хурдан гаргах мөчлөгтэй хөл нийлүүлэн алхахад хүндрэл учруулдаг.
Тиймээс аюулгүй байдлын бат бөх байр суурийг бий болгохын тулд олон шийдлийг нэгтгэн нэгдмэл стратеги боловсруулах шаардлагатай. програмын аюулгүй байдлын туршилтын хэрэгслүүд ажиллах хугацааны хамгаалалт, нууцлалын менежмент болон үүлэн аюулгүй байдлын тусламжтайгаар илүү бүрэн хамгаалалтад хүрнэ аюулгүй байдлын эмзэг байдал програм хангамжийн хөгжүүлэлтийн амьдралын мөчлөгийн туршид.
Үүний зэрэгцээ, олон тооны багаж хэрэгслийг удирдах нь нарийн төвөгтэй байдал болон зардлыг нэмэгдүүлдэг. Тийм ч учраас олон багууд энэ чиглэлд шилжиж байна бүгдийг нэг дор багтаасан платформууд эдгээр чадавхийг нэгтгэж, тууштай тайлан гаргаж, шууд нийцүүлдэг CI/CD pipelines.
Аппликейшний аюулгүй байдлын хэрэгцээндээ яагаад Xygeni-г сонгох ёстой вэ?
Xygeni нь цэгэн шийдлээс илүү давуу талтай бөгөөд Бүх зүйлийг нэг дор багтаасан програмын аюулгүй байдлын платформ Энэ нь хөгжүүлэлтээс үйлдвэрлэл хүртэлх програмуудаа аюулгүй байлгахын тулд багуудад шаардлагатай бүх хэрэгслийг нэгтгэдэг. Xygeni нь хуваагдмал шийдлүүдийг удирдахын оронд тэдгээрийг нэг дор нэгтгэдэг:
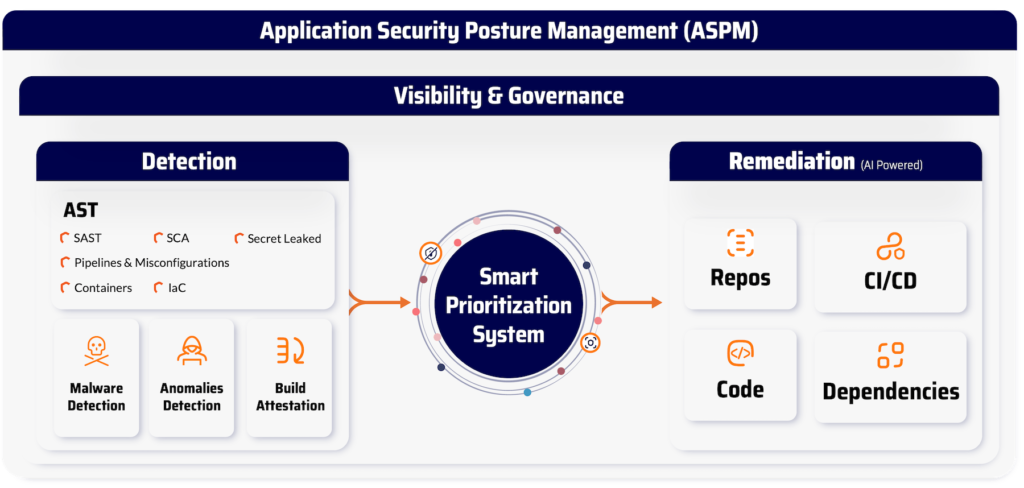
- Статик болон динамик сканнерууд → Уугуул SAST, DAST болон IAST хөгжүүлэлтийн ажлын урсгалд суулгасан сканнердах.
- Програм хангамжийн хангамжийн сүлжээний хамгаалалт → Тасралтгүй SCA нээлттэй эхийн хамаарлын хувьд, ашиглалтын ойлголт болон хүртээмжийн шинжилгээтэй.
- Нууцын аюулгүй байдал → Хадгаламжийн газрууд болон бусад газруудад итгэмжлэлүүдийг дэвшилтэт илрүүлэх, удирдах pipelines.
- Ажиллах үеийн хамгаалалт → RASP болон сэжигтэй үйлдлийг бодит цаг хугацаанд зогсоохын тулд аномали илрүүлэх.
- Cloud аюулгүй байдал → CSPM буруу тохиргоог тодорхойлж, үүлэн орчинд суурилсан орчныг аюулгүй болгох.
- AI аюулгүй байдал → Хиймэл оюун ухааны бүртгэл болон Хиймэл оюун ухааны ангиллыг хиймэл оюун ухааны загвар, агент болон MCP холболт бүрийг газрын зураг дээр харуулдаг SDLC, мөн хиймэл оюун ухаанаар удирдуулсан дүгнэлт, яаралтай байдал, нарийн төвөгтэй байдлын оноог олдворуудад хэрэглэх, ингэснээр хиймэл оюун ухаанаар үүсгэгдсэн код нь бусад бүх зүйлтэй адил нягт нямбай шалгалтанд хамрагдах болно. pipeline.
Xygeni-г онцгой болгодог зүйл бол зөвхөн хамрах хүрээ төдийгүй бас хэрхэн ажилладаг:
- Төрөлх сканнердах → Хөгжүүлэгчийн ажлын урсгалд шууд суулгагдсан ба CI/CD pipelines, засварлах интеграцчлал шаардлагагүй.
- Эрэмбэлэх юүлүүр → Хүрэх боломж болон ашиглах боломжтой байдалд үндэслэн эмзэг байдлыг шүүж, багуудыг үнэхээр чухал эрсдэлд анхаарлаа хандуулдаг.
- Guardrails → Аюулгүй байдлын бодлогыг автоматаар хэрэгжүүлж, эрсдэлтэй бүтцийг үйлдвэрлэлд гарахаас нь өмнө эвдэнэ.
- Нэгдсэн Dashboard → Програм хангамжийн хөгжүүлэлтийн амьдралын мөчлөгийн туршид гарч буй эмзэг байдал, буруу тохиргоо болон аюул заналхийллийн талаарх үнэний цорын ганц эх сурвалжийг өгдөг.
Xygeni-ийн тусламжтайгаар хөгжүүлэлт болон аюулгүй байдлын багууд дараах эрх мэдлийг олж авдаг. аюулгүй байдлын эмзэг байдлыг хурдан тодорхойлж, эрэмбэлж, засах бүтээмжийг өндөр байлгахын зэрэгцээ. Энэ нь зүгээр л хэрэгслүүдийн цуглуулга биш, харин орчин үеийн програмуудыг эхнээс нь дуустал хамгаалах зориулалттай платформ юм.
Түгээмэл асуултууд (Түгээмэл асуултууд)
Аппликейшний аюулгүй байдлын туршилтын хэрэгслүүд гэж юу вэ?
Програм хангамжийн аюулгүй байдлын туршилтын хэрэгслүүд (ASTTs) нь байршуулахаас өмнө аюулгүй байдлын эмзэг байдлыг илрүүлэхийн тулд програмуудыг шинжилдэг програм хангамжийн шийдлүүд юм. Үүнд дараахь зүйлс орно. SAST, ДАСТ, SCAболон IAST нь тус бүрдээ хөгжлийн өөр өөр үе шатуудад анхаарлаа хандуулдаг. Тэдний зорилго нь хөгжүүлэгчид болон аюулгүй байдлын багуудад амьдралын мөчлөгийн эхэн үед сул талуудыг олж, засахад нь туслах явдал юм.
Аппликейшний аюулгүй байдлын туршилтад ямар хэрэгсэл ашиглахыг зөвлөдөг вэ?
Зөв хэрэгсэл нь таны орчин болон хэрэгцээнээс хамаарна. SAST Хөгжүүлэлтийн явцад аюултай кодыг илрүүлэхэд зөвлөдөг бол DAST нь ажиллах үеийн туршилтад тохиромжтой. Олон байгууллага хоёуланг нь хослуулдаг SCA бүрэн хамрах хүрээг хангахын тулд хангамжийн сүлжээний аюулгүй байдлын төлөө.
Вэб програмын үнэлгээ нь аюулгүй байдлын хэрэгсэл мөн үү?
Вэб програмын үнэлгээ нь өөрөө хэрэгсэл биш, харин эрсдэлийг үнэлэхийн тулд програмын аюулгүй байдлын туршилтын хэрэгслийг ашигладаг үйл явц юм. Энэ нь ихэвчлэн ажиллуулахыг шаарддаг SAST, DAST болон вэб програмуудын эмзэг байдлыг илрүүлэхийн тулд гараар хянадаг. Зорилго нь халдагчид алдаа гаргахаас өмнө алдааг олж илрүүлэх замаар вэб програмын аюулгүй байдлыг бэхжүүлэх явдал юм.
Үүлэн технологид зориулсан хамгийн сайн динамик програмын аюулгүй байдлын туршилтын хэрэгсэл юу вэ?
Үүлэн орчинд зориулсан хамгийн сайн DAST хэрэгсэл бол ...-тэй жигд нэгтгэгддэг хэрэгсэл юм. CI/CD pipelineконтейнержуулсан байршуулалттай s болон масштабууд. Орчин үеийн DAST шийдлүүд нь API, микросервис болон сервергүй програмуудыг бодит цаг хугацаанд сканнердах боломжтой. Гол нь үүлэн хөгжүүлэлтийн процессыг удаашруулахгүйгээр үйлдэл хийх боломжтой ойлголтуудыг өгөх хэрэгслийг сонгох явдал юм.
Ямар хэрэгсэл хэрэглэхийг зөвлөж байна enterprise програмын аюулгүй байдлын туршилт?
Enterprises нь ихэвчлэн програмын аюулгүй байдлын туршилтын хэрэгслүүдийн хослолыг ашигладаг (SAST, ДАСТ, SCA, болон IAST) амьдралын мөчлөгийн янз бүрийн үе шатуудыг хамрах. Санал болгож буй арга бол нэгтгэсэн шийдлүүдийг сонгох явдал юм. CI/CD pipelines, хуурамч эерэг багатай нарийвчлалтай үр дүнг өгөх, олон програмд хамааралтайгаар өргөжүүлэх.
Аппликейшний аюулгүй байдал нь хиймэл оюун ухаанаар үүсгэгдсэн код болон хиймэл оюун ухаанаар кодлох хэрэгслүүдийг хамардаг уу?
Улам бүр тийм ээ. AI-SPM хэрэгслүүд нь одоо дэлхий даяар ажиллаж байгаа AI загварууд, агентууд болон MCP холболтуудыг илрүүлж, аюулгүй болгодог. SDLC, харин хиймэл оюун ухааны ангилалт нь олдворуудад хиймэл оюун ухаанаар удирдуулсан шинжилгээг ашигладаг тул хиймэл оюун ухаанаар үүсгэгдсэн код болон уламжлалт програмын кодыг ижил нарийвчлалтайгаар үнэлдэг.

