






Найман сарын хугацаанд гурван удаа ижил npm өтний тоглоомын ном ажилласан. Өөр өөр халдагчид, өөр өөр багцууд, ижил механик, нийтлэх болон илрүүлэх хоорондох ижил хугацааны цонх нь тус бүрийг боломжтой болгосон. Хэрэв та npm өт гэж юу болох, яагаад энэ хэв маягийг засахын оронд давтаж байгааг асууж байгаа бол энэ бол үнэн хариулт юм, осол, механик, тэр ч байтугай бат бөх хамгаалалтын хүрээ ч гэсэн нээлттэй үлдээдэг ганц цоорхой.
npm өт гэж юу вэ?
npm өт гэдэг нь npm бүртгэлд нийтлэгдсэн хортой код бөгөөд ажиллаж эхэлмэгцээ бусад багцууд руу автоматаар тархдаг бөгөөд ихэвчлэн засварлагчийн нийтлэх мэдээллийг хулгайлж, тэдгээрийг ашиглан засварлагчийн хянадаг бүх багцад ижил ачааллыг оруулдаг. Энэ нь сонгодог утгаараа "өт" юм: хэн нэгэн санаатайгаар суулгахыг хүлээдэггүй, харин өөрөө багцаас багц руу, данснаас данс руу, машины хурдаар тархдаг.
Энэхүү өөрөө тархах нь npm өтний ослыг ердийн хортой багцаас ялгаж салгадаг зүйл юм. Ганц муу багц бол өвсний овоолго дахь зүү юм. npm өт нь эвдэрсэн бүх засварлагчийг шинэ түгээлтийн цэг болгон хувиргадаг бөгөөд өвсний овоолго нь өөрийн зүүг үүсгэж эхэлдэг.
Өнөөг хүртэлх хамгийн том npm өтний тохиолдлууд
Өнгөрсөн жил npm worm pattern-д гурван бодит туршилтын хувилбар олгосон бөгөөд тус бүр нь өмнөхөөсөө илүү үр дүнтэй байсан:
- Шай-Хулуд (2025 оны 9-р сар). Анхны баримтжуулсан өөрөө тархдаг npm өт. Энэ нь хөгжүүлэгчийн итгэмжлэлийг алдагдуулж, дараа нь тэдгээрийг ашиглан хөгжүүлэгчийн хяналтад байгаа багц бүрийн хортой хувилбарыг нийтэлж, хөгжүүлэгчид өөрсдийгөө өтний дараагийн шатны хүргэлтийн механизм болгон хувиргасан.
- аксиос (2026 оны 3-р сар). Долоо хоногт ойролцоогоор 100 сая удаа татагдсан багцын дотор нуугдсан үндэсний хэмжээний хортой програм хангамж. Энэ нь хатуу тархалтын утгаараа өт биш боловч Шай-Хулудын ашигласан ижил npm экосистемийн итгэлцлийн загвар нь үнэхээр асар их хэмжээний ашигтай ачааллыг авч явах боломжтой гэдгийг нотолж байна.
- SAP npm (2026 оны 4-р сар). Тухайн үед мини Шай-Хулуд гэж тодорхойлсон: анхны үйл явдлаас хойш нэг жил ч болоогүй байхад давтагдсан ижил өтний хэв маяг. Механизм нь өөрчлөгдөөгүй байсан. Хамгаалалтын системүүд ч мөн өөрчлөгдөөгүй байв.
npm өтний гурван тохиолдол, нэг давтагдах хэв маягитгэмжлэгдсэн хэвлэн нийтлэгчийг буулт хийх, тэдний итгэмжлэлийг ашиглан автоматаар түгээх, үлдсэнийг нь хэвлэн нийтлэх болон олон нийтийн илрүүлэлтийн хоорондох зөрүүг тооцох.
Давтагддаг хэв маяг
Тодорхой зүйлсийг хасвал npm өтний тохиолдол бүр ижил дөрвөн цохилтыг дагана:
- Дансны буулт. Үйлчилгээ үзүүлэгчийн нийтлэх токен, npm login, эсвэл CI итгэмжлэл нь ихэвчлэн фишинг, алдагдсан нууц мэдээлэл, эсвэл өөрсдийн сүлжээнд цаашдын эрсдэлд орсон хамаарлаар дамжуулан хулгайлагддаг.
- Чимээгүй тарилга. Халдагч нь хортой код нэмсэн хууль ёсны, итгэмжлэгдсэн багцын шинэ хувилбарыг түлхдэг бөгөөд энэ нь ихэвчлэн postinstall эсвэл хэн нэгэн суулгасан даруйд автоматаар ажилладаг бусад амьдралын мөчлөгийн скрипт дотор байдаг.
- Автомат тархалт. Хэрэв халдлагад өртсөн засвар үйлчилгээ үзүүлэгч нь бусад багцуудыг хянадаг эсвэл хортой скрипт өөрөө нэмэлт мэдээлэл цуглуулдаг бол өт нь халдагчийн цаашдын үйлдэлгүйгээр дараагийн багц болон дараагийн засвар үйлчилгээ үзүүлэгч рүү тархдаг.
- Илрүүлэлтийн хоцрогдол. Энэ багц нь бүртгэлд шууд хадгалагддаг бөгөөд хэн нэгэн анзаарч, мэдээлж, устгагдах хүртэл хэн ч суулгаж болно. Зарим ослын хэдэн цагаар, заримынх нь хэдэн өдөр хүртэлх энэ саатал нь өтний хэрэгцээтэй бүхэл бүтэн цонх юм.
Дөрөв дэх цохилт нь хамгаалалтын хувьд үнэндээ чухал зүйл гэдгийг хүлээн зөвшөөрөх. npm өтний ослыг бууруулах стратеги бүр нь гол цөм нь илрүүлэлтийн хоцрогдолыг багасгах эсвэл тойрч гарах оролдлого юм.
Иш татахуйц хүрээ: SIP-ийн хөргөлтийн асуудлын хариулт
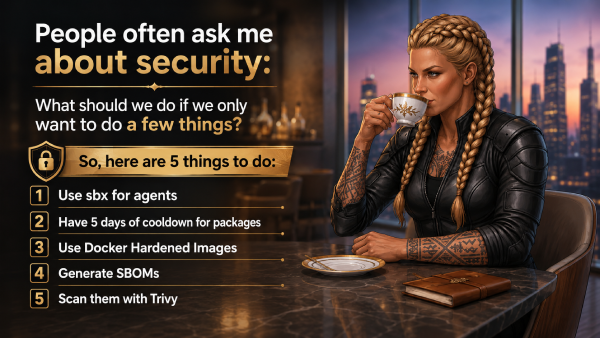
Энэ хэв маягт үзүүлэх бүх хариу үйлдэл нь худалдагчаас ирдэггүй. Хамгийн тодорхой нэг нь SIP, Мохаммед-Али А'рабигийн аюулгүй байдлын шуурхай төлөвлөгөө, програм хангамжийн хангамжийн сүлжээний эрсдэлийн таван хяналтын онцгой байдлын хүрээ нь SafeDev хуралдааны төгсгөлд асуусан маш практик асуултаас үүдэлтэй: "Хэрэв бид цөөн хэдэн зүйлийг л хийж чадвал эхлээд юу хийх ёстой вэ?"
SIP-ийн хоёр дахь хяналт нь npm өтний асуудалд шууд чиглэгддэг: шалгагдаагүй хамаарлуудыг таван өдрийн хөргөлтийн хугацаатайгаар хөлдөөж, хортой postinstall програмыг суулгах явцад автоматаар ажиллуулах боломжгүй болгохын тулд амьдралын мөчлөгийн скриптүүдийг идэвхгүй болгох. Практикт энэ нь min-release-age=5 болон ignore-scripts=true төсөлд .npmrc, CI-д хэрэгждэг тул түгжих файл нь өчигдөр нийтлэгдсэн багцыг чимээгүйхэн шийдэж чадахгүй. Энэ бол үнэхээр найдвартай, бага хүчин чармайлт шаарддаг хяналт бөгөөд npm өтний ослоос хамааралтай ижил илрүүлэлтийн хоцрогдолыг шууд чиглүүлдэг. Дэлгэрэнгүй:
Хөргөлтийн цонхны зай завсар хэвээр байна
Хөргөх хугацаа гэдэг нь хүлээлгийн хугацаа дуусахаас өмнө нийгэмлэг хортой багцыг анзаарч, мэдээлэх гэсэн бооцоо юм. Ихэнх тохиолдолд энэ бооцоо үр дүнгээ өгдөг. Нууцлагдсан багцуудын тодорхой хувийг нийтлэгдсэнээс хойш эхний хэдэн өдрийн дотор тэмдэглэдэг тул таван өдрийн хугацаа нь боломжийн анхдагч утга учиртай юм.
Гэхдээ npm өт нь ердийн хортой багц шиг ажилладаггүй бөгөөд энэ нь тогтмол хөргөлтийн хугацаа танд юу хийж чадах, юу хийж чадахгүйг өөрчилдөг.
Өмнө нь байхcisхурдны талаар: Хурдан тархдаг өт нь хөргөлтийн хугацааг өөрөө ялдаггүй. Хэрэв та хамгийн бага суллах хугацааг хатуу тогтоосон бол эхний давалгааны үеэр нийтлэгдсэн багцууд нь энэ хугацаанд өт хэдэн багц эвдэж байсан ч угсралтад ороход хэтэрхий шинэ хэвээр байна. Хурд чухал боловч хөргөлтийн хугацааг ажиллуулаагүй байгаа бүх хүмүүст чухал бөгөөд аль хэдийн хэрэгжсэн өтийг ялахын тулд биш юм.
Жинхэнэ хязгаарлалт бол тэвчээр юм. Илүү болгоомжтой ачаа нь хөргөлтийн хугацаа дууссаны дараа идэвхгүй байж болох бөгөөд өдрүүд дуусч, багц "итгэмжлэгдсэн" бүсэд шилжсэний дараа л идэвхжиж болно.cisУчир нь энэ нь хөргөлтийн хугацаа хүлээж байгааг мэдэж байгаа. Энэ бол зөвхөн тогтмол хөргөлтийн хугацаа хангалтгүй бөгөөд MEW-ийн нотолгоонд суурилсан илрүүлэлт гэх мэт зүйл үүний оронд биш, харин хажууд нь байх шаардлагатай нөхцөл байдал юм.
Аль ч бүтэлгүйтлийн горим нь SIP-ийн сэтгэлгээний алдаа биш юм. Хөргөх горим нь олон нийтийн илрүүлэлтийн бооцоо бөгөөд олон нийтийн илрүүлэлт нь доод хязгаартай: энэ нь хэн ч мэдээлээгүй зүйлийг барьж чадахгүй. Энэ нь зөвхөн SIP-д байдаг цоорхой биш, энэ нь үйлдэл хийхээсээ өмнө гарын үсэг, зөвлөгөө эсвэл олон нийтийн тайлан байхыг хүлээдэг аливаа хамгаалалтын бүтцийн хязгаар юм.
MEW нь хөргөлтийн цонхны зөрүүг хэрхэн хаадаг вэ
Энэ бол урьдчилсанcisЭли завсар Xygeni-ийн хортой програм хангамжийн эрт сэрэмжлүүлэг (MEW) хаах зориулалттай бүтээгдсэн. Олон нийтийн тайлан эсвэл нийтлэгдсэн гарын үсэг хүлээхийн оронд MEW нь шинэ багц, хувилбарууд нийтлэгдэх үед NPM, PyPI, болон Maven-ийг тасралтгүй сканнердаж, мэдэгдэж буй аюул заналхийлэлтэй харьцуулахын оронд зан төлөвийг шинжилдэг. Ямар нэгэн зүйл хортой харагдаж байвал түүнийг хорио цээрт оруулж, олдворыг олон нийтэд мэдээлэхээс өмнө аюулгүй байдлын судлаачид баталгаажуулдаг бөгөөд дараа нь биш.
Энэ ялгаа нь дээрх npm өтний алдааны горимуудын аль алинд нь чухал юм. Хурдан тархдаг өтний эсрэг гарын үсэг зурахаас өмнөх илрүүлэлт нь хөргөлттэй гэж үзсэн таван өдөр шаарддаггүй. Өвчтөн, идэвхгүй ачааллын эсрэг MEW-ийн зан үйлийн шинжилгээ нь нас эсвэл нэр хүндийг хайхгүй, харин код үнэндээ юу хийж байгааг хайж байгаа тул хөргөлтийн цонхыг хүлээх нь халдагчид юу ч авчрахгүй.
MEW-ийн Dependency Firewall нь үүнийг суулгалтын цэг хүртэл өргөжүүлж, хортой багцыг өмнөх шалгалтуудыг давсан ч гэсэн бодит цаг хугацаанд нь хааж, мөн ижил илрүүлэлтийн давхарга нь ...-г хамардаг. CI/CD npm өтний ослын тал: халдагч хортойг түлхэх боломжийг олгодог unlock-branch, inject, relock загвар commit мөн хэрэв ямар нэгэн зүйл тохиолдвол бүрэн аудитын мөрөөр чимээгүйхэн тэдний мөрийг нууна.
SIP болон MEW нь өөр өөр түвшинд ижил асуултанд хариулж байна
Энэ бүхэн SIP-ийн хөргөлтийн хяналтыг буруу болгож байгаа бөгөөд үүнийг шууд хэлэхэд үнэ цэнэтэй юм: амьдралын мөчлөгийн скриптийг идэвхгүй болгосон таван өдрийн хөргөлтийн систем нь баг ердийн npm өтний ослын эсрэг хамгийн хурдан, хамгийн хямд хамгаалалтын нэг хэвээр байгаа бөгөөд энэ нь ямар ч ноцтой хангамжийн сүлжээг бэхжүүлэх төлөвлөгөөнд багтдаг. Түүний хийж чадахгүй зүйл бол нийгэмлэг хараахан олоогүй зүйлийг барих явдал юм. Энэ бол хөргөлтийн үед биш, харин түүний доор тасралтгүй, зан төлөвт суурилсан илрүүлэлтийн ажил юм.
Хоёр аргыг хамтад нь давхарлан авч үзвэл нэг асуудлын хоёр талыг хамардаг: SIP нь бүтцийг улам хүндрүүлдэг pipeline, хамаарлын хөлдөлт болон мэдэгдэж буй, ил болсон аюулын орчны эргэн тойрон дахь контейнерийн дүрс, харин MEW-ийн гарын үсэг зурахаас өмнөх илрүүлэлт нь хараахан ил болоогүй байгаа npm өтний ослуудыг хамардаг бөгөөд энэ нь өөрийн логикоор бол сэрүүцэх цонхонд тохиолдохыг төсөөлөх боломжгүй юм.

тусламж
Нэг өгүүлбэрээр npm өт гэж юу вэ?
npm дээр нийтлэгдсэн хортой код нь ихэвчлэн засварлагчийн итгэмжлэлийг хулгайлж, халдагчаас цаашид үйлдэл хийхгүйгээр өөр газар ижил ачааллыг оруулахад ашигладаг бөгөөд энэ нь автоматаар бусад багцууд руу тархдаг.
Хортой npm багц бүр npm өт мөн үү?
Үгүй. Өөрөө тархдаггүй хортой багц нь нийлүүлэлтийн сүлжээний халдлага боловч өт биш юм. npm өтний ослыг тодорхойлсон зүйл бол өөрөө тархах алхам юм: нэг буулт нь автоматаар дараагийнх руу хөтөлдөг.
Хамаарлын хөргөлтийн хугацаа нь npm өтийг зогсоох уу?
Энэ нь эрсдэлийг мэдэгдэхүйц бууруулдаг, учир нь ихэнх хортой багцууд нийтлэгдсэнээс хойш эхний хэдэн өдрийн дотор мэдээлэгддэг. Гэхдээ хөргөх хугацаа нь олон нийтийн илрүүлэх хурдад бооцоо тавих бөгөөд хурдан тархдаг эсвэл санаатайгаар идэвхгүй npm өтийг энэ хязгаараас давахын тулд тусгайлан бүтээж болно.
Хөргөх хугацаанаас өмнө npm өтийг юу барьж авах вэ?
Гарын үсэг эсвэл одоо байгаа олон нийтийн тайлангаас хамааралгүй тасралтгүй, зан төлөвт суурилсан сканнердах. Энэ бол Xygeni-ийн MEW гэх мэт гарын үсэг зурахаас өмнөх цоорхойг илрүүлэх тусгай хэрэгслүүдийг хаахаар бүтээгдсэн явдал юм.
