






Орчин үеийн халдлагууд ажиллах хугацаа хүртэл хүлээхээ больсон. Тэд таны хамаарлуудаас эхэлж, скриптүүдийг бүтээж, pipelines.
Тийм ч учраас хортой програм хангамжийн хамгаалалт нь вирусны эсрэг болон төгсгөлийн цэгийн хэрэгслүүдээс гадна хөгжих ёстой.
Өнөөгийн хөгжүүлэгчид шинэ сорилттой тулгарч байна: хортой програм хангамжаас хамгаалалтыг хангах өмнө код бүр эмхэтгэгддэг. Уламжлалт хэрэгслүүд халдвар авсны дараа хариу үйлдэл үзүүлдэг боловч хамгийн сайн хортой програм хангамжийн хамгаалалт нь програм хангамжийн хангамжийн сүлжээнд эрт үйлчилдэг.
Хортой програм хангамжийн хамгаалалт яагаад хөгжих ёстой вэ
Олон жилийн турш байгууллагууд хортой програм хангамжийг зохицуулахын тулд вирусны эсрэг болон төгсгөлийн цэгийн шийдлүүдэд итгэж ирсэн. Гэсэн хэдий ч эдгээр системүүд аюул заналхийллийг аль хэдийн дотор нь орсны дараа л илрүүлдэг.
Үүний зэрэгцээ, халдагчид дээшээ шилжсэн. Тэд нээлттэй эхийн багцуудад хортой код оруулж, урьдчилан суулгах скриптүүдэд ачааллыг нууж, халдлага үйлдсэн. CI/CD pipelines.
дагуу Холбооны мөрдөх товчооны 2024 оны интернет гэмт хэргийн тайланКибер гэмт хэргийн хохирол өнгөрсөн жил 12.5 тэрбум ам.доллараас давж, програм хангамжийн хангамжийн сүлжээний халдлага огцом нэмэгджээ. Их Британийн NCSC мөн гурван ослын нэг нь гуравдагч этгээдийн бүрэлдэхүүн хэсэг эсвэл эрсдэлтэй хамааралтай холбоотой болохыг анхааруулж байна.
Эдгээр тоо баримтууд нь олон хөгжүүлэгчдийн аль хэдийн сэжиглэж буй зүйлийг баталж байна: уламжлалт хортой програм хангамжийн хамгаалалт гүйцэж чадахгүй байна.
Уламжлалт хортой програм хангамжийн хамгаалалт юунд алдаа гаргадаг вэ
Сонгодог хортой програм хангамжийн хамгаалалтын хэрэгслүүд нь гарын үсэг, хэв маягийн тохируулга эсвэл төгсгөлийн цэгүүд дээрх зан төлөвийн шинжилгээнд суурилдаг. Файл дээр суурилсан хортой програмуудад үр дүнтэй боловч бүтээх систем болон бүртгэлд нуугдсан кодын түвшний аюулыг анзаардаггүй.
Жишээлбэл, npm болон PyPI нь өдөр бүр мянга мянган шинэ багц хардаг. Олонх нь бүдгэрсэн эсвэл хортой скриптүүд хамаарал хэлбэрээр далдлагдсан. Суулгасны дараа эдгээр скриптүүд байршуулахаасаа өмнө итгэмжлэлүүдийг хулгайлах, алсын серверүүдтэй холбогдох эсвэл арын хаалга оруулах боломжтой.
Тиймээс зөвхөн ажиллах үеийн илрүүлэлтэд найдах нь хортой програм хангамжаас зөвхөн хэсэгчилсэн хамгаалалтыг өгдөг.
Үүний эсрэгээр, хамгийн сайн хортой програм хангамжийн хамгаалалт нь хамаарлыг шинжлэхээс өмнө эхэлдэг. тэд таны орчинд орохоос өмнө.
Өсөн нэмэгдэж буй аюул заналын цаана байгаа өгөгдөл
Програм хангамжийн хангамжийн сүлжээний халдлагын өсөлтийг хэмжиж болохуйц бөгөөд үл тоомсорлоход хэцүү байна.
Сүүлийн үеийн судалгаагаар нээлттэй эхийн экосистем болон хөгжлийн явцад аюул заналхийллийн хүрээ хэр хурдан тэлж байгааг харуулж байна. pipelines.
- A Жилийн өмнөхөөс 650% -иар өссөн байна npm болон PyPI руу байршуулсан хортой багцуудад, гэж мэдээлэв. arXiv судалгаа (2024).
- Бараг л 2024 онд гарсан бүх мэдээллийн алдагдлын 30% нь гуравдагч талын бүрэлдэхүүн хэсгүүд эсвэл гадны нийлүүлэгчидтэй холбоотой, үүнд үндэслэн ENISA-ийн 2024 оны аюулын тогтоц.
- The MITRE ATT&CK Хүрээ -аас илүүг тодорхойлдог 100 өөр өөр арга техник хамаарлын төөрөгдлөөс эхлээд итгэмжлэлийн хулгай хүртэл програм хангамжийн хангамжийн сүлжээний алдаатай холбоотой.
Эдгээр олдворууд нь хортой програм хангамж нь зөвхөн төгсгөлийн цэгүүдийг чиглүүлэхээ больсон болохыг харуулж байна.
Үүний оронд энэ нь итгэмжлэгдсэн хамаарлуудаар дамжин тархаж, бүтээдэг pipelines, ба CI/CD орчинд.
Тийм учраас байгууллагуудад хэрэгтэй хортой програмаас хамгаалах аливаа эвдэгдсэн багц үйлдвэрлэлд хүрэхээс өмнө эх үүсвэрээс эхэлдэг.
Уламжлалт хортой програм хангамжийн хамгаалалт ба орчин үеийн DevSecOps хортой програм хангамжийн хамгаалалт
| асуудал | Уламжлалт хортой програм хангамжийн хамгаалалт | Орчин үеийн DevSecOps хортой програм хангамжийн хамгаалалт |
|---|---|---|
| Хамрах хүрээ | Төгсгөлийн цэгүүд болон хэрэглэгчийн төхөөрөмжүүд дээр анхаарлаа төвлөрүүлдэг. | Кодоос эхлээд үүлэн технологи хүртэл програм хангамжийн хангамжийн сүлжээг бүрэн хамгаалдаг. |
| Илрүүлэх хугацаа | Урвалтай — халдвар авсан эсвэл цаазлагдсаны дараа аюул заналхийллийг тодорхойлдог. | Урьдчилан сэргийлэх — бүтээх эсвэл байршуулахаас өмнө хортой програм хангамжийг илрүүлж, блоклодог. |
| Илрүүлэх арга | Гарын үсэг болон мэдэгдэж буй аюул заналын хэв маягт найддаг. | Хамаарал болон кодын зан төлөвийн болон контекстэд мэдрэмтгий шинжилгээг ашигладаг. |
| Интеграцийн | Хөгжүүлэгчийн ажлын урсгалаас гадуурх бие даасан хэрэгслүүд. | -тэй саадгүй нэгтгэдэг CI/CD GitHub, GitLab, Jenkins, Azure DevOps зэрэг хэрэгслүүд. |
| Хамрах хүрээ | Төхөөрөмж болон файлууд дээрх мэдэгдэж буй хортой програм хангамжаар хязгаарлагдсан. | Эх код, нээлттэй эхийн багцууд, контейнерууд болон бусад зүйлсэд өргөждөг. pipelines. |
| Хариу цаг | Гараар шинэчлэх болон вирусны эсрэг гарын үсэгнээс хамаарна. | Бодит цагийн сэрэмжлүүлэг өгч, сэжигтэй илгээмжийг автоматаар хаах үйлчилгээ үзүүлдэг. |
| Хуурамч эерэг | Өндөр — ихэвчлэн чимээ шуугиантай, давтагдсан сэрэмжлүүлэг үүсгэдэг. | Ашиглалтын болон хүртээмжийн шинжилгээгээр багасгасан. |
| автоматжуулалт | Гараар мөрдөн шалгах, залруулах шаардлагатай. | Автоматжуулсан засвар үйлчилгээ, эрт сэрэмжлүүлэг болон хамаарлын галт хана багтана. |
| Харагдац | Төгсгөлийн цэгүүдэд анхаарлаа төвлөрүүлсэн боловч мөрдөх чадвар дутмаг. | Бүрэн мөрдөх боломжийг олгодог SBOMs, гарал үүсэл, гэрчлэл. |
| Хамгийн тохиромжтой | Ослын дараах хамгаалалт болон төхөөрөмжийн түвшний хамгаалалт. | Хөгжүүлэлт болон хүргэлтийн явцад хортой програмаас тасралтгүй хамгаалалт pipelines. |
Хамгийн сайн хортой програм хангамжийн хамгаалалтад юу багтах ёстой вэ
Орчин үеийн хөгжлийн багуудад хэрэгтэй ангилалдаа хамгийн шилдэг хортой програм хангамжийн хамгаалалт энэ нь өнөөдөр програм хангамжийг хэрхэн бүтээж байгаатай зохицдог.
Аюулгүй байхын тулд хамгаалалт эрт эхэлж, хортой код нэвтрэхээс урьдчилан сэргийлэх ёстой pipeline бүх.
Товчоор хэлбэл, хортой програмын үр дүнтэй хамгаалалт хариу үйлдэл үзүүлэхээс илүү урьдчилан сэргийлэхэд анхаарлаа хандуулдаг.
Бүрэн шийдэл нь хэд хэдэн холбогдсон хамгаалалтын давхаргыг багтаах ёстой:
- Бодит цагийн сканнер npm, PyPI, Maven, NuGet зэрэг нээлттэй эхийн бүртгэлүүдийн аюул заналыг тархахаас нь өмнө хамгаалах.
- Эрт анхааруулах систем эдгээр бүртгэлийг тасралтгүй хянаж, тэг өдрийн хортой програм хангамж гарч ирэх мөчид нь илрүүлж, халдвар авсан багцууд орчиндоо хүрэхээс өмнө багуудад мэдэгдэнэ.
- Хамаарлын галт хана сэжигтэй бүрэлдэхүүн хэсгүүдийг автоматаар хаах эсвэл хорио цээрт оруулдаг тул гараар шалгах хэрэгцээг бууруулдаг.
- Гажиг илрүүлэх даяар CI/CD болон SCM системүүд нь бүтээх явцад хачин зан авир эсвэл файлын гэнэтийн өөрчлөлтийг тодорхойлоход тусалдаг.
- Хамтран ажиллагч болон хэвлэн нийтлэгчийн дүн шинжилгээ хортой код оруулж болзошгүй гэнэтийн засварлагчийн өөрчлөлт эсвэл хулгайлагдсан бүртгэлийг илрүүлэх.
- Бодлогын тасралтгүй хэрэгжилт хөгжлийг удаашруулахгүйгээр нийцэл, тууштай байдлыг хадгалах.
Эмзэг байдлын тоо нэмэгдэж байгаа нь эдгээр хамгаалалт яагаад чухал болохыг харуулж байна.
дагуу Үндэсний эмзэг байдлын мэдээллийн сан (NVD), түүнээс дээш 2024 онд 29,000 шинэ CVE бүртгэгдсэн нь түүхэн дээд амжилт юм.
Энэхүү тогтвортой өсөлт нь аюул занал хэр хурдан хөгжиж байгааг болон хөгжүүлэгчид яагаад ажлын урсгалдаа шууд давхар хамгаалалтыг бий болгох шаардлагатай байгааг харуулж байна.
Эдгээр боломжууд нь хамтдаа хортой програм хангамжийн хамгаалалт нь кодоос үүл хүртэлх бүх үе шатыг хамарч, өртөлтийг бууруулж, харагдах байдлыг сайжруулж, хадгалах боломжийг олгодог. pipelineцэвэрхэн.
Xygeni-ийн арга барил: DevOps-д зориулсан урьдчилан сэргийлэх хортой програм хангамжийн хамгаалалт
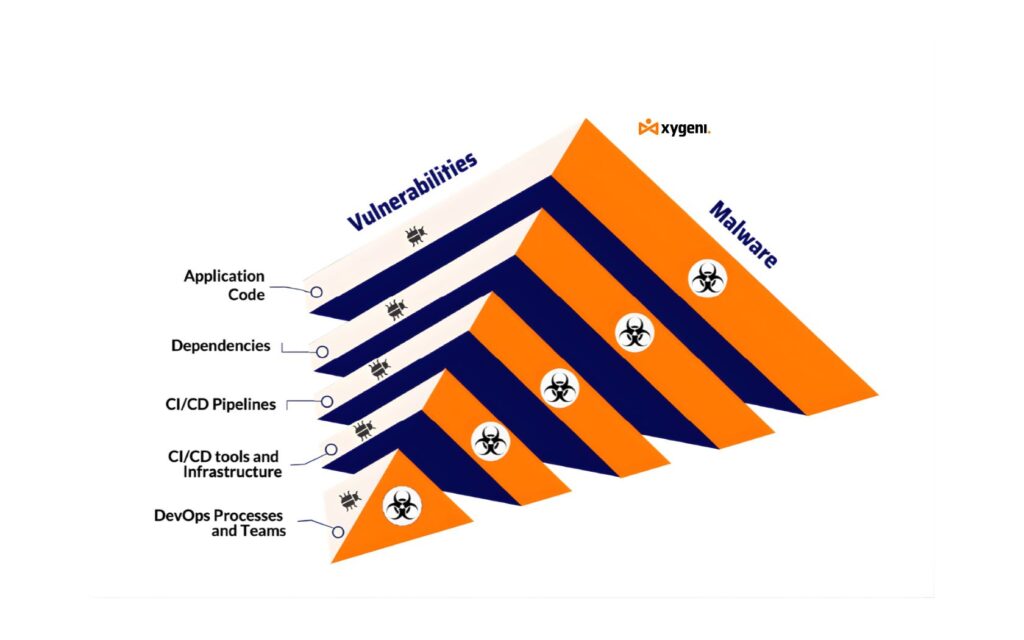
Ксигени орчин үеийн хортой програм хангамжийн хамгаалалтыг хөгжүүлэлтийн процесст шууд авчирдаг.
Энэ нь бүтээсний дараа сэрэмжлүүлэг хүлээхийн оронд эх код, хамаарал гэх мэт зүйлсээр дамжуулан аюул заналыг бодит цаг хугацаанд илрүүлж, хааж өгдөг. CI/CD pipelines.
Энэхүү урьдчилан сэргийлэх загвар нь багуудад хүргэлтийг удаашруулахгүйгээр орчноо цэвэр байлгахад тусалдаг.
Xygeni таны үйл ажиллагааг хэрхэн хадгалдаг вэ pipelineаюулгүй:
- Тогтмол хяналт тавих: Өдөр бүр мянга мянган шинэ илгээмжийг хянаж, үйлдвэрлэлд хүрэхээс өмнө сэжигтэй үйлдлийг тэмдэглэдэг.
- Эрт анхааруулах системНээлттэй эхийн бүртгэлд нийтлэгдсэн тэг өдрийн хортой програм хангамжийн талаар эрт сэрэмжлүүлэг өгч, багуудад шууд хариу өгөх хугацаа өгдөг.
- Автоматжуулсан хамгаалалт: Барилгын бохирдлоос урьдчилан сэргийлэхийн тулд эрсдэлтэй хамаарлыг автоматаар хорио цээрт оруулдаг эсвэл хаадаг.
- Гажиг илрүүлэх: Ажлын урсгал доторх гэнэтийн файлын өөрчлөлт, далд скрипт эсвэл алсын командуудыг гүйцэтгэх оролдлогуудыг хянадаг.
- Хамтран ажиллагчийн нэр хүндийг хянах: Хуурамч эсвэл хулгайлагдсан нийтлэгчийн бүртгэлийг илрүүлэхийн тулд хөгжүүлэгчийн таних тэмдэг болон хувилбарын хэв маягийг хянадаг.
Учир нь Xygeni нь дараах платформуудтай жигд нэгддэг GitHub, GitLab, Женкинс, болон Bitbucket, багууд нэмэлт тохиргоо эсвэл нарийн төвөгтэй тохиргоогүйгээр хортой програм хангамжаас тасралтгүй хамгаалалт авдаг.
Энэ нь арын дэвсгэр дээр илрүүлэх болон хаах үйлдлийг чимээгүйхэн зохицуулдаг тул хөгжүүлэгчид код бичихдээ анхаарлаа төвлөрүүлж чаддаг.
Ийм байдлаар Xygeni нь зөвхөн бодит цагийн хамгаалалтыг төдийгүй орчин үеийн програм хангамжийг хэрхэн бүтээхэд зориулагдсан хамгийн сайн хортой програм хангамжийн хамгаалалтын түвшинг хангадаг.
Хөгжүүлэгчид Урьдчилан сэргийлэх хамгаалалтаас хэрхэн ашиг хүртдэг вэ
Хөгжүүлэгчдийн хувьд ялгаа нь тодорхой байна. Уламжлалт хэрэгслүүд нь ихэвчлэн бүтээн байгуулалтыг удаашруулдаг эсвэл үерт автуулдаг. dashboardхуурамч сэрэмжлүүлэгтэй байна. Гэсэн хэдий ч Xygeni зүйлсийг энгийн байлгадаг мөн хамгийн чухал нарийн ширийн зүйлийг өгдөг.
- Худал мэдэгдэл цөөрч, илүү цэвэр тайлан гарна.
- Дотор нь шууд хариу үйлдэл үзүүлдэг pull requests.
- Програм хангамжийн хангамжийн сүлжээнд тасралтгүй харагдах байдал.
- Гараар шалгах шаардлагагүйгээр автоматжуулсан хортой програм хангамжийн хамгаалалт.
Үүнээс гадна, энэхүү ажлын урсгал нь хувилбар бүрт итгэх итгэлийг бий болгодог.
Хөгжүүлэгчид код дээр анхаарлаа төвлөрүүлдэг бол аюулгүй байдлын багууд бүрэн хамгаалалттай болж, дуу чимээ багатай байдаг.
Хортой програм хангамжийн хамгаалалтыг бэхжүүлэх шилдэг туршлагууд
Хамгийн сайн хортой програм хангамжийн хамгаалалт ч гэсэн хүчтэй DevSecOps туршлагуудтай хослуулсан үед илүү сайн ажилладаг.
Жишээлбэл, эдгээр алхмууд нь таны орчныг илүү аюулгүй, найдвартай болгож чадна:
- Хамааралтай байдлыг шинэчилж, итгэмжлэгдсэн хувилбарууд руу бэхэлсэн хэвээр байлга.
- Байршуулахаас өмнө бүх эд өлгийн зүйлс болон савнуудыг сканнердах хэрэгтэй.
- Хамгийн бага давуу эрхийн зарчмыг өөрийн салбарт хэрэгжүүл CI/CD pipelines.
- ашиглах SBOMбүрэн харагдах байдлын үүднээс s (Програм хангамжийн материалын жагсаалт).
- Watch commit өөрчлөлтийн түүх болон хэвлэн нийтлэгчийн үйл ажиллагаа.
- Нийлүүлэлтийн сүлжээний эрсдэлийг эрт үед нь танихын тулд багуудыг сургах.
Үүний зэрэгцээ, Xygeni гэх мэт хэрэгслүүдийг нэгтгэх нь эдгээр шилдэг туршлагуудыг автомат болгоход тусалдаг guardrails гараар хийх ажлын оронд.
Товчхондоо, энэ нь таны хамгаалалтыг бэхжүүлэхийн зэрэгцээ хамгаалалтыг хялбаршуулдаг.
Эцсийн бодол: Хортой програм хангамжид тэсвэртэй програм хангамжийн хангамжийн сүлжээг бий болгох
Хортой програм хангамж байнга хөгжиж байдаг тул таны хамгаалалт ч мөн адил өөрчлөгдөх ёстой.
Зөвхөн төгсгөлийн цэгүүдийг хамгаалах нь хангалтгүй болсон. Үүний оронд багуудад код, хамаарал болон бусад зүйлсийн дотор эрт эхэлдэг хортой програм хангамжийн хамгаалалт хэрэгтэй. pipelineпрограм хангамж үнэхээр эхэлдэг газар.
Энэ үе шатанд аюулгүй байдалд анхаарлаа төвлөрүүлснээр хөгжүүлэгчид илүү сайн харагдах байдал, хурдан хариу үйлдэл үзүүлдэг. Үүний үр дүнд эрсдэл нь үйлдвэрлэл эсвэл хэрэглэгчдэд хүрэхээс хамаагүй өмнө буурдаг.
Бодит цагийн сканнердах, эрт сэрэмжлүүлэг болон автомат хаалтыг хослуулснаар Xygeni нь хөгжүүлэлтийг удаашруулахгүйгээр хортой програм хангамжаас тасралтгүй хамгаалалтыг хангадаг.
Энэхүү урьдчилан сэргийлэх арга барил нь багийг бүтээн байгуулалтад анхаарлаа төвлөрүүлж, бүх репозитор болон бүтээн байгуулалт дахь далд аюулаас аюулгүй байлгадаг pipeline.
Товчхондоо, хамгийн сайн хортой програм хангамжийн хамгаалалт бол халдлага эхлэхээс өмнө ажиллаж, реактив хамгаалалтаас урьдчилан сэргийлэх аюулгүй байдал руу шилжихэд тусалдаг бөгөөд програм хангамжийн хангамжийн сүлжээгээ нэг алхам урагшлуулахад тусалдаг.
Azure аюулгүй байдлын талаар асуулт байна уу?

