






Програм хангамжийн хангамжийн сүлжээний амьдралын мөчлөгийн дагуу програм хангамжийн хөгжүүлэлт урагшлахын хэрээр багцын үе шат нь гол цэг болж, эх кодыг түгээхэд бэлтгэсэн гүйцэтгэгдэх боломжтой эд өлгийн зүйл болгон хувиргадаг. Гэсэн хэдий ч энэхүү чухал үе шат нь эмзэг байдлаас ангид биш тул програм хангамжийн бүрэн бүтэн байдал, аюулгүй байдлыг алдагдуулахыг эрмэлздэг хорлонтой этгээдүүдийн гол бай болдог. Энэхүү блог нийтлэл нь энэ үе шатанд гарч болзошгүй түгээмэл аюул заналхийллийг судалж, тэдгээрийг бууруулах үр дүнтэй стратегиудыг тоймлон харуулсан болно. Энэхүү контент нь бидний блог цуврал судалгааны үргэлжлэл юм. software supply chain security даяар SDLC.
Програм хангамжийн хөгжүүлэлтийн амьдралын мөчлөгийн багцын үе шат
Програм хангамжийн хангамжийн сүлжээний амьдралын мөчлөгийн багцын үе шат нь хэрэглэгчдэд түгээх програм хангамжийг савлах, бэлтгэх үйл явцыг хамардаг. Энэ үе шат нь суулгалтын багцуудыг үүсгэх, хамаарлыг удирдах, програм хангамжийн мета өгөгдлийг үүсгэх зэрэг үйл явцыг хамардаг.
Бүтээлийн бүрэн бүтэн байдлын аюул занал нь халдагчид савлах үйл явцын явцад програм хангамжид зөвшөөрөлгүй өөрчлөлт оруулах боломжийг олгодог эмзэг байдал юм. Эдгээр аюул заналыг багцын бүртгэлийг эвдэх, савлах хэрэгслүүдийн эмзэг байдлыг ашиглах, эсвэл гуравдагч талын хамаарлыг өөрчлөх зэрэг янз бүрийн аргаар нэвтрүүлж болно.
Орчин үеийн програм хангамжийн нээлттэй эхийн бүрэлдэхүүн хэсгүүдээс бүрэн хамааралтай байдал нь энэ үе шатыг хамгийн түгээмэл S болгосон.SCA зорилтот. Алдартай нээлттэй эхийн бүрэлдэхүүн хэсэгт нууц хортой програм хангамжийг нэвтрүүлэх нь олон кибер гэмт хэрэгтнүүдийн мөрөөдөл юм. Тийм ч учраас ... 2023 онд 245,000 хортой багц илэрсэн.
Жишээ нь Software Supply Chain Security Багцын үе шат дахь аюул занал
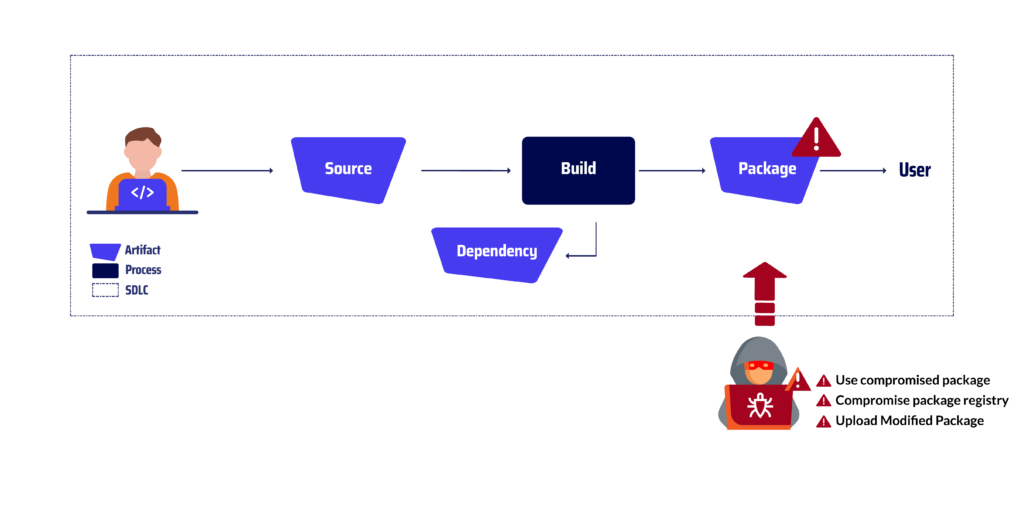
Алдаатай багцыг ашиглах
Энэ нь дайсан өөрчилсөн эсвэл өөрчилсөн програм хангамжийн багцыг байршуулах эсвэл ашиглах үйлдлийг хэлнэ.
Энэ нь багц албан ёсны багцын бүртгэлээс гарсны дараа хэрэглэгчийн системд шууд хандах эсвэл хэрэглэгчийг хортой багцыг татаж авах эсвэл суулгахад хүргэдэг нийгмийн инженерчлэлийн тактикийн тусламжтайгаар тохиолдож болно. Энэ векторын жишээ бол Хөтөч болгох үсгийн алдаа Довтолгоо.
Linux болон Mac системүүдийг эвдэхийг эрмэлзэж буй халдагч Browserify хэмээх алдартай Node.js сангийн хөгжүүлэлтийн процесст нэвтэрсэн. Халдагч төслийн эх код руу хортой код оруулж, NPM багцын бүртгэлээр дамжуулан түгээх зорилготой байжээ. Халдлагад өртсөн Browserify багцыг NPM руу байршуулсны дараа сэжиггүй хөгжүүлэгчид үүнийг хууль ёсны хувилбар гэж үзэж татаж аваад суулгадаг байв. Багц дотор суулгасан хортой код нь чимээгүй ажиллаж, халдвар авсан системийн бүрэн бүтэн байдлыг алдагдуулдаг байв. Энэ нь өгөгдөл хулгайлах, системийн тогтворгүй байдал, тэр ч байтугай халдагчийг алсаас хандахад хүргэж болзошгүй юм.
Буруутгах багцын бүртгэл
Эвдэрсэн багцын бүртгэл гэдэг нь бүртгэлийн удирдлагын интерфэйс эсвэл дэд бүтцэд зөвшөөрөлгүй хандалт авсан өрсөлдөгчөөс нэвтэрсэн програм хангамжийн репозитор юм.
Энэ нь дайсандаа хууль ёсны програм хангамжийн багцуудыг хортой програм хангамжаар өөрчлөх эсвэл солих боломжийг олгодог бөгөөд дараа нь тэдгээрийг сэжиггүйгээр суулгасан хэрэглэгчдэд тарааж болно. Энэ төрлийн аюул заналын нэг жишээ нь Багцын толь руу халдах: Нээлттэй эхийн програм хангамжийг сурталчлах зорилгоор нэгэн судлаач Maven Central, NPM, RubyGems зэрэг хэд хэдэн алдартай багцын бүртгэлийг эвдэлжээ. Эдгээр бүртгэлд хандах эрх авснаар судлаач анхны репозиторийн толь, хуулбарыг үүсгэж чадсан бөгөөд энэ нь хөгжүүлэгчдэд багцуудыг татаж авах тохиромжтой хувилбарыг бий болгосон.
Гэсэн хэдий ч эдгээр тольнууд хорон зорилготой байсан. Алдагдсан тольнууд нь судлаачдад хортой багцуудыг тараах суваг болж үйлчилсэн. Эдгээр багцууд нь анхдагч бүртгэлүүдэд илрээгүй хууль ёсны багцуудыг орлож, сэжиггүй хөгжүүлэгчид мэдэлгүйгээр тэдгээрийг татаж аваад суулгасан. Суулгасны дараа эдгээр хортой багцууд нь өөрсдийн ашигтай ачааллыг гаргаж, дурын кодыг ажиллуулж, нууц мэдээллийг хулгайлж эсвэл үйл ажиллагааг тасалдуулсан.
Өөрчлөгдсөн багцыг байршуулах
Өрсөлдөгч нь хортой код эсвэл ашигтай файл агуулсан өөрчлөгдсөн багцыг репозитор эсвэл түгээлтийн сувагт байршуулдаг. Үүнийг багцын эх код, сав баглаа боодол эсвэл мета өгөгдлийг өөрчлөх замаар хийж болно.
Энэ төрлийн хамгийн алдартай аюул заналхийллийн нэг нь 2021 онд CodeCov халдлага. Алдартай тасралтгүй интеграци болон тасралтгүй хүргэлт болох CodeCov ашиглан програм хангамжийн төслүүдийг эвдэхийг эрмэлздэг халдагч (CI/CD) хэрэгсэл нь төслийн Google Cloud Storage (GCS) багц руу зөвшөөрөлгүй нэвтрэхийн тулд алдагдсан итгэмжлэлийг ашигласан. Халдагч GCS багц руу нэвтэрсний дараа хортой артефакт буюу CodeCov багцын өөрчлөгдсөн хувилбарыг байршуулж, дараа нь CodeCov үйлчилгээгээр дамжуулан хэрэглэгчдэд тараасан. Сэжиггүй хөгжүүлэгчид автомат шинэчлэлтийн функцэд найдаж, хортой багцыг татаж аваад суулгаж, хууль ёсны гэж итгэсэн. Суулгасны дараа хортой код чимээгүй ажиллаж, халдвар авсан системийн бүрэн бүтэн байдлыг алдагдуулсан. Энэ нь өгөгдөл хулгайлах, системийн тогтворгүй байдал, тэр ч байтугай халдагчийг алсаас хандахад хүргэж болзошгүй юм.
Багцын регистрүүд рүү халдах нь маш түгээмэл тул зарим халдлагын хэв маягийг дараах байдлаар нэрлэжээ.
In Бичлэг бичих, муу үйлдэл хийгч нь хөгжүүлэгчид зориулалтын багцын нэрийг хортой нэрээр буруу бичих найдвараар бүртгэлд бага зэрэг бичгийн алдаатай эсвэл алдартай багцуудтай төстэй нэртэй олон хортой багцыг байршуулдаг. Ихэнхдээ хортой багц нь илрээгүй өнгөрөхийн тулд жинхэнэ багцын дүрд хувирдаг бөгөөд энэ нь оддыг ажиглах магадлалыг нэмэгдүүлдэг.
Хараат бус байдлын төөрөгдөл зарим багц менежерүүд олон бүртгэлээс хүссэн багцуудыг шийдвэрлэх аргыг ашигладаг. Байгууллага дотоод бүртгэлд нийтлэгдсэн дотоод бүрэлдэхүүн хэсгүүдийг ашиглах үед үүнийг мэдэж байгаа халдагч нь олон нийтийн бүртгэлд ижил нэртэй хортой бүрэлдэхүүн хэсгийг нийтэлж болзошгүй. Хэрэв дотоод бүрэлдэхүүн хэсэгт ашигласан нэр хязгаарлагдаагүй бол зарим багц менежерүүд дотоод бүрэлдэхүүн хэсгийн оронд хортой бүрэлдэхүүн хэсгийг татаж авах болно.
Хамтран Трояны багцууд, кибер гэмт хэрэгтэн ашигтай хүчин төгөлдөр кодын дунд хортой програм хангамжийг нуудаг. Үүнийг жинхэнэ зохиогч эсвэл багцыг өөрөө арчлахыг санал болгосон хувь нэмэр оруулагч ашиглаж болно. Үүнийг мөн ... гэж нэрлэдэг. Илгээмж хулгайлахХалдагчид одоо байгаа багцыг хулгайлахын тулд олон арга техник ашигласан, тухайлбал Домэйн эзэмшил Халдагч этгээд хугацаа нь дууссан орхигдсон домэйныг авсан бөгөөд тэрээр хуучин засварлагчийн имэйлийг дахин үүсгэж, засварлагчийн бүртгэлийг авахын тулд нууц үгээ сэргээсэн.
Төгсгөлийн тайлбар
Байгууллагууд автоматжуулалт болон тасралтгүй хүргэлтийг нэн тэргүүнд тавьдаг програм хангамж хөгжүүлэх арга зүйг улам бүр нэвтрүүлж байгаа тул програм хангамжийн багцын үе шатыг аюулгүй болгохын ач холбогдол хэзээ хэзээнээс илүү чухал болж байна. Энэхүү чухал үе шатанд бат бөх аюулгүй байдлын арга хэмжээг хэрэгжүүлснээр байгууллагууд програм хангамжийнхаа бүрэн бүтэн байдал, аюулгүй байдлыг алдагдуулж болзошгүй хортой халдлагад өртөх эрсдлийг эрс бууруулж чадна.
Энэхүү блог нийтлэлд дурдсан стратегиуд болон өгөгдсөн жишээнүүд нь багцын үе шат нь програм хангамжийн хангамжийн сүлжээнд эмзэг цэгийг төлөөлж байгааг тод сануулж байна. Байгууллагууд эдгээр аюул заналхийллийг анхаарч, програм хангамжаа халдлагаас хамгаалахын тулд шаардлагатай аюулгүй байдлын арга хэмжээг хэрэгжүүлэх ёстой. Ингэснээр тэд хэрэглэгчид болон үйлчлүүлэгчдэдээ програм хангамжийнхаа бүрэн бүтэн байдал, аюулгүй байдал, найдвартай байдлыг баталгаажуулж чадна.
Аюулгүй програм хангамжийн экосистем рүү чиглэсэн бидний аялалд нэгдээрэй
Энэ салбарт нэг алхам түрүүлэх боломжийг бүү алдаарай software supply chain securityӨнөөдөр манай блогт бүртгүүлж, манай хамгийн сүүлийн үеийн мэдээллийг хамгийн түрүүнд хүлээн авч, танай байгууллага өөрчлөгдөж буй аюул заналхийллийн дунд тэсвэртэй, аюулгүй хэвээр байх болно гэдгийг баталгаажуулаарай. Бид хамтдаа хүн бүрт зориулсан илүү бат бөх, аюулгүй програм хангамжийн экосистемийг бий болгож чадна.
Санаж, software supply chain security нь очих газар биш, харин үргэлжилсэн аялал юм. Шинээр гарч ирж буй аюул заналхийллийг арилгахын тулд аюулгүй байдлын практикийг тасралтгүй үнэлж, дасан зохицуулснаар байгууллагууд програм хангамжийн хангамжийн сүлжээгээ хамгаалж, хэрэглэгчдэдээ итгэмжлэгдсэн програм хангамжийг хүргэх боломжтой.
Манай видео демо үзэх
