






CVE оноо болон CVE аюулгүй байдал нь орчин үеийн програм хангамжийн програмуудыг шинээр гарч ирж буй кибер аюулаас хамгаалахад чухал үүрэг гүйцэтгэдэг. Эмзэг байдлыг үр дүнтэй тодорхойлж, эрэмбэлэх нь байгууллагуудад хамгийн чухал эрсдэлийг эхлээд шийдвэрлэх боломжийг олгодог. CVE оноо нь standardэмзэг байдлыг ноцтойгоор нь эрэмбэлэх тодорхой арга зам байдаг бол CVE аюулгүй байдлын практик нь эдгээр эрсдэлийг зохих ёсоор удирдаж, бууруулж байгааг баталгаажуулдаг.
2025 онд 48,185 CVE хэвлэгдсэн, 2024 оны 39,962-оос 20.6%-иар өссөн бөгөөд 38% нь Өндөр буюу Чухал ноцтой гэж үнэлэгдсэн. Эзлэхүүн ийм хурдацтай өсч байгаа тул CVE-ийн хүчтэй оноо болон аюулгүй байдлын стратегитай байх нь цаашид сонголт биш бөгөөд зайлшгүй шаардлага болсон.
Хамгийн том асуудал нь зөвхөн хэмжээ биш, уламжлалт шинжилгээ үүнийг гүйцэж чадахгүй байгаа явдал юм. NIST-ийн NVD нь 2025 онд бараг 42,000 CVE-г баяжуулсан нь өмнөх жилүүдээс 45%-иар илүү боловч энэ нь нэмэгдэж буй ирүүлэлтийн тоог гүйцэхэд хангалтгүй байв. Үүний шууд үр дүнд 2025 онд шинээр ил болсон CVE-ийн зөвхөн 28% нь NVD-ийн бүрэн баяжуулалт (CVSS оноо, CWE ангилал, CPE өгөгдөл) авсан нь 2024 оны 46.2%-иас огцом буурсан байна. Эдгээр тоо баримт нь байгууллагууд зөвхөн NVD өгөгдөлд цаг тухайд нь ирэхээс илүүтэй өөрсдийн CVE аюулгүй байдлын арга хэмжээг авах шаардлагатай байгааг харуулж байна.
CVE оноо гэж юу вэ, энэ нь CVE аюулгүй байдалд яагаад чухал вэ?
CVE нь олон нийтэд ил болсон кибер аюулгүй байдлын эмзэг байдал болон эрсдэлийн жагсаалт болох Common Vulnerabilities and Exposure-ийн товчлол юм. CVE жагсаалтын оруулга бүр нь CVE ID гэж нэрлэгддэг өвөрмөц танигчтай бөгөөд энэ нь эмзэг байдлыг тусгайлан заадаг. MITRE корпораци нь энэ системийг удирддаг. standardэмзэг байдлыг хэрхэн тодорхойлж, каталогжуулахыг тодорхойлох. Энэ нь кибер аюулгүй байдлын салбарын хүн бүр тодорхой аюул заналхийллийн талаар хэлэлцэхдээ ижил лавлагаа ашиглах боломжийг олгодог.
CVE оноо нь CVE-ийн бүртгэл бүрийг үнэлж, түүний ноцтой байдалд үндэслэн тоон оноо өгөхийг хэлнэ. Энэ оноо нь байгууллагуудад эмзэг байдлыг шийдвэрлэх тэргүүлэх түвшинг тодорхойлоход тусалдаг.
Энэ нь тэдэнд нөөцийг үр дүнтэй хуваарилах, болзошгүй эрсдэлийг бууруулах боломжийг олгодог. CVE онооны систем нь ашиглахад хялбар байдал зэрэг хүчин зүйлсийг үнэлдэг. Мөн нууцлал, бүрэн бүтэн байдал, хүртээмжид үзүүлэх нөлөөллийг (ихэвчлэн "ТТГ-ын гурвал" гэж нэрлэдэг) харгалзан үздэг. Үүнээс гадна, энэ нь нөхөн сэргээх боломжийг үнэлдэг.
NVD, MITER CVE жагсаалт болон CVE оноо хэрхэн хамтдаа ажилладаг вэ
Үндэсний Эмзэг байдлын Мэдээллийн Сан (NVD)-ийн хоорондын холбоог ойлгох нь MITRE жагсаалт, мөн CVE аюулгүй байдал нь кибер аюулгүй байдлын экосистемд эмзэг байдлыг хэрхэн удирддагийг ойлгоход чухал үүрэгтэй.
MITRE CVE жагсаалт нь эмзэг байдлыг тодорхойлж, тэдэнд CVE ID оноохоос эхэлдэг. Гэсэн хэдий ч энэ жагсаалт нь зөвхөн эмзэг байдал бүрийн талаарх үндсэн мэдээллийг өгдөг. NVD-г ажиллуулдаг Үндэсний хүрээлэн Standardба технологи (NIST), дэлгэрэнгүй тайлбар, лавлагаа, хамгийн чухал нь CVE-ийн оноог өгөх замаар энэхүү өгөгдлийг баяжуулдаг. Нийтлэг эмзэг байдлын онооны систем (CVSS).
NVD нь мэдээллийн сан болж үйлчилдэг тул гол нөөц юм standards-д суурилсан эмзэг байдлын өгөгдөл нь байгууллагуудад эмзэг байдлын нөлөөллийг илүү цогцоор нь ойлгоход тусалдаг. NVD нь зөвхөн CVSS онооноос гадна дараахь гүнзгий мэдээллийг агуулдаг:
- Нарийвчилсан тайлбар эмзэг байдал бүрийн талаарх мэдээлэл, түүний дотор техникийн дэлгэрэнгүй мэдээлэл болон эмзэг байдлыг ашиглаж болох нөхцөл байдал.
- Нөлөөллийн үзүүлэлтүүд эмзэг байдал нь байгууллагын системийн янз бүрийн хэсэгт хэрхэн нөлөөлж болохыг харуулсан.
- Засварын мэдээлэл тухайлбал засварууд, зөвлөгөө, болон бууруулах арга хэмжээний холбоосууд.
Цогц шинж чанартай тул NVD нь эмзэг байдлын бодит нөлөөллийг үнэлж, түүнийг хэрхэн үр дүнтэй шийдвэрлэхээ ойлгох шаардлагатай үед байгууллагуудын гол эх сурвалж болдог.
CVSS: Кибер аюулгүй байдлын хамгийн түгээмэл CVE онооны систем
CVE оноог тодорхойлох хамгийн өргөн хэрэглэгддэг арга бол Нийтлэг эмзэг байдлын онооны систем (CVSS), Ослын хариу арга хэмжээ болон аюулгүй байдлын багуудын форум (FIRST)-аар дэмжигдэж, хөгжүүлэгдсэн. CVSS нь дараах зүйлсийг хангадаг. standardэмзэг байдлын ноцтой байдлыг хэмжих сайжруулсан арга бөгөөд ингэснээр байгууллагуудад алийг нь эхлээд шийдвэрлэхээ эрэмбэлэхэд хялбар болно.
Тодруулбал, CVSS нь эмзэг байдлыг 0-ээс 10 хүртэлх шатлалаар үнэлдэг. Энд 0 нь эрсдэлгүй, 10 нь хамгийн өндөр ноцтой байдлын түвшинг илэрхийлнэ. Түүнчлэн, оноог дөрвөн үндсэн үзүүлэлтийн бүлэгт үндэслэв:
Үндсэн оноо:
Энэ нь цаг хугацааны явцад болон хэрэглэгчийн орчинд тогтмол байдаг эмзэг байдлын дотоод шинж чанаруудыг тусгадаг. Үндсэн оноо нь ашиглах чадвар зэрэг хүчин зүйлсийг харгалзан үздэг. Энэ нь эмзэг байдлыг ашиглахад хэр хялбар болохыг илэрхийлдэг. Мөн нууцлал, бүрэн бүтэн байдал, хүртээмжид үзүүлэх нөлөөллийг үнэлдэг.
Түр зуурын оноо:
Энэ нь засвар хийх боломжтой эсэх, эсвэл exploit идэвхтэй ашиглагдаж байгаа эсэх зэрэг цаг хугацааны явцад өөрчлөгддөг хүчин зүйлс дээр үндэслэн үндсэн оноог тохируулдаг. Цаг хугацааны үзүүлэлтүүдэд exploit кодын төлөвшил, нөхөн сэргээлтийн түвшин, тайлангийн итгэлцэл орно.
Байгаль орчны оноо:
Энэ нь байгууллагуудад өөрсдийн тодорхой орчин дахь эмзэг байдлын нөлөөллийг тусгахын тулд CVSS оноог өөрчлөх боломжийг олгодог. Энэ нь нөлөөлөлд өртсөн системийн ач холбогдол болон болзошгүй дагалдах хохирол зэрэг хүчин зүйлсийг харгалзан үздэг.
Нэмэлт метрик бүлэг:
Үүнийг CVSS v4.0 дээр танилцуулсан бөгөөд нийт эрсдэлийн үнэлгээнд нөлөөлж болох нэмэлт нөхцөл байдлыг өгдөг. Үүнд аюулгүй байдлын шаардлага, автоматжуулсан хэмжүүр (автоматжуулалт нь ашиглалтад хэрхэн нөлөөлж байгааг хэмждэг) болон бусад хэмжүүрийн бүлгүүдэд тохирохгүй байж болох өвөрмөц шинж чанарууд зэрэг асуудлууд багтана. Хэдийгээр CVSS-ийн нийт оноонд эдгээр хэмжүүрүүд ороогүй ч үнэ цэнэтэй ойлголтуудыг өгдөг. Үүний үр дүнд эдгээр нь байгууллагуудад илүү мэдээлэлтэй мэдээлэл өгөхөд тусалдаг.cisэмзэг байдлыг удирдах талаархи ионууд.
Хамгийн сүүлийн хувилбар, CVSS хувилбар 4.0, Эмзэг байдлын онооны нарийвчлал болон хэрэглээг сайжруулахын тулд эдгээр сайжруулалтыг танилцуулж байна. CVSS v4.0 нь үзүүлэлтүүдийг боловсронгуй болгосноор эмзэг байдлын нарийн төвөгтэй байдал болон нөхцөл байдлыг илүү үр дүнтэйгээр харуулдаг. Энэ нь оноо нь илүү урьдчилан сэргийлэх боломжийг олгодог.cisбодит эрсдэлийн тусгал.
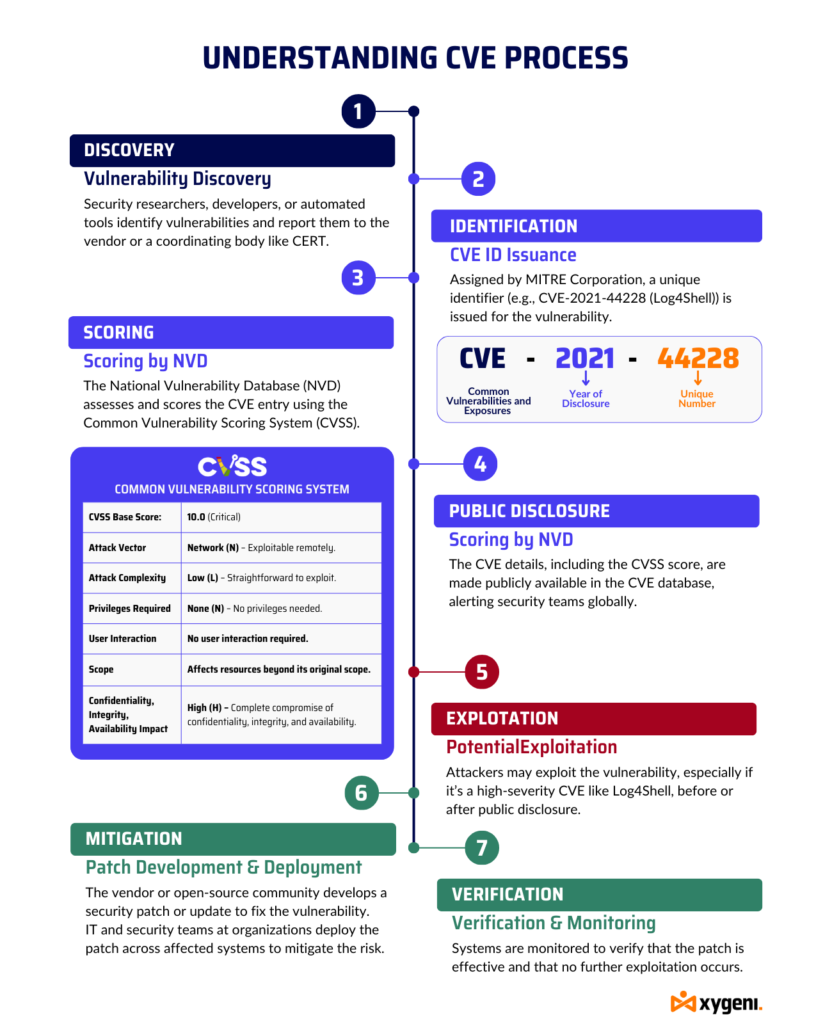
Бодит ертөнцийн жишээ: CVE-2021-44228 (Log4Shell)
CVE оноо практик дээр хэрхэн ажилладагийг харуулахын тулд Log4Shell гэгддэг CVE-2021-44228-г авч үзье. Apache Log4j 2 номын сангийн эмзэг байдал кодыг алсаас гүйцэтгэх (RCE) боломжийг олгодог. Үүний үр дүнд халдагч нөлөөлөлд өртсөн системийг хяналтандаа авах боломжтой.
- CVE ID: CVE-2021-44228
- CVSS-ийн үндсэн оноо: 10.0 (чухал)
- Довтолгооны вектор: Сүлжээ (N) – Алсаас ашиглах боломжтой.
- Довтолгооны нарийн төвөгтэй байдал: Бага (L) – Ашиглахад хялбар.
- Шаардлагатай эрхүүд: Байхгүй (N) – Эрх шаардлагагүй.
- Хэрэглэгчийн харилцан үйлчлэл: Байхгүй (N) – Хэрэглэгчийн оролцоо шаардлагагүй.
- Хамрах хүрээ: Өөрчлөгдсөн (C) – Анхны хүрээнээс давсан нөөцөд нөлөөлдөг.
- Нууцлал, Бүрэн бүтэн байдал, Хүртээмжийн нөлөө: Өндөр (H) – Нууцлал, бүрэн бүтэн байдал, хүртээмжтэй байдлын бүрэн зөрчил.
NVD нь CVSS-ийн 10.0 оноог өгсөн нь хамгийн өндөр түвшний ноцтой байдлыг харуулж байна. Энэхүү эмзэг байдлын өргөн тархсан шинж чанар, ашиглахад хялбар байдал нь дэлхий даяар нөхөн сэргээх ажлыг тэргүүлэх чиглэл болгосон.
CVE онооны бэрхшээлүүд ба тэдгээрийн CVE аюулгүй байдалд үзүүлэх нөлөө
Хэдийгээр Нийтлэг эмзэг байдал ба өртөлт (CVE) систем санал болгож байна a standardЭмзэг байдлыг тодорхойлж, хянах сайжруулсан арга боловч эрсдэлийг удирдах үр нөлөөнд хэд хэдэн хязгаарлалт нөлөөлдөг.
CVE-2021-44228 (Log4Shell) эдгээр бэрхшээлийг харуулж байна:
- Ашиглалтын талаарх хязгаарлагдмал дэлгэрэнгүй мэдээлэл: CVE-2021-44228 өвөрмөц танигч өгдөг боловч халдагчид үүнийг хэрхэн ашиглаж болох талаар дэлгэрэнгүй мэдээлэл дутмаг байдаг. Мэргэжилтнүүд үүнийг чухал гэж үздэг ч CVE оруулга нь халдагчдын ашигладаг яг тодорхой аргууд эсвэл эмзэг байдлыг нэмэгдүүлдэг тодорхой тохиргоог бүрэн тайлбарлаагүй болно. Энэ зөрүү нь байгууллагуудыг бодит ертөнцийн эрсдэлийн талаар тодорхойгүй байдалд оруулдаг.
- Тайлангийн хувьсах чанар: CVE бичлэгүүд агуулга болон чанарын хувьд маш их ялгаатай байдаг. Зарим нь, жишээ нь CVE-2021-44228, дэлгэрэнгүй тайлбар болон техникийн мэдээллийг санал болгодог бол зарим нь товч эсвэл дутуу хэвээр байна. Энэхүү тогтворгүй байдал нь байгууллагууд эмзэг байдлын эрсдэлийг зөвхөн CVE оруулга дээр үндэслэн үнэлэхийг оролдох үед бэрхшээл учруулдаг.
- Хамааралгүй байдал: CVE оруулгууд нь a ашигладаг standardөөр өөр орчны тодорхой нөхцөл байдлыг тусгаагүй байж болох сайжруулсан формат. Жишээлбэл, CVE-2021-44228 компанийн дэд бүтцээс хамааран системд өөр өөрөөр нөлөөлдөг. Хэрэв CVE-ийн дэлгэрэнгүй мэдээлэл тодорхой орчинтой тохирохгүй бол энэхүү буруу тохируулга нь эрсдэлийн үнэлгээг буруу хийхэд хүргэдэг.
- Мэдээллийн саатал: Эмзэг байдлыг илрүүлэх болон CVE мэдээллийн санд нэмэх хооронд ихэвчлэн хоцрогдол байдаг. Энэ завсарлагааны үеэр халдагчид дараах эмзэг байдлыг ашиглаж болно CVE-2021-44228 олон нийтэд ил болохоос өмнө мэдлэг, нөхөн сэргээлтийн ажил удааширснаас үүдэлтэй эрсдэлийг нэмэгдүүлдэг.
- Мэдэгдэж буй эмзэг байдалд анхаарлаа төвлөрүүл: CVE Бичлэгүүд нь зөвхөн олон нийтэд ил болсон эмзэг байдлыг хамардаг бөгөөд энэ нь тэг өдрийн эмзэг байдал болон ил болоогүй аюул заналыг тооцоогүй үлдээдэг. Зөвхөн найдах CVE байгууллагуудыг мэдээллийн санд хараахан каталогжуулаагүй шинээр гарч ирж буй эрсдэлд өртүүлдэг.
- Бүртгэлийн чанар тогтворгүй байна: Чанар CVE оруулгууд нь эх сурвалжаас хамааран өөр өөр байдаг. Зарим нь, жишээ нь CVE-2021-44228, шинэ дэлгэрэнгүй мэдээлэл бүхий тогтмол шинэчлэлтүүдийг хүлээн авдаг бол зарим нь хөдөлгөөнгүй хэвээр байгаа нь өгөгдлийн зөрүү болон болзошгүй зөрүүг үүсгэж байна.
- Үндэсний Хөдөлмөрийн Яамны баяжуулалтын ажлын жагсаалт: CVE нийтлэгдсэний дараа ч гэсэн үүнийг шуурхай оноо авах баталгаа байхгүй. 2024-2025 оны хооронд 54,914 CVE бүрэн дүн шинжилгээг хүлээж байгаа Үндэсний Эрүүл Мэндийн Яамны дараалалд хэвээр байна. 2026 оны 4-р сард NIST нь CVE-г зөвхөн шууд баяжуулахыг эрэмбэлэх болно гэж зарласан. CISА-ийн мэдэгдэж буй ашиглагдаж буй эмзэг байдлын (KEV) каталог, холбооны засгийн газарт ашигладаг програм хангамж, мөн 14028 тоот Гүйцэтгэх захирамжаар тодорхойлсон чухал програм хангамж. Бусад бүх зүйлийг хамгийн сайн хүчин чармайлтын үндсэн дээр баяжуулсан тул ихэнх байгууллагууд CVSS оноог хамгийн их хэрэгтэй үед нь авах боломжтой гэж үзэж чадахгүй болсон.
EPSS: Эмзэг байдлын цогц менежментийн хувьд CVE аюулгүй байдлыг сайжруулах нь
CVE-2021-44228 мөн хаана байгааг онцолдог Нийтлэг эмзэг байдлын онооны систем (CVSS)бат бөх боловч дутагдалтай байна. Энэ дутагдал нь ач холбогдлыг онцолж байна Ашиглалтын таамаглалын онооны систем (EPSS).
EPSS гэж юу вэ?
EPSS гэх мэт эмзэг байдлыг ашиглах магадлалыг урьдчилан таамаглахын тулд өгөгдөлд суурилсан хүрээг ашигладаг. CVE-2021-44228 дараагийн 30 хоногийн дотор. Үүнээс ялгаатай CVSS, боломжит нөлөөллийг хэмждэг, EPSS түүхэн өгөгдөл болон чиг хандлагад үндэслэн мөлжлөгийн магадлалыг тооцоолдог.
EPSS яагаад чухал вэ?
- Сайжруулсан эрэмбэлэлт: EPSS байгууллагуудад эмзэг байдлыг зөвхөн ноцтой байдлаар нь бус, мөн мөлжлөгийн магадлалаар нь эрэмбэлэх боломжийг олгодог. Жишээлбэл, аюулгүй байдлын багууд үүнийг мэдэж байх үед CVE-2021-44228 мөлжлөгийн магадлал өндөртэй тул тэд нөхөн сэргээлтийн ажлыг хамгийн их хэрэгтэй газарт нь төвлөрүүлдэг.
- Идэвхтэй хамгаалалт: EPSS аюулгүй байдлын багуудад ашиглагдаж болзошгүй эмзэг байдлын эсрэг урьдчилан сэргийлэх арга хэмжээ авах боломжийг олгодог бөгөөд ингэснээр амжилттай халдлагын эрсдлийг бууруулдаг.
- Контекстийн ойлголтcisИон үүсгэх: EPSS нэмэлт нөхцөл байдлыг өгдөг CVSS халдагчдын идэвхтэй бай болгож буй эмзэг байдлыг тодорхойлох гэх мэт ганцаараа алдаж магадгүй. Энэ нь илүү мэдээлэлтэй, стратегийн шийдэлд хүргэдэгcisион үүсгэх.
- Нөөцийн оновчлол: Хязгаарлагдмал нөөцтэй байгууллагуудын хувьд, EPSS хамгийн их аюул учруулж буй эмзэг байдалд хүчин чармайлтаа үр ашигтай хуваарилахад тусалдаг бөгөөд энэ нь илүү үр дүнтэй батлан хамгаалах стратегийг баталгаажуулдаг.
EPSS-ийн хязгаарлалтууд
Хэдийгээр давуу талтай ч, EPSS хязгаарлалттай. Энэ нь түүхэн өгөгдөлд тулгуурладаг бөгөөд энэ нь одоогийн аюул заналхийллийн орчныг үргэлж тусгадаггүй байж магадгүй юм. 30 хоногийн дотор ашиглалтыг урьдчилан таамаглахад чиглэсэн богино хугацааны анхаарал нь урт хугацааны аюул заналыг үл тоомсорлож болзошгүй юм.
EPSS хувь хүний орчны тодорхой нөхцөл байдлыг харгалзан үзэхгүйгээр ерөнхий ойлголтыг өгдөг. Эцэст нь, энэ нь өмнөх ашиглалтын хэв маягаас хамаардаг бөгөөд энэ нь халдлагын техник дэх хурдацтай өөрчлөлтүүд эсвэл шинээр нээгдсэн эмзэг байдлыг тусгаж чадахгүй байж магадгүй юм.
Эмзэг байдлын оновчтой менежментийн хувьд CVE болон EPSS-ийг тэнцвэржүүлэх нь
Эмзэг байдлыг үр дүнтэй удирдахын тулд байгууллагууд хоёулангийнх нь хязгаарлалтыг ойлгож, шийдвэрлэх ёстой CVSS болон EPSSЭдгээр хэрэгслүүдийг нэгтгэснээр эмзэг байдлын талаар илүү цогц ойлголтыг өгдөг. Энэхүү арга нь ноцтой байдлыг мөлжлөгийн магадлалтай тэнцвэржүүлж, илүү сайн эрэмбэлэлт, мэдээлэлтэй тусламж үзүүлэхэд хүргэдэг.cisион үүсгэх, кибер аюулгүй байдлын үр дүнг сайжруулах.
Чухал эмзэг байдлыг эрэмбэлэх сорилтыг даван туулдаг
Энэ блогын туршид бид CVE онооны нарийн төвөгтэй байдал, Үндэсний Эмзэг байдлын Мэдээллийн Сан (NVD)-ийн чухал үүрэг, мөн Ашиглалтын Таамаглалын Онооны Систем (EPSS) зэрэг хэрэгслүүд нь ашиглалтын магадлалыг урьдчилан таамаглах замаар эмзэг байдлын менежментэд хэрхэн гүнзгийрүүлдэг талаар судалсан. Гэсэн хэдий ч эмзэг байдлыг үр дүнтэй удирдах нь зөвхөн эдгээр ойлголтуудыг ойлгохоос илүү ихийг шаарддаг - энэ нь танай байгууллагын тодорхой аюулгүй байдлын хэрэгцээнд нийцсэн цогц арга барилыг шаарддаг.
Ойролцоогоор 176,000 мэдэгдэж буй эмзэг байдал, 19,000 гаруй нь 9.0-10.0 CVSS оноотой байгаа нь ноцтой эрсдэлийг илтгэж байна. Гэсэн хэдий ч дийлэнх нь буюу ойролцоогоор 77.5% нь 4.0-8.0 дунд зэргийн оноотой байна. Энэхүү өргөн тархалт нь бат бөх хамгаалалтыг хадгалахын зэрэгцээ аль эмзэг байдлыг эхлээд шийдвэрлэх, хязгаарлагдмал нөөцөөр хэрхэн үүнийг хийх талаар эрэмбэлэх гэсэн сорилтыг онцолж байна.
Xygeni-ийн програм хангамжийн бүтцийн шинжилгээ (SCA) Энэхүү шийдэл нь CVE оноог EPSS болон бусад контекст хэрэгслүүдтэй нэгтгэснээр таны эмзэг байдлын талаар бүрэн дүр зургийг өгөх замаар энэхүү бэрхшээлийг шийдвэрлэдэг. Манай шийдэл нь таны кодын санг NPM, GitHub, OWD зэрэг олон эх сурвалжаас сайтар сканнердаж, болзошгүй аюулгүй байдлын аюул заналхийллийг алдахгүй байхыг баталгаажуулдаг.
Xygeni хэрхэн SCA Шийдэл нь CVE оноог үйлдэл болгон хувиргадаг
2025 онд нийтлэгдсэн 48,185 CVE-ийн 38% нь Өндөр буюу Чухал зэрэглэлийн үнэлгээтэй байсан бөгөөд жилийн CVSS-ийн дундаж оноо 6.60 байв. Энэ нь ижил хязгаарлагдмал нөхөн сэргээх нөөцийн төлөө өрсөлдөж буй олон тооны "чухал" болон "өндөр" шошго бөгөөд 2025 оны CVE-ийн зөвхөн 28% нь анхнаасаа бүрэн NVD баяжуулалт авсан гэсэн баримтыг тооцохоос өмнө юм.
Xygeni-ийн програм хангамжийн бүтцийн шинжилгээ (SCA) Энэхүү шийдэл нь CVE оноог EPSS болон нэмэлт контекст дохионуудтай нэгтгэснээр NVD өгөгдсөн CVE-г баяжуулж чадсан эсэхээс үл хамааран таны эмзэг байдлын бүрэн дүр зургийг өгөх замаар энэхүү бэрхшээлийг шийдвэрлэдэг. Энэ нь таны кодын санг npm, GitHub болон бусад нээлттэй эхийн бүртгэлүүдээр сканнердах тул юу ч анзаарагдахгүй өнгөрөх болно.
Энэ нь таны эмзэг байдлын менежментийн стратегийг хэрхэн нөхөж байгааг энд харуулав:
- CVE оноо + EPSS интеграци. Хүндрэлийн түвшинг (CVSS) мөлжлөгийн магадлалтай (EPSS) хослуулснаар танай баг цаасан дээр хамгийн өндөр оноо авсан зүйлийг бус, харин зэрлэг байгальд юуг ашиглаж байгааг эхлээд засна гэсэн үг юм.
- Хүрэх чадварын шинжилгээ. Xygeni нь "энэ CVE таны хамаарлын модонд байдаг" гэж зогсохгүй. Энэ нь эмзэг кодын зам таны програмд үнэхээр хүрч болох эсэхийг тодорхойлж, чимээ шуугианыг эрс багасгаж, нөхөн сэргээлтийг ашиглагдаж болох эрсдэлд төвлөрүүлдэг.
- Контекстийн мэдлэг. Xygeni нь олон зөвлөх эх сурвалж болон онооны системээс нэг дор мэдээлэл авснаар бүх хүндийн зэрэглэлийн нэг хэмжээст оноог хэрэглэхийн оронд танай байгууллагын тодорхой орчинд дасан зохицдог.
- Тасралтгүй хяналт ба бодит цагийн сэрэмжлүүлэг. Шинэ CVE болон шинэ EPSS оноог байнга нийтэлдэг. Xygeni нь тасралтгүй хянадаг тул өчигдөр ач холбогдол багатай байсан, өнөөдөр идэвхтэй ашиглагдаж буй эмзэг байдал анзаарагдахгүй өнгөрдөггүй.
Үр дүн: Шинээр гарсан CVE-үүдийн гуравны нэгээс илүү нь аль хэдийн Өндөр эсвэл Чухал гэж тэмдэглэгдсэн бөгөөд NVD-ийн баяжуулалт жил бүр улам хоцорч байгаа тул олдвор бүрийг гараар ангилах нь бодитой бус юм. Xygeni нь танай багт танай орчинд ноцтой бөгөөд үнэхээр ашиглаж болох жижиг хэсгүүдэд анхаарлаа төвлөрүүлэхэд тусалдаг.
нь Демо авах хүсэлт or Үнэгүй эхлүүлэх Xygeni нь CVE оноог хэрхэн тэргүүлэх чиглэлтэй, арга хэмжээ авах боломжтой эмзэг байдлын менежментийн стратеги болгон хувиргаж байгааг харах.

ТАХ
CVE, CVSS болон NVD-ийн хооронд ямар ялгаа байдаг вэ?
CVE нь тодорхой эмзэг байдлын өвөрмөц танигч юм. CVSS (Нийтлэг Эмзэг байдлын Онооны Систем) нь тухайн эмзэг байдлын ноцтой байдлыг 0-ээс 10 хүртэл үнэлэхэд ашигладаг онооны хүрээ юм. NVD (Үндэсний Эмзэг байдлын Мэдээллийн Сан) нь NIST-ийн хөтөлдөг, CVE бүрийг CVSS оноо, тайлбар, нөхөн сэргээх лавлагаагаар баяжуулдаг репозитор юм.
EPSS гэж юу вэ, энэ нь CVSS-ээс юугаараа ялгаатай вэ?
EPSS (Ашиглалтын урьдчилсан онооны систем) нь бодит ертөнцийн ашиглалтын өгөгдөлд үндэслэн дараагийн 30 хоногт эмзэг байдлыг ашиглах магадлалыг тооцоолдог. CVSS нь боломжит боломжийг хэмждэг. эвдрэлийн явц хэрэв ашигласан бол; EPSS нь хэмждэг магадлал мөлжлөг. Хоёуланг нь хамтад нь ашиглах нь дангаар нь ашиглахаас хамаагүй илүү нарийвчлалтай эрэмбэлэх дохио өгдөг.
Яагаад өндөр биш байна вэ? Эмзэг байдлыг эрэмбэлэхэд хангалттай CVSS оноо байна уу?
CVSS оноо нь бодит эрсдэлийг бус, харин онолын ноцтой байдлыг илэрхийлдэг. Таны тодорхой кодын санд хүрэх боломжгүй эсвэл идэвхтэй ашиглалтгүй "чухал" 9.8 оноотой эмзэг байдал нь халдагчид одоогоор идэвхтэй ашиглаж байгаа "дунд" эмзэг байдлаас бага ач холбогдолтой байж магадгүй юм. Тийм ч учраас CVSS-ийг EPSS болон хүрэх боломжтой байдлын шинжилгээтэй хослуулах нь чухал юм.
Жил бүр хэдэн CVE хэвлэгддэг вэ?
CVE-ийн хэмжээ жилээс жилд тогтвортой өсч, жил бүр хэдэн арван мянган шинэ эмзэг байдал илэрч байна. Энэ цар хүрээг харгалзан үзвэл ихэнх байгууллагуудын хувьд гараар ангилах нь бодитой бус тул автоматжуулсан, нөхцөл байдалд тохирсон эрэмбэлэлт (CVSS + EPSS + хүртээмжтэй байдал) зайлшгүй шаардлагатай болсон.
CVE-2021-44228 (Log4Shell) гэж юу вэ, яагаад үүнийг жишээ болгон ашигладаг вэ?
Log4Shell нь Apache Log4j 2 дахь алсын зайнаас код гүйцэтгэх чухал эмзэг байдал бөгөөд CVSS дээр 10.0 (хамгийн их) оноо авсан. Энэ нь сүлжээнд суурилсан ашиглалт, шаардлагагүй эрх, хэрэглэгчийн харилцан үйлчлэлийг хослуулсан тул сургалтын жишээ болгон өргөн хэрэглэгддэг бөгөөд CVSS хүрээнд "чухал" гэж юу болохыг яг таг харуулж байна.
