






SQL тарилгын эмзэг байдал нь анх баримтжуулснаас хойш хэдэн арван жилийн дараа ч гэсэн вэб програмуудын хамгийн түгээмэл бөгөөд аюултай алдаануудын нэг хэвээр байна. Халдагчид хортой SQL-г асуулгад оруулдаг бөгөөд мэдээллийн сан нь хөгжүүлэгч бичсэн мэтээр гүйцэтгэдэг. Эрхгүйгээр SAST SQL тарилгын эмзэг байдлыг илрүүлэх хэрэгсэл байгаа бөгөөд энэ алдаа нь хэн нэгэн олохоос өмнө олон жилийн турш кодын санд хадгалагдаж болно, ихэвчлэн халдагч үүнийг түрүүлж олдогтой холбоотой байдаг.
Энэхүү гарын авлагад SQL тарилгын эмзэг байдал хэрхэн үүсдэг, SQL тарилгын эмзэг байдлаас урьдчилан сэргийлэхэд яагаад автоматжуулсан хэрэгсэл болон аюулгүй код бичих сахилга бат шаардлагатай хэвээр байгаа, мөн хэрхэн SAST хэрэгсэл нь кодын эхний мөрөөс эхлэн зурагт багтдаг.
SQL тарилгын эмзэг байдал гэж юу вэ?
Хэрэглэгчийн оруулсан өгөгдлийг өгөгдөл болгон боловсруулахын оронд мэдээллийн сангийн асуулгад шууд оруулах үед SQL тарилгын эмзэг байдал үүсдэг. login хэрэглэгчийн нэр болон нууц үгийг SQL мөрөнд шууд холбосноор өөрийн асуулгаа үүсгэдэг хэлбэр. Оролцогч халдагч admin' OR '1'='1 хэрэглэгчийн нэр нь асуулгын логикийг өөрчилдөг бөгөөд мэдээллийн сан нь жинхэнэ нууц үгээс үл хамааран тохирлыг буцаадаг. Энэ ганц оролт нь баталгаажуулалтыг бүрэн тойрч гардаг.
Энэ бол яг л алдааны а ангилал юм SAST SQL тарилгын эмзэг байдлыг илрүүлэх хэрэгсэл нь дараах байдлаар бүтээгдсэн: асуулга руу урсаж буй ариутгаагүй оролт, өгөгдлийн санд хүрэхээс өмнө эх кодод харагдаж байна.
Яагаад ашиглах a SAST SQL тарилгын эмзэг байдлыг илрүүлэх хэрэгсэл?
A Статик програмын аюулгүй байдлын тест (SAST) Энэ хэрэгсэл нь SQL тарилгад хүргэдэг ариутгаагүй оролт зэрэг аюултай хэв маягийг олохын тулд эх кодыг сканнерддаг бөгөөд уг код нь үйлдвэрлэлд орохоос өмнө байдаг. Энэ хугацаа нь SQL тарилгын эмзэг байдлаас урьдчилан сэргийлэхийг SQL тарилгын ослын хариу үйлдлээс ялгаж салгадаг зүйл юм.
Хэрэглэхийн ашиг тус a SAST SQL Injection эмзэг байдлаас урьдчилан сэргийлэх хэрэгсэл
- Эрт илрүүлэхАппликейшнийг илгээсний дараа биш, харин бүтээгдэж байх үед олдворууд гарч ирдэг.
- Нарийвчилсан засвар: зүгээр л тэмдэглэгдсэн мөрийн дугаарын оронд параметржүүлсэн асуулга гэх мэт засваруудад чиглэсэн үйл ажиллагааны удирдамж.
- CI/CD интеграцийн: эмзэг байдал илэрч байна commit эсвэл хөгжүүлэгчид аль хэдийн ашиглаж байгаа ажлын урсгалын дотор бүтээх.
- Хуурамч эерэг түвшин бага: бодит SQL тарилгын олдворуудыг шуугианд нуудаг хэрэгсэл нь үл тоомсорлогддог. Өмнөхcisион нь а-г хадгалдаг зүйл юм SAST SQL тарилгын эмзэг байдлыг илрүүлэх хэрэгсэл нь өдөр бүр хэрэг болдог.
SQL тарилгын халдлагын бодит жишээнүүд
SQL injection нь түүхэн дэх хамгийн том өгөгдлийн алдагдлыг үүсгэсэн бөгөөд өнөөдөр ч гэсэн хохирол учруулсаар байна. Хамгийн сүүлийн үеийнхээс эхлээд хамгийн эртнийх хүртэлх онцлох жишээнүүдийг дор дурдлаа:
- Метабаз (2026)Халдагчид Metabase аналитик платформын нууц үг шинэчлэх төгсгөлийн цэг дэх SQL тарилгын алдааг ашиглан, нэг баталгаажаагүй хүсэлтээр администраторын бүрэн хандалтыг авсан. Энэхүү халдлага нь платформтой холбогдсон ил гарсан мэдээллийн сангийн итгэмжлэлээр дамжуулан дор хаяж таван доод талын компанид хүрсэн.
- BeyondTrust болон АНУ-ын Сангийн яам (2025): PostgreSQL дахь CVE-2025-1094 гэж бүртгэгдсэн SQL тарилгын алдааг ашиглан BeyondTrust-ын Алсын Дэмжлэгийн платформыг эвдсэн. Халдлагын гинжин хэлхээ нь АНУ-ын Сангийн яаманд хүрч, өргөн хэрэглэгддэг мэдээллийн сангийн интерфэйс дэх ганцхан ариутгаагүй оролт нь засгийн газрын түвшний осолд хэрхэн нөлөөлж болохыг харуулсан.
- TalkTalk (2015)SQL тарилгын халдлага нь санхүүгийн мэдээлэл зэрэг бараг 157,000 хэрэглэгчийн хувийн мэдээллийг задруулж, их хэмжээний торгууль ногдуулж, нэр хүндэд нь удаан хугацааны хохирол учруулсан.
- Yahoo (2014)Халдагчид SQL тарилгыг ашиглан 500 сая гаруй хэрэглэгчийн бүртгэлийг хулгайлсан нь тухайн үеийн түүхэн дэх хамгийн том зөрчлийн нэг байв.
- Yahoo! Voices (2012)Тусдаа SQL тарилгын халдлага нь ойролцоогоор 500,000 имэйл хаяг, нууц үгийг алдагдуулж, мэдээллийн сангийн хамгаалалтын цоорхойг илчилсэн.
- Sony Pictures / PlayStation Network (2011)SQL тарилга нь халдагчид PlayStation Network-ийн 77 сая орчим дансанд нэвтрэх боломжийг олгосон бөгөөд хохирол нь 170 сая доллараар үнэлэгдсэн байна.
- Хартландын төлбөрийн системүүд (2008)SQL тарилга нь тухайн үеийнхээ хамгийн том зөрчлийн нэг болох ойролцоогоор 130 сая кредит болон дебит картын дугаарыг илчилсэн.
Бараг хоёр арван жилийн турш үргэлжилсэн хэв маяг ижил хэвээр байна: нэг ариутгаагүй оролт, нэг асуулга, үүний ард байгаа бүх өгөгдлийн багцад хандах боломжтой болно. Тийм ч учраас SQL injection-ийн эмзэг байдлаас урьдчилан сэргийлэх ажлыг хөгжүүлэлтэд оруулах ёстой бөгөөд байршуулсны дараа идэвхжүүлэх ёсгүй. SQL injection нь зэрэгцээ байрладаг. сайтын скрипт тарилгын ангиллын эмзэг байдлын нэг болох SAST хэрэгсэл нь дараа нь биш, харин анхдагчаар барих шаардлагатай.
SQL тарилгын эмзэг байдлаас урьдчилан сэргийлэх: Шилдэг туршлагууд
SQL тарилгыг урьдчилан сэргийлэх нь аюулгүй код бичих дадал болон автоматжуулсан багаж хэрэгслийн хослолыг шаарддаг. Эдгээр таван дадал нь аливаа SQL тарилгын эмзэг байдлаас урьдчилан сэргийлэх стратегийн гол цөмийг бүрдүүлдэг.
- Параметржүүлсэн асуулгыг ашиглах. Динамик SQL-г параметржүүлсэн асуулгаар солихын тулд хэрэглэгчийн оруулсан оролтыг үргэлж өгөгдөл гэж үзэхээс бус гүйцэтгэгдэх код гэж үзэхгүй. Орлуулагч дээр суурилсан асуулга (
WHERE username = ? AND password = ?)-г халдагчийн оролтоор нэгтгэсэн тэмдэгт мөр шиг дахин тайлбарлах боломжгүй. - Оруулсан өгөгдлийг баталгаажуулна уу. Хүлээгдэж буй форматтай тохирохгүй оролтыг хааж, оруулгын оролдлогод түгээмэл хэрэглэгддэг тэмдэгтүүдийг, тухайлбал алгасаагүй ганц хашилт эсвэл цэгтэй таслалыг ажиглаарай.
- Тусгай дүрүүдээс зугтах. Параметржүүлсэн асуулга хийх боломжгүй үед escape нь халдагчдын найдаж буй тэмдэгтүүдийг саармагжуулдаг. Үүнийг үндсэн хамгаалалт биш, харин нөөц арга гэж үз.
- Өгөгдлийн сангийн зөвшөөрлийг хязгаарлах. Таны аппликейшны ашиглаж буй бүртгэл зөвхөн шаардлагатай өгөгдөл болон үйлдлүүдэд хүрэхийн тулд хамгийн бага эрхийг ашиглаарай. Эрсдэлд орсон асуулга нь хязгаарлагдмал бүртгэлтэй харьцуулахад хамаагүй бага хор хөнөөлтэй.
- А SAST хэрэгсэл. SQL тарилгын эмзэг байдлыг илрүүлэх автоматжуулалт SAST эх кодыг тасралтгүй сканнердаж, ариутгаагүй хүсэлтүүдийг хүрэхээс нь өмнө тэмдэглэдэг хэрэгсэл pull requestүйлдвэрлэлийг бүү хэл.
Хэрхэн Xygen-SAST SQL тарилгын эмзэг байдлаас урьдчилан сэргийлдэг
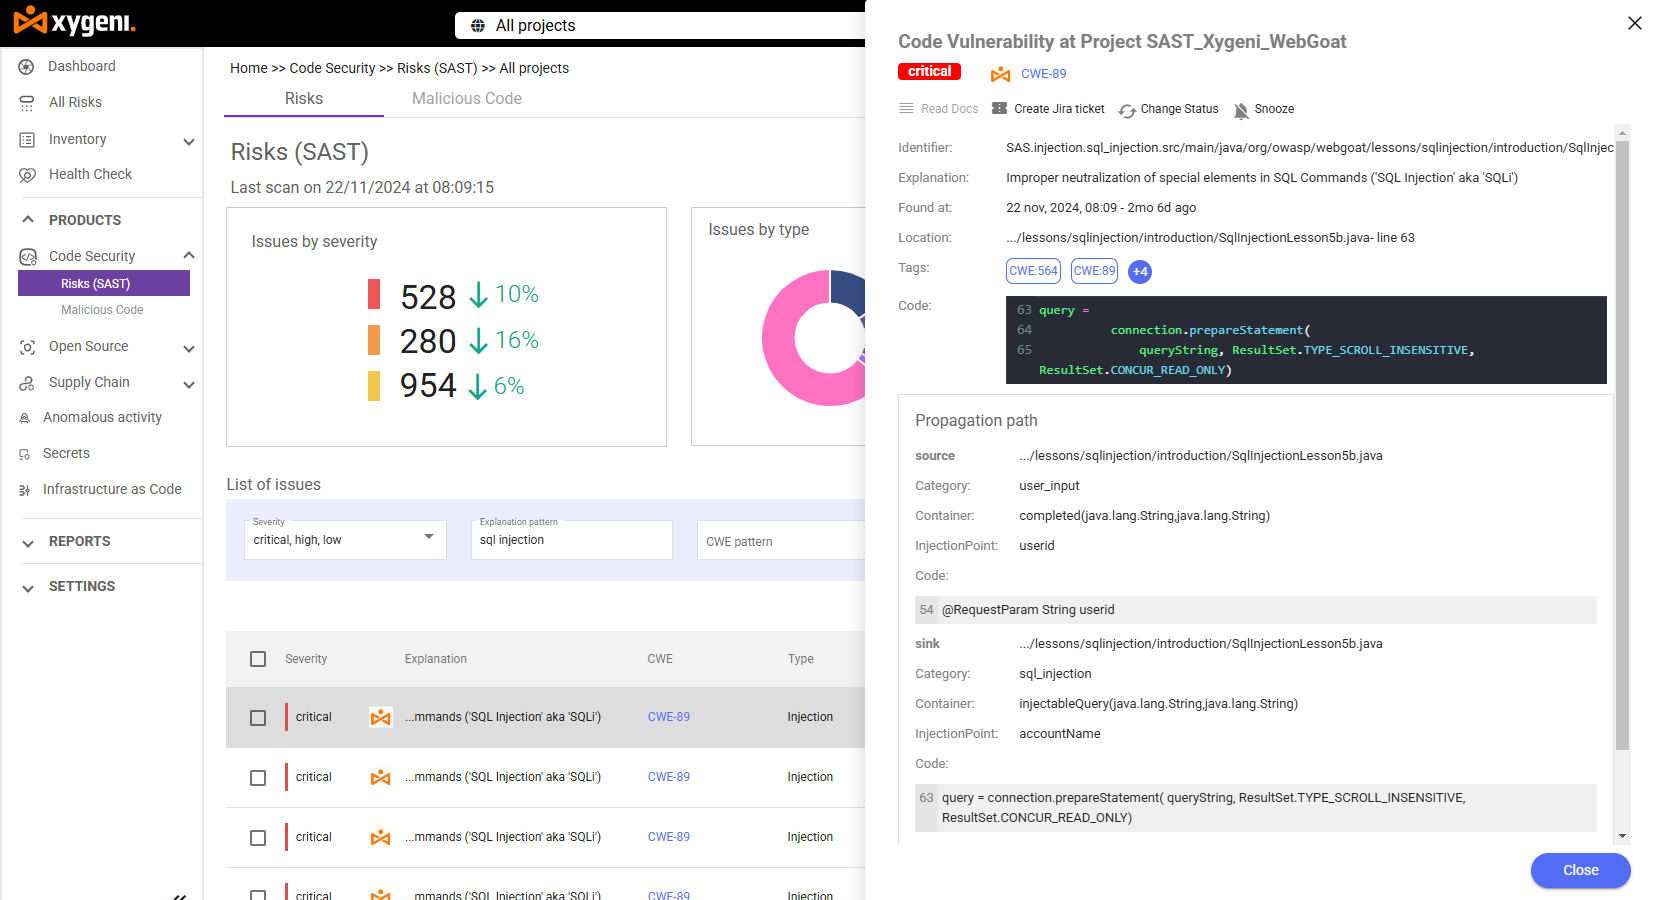
Хийноген-SAST гүнзгий статик шинжилгээг хуурамч эерэг түвшин багатай хослуулсан тул SQL тарилгын эмзэг байдлаас урьдчилан сэргийлэх нь зардлаар хийгддэггүй. сэрэмжтэй ядаргаа.
- Дэвшилтэт асуулга шинжилгээ: нь ариутгаагүй оролттой нийлмэл мөрүүдийг оруулаад аюултай SQL асуулгын хэв маягийг тодорхойлж, параметржүүлсэн асуулга эсвэл оролтын баталгаажуулалт гэх мэт дутуу хамгаалалтын арга хэмжээг тэмдэглэнэ.
- Батлагдсан илрүүлэлтийн нарийвчлалOWASP-ийн жишиг үзүүлэлтээр, салбар standard Хэрэглээний аюулгүй байдлын тестийн хэрэгслүүдийг үнэлэхэд зориулсан Xygeni-SAST SQL тарилгын 100% жинхэнэ эерэг түвшинд хүрсэн (CWE-89), энэ нь жишиг үзүүлэлтэд мэдэгдэж буй SQL тарилгын туршилтын тохиолдлыг алгассан гэсэн үг юм.
- Хиймэл оюун ухааны автомат засвар: SQL injection болон сайт хоорондын скрипт гэх мэт асуудлуудыг хөгжүүлэгчдэд бэлэн засваруудаар шууд засч, үүсгэдэг pull requests хэлний шилдэг туршлагуудтай нийцсэн аюулгүй кодын саналуудтай.
- Үл үзэгдэх CI/CD интеграцийн: таны хөгжүүлэлтийн хүрээнд бодит цаг хугацаанд ажилладаг pipeline, SQL тарилгын эмзэг байдлыг байршуулсны дараа биш харин байршуулахаас өмнө илрүүлэх.
- IDE нэгтгэхАсуулгыг бичиж байх үед асуудлын дэлгэрэнгүй мэдээлэл, ноцтой байдал, засч залруулах зааврыг таны дараа биш харин засварлагч дээрээ шууд харах commit энэ нь.

тусламж
SQL тарилгыг урьдчилан сэргийлэх хамгийн сайн арга юу вэ?
Хамгийн хүчтэй SQL тарилгын эмзэг байдлаас урьдчилан сэргийлэх нь таны кодонд параметржүүлсэн асуулгыг дараахтай хослуулсан болно. SAST ариутгаагүй оролтын хэв маягийг тасралтгүй сканнерддаг хэрэгсэл. Орчин үеийн хурдаар зөвхөн гараар код шалгах нь хэтэрхий их зүйлийг алдагдуулдаг. pipelineтээврийн хэрэгслийн код.
A SAST хэрэгсэл нь аюулгүй код бичих практикийг бүрэн орлох уу?
Үгүй SAST SQL тарилгын эмзэг байдлыг илрүүлэх хэрэгсэл нь кодонд аль хэдийн байгааг илрүүлдэг боловч параметржүүлсэн асуулга, оролтын баталгаажуулалт, хамгийн бага эрх бүхий мэдээллийн сангийн зөвшөөрөл нь аюултай хэв маягийг анхнаасаа хэр олон удаа бичихийг бууруулдаг. Энэ хоёр нь хамтдаа ажилладаг.
Хэрэв засвар нь сайн мэдэгдэж байгаа бол SQL тарилгын алдаа яагаад гарсаар байна вэ?
Параметржүүлсэн асуулга нь standard олон жилийн турш засах боловч одоо байгаа кодын сангууд нь хуучин асуултуудыг хуримтлуулдаг бөгөөд зөрчил нь асуудлыг үүсгэх хүртэл дахин авч үзэхгүй. Тасралтгүй. SAST сканнердах нь ариутгаагүй асуулгыг тэмдэглэснээр энэ зайг хаадаг commit, зөвхөн үечилсэн аудитын үеэр ч биш.
SQL тарилгыг илрүүлэхэд хуурамч эерэг хувь бага байх нь чухал уу?
Тийм ээ. Хуурамч эерэг үр дүнгийн урт жагсаалтад алдагдсан SQL тарилгын олдворууд нь үйлдвэрлэлд гардаг. А SAST Хуурамч эерэг түвшин багатай хэрэгсэл нь SQL тарилгын эмзэг байдлаас урьдчилан сэргийлэх ажлыг дарамтлахын оронд арга хэмжээ авах боломжтой болгодог.
Xygeni-ээр аппликейшнуудаа хамгаалаарайSAST
SQL тарилгын эмзэг байдлыг зөв аргаар урьдчилан сэргийлэх боломжтой SAST хэрэгсэл болон зөв дадал зуршлууд хэрэгжиж байна. Xygeni--ийн үнэгүй туршилтыг эхлүүлээрэйSAST өнөөдөр, эсвэл энэ нь хэрхэн нийцэж байгааг судлаарай SCA болон open source security бүрэн Xygeni платформ дээр. Демо захиалах or бүтээгдэхүүний аялалд оролцоорой үүнийг өөрийн код дээрээс харахын тулд.
