
2026 онд статик кодын шинжилгээний хэрэгслүүд яагаад зайлшгүй шаардлагатай вэ?
Статик кодын шинжилгээ нь цаашид заавал хийх шаардлагагүй болсон; энэ нь хурдтай баг бүрдүүлэх аливаа програм хангамжийн үндсэн дадал юм. Үйлдвэрлэлд илэрсэн ижил алдаа нь 10,000 доллар хүртэл үнэтэй байж болно. Хэрэв энэ нь аюулгүй байдлын ослын шинж тэмдэг болж илэрвэл функцүүдэд зарцуулсан инженерчлэлийн цаг, хэрэглэгчийн туршлагын доройтол, эсвэл нэр хүндэд учирсан хохирлыг тооцохгүй. Статик кодын шинжилгээ нь эх кодыг илгээхээс өмнө сканнердах замаар энэ зөрүүг нөхдөг.
2026 онд эрсдэл өндөр байна. Xygeni-ийн өөрийн судалгаагаар, Аппликейшнүүдийн 60% нь анхдагч талын кодонд эмзэг байдал агуулдаг, мөн хиймэл оюун ухааны тусламжтайгаар хөгжүүлэлт нь бичигдэж буй кодын хэмжээг хурдасгаж байгаа тул үйлдвэрлэлээс өмнө асуудлыг шийдвэрлэх хугацаа урьд өмнөхөөсөө нарийссан. DevSecOps, хиймэл оюун ухааны тусламжтайгаар кодчилол, нарийн төвөгтэй технологиуд хөгжиж байгаатай холбогдуулан CI/CD pipelines, зөв статик шинжилгээний хэрэгсэлтэй байх нь цаашид сонголт биш юм.
Гэхдээ бүх статик кодын шинжилгээний хэрэгслүүд ижил утга өгдөггүй. Зарим нь хуурамч эерэг үр дүнгүүдтэй багуудыг дүүргэдэг. Бусад нь ашиглаж болох чухал алдаануудыг бүрэн алддаг. Ихэнх нь эмзэг байдлыг илрүүлэхээ зогсоож, нээлттэй эхийн хамаарал болон хиймэл оюун ухаанаар үүсгэгдсэн кодоор дамжуулан байнга ирдэг хортой кодын аюулыг үл тоомсорлодог.
Энэ нийтлэлд 2026 оны шилдэг 4 статик кодын шинжилгээний хэрэгслийг харьцуулж, үнэндээ чухал зүйлстэй харьцуулсан болно: илрүүлэлтийн нарийвчлал, хуурамч эерэг үзүүлэлт, хортой програм хангамжийн хамрах хүрээ, CI/CD интеграци ба үнэ.
Түргэн харьцуулалт: 2026 оны шилдэг статик кодын шинжилгээний хэрэгслүүд
| арга хэрэгсэл | Жинхэнэ эерэг ханш | Буруу эерэг түвшин | Хортой програм илрүүлэх | Хиймэл оюун ухааны автомат засвар | үнийн | Шилдэг байна |
|---|---|---|---|---|---|---|
| Ксигени SAST | 100% (OWASP-ийн жишиг) | 16.7% | Тийм ээ - уугуул | Тийм ээ — контекстэд мэдрэмтгий PR засварууд | Хувь нэмэр оруулагч тутамд сард $35-аас эхлэн (бүрэн платформ) | DevSecOps багуудад нарийвчлал, хортой програм хангамж илрүүлэх, бүрэн платформ хамрах хүрээ хэрэгтэй байна |
| Сник код | 97.18% | 34.55% | Үгүй | Хэсэгчилсэн — засах саналууд | Сард $125-аас эхлэн (хамгийн багадаа 5 хувь нэмэр оруулагч, SAST зөвхөн) | Хөгжүүлэгчдэд зориулсан багууд аль хэдийн Snyk экосистемд байна |
| Семгреп | 87.06% | 42.09% | Үгүй | Үгүй | Хувь нэмэр оруулагч тутамд сард 100 доллараас эхлэн | Хурдан, өөрчлөх боломжтой дүрэмд суурилсан сканнер хэрэгтэй багуудад |
| SonarQube | 50.36% | Хувьсагч | Үгүй | Үгүй | Сард 65 доллараас эхлэн (SAST зөвхөн, LoC тутамд төлбөр төлөх) | Кодын чанар болон техникийн өр төлбөрт анхаарлаа хандуулсан багууд |
Хамгийн сайн статик кодын шинжилгээний хэрэгслүүдийг юугаараа онцгой болгодог вэ?
Бүх статик кодын шинжилгээний хэрэгслүүд ижил түвшний хамгаалалт өгдөггүй. 2026 оны хамгийн үр дүнтэй платформууд дараах боломжуудыг хуваалцдаг:
Бага хуурамч эерэг үр дүнтэй нарийвчлалтай илрүүлэлт
Хамгийн сайн хэрэгслүүд нь дуу чимээ гаргахын оронд бодит, ашиглах боломжтой эмзэг байдлыг эрэмбэлдэг. Өндөр жинхэнэ эерэг түвшин болон бага хуурамч эерэг түвшин хосолсон нь хөгжүүлэгчид чухал биш сэрэмжлүүлгийг хөөцөлдөхөд биш харин бодит асуудлуудыг засахад цаг зарцуулдаг гэсэн үг юм.
Хиймэл оюун ухаанаар ажилладаг нөхөн сэргээлт
Засваргүйгээр илрүүлэх нь саад бэрхшээл үүсгэдэг. Нөхцөл байдалд тохирсон засварын саналуудыг шууд хүргэдэг хэрэгслүүдийг хайж олоорой. pull requests, гараар нөхөөс хийх шаардлагагүйгээр эрсдэлтэй хэв маягийг аюулгүй хувилбараар солих.
Хортой програм хангамж болон хангамжийн сүлжээ илрүүлэлт
Уламжлалт статик кодын шинжилгээний хэрэгслүүд нь кодчилолын эмзэг байдлыг сканнерддаг. Тэд хортой кодыг илрүүлдэггүй. Хамгийн сайн платформууд нь цаашлаад арын хаалга, троян, ransomware, ойлгомжгүй гүйцэтгэл, системийн бүртгэлийн өөрчлөлтийг анхдагч талын код болон нээлттэй эхийн хамаарлуудад илрүүлдэг.
CI/CD болон IDE интеграцчилал
Статик кодын шинжилгээ нь зөвхөн хувилбар гарахаас өмнө биш, тасралтгүй ажиллах ёстой. GitHub Actions, GitLab CI, Jenkins, Azure DevOps, Bitbucket зэрэг натив интеграцчилалуудыг, мөн код бичигдэх үед олдворуудыг ил гаргадаг IDE залгаасуудыг хайж олоорой.
Ашиглалтад суурилсан эрэмбэлэлт
Түүхий олдворын тоолол нь ойлголт биш, харин шуугиан үүсгэдэг. Хамгийн сайн хэрэгслүүд нь үр дүнг хүрэх боломж, ашиглах боломж, бизнесийн нөлөөллөөр нь шүүдэг тул багууд зөвхөн хамгийн өндөр CVSS оноотой зүйлийг бус, харин үнэндээ чухал зүйлийг эхлээд шийддэг.
OWASP жишиг баталгаажуулалт
Статик кодын шинжилгээний хэрэгслийг сонгох нь үйлдвэрлэгчийн мэдэгдэлд бус, харин хэмжигдэхүйц үр дүнд тулгуурлах ёстой. OWASP Benchmark Project нь дараах зүйлсийг хангадаг. standardБодит ертөнцийн туршилтын тохиолдлуудад мэдэгдэж буй эмзэг байдлын хэв маягийн эсрэг илрүүлэлтийн нарийвчлалыг үнэлэх зориулалттай, бие даасан хүрээ. Өмнө нь үргэлж жишиг өгөгдлийг асууна уу commitхэрэгсэлд хандах.
Шилдэг статик кодын шинжилгээний хэрэгслүүд
1. Ксигени SASTDevSecOps-д зориулж бүтээсэн статик кодын шинжилгээ

Тойм: Ксигени SAST Энэ нь зүгээр л нэг статик кодын шинжилгээний хэрэгсэл биш юм. Энэ нь урьдчилан шаардлагатай DevSecOps багуудад зориулан бүтээгдсэн.cisхөгжүүлэлтийг удаашруулахгүйгээр цахим илрүүлэлт, автоматжуулсан нөхөн сэргээлт, бүрэн спектрийн хамгаалалт.
Ихэнх статик кодын шинжилгээний хэрэгслүүд эмзэг байдлыг илрүүлэхээр зогсдог бол Xygeni нь цааш үргэлжлүүлэн гүнзгий статик шинжилгээг ухаалаг хортой програм хангамж илрүүлэх, хиймэл оюун ухаанаар ажилладаг засварлах саналууд болон хүрэх боломжтой байдалд суурилсан эрэмбэлэлттэй хослуулдаг. Үүний үр дүнд бусдын анзаараагүй зүйлийг олж, шуугианыг шүүж, хөгжүүлэгчдэд одоо байгаа ажлын урсгалынхаа дотор үнэхээр чухал зүйлийг засахад нь тусалдаг хэрэгсэл бий болсон.
Ксигени SAST мөн бүх зүйл нэг дор Xygeni платформын нэг хэсэг бөгөөд энэ нь гэсэн үг юм SAST олдворууд нь автоматаар хамааралтай байдаг SCAнууц илрүүлэлт, CI/CD аюулгүй байдал, DAST болон ASPM, багуудад бүрэн хэмжээний эрсдэлийн нэгдсэн ойлголтыг өгөх SDLC.
Гол онцлог:
- 100% Жинхэнэ эерэг хувь (OWASP-ийн жишиг): SQL тарилга болон сайт хоорондын скриптэд алдаа байхгүй. Сул шифрлэлт болон сул хэш хийхэд хуурамч эерэг үр дүн байхгүй.
- Хуурамч эерэг түвшин бага (16.7%): Сэрэмжлүүлгийн ядаргааг бууруулж, хөгжүүлэгчийн анхаарлыг чимээ шуугиан биш харин ашиглаж болох асуудлууд дээр байлгадаг.
- Хиймэл оюун ухааны автомат засвар: Шууд хүргэгддэг аюулгүй, контекстэд мэдрэмтгий кодын засваруудыг үүсгэдэг pull requestsХэлний шилдэг туршлагуудтай нийцсэн эрсдэлтэй хэв маягийг аюулгүй хувилбаруудаар сольдог; гараар нөхөөс хийх шаардлагагүй.
- Хортой програм илрүүлэх: Эхний талын код болон нээлттэй эхийн хамаарлын аль алинд нь арын хаалга, троян, өт, ransomware, тагнуулын програм, кодын гүйцэтгэлийг бүдгэрүүлсэн, системийн бүртгэлийн өөрчлөлтийг илрүүлдэг. Ихэнх статик кодын шинжилгээний хэрэгслүүдэд огт байдаггүй чадвар.
- Ашиглалтын эрэмбэлэлтийн юүлүүр: Багууд зөвхөн байгаа зүйл биш, харин бодит аюултай зүйлийг авч үзэхийн тулд олдворуудыг хүрэх боломжтой байдал, ашиглах боломжтой байдал болон бизнесийн нөлөөллөөр нь шүүдэг.
- IDE интеграцчилал: Кодыг бичсэн байдлаар нь сканнердаарай. Асуудлын дэлгэрэнгүй мэдээлэл, ноцтой байдал, мета өгөгдөл болон засах зааврыг IDE дотроосоо шууд хараарай. commit хийсэн.
- CI/CD Интеграци: Эмзэг бүтэцүүдийг хаах чанартай хаалгатай GitHub Actions, GitLab CI, Jenkins, Azure DevOps болон Bitbucket-ийн уугуул дэмжлэг.
- Эмзэг байдлын бүрэн хамгаалалт: Анхдагч талын болон хиймэл оюун ухаанаар үүсгэгдсэн кодын тарилгын алдаа, XSS, буруу тохиргоо, мэдээллийн алдагдал, буферийн халилт, хангалтгүй баталгаажуулалт, найдваргүй хандалтын хяналт зэрэг орно.
💲 үнийн
Ксигени SAST хувь нэмэр оруулагч тус бүр сард 35 доллараас эхлэн бүх зүйлд зориулсан Xygeni платформд багтсан болно. Үүнд SAST, SCA, CI/CD Аюулгүй байдал, Нууц илрүүлэлт, IaC Security, DAST, болон ASPM, далд хязгаарлалтгүй, репозитор тус бүрийн төлбөргүй, функцын хаалтгүй.
Доод шугам: Ксигени SAST нь баттай нарийвчлалтай илрүүлэлт, хиймэл оюун ухаанаар ажилладаг нөхөн сэргээлт, хортой програм хангамжийн хамгаалалтыг нэг платформ дээр ашиглах шаардлагатай багуудын хувьд энэ жагсаалтын хамгийн хүчтэй сонголт юм. OWASP Benchmark дээрх 100% үнэн эерэг түвшин, хуурамч эерэг түвшин бага, хангамжийн сүлжээний хамгаалалт нь үүнийг энэ жагсаалтын бусад бүх хэрэгслээс ялгаруулдаг.
2. Сник Sast арга хэрэгсэл

Тойм: Snyk код нь хурдан бөгөөд ашиглахад хялбар гэдгээрээ алдартай статик кодын шинжилгээний хэрэгсэл хөгжүүлэгчдэд зориулан бүтээгдсэн. Энэ нь IDE болон IDE дотор бодит цагийн аюулгүй байдлын санал хүсэлтийг өгдөг. CI/CD pipelines нь ажлын урсгалыг тасалдуулахгүйгээр асуудлыг эрт илрүүлэхэд тусалдаг. Тохиргоо нь энгийн бөгөөд орчин үеийн хөгжүүлэлтийн орчинтой сайн нэгтгэгддэг.
Гэсэн хэдий ч хөгжүүлэгчдэд чиглэсэн загвартай хэдий ч уг хэрэгсэл нь харьцангуй өндөр хуурамч эерэг үзүүлэлттэй байдаг. Мөн хортой програм хангамж илрүүлэх чадваргүй тул үр дүнг гараар баталгаажуулах үүрэг хариуцлагыг аюулгүй байдлын багуудад ногдуулдаг.
Гол онцлог:
- 97.18% Жинхэнэ эерэг хувь: Ихэнх эмзэг байдлыг нарийвчлалтай илрүүлдэг Кодын статик шинжилгээ.
- CI/CD болон IDE интеграцчилал: Тасралтгүй сканнердахын тулд алдартай хөгжүүлэгчийн хэрэгслүүд дотор шууд ажилладаг.
Анхаарах хязгаарлалтууд
- 34.55% Худал эерэг түвшин: Аюулгүй байдлын багуудыг дарамтанд оруулж, засвар үйлчилгээг хойшлуулж болзошгүй өндөр дуу чимээний түвшин.
- Хортой програм илрүүлээгүй: Гуравдагч талын хамаарлуудаас хортой кодыг тодорхойлж чадахгүй байгаа тул нэмэлт хэрэгсэл шаардлагатай.
- SAST хоёрдогч байна: Сник нэр хүндээ үүн дээр үндэслэн бий болгосон SCA; Snyk код нь зориулагдсан гүнтэй таарахгүй байна SAST хэрэгсэл.
- Хэсэгчилсэн үнэ: SAST, SCA, контейнер сканнердах, болон IaC тусад нь зарагддаг; бүрэн хамрах хүрээ нь захиалгат шаардлагатай enterprise иш татах.
💲 Үнэ:
Хамгийн багадаа 5 хувь нэмэр оруулагчийн хувьд сард 125 доллараас эхэлнэ. SAST Зөвхөн. SCA, CI/CD Аюулгүй байдал, Нууц илрүүлэлт, IaC Security, болон Контейнер сканнердах үйлчилгээ багтаагүй бөгөөд тусад нь худалдаж авах шаардлагатай. Зөвхөн 100 шинжилгээ багтсан; нэмэлт шинжилгээ хийхэд үнэтэй нэмэлтүүд шаардлагатай. Enterprise 10-аас дээш хувь нэмэр оруулагчдад шаардлагатай төлөвлөгөө.
Доод шугам: Snyk Code нь Snyk экосистемд аль хэдийн орсон, хүнд тохиргоогүйгээр хурдан, санал бодолтой дүгнэлт хийхийг хүсдэг хөгжүүлэгчдэд зориулсан багуудад зориулсан бат бөх сонголт юм. Илүү өндөр нарийвчлал, хортой програм хангамж илрүүлэх эсвэл нэгдсэн AppSec платформ шаардлагатай багуудын хувьд энэ жагсаалтад байгаа бусад сонголтууд илүү тохиромжтой.
3. Семгреп Sast арга хэрэгсэл
Тойм: Semgrep бол уян хатан байдал болон хурдыг чухалчилдаг нээлттэй эхийн статик кодын шинжилгээний хэрэгсэл юм. Энэ нь аюулгүй байдал болон хөгжүүлэлтийн багуудад код хөрвүүлэх шаардлагагүйгээр өөрсдийн тодорхой кодын сан болон бодлогод тохирсон өөрчлөн дүрэм бичих боломжийг олгодог. Энэ нь хурдан хариу үйлдэл үзүүлэхэд тохиромжтой болгодог. CI/CD pipelineболон зүүн тийш шилжих аюулгүй байдлын хөтөлбөрүүд нь өөрчлөн тохируулсан бодлогын хэрэгжилт чухал ач холбогдолтой.
Semgrep-ийн давуу тал нь тохируулга болон хурд юм. Үүний сул тал нь нарийвчлал юм: OWASP Benchmark дээр 87.06% үнэн эерэг хувь, 42.09% худал эерэг хувьтай тул энэ жагсаалтад байгаа хамгийн өндөр үнэлгээтэй хэрэгслүүдээс илүү их дуу чимээ гаргаж, илүү бодит асуудлуудыг анзаардаггүй. Мөн хортой програм хангамж илрүүлэх чадвар бүрэн байхгүй.
Гол онцлог:
- Захиалгат дүрмийн дэмжлэг: Багууд өөрсдийн програмуудад зориулсан аюулгүй байдлын дүрмийг DSL туршлагагүйгээр энгийн дүрмийн синтакс хэлбэрээр бичиж, хэрэгжүүлж чадна.
- Эмхэтгэхгүйгээр хурдан скан хийх: Тасралтгүй статик шинжилгээний нэг хэсэг болгон хурдан хариу үйлдэл үзүүлдэг pipelines.
- Өргөн хүрээний хэлний дэмжлэг: Олон төрлийн хэл болон хүрээг хамардаг.
- CI/CD Интеграци: GitHub Actions, GitLab CI болон бусадтай нэгтгэгддэг pipeline хэрэгсэл.
- Нээлттэй эхийн цөм: Үндсэн скан хийхэд үнэгүй ашиглах боломжтой; арилжааны төлөвлөгөөнд мэргэжлийн дүрэм болон багийн функцууд нэмэгддэг.
Анхаарах хязгаарлалтууд
- 87.06% Жинхэнэ эерэг хувь: Статик кодын шинжилгээний тэргүүлэх хэрэгслүүдтэй харьцуулахад чухал асуудлуудыг илрүүлэхэд найдвартай байдал багатай.
- 42.09% Худал эерэг түвшин: Энэ жагсаалтын хамгийн өндөр хуурамч эерэг хувьтай байгаа тул өөрчлөн тохируулсан дүрэмд хөрөнгө оруулалт хийдэг багууд үүнийг бууруулж болох ч энэ нь ихээхэн тасралтгүй хүчин чармайлт шаарддаг.
- Хортой програм илрүүлээгүй: Гуравдагч талын бүрэлдэхүүн хэсгүүдээс хортой кодыг тодорхойлж чадахгүй байна.
- Хиймэл оюун ухааны автомат засвар байхгүй: Засварыг гараар хийдэг; олдворуудыг автоматжуулсан засварын удирдамжгүйгээр хөгжүүлэгчийн судалгаа шаарддаг.
- Оролцогч бүрийн үнийн шатлал: Хувь нэмэр оруулагч бүр бүх бүтээгдэхүүний лиценз шаарддаг бөгөөд хамрах хүрээний түвшинг холих уян хатан байдал байхгүй.
💲 Үнэ:
Код, Нийлүүлэлтийн сүлжээ, Нууцын багцуудад хувь нэмэр оруулагч тус бүр сард 100 доллараас эхэлнэ. Уян хатан байдал байхгүй тул Semgrep кодыг худалдан авахад Нийлүүлэлтийн сүлжээ, Нууцын багцуудад ижил тооны лиценз шаардлагатай. Зардал нь багийн хэмжээнээс хамааран шугаман байдлаар өөрчлөгддөг.
Доод шугам: Semgrep нь өөрчлөн тохируулсан илрүүлэлтийн дүрмийг бий болгохыг хүсч буй болон тохируулгад хөрөнгө оруулах боломжтой аюулгүй байдлын инженерчлэлийн багуудад маш сайн тохирдог. Өндөр нарийвчлалтай, хиймэл оюун ухаанаар ажилладаг нөхөн сэргээлт эсвэл хортой програм хангамжийн хамгаалалт шаардлагатай багуудын хувьд үүнийг илүү цогц платформтой нэмэлт болгон ашиглах нь дээр.
4. SonarQube SAST арга хэрэгсэл
Тойм: SonarQube нь хамгийн өргөн хэрэглэгддэг кодын чанарын платформуудын нэг бөгөөд цэвэр кодчилолыг хэрэгжүүлэх хүчтэй дэмжлэгтэй. standards, техникийн өрийг бууруулах, алдартай компаниудтай нэгтгэх CI/CD хэрэгслүүд. Энэ нь аюулгүй байдлын халуун цэг илрүүлэх болон эмзэг байдлын үндсэн сканнердах боломжийг санал болгодог боловч гол давуу тал нь аюулгүй байдлын түвшний статик шинжилгээ биш харин кодын чанарт оршино.
OWASP-ийн жишиг үзүүлэлтээр SonarQube нь 50.36%-ийн жинхэнэ эерэг үзүүлэлттэй байгаа нь бодит эмзэг байдлын бараг тал хувийг алддаг гэсэн үг юм. standardтуршилтын тохиолдлууд. Энэ нь хортой програм хангамж илрүүлэх, хиймэл оюун ухааны автомат засварлах эсвэл ашиглалтад суурилсан эрэмбэлэлтийг санал болгодоггүй. Аюулгүй байдлын ноцтой шаардлага тавьдаг багуудын хувьд энэ нь тусгай кодын чанарын нэмэлт болгон хамгийн сайн ажилладаг. SAST бие даасан аюулгүй байдлын шийдэл гэхээсээ илүү хэрэгсэл.
Гол онцлог
- Кодын чанарын шинжилгээ: Хэрэгжүүлдэг standards нь 30+ хэл дээрх уншигдахуйц байдал, бүтэц, урт хугацааны засвар үйлчилгээний хувьд зориулагдсан.
- CI/CD Интеграци: Jenkins, GitLab, Azure DevOps, GitHub Actions болон бусадтай холбогддог.
- Аюулгүй байдлын халуун цэгүүд: Ашиглах боломжтой эсэхийг баталгаажуулахын тулд гараар хянаж үзэх шаардлагатай боловч эрсдэлтэй байж болзошгүй кодын хэсгүүдийг онцолдог.
- Үүлэн болон өөрөө удирддаг хувилбарууд хоёулаа: багуудад зориулсан уян хатан байршуулалт on-premise шаардлага.
- Том экосистем: Олон нийтийн хүчтэй дэмжлэг болон залгаасуудын бэлэн байдалтай өргөн хэрэглэгддэг.
Анхаарах хязгаарлалтууд
- 50.36% Жинхэнэ эерэг хувь: OWASP Benchmark дээрх бодит эмзэг байдлын талаас бага хувийг илрүүлдэг бөгөөд энэ жагсаалтын хамгийн доод үзүүлэлт юм.
- Хязгаарлагдмал аюулгүй байдлын гүн: Гүнзгий эмзэг байдлын шинжилгээ эсвэл хангамжийн сүлжээний аюулгүй байдлаас илүү кодын эрүүл ахуйд илүү тохиромжтой.
- Хортой програм илрүүлээгүй: Анхдагч болон гуравдагч талын кодонд хортой зан үйлийг илрүүлдэггүй.
- Хиймэл оюун ухааны автомат засвар байхгүй: Бүх олдворыг гараар засах шаардлагатай.
- Төлбөртэй LoC-ийн үнэ: 100 мянган мөр кодоос эхэлж, 10 мянган LoC тутамд 6 доллараар нэмэгддэг; том кодын баазын хувьд зардал мэдэгдэхүйц нэмэгддэг.
💲 Үнэ:
Багийн төлөвлөгөөний үнэ сард 65 доллараас эхэлнэ, SAST зөвхөн. 1.9 сая LoC-ийн хатуу хязгаартай, төлбөртэй LoC загвар. Бүх хамгаалалтыг нэг дор багтаасан.
Доод шугам: SonarQube нь кодын чанар, засвар үйлчилгээ, техникийн өрийн менежментийг чухалчилдаг багуудын хувьд зөв сонголт юм. Бие даасан аюулгүй байдлын хэрэгсэл болохын хувьд OWASP Benchmark-ийн нарийвчлал багатай тул тусгай зориулалтын програмтай хослуулах хэрэгтэй гэсэн үг юм. SAST бодит аюулгүй байдлын шаардлага хангасан багуудад зориулсан платформ.
Яагаад Xygenie SAST 2026 оны хамгийн шилдэг статик кодын шинжилгээний хэрэгсэл юм
Энэ жагсаалтад байгаа хэрэгсэл бүр тодорхой хэрэглээний тохиолдолтой. Snyk нь хөгжүүлэгчдэд хурдан хандахыг хүсдэг Snyk экосистемд аль хэдийн багтсан багуудад тохирдог. Semgrep нь захиалгат дүрэм, хурдан сканнердах шаардлагатай аюулгүй байдлын инженерүүдэд үйлчилдэг. SonarQube нь кодын чанарын засаглал болон техникийн өрийн менежментэд онцгой сайн.
Гэхдээ тэдгээрийн аль нь ч илрүүлэлтийн нарийвчлал, хортой програм хангамжийн хамгаалалт, хиймэл оюун ухааныг арилгах, бүрэн платформ хамрах хүрээг нэгтгэдэггүй. Ксигени юу хийдэг вэ.
Ксигени SAST нь энэ жагсаалтад байгаа OWASP Benchmark дээр 100% жинхэнэ эерэг түвшинд хүрсэн цорын ганц хэрэгсэл бөгөөд хамгийн бага хуурамч эерэг түвшин нь 16.7% байна. Энэ нь анхны болон гуравдагч талын бүрэлдэхүүн хэсгүүдэд хортой кодыг илрүүлдэг цорын ганц хэрэгсэл юм. Мөн энэ нь цорын ганц хэрэгсэл юм. SAST олдворууд нь төрөлхийн хамааралтай байдаг SCA, нууц илрүүлэлт, CI/CD аюулгүй байдал, ӨДӨРБолон ASPM, тиймээс аюулгүй байдлын багууд тусгаарлагдсан сканнердах үр дүнг биш харин бүрэн эрсдэлийн зургийг хардаг.
Аюулгүй хөгжүүлэлтэд нухацтай ханддаг багуудын хувьд AI эрин үе (хиймэл оюун ухаанаар үүсгэгдсэн код, эвдэгдсэн хамаарал, хурдасч буй аюулын хэмжээ нь шинэ хэвийн үзэгдэл болсон) Xygeni SAST нь энэ жагсаалтын хамгийн бүрэн гүйцэд, үнэн зөв бөгөөд өртөг хэмнэлттэй сонголт юм.
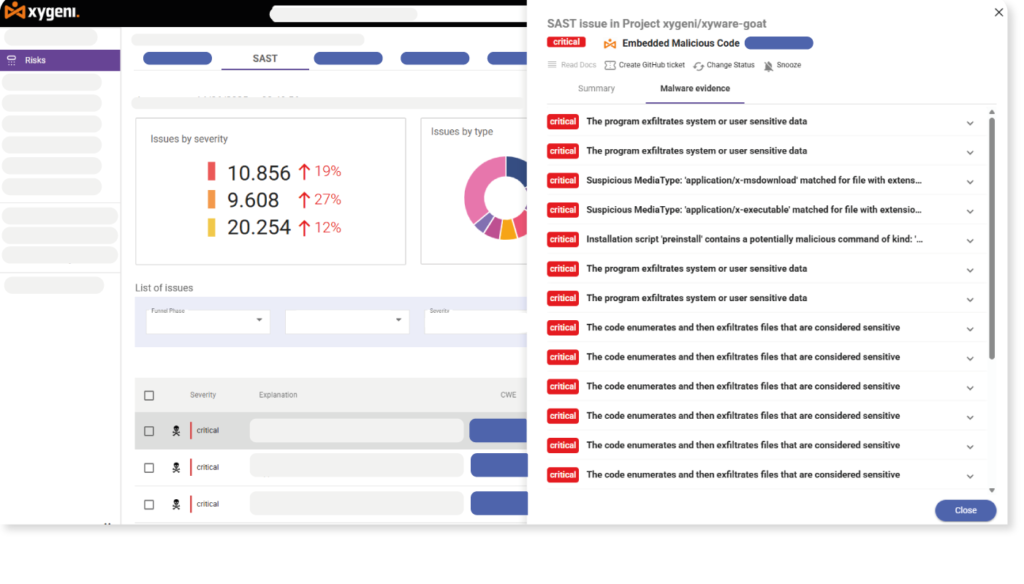

Харьцуулшгүй илрүүлэлтийн нарийвчлал - 100% жинхэнэ эерэг үзүүлэлт – OWASP-ийн батлагдсан жишиг үзүүлэлт
Түгээмэл асуултууд
Статик кодын шинжилгээ гэж юу вэ?
Статик кодын шинжилгээ, мөн гэгддэг SAST (Статик Програмын Аюулгүй Байдлын Тест) нь програмыг ажиллуулахгүйгээр эх код, байткод эсвэл хоёртын файлуудыг сканнердаж, програмыг байршуулахаас өмнө аюулгүй байдлын эмзэг байдал, код бичих алдаа, бодлогын зөрчлийг тодорхойлох үйл явц юм.
Ялгаа нь юу вэ SAST мөн DAST?
SAST байршуулахаас өмнө эх кодыг шинжилж, код бичих үе шатанд эмзэг байдлыг илрүүлдэг. DAST нь ажиллаж байгаа програмуудыг гаднаас нь туршиж, ажиллах үеийн эмзэг байдлыг олохын тулд шууд үйлчилгээнүүдийн эсрэг бодит халдлагыг дуурайдаг. Ихэнх боловсорсон DevSecOps програмууд хоёуланг нь ашигладаг бөгөөд Xygeni зэрэг платформууд нь хоёуланг нь уугуул байдлаар агуулдаг.
Статик кодын шинжилгээний хэрэгслүүд хортой програмыг илрүүлж чадах уу?
Ихэнх нь чадахгүй. Уламжлалт SAST хэрэгслүүд нь код бичих эмзэг байдлыг сканнерддаг; тэд санаатайгаар хортой кодыг илрүүлдэггүй. SAST Нийлүүлэлтийн сүлжээний халдлага нэмэгдэхийн хэрээр чухал чадвар болох арын хаалга, троян, ransomware, ойлгомжгүй гүйцэтгэл, системийн бүртгэлийн өөрчлөлтийг анхдагч талын код болон нээлттэй эхийн хамаарлуудад илрүүлснээр цаашилбал,
OWASP-ийн шалгуур үзүүлэлт гэж юу вэ, яагаад чухал вэ?
OWASP-ийн жишиг төсөл нь бие даасан, standardхэр нарийвчлалтай хэмждэг сайжруулсан хүрээ SAST хэрэгслүүд нь бодит ертөнцийн туршилтын тохиолдлуудад мэдэгдэж буй эмзэг байдлын хэв маягийг илрүүлдэг. Энэ нь статик кодын шинжилгээний хэрэгслүүдийг харьцуулах хамгийн найдвартай бие даасан эх сурвалж бөгөөд үйлдвэрлэгчийн маркетингийн мэдэгдлээс хамаагүй илүү найдвартай юм.
Би статик кодын шинжилгээг хамтад нь ашиглах ёстой юу? SCA?
Тийм. SAST таны кодын эмзэг байдлыг илрүүлдэг. SCA нээлттэй эхийн хамаарлуудын эрсдэлийг тодорхойлдог. Тэд хамтдаа халдлагын хоёр гадаргууг хамардаг. Xygeni гэх мэт платформууд нь хоёуланг нь төрөлхийн байдлаар (нэг эрсдэлийн үзэл баримтлалд хамааралтай олдворуудтай) багтаасан бөгөөд тусдаа хэрэгслүүдийг удирдах шаардлагагүй болгодог. dashboards.
