






TL, DR
Квантын дараах криптографи (PQC) гэдэг нь ирээдүйн том хэмжээний квант компьютерын халдлагыг эсэргүүцэх зориулалттай криптографийн алгоритмуудыг хэлнэ. Үүнд шилжих нь одоо Европ, Америк, Ази, Номхон далайн бүс нутагт хуучирсан үүрэг хариуцлага болсон. одоо судалгааны сэдэв биш болсон.
Хаа сайгүй хамгийн түрүүнд хүргэх зүйл бол кодын өөрчлөлт биш, харин бараа материалын нөөц юм. Аливаа дэглэм, тухайлбал NIST IR 8547, Квантын дараах криптографид шилжих нь Standards, ЕХ-ны замын зураглал, Испанийн CCN-TEC 009 болон бусад бүс нутгийн ижил төстэй зөвлөмжүүд, мөн салбарын зөвлөмжүүд гэх мэт PCI DSS 12.3.3, таны ашиглаж буй криптографийг тоочлохыг танаас асууж эхэлнэ.
Криптографийн хөрөнгийн ийм бараа материалын санал болгож буй хувилбар нь CBOM (Криптографийн материалын жагсаалт) нь системийн ашигладаг алгоритм, түлхүүр, гэрчилгээ болон протоколуудын машинаар уншигдахуйц жагсаалт юм. Энэ нь сайн мэддэг ... өргөтгөл юм. SBOM болон санал болгож буй standardтухайн бараа материалын тохируулсан формат.
Хамгийн эртний гэрээний хугацаагаа шалгана уу; энэ нь 2035 он биш байж магадгүй. Ихэнх улс орнууд 2026-2028 он гэхэд нээлт хийх, 2030-2031 он гэхэд өндөр эрсдэлтэй, 2035 он гэхэд дуусгах талаар санал нэгдсэн. Зорилтууд нь тодорхой боловч тэдгээр нь нэг орлуулалт биш юм. ML-KEM түлхүүр солилцоог орлодог, ML-DSA ерөнхий зориулалттай гарын үсгийг орлодог бол хэш дээр суурилсан схемүүд (SLH-DSA, XMSS/LMS) нь програм хангамж болон удаан эдэлгээтэй root-уудыг хамардаг. Түлхүүр үгийн байгууллага аль хэдийн интернетийн хэмжээнд хүргэлт хийж байгаа; гэрчилгээ болон гарын үсэг хэдэн жилийн дараа ирсэн - тиймээс яаралтай захиалга болон хүргэх хугацааны захиалга өөр өөр байдаг бөгөөд таны төлөвлөгөөнд хоёуланг нь хэрэгтэй.
Шилжилт бол нэг арван жилийн турш зэрэгцэн орших явдал болохоос огтлолцолгүй юм. 2030-аад оны дунд үе хүртэл ихэнх байгууллагууд сонгодог болон квантаас хойшхи криптографийг зэрэгцүүлэн, ихэвчлэн шууд утгаараа хослуулан ашиглах болно: эрлийз бүтэц. Крипто-чадварлаг байдал энэ үеийг амьд үлдэх боломжтой болгодог зүйл юм. Энэ нь кодыг дахин бичиж, дахин байршуулах замаар биш харин тохиргоо болон бодлогын тусламжтайгаар алгоритм, параметрүүдийг өөрчлөх эсвэл эрлийз ашиглах эсэхээ өөрчлөх боломжтой гэсэн үг юм.
Дээрх зохицуулалтын цаг, бас нэг биш хоёр "цаг" товшиж байна. "Одоо хурааж ав, дараа нь тайл" (HNDLСүүлийнх нь өрсөлдөгчид квант компьютер оршин тогтносны дараа шифрлэгдсэн урсгалыг өнөөдөр бүртгэж, тайлахыг хэлнэ. Энэ нь урт хугацааны нууцлалын хугацаатай өгөгдөл аль хэдийн ил болсон гэсэн үг юм.
Хамгийн хэцүү хэсэг нь алгоритм биш, харин нээлт юм. Криптограф нь эх код, хамаарлууд, гэрчилгээ, түлхүүр файлууд, дэд бүтцийн код, контейнерийн зураг, протоколын тохиргоо болон гуравдагч талын бүтээгдэхүүнүүдэд нуугддаг. Найдвартай бараа материалын нөөц нь харж чадахгүй зүйлээ шударгаар хэлэх ёстой.
Xygeni нь CBOM үүсгэх, крипто хөрөнгө бүрийг квант эрсдэлээр ангилах, шилжилтийн нөөцийг HNDL өртөлтөөр эрэмбэлэх, үр дүнг зургаан зохицуулалтын горимд оруулах, хамаарлуудын квант дараах бэлэн байдлын талаар тайлагнах замаар PQC-д бэлтгэхэд тань туслах болно. Бүрэн мэдээлэл: Квант аюулгүй байдлын нийцэл.
Квант компьютер юуг эвдэж, юуг эвдэж чадахгүй вэ
Энэхүү ялгаа нь GRC-ийн үзэгчдийн хувьд хамгийн чухал техникийн баримт юм, учир нь энэ нь олдвор нь үнэн эсэхийг шийддэг. орлуулах төсөл эсвэл тохиргооны өөрчлөлтБуруу хийх нь зөвхөн хэрэггүй төдийгүй идэвхтэй хор хөнөөлтэй залруулах зөвлөгөөг бий болгодог.
Шор алгоритм — том бүхэл тоонуудыг хүчин зүйлд оруулж, дискрет логарифмыг үр дүнтэй тооцоолдог квант алгоритм — өнөөгийн нийтийн түлхүүрийн криптографийг бүтцийн хувьд эвдэж байна: RSA, ECDSA, EdDSA, Diffie-Hellman болон ECDH буюу DSA. Байна. түлхүүрийн хэмжээний засвар байхгүй4096 битийн RSA түлхүүр нь квант өрсөлдөгчийн эсрэг 2048 битийн түлхүүрээс илүү аюулгүй биш юм. Эдгээр алгоритмууд нь ... байх ёстой. солихҮүнтэй адил зүйл нь ижил математик дээр суурилсан үндэсний хувилбаруудад хамаарна - жишээлбэл, Хятадын SM2 нь эллипс муруй дээр суурилсан тул адилхан ил гарсан.
Гроверын алгоритм — квант хайлтын алгоритм — тэгш хэмт шифр болон хэш функцийг сулруулдаг боловч зөвхөн тэдгээрийн үр дүнтэй хүчийг ойролцоогоор хоёр дахин бууруулснаар л сулруулдаг. Эдгээр нь байрандаа хатууруулж болно: AES-128-аас AES-256 руу, SHA-256-аас SHA-384 эсвэл SHA-512 руу шилжих. NIST IR 8547 нь энэ санааг шууд онцолж байна: NIST-ийн тэгш хэмтэй standards нь олон нийтийн түлхүүрийн криптографтай харьцуулахад мэдэгдэж буй квант халдлагад мэдэгдэхүйц бага өртөмтгий байдаг standards”, мөн дор хаяж 128 бит сонгодог аюулгүй байдлыг санал болгодог батлагдсан тэгш хэмтэй анхдагч нь NIST-ийн квантаас хойшхи хамгийн доод аюулгүй байдлын ангилалд нийцсэн хэвээр байна.
Үүнийг хийх машиныг а гэж нэрлэдэг CRQC - a криптографийн хувьд хамааралтай квант компьютерТөрийн бодлого нь статусаа сайтар хянадаг; АНУ-ын хэрэгжүүлэх санамж бичигт үүнийг тодорхой дурдсан байдаг: "CRQC одоохондоо байхгүй байгаа ч квант тооцооллын салбарын тогтвортой хөгжил нь ирэх арван жилд CRQC-г бий болгож магадгүй юм."
Өөрчлөгдсөн зүйл нь машин ирсэнд биш, харин түүнд шаардагдах тооцоолол үргэлжлэн буурч байгаад оршино. 2025 оны 5-р сард Google Quantum AI-ийн Крэйг Гидни нөөцийн тооцоог нийтэлж, үүнийг харуулсан. RSA-2048-г саяас цөөн шуугиантай кубиттэй квант компьютер долоо хоногийн дотор тооцоолж чадна — түүний 2019 оны 20 сая орчим гэсэн тооцооллоос ойролцоогоор хорин дахин буурсан үзүүлэлт. Энэ бол инженерийн тооцоолол боловч зургаан жилийн дотор 20 дахин буурсан тооцоо нь эрсдэлийн функцийг нухацтай авч үзэх ёстой чиг хандлага юм.
Аль хэдийн эхэлсэн цаг: одоо хурааж ав, дараа нь тайл
Одоо хурааж ав, дараа нь тайл (HNDL) гэдэг нь өнөөдөр шифрлэгдсэн урсгал эсвэл өгөгдлийг барьж аваад CRQC үүнийг тайлах хүртэл хадгалах практик юм. Энэ нь ирээдүйн чадварыг олон жилийн турш нууцлах ёстой аливаа зүйлийн өнөөгийн ил тод байдал болгон хувиргадаг: эрүүл мэндийн бүртгэл, хууль эрх зүйн файл, оюуны өмч, улсын нууц, урт хугацааны итгэмжлэл, гарын үсэг зурсан нотлох баримт.
Зохицуулагчид үүнийг хамгаалахаа больсон. Европын Комиссын 2026 оны 1-р сард NIS2-т нэмэлт өөрчлөлт оруулах саналд 8-р хэсэгт "'одоо ургац хураах - дараа нь халдлагыг тайлах' боломж, энэ нь аль хэдийн тохиолдож болох бөгөөд гарын үсэг хуурамчаар үйлдэх квант халдлагаас үүдэлтэй ирээдүйн эрсдэлүүд' нь шилжилтийг зөвтгөдөг гэж заасан.
Төлөвлөлтийн үр дагавар нь энгийн арифметик бөгөөд Мишель Моска түүнээс хойш гаргаж ирсэн маргаан юм. 2015: таны өгөгдөл нууц хэвээр байх ёстой жилийн тоог таны шилжүүлэгт шаардагдах жилийн тоотой нэмнэ үү. Хэрэв энэ нийлбэр нь CRQC байх магадлалтай цэгээс хэтэрвэл та аль хэдийн хоцорсон байна. Ихэнх зохицуулалттай байгууллагуудын хувьд олон жилийн шилжүүлэг дээр арван жилийн өгөгдөл хадгалах нь ямар ч найдвартай тооцооллоос давж гардаг.
NIST нь IR 8547-д үйл ажиллагааны дүгнэлтээ гаргажээ: энэ нь "ялангуяа TLS болон IKE зэрэг интерактив протоколуудад 'одоо хурааж ав, дараа нь тайл' гэсэн халдлагаас хамгаалахын тулд квант тэсвэртэй түлхүүр тогтоох схемүүд рүү шилжих шилжилтийг нэн тэргүүнд тавих болно гэж найдаж байна." Эхлээд түлхүүр тогтоох, дараа нь гарын үсэг зурах - АНУ-ын холбооны үе шатыг захиалах нь шууд утгаараа дагаж мөрддөг бөгөөд квант түлхүүрийн дараах тогтоох нь гарын үсэг зурахаас бүтэн жилийн өмнө байх ёстой. (IKE нь IPsec VPN-үүдийн ард байгаа түлхүүр тохиролцооны протокол юм.)
Энэ нь яагаад криптографийн асуудал биш харин GRC асуудал гэж үздэг вэ?
Энэ нь яагаад ширээн дээр гарч ирдэг гурван шалтгаан бий CISКрипто инженерүүдтэй хамт байхын оронд үйлдлийн систем болон хууль тогтоомжийн ажилтнууд.
Хугацаа нь физикээс бус, хууль тогтоомжоос үүдэлтэй. CRQC хэзээ ирэхийг хэн ч мэдэхгүй. Европын Холбоо 2030 оны эцэс гэхэд өндөр эрсдэлтэй хэрэглээний тохиолдлууд шилжинэ гэж найдаж байгааг, Австралийн ASD нь бүхэл бүтэн шилжилтийг хүлээж байгааг хүн бүр харж болно. эцсийн 2030 оны эцэс гэхэд NIST нь 2030 оноос хойш 112 битийн аюулгүй байдлын бат бөхийн түвшинд RSA болон эллипс муруй криптографийг үгүйсгэж, 2035 оноос хойш квант эмзэг бүх нийтийн түлхүүрийн криптографийг хориглоно. Эдгээр огноог аудит хийх боломжтой; квант цагийн шугамыг аудит хийх боломжгүй.
Эхний хүргэлт нь аудитын олдвор юм. Аливаа алгоритмыг солихоос өмнө бүх горим ижил асуулт асуудаг: Та ямар криптографтай вэ, хаана байна вэ? Энэ бол бараа материалын үүрэг юм - эзэмшигчтэй засаглалын үр дүн, хяналтын давтамж болон нотлох баримтын шаардлага. PCI DSS нь 2025 оны 3-р сараас хойш квант эсвэл квантгүйгээр яг үүнийг шаардаж ирсэн.
Энэ нь худалдан авалтын асуудал юм. Таны өмч хөрөнгө дэх криптографийн ихэнх нь таных биш. Энэ нь номын сан, платформ, цахилгаан хэрэгсэл, SaaS үйлчилгээ үзүүлэгчид болон төлбөрийн терминалуудад байдаг. Европын Холбооны замын зураг нь аж ахуйн нэгжүүдээс "дотоод хамаарал болон гуравдагч этгээдийн хамаарлыг хоёуланг нь авч үзэх ... хамаарлын газрын зургийг үүсгэхийг" хүсдэг; ASD нь танай борлуулагчдаас асуух квант дараах асуултуудын жагсаалтыг нийтэлдэг. Хоёулаа нийлүүлэгчийн менежментийн үйл ажиллагаа бөгөөд хоёулаа аудиторын өмнө тавьж болох нотлох баримт шаарддаг.
Дүрэмebook: танд үнэндээ юу хамаатай вэ
Алгоритмууд шийдэгдсэн
NIST нь квантаас хойшхи гол судалгааг эцэслэн гаргалаа standard2024 оны 8-р сард — ML-KEM гол байгууламжийн хувьд (FIPS 203), Болон ML-DSA (FIPS 204) болон SLH-DSA (FIPS 205) гарын үсэг авахын тулд - тиймээс "хүлээх" шаардлагагүй болсон standards” хамгаалалт. А КЭМ, эсвэл түлхүүрийн капсулжуулалтын механизм нь түлхүүр солилцооны квант орлуулалтын дараах орлуулалт юм: энэ нь хоёр талын хооронд хуваалцсан нууцыг тогтоодог бөгөөд энэ нь HNDL-ийг зогсоодог хэсэг юм.
Өөр хоёр хүн нисэж байна: FN-DSA (FIPS 206, Falcon дээр үндэслэсэн) нь ноорог хэлбэрээр ч хэвлэгдээгүй хэвээр байна, мөн HQC 2025 оны 3-р сард код дээр суурилсан нөөц түлхүүрийн битүүмжлэлийн механизм болгон сонгосон бөгөөд баримтжуулсан болно NIST IR 8545Өнөөдөр аль нь ч төлөвлөгөөг хаах ёсгүй ч хоёулаа бүтээх шалтгаан болдог. крипто авхаалж самбаа — кодыг дахин бичихээс илүүтэйгээр тохиргоогоор алгоритмыг өөрчлөх боломжтой байх. Таны алгоритмуудын аль нь ...-д заасан алгоритм болж хувирдаг. орлуулах газрын зураг илүү доош.
Лавлах хугацаа: NIST IR 8547
NIST IR 8547, Квантын дараах криптографид шилжих нь Standards, нь бусад ихэнх замын зураглалын тохируулга хийдэг баримт бичиг юм, учир нь энэ нь сонгодог нийтийн түлхүүрийн криптографийг тэтгэвэрт гаргах хугацааг тогтоодог:
| Алгоритмын гэр бүл | Үзүүлэлтүүд | шилжилтийн |
|---|---|---|
| ECDSA, RSA (гарын үсэг) | 112 битийн аюулгүй байдлын хүч чадал | 2030 оноос хойш хуучирсан, 2035 оноос хойш хэрэглэхийг хориглосон |
| ECDSA, EdDSA, RSA (гарын үсэг) | ≥ 128 битийн аюулгүй байдлын бат бөх чанар | 2035 оноос хойш хориглосон |
| Хязгаарлагдмал талбайн DH болон MQV, ECDH, RSA түлхүүр байгууламж | 112 битийн аюулгүй байдлын хүч чадал | 2030 оноос хойш хуучирсан, 2035 оноос хойш хэрэглэхийг хориглосон |
Нэгжийн тухай тэмдэглэл: NIST мужууд аюулгүй байдлын хүч чадал, түлхүүрийн урт биш. Нэг SP 800-57 1-р хэсэг, 5-р хувилбар, Хүснэгт 2-т үзүүлсэнчлэн, 112 битийн бат бэхийн түвшин нь RSA-2048 болон 224–255 битийн дараалалтай эллипс муруйнууд (P-224); 128 битийн түвшин нь RSA-3072 мөн 256–383 битийн муруйнууд (P-256). Тиймээс “112 битийн RSA” нь 112 битийн түлхүүр биш - энэ нь TLS үйлдвэрлэлийн томоохон хувийг зогсоодог RSA-2048 юм. Мөн хаа сайгүй байдаг P-256 / RSA-3072 хослол нь үгүй биш 2030 оны хэрэглээний хязгаарлалтын хувин дотор; энэ нь 2035 оны хэрэглээг хасах хувин дотор байна. Хоёр хувин хоёулаа нэг газар төгсдөг: 2035 оноос хойш квант эмзэг нийтийн түлхүүрийн алгоритмыг ямар ч параметрийн хэмжээнд батлаагүй.
Жолооны хүрдэнд дурдахаасаа өмнө мэдэх хэрэгтэй нэг анхааруулга commitтри: IR 8547 нь анхны олон нийтийн төсөл хэвээр байна — 2024 оны 11-р сард нийтлэгдсэн, тайлбар хийх хугацаа 2025 оны 1-р сард хаагдсан, бичиж байх үед эцсийн хувилбар байхгүй. Энэ нь үүнийг лавлагаа болгоход саад болоогүй; үндэсний замын зураглал болон үйлдвэрлэгчийн бүтээгдэхүүнүүд, Ксигени багтсан бол үүнтэй харьцуулан тохируулна уу. Мөн юу болохыг анхаарна уу биш: энэ нь бараа материал, нээлт эсвэл крипто уян хатан байдлын талаар юу ч хэлээгүй. Эдгээр үүрэг хариуцлага өөр газраас ирдэг.
Дэлхийн газрын зураг: хэн юу хэлэх вэ, хэзээ
Энэ хүснэгтэд зохицуулалтын хүрээг бүс нутгаар нэгтгэн харуулав.
| Харьяалал / байгууллага | Юу тохируулагдсан бэ | Гол он сар өдөр |
|---|---|---|
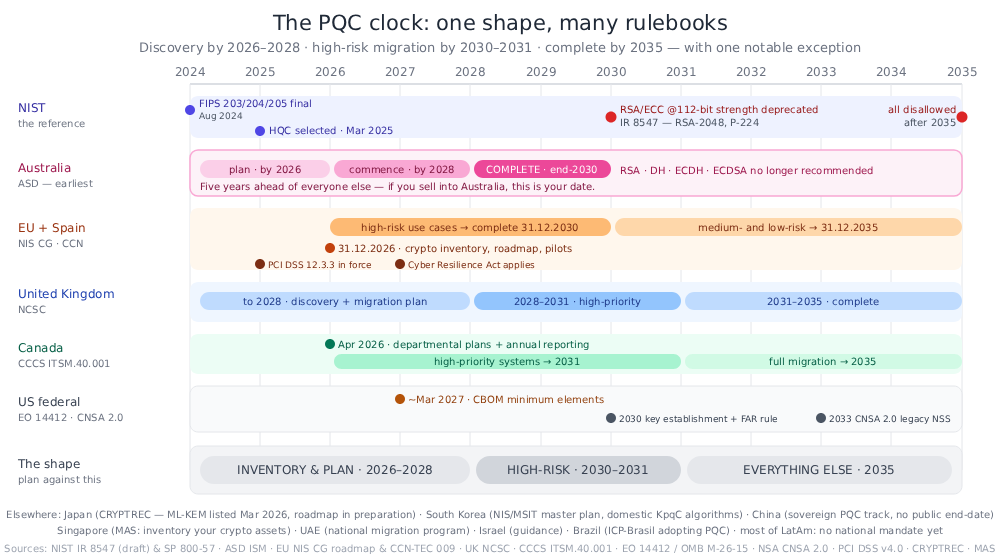
| Австрали — ASD | Хаана ч байсан хамгийн тодорхой цагийн хуваарь. ISM нь RSA, DH, ECDH болон ECDSA-г зогсоохыг зөвлөж байна. | 2026 оны төлөвлөгөө · 2028 оноос эхлэх · 2030 оноос дуусгах |
| ЕХ — NIS CG замын зураг; COM(2026) 13 нь PQC-г NIS2 руу бичихийг санал болгож байна | Үндэсний замын зураг, криптографийн бүртгэл, хамаарлын газрын зураг; CBOM-ыг нэрээр нь санал болгосон | 2026 оны эхний алхмууд · 2030 он хүртэлх өндөр эрсдэлтэй · 2035 он хүртэлх дунд/бага |
| Испани — CCN-TEC 009 / BP-37 (2026 оны 7-р сар) | Европын холбооны чухал үйл явдлууд криптографийн тооллогын үр дүнгээр тодорхой болсон | 31.12.2026 стратеги, засаглал, крипто бараа материалын бүртгэл, туршилт · 31.12.2030 өндөр эрсдэлтэй · 31.12.2035 дунд |
| Их Британи — NCSC | Эхлээд нээлт, дараа нь тэргүүлэх шилжилт | 2028 оны нээлт + төлөвлөгөө · 2031 оны тэргүүлэх чиглэл · 2035 он дуусах |
| Канад — CCCS ITSM.40.001 | Хэлтсийн төлөвлөгөө болон жилийн явцын тайлан | 2026 оны 4-р сарын төлөвлөгөө · 2031 оны өндөр ач холбогдолтой · 2035 оны бүрэн төлөвлөгөө |
| АНУ-ын холбооны — EO 14412 / OMB M-26-15 | Агентлагийн шилжилт хөдөлгөөн, гэрээт гүйцэтгэгчийн каскад болон CBOM-ын хамгийн бага элементүүд | ~2027 оны 3-р сар CBOM элементүүд · 2030 түлхүүр байгуулах + FAR дүрэм · 2031 гарын үсэг · 2035 дүүрэн |
| АНУ-ын үндэсний аюулгүй байдлын системүүд — NSA CNSA 2.0 | Цэвэр PQC, эрлийзгүй; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | ихэнх ангилал 2030–2031 · үлдсэн хугацаа 2033 |
| Япон — CRYPTREC; 2025 оны Кибер аюулгүй байдлын стратеги | ML-KEM-ийг Санал болгож буй шифрүүдийн жагсаалтад нэмсэн (2026 оны 3-р сар); PQC-г бодлогын нэн тэргүүний зорилт болгон өргөжүүлсэн | шилжилт хөдөлгөөний замын зураг бэлтгэгдэж байна |
| Өмнөд Солонгос — Үндэсний Тагнуулын Алба / MSIT, KpqC | Үндэсний мастер төлөвлөгөө болон дотоодын алгоритмын багц (HAETAE, AIMer, SMAUG-T, NTRU+)-ийг 2024-25 онд сонгосон бөгөөд NIST-тэй зэрэгцэн хэрэгжиж байна. | салбарын туршилтын ажлууд хийгдэж байна |
| Хятад — ICCS / Улсын криптографийн захиргаа | Суверен зам: NIST алгоритмуудыг нэвтрүүлэхийн оронд өөрийн PQC өрсөлдөөн (өргөдөл хүлээн авах хугацаа 2026 оны 6-р сард дууссан) | нийтэд зарласан дуусах огноо байхгүй |
| Сингапур — ШУА-ийн зөвлөх (2024 оны 2-р сар) | Салбарын удирдлагатай: санхүүгийн байгууллагуудад криптографийн хөрөнгийг тоолж, шилжүүлэх тэргүүлэх хөрөнгийг тодорхойлохыг хэлсэн | тогтсон огноо байхгүй |
| Шинэ Зеланд — Шинэ Зеланд | PQC бэлтгэлийн хэсэг байгаа; PQC алгоритм батлагдаагүй бөгөөд шилжүүлэх эцсийн хугацаа тогтоогдоогүй байна | тохируулаагүй |
| АНЭУ | Үндэсний шифрлэлтийн бодлого болон квант шилжилтийн дараах үндэсний хөтөлбөр, төрийн дэмжлэгтэй крипто нээлтийн түлхэц | хөтөлбөр хэрэгжиж байна |
| Израиль — INCD / Израилийн Банк | Засгийн газрын байгууллагуудад дэд бүтцийн зураглал гаргаж, ил гарсан өгөгдлийг тодорхойлохыг даалгасан; бараа материалын салбарын удирдамж, замын зураглалын талаарх удирдамж - удирдамж, одоогоор үүрэг болгоогүй байна | удирдамж |
| Бразил — ITI | Квантын дараах алгоритмуудыг норматив зааврын дагуу үндэсний нийтийн түлхүүрийн дэд бүтэц болох ICP-Brasil-д нэгтгэж байна (2026 оны 1-р сар) | гэрчилгээ олгох үе шаттайгаар |
| Латин Америкийн бусад орнууд (Мексик, Колумб, Перу, Чили...) | Бичиж байх үед PQC-д хамаарах үндэсний мандат нийтлэгдээгүй байна | үүрэг хариуцлага нь салбарын зохицуулагчид, PCI DSS болон хэрэглэгчийн гэрээгээр дамжин ирдэг |
Гурван зөрүү нь ширээний мөрөөс илүү үнэ цэнэтэй юм.
- Австрали улс бусдаас таван жилийн өмнө. ASD-ийн удирдамж нь "2030 он гэхэд сул параметрүүдийг үгүйсгэх" биш, харин "2030 оны эцэс гэхэд шилжилтийг дуусгах" гэсэн үг бөгөөд ISM нь "Ривест-Шамир-Адлеман (RSA), Диффи-Хеллман (DH), Эллиптик муруй Диффи-Хеллман (ECDH) болон Эллиптик муруй дижитал гарын үсгийн алгоритм (ECDSA) зэрэг криптографийн алгоритмуудыг оролцуулан" уламжлалт тэгш бус криптографийг ашиглахаа зогсоохыг зөвлөж байна. Хэрэв та Австралид үйл ажиллагаа явуулдаг эсвэл Австралийн засгийн газрын хангамжийн сүлжээнд борлуулалт хийдэг бол энэ нь таны хүчинтэй хугацаа болох огноо болохоос 2035 он биш юм.
- Хятад улс бүрэн эрхт замаар явж байна. Энэ нь ML-KEM болон ML-DSA-г нэвтрүүлээгүй; Улсын Криптографийн Захиргааны хүрээлэн дараагийн үеийн арилжааны алгоритмуудын өөрийн уралдааныг явуулсан бөгөөд бүтээл хүлээн авах хугацаа 2026 оны 6-р сард дуусах ёстой. standardдагах ёстой. Олон улсын компанийн хувьд энэ нь төлөвлөлт гэсэн үг юм хоёр ижил бүс дэх квантаас хойшхи алгоритмын гэр бүлүүд, SM2 нь - эллипс муруй дээр суурилсан, тиймээс богино тасархай - шилжих үүрэгтэй. Крипто-чадварлаг байдал энд хийсвэрлэл байхаа больсон.
- Дэлхийн ихэнх хэсэгт үндэсний PQC мандат огт байдаггүй бөгөөд энэ нь бараг өөрчлөгддөггүй. Латин Америкийн ихэнх орнууд, Ойрхи Дорнод болон Ази, Номхон далайн ихэнх орнуудад PQC-ийн эцсийн хугацаа нийтлэгдээгүй байна. Үүрэг хариуцлага нь хил хязгаарыг үл тоомсорлодог гурван сувгаар дамжин ирсээр байна: салбарын зохицуулагчид (санхүүгийн байгууллагуудад зориулсан Сингапур маягийн зөвлөгөө; төв банкны хүлээлт), хэвтээ standardкриптографийн бараа материалын бүртгэл (PCI DSS, ISO/IEC 27001 хяналтын багц) болон үйлчлүүлэгчдийг аль хэдийн шаарддаг. Европын Холбоо, Австрали эсвэл АНУ-ын холбооны худалдан авагчийн нийлүүлэгч нь гэрээгээр дамжуулан хугацаагаа өвлөн авдаг.
Хувийн байгууллагыг юу холбодог вэ
Үндэсний замын зургийг түр хойш тавь. Ихэнх хувийн байгууллагуудын хувьд хэрэгжих ёстой үүрэг нь дөрвөн газраас ирдэг бөгөөд тэдгээрийн аль нь ч тоон үзүүлэлтээр бичигдээгүй болно.
- NIS2 ((EU) 2022/2555 дугаар удирдамж) нь 21(2)(h) зүйлд "криптограф болон шаардлагатай бол шифрлэлтийг ашиглахтай холбоотой бодлого, журам"-ыг эрсдэлийн удирдлагын үндсэн хэмжүүр болгон шаарддаг. COM(2026) 13 нь 7(2) зүйлд PQC шилжилтийг нэмж оруулснаар квант хэмжээсийг тодорхой болгоно.
- ДОРА - Дижитал үйл ажиллагааны уян хатан байдлын тухай хууль болон түүний техникийн standards, Комиссын Төлөөлсөн Журам (ЕХ) 2024/17746-р зүйлд санхүүгийн байгууллагууд шифрлэлтийн бодлогодоо "шаардлагатай тохиолдолд криптографийн технологийг криптоанализын хөгжлийн үндсэн дээр шинэчлэх эсвэл өөрчлөх заалтуудыг" оруулахыг, мөн шинэчлэх боломжгүй тохиолдолд "кибер аюул заналхийллийн эсрэг тэсвэр тэвчээрийг хангах бууруулах, хянах арга хэмжээ авах"-ыг шаарддаг. Энэ нь хянагчтай крипто-чадварлаг байдлын үүрэг бөгөөд түүний тайлбарт квант дэвшлийг тодорхой дурдсан байдаг.
- PCI DSS v4.0 шаардлага 12.3.3 — ихэнх байгууллагууд үүнийгээ PQC-ийн далд шаардлага гэдгийг ухааралгүйгээр бүтэлгүйтдэг. PCI SSC нь үүнийг "12 сар тутамд дор хаяж нэг удаа ашиглагдаж буй криптографийн шифрийн багц болон протоколуудыг баримтжуулж, хянах шинэ шаардлага" гэж тодорхойлсон бөгөөд энэ нь хамгийн сайн туршлага байхаа больсон. 31 сарын 2025PQC-ийн эцсийн хугацаа, квант алгоритмын жагсаалт байхгүй - гэхдээ жилийн криптографийн тооллого болон криптографийн өөрчлөлтөд хариу арга хэмжээ авах баримтжуулсан төлөвлөгөөг урьдчилан бэлтгэсэн болно.cisPQC хөтөлбөрт шаардлагатай, аль хэдийн хүчин төгөлдөр болсон, аль хэдийн аудит хийгдсэн хяналтууд байдаг.
- Худалдан авалтын каскад. Хоёр заалт нь аливаа үндэсний замын зураглалаас илүү өргөн хүрээг хамарна. Кибер уян хатан байдлын тухай хууль (ЕХ-ны 2024/2847 дугаар журам) дараах өдрөөс эхлэн хэрэгжинэ 11 оны арванхоёрдугаар сарын 2027 мөн аль хэдийн хийдэг SBOM дижитал элементтэй бүтээгдэхүүний үйлдвэрлэгчийн үүрэг - энэ нь CBOM-ыг шаарддаггүй боловч машинд уншигдахуйц материалын тэмдэглэлийг бүтээгдэхүүний нийцлийн эд өлгийн зүйл болгон тогтоодог. АНУ-д, EO 14412 Холбооны Худалдан авалтын Зохицуулалтын (FAR) Зөвлөлд шаардлага тавих дүрмийг санал болгохыг чиглүүлдэг хамрагдсан гэрээт гүйцэтгэгчид PQC алгоритмуудыг багтаасан NIST FIPS-ийг дагаж мөрдөх 31 оны 2030-р сарын XNUMX гэхэд, мөн — хамгийн өргөн хүрээтэй заалт — тушаалууд CISА болон NIST-ийг 270 хоногийн дотор (ойролцоогоор) нийтлэх 19 сарын 2027), “криптографийн материалын жагсаалтын хамгийн бага элементүүдийн талаарх агентлагуудын авч үзсэн үзэл бодлыг тодорхойлсон олон нийтийн удирдамж. Эдгээр элементүүд нь техник хангамж эсвэл програм хангамжийн элементийн ашигладаг криптографийн хөрөнгийг автоматжуулсан үнэлгээ хийх боломжийг олгоно.”
Сүүлийнх нь Вашингтоноос хамаагүй илүү чухал юм. “Хамгийн бага элементүүд SBOM"урьдчилсан байнаcisдэлхий даяарх програм хангамжийн материалын жагсаалт хэрхэн сайн санаанаас гэрээт эд өлгийн зүйл болж хувирсныг харцгаая. CBOM одоо мөн адил замаар явж байна, автоматжуулсан үнэлгээ шаардлагад бичигдсэн - гарын авлагын хүснэгт үүнийг хангахгүй.
Формат: CycloneDX CBOM
CycloneDX байна standard энэ нь CBOM-д бетон хэлбэрийг өгдөг. Хувилбар 1.7, 2025 оны 10-р сарын 21-нд гарсан бөгөөд ECMA-424 2-р хэвлэл болгон баталгаажуулсан бөгөөд одоогийн криптод чиглэсэн хувилбар юм: энэ нь нэмж оруулав standardкриптографийн боловсруулсан жагсаалт алгоритмын гэр бүлүүд болон цогц жагсаалт эллипс муруй, "аудит, нийцлийн хяналт, PQC бэлэн байдлын үнэлгээ"-г дэмжих зорилгоор тодорхой болгосон. CycloneDX CBOM нь алгоритм, протокол, гэрчилгээ, түлхүүр, IV болон давс зэрэг холбогдох материалууд гэх мэт дөрвөн төрлийн крипто хөрөнгийн талаар болон тэдгээрийг хэрэгжүүлдэг програм хангамжийн бүрэлдэхүүн хэсгүүдийг тайлбарласан болно.
Гол санаа нь нарийн боловч ашигтай: CBOM-ын хамгийн бага элементүүдийг нийтлэх үед CycloneDX нь зах зээл аль хэдийн ярьж эхлэх формат юм.
Нэгтгэсэн цагийн хуваарь
Хээ нь бараг хаа сайгүй ижил хэлбэртэй байна: нээлт 2026-2028 он гэхэд, өндөр эрсдэлтэй шилжилт хөдөлгөөн 2030-2031 он гэхэд, бусад бүх зүйл 2035 он гэхэд. Тэр дүрсний эсрэг төлөвлөгөө гаргавал та тэдгээртэй ерөнхийдөө нэгдмэл болно. Дараа нь холбосон ганц огноог олоорой. Та нэгдүгээрт, энэ нь 2035 он ховор тохиолддог бөгөөд PCI DSS-ийн хүрээнд байгаа хүмүүсийн хувьд бараа материалын үүрэг 2025 оноос эхэлсэн.
Шилжилт хөдөлгөөн өөрөө: юу юуг орлох вэ
Хугацаа нь зөвхөн зааварчилгааны тал хувь нь юм. Нөгөө тал нь таны үнэндээ шилжүүлж буй зүйл юм to — хариулт нь нэг орлуулалт биш, харин хэд хэдэн орлуулалт бөгөөд өөр өөр хугацаатай, өөр өөр хэмжээтэй, маш өөр хугацаатай байдаг.
Орлуулах газрын зураг
| Өнөөдөр танд юу байна | Энэ юу болж хувирдаг вэ | Standard | Юу үзэх вэ |
|---|---|---|---|
| RSA түлхүүр дамжуулалт, DH / ECDH түлхүүр солилцоо — TLS, VPN/IPsec, SSH, мессеж илгээх | ML-KEM нь өнөөдөр X25519-тэй эрлийз хэлбэрээр практикт хэрэглэгдэж байна | FIPS 203 | Яаралтай асуудал: энэ бол HNDL-ийг зогсоодог зүйл. Интернетийн хэмжээнд аль хэдийн нэвтэрсэн. |
| RSA / ECDSA / EdDSA ерөнхий зориулалттай гарын үсэг — гэрчилгээ, жетон, баримт бичиг | ML-DSA | FIPS 204 | Хэмжээ. ML-DSA-44 нь өнөөдөр 3.2 кБ дундаж гинжин хэлхээтэй харьцуулахад TLS холболт бүрт ойролцоогоор 15 кБ нэмж байна. |
| Өөр математикийн бооцоо хэрэгтэй гарын үсэг, эсвэл маш урт хугацааны итгэлцлийн үндэс | SLH-DSA | FIPS 205 | Хэш дээр суурилсан, консерватив боловч том гарын үсэг, удаан гарын үсэг |
| Програм хангамж, програм хангамж болон аюулгүй ачаалах гарын үсэг | XMSS эсвэл LMS (төлөвт хэш дээр суурилсан), эсвэл SLH-DSA | SP 800-208 | Төрийн удирдлага нь үйл ажиллагааны хатуу шаардлага юм - нэг удаагийн түлхүүрийг дахин ашиглах нь схемийн аюулгүй байдлыг алдагдуулдаг |
| Хэмжээ хязгаарлагдмал гарын үсэг | FN-DSA | FIPS 206 — хараахан нийтлэгдээгүй байна | Үүнийг 2026-2027 оны төлөвлөгөөнд оруулах хэрэггүй |
| Торны эвдрэлээс хамгаалах хашаа | HQC | 2025 оны 3-р сард сонгосон, standard хүлээгдэж байгаа | Төлөвлөгөө биш, нөөц KEM |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 эсвэл SHA-3; 3DES, MD5, SHA-1-ийг тэтгэвэрт гаргах | Одоо байгаа FIPS | Гроверын нутаг дэвсгэр: параметрийн өөрчлөлт, орлуулалт биш |
Hybrid — квантаас хойшхи алгоритмыг сонгодог алгоритмтай хослуулснаар халдагч хоёуланг нь эвдэх ёстой — шилжилтийн үеийн анхдагч байрлал бөгөөд RFC 9794 (2025 оны 6-р сар) эцэст нь standardүүний үгсийн санг боловсруулсан ("PQ/T эрлийз"). Бодлого энд зөрүүтэй тул энэ нь инженерийн давуу эрх биш, харьяаллын асуудал юм: Испанийн CCN нь торлог дээр суурилсан гарын үсгийг (ML-DSA, FN-DSA) эрлийзжүүлэхийг зөвлөж байгаа ч хэш дээр суурилсан схемүүд (XMSS, SLH-DSA) үүнийг шаардлагагүй бөгөөд Европын Холбооны байр суурь нь ерөнхийдөө эрлийз ээлтэй гэж мэдэгдсэн; CNSA 2.0 нь эсрэгээрээ үндэсний аюулгүй байдлын системд зориулсан цэвэр PQC-ийг хүсдэг. Олон улсын компанид хоёр тохиргоо хэрэгтэй бөгөөд энэ нь код биш харин алгоритмын сонголтыг хийх үндэслэл юм.
Орох орлуулалтгүй зүйл
NIST нь standardяг хоёр зүйлийг тодорхойлсон: түлхүүрийн капсулжуулалт болон дижитал гарын үсэг. Энэ нь ихэнх хэсэгт хангалттай бөгөөд үлдсэн хэсэгт нь юу ч байхгүй. Хэрэв таны системүүд хослолтод суурилсан бүтэц, таних тэмдэг эсвэл шинж чанарт суурилсан шифрлэлт, босго, сохор эсвэл бүлгийн гарын үсэг, эсвэл бусад дэвшилтэт протоколын түвшний криптографид тулгуурладаг бол өнөөдөр шилжихэд батлагдсан квантаас хойшхи эквивалент байхгүй - шударга хариулт нь эдгээр хэрэглээг одоо тодорхойлж, шийдэгдээгүй гэж тэмдэглэж, хүлээхийн оронд гарах гарцыг төлөвлөх явдал юм. standardИтгэлцлийн техник хангамжийн үндэст мөн адил хамаарна: HSM (техник хангамжийн аюулгүй байдлын модулиуд), TPM болон ухаалаг картууд нь зохицуулалтын цонхноос урт силикон шинэчлэлтийн мөчлөгөөр хөдөлдөг.
Нэг удаагийн нүүдэл биш, харин хэд хэдэн удаагийн нүүдэл нь өөр өөр хугацаатай
Энэ бол солих газрын зураг бэлэн байдлын хугацааг өөрчилдөг газар юм. Яаралтай байдлын дараалал болон хүргэх хугацааны дараалал ижил биш байна, мөн тэдгээрийн зөвхөн нэг дээр суурилсан төлөвлөгөө хугацаанаас хоцрох болно.
- Дамжин өнгөрөх өгөгдөл - гол байгууллага. Хамгийн өндөр яаралтай байдал (энэ нь HNDL гадаргуу юм) ба хамгийн богино Хүргэлтийн хугацаа: ихэнх стекүүдийн хувьд энэ нь номын сангийн шинэчлэлт болон тохиргооны өөрчлөлт юм. Үүнийг мөн хэрэгжүүлэх боломжтой - Cloudflare мэдээлэв Аравдугаар сар 2025 хүний санаачилсан урсгалын талаас илүү хувь нь түүний сүлжээнд квант түлхүүрийн дараах тохиролцоог аль хэдийн ашигласан байна. Энэ зөрүү нь холболтын тал дээр байна: шилдэг 100,000 олон нийтийн вэб серверийн зөвхөн ~39% нь үүнийг дэмждэг бөгөөд Cloudflare-ийн ард байгаа гарал үүслийн серверүүдийн 3.7% нь үүнийг дэмждэг. Одоогийн тоо баримтууд байна. Cloudflare радар. Эндээс эхэл, эрт дуусга.
- Код, програм хангамж болон аюулгүй ачаалах гарын үсэг. HNDL-ийн яаралтай байдал бага - хэн ч гарын үсэг цуглуулдаггүй - гэхдээ урт хугацааны бэлтгэл, эрт хугацаа шаардагддаг, учир нь 2027 онд нийлүүлэгдсэн төхөөрөмж 2040 онд гарын үсгийг баталгаажуулах ёстой бөгөөд гарын үсэг зурах үндэс нь арван жилээс дээш хугацаатай байдаг. standards бэлэн болсон (SP 800-208, SLH-DSA); CNSA 2.0 болон Испанийн CCN хоёулаа яг энэ шалтгааны улмаас програм хангамжийн гарын үсэг зурах ажлыг дарааллын эхэнд тавьсан. Яаралтай байдал бага байсан ч одоо эхэл.
- PKI болон гэрчилгээнүүд. Та энэ хуваарийг хянах боломжгүй. 2027 оноос өмнө квантаас хойшхи гэрчилгээнүүд нь хөтчүүдэд өргөн хүрээтэй, найдвартай байх төлөвтэй байгаагүй, эрлийз гэрчилгээний форматууд 2025 оны сүүлээр IETF дээр шийдэгдээгүй хэвээр байсан бөгөөд гинжин хэлхээний хэмжээ хэд дахин өссөн. Туршилт ба төсөв; өөрийнх биш өдрийг амлаж болохгүй.
- Амралтын үеийн өгөгдөл болон удаан хугацааны архивууд. Бөөнөөр шифрлэх нь зүгээр - AES-256 нь параметрийн өөрчлөлт юм. Илрүүлэлт нь дээрх түлхүүрийн шатлалд байрладаг: түлхүүр боох болон RSA эсвэл ECDH ашигладаг түлхүүр тээвэрлэлт. Дахин шифрлэх кампанит ажил нь удаан бөгөөд нөөцлөлт, архив болон эскроу руу хүрдэг.
- Embedded, OT (үйл ажиллагааны технологи — үйлдвэрлэлийн болон хяналтын системүүд) болон гуравдагч талын системүүд. Цонхноос илүү урт шинэчлэлтийн мөчлөгүүд болон зүгээр л шилжүүлэх боломжгүй зарим хөрөнгө. Тэдний хувьд хариулт нь солих, нөхөх хяналт эсвэл баримтжуулсан, хүлээн зөвшөөрөгдсөн эрсдэл юм - мөн та тэдгээрийг эрт нэрлэх тусам эдгээр сонголт бүр хямд болно.
GRC төлөвлөгөөний хоёр практик үр дагавар. Нэгдүгээрт, Зөвхөн эрсдэлийн оноогоор бус, харин хамгийн эрт хүлээлгэн өгөх хугацаанаас хойш хуваарь гаргана уу: эрэмбэлэгдсэн жагсаалт нь танд зүйлсийн дундаас юуг хамгийн түрүүнд засахыг хэлж өгнө болно хурдан засах; хүргэх хугацааны жагсаалт танд юу хийхийг хэлж өгнө эхлэх эхлээд ямар ч хамаагүй. Хоёрдугаарт, Бараа материал нь зөвхөн алгоритмыг төдийгүй хэрэглээний тохиолдлыг бүртгэх ёстой. “Энэ репозитор дахь RSA-2048” нь арга хэмжээ авах боломжгүй; “RSA-2048 нь олон нийтэд зориулсан үйлчилгээнд түлхүүр тээвэрлэхэд ашиглагддаг” болон “RSA-2048 нь програм хангамжийг гарын үсэг зурахад ашиглагддаг” нь хоёр өөр зорилтот түвшин, хоёр өөр хугацаа, хоёр өөр эзэмшигчтэй хоёр өөр төсөл юм. Тийм ч учраас бараа материал нь зөвхөн алгоритмын нэрийг бус, криптографийн анхдагч ангилал болон гадаргыг агуулсан байх ёстой бөгөөд яагаад нэгийг нь бүтээх нь сонсогдож байгаагаасаа илүү хэцүү болж хувирдаг.
PQC-ийн бэлэн байдал яагаад хэцүү байдаг вэ: криптографи үнэхээр хаа сайгүй байдаг
Байгууллагууд үүнийг оролдож үзсэн даруйдаа олж мэддэг тул бүх дэглэм эхлээд бараа материалын бүртгэлийг хүсдэг.
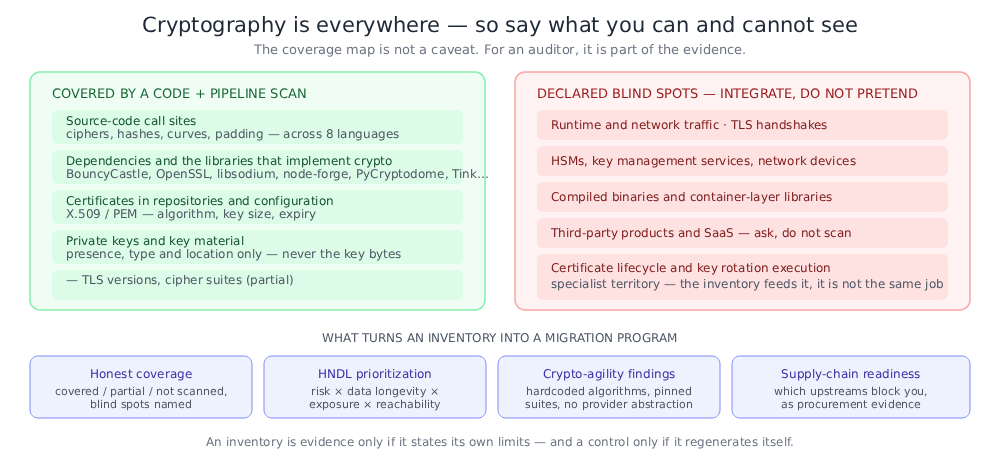
Криптографи үнэндээ хаана нуугдаж байна вэ
- Өөрийн эх сурвалжаас сайтууд руу залгаарай — үйлчилгээнд бүтээгдсэн шифр, хэрэглээний ангилалд сонгосон хэш, гарын үсэг зурах горимд нэрлэгдсэн муруй. Нэг монорепо дахь найман хэл гэдэг нь найман багц хэлц үг гэсэн үг.
- хамаарлууд — ихэнх програмууд дахь криптогийн дийлэнх хэсгийг баг хэзээ ч санаатайгаар сонгоогүй сангууд гүйцэтгэдэг: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Аль алгоритм үнэхээр ажиллаж байгаа нь таны кодын биш, харин номын сангийн өмч юм.
- Сертификатууд болон гол материалууд — X.509 гэрчилгээг репозиторууд, PEM түлхүүр файлуудыг тохиргооны санд, түлхүүр сангуудыг дүрс болгон хувиргасан.
- Дэд бүтцийн код болон протоколын тохиргоо — Terraform модульд хамгийн бага TLS хувилбар, оролтын хянагч дахь шифрлэлтийн багцын жагсаалт, үндсэн дүрсэнд SSH тохиргоо.
- Контейнерын зураг болон эмхэтгэсэн хоёртын файлууд — давхаргуудтай холбогдсон крипто сангууд нь хэний ч эх сурвалжийн сканнер хэзээ ч уншдаггүй.
- Гуравдагч талын бүтээгдэхүүнүүд болон SaaS — криптовалютыг та харж ч чадахгүй, өөрчилж ч чадахгүй, зөвхөн асууж болно.
- HSM, түлхүүр удирдлагын үйлчилгээ болон сүлжээний төхөөрөмжүүд — програм хангамжаас бүрэн гадуур амьдардаг крипто.
Үүнийг скан биш, харин програм болгодог дөрвөн зүйл
Шударга хамрах хүрээ. Бараа материал нь өөрийн хязгаарыг заасан тохиолдолд л нотлох баримт болно. “Бид эх сурвалж, хамаарал, гэрчилгээ, түлхүүр файл болон бусад зүйлсийг сканнердсан.” IaC тохиргоо; бид ажиллах үеийн урсгал, TLS гар барилт, HSM контент, эмхэтгэсэн хоёртын файлууд эсвэл контейнер давхаргуудыг сканнердаагүй” нь хамгаалж болох байрлал юм. Хуваагчгүй тоо тийм биш.
Тооллого биш, харин эрэмбэлэх. Том хэмжээний үл хөдлөх хөрөнгө мянга мянган крипто олдворыг бий болгодог. Хавтгай жагсаалт ашиглах боломжгүй. Чухал ач холбогдолтой зэрэглэл нь дөрвөн зүйлийг нэгтгэдэг: алгоритм Шор эвдэрсэн үү эсвэл зүгээр л Гровер суларсан уу; хамгаалж буй өгөгдөл нь хэр удаан нууцлалтай байх ёстой вэ (HNDL хүчин зүйл); сүлжээнд нээлттэй байгаа юу; мөн туршилтын хэрэгсэл эсвэл борлуулсан дээжинд байхын оронд кодыг ажиллуулахад үнэхээр хүрч болох уу. "Өндөр эрсдэлтэй хэрэглээний тохиолдлууд эхлээд" гэсэн замын зураг бүр эрэмбэлэх зааварчилгаа өгдөг бөгөөд та үүнийг цагаан толгойн дарааллаар жагсаан хариулж чадахгүй.
Зөвхөн орлуулах биш, уян хатан байдал. Орлуулах газрын зураг дээр харуулсанчлан, зорилтот багц хөдөлгөөнтэй хэвээр байгаа бөгөөд эрлийз дүрмүүд бүс нутгаар ялгаатай байна - 2027 онд таны хийсэн солилцоо таны сүүлчийнх биш байх болно. Хатуу кодлогдсон алгоритмын нэрс, зүүсэн шифрийн багцууд, үйлчилгээ үзүүлэгчийн хийсвэрлэлгүй байдал болон тохиролцоогүй протоколын хувилбарууд нь ...-г эргүүлж байгаа зүйл юм. ирэх өөр олон жилийн төсөл рүү шилжих. Эдгээр нь өөрөө олдворууд бөгөөд одоо засахад хямд, дараа нь засахад үнэтэй байдаг.
Нийлүүлэлтийн сүлжээ. Та хамгийн удаан дээд урсгалаасаа илүү хурдан шилжиж чадахгүй. Таны хамааралтай компаниудын аль нь PQC-г дэмждэг, аль нь эрлийз горимуудыг санал болгодог, аль нь замын зураг нийтэлсэн, аль нь CBOM-г нийтэлдэг вэ гэдэг нь таны чухал замыг тодорхойлдог бөгөөд энэ нь мөн худалдан авалтын багт NIS2 болон DORA нийлүүлэгчийн эрсдэлийн үүргийн дагуу шаардлагатай нотолгоо юм.
Бас нэг занга: бараа материал бол төсөл биш, харин хяналт юм
Зөн совин нь нээлтийн дасгал хийх явдал юмcise, хүснэгт үүсгэж, файлд оруулна уу. PCI DSS нь арван хоёр сарын хяналтын мөчлөгөөрөө үүнийг аль хэдийн хориглосон; Испанийн CCN нь шилжилт хөдөлгөөний шалгах хуудсаа "криптографийн хөрөнгө болон тэдгээрийн хамаарлын бүртгэлийг шинэчлэх"-ээр хаадаг; мөн АНУ-ын хэрэгжүүлэх санамж бичиг нь бүр ч шулуун байна:
Холбооны мэдээллийн технологийн орчны цар хүрээ, нарийн төвөгтэй байдлыг харгалзан үзвэл криптографийг илрүүлэх, удирдахад гар аргаар хандах нь хангалтгүй байдаг. Агентлагууд криптографийн байр сууриа цогц, тасралтгүй шинэчилж ойлгохын тулд боломжтой бөгөөд тохиромжтой үед автоматжуулалтыг ашиглах хэрэгтэй. Автоматжуулалт нь бараа материалын менежмент, бодлогын хэрэгжилт, нийцлийн тайлан гаргахад чухал үүрэгтэй.
Криптографи нь замбараагүй болж байна: хөгжүүлэгч номын сан нэмж, үндсэн зураг өөрчлөгдөж, шинэ үйлчилгээ нь анхдагч шифрийн багцтай ирдэг. Барилга бүр дээр дахин бүтээгддэг бараа материал нь хяналт юм; жил бүр гараар дахин бүтээгддэг нэг нь таны үүрд давтах археологийн төсөл юм.
"PQC-ийн бэлэн байдал" гэдэг нь практик дээр юу гэсэн үг вэ
Нийлүүлэгчийн хэлийг хасвал PQC-ийн бэлэн байдал гэдэг нь зургаан зүйлийг захиалгаар үйлдвэрлэх чадвар юм.
- Криптографийн бүртгэл дотор standard Машинаар уншигдахуйц формат, таны харж болох гадаргууг бүрхэж, автоматаар сэргээгддэг.
- Эрсдэлийн ангилал доторх бүх хөрөнгийн: солих ёстой (Шор-эвдэрсэн), байрандаа хатууруулж болно (Гровер-сулруулсан), эсвэл аль хэдийн квант аюулгүй.
- Шилжилт хөдөлгөөний эрэмбэлэгдсэн хугацаа энэ нь өгөгдлийн урт наслалт, өртөлт болон хүртээмжийг тусгасан тул "өндөр эрсдэлтэй хэрэглээний тохиолдлууд эхлээд" хариуцлага хүлээнэ.
- Хамрах хүрээний мэдэгдэл энэ нь таны сохор цэгүүдийг тодорхой нэрлэдэг.
- Дагаж мөрдөх нотолгоо таныг үнэндээ холбодог дэглэмүүдтэй тэдгээрийн огноог харуулсан болно.
- Нийлүүлэлтийн сүлжээний бэлэн байдлын үзэл бодол аль дээд урсгалууд таны шилжилтийг хааж байгааг танд хэлж өгөх.
Бусад бүх зүйл - түлхүүрийн эргэлт, гэрчилгээний амьдралын мөчлөг, HSM зохион байгуулалт, сүлжээний нээлт - чухал боловч эдгээр зургаан зүйлийн дараагийн урсгал юм. Та олоогүй зүйлээ эргүүлж чадахгүй.
Xygeni хэрхэн тусалдаг вэ
Xygeni's Квант аюулгүй байдлын нийцэл чадвар нь таны аль хэдийн ажиллаж байгаа сканнераас зургаан зүйлийг бүгдийг нь гаргадаг pipelineТусдаа крипто үл хөдлөх хөрөнгийн бүтээгдэхүүн, агент байхгүй, хэрхэн бүтээхэд өөрчлөлт орохгүй — крипто нээлт нь зэрэгцээ явагддаг SCA (програм хангамжийн найрлагын шинжилгээ - хамаарлын сканнер), SAST (статик програмын аюулгүй байдлын тест - эх кодын скан) болон IaC танд аль хэдийн байгаа дүн шинжилгээ.
1 · CBOM. Xygeni нь Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP болон Swift хэл дээрх алгоритм, протокол, гэрчилгээ болон холбогдох материалууд болох түлхүүр, давс зэрэг дөрвөн крипто хөрөнгийн төрлийг хамарсан CycloneDX CBOM-ыг ялгаруулж, алгоритм бүрийг түүнийг хэрэгжүүлдэг сантай холбодог. Крипто хөрөнгө нь платформ дээрх нэгдүгээр зэрэглэлийн бараа материалын объектууд бөгөөд бүрэлдэхүүн хэсгүүд, эмзэг байдал, нууц болон IaC олдворууд нь ижил гарал үүсэл, түүхтэй тул тэдгээр нь ижил гарал үүсэл, түүхтэй. Гол материалыг хэзээ ч бүртгэлд оруулдаггүй - зөвхөн түүний байгаа байдал, төрөл, байршил л багтдаг.
2 · Квант эрсдэлийн ангилал. Хөрөнгө бүрийг шошготой богино хугарсан (нийтийн түлхүүр, солих шаардлагатай), Гровер-сул доройтсон (тэгш хэмтэй эсвэл хэш хэлбэртэй, байрандаа хатууруулж болно) эсвэл pqc-аюулгүй, мөн HNDL өртөлтийг тэмдэглэсэн. Үүнтэй ижил ялгаа нь SAST нөхөн сэргээх зөвлөгөө нь анхдагч ангид хуваагддаг: RSA болон ECC нь "шилжилтийн үед эрлийз бүтэцтэй ML-KEM эсвэл ML-DSA руу шилждэг" бол AES-128 болон SHA-256 нь "түлхүүр эсвэл дайжестийн хэмжээг нэмэгдүүлдэг" болдог. Энэ нь санаатай хэрэг юм - квант өрсөлдөгчийн эсрэг илүү том RSA түлхүүрийг зөвлөх нь юу ч хэлэхээс дор бөгөөд хоёр тохиолдлыг холбосон аливаа хэрэгсэл яг үүнийг хийх болно.
3 · Шилжилт хөдөлгөөний эрэмбэлэгдсэн жагсаалт. Xygeni нь хавтгай жагсаалтын оронд квант эмзэг хөрөнгө бүрийг квант эмзэг байдал, өгөгдлийн урт наслалт болон мэдрэмж, сүлжээний өртөлт, хүртээмж болон бизнесийн үнэ цэнээр 0-100 оноогоор үнэлж, эрэмбэлэгдсэн жагсаалт гаргадаг. Энэ нь "2030 он гэхэд өндөр эрсдэлтэй хэрэглээний тохиолдлууд"-ыг уриа лоозонгоос ажлын дараалал болгон хувиргадаг зүйл юм.
4 · Хамрах хүрээний зураг. Xygeni нь юуг харсан болон юуг хараагүйгээ мэдээлдэг: эх код, гэрчилгээ, хамаарлын хамаарал, хувийн түлхүүрийн файлууд болон IaC Тохиргоог хамруулсан, хэсэгчилсэн эсвэл сканнердаагүй гэж тоолдог бөгөөд ажиллах хугацаа болон сүлжээний урсгал, TLS холболт, HSM болон KMS контент, эмхэтгэсэн хоёртын файлууд болон контейнер давхаргын сангуудыг тодорхой байдлаар "хараагүй цэгүүд" гэж нэрлэдэг. Аудиторууд өөрийн хязгаарыг заасан хэрэгсэлд сайн хариу үйлдэл үзүүлдэг тул бидний туршлагаас харахад CISОс.
5 · Дагаж мөрдөх нотолгоо. Зохицуулалтын хөдөлгүүр нь крипто бараа материалыг зургаан горим болон буцаалтын тэнцсэн, хэсэгчилсэн эсвэл бүтэлгүйтсэн гэсэн бодит хугацаатай харьцуулан үнэлдэг: NIST IR 8547, NSA CNSA 2.0, Европын Холбооны PQC замын зураг, болон квантаас хойшхи дэд олонлогууд PCI DSS 4.0, ДОРА болон NIS2Энэ нь ...-тэй ижил нийцлийн сканнер дээр байрладаг. CIS Програм хангамжийн хангамжийн сүлжээний жишиг, OWASP SCVS болон OpenSSF standards, тиймээс PQC-ийн төлөв байдал нь таны програм хангамжийн хангамжийн сүлжээний бусад нийцлийн нэгэн адил сувгаар тайлагнадаг. ASD, CCCS, CCN зэрэг өөр газраас ирсэн байгууллагууд ижил нотолгоонд үндэслэн ажиллах боломжтой, учир нь эдгээр замын зураг нь 2030/2035 оны ижил араг яс дээр байрладаг; зөвхөн Австралийн 2030 оны эцэс гэхэд дуусах огноог тусад нь хянах шаардлагатай.
6 · Нийлүүлэлтийн сүлжээний бэлэн байдал. Хамаарал бүр нь квант дараах бэлэн байдлын шинж чанарыг агуулдаг - энэ нь PQC-г дэмждэг үү, эрлийз горимуудыг санал болгодог уу, нийтлэгдсэн замын зурагтай юу - ингэснээр та аль дээд урсгалууд таны чухал зам дээр байгааг харж, худалдан авалтад нийлүүлэгчийн бэлэн байдлын харагдацыг гаргаж чадна.
Зургаагаас гадна: крипто-чадварлаг байдлын олдворууд. Xygeni нь мөн ...-г үүсгэдэг хэв маягийг тэмдэглэдэг. ирэх дахин бичих шилжилт — хатуу кодлогдсон алгоритм болон муруйн сонголтууд, үйлчилгээ үзүүлэгчийн хийсвэрлэл дутуу, хуучин шифрийн багцууд тогтоогдсон, хэлэлцээр хийх боломжгүй протоколын хувилбарууд. Сул болон квант эмзэг крипто нь таны бусад олдворуудтай ижил бодлогын давхаргаар хэрэгжих боломжтой тул шинэ Shor-эвдэрсэн алгоритмыг илрүүлж болно. pull request ирэх жилийн аудитын оронд.
Түлхүүрийг авах
- Ямар нэгэн зүйл төлөвлөхөөсөө өмнө хамгийн эрт гэрээ байгуулах өдрөө олоорой. Ихэнх замын зураг нь өндөр эрсдэлтэй орнуудын хувьд 2030 он, үлдсэн хэсгийн хувьд 2035 он гэж нийлдэг боловч Австрали ... гэж найдаж байна. Бүхэл бүтэн Шилжилт 2030 оны эцэс гэхэд хийгдэж, PCI DSS нь 2025 онд бараа материалын бүртгэлийг шаардаж эхэлсэн.
- Харьяаллын бус, хэлбэрийн эсрэг төлөвлөгөө гарга. 2026–2028 он гэхэд нээлт, 2030–2031 он гэхэд өндөр эрсдэлтэй шилжилт хөдөлгөөн, 2035 он гэхэд дуусгах. Нэг удаа уялдуулбал та тэдгээрийн ихэнхийг нь хангана; үл хамаарах зүйлсийг тусад нь хянана уу.
- Хүн бүр эхлээд асуудаг тул бараа материалаас эхэл — Европын Холбоо, Испани, Канад, Австрали, Сингапурын MAS болон PCI DSS нь бүгд ижил хүргэлттэй.
- CBOM-г формат болгон ашиглана уу. Европын Холбооны замын зурагт үүнийг нэрээр нь санал болгосон; CBOM-ын хамгийн бага элементүүдийн талаарх АНУ-ын удирдамж 2027 оны 3-р сарын орчимд гарах бөгөөд тодорхой шаарддаг. Автоматжуулсан үнэлгээ.
- Шор болон Гроверийг хэзээ ч хольж болохгүй. Нийтийн түлхүүрийг солих шаардлагатай; тэгш хэмтэй болон хэшийг байрандаа бэхжүүлж болно. Эдгээрийг хольж хутгасан залруулах зөвлөгөө нь зөвлөгөө өгөхгүй байснаас дор юм.
- HNDL таны бодит хугацааг тогтоодог. 2035 оноос хойш нууц хэвээр байх ёстой байсан өгөгдөл өнөөдөр ил боллоо. Гарын үсэг гэхээсээ илүү гол байгууллагууд болох TLS, IKE, дамжуулж буй өгөгдлийг хамгаалдаг аливаа зүйлийг нэн тэргүүнд тавь.
- Зөвхөн эрсдэлээр бус, харин хүргэх хугацаагаар нь хуваарь гарга. Түлхүүр үүсгэх нь яаралтай боловч хурдан; програм хангамжийн гарын үсэг зурах болон PKI нь яаралтай биш боловч удаан бөгөөд удаан зүйлсийг эхлээд эхлүүлэх шаардлагатай. Хуучин техник хангамж, хөлдөөсөн гуравдагч талын бүтээгдэхүүн гэх мэт шилжүүлж болохгүй бүх зүйлийг энэ жил нэрлэх хэрэгтэй, учир нь солих нь үлдсэн цорын ганц сонголт бөгөөд төсвийн мөчлөг шаардлагатай.
- Зөвхөн алгоритмыг төдийгүй хэрэглээний тохиолдлыг тэмдэглэ. TLS гар барихыг хамгаалдаг RSA болон RSA гарын үсэг зурах програм хангамж нь өөр өөр зорилтот түвшин, хугацаа болон эзэмшигчтэй хоёр өөр төсөл юм. Зөвхөн алгоритмын нэрийг жагсаасан бараа материал нь шилжүүлгийг жолоодож чадахгүй.
- Шударга хамрах газрын зургийг шаардана уу. Эх сурвалжийн сканнераас бүрэн криптографийн харагдацтай гэж мэдэгдэж буй аливаа хэрэгсэл нь хэт их борлуулалттай байна. Аудиторын хувьд харж чадах зүйл нь чухал байдаг шигээ харж чадахгүй зүйл нь ч чухал юм.
- Хоёр дахь шилжилтэд зориулж бүтээнэ үү. FIPS 206 нь эцсийнх биш, HQC нь эцсийнх биш standardХятад, Солонгос улсууд standardөөрсдийн гэр бүлийг бий болгох. Олон улсын үл хөдлөх хөрөнгө нь квантаас хойшхи нэгээс олон алгоритмын багцыг агуулах болно; крипто-чадварлаг байдлын олдворууд одоо хямд, 2031 онд үнэтэй болно.
- Үүнийг автоматжуулах эсвэл давтах. Бүтээл бүр дээр дахин бүтээгдсэн криптографийн бүртгэл нь хяналт юм. Хүснэгт бол гарын үсэг зурсан өдрөөсөө эхлэн хөдөлж эхэлдэг агшин зураг юм.
Илүү ихийг уншихын тулд
Бүрэн техникийн дэлгэрэнгүй мэдээлэл - юу илрүүлсэн, квант эрсдэлийн ангилал болон тэргүүлэх оноо хэрхэн ажилладаг, нийцлийн горим бүрийг юутай харьцуулж үнэлдэг, тайланг хэрхэн авах талаар Xygeni баримт бичигт байгаа.
- Xygeni: “Квант аюулгүй байдлын нийцэл". Xygeni Docs."
- Xygeni: “Xygeni CLI ашиглан CBOM үүсгэнэ үү". Xygeni Docs."
- Xygeni: “Дэмжигдсэн нийцэл standards". Xygeni Docs."
Standardболон алгоритмууд:
- NIST: “IR 8547 (Анхны олон нийтийн төсөл): Квантын дараах криптографид шилжих нь Standards". 2024 оны арваннэгдүгээр сар."
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)". 2024 оны 8-р сар."
- NIST: “IR 8545: NIST PQC-ийн дөрөв дэх шатны байдлын тайлан Standardболгох үйл явц". 2025 оны 3-р сар."
- NIST: “SP 800-57 1-р хэсэг, 5-р хувилбар: Түлхүүр удирдлагын зөвлөмж"— Хүснэгт 2, харьцуулж болох аюулгүй байдлын давуу талууд.
- NIST: “SP 800-208: Төлөвт хэш дээр суурилсан гарын үсгийн схемийн зөвлөмж"(LMS, HSS, XMSS, XMSS^MT). 2020 оны 10-р сар.
- IETF: “RFC 9794: Квантын дараах уламжлалт эрлийз схемийн нэр томьёо". 2025 оны зургадугаар сар."
- Үүлэн гялбаа: “2025 онд квантийн дараах интернетийн байдал"болон үрчлэлтийн талаарх амьд мэдээлэл"Cloudflare радар".
- ЦиклонDX: “Криптографийн материалын жагсаалт (CBOM)"Болон"CycloneDX v1.7 хувилбар". 2025 оны 10-р сар."
Үндэсний болон бүс нутгийн замын зураг:
- ASD (Австрали): “Квант криптографийн дараах төлөвлөлт". 2025 оны 9-р сар."
- NIS хамтын ажиллагааны бүлэг: “Квантын дараах криптографид шилжих зохицуулалттай хэрэгжүүлэх замын зураг". 2025 оны зургадугаар сар."
- CCN (Испани): “CCN-TEC 009 / BP-37 - Шилжүүлгийн дараах үеийн зөвлөмжүүд". 2026 оны 7-р сар."
- Европын Комисс: "Комиссын зөвлөмж (ЕХ) 2024/1101"(2024 оны 4-р сарын 11) болон "COM(2026) 13 — 2022/2555 тоот удирдамжид нэмэлт өөрчлөлт оруулах санал (EU) (NIS2)"(2026 оны 1-р сарын 20).
- NCSC (Их Британи): “Квантын дараах криптограф руу шилжих хугацааны хуваарь". 2025 оны 3-р сар."
- Канадын Кибер аюулгүй байдлын төв: “Канадын Засгийн газрын квант криптографийн дараах шилжилтийн замын зураг (ITSM.40.001)". 2025 оны зургадугаар сар."
- Цагаан ордон: "14412 тоот Гүйцэтгэх захирамж — Үндэстнийг дэвшилтэт криптографийн халдлагаас хамгаалах"(2026 оны 6-р сарын 22) болон OMB"M-26-15"(2026 оны 6-р сарын 24).
- Үндэсний аюулгүй байдлын агентлаг: "Квантын дараах кибер аюулгүй байдлын нөөцүүд (CNSA 2.0)".
- CRYPTREC (Япон): “КРИПТРЕК"— ML-KEM нь 2026 оны 3-р сард Санал болгож буй шифрүүдийн жагсаалтад нэмэгдсэн.
- MAS (Сингапур): “Квант технологитой холбоотой кибер аюулгүй байдлын эрсдэлийг шийдвэрлэх зөвлөгөө". 2024 оны 2-р сар."
- Шинэ Зеланд (Шинэ Зеланд): “Квант криптографийн дараах бэлтгэл ажил".
- ICCS (Хятад): “Арилжааны криптографийн хүрээлэн Standards"— дараагийн үеийн арилжааны криптографийн алгоритмын хөтөлбөр.
- ITI (Бразил): “ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brasil". Жанейро 2026.
Салбарын болон хэвтээ үүрэг хариуцлага:
- ЕХ: "Удирдамж (ЕХ) 2022/2555 (NIS2)“; "(ЕХ) 2022/2554 дугаар дүрэм (DORA)“; "Комиссын Төлөөлөгдсөн Журам (ЕХ) 2024/1774 (DORA МХХТ-ийн эрсдэлийн менежментийн RTS)“; "(ЕХ) 2024/2847 дугаар журам (Кибер тэсвэртэй байдлын тухай хууль)".
- PCI аюулгүй байдал StandardЗөвлөл: "PCI DSS v3.2.1-ээс v4.0 руу хийсэн өөрчлөлтүүдийн хураангуй"(12.3.3-р шаардлага)."
Ерөнхий мэдээлэл:
- Крэйг Гидни: “2048 битийн RSA бүхэл тоонуудыг нэг саяас бага шуугиантай кубиттэй хэрхэн хүчин зүйлд оруулах вэ". Google Quantum хиймэл оюун ухаан, 2025 оны 5-р сар."
- Мишель Моска: “Квант компьютерын эрин үед кибер аюулгүй байдал: бид бэлэн үү?". IACR ePrint 2015/1075.
