






အပလီကေးရှင်းလုံခြုံရေးဟာ ဘယ်တုန်းကမှ ဒီလောက်အရေးကြီးခဲ့တာမဟုတ်သလို ဘယ်တုန်းကမှလည်း ပိုပြီးကျယ်ပြန့်တဲ့ နယ်ပယ်ကို လွှမ်းခြုံထားတာမျိုး မရှိခဲ့ပါဘူး။ ဆိုက်ဘာခြိမ်းခြောက်မှုတွေက ပိုပြီးစမတ်ကျလာပြီး မကြာခဏဖြစ်ပွားလာနေပြီး ရိုးရာ AppSec tools တွေ မြင်ဖို့တည်ဆောက်မထားတဲ့ အလွှာဖြစ်တဲ့ AI-generated code၊ AI coding assistant တွေနဲ့ သူတို့ထည့်သွင်းတဲ့ dependencies တွေကို ပစ်မှတ်ထားလာပါတယ်။ အဖွဲ့အစည်းတွေဟာ အရေးကြီးတဲ့ဒေတာတွေကို လုံခြုံအောင်ထိန်းသိမ်းဖို့၊ ဖောက်သည်ယုံကြည်မှုကို ထိန်းသိမ်းဖို့နဲ့ စီးပွားရေးလုပ်ငန်းချောမွေ့စွာလည်ပတ်နိုင်ဖို့ သူတို့ရဲ့အပလီကေးရှင်းတွေကို ကာကွယ်ရပါမယ်။ မှန်ကန်သော အပလီကေးရှင်းလုံခြုံရေးကိရိယာများဖြင့် အဖွဲ့များသည် လူသားတစ်ဦးမှရေးသားသည်ဖြစ်စေ၊ AI မှအကြံပြုသည်ဖြစ်စေ ဖွံ့ဖြိုးတိုးတက်မှုနှင့် ဖြန့်ကျက်မှု၏ အဆင့်တိုင်းတွင် အန္တရာယ်များကို ဖော်ထုတ်၊ ပြင်ဆင်ပြီး စီမံခန့်ခွဲနိုင်ပါသည်။ ထို့အပြင် အပလီကေးရှင်းလုံခြုံရေးစမ်းသပ်မှုကိရိယာများသည် အားနည်းချက်များကို စောစီးစွာရှာဖွေတွေ့ရှိရန်၊ ချိုးဖောက်မှုများကိုကာကွယ်ရန်နှင့် software ဖွံ့ဖြိုးတိုးတက်မှုသက်တမ်းတစ်လျှောက်လုံး လုံခြုံရေးကိုရှိနေစေရန် ဖြစ်နိုင်စေပါသည်။
Application Security ဆိုတာဘာလဲ။
အပလီကေးရှင်းလုံခြုံရေး (AppSec) ဒီဇိုင်းရေးဆွဲခြင်းမှ ဖြန့်ကျက်ခြင်းအထိ၊ အပလီကေးရှင်းများကို ကာကွယ်ခြင်း၊ ၎င်းတို့ ဘေးကင်းစွာရှိနေစေရန် သေချာစေခြင်း၏ အလေ့အကျင့်ဖြစ်သည်။ လုံခြုံရေးအားနည်းချက်များ တိုက်ခိုက်သူများ အသုံးချနိုင်သော အရာများ။ ၎င်းသည် အားလုံးကို လွှမ်းခြုံထားသည် ဖွံ့ဖြိုးတိုးတက်ရေး လုပ်ငန်းစဉ်များကုဒ်ပထမလိုင်းရေးသားခြင်းမှသည် ထုတ်လုပ်မှုတွင် အပလီကေးရှင်းများကို လည်ပတ်ခြင်းအထိ။
အနှစ်ချုပ်အားဖြင့် အပလီကေးရှင်းလုံခြုံရေးသည် ဒေတာခိုးယူခြင်း၊ ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ခြင်းနှင့် ဝန်ဆောင်မှုပြတ်တောက်ခြင်းကဲ့သို့သော အန္တရာယ်များကို ကာကွယ်ရန် အာရုံစိုက်သည်။ ၎င်းတွင် အောက်ပါတို့ပါဝင်သည်။ web application လုံခြုံရေး၊ မိုဘိုင်းလုံခြုံရေးနှင့် cloud-native လုံခြုံရေး။
ခေတ်သစ် အပလီကေးရှင်းလုံခြုံရေးကိရိယာများ အများအပြားကို စုစည်းပါ သော့ချက် features တွေ, ကဲ့သို့ ကုဒ်ခွဲခြမ်းစိတ်ဖြာခြင်း မလုံခြုံသောပုံစံများကို ထောက်လှမ်းရန်၊ ပြင်ပစာကြည့်တိုက်များတွင် ချို့ယွင်းချက်များကိုဖမ်းရန် dependency scanning နှင့် သံသယဖြစ်ဖွယ်အပြုအမူများကို ပိတ်ဆို့ရန် runtime monitoring တို့ဖြစ်သည်။ ဤကိရိယာများသည် ဆော့ဖ်ဝဲလ်ပေးပို့မှုကို မြန်ဆန်ပြီး ယုံကြည်စိတ်ချရစေခြင်းဖြင့် ဖွံ့ဖြိုးတိုးတက်ရေးနှင့် လုံခြုံရေးအဖွဲ့များ အတူတကွလုပ်ဆောင်နိုင်စေပြီး အန္တရာယ်ကို လျှော့ချပေးပါသည်။
အဖြစ်များသော အပလီကေးရှင်း လုံခြုံရေးခြိမ်းခြောက်မှုများ
အသုံးချမှုများသည် ကျယ်ပြန့်သော ရှုထောင့်များနှင့် ရင်ဆိုင်နေရသည် လုံခြုံရေးအားနည်းချက်များ တိုက်ခိုက်သူများ အသုံးချနိုင်သော အားနည်းချက်များ။ အဖြစ်အများဆုံး အန္တရာယ်အချို့သည် ကုဒ်တွင်သာမက ဖွဲ့စည်းပုံများနှင့် ပြင်ပမှီခိုမှုများတွင်လည်း ပေါ်လာပါသည်။ အဆိုအရ OWASP ထိပ်ဆုံး ၁၀၎င်းတို့သည် အရေးအကြီးဆုံး ခြိမ်းခြောက်မှုများထဲတွင် ပါဝင်သည် web application လုံခြုံရေး:
- SQL Injection ပါ → တိုက်ခိုက်သူများသည် ဒေတာဘေ့စ်များကို ဝင်ရောက်ကြည့်ရှုရန် သို့မဟုတ် ပြုပြင်မွမ်းမံရန်အတွက် input field များထဲသို့ malicious query များ ထိုးသွင်းကြသည်။
- Cross-Site Scripting (XSS) → အသုံးပြုသူထည့်သွင်းမှုကို လုံခြုံမှုမရှိသော ကိုင်တွယ်မှုသည် တိုက်ခိုက်သူများအား အသုံးပြုသူ၏ browser တွင် script များကို run နိုင်စေပါသည်။
- ကျိုးကြောင်းအထောက်အထားပြခြင်း။ → session management အားနည်းခြင်း သို့မဟုတ် password ကိုင်တွယ်မှု ညံ့ဖျင်းခြင်းကြောင့် ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ကြည့်ရှုနိုင်သည်။
- လျှို့ဝှက်ချက်များ ပေါက်ကြားမှုများ → ကုဒ် သို့မဟုတ် repositories များတွင် ဖော်ထုတ်ထားသော API key များ၊ တိုကင်များ သို့မဟုတ် အထောက်အထားများသည် system ကို တိုက်ရိုက်ဝင်ရောက်ခွင့်ပေးနိုင်သည်။
- မှားယွင်းသောဖွဲ့စည်းပုံများ → cloud သို့မဟုတ် server setting များ မှားယွင်းနေခြင်းကြောင့် application များသည် အသုံးချခံရနိုင်ခြေ ပိုများလာပါသည်။
- မလုံခြုံသောမှီခိုမှု → အားနည်းချက်ရှိသော open-source libraries များသည် ထောက်ပံ့ရေးကွင်းဆက်တစ်လျှောက်ရှိ application များကို ထိခိုက်စေပါသည်။
- AI မှ ဖန်တီးထားသော နှင့် AI မှ အကြံပြုထားသော အန္တရာယ် → AI coding assistant များသည် တိုက်ခိုက်သူများ malware ဖြင့် မှတ်ပုံတင်ထားသော package name များကို မှားယွင်းစွာ မြင်ယောင်စေနိုင်သည် (slopsquatting)၊ သို့မဟုတ် အမြန်ပြန်လည်သုံးသပ်နိုင်သော AI မှထုတ်လုပ်သော code တွင် အားနည်းချက်ရှိသော pattern များကို ထည့်သွင်းနိုင်သည်။
ဤခြိမ်းခြောက်မှုများသည် အဆင့်အားလုံးကို ထိခိုက်စေသည် ဖွံ့ဖြိုးတိုးတက်ရေး လုပ်ငန်းစဉ်များကုဒ်ရေးသားခြင်းမှ cloud-native application များ ဖြန့်ကျက်ခြင်းအထိ။ ထို့ကြောင့် ၎င်းတို့ကို ကာကွယ်ရန်အတွက် လုံခြုံသော coding လုပ်ဆောင်မှုများနှင့် အထူးပြုနည်းပညာများကို အသုံးပြုခြင်း နှစ်မျိုးလုံး လိုအပ်ပါသည်။ အပလီကေးရှင်းလုံခြုံရေးကိရိယာများ.
အပလီကေးရှင်း လုံခြုံရေး ကိရိယာများဆိုတာ ဘာတွေလဲ။
အပလီကေးရှင်းလုံခြုံရေးကိရိယာများ ဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်မှု လုပ်ငန်းစဉ်တစ်လျှောက်လုံးတွင် အပလီကေးရှင်းများကို ကာကွယ်ပေးသည့် ဖြေရှင်းချက်များဖြစ်သည်။ ၎င်းတို့၏ ရည်မှန်းချက်မှာ အားနည်းချက်များကို ဖော်ထုတ်ရန်၊ လုံခြုံသော ပြင်ဆင်မှုများ ပြဋ္ဌာန်းရန်နှင့် သံသယဖြစ်ဖွယ် လုပ်ဆောင်ချက်များကို စောင့်ကြည့်ရန်ဖြစ်သည်။ အထွေထွေ လုံခြုံရေးဆော့ဖ်ဝဲလ်နှင့်မတူဘဲ၊ ဤကိရိယာများကို အပလီကေးရှင်းကုဒ်၊ ပြင်ဆင်မှုများနှင့် ပြင်ပအဖွဲ့အစည်းများ၏ မှီခိုမှုများကို ကာကွယ်ရန် အထူးဒီဇိုင်းထုတ်ထားသည်။
၎င်းတို့သည် လုံခြုံရေး မူဘောင်များနှင့် လက်တွဲလုပ်ဆောင်ကြသည်- OWASP နှင့် NISTအပလီကေးရှင်းများကို လုပ်ငန်းနယ်ပယ်၏ အကောင်းဆုံးလုပ်ဆောင်မှုများအတိုင်း တည်ဆောက်ပြီး ဖြန့်ကျက်ထားကြောင်း သေချာစေပါသည်။ ဆော့ဖ်ဝဲရေးသားသူ လုပ်ငန်းစဉ်များထဲသို့ တိုက်ရိုက်ပေါင်းစပ်ခြင်းဖြင့် CI/CD pipelines၊ အပလီကေးရှင်း လုံခြုံရေးကိရိယာများသည် အဖွဲ့များအား အန္တရာယ်များကို စောစီးစွာ သိရှိနိုင်စေရန်နှင့် ဖွံ့ဖြိုးတိုးတက်မှုမှ ထုတ်လုပ်မှုအထိ စဉ်ဆက်မပြတ် ကာကွယ်မှုကို ထိန်းသိမ်းရန် ကူညီပေးပါသည်။
အပလီကေးရှင်း လုံခြုံရေးကိရိယာများ၏ အဓိကအင်္ဂါရပ်များ
ခေတ်သစ် အပလီကေးရှင်းလုံခြုံရေးကိရိယာများ တစ်စုံကို မျှဝေပါ သော့ချက် features တွေ ၎င်းတို့သည် ဖွံ့ဖြိုးတိုးတက်မှု လုပ်ငန်းစဉ်တစ်လျှောက်လုံးတွင် အပလီကေးရှင်းများကို ကာကွယ်ရာတွင် ထိရောက်မှုရှိစေသည်။ ဤအင်္ဂါရပ်များသည် အဖွဲ့များအား လုံခြုံရေးအားနည်းချက်များ ပို့ဆောင်မှုကို နှောင့်နှေးခြင်းမရှိဘဲ လျင်မြန်စွာ-
- ကုဒ်ခွဲခြမ်းစိတ်ဖြာခြင်း → ဖွံ့ဖြိုးတိုးတက်မှုလုပ်ငန်းစဉ်အစောပိုင်းတွင် မလုံခြုံသော coding ပုံစံများကို ရှာဖွေတွေ့ရှိရန် source code နှင့် binary များကို scan ဖတ်သည်။
- Vulnerability Detection → တိုက်ခိုက်သူများ အသုံးချနိုင်မီ custom code၊ open-source dependencies နှင့် configurations များရှိ ချို့ယွင်းချက်များကို ဖော်ထုတ်သည်။
- လျှို့ဝှက်ချက်စီမံခန့်ခွဲမှု → repositories များရှိ အထောက်အထားများ၊ API key များနှင့် token များ မတော်တဆ ပေါက်ကြားခြင်းကို ကာကွယ်ပေးသည် သို့မဟုတ် pipelines.
- လည်ပတ်ချိန် စောင့်ကြည့်ခြင်း → ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ရန် ကြိုးပမ်းမှုများကဲ့သို့သော သံသယဖြစ်ဖွယ် လုပ်ဆောင်ချက်များကို ပိတ်ဆို့ရန် အပလီကေးရှင်းများ လည်ပတ်နေစဉ် စောင့်ကြည့်သည်။
- CI/CD ပေါင်းစည်းမှု → လုံခြုံရေးစစ်ဆေးမှုများကို တိုက်ရိုက်ထည့်သွင်းထားသည် ဖွံ့ဖြိုးတိုးတက်ရေး လုပ်ငန်းစဉ်များထုတ်လုပ်မှုမရောက်မီ အားနည်းချက်များကို ဖမ်းယူနိုင်ကြောင်း သေချာစေသည်။
- လိုက်နာမှု ပံ့ပိုးမှု → OWASP Top 10၊ NIST SSDF ကဲ့သို့သော မူဘောင်များနှင့် ကိုက်ညီသည် CIS စံနှုန်းများ သတ်မှတ်ပေးခြင်း၊ အဖွဲ့များအား စည်းမျဉ်းစည်းကမ်းနှင့် စက်မှုလုပ်ငန်း လိုအပ်ချက်များနှင့် ကိုက်ညီစေရန် ကူညီပေးခြင်း။
- AI မောင်းနှင်သော ခွဲခြားခြင်း → လုံခြုံရေးတွေ့ရှိချက်များအတွက် AI မောင်းနှင်သော ခွဲခြမ်းစိတ်ဖြာမှုကို အသုံးပြုပြီး ပြဿနာတစ်ခုစီအတွက် ဆုံးဖြတ်ချက်၊ အရေးတကြီးဖြစ်မှုနှင့် ပြန်လည်ပြင်ဆင်မှု ရှုပ်ထွေးမှုများကို ထုတ်ပေးသောကြောင့် အဖွဲ့များသည် သတိပေးချက်တိုင်းကို ကိုယ်တိုင်ပြန်လည်သုံးသပ်မည့်အစား အမှန်တကယ် အသုံးချနိုင်သော အန္တရာယ်ကို အာရုံစိုက်ကြသည်။
အတူတူ၊ ဒါတွေ သော့ချက် features တွေ အပလီကေးရှင်း လုံခြုံရေးကိရိယာများကို မရှိမဖြစ်လိုအပ်အောင် ပြုလုပ်ပါ web application လုံခြုံရေး၊ မိုဘိုင်းလုံခြုံရေးနှင့် cloud-native ပတ်ဝန်းကျင်များ။ ၎င်းတို့သည် ဖွံ့ဖြိုးတိုးတက်ရေးနှင့် လုံခြုံရေးအဖွဲ့များအား မြန်ဆန်သော ပို့ဆောင်မှုနှင့် ခိုင်မာသောကာကွယ်မှုကို ဟန်ချက်ညီစေခြင်းဖြင့် ထိရောက်စွာ ပူးပေါင်းဆောင်ရွက်နိုင်စေပါသည်။
အပလီကေးရှင်းလုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ
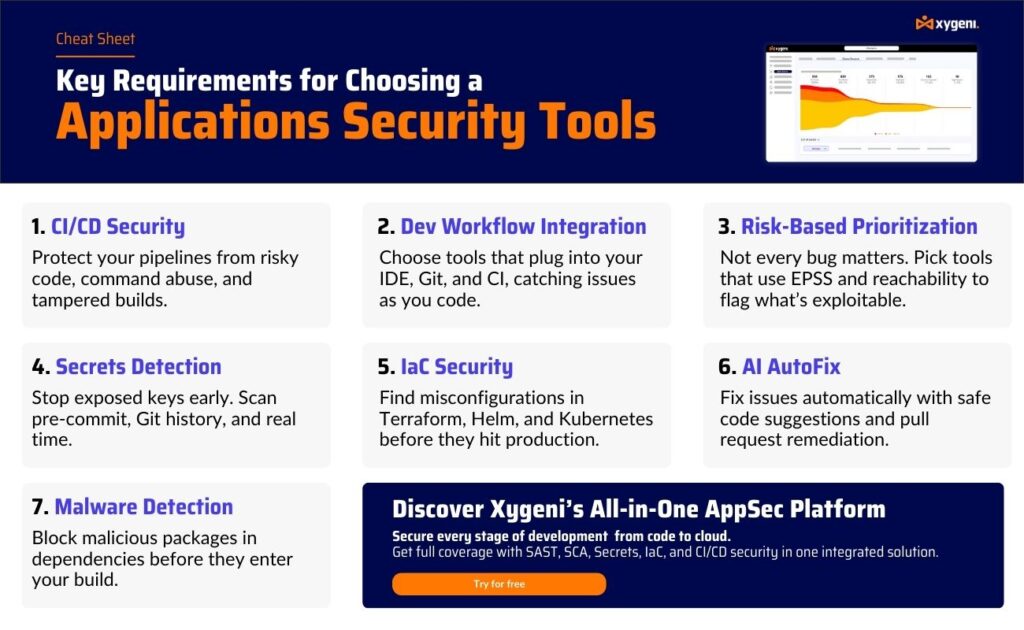
အန္တရာယ်များနှင့် ကိရိယာများကို သိရှိခြင်းသည် အရေးကြီးသော်လည်း ခိုင်မာသော လုံခြုံရေးသည်လည်း တသမတ်တည်း လိုက်နာခြင်းအပေါ် မူတည်ပါသည်။ အကောင်းဆုံးအလေ့အကျင့် အားလုံးတစ်လျှောက်လုံး ဖွံ့ဖြိုးတိုးတက်ရေး လုပ်ငန်းစဉ်များဤအလေ့အကျင့်များသည် ထိတွေ့မှုကို လျှော့ချပေးသည် လုံခြုံရေးအားနည်းချက်များ နှင့် နှစ်ခုလုံးကို အားကောင်းစေသည် web application လုံခြုံရေး နှင့် cloud-native ပတ်ဝန်းကျင်များ။
- Shift Left Security → စမ်းသပ်ခြင်းကို အသုံးချပြီး ကုဒ်ခွဲခြမ်းစိတ်ဖြာခြင်း ကုန်ကျစရိတ်များလာခြင်းမပြုမီ ပြဿနာများကို ရှာဖွေတွေ့ရှိရန်အတွက် ဖွံ့ဖြိုးတိုးတက်မှု ዑደብအစောပိုင်းတွင်။
- လုံခြုံသော Coding Standards → ဆော့ဖ်ဝဲရေးသားသူများကို ဘေးကင်းသောပုံစံများကို လိုက်နာရန်နှင့် SQL injection သို့မဟုတ် မသင့်လျော်သော input ကိုင်တွယ်မှုကဲ့သို့သော အဖြစ်များသော အန္တရာယ်များကို ရှောင်ရှားရန် လေ့ကျင့်ပေးပါ။
- ပုံမှန် မှီခိုမှု စကင်န်ဖတ်မှုများ → open-source libraries များကို စဉ်ဆက်မပြတ် စောင့်ကြည့်ခြင်း ဆော့ဖ်ဝဲလ် ဖွဲ့စည်းမှု ခွဲခြမ်းစိတ်ဖြာခြင်း (SCA) ထောက်ပံ့ရေးကွင်းဆက်တိုက်ခိုက်မှုများကို ကာကွယ်ရန်။
- လျှို့ဝှက်ချက်များကာကွယ်ခြင်း → အသုံးပြုပါ။ လျှို့ဝှက်ချက်ရှာဖွေရေးကိရိယာများ နှင့် repositories များရှိ credentials များကို ဖော်ထုတ်ခြင်းမှ ရှောင်ရှားရန် centralized vaults များ CI/CD pipelines.
- CI/CD Guardrails → အလိုအလျောက်စစ်ဆေးမှုများ pipelineအန္တရာယ်ရှိသော build များကို ပိတ်ဆို့ရန်၊ လက်မှတ်ရေးထိုးထားသော configuration များကို ပြဋ္ဌာန်းရန်နှင့် အရေးကြီးသော အားနည်းချက်များပါရှိသော deployments များကို ရပ်တန့်ရန် s။
- စဉ်ဆက်မပြတ်စောင့်ကြည့် → အပလီကေးရှင်းများ ထုတ်လုပ်မှုအဆင့်တွင်ရှိသည်နှင့် သံသယဖြစ်ဖွယ်လုပ်ဆောင်ချက်ကို ဖမ်းဆီးရန် runtime protection နှင့် anomaly detection ကို ပေါင်းစပ်ပါ။
- လိုက်လျောညီထွေ ချိန်ညှိမှု → OWASP Top 10၊ NIST SSDF ကဲ့သို့သော framework များကို လိုက်နာပါ။ CIS စက်မှုလုပ်ငန်းနှင့် စည်းမျဉ်းစည်းကမ်းဆိုင်ရာ လိုအပ်ချက်များနှင့် ကိုက်ညီစေရန် စံနှုန်းများ။
- AI ပိုင်ဆိုင်မှု မြင်နိုင်စွမ်း → သင့်တစ်လျှောက်တွင် လည်ပတ်နေသော AI မော်ဒယ်များ၊ အေးဂျင့်များနှင့် MCP ချိတ်ဆက်မှုများကို စာရင်းပြုစုပါ SDLC၊ လူသားရေးသားထားသော ကုဒ်များကဲ့သို့ AI မှထုတ်လုပ်သော ကုဒ်နှင့် AI မှ မိတ်ဆက်သော မှီခိုမှုများတွင်လည်း တူညီသော ပြန်လည်သုံးသပ်ချက်ကို အသုံးပြုပါ။
ဒါတွေကို ပေါင်းပြီး အကောင်းဆုံးအလေ့အကျင့် မှန်ကန်သော ရောစပ်မှုဖြင့် အပလီကေးရှင်းလုံခြုံရေးကိရိယာများအဖွဲ့အစည်းများသည် ချိုးဖောက်မှုများကို ကာကွယ်နိုင်သည်၊ အရေးကြီးဒေတာများကို ကာကွယ်နိုင်သည်၊ နှင့် လုံခြုံရေးကို မထိခိုက်စေဘဲ ဖွံ့ဖြိုးတိုးတက်မှုကို မြန်ဆန်စွာ ထိန်းသိမ်းနိုင်သည်။
အပလီကေးရှင်းလုံခြုံရေးကိရိယာများ၏ အဓိကအမျိုးအစားများ
Runtime Application Self-Protection (RASP)
RASP tools များကို application များတွင် ထည့်သွင်းထားပြီး live use လုပ်နေချိန်တွင် စောင့်ကြည့်ပါသည်။ ၎င်းတို့သည် input များ၊ output များနှင့် runtime behavior များကို ခွဲခြမ်းစိတ်ဖြာပြီး malicious activity ကို ထောက်လှမ်းပါသည်။
- ဘယ်လိုအလုပ်လုပ်လဲRASP သည် တောင်းဆိုမှုများကို ကြားဖြတ်ပြီး အကောင်အထည်ဖော်မှုလမ်းကြောင်းများကို စစ်ဆေးသည်။ ခွင့်ပြုချက်မရှိဘဲ ဒေတာဝင်ရောက်ခြင်း သို့မဟုတ် မူမမှန်သော အပြုအမူကို တွေ့ရှိပါက လုပ်ဆောင်ချက်ကို ချက်ချင်းပိတ်ဆို့သည်။
- အက်ိဳးေက်းဇူးမ်ားzero-day အားနည်းချက်များ၊ အတွင်းပိုင်းခြိမ်းခြောက်မှုများနှင့် injection တိုက်ခိုက်မှုများကို အချိန်နှင့်တပြေးညီကာကွယ်မှုပေးသည်။ ၎င်းသည် လိုက်နာမှုဆိုင်ရာ မူဘောင်များနှင့်လည်း ကိုက်ညီစေရန် ကူညီပေးသည်။ ဒိုရာ.
- ကန့်သတ်RASP သည် လုပ်ဆောင်နေသော အပလီကေးရှင်းများကို ကာကွယ်ပေးသော်လည်း မလုံခြုံသော ကုဒ်များကို အစကတည်းက ရေးသားခြင်းမှ မကာကွယ်ပါ။
လျှို့ဝှက်ချက်များ ဖော်ထုတ်ခြင်းနှင့် စီမံခန့်ခွဲခြင်း
လျှို့ဝှက်ချက်များ ထောက်လှမ်းသည့်ကိရိယာများသည် စကင်ဖတ်စစ်ဆေးသည့် သိုလှောင်ရုံများ၊ pipelines များ၊ API key များ၊ database password များ သို့မဟုတ် token များကဲ့သို့သော ဖော်ထုတ်ခံရသည့် အထောက်အထားများအတွက် artifacts များကို တည်ဆောက်ပါ။
- ဘယ်လိုအလုပ်လုပ်လဲ: ၎င်းတို့သည် Git မှတ်တမ်းတွင် hardcoded လျှို့ဝှက်ချက်များ သို့မဟုတ် မတော်တဆပေါက်ကြားမှုများကို အလံပြပြီး developer များကို ဖယ်ရှားရန် သို့မဟုတ် လည်ပတ်ရန် သတိပေးသည်။
- အက်ိဳးေက်းဇူးမ်ားအထောက်အထားခိုးယူခံရမှုအန္တရာယ်ကို လျှော့ချပါ၊ ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ခြင်းကို ကာကွယ်ပါ၊ လိုက်နာမှုကို ပံ့ပိုးပေးပါ CIS စံနှုန်း။
- ကန့်သတ်: အရေးကြီးဒေတာထုတ်ဖော်မှုကိုသာ အာရုံစိုက်ပြီး ပိုမိုကျယ်ပြန့်သော ကုဒ် သို့မဟုတ် မှီခိုမှုချို့ယွင်းချက်များကို ဖြေရှင်းနိုင်မည်မဟုတ်ပါ။
Cloud Security Posture Management (CSPM)
CSPM ကိရိယာများသည် မှားယွင်းသော configure များကို ထောက်လှမ်းခြင်းနှင့် မူဝါဒများကို ပြဋ္ဌာန်းခြင်းဖြင့် cloud-native application များကို လုံခြုံစေရန် အာရုံစိုက်သည်။
- ဘယ်လိုအလုပ်လုပ်လဲ၎င်းတို့သည် အခြေခံအဆောက်အအုံနှင့် cloud အရင်းအမြစ်များကို စကင်ဖတ်စစ်ဆေးပြီး ခွင့်ပြုချက်များ၊ သိုလှောင်မှုဆက်တင်များနှင့် ကွန်ရက်စည်းမျဉ်းများကို စစ်ဆေးသည်။
- အက်ိဳးေက်းဇူးမ်ားပွင့်လင်းသော S3 buckets များ သို့မဟုတ် အလွန်အကျွံခွင့်ပြုထားသော IAM အခန်းကဏ္ဍများကဲ့သို့သော အဖြစ်များသောအန္တရာယ်များကို ရှောင်ရှားရန် အဖွဲ့များကို ကူညီပေးပြီး ချိန်ညှိပေးသည် OWASP ထိပ်ဆုံး ၁၀ မိုးတိမ်အန္တရာယ်များ။
- ကန့်သတ်၎င်းတို့သည် အခြေခံအဆောက်အအုံ ဖွဲ့စည်းမှုများကို လုံခြုံစေသော်လည်း အပလီကေးရှင်းကုဒ်ကို ခွဲခြမ်းစိတ်ဖြာနိုင်ခြင်း မရှိပါ။
AI လုံခြုံရေး အနေအထား စီမံခန့်ခွဲမှု (AI-SPM)
AI-SPM tools များသည် ခေတ်သစ် application များ၏ AI layer ကို အထူးအာရုံစိုက်သည်- ရိုးရာ AppSec tools များ စာရင်းမပြုစုထားသော မော်ဒယ်များ၊ agent များနှင့် MCP ချိတ်ဆက်မှုများ။
- ဘယ်လိုအလုပ်လုပ်လဲ: ကမ္ဘာတစ်ဝှမ်းရှိ AI ပိုင်ဆိုင်မှုများကို အဆက်မပြတ် ရှာဖွေတွေ့ရှိသည် SDLC ပြီးတော့ AI-generated code ကနေ AI-suggested dependencies အထိ သူတို့ထည့်သွင်းတဲ့ အန္တရာယ်နဲ့ ဆက်စပ်ပေးပါတယ်။
- အကျိုးကျေးဇူးများ: slopsquatting ကဲ့သို့သော AI-specific supply chain တိုက်ခိုက်မှုများမှ အသုံးချသည့် တိကျသော မျက်ကွယ်နေရာကို ပိတ်ပေးပြီး အဖွဲ့များအား အသက်ဝင်သော စာရင်းတစ်ခု ပေးပါသည်။ (AI-BOM) AI တကယ်လုပ်ဆောင်နေတဲ့အရာရဲ့ အကြောင်းရင်း။
- ကန့်သတ်မှု: AI-SPM သည် AI အလွှာကို အထူးလုံခြုံစေပြီး ရိုးရာနည်းလမ်းများနှင့်အတူ အကောင်းဆုံးအလုပ်လုပ်သည်။ SAST, DAST နှင့် SCA သူတို့ကို အစားထိုးတာထက်
Application Security Testing Tools ဆိုတာ ဘာလဲ။
အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ကိရိယာများ (ASTTs) ဖွံ့ဖြိုးတိုးတက်မှုနှင့် စမ်းသပ်မှုများအတွင်း အပလီကေးရှင်းများအတွက် အားနည်းချက်များကို အကဲဖြတ်ပါ။ လက်ရှိကာကွယ်ရေးကိရိယာများနှင့်မတူဘဲ၊ ၎င်းတို့သည် ဖြန့်ကျက်မှုမပြုမီ ပြဿနာများကို ဖမ်းယူရန် အာရုံစိုက်ပြီး ထုတ်လုပ်မှုပတ်ဝန်းကျင်များတွင် အန္တရာယ်ဖြစ်နိုင်ခြေကို လျှော့ချပေးသည်။
အပလီကေးရှင်းလုံခြုံရေးစမ်းသပ်ခြင်းကိရိယာများ၏ အဓိကအမျိုးအစားများ
Static Application လုံခြုံရေး စမ်းသပ်ခြင်း (SAST)
SAST tools များသည် source code၊ bytecode သို့မဟုတ် binaries များကို execute မလုပ်ဘဲ ခွဲခြမ်းစိတ်ဖြာသည်။
- ဘယ်လိုအလုပ်လုပ်လဲဆော့ဖ်ဝဲရေးသားသူများ ကုဒ်ရေးနေဆဲအချိန်တွင် SQL injection သို့မဟုတ် hardcoded credentials ကဲ့သို့သော မလုံခြုံသောပုံစံများအတွက် ကုဒ်ကို စကင်ဖတ်သည်။
- အက်ိဳးေက်းဇူးမ်ားအားနည်းချက်များကို စောစီးစွာ ရှာဖွေတွေ့ရှိခြင်း၊ ပြင်ဆင်မှုကုန်ကျစရိတ်များကို လျှော့ချပေးခြင်းနှင့် ပံ့ပိုးပေးခြင်း OWASP လုံခြုံသော coding အလေ့အကျင့်များ။
- ကန့်သတ်မှားယွင်းသော အပြုသဘောဆောင်သော ရလဒ်များ ဖြစ်ပေါ်စေနိုင်ပြီး runtime အားနည်းချက်များကို မတွေ့ရှိနိုင်ပါ။
အသေးစိတ်အချက်အလက်များအတွက် ကျွန်ုပ်တို့၏ နှိုင်းယှဉ်ချက်ကို ကြည့်ပါ။ SAST vs SCA.
Dynamic Application Security Testing (DAST)
DAST tools များသည် source code ကို ဝင်ရောက်ကြည့်ရှုရန် မလိုအပ်ဘဲ လည်ပတ်နေသော application တစ်ခုပေါ်တွင် လက်တွေ့ကမ္ဘာတိုက်ခိုက်မှုများကို တုပပေးသည်။
- ဘယ်လိုအလုပ်လုပ်လဲ: အပလီကေးရှင်းနှင့် ပြင်ပတွင် အပြန်အလှန် ဆက်သွယ်ပြီး၊ အဆုံးမှတ်များကို စစ်ဆေးခြင်းနှင့် တုံ့ပြန်မှုများကို ခွဲခြမ်းစိတ်ဖြာသည်။
- အက်ိဳးေက်းဇူးမ်ားမှားယွင်းသော configure လုပ်မှုများ၊ authentication ပြဿနာများ သို့မဟုတ် injection အန္တရာယ်များကဲ့သို့သော runtime ချို့ယွင်းချက်များကို ထောက်လှမ်းသည်။ အကြံပြုထားသည် NIST ခိုင်မာသော လုံခြုံရေးလုပ်ငန်းစဉ်၏ တစ်စိတ်တစ်ပိုင်းအဖြစ်။
- ကန့်သတ်: တွေ့ရှိချက်များကို ကုဒ်လိုင်းများနှင့် တိုက်ရိုက် မချိတ်ဆက်ပေးပါ၊ ၎င်းသည် ပြုပြင်မှုကို နှောင့်နှေးစေနိုင်သည်။
အသေးစိတ်အချက်အလက်များအတွက် ကျွန်ုပ်တို့၏ နှိုင်းယှဉ်ချက်ကို ကြည့်ပါ။ SAST DAST နှင့် နှိုင်းယှဉ်ပါ.
ဆော့ဖ်ဝဲလ် ဖွဲ့စည်းမှု ခွဲခြမ်းစိတ်ဖြာခြင်း (SCA)
SCA tools များသည် ယနေ့ခေတ် application အများစုကို စွမ်းအားပေးသည့် open-source components များရှိ အန္တရာယ်များကို ကိုင်တွယ်ဖြေရှင်းပေးပါသည်။
- ဘယ်လိုအလုပ်လုပ်လဲ: dependencies နှင့် manifests များကို စကင်ဖတ်ပါ (ဥပမာ-
package.json,requirements.txt) လူသိများသော အားနည်းချက်များနှင့် လိုင်စင်ပြဿနာများကို ရှာဖွေတွေ့ရှိရန်။ - အက်ိဳးေက်းဇူးမ်ားထောက်ပံ့ရေးကွင်းဆက်ခြိမ်းခြောက်မှုများမှ ကာကွယ်ပေးသည်၊ လိုင်စင်လိုက်နာမှုကို သေချာစေပြီး၊ ကဲ့သို့သော မူဘောင်များကို ပံ့ပိုးပေးသည် NIST SSDF.
- ကန့်သတ်: ပြင်ပစာကြည့်တိုက်များကိုသာ အာရုံစိုက်ပြီး စိတ်ကြိုက်အပလီကေးရှင်းကုဒ်ကို ခွဲခြမ်းစိတ်ဖြာခြင်းမပြုပါ။
အပြန်အလှန်အသုံး ပြုသော အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ခြင်း (IAST)
IAST ကိရိယာများသည် အားသာချက်များကို ပေါင်းစပ်ထားသည် SAST နှင့် စမ်းသပ်ပတ်ဝန်းကျင်တွင် လည်ပတ်နေစဉ်အတွင်း DAST။
- ဘယ်လိုအလုပ်လုပ်လဲအပလီကေးရှင်းကို တိုင်းတာသည့်ကိရိယာများ၊ ဒေတာစီးဆင်းမှုကို ခြေရာခံပြီး အခြေအနေအရ အားနည်းချက်များကို အတည်ပြုသည်။
- အက်ိဳးေက်းဇူးမ်ားဆော့ဖ်ဝဲရေးသားသူများအတွက် ပိုမိုတိကျသောရလဒ်များ၊ မှားယွင်းသောအပြုသဘောဆောင်သည့်ရလဒ်နည်းပါးခြင်းနှင့် ပိုမိုမြန်ဆန်သောတုံ့ပြန်ချက်များကို ပေးဆောင်သည်။
- ကန့်သတ်စမ်းသပ်မှုပတ်ဝန်းကျင် လိုအပ်ပြီး စမ်းသပ်နေစဉ်အတွင်း runtime overhead ကို ထည့်သွင်းနိုင်သည်။
အပလီကေးရှင်း လုံခြုံရေးကိရိယာများနှင့် စမ်းသပ်ကိရိယာများ နှိုင်းယှဉ်ချက်
| tool ကို | ရည်ရွယ်ချက် | Key ကိုအကျိုးကျေးဇူးများ | ကန့်သတ် |
|---|---|---|---|
| RASP | အကောင်အထည်ဖော်နေစဉ်အတွင်း အပလီကေးရှင်းများကို အချိန်နှင့်တပြေးညီ စောင့်ကြည့်ပေးသည်။ | zero-day တိုက်ခိုက်မှုများနှင့် သံသယဖြစ်ဖွယ်လုပ်ဆောင်ချက်များကို ပိတ်ဆို့ပေးပြီး runtime defense ကို ထည့်သွင်းထားသည်။ | runtime မှာပဲ ကာကွယ်ပေးပြီး coding ချို့ယွင်းချက်တွေကို စောစောစီးစီး မကာကွယ်ပါဘူး။ |
| လျှို့ဝှက်ချက်များ ထောက်လှမ်းခြင်း | API key များနှင့် password များကဲ့သို့သော အရေးကြီးဒေတာများကို codebase များတွင် ရှာဖွေသည်။ | အထောက်အထားပေါက်ကြားမှုများကို ကာကွယ်ပေးပြီး လိုက်နာမှုကို သေချာစေသည် CIS စံနှုန်း။ | လျှို့ဝှက်ချက်များကိုသာ အာရုံစိုက်ပြီး ပိုမိုကျယ်ပြန့်သော ကုဒ်အားနည်းချက်များကို မပြင်ဆင်ပါ။ |
| CSPM | cloud configuration များကို scan ဖတ်ပြီး စီမံခန့်ခွဲသည်။ | မှားယွင်းသော configure များကို ထောက်လှမ်းပြီး OWASP Top 10 ကို အကောင်အထည်ဖော်သည် standards. | cloud အရင်းအမြစ်များအတွက်သာ ကန့်သတ်ထားပြီး application logic ကို မလွှမ်းခြုံထားပါ။ |
| SAST | source code သို့မဟုတ် binary code များကို execute မလုပ်ဘဲ ခွဲခြမ်းစိတ်ဖြာသည်။ | ဖွံ့ဖြိုးတိုးတက်မှုအစောပိုင်းတွင် ပြဿနာများကို ထောက်လှမ်းပြီး လုံခြုံသော ကုဒ်ရေးသားခြင်းလုပ်ငန်းစဉ်များကို ပံ့ပိုးပေးသည်။ | မှားယွင်းသော အပြုသဘောဆောင်သော ရလဒ်များ ဖြစ်ပေါ်စေနိုင်ပြီး၊ လည်ပတ်ချိန်ပြဿနာများကို မမြင်ရပါ။ |
| DAST | လုပ်ဆောင်နေသော အပလီကေးရှင်းများအပေါ် တိုက်ခိုက်မှုများကို တုပသည်။ | runtime အားနည်းချက်များကို ရှာဖွေပေးပြီး source code မပါဘဲ အလုပ်လုပ်ပါတယ်။ | ကုဒ်လိုင်းများနှင့် တိုက်ရိုက် မချိတ်ဆက်ပါ၊ ရင်းမြစ်တွင် ပြင်ဆင်ရန်အတွက် အသုံးမဝင်ပါ။ |
| SCA | အားနည်းချက်များနှင့် အန္တရာယ်များအတွက် open-source dependency များကို scan ဖတ်သည်။ | ထောက်ပံ့ရေးကွင်းဆက်ကို ကာကွယ်ပေးသည်၊ လိုင်စင်နှင့် လိုက်နာမှုစီမံခန့်ခွဲမှုကို သေချာစေသည်။ | စိတ်ကြိုက်အပလီကေးရှင်းကုဒ်မဟုတ်ဘဲ ပြင်ပအစိတ်အပိုင်းများအတွက်သာ ကန့်သတ်ထားသည်။ |
| IAST | စမ်းသပ်မှုပတ်ဝန်းကျင်များတွင် static နှင့် dynamic testing ကို ပေါင်းစပ်ထားသည်။ | အားနည်းချက်များကို အခြေအနေအရ အတည်ပြုပေးပြီး၊ မှားယွင်းသော အပြုသဘောဆောင်သော တွေ့ရှိချက်များကို လျှော့ချပေးသည်။ | runtime စမ်းသပ်မှု စနစ်ထည့်သွင်းရန် လိုအပ်သောကြောင့် စမ်းသပ်မှုအတွင်း စွမ်းဆောင်ရည်ကို ထိခိုက်နိုင်သည်။ |
| AI-SPM | AI မော်ဒယ်များ၊ အေးဂျင့်များနှင့် MCP ချိတ်ဆက်မှုများကို ရှာဖွေတွေ့ရှိပြီး လုံခြုံစေသည်။ | AI-specific blind spot များ (slopsquatting၊ hallucinated dependencies) ကို ပိတ်ပေးပြီး AI-BOM ကို ဖြစ်ပေါ်စေသည်။ | AI အလွှာကို အာရုံစိုက်ထားပြီး အကောင်းဆုံးပေါင်းစပ်အလုပ်လုပ်သည် SAST/DAST/SCA. |
အားလုံးကို ပေါင်းစပ်ခြင်း- မှန်ကန်သော အပလီကေးရှင်း လုံခြုံရေးကိရိယာများ ရွေးချယ်ခြင်း
ယင်းအသီးအသီး အပလီကေးရှင်းလုံခြုံရေးကိရိယာများ နှင့် အပလီကေးရှင်းလုံခြုံရေးစမ်းသပ်ကိရိယာများ အထက်တွင်ဖော်ပြထားသော အခန်းကဏ္ဍတစ်ခုသည် သီးခြားအခန်းကဏ္ဍမှ ပါဝင်သည်။ ဥပမာအားဖြင့်၊ SAST developer များသည် coding အားနည်းချက်များကို စောစီးစွာရှာဖွေရန် ကူညီပေးပြီး DAST သည် လည်ပတ်နေသော application များအပေါ် တိုက်ခိုက်မှုများကို တုပသည်။ SCA open-source အန္တရာယ်များကို အာရုံစိုက်ပြီး RASP သည် ထုတ်လုပ်မှုတွင် တိုက်ရိုက်ကာကွယ်မှုကို ပေးသည်။ လျှို့ဝှက်ချက်များ ထောက်လှမ်းခြင်းသည် အထောက်အထားများကို ကာကွယ်ပေးပြီး CSPM သည် cloud ပတ်ဝန်းကျင်များကို လုံခြုံစေသည်။
သို့သော်ဤ အပလီကေးရှင်းလုံခြုံရေးစမ်းသပ်ကိရိယာများ ပြီးတော့ runtime protection tools တွေမှာလည်း ကန့်သတ်ချက်တွေ ရှိပါတယ်။ အချို့က false positives တွေ အရမ်းများပြီး အချို့ကတော့ runtime ကိုပဲ အာရုံစိုက်ကြပြီး အများစုကတော့ ခေတ်မီ tools တွေနဲ့ ပေါင်းစပ်ခြင်းမရှိဘဲ silos တွေနဲ့ လည်ပတ်ကြပါတယ်။ ဖွံ့ဖြိုးတိုးတက်ရေး လုပ်ငန်းစဉ်များဤအပိုင်းပိုင်းကွဲသွားခြင်းကြောင့် အဖွဲ့များအနေဖြင့် မြင်သာမှုကို ထိန်းသိမ်းရန်၊ ပြဿနာများကို ဦးစားပေးရန်နှင့် မြန်ဆန်သော ထုတ်လွှင့်မှု စက်ဝန်းများနှင့်အညီ လိုက်လျောညီထွေဖြစ်အောင် လုပ်ဆောင်ရန် ခက်ခဲစေသည်။
ထို့ကြောင့် ခိုင်မာသောလုံခြုံရေးအနေအထားတစ်ခုတည်ဆောက်ရန်အတွက် ဖြေရှင်းချက်များစွာကို စုစည်းထားသော မဟာဗျူဟာတစ်ခုအဖြစ် ပေါင်းစပ်ရန် လိုအပ်ပါသည်။ ပေါင်းစပ်ထားသော အဖွဲ့အစည်းများ အပလီကေးရှင်းလုံခြုံရေးစမ်းသပ်ကိရိယာများ runtime protection၊ secrets management နှင့် cloud security တို့ဖြင့် ပိုမိုပြီးပြည့်စုံသော ခုခံကာကွယ်မှုကို ရရှိစေသည်။ လုံခြုံရေးအားနည်းချက်များ software ဖွံ့ဖြိုးတိုးတက်မှု သံသရာတစ်လျှောက်လုံး။
တစ်ချိန်တည်းမှာပင်၊ ကိရိယာများကို ပေါင်းစပ်စီမံခန့်ခွဲခြင်းသည် ရှုပ်ထွေးမှုနှင့် ကုန်ကျစရိတ်ကို တိုးမြင့်စေသည်။ ထို့ကြောင့် အဖွဲ့များစွာသည် all-in-one ပလပ်ဖောင်းများ ဤစွမ်းရည်များကို ပေါင်းစည်းပေးခြင်း၊ တသမတ်တည်းရှိသော အစီရင်ခံမှုများကို ပေးစွမ်းခြင်းနှင့် တိုက်ရိုက်ကိုက်ညီစေသော CI/CD pipelines.
သင့်ရဲ့ အပလီကေးရှင်း လုံခြုံရေး လိုအပ်ချက်တွေအတွက် Xygeni ကို ဘာကြောင့် ရွေးချယ်သင့်တာလဲ။
Xygeni သည် ထောက်ပြထားသော ဖြေရှင်းချက်များကို ပေးဆောင်ခြင်းဖြင့် ကျော်လွန်သွားသည် အားလုံးပါဝင်သော အပလီကေးရှင်း လုံခြုံရေးပလက်ဖောင်း ဖွံ့ဖြိုးတိုးတက်မှုမှ ထုတ်လုပ်မှုအထိ ၎င်းတို့၏ အပလီကေးရှင်းများကို လုံခြုံစေရန် လိုအပ်သော tool အဖွဲ့တိုင်းကို စုစည်းပေးသည်။ ပြိုကွဲနေသော ဖြေရှင်းချက်များကို စီမံခန့်ခွဲမည့်အစား Xygeni သည် ၎င်းတို့ကို တစ်နေရာတည်းတွင် စုစည်းပေးသည်-
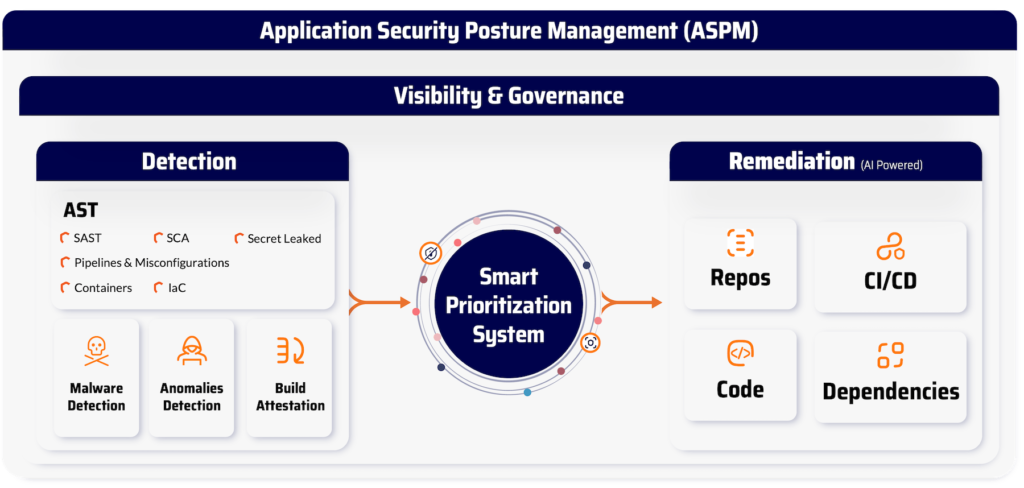
- တည်ငြိမ်သောနှင့် ပြောင်းလဲနေသော စကင်န်ဖတ်မှုများ → ဇာတိ SAST, DAST နှင့် IAST ဖွံ့ဖြိုးတိုးတက်ရေး လုပ်ငန်းစဉ်များတွင် ထည့်သွင်းထားသော စကင်ဖတ်စစ်ဆေးမှု။
- ဆော့ဖ်ဝဲလ် ထောက်ပံ့ရေးကွင်းဆက် ကာကွယ်ရေး → စဉ်ဆက်မပြတ် SCA open-source dependency များအတွက်၊ exploitability insights နှင့် reachability analysis တို့ဖြင့်။
- လျှို့ဝှက်ချက်များ လုံခြုံရေး → repositories များတစ်လျှောက်ရှိ အထောက်အထားများကို အဆင့်မြင့်ရှာဖွေခြင်းနှင့် စီမံခန့်ခွဲခြင်း pipelines.
- Runtime Protection → RASP နှင့် သံသယဖြစ်ဖွယ် အပြုအမူကို အချိန်နှင့်တပြေးညီ ရပ်တန့်ရန်အတွက် ပုံမှန်မဟုတ်သော ထောက်လှမ်းခြင်း။
- Cloud လုံခြုံရေး → CSPM မှားယွင်းသော configure များကို ဖော်ထုတ်ရန်နှင့် cloud-native environments များကို လုံခြုံစေရန်။
- AI လုံခြုံရေး → AI Inventory နှင့် AI Triage သည် AI မော်ဒယ်၊ အေးဂျင့်နှင့် MCP ချိတ်ဆက်မှုတိုင်းကို မြေပုံပေါ်တွင် ပုံဖော်ပေးသည် SDLCပြီးတော့ AI-driven ဆုံးဖြတ်ချက်၊ အရေးတကြီးဖြစ်မှုနဲ့ ရှုပ်ထွေးမှုအမှတ်ပေးမှုတွေကို တွေ့ရှိချက်တွေမှာ အသုံးချတာကြောင့် AI-generated code ဟာ တခြားဘာနဲ့မဆို တူညီတဲ့ စစ်ဆေးမှုကို ရရှိပါတယ်။ pipeline.
Xygeni ကို ထူးခြားစေတာက ဖုံးအုပ်မှုသာမက ဘယ်လိုအလုပ်လုပ်လဲ:
- မူရင်းစကင်ဖတ်ခြင်း → developer workflows ထဲသို့ တိုက်ရိုက်တည်ဆောက်ထားပြီး CI/CD pipelines၊ patchwork ပေါင်းစပ်မှုများ မလိုအပ်ပါ။
- ဦးစားပေးမှု လမ်းကြောင်း → ရောက်ရှိနိုင်မှု နှင့် အသုံးချနိုင်မှုအပေါ် အခြေခံ၍ အားနည်းချက်များကို စစ်ထုတ်ခြင်းဖြင့် အဖွဲ့များသည် အမှန်တကယ်အရေးကြီးသော အန္တရာယ်များအပေါ် အာရုံစိုက်သည်။
- Guardrails → လုံခြုံရေးမူဝါဒများကို အလိုအလျောက် ပြဋ္ဌာန်းပါ၊ အန္တရာယ်ရှိသော တည်ဆောက်မှုများ ထုတ်လုပ်မှုမရောက်မီ ဖြိုခွင်းပါ။
- unified Dashboard → ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်မှု လုပ်ငန်းစဉ်တစ်လျှောက်တွင် အားနည်းချက်များ၊ မှားယွင်းသော ဖွဲ့စည်းမှုများနှင့် ခြိမ်းခြောက်မှုများအတွက် တစ်ခုတည်းသော အမှန်တရားရင်းမြစ်ကို ပံ့ပိုးပေးပါသည်။
Xygeni နှင့်အတူ၊ ဖွံ့ဖြိုးတိုးတက်ရေးနှင့် လုံခြုံရေးအဖွဲ့များသည် လုပ်ပိုင်ခွင့်ရရှိသည် လုံခြုံရေးအားနည်းချက်များကို လျင်မြန်စွာ ဖော်ထုတ်ခြင်း၊ ဦးစားပေးခြင်းနှင့် ပြုပြင်ခြင်း တစ်ချိန်တည်းမှာပဲ ထုတ်လုပ်နိုင်စွမ်းကို မြင့်မားအောင် ထိန်းထားပေးပါတယ်။ ဒါဟာ ကိရိယာစုစည်းမှုတစ်ခုသာမက ခေတ်မီအပလီကေးရှင်းတွေကို အဆုံးထိကာကွယ်ဖို့ ဒီဇိုင်းထုတ်ထားတဲ့ ပလက်ဖောင်းတစ်ခုလည်း ဖြစ်ပါတယ်။
မကြာခဏမေးလေ့ရှိသောမေးခွန်းများ (မေးလေ့ရှိသောမေးခွန်းများ)
အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ကိရိယာများဆိုတာ ဘာလဲ။
အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ကိရိယာများ (ASTTs) သည် ဖြန့်ကျက်ခြင်းမပြုမီ လုံခြုံရေး အားနည်းချက်များကို ရှာဖွေတွေ့ရှိရန် အပလီကေးရှင်းများကို ခွဲခြမ်းစိတ်ဖြာသည့် ဆော့ဖ်ဝဲလ် ဖြေရှင်းချက်များ ဖြစ်သည်။ ၎င်းတို့တွင် ပါဝင်သည်- SAST, DAST , SCAနှင့် IAST တို့သည် ဖွံ့ဖြိုးတိုးတက်မှုအဆင့်အမျိုးမျိုးကို အာရုံစိုက်ကြသည်။ ၎င်းတို့၏ရည်မှန်းချက်မှာ ဆော့ဖ်ဝဲရေးသားသူများနှင့် လုံခြုံရေးအဖွဲ့များအား သက်တမ်းအစောပိုင်းတွင် အားနည်းချက်များကို ရှာဖွေပြင်ဆင်ရန် ကူညီပေးရန်ဖြစ်သည်။
အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ခြင်းအတွက် မည်သည့်ကိရိယာကို အကြံပြုထားသနည်း။
သင့်တော်တဲ့ကိရိယာက သင့်ပတ်ဝန်းကျင်နဲ့ လိုအပ်ချက်တွေပေါ် မူတည်ပါတယ်။ SAST ဖွံ့ဖြိုးတိုးတက်မှုကာလအတွင်း မလုံခြုံသောကုဒ်များကိုဖမ်းယူရန်အတွက် အကြံပြုထားပြီး DAST သည် runtime testing အတွက် အသင့်တော်ဆုံးဖြစ်သည်။ အဖွဲ့အစည်းများစွာသည် နှစ်မျိုးလုံးကို ပေါင်းစပ်ထားသည်။ SCA ထောက်ပံ့ရေးကွင်းဆက်လုံခြုံရေးအတွက် ပြီးပြည့်စုံသောလွှမ်းခြုံမှုရရှိရန်။
ဝဘ်အပလီကေးရှင်း အကဲဖြတ်ခြင်းသည် လုံခြုံရေးကိရိယာတစ်ခုလား။
ဝဘ်အပလီကေးရှင်း အကဲဖြတ်ခြင်းသည် ကိရိယာတစ်ခုမဟုတ်ဘဲ အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ကိရိယာများကို အသုံးပြု၍ အန္တရာယ်များကို အကဲဖြတ်သည့် လုပ်ငန်းစဉ်တစ်ခုဖြစ်သည်။ ၎င်းတွင် များသောအားဖြင့် လုပ်ဆောင်ခြင်း ပါဝင်လေ့ရှိသည်။ SASTဝဘ်အပလီကေးရှင်းများတွင် အားနည်းချက်များကို ဖော်ထုတ်ရန်အတွက် DAST နှင့် ကိုယ်တိုင်ပြန်လည်သုံးသပ်ခြင်းများ။ ရည်ရွယ်ချက်မှာ တိုက်ခိုက်သူများ မလုပ်ဆောင်မီ အားနည်းချက်များကို ရှာဖွေခြင်းဖြင့် ဝဘ်အပလီကေးရှင်းလုံခြုံရေးကို အားကောင်းစေရန်ဖြစ်သည်။
cloud အတွက် အကောင်းဆုံး dynamic application security testing tool က ဘာလဲ။
cloud-native environment များအတွက် အကောင်းဆုံး DAST tool သည် ချောမွေ့စွာ ပေါင်းစပ်ထားသည့် tool တစ်ခုဖြစ်သည်။ CI/CD pipelines နှင့် containerized deployments များနှင့်အတူ scales များ။ ခေတ်မီ DAST solutions များသည် APIs၊ microservices နှင့် serverless applications များကို real time scan လုပ်နိုင်သည်။ အဓိကအချက်မှာ cloud development process များကို နှေးကွေးစေဘဲ လက်တွေ့လုပ်ဆောင်နိုင်သော insights များကို ပေးစွမ်းနိုင်သော tool တစ်ခုကို ရွေးချယ်ခြင်းဖြစ်သည်။
ဘယ်ကိရိယာကို အကြံပြုထားလဲ enterprise အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ခြင်းလား။
Enterpriseများသည် များသောအားဖြင့် အပလီကေးရှင်း လုံခြုံရေး စမ်းသပ်ကိရိယာများကို ရောနှောအသုံးပြုလေ့ရှိသည် (SAST, DAST , SCA, နှင့် IAST) သည် သက်တမ်းစက်ဝန်း၏ အဆင့်အမျိုးမျိုးကို လွှမ်းခြုံရန်ဖြစ်သည်။ အကြံပြုထားသော ချဉ်းကပ်မှုမှာ ပေါင်းစပ်ထားသော ဖြေရှင်းချက်များကို ရွေးချယ်ရန်ဖြစ်သည် CI/CD pipelines၊ မှားယွင်းသော အပြုသဘောဆောင်သော ရလဒ်နည်းပါးစွာဖြင့် တိကျသော ရလဒ်များကို ပေးစွမ်းနိုင်ပြီး အပလီကေးရှင်းများစွာတွင် တိုးချဲ့နိုင်သည်။
အပလီကေးရှင်းလုံခြုံရေးသည် AI မှထုတ်လုပ်သောကုဒ်နှင့် AI ကုဒ်ရေးကိရိယာများကို အကျုံးဝင်ပါသလား။
တိုးတိုးပြောရရင် ဟုတ်ပါတယ်။ AI-SPM tools တွေက AI model တွေ၊ agent တွေနဲ့ MCP connection တွေကို ရှာဖွေပြီး လုံခြုံအောင် လုပ်ပါတယ်။ SDLCAI Triage သည် တွေ့ရှိချက်များအပေါ် AI-driven ခွဲခြမ်းစိတ်ဖြာမှုကို အသုံးချသောကြောင့် AI-generated code နှင့် ရိုးရာ application code နှစ်မျိုးလုံးကို တူညီသော တိကျမှုဖြင့် အကဲဖြတ်ပါသည်။

