





အပလီကေးရှင်းလုံခြုံရေးကို သေချာစေခြင်းသည် ယခင်ကထက် များစွာအရေးကြီးလာပါသည်။ ၂၀၂၄ ခုနှစ် ဩဂုတ်လအထိ ကမ္ဘာတစ်ဝှမ်းရှိ အင်တာနက်အသုံးပြုသူများသည် အဖြစ်များသော IT လုံခြုံရေးအားနည်းချက်များနှင့် ထိတွေ့မှုအသစ် ၅၂,၀၀၀ ကို ရှာဖွေတွေ့ရှိခဲ့သည်။CVE များ) ဤသည် စံချိန်တင် စံချိန်တင်ခဲ့သည့် ၂၀၂၃ ခုနှစ်မှ သိသိသာသာ မြင့်တက်လာမှုကို ထင်ဟပ်စေသည် CVE ၂၉,၀၀၀ ကို အစီရင်ခံတင်ပြခဲ့သည် တစ်နှစ်တည်းမှာ။ ဤအခြေအနေတွင်၊ နှိုင်းယှဉ်ချက် SAST ဤတိုးပွားလာသောခြိမ်းခြောက်မှုများကို မည်သို့ကိုင်တွယ်ဖြေရှင်းရမည်ကို နားလည်ရန်အတွက် vs DAST သည် မရှိမဖြစ်လိုအပ်ပါသည်။ အဘယ်အရာကို သိရှိခြင်း SAST နှင့် DAST နှင့် ၎င်းတို့သည် အားနည်းချက်များကို မည်သို့ကာကွယ်ပေးသည်တို့သည် ၎င်းတို့၏ အပလီကေးရှင်းများကို လုံခြုံအောင်လုပ်ဆောင်လိုသော အဖွဲ့အစည်းများအတွက် အရေးကြီးပါသည်။ ဤဆောင်းပါးသည် DAST vs. SAST၊ ၎င်းတို့၏ထူးခြားသောအကျိုးကျေးဇူးများနှင့် အဘယ်ကြောင့် SAST ခေတ်သစ်အပလီကေးရှင်းလုံခြုံရေးအတွက် အကောင်းဆုံးရွေးချယ်မှုဖြစ်သည်။
ဘာဖြစ်သလဲ SAST နှင့် DAST? အခြေခံများကို နားလည်ခြင်း
ဘာဖြစ်သလဲ SASTနှင့် အဘယ်ကြောင့် အရေးကြီးသနည်း။
Static Application လုံခြုံရေး စမ်းသပ်ခြင်း။ (SAST) သည် source code၊ bytecode သို့မဟုတ် binaries များကို scan ဖတ်၍ အားနည်းချက်များကို ဖော်ထုတ်သည့် white-box testing နည်းပညာတစ်ခုဖြစ်သည်။ လည်ပတ်နေသော application များကို စမ်းသပ်သည့် DAST နှင့်မတူဘဲ၊ SAST ပြဿနာများကို စောစောစီးစီး သိရှိနိုင်ရန် ကုဒ်ကို ဖြန့်ကျက်ခြင်းမပြုမီ ခွဲခြမ်းစိတ်ဖြာသည်။ SAST နှင့် DAST သည် အဖွဲ့အစည်းများအား သတင်းအချက်အလက်အပြည့်အစုံဖြင့် ခွဲခြမ်းစိတ်ဖြာနိုင်စေရန် ကူညီပေးသည်cis၎င်းတို့၏ အပလီကေးရှင်းများကို ထိရောက်စွာ လုံခြုံအောင်ပြုလုပ်ခြင်းဆိုင်ရာ အချက်များ။
SAST SQL injection၊ buffer overflows နှင့် cross-site scripting ကဲ့သို့သော အရေးကြီးသော အားနည်းချက်များကို ဖော်ထုတ်ရာတွင် အထူးထိရောက်မှုရှိပါသည်။XSS)။ ပေါင်းစပ်ခြင်းဖြင့် SAST သို့ CI/CD pipelineဆော့ဖ်ဝဲရေးသားသူများသည် အချိန်နှင့်တပြေးညီ တုံ့ပြန်ချက်များကို ရရှိနိုင်ပြီး အားနည်းချက်များ ထုတ်လုပ်မှုထဲသို့ ဝင်ရောက်နိုင်ခြေကို လျှော့ချပေးပါသည်။
၏တန်ဖိုး SAST ဖွံ့ဖြိုးတိုးတက်မှုအဆင့်တွင် ပေါင်းစပ်လိုက်သောအခါ ပိုမိုအားကောင်းလာသည်၊ အဖွဲ့အစည်း ၃၇% သည် လုပ်ဆောင်ပြီးဖြစ်သည်ဤအစောပိုင်းပေါင်းစပ်မှုသည် လုံခြုံရေးကို ဖွံ့ဖြိုးတိုးတက်ရေးလုပ်ငန်းစဉ်များနှင့် ချိန်ညှိပေးပြီး၊ ပြုပြင်မှုကို အရှိန်မြှင့်ပေးပြီး လုံခြုံသော ကုဒ်ရေးသားခြင်းလုပ်ငန်းစဉ်များကို မြှင့်တင်ပေးသည့် အချိန်နှင့်တပြေးညီ တုံ့ပြန်ချက်ကို ဖွင့်ပေးပါသည်။
၏ Key ကိုအင်္ဂါရပ်များ SAST:
- ကြိုတင်ကာကွယ်သည့် ထောက်လှမ်းခြင်း- application တွေကို deploy မလုပ်ခင်မှာ အားနည်းချက်တွေကို ရှာဖွေပေးပါတယ်။
- ပေါင်းစည်းခြင်း- အဆင်ပြေ ထည့်သွင်းထားသည် CI/CD pipelines၊ developer များထံ အချိန်နှင့်တပြေးညီ တုံ့ပြန်ချက်ပေးခြင်း။
- အကုန်အကျ - ကုဒ်ရေးသားနေစဉ်အတွင်း အားနည်းချက်များကို ပြင်ဆင်ခြင်းသည် ဖြန့်ကျက်ပြီးနောက် ၎င်းတို့ကို ဖြေရှင်းခြင်းထက် များစွာ စျေးသက်သာပါသည်။
DAST ဆိုတာဘာလဲ၊ ဘယ်လိုအလုပ်လုပ်သလဲ။
မတူဘဲ SAST, Dynamic Application လုံခြုံရေး စမ်းသပ်ခြင်း။ (DAST) သည် ၎င်းတို့၏ လုပ်ဆောင်နေသော အခြေအနေတွင် အပလီကေးရှင်းများကို အကဲဖြတ်သည်။ ဤ black-box စမ်းသပ်ခြင်းနည်းလမ်းသည် ပြင်ပတိုက်ခိုက်မှုများကို တုပပြီး အထောက်အထားစိစစ်ခြင်း ချို့ယွင်းချက်များ သို့မဟုတ် မှားယွင်းစွာ configure လုပ်ထားသော API များကဲ့သို့သော အားနည်းချက်များကို ဖော်ထုတ်သည်။ အဘယ်အရာကို ထည့်သွင်းစဉ်းစားသောအခါ SAST နှင့် DAST၊ DAST ၏ runtime focus သည် ဖြည့်စွက်ပေးသည် SASTအစောပိုင်းအဆင့် လုံခြုံရေးဖြစ်သော်လည်း SAST မကြာခဏဆိုသလို ကုန်ကျစရိတ်နှင့် အချိန်ပိုမိုသက်သာစေပါသည်။
DAST ၏ အဓိကအင်္ဂါရပ်များ-
- လည်ပတ်ချိန်စမ်းသပ်ခြင်း- လက်တွေ့ကမ္ဘာ တိုက်ခိုက်မှု အခြေအနေများကို တုပသည်။
- Black-Box ချဉ်းကပ်မှု- source code ကို ဝင်ရောက်ခွင့်မရှိဘဲ လုပ်ဆောင်သည်။
- Runtime အန္တရာယ်များကို အာရုံစိုက်ပါ- ပတ်ဝန်းကျင်အလိုက် မှားယွင်းသော ပြင်ဆင်မှုများမှ ပေါ်ပေါက်လာသော ပြဿနာများကို ထောက်လှမ်းသည်။
runtime အားနည်းချက်များကို ဖော်ထုတ်ရာတွင် အဖိုးတန်သော်လည်း DAST တွင် အထူးသဖြင့် အစောပိုင်းအဆင့် လုံခြုံရေးအတွက် သိသာထင်ရှားသော ကန့်သတ်ချက်များ ရှိပါသည်။
SAST DAST နှင့် နှိုင်းယှဉ်ခြင်း- အဓိက ကွာခြားချက်များ ရှင်းလင်းချက်
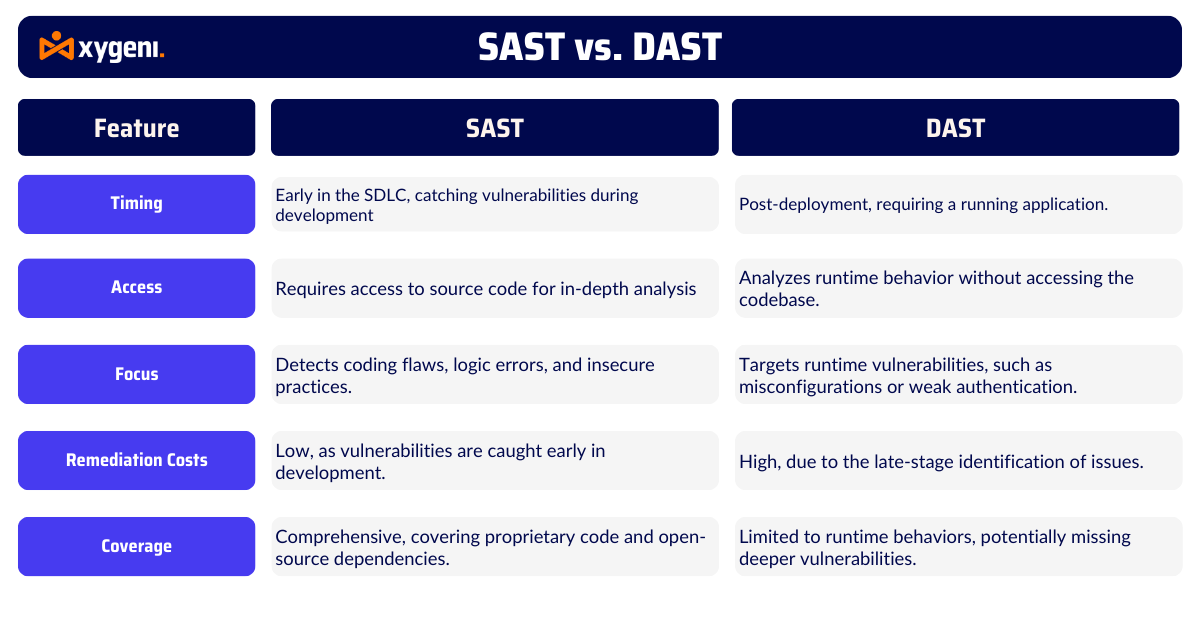
ဘာတွေလဲဆိုတာ နားလည်ဖို့ SAST နှင့် DAST တို့တွင် ၎င်းတို့သည် အချိန်ကိုက်ခြင်း၊ ဝင်ရောက်ခွင့်နှင့် ၎င်းတို့ကိုင်တွယ်ဖြေရှင်းသည့် အားနည်းချက်များတွင် မည်သို့ကွာခြားသည်ကို နှိုင်းယှဉ်ရန် အရေးကြီးပါသည်။ ဤကွာခြားချက်များသည် အဖွဲ့အစည်းများအား ၎င်းတို့၏ အပလီကေးရှင်း လုံခြုံရေးလိုအပ်ချက်များအတွက် မှန်ကန်သောကိရိယာကို ရွေးချယ်ရာတွင် အထောက်အကူဖြစ်စေနိုင်ပါသည်။
အချိန်ကိုက်
အဓိကကွာခြားချက်တစ်ခု DAST vs SAST ၎င်းတို့ကို software ဖွံ့ဖြိုးတိုးတက်မှု လုပ်ငန်းစဉ်တွင် အသုံးပြုသည့်အခါဖြစ်သည်။ SAST coding နှင့် building အဆင့်များအတွင်း အစောပိုင်းတွင် အလုပ်လုပ်ပါသည်။ ဤနည်းလမ်းကို “shift-left” ဟု မကြာခဏခေါ်လေ့ရှိပြီး developer များအနေဖြင့် application ကို ဖြန့်ကျက်ခြင်းမပြုမီ အားနည်းချက်များကို ဖမ်းယူရန် ကူညီပေးပါသည်။ အစောပိုင်းရှာဖွေတွေ့ရှိမှုသည် ပိုမိုမြန်ဆန်သော ပြင်ဆင်မှုများနှင့် ကုန်ကျစရိတ်များ လျော့နည်းခြင်းကို ဆိုလိုသည်။ ဆန့်ကျင်ဘက်အနေဖြင့် DAST ကို နောက်ပိုင်းတွင် အသုံးပြုလေ့ရှိပြီး များသောအားဖြင့် application သည် staging သို့မဟုတ် production တွင် လည်ပတ်ပြီးနောက်တွင် အသုံးပြုပါသည်။ DAST သည် application သည် လက်တွေ့ကမ္ဘာတိုက်ခိုက်မှုများကို မည်သို့တုံ့ပြန်သည်ကို စမ်းသပ်နိုင်သော်လည်း ဤအဆင့်တွင် ပြဿနာများကို ရှာဖွေခြင်းနှင့် ပြုပြင်ခြင်းသည် မကြာခဏ အချိန်ကုန်ပြီး ကုန်ကျစရိတ်များပါသည်။
ဝင်ရောက်ခွင့်
နောက်ထပ် အဓိက ကွာခြားချက်တစ်ခု DAST vs SAST ဒီကိရိယာတွေက အပလီကေးရှင်းကို ဘယ်လိုဝင်ရောက်အသုံးပြုကြလဲဆိုတာပါ။ SAST source code၊ bytecode သို့မဟုတ် binaries များကို ဝင်ရောက်ခွင့် လိုအပ်သည်။ ဤ “white-box” ချဉ်းကပ်မှုသည် application ၏ အတွင်းပိုင်းဖွဲ့စည်းပုံကို နက်နက်ရှိုင်းရှိုင်း တူးဆွနိုင်စေပါသည်။ အခြားတစ်ဖက်တွင်၊ DAST သည် “black-box” စမ်းသပ်ကိရိယာတစ်ခုဖြစ်သည်။ ၎င်းသည် code ကို ဝင်ရောက်ခွင့် မလိုအပ်ဘဲ အပြင်ဘက်မှ application ကို စမ်းသပ်ပြီး attacker သည် ၎င်းနှင့် မည်သို့ အပြန်အလှန် ဆက်သွယ်နိုင်သည်ကို တုပသည်။ ၎င်းသည် runtime testing အတွက် အသုံးဝင်သော်လည်း DAST သည် ပိုမိုနက်ရှိုင်းသော code-level ပြဿနာများကို လွတ်သွားနိုင်သည်။ SAST ဖမ်းယူရန် ဒီဇိုင်းထုတ်ထားသည်။
analysis Method ကို
လမ်းကြောင်း SAST vs DAST ခွဲခြမ်းစိတ်ဖြာသည့် အပလီကေးရှင်းများသည် ၎င်းတို့ကို ခွဲခြားသတ်မှတ်ပေးသည်။ SAST runtime မှာ ချက်ချင်းပြဿနာတွေ မဖြစ်စေရင်တောင် coding ပြဿနာတွေကို ထောက်လှမ်းဖို့ application ရဲ့ internal logic နဲ့ structure ကို ကြည့်ပါတယ်။ ဒါပေမယ့် DAST ကတော့ application က live ဖြစ်နေချိန်မှာ ဘယ်လိုပြုမူလဲဆိုတာကို အာရုံစိုက်ပြီး misconfiguration တွေ ဒါမှမဟုတ် authentication ပျက်သွားတာမျိုးလို runtime အားနည်းချက်တွေကို ဖော်ထုတ်ပါတယ်။ နည်းလမ်းနှစ်ခုစလုံးက တန်ဖိုးရှိပေမယ့် SAST ချို့ယွင်းချက်တွေ ပိုကြီးမလာခင် ရှာဖွေရာမှာ ပိုကောင်းပါတယ်။
ပြန်လည်ပြုပြင်စရိတ်
ဖွံ့ဖြိုးတိုးတက်မှုကာလအတွင်း လုံခြုံရေးပြဿနာများကို ပြုပြင်ခြင်းသည် ဖြန့်ကျက်ပြီးနောက်ထက် များစွာစျေးသက်သာသောကြောင့် အဖွဲ့အစည်းများစွာသည် SAST။ အားနည်းချက်များကို စောစောစီးစီး ဖြေရှင်းခြင်းဖြင့် အဖွဲ့များသည် ကုန်ကျစရိတ်များသော နှောင့်နှေးမှုများကို ရှောင်ရှားနိုင်ပြီး လုပ်ငန်းစဉ်၏ နောက်ပိုင်းတွင် ပြန်လည်လုပ်ဆောင်နိုင်ပါသည်။ DAST သည် runtime testing အတွက် ထိရောက်သော်လည်း application ကို live လုပ်ပြီးနောက်တွင် ပြဿနာများကို မကြာခဏ ရှာဖွေတွေ့ရှိလေ့ရှိပြီး ပြင်ဆင်မှုများကို ပိုမိုအနှောင့်အယှက်ဖြစ်စေပြီး ကုန်ကျစရိတ်များစေသည်။
လွှမ်းခြုံ
SAST ကျယ်ပြန့်သော လွှမ်းခြုံမှုကို ပေးဆောင်ပြီး ကိုယ်ပိုင်ကုဒ်ကိုသာမက စကင်ဖတ်ခြင်း open-source dependency များ application stack တစ်ခုလုံးရှိ အားနည်းချက်များကို ဖော်ထုတ်ရန်။ နှိုင်းယှဉ်ကြည့်လျှင် DAST သည် runtime အပြုအမူများကိုသာ အာရုံစိုက်သည်။ ဆိုလိုသည်မှာ လုံခြုံရေးကွာဟချက်များကို ဖြစ်ပေါ်စေနိုင်သည့် ပိုမိုနက်ရှိုင်းသော ကုဒ်အဆင့်ပြဿနာများကို လွတ်သွားနိုင်သည်။ အားနည်းချက်များကို ပြည့်စုံစွာဖြေရှင်းလိုသော အဖွဲ့အစည်းများအတွက်၊ SAST မရှိမဖြစ်အရေးပါသည်။
SCA vs. SASTအပလီကေးရှင်းလုံခြုံရေးတွင် အဓိကကွာခြားချက်များ
ထူးခြားတဲ့ အားသာချက်တွေကို လေ့လာကြည့်ပါ SCA နှင့် SAST နှင့် သင့်အပလီကေးရှင်းများကို လုံခြုံစေရန် ၎င်းတို့ မည်သို့အတူတကွ လုပ်ဆောင်ကြသည်ကို လေ့လာပါ။
အဘယ်ကြောင့် SAST အပလီကေးရှင်းလုံခြုံရေးအတွက် ပိုမိုကောင်းမွန်သောရွေးချယ်မှုဖြစ်သည်
အခု ကျွန်တော်တို့ ကွာခြားချက်တွေကို ရှင်းပြပြီးသွားတဲ့အခါ SAST DAST နဲ့ ယှဉ်ရင် ရှင်းနေတာက SAST ၎င်းသည် အဖွဲ့အစည်းအများစုအတွက် ပိုကောင်းပါသည်။ ၎င်း၏ ကြိုတင်ကာကွယ်သည့် ချဉ်းကပ်မှုသည် အားနည်းချက်များကို စောစီးစွာ ရှာဖွေတွေ့ရှိနိုင်စေပြီး ဖြေရှင်းနိုင်စေကာ အချိန်ကုန်သက်သာစေပြီး ကုန်ကျစရိတ်များကို သိသိသာသာ လျှော့ချပေးပါသည်။
ထို့အပြင်၊ open-source အားနည်းချက်များ မြင့်တက်လာခြင်းနှင့်အတူ၊ SAST ပို၍ပင် အရေးကြီးလာပါသည်။ Open-source အစိတ်အပိုင်းများကို ကျယ်ကျယ်ပြန့်ပြန့် အသုံးပြုကြသော်လည်း အများစုမှာ ခေတ်နောက်ကျနေသည် သို့မဟုတ် ထိန်းသိမ်းမှု ညံ့ဖျင်းပါသည်။ SAST ဤ dependencies များကို proprietary code နှင့်အတူ scan ဖတ်ပြီး သင့် application များအတွက် လုံခြုံသော အုတ်မြစ်ကို သေချာစေသည်။
DAST နှင့် နှိုင်းယှဉ်ပါ SASTခေတ်သစ်ခြိမ်းခြောက်မှုများနှင့် လိုက်လျောညီထွေဖြစ်အောင် လုပ်ဆောင်ခြင်း
အပလီကေးရှင်း လုံခြုံရေးဈေးကွက် အလျင်အမြန် တိုးချဲ့လာခြင်းသည် DAST vs ကဲ့သို့သော တက်ကြွသောကိရိယာများကို လက်ခံကျင့်သုံးရန် အရေးတကြီးလိုအပ်မှုကို ထင်ဟပ်စေသည်။ SASTopen-source အားနည်းချက်များ ကြီးထွားလာသည်နှင့်အမျှ၊ SAST ခြိမ်းခြောက်မှုများကို စောစီးစွာကိုင်တွယ်ဖြေရှင်းပေးပြီး အဖွဲ့အစည်းများအား NIS2 ကဲ့သို့သော စည်းမျဉ်းစည်းကမ်းဆိုင်ရာ မူဘောင်များနှင့် ကိုက်ညီစေရန် ကူညီပေးသည်။ ဒိုရာ.
Xygeni ရဲ့ ဘယ်လို SAST ဖြေရှင်းချက်သည် အပလီကေးရှင်းလုံခြုံရေးကို အားကောင်းစေသည်
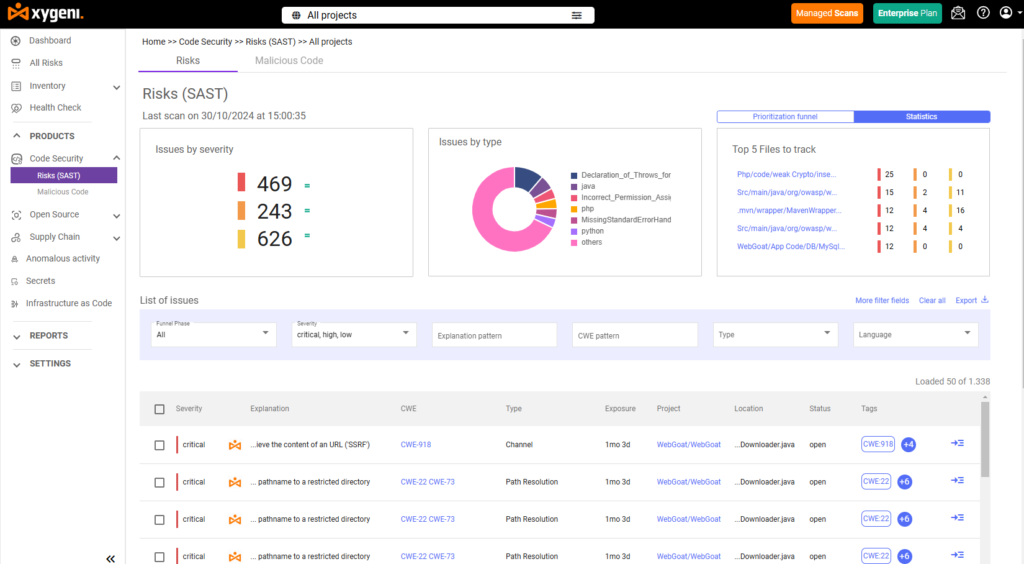
ခေတ်မီအသုံးချမှုများ၏ တိုးပွားလာနေသော ရှုပ်ထွေးမှုများကို ဖြေရှင်းရန်အတွက်၊ ဆိုက်ဂျီနီရဲ့ SAST ဖြေရှင်းနည်း ခိုင်မာပြီး ပြောင်းလွယ်ပြင်လွယ်ရှိသော ချဉ်းကပ်မှုကို ပေးဆောင်သည်။ ချောမွေ့စွာ ပေါင်းစပ်နိုင်ရန် ဒီဇိုင်းထုတ်ထားသည်။ CI/CD pipelineXygeni သည် ဆော့ဖ်ဝဲရေးသားသူများထံ အချိန်နှင့်တပြေးညီ တုံ့ပြန်ချက်ပေးသောကြောင့် အားနည်းချက်များကို စောစီးစွာ ဖော်ထုတ်ဖြေရှင်းနိုင်စေပါသည်။
Xygeni ရဲ့ အဓိကအင်္ဂါရပ်များ SAST ဖြေရှင်းချက်:
- ပြည့်စုံသော စကင်ဖတ်ခြင်း- ပိုင်ဆိုင်မှုကုဒ်နှင့် open-source ကုဒ်များတွင် coding အမှားများ၊ logic ချို့ယွင်းချက်များနှင့် အားနည်းချက်များကို ထောက်လှမ်းသည်။
- အချိန်နှင့်တပြေးညီ တုံ့ပြန်ချက်- လုံခြုံရေးကို ဖွံ့ဖြိုးတိုးတက်ရေးလုပ်ငန်းစဉ်ထဲသို့ တိုက်ရိုက်ထည့်သွင်းပေးပြီး ပြုပြင်မွမ်းမံမှုများကို အရှိန်မြှင့်ပေးသည်။
- အခမဲ့ရယူအသုံးပြုနိုင်သော ကာကွယ်မှု- ပြင်ပစာကြည့်တိုက်များမှ အန္တရာယ်များကို ဖြေရှင်းရန် dependencies များကို စကင်ဖတ်သည်။
- ကုဒ်အရည်အသွေး မြှင့်တင်ထားသည်- လုံခြုံသော ကုဒ်ရေးသားခြင်း အလေ့အကျင့်များကို အားပေးပြီး ပြုပြင်ထိန်းသိမ်းနိုင်စွမ်းကို တိုးတက်စေသည်။
ရှေးခယျြ SAST ကြိုတင်ကာကွယ်မှုလုံခြုံရေးအတွက်
စကားရည်လုပွဲ၌ SAST DAST နှင့် နှိုင်းယှဉ်ပါက SAST အပလီကေးရှင်းလုံခြုံရေးအတွက် ပိုမိုကောင်းမွန်ပြီး ပိုမိုတက်ကြွသောရွေးချယ်မှုအဖြစ် ထင်ရှားပါသည်။ SAST ဖွံ့ဖြိုးတိုးတက်မှုကာလအတွင်း အားနည်းချက်များကို စောစီးစွာရှာဖွေပြင်ဆင်ရန် ကူညီပေးပြီး အပလီကေးရှင်းများကို လုံခြုံစွာထားရှိရန် ပိုမိုစျေးသက်သာပြီး ပိုမိုလွယ်ကူစေသည်။ Xygeni ၏ SAST ဖြေရှင်းချက်ဖြင့် အဖွဲ့အစည်းများသည် ၎င်းတို့၏ ဆော့ဖ်ဝဲကို ကာကွယ်နိုင်ပြီး တိုးပွားလာသော လုံခြုံရေးခြိမ်းခြောက်မှုများထက် ရှေ့ရောက်နေနိုင်သည်။
သရုပ်ပြတစ်ခုဘွတ်ကင်လုပ်ပါ Xygeni က သင့်ရဲ့ application တွေကို code ကနေ deployment အထိ ဘယ်လို secure ဖြစ်အောင် ကူညီပေးနိုင်မလဲဆိုတာ ဒီနေ့ပဲ ကြည့်ရှုလိုက်ပါ။