






क्रस-साइट स्क्रिप्टिङ (XSS) एउटा जोखिम हो जसले आक्रमणकारीहरूलाई विश्वसनीय वेब पृष्ठहरूमा दुर्भावनापूर्ण स्क्रिप्टहरू इन्जेक्ट गर्न दिन्छ, जुन त्यसपछि भ्रमण गर्ने जो कोहीको ब्राउजरमा चल्छ। यो केही पछाडि छ हालैका स्मृतिमा सबैभन्दा ठूला उल्लंघनहरूब्रिटिश एयरवेज र eBay सहित, लाखौं प्रयोगकर्ताहरूलाई डेटा चोरी, खाता अपहरण र ठगीमा पर्न बाध्य पार्छ। यो गाइडले XSS का तीन मुख्य प्रकारहरू, प्रत्येकका वास्तविक-विश्व उदाहरणहरू, र तिनीहरूलाई कसरी रोक्ने भनेर समेट्छ।
क्रस-साइट स्क्रिप्टिङ (XSS) भनेको के हो?
क्रस-साइट स्क्रिप्टिङ (XSS) एउटा जोखिम हो जसले आक्रमणकारीहरूलाई विश्वसनीय वेब पृष्ठहरूमा हानिकारक स्क्रिप्टहरू इन्जेक्ट गर्न अनुमति दिन्छ। जब प्रयोगकर्ताहरूले यी पृष्ठहरूसँग अन्तर्क्रिया गर्छन्, स्क्रिप्टहरू तिनीहरूको ब्राउजरमा चल्छन्। यस कारणले गर्दा, XSS ले प्रमुख जोखिमहरू निम्त्याउन सक्छ, जस्तै:
- डाटा चोरी: आक्रमणकारीहरूले सत्र कुकीज जस्ता निजी जानकारी चोर्छन् र login प्रमाणहरू।
- सत्र अपहरण: आक्रमणकारीहरूले सक्रिय प्रयोगकर्ता सत्रहरूमा पहुँच प्राप्त गर्छन् र तिनीहरूको नक्कल गर्छन्।
- अनाधिकृत कार्यहरू: दुर्भावनापूर्ण स्क्रिप्टहरूले पीडितको जानकारी बिना नै कार्यहरू कार्यान्वयन गर्छन्।
XSS कमजोरीहरू सामान्यतया प्रयोगकर्ता इनपुटको कमजोर प्रमाणीकरण वा सेनिटाइजेसनबाट उत्पन्न हुन्छन्। यी आक्रमणहरूले कसरी काम गर्छन् भनेर बुझ्नु तिनीहरूलाई रोक्नको लागि पहिलो चरण हो।
क्रस साइट स्क्रिप्टिङ आक्रमणका प्रकारहरू र वास्तविक-विश्व उदाहरणहरू
सुरक्षा विज्ञहरूले क्रस साइट स्क्रिप्टिङ आक्रमणहरूलाई तीन मुख्य प्रकारमा वर्गीकृत गर्छन्: भण्डारण गरिएको, प्रतिबिम्बित गरिएको, र DOM-आधारित XSS। प्रत्येक प्रकारले वेब अनुप्रयोगहरूमा फरक कमजोरीहरूलाई लक्षित गर्दछ, जसले गर्दा अद्वितीय परिणामहरू निम्त्याउँछ। थप व्याख्या गर्न, यहाँ प्रत्येक प्रकारले कसरी काम गर्छ र तिनीहरूले निम्त्याउन सक्ने क्षतिको उदाहरणहरू छन्।
भण्डारण गरिएको क्रस-साइट स्क्रिप्टिङ (XSS)
भण्डारण गरिएको XSS, जसलाई पर्सिस्टन्ट XSS पनि भनिन्छ, तब हुन्छ जब हानिकारक स्क्रिप्टहरू सर्भरमा स्थायी रूपमा बचत गरिन्छ। उदाहरणका लागि, यी स्क्रिप्टहरू डाटाबेस वा प्रयोगकर्ता प्रोफाइलमा भण्डारण गर्न सकिन्छ। जब कसैले सम्झौता गरिएको स्रोतमा पहुँच गर्छ, स्क्रिप्ट स्वचालित रूपमा कार्यान्वयन हुन्छ।
आक्रमणकारीहरूले सामान्यतया उच्च-ट्राफिक प्लेटफर्महरूलाई लक्षित गर्न स्टोर गरिएको XSS प्रयोग गर्छन्। किनभने दुर्भावनापूर्ण पेलोड सर्भरमा रहन्छ, यसले पत्ता लगाउनु अघि हजारौं प्रयोगकर्ताहरूलाई असर गर्न सक्छ।
वास्तविक-विश्व उदाहरण: eBay (२०१४)
२०१४ मा, आक्रमणकारीहरूले दुर्भावनापूर्ण जाभास्क्रिप्ट इन्जेक्ट गरे eBay उत्पादन सूचीहरू। यो भयो किनभने eBay ले प्रयोगकर्ता इनपुटहरूलाई सही तरिकाले सेनिटाइज नगरेको थियो। जब पनि प्रयोगकर्ताहरूले प्रभावित सूचीहरूमा भ्रमण गरे, तिनीहरूका ब्राउजरहरूले अनजानमा दुर्भावनापूर्ण स्क्रिप्ट कार्यान्वयन गरे।
परिणामहरू:
- पीडितहरूलाई फिसिङ साइटहरूमा रिडिरेक्ट गरिएको थियो, जहाँ आक्रमणकारीहरूले चोरी गरे login प्रमाणहरू र निजी डेटा।
- पर्याप्त सुरक्षाको अभावका कारण eBay ले ठूलो प्रतिष्ठा गुमायो।
- फलस्वरूप, यो केसले बलियो इनपुट प्रमाणीकरण र वास्तविक-समय अनुगमनको लागि महत्वपूर्ण आवश्यकता प्रदर्शन गर्यो।
परावर्तित क्रस-साइट स्क्रिप्टिङ (XSS)
प्रतिबिम्बित XSS तब हुन्छ जब हानिकारक स्क्रिप्टहरू URL वा फारम इनपुटमा इम्बेड गरिन्छन् र सर्भरको प्रतिक्रियामा प्रतिबिम्बित हुन्छन्। यस प्रकारको क्रस साइट स्क्रिप्टिङ आक्रमण सामान्यतया फिसिङ लिङ्कहरू मार्फत डेलिभर गरिन्छ र पीडितले लिङ्क क्लिक गर्ने बित्तिकै कार्यान्वयन हुन्छ।
साथै, परावर्तित XSS ले व्यक्तिगत पीडितहरूलाई असर गर्छ तर अझै पनि गम्भीर परिणामहरू निम्त्याउन सक्छ।
वास्तविक-विश्व उदाहरण: ब्रिटिश एयरवेज (२०१८)
ब्रिटिश एयरवेजले एउटा अनुभव गर्यो प्रतिबिम्बित XSS जोखिम २०१८ मा। आक्रमणकारीहरूले इम्बेडेड स्क्रिप्टहरू समावेश गर्ने फिसिङ लिङ्कहरू बनाए, प्रयोगकर्ताहरूलाई क्लिक गर्न झुक्याएर।
परिणामहरू:
- ह्याकरहरूले ग्राहकको नाम, ठेगाना र भुक्तानी कार्ड विवरणहरू सहित संवेदनशील जानकारी चोरेका छन्।
- ४,००,००० भन्दा बढी ग्राहकहरू प्रभावित भए, जसले गर्दा ब्रिटिश एयरवेजलाई २० मिलियन पाउण्ड GDPR जरिवाना लगाइयो।
- समग्रमा, यो उल्लङ्घनले क्रस-साइट स्क्रिप्टिङ कमजोरीहरूसँग सम्बन्धित वित्तीय र कानुनी जोखिमहरूलाई हाइलाइट गर्यो।
DOM-आधारित क्रस-साइट स्क्रिप्टिङ (XSS)
DOM-आधारित XSS तब हुन्छ जब आक्रमणकारीहरूले ब्राउजरको हेरफेर गर्छन् कागजात वस्तु मोडल (DOM) सर्भर-साइड कमजोरीहरूलाई लक्षित गर्नुको सट्टा। यो आक्रमणले सर्भर-साइड प्रमाणीकरणलाई पूर्ण रूपमा बाइपास गर्छ र प्रायः असुरक्षित जाभास्क्रिप्ट विधिहरूको शोषण गर्दछ जस्तै innerHTML or document.write().
उदाहरणको लागि, यहाँ DOM-आधारित XSS को कार्यको उदाहरण छ।
वास्तविक-विश्व उदाहरण: GitHub (२०२०)
२०२० मा, आक्रमणकारीहरूले एक DOM-आधारित XSS जोखिम GitHub को खोज कार्यक्षमतामा। तिनीहरूले सर्भर सुरक्षाहरूलाई बाइपास गर्दै खोज क्वेरी इनपुटहरूमा दुर्भावनापूर्ण स्क्रिप्टहरू इन्जेक्ट गरे।
परिणामहरू:
- आक्रमणकारीहरूले सेसन कुकीज र प्रमाणीकरण टोकनहरू चोरे, जसले गर्दा भण्डारहरूमा अनधिकृत पहुँच भयो।
- GitHub ले तुरुन्तै समस्या समाधान गर्यो, तर यो केसले क्लाइन्ट-साइड कमजोरीहरूले निम्त्याउने जोखिमहरू प्रदर्शन गर्यो।
वास्तविक समयमा खतराहरूबाट अगाडि रहनको बारेमा थप जान्न चाहनुहुन्छ?
हाम्रो श्वेतपत्र, 'प्रारम्भिक चेतावनी: वास्तविक-समय खतरा पत्ता लगाउने र प्राथमिकीकरण' डाउनलोड गर्नुहोस् र आफ्नो सफ्टवेयर आपूर्ति श्रृंखला कसरी सुरक्षित गर्ने भनेर पत्ता लगाउनुहोस्।
क्रस-साइट स्क्रिप्टिङ (XSS) कसरी रोक्ने
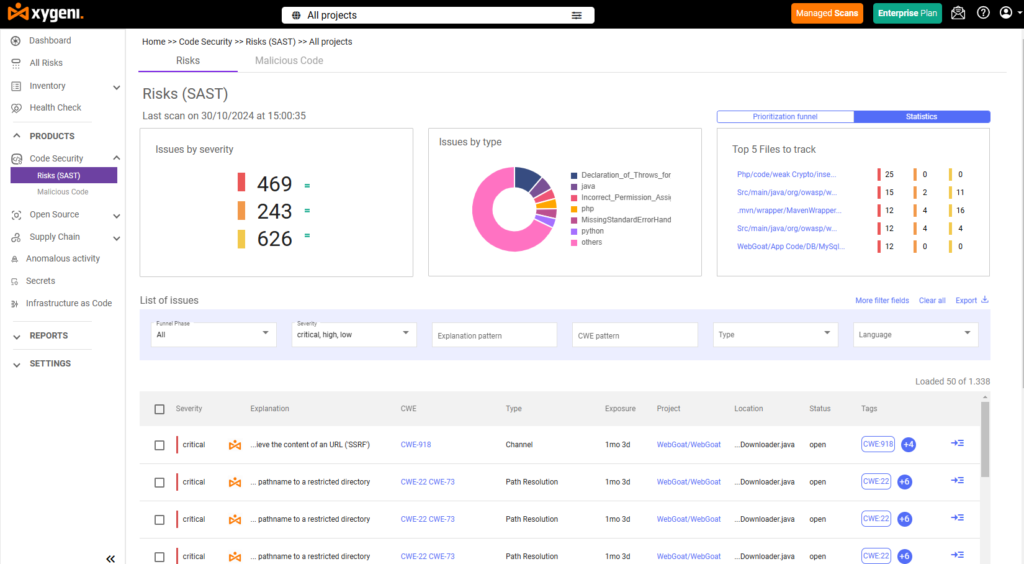
क्रस-साइट स्क्रिप्टिङ (XSS) रोक्नको लागि सक्रिय र स्तरित प्रतिरक्षा आवश्यक छ। यसको अर्थ सम्बोधन गर्नु हो vulnerabilities विकासको सुरुवाती चरणमा र लाइभ भएपछि अनुप्रयोगहरूलाई सुरक्षित राख्न जारी राख्ने। Xygeni का समाधानहरू दुवै छेउलाई समेट्ने गरी डिजाइन गरिएका छन्, जसले व्यापक सुरक्षा सुनिश्चित गर्दछ।
Xygeni's सँग सुरुमै समस्याहरू पत्ता लगाउने SAST
Xygeni को स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST) विकासकर्ताहरूको लागि यो उपकरण एउटा खेल-परिवर्तक हो। यसले तपाईंको कोड लेख्दा स्क्यान गर्छ, क्रस-साइट स्क्रिप्टिङ कमजोरीहरूलाई उत्पादनमा ल्याउनु अघि पहिचान गर्छ। छोटकरीमा, यसले तपाईंलाई समस्याहरू चाँडै समाधान गर्न मद्दत गर्छ, जब यो गर्न छिटो र सस्तो हुन्छ।
यहाँ Xygeni को के बनाउँछ SAST अलग देखिनु:
- वास्तविक समय अलर्ट: कोडिङ गर्दा कमजोरीहरूको बारेमा तुरुन्तै प्रतिक्रिया प्राप्त गर्नुहोस्, ताकि तपाईंले तिनीहरूलाई तुरुन्तै समाधान गर्न सक्नुहुन्छ।
- पिनपोइन्ट शुद्धता: जाइजेनीले तपाईंलाई समस्या कहाँ छ भनेर ठ्याक्कै देखाउँछ, कोडको लाइनसम्म।
- सिमलेस एकीकरण: तपाईंको मनपर्ने उपकरणहरू जस्तै IntelliJ IDEA, Visual Studio Code, र सँग सहजै काम गर्दछ। CI/CD pipelines.
- उन्नत खोज: असुरक्षित इनपुट ह्यान्डलिङ र असुरक्षित DOM हेरफेर जस्ता जटिल समस्याहरू पहिचान गर्दछ।
समग्रमा, Xygeni को SAST स्रोतमा कमजोरीहरू समातेर XSS आक्रमणको जोखिम कम गर्छ, जसले गर्दा तपाईंको कोड सुरुदेखि नै सुरक्षित हुन्छ।
रनटाइम अनुगमनको साथ प्रतिरक्षा बलियो बनाउने
विकसित खतराहरूलाई रोक्नको लागि रनटाइम अनुगमन आवश्यक छ। Xygeni का उपकरणहरूले दुर्भावनापूर्ण गतिविधिहरू पहिचान गरेर र रोकेर वास्तविक-समय सुरक्षा प्रदान गर्दछ।
- विसंगति पत्ता लगाउने: अनधिकृत स्क्रिप्ट कार्यान्वयन जस्ता असामान्य व्यवहारहरूको लागि निरन्तर निगरानी गर्दछ।
- CI/CD एकीकरण: निर्माण र परिनियोजनहरू सुरक्षित छन् भनी सुनिश्चित गर्न स्वचालित रूपमा स्क्यान गर्दछ।
- अनुकूलन योग्य नियमहरू: सुरक्षा टोलीहरूलाई संगठनात्मक आवश्यकताहरूको आधारमा विशिष्ट अलर्टहरू सेट गर्न अनुमति दिन्छ।
थप व्याख्या गर्नको लागि, विसंगति पत्ता लगाउनाले DOM-आधारित XSS जोखिमको शोषण गर्नबाट दुर्भावनापूर्ण स्क्रिप्टहरूलाई तुरुन्तै रोक्नेछ।
ब्राउजरभन्दा बाहिर क्रस-साइट स्क्रिप्टिङ
क्रस साइट स्क्रिप्टिङ आक्रमणहरू परम्परागत वेबसाइटहरूभन्दा बाहिर फैलिएका छन्। API हरू, मोबाइल एपहरू, र IoT उपकरणहरू पनि कमजोर छन्:
- एपीआई: आक्रमणकारीहरूले खराब प्रमाणित API अन्त्य बिन्दुहरूमा दुर्भावनापूर्ण कोड इन्जेक्ट गर्न सक्छन्, जसले गर्दा संवेदनशील डेटा उजागर हुन्छ।
- उदाहरणका: ह्याकरहरूले ग्राहक खाता विवरणहरू पहुँच गर्न API अन्त्य बिन्दुको दुरुपयोग गर्दा वित्तीय अनुप्रयोग उल्लङ्घन भएको थियो।
- मोबाइल अनुप्रयोग: असुरक्षित फ्रेमवर्क र इन-एप ब्राउजरहरूले मोबाइल एपहरूलाई XSS को जोखिममा पार्छन्।
- IoT उपकरणहरू: आक्रमणकारीहरूले स्मार्ट होम उपकरणहरूमा वेब इन्टरफेसहरू ह्याक गर्न सक्छन्, नेटवर्कहरूमाथि नियन्त्रण प्राप्त गर्न सक्छन्।
यस अवस्थामा, इनपुट प्रमाणीकरण र रनटाइम अनुगमन यी प्रणालीहरू सुरक्षित गर्न महत्त्वपूर्ण छन्।
क्रस साइट स्क्रिप्टिङ आक्रमणहरू विरुद्ध तपाईंको आवेदनहरू सुरक्षित गर्दै
क्रस-साइट स्क्रिप्टिङ एक प्रमुख खतरा बनेको छ, तर Xygeni को समाधानहरूले संस्थाहरूलाई अगाडि रहन मद्दत गर्दछ। क्रस-साइट स्क्रिप्टिङ के हो भनेर बुझ्ने र उन्नत उपकरणहरू प्रयोग गर्ने जस्तै SAST र रनटाइम अनुगमनले विकासकर्ताहरूलाई वास्तविक समयमा कमजोरीहरू हटाउन र अनुप्रयोगहरूलाई सुरक्षित गर्न सक्षम बनाउँछ।
अर्को उल्लङ्घनको लागि पर्खनुहोस् - डेमो बुक गर्नुहोस् र आजै आफ्नो प्रतिरक्षा बलियो बनाउन Xygeni का समाधानहरू अन्वेषण गर्नुहोस्।
क्रस-साइट स्क्रिप्टिङ (XSS) रोक्नको लागि सक्रिय र स्तरित प्रतिरक्षा आवश्यक छ। यसको अर्थ सम्बोधन गर्नु हो vulnerabilities विकासको सुरुवाती चरणमा र लाइभ भएपछि अनुप्रयोगहरूलाई सुरक्षित राख्न जारी राख्ने। Xygeni का समाधानहरू दुवै छेउलाई समेट्ने गरी डिजाइन गरिएका छन्, जसले व्यापक सुरक्षा सुनिश्चित गर्दछ।
Xygeni's सँग सुरुमै समस्याहरू पत्ता लगाउने SAST
Xygeni को स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST) विकासकर्ताहरूको लागि यो उपकरण एउटा खेल-परिवर्तक हो। यसले तपाईंको कोड लेख्दा स्क्यान गर्छ, क्रस-साइट स्क्रिप्टिङ कमजोरीहरूलाई उत्पादनमा ल्याउनु अघि पहिचान गर्छ। छोटकरीमा, यसले तपाईंलाई समस्याहरू चाँडै समाधान गर्न मद्दत गर्छ, जब यो गर्न छिटो र सस्तो हुन्छ।
यहाँ Xygeni को के बनाउँछ SAST अलग देखिनु:
- वास्तविक समय अलर्ट: कोडिङ गर्दा कमजोरीहरूको बारेमा तुरुन्तै प्रतिक्रिया प्राप्त गर्नुहोस्, ताकि तपाईंले तिनीहरूलाई तुरुन्तै समाधान गर्न सक्नुहुन्छ।
- पिनपोइन्ट शुद्धता: जाइजेनीले तपाईंलाई समस्या कहाँ छ भनेर ठ्याक्कै देखाउँछ, कोडको लाइनसम्म।
- सिमलेस एकीकरण: तपाईंको मनपर्ने उपकरणहरू जस्तै IntelliJ IDEA, Visual Studio Code, र सँग सहजै काम गर्दछ। CI/CD pipelines.
- उन्नत खोज: असुरक्षित इनपुट ह्यान्डलिङ र असुरक्षित DOM हेरफेर जस्ता जटिल समस्याहरू पहिचान गर्दछ।
समग्रमा, Xygeni को SAST स्रोतमा कमजोरीहरू समातेर XSS आक्रमणको जोखिम कम गर्छ, जसले गर्दा तपाईंको कोड सुरुदेखि नै सुरक्षित हुन्छ।
रनटाइम अनुगमनको साथ प्रतिरक्षा बलियो बनाउने
विकसित खतराहरूलाई रोक्नको लागि रनटाइम अनुगमन आवश्यक छ। Xygeni का उपकरणहरूले दुर्भावनापूर्ण गतिविधिहरू पहिचान गरेर र रोकेर वास्तविक-समय सुरक्षा प्रदान गर्दछ।
- विसंगति पत्ता लगाउने: अनधिकृत स्क्रिप्ट कार्यान्वयन जस्ता असामान्य व्यवहारहरूको लागि निरन्तर निगरानी गर्दछ।
- CI/CD एकीकरण: निर्माण र परिनियोजनहरू सुरक्षित छन् भनी सुनिश्चित गर्न स्वचालित रूपमा स्क्यान गर्दछ।
- अनुकूलन योग्य नियमहरू: सुरक्षा टोलीहरूलाई संगठनात्मक आवश्यकताहरूको आधारमा विशिष्ट अलर्टहरू सेट गर्न अनुमति दिन्छ।
थप व्याख्या गर्नको लागि, विसंगति पत्ता लगाउनाले DOM-आधारित XSS जोखिमको शोषण गर्नबाट दुर्भावनापूर्ण स्क्रिप्टहरूलाई तुरुन्तै रोक्नेछ।
ब्राउजरभन्दा बाहिर क्रस-साइट स्क्रिप्टिङ
क्रस साइट स्क्रिप्टिङ आक्रमणहरू परम्परागत वेबसाइटहरूभन्दा बाहिर फैलिएका छन्। API हरू, मोबाइल एपहरू, र IoT उपकरणहरू पनि कमजोर छन्:
- एपीआई: आक्रमणकारीहरूले खराब प्रमाणित API अन्त्य बिन्दुहरूमा दुर्भावनापूर्ण कोड इन्जेक्ट गर्न सक्छन्, जसले गर्दा संवेदनशील डेटा उजागर हुन्छ।
- उदाहरणका: ह्याकरहरूले ग्राहक खाता विवरणहरू पहुँच गर्न API अन्त्य बिन्दुको दुरुपयोग गर्दा वित्तीय अनुप्रयोग उल्लङ्घन भएको थियो।
- मोबाइल अनुप्रयोग: असुरक्षित फ्रेमवर्क र इन-एप ब्राउजरहरूले मोबाइल एपहरूलाई XSS को जोखिममा पार्छन्।
- IoT उपकरणहरू: आक्रमणकारीहरूले स्मार्ट होम उपकरणहरूमा वेब इन्टरफेसहरू ह्याक गर्न सक्छन्, नेटवर्कहरूमाथि नियन्त्रण प्राप्त गर्न सक्छन्।
यस अवस्थामा, इनपुट प्रमाणीकरण र रनटाइम अनुगमन यी प्रणालीहरू सुरक्षित गर्न महत्त्वपूर्ण छन्।
क्रस साइट स्क्रिप्टिङ आक्रमणहरू विरुद्ध तपाईंको आवेदनहरू सुरक्षित गर्दै
क्रस-साइट स्क्रिप्टिङ एक प्रमुख खतरा बनेको छ, तर Xygeni को समाधानहरूले संस्थाहरूलाई अगाडि रहन मद्दत गर्दछ। क्रस-साइट स्क्रिप्टिङ के हो भनेर बुझ्ने र उन्नत उपकरणहरू प्रयोग गर्ने जस्तै SAST र रनटाइम अनुगमनले विकासकर्ताहरूलाई वास्तविक समयमा कमजोरीहरू हटाउन र अनुप्रयोगहरूलाई सुरक्षित गर्न सक्षम बनाउँछ।
उत्पादनमा पुग्नु अघि XSS समात्न तयार हुनुहुन्छ? डेमो बुक गर्नुहोस् अनि हेर्नुहोस् Xygeni कस्तो छ SAST र रनटाइम अनुगमन सँगै काम गर्छन्।

सोधिने प्रश्न
XSS का तीन प्रकार के के हुन्?
भण्डारण गरिएको (निरन्तर) XSS ले सर्भरमा दुर्भावनापूर्ण स्क्रिप्ट बचत गर्छ, त्यसैले यो प्रत्येक आगन्तुकको लागि चल्छ। परावर्तित XSS ले स्क्रिप्टलाई URL वा फारम इनपुटमा इम्बेड गर्दछ, पीडितले तयार पारिएको लिङ्कमा क्लिक गर्दा एक पटक कार्यान्वयन हुन्छ। DOM-आधारित XSS ले सर्भर-साइड सुरक्षाहरूलाई पूर्ण रूपमा बाइपास गर्दै, ब्राउजरको कागजात वस्तु मोडेललाई सिधै हेरफेर गर्दछ।
के XSS अझै पनि एक सामान्य जोखिम हो?
हो। XSS ले eBay, British Airways, र GitHub लगायत प्रमुख प्लेटफर्महरूमा भण्डारित, प्रतिबिम्बित, र DOM-आधारित भेरियन्टहरू फैलाएर उल्लंघन गरेको छ, जसले यो विभिन्न प्रकारका अनुप्रयोगहरूमा प्रत्यक्ष जोखिम रहेको देखाउँछ, समाधान गरिएको समस्या होइन।
के XSS ले वेबसाइटहरू बाहेक अरू केहिलाई असर गर्न सक्छ?
हो। API हरू, मोबाइल एपहरू, र IoT उपकरणहरू सबै XSS-शैलीको इन्जेक्सनको जोखिममा हुन्छन् जब इनपुट राम्रोसँग प्रमाणित हुँदैन, असुरक्षित API अन्त्य बिन्दु वा इन-एप ब्राउजरलाई परम्परागत वेब पृष्ठले जस्तै शोषण गर्न सकिन्छ।
उत्पादनमा पुग्नु अघि XSS कसरी समात्न सकिन्छ?
स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST) कोड लेखिएकै रूपमा स्क्यान गर्छ र तैनाती अघि असुरक्षित इनपुट ह्यान्डलिङ वा DOM हेरफेरलाई फ्ल्याग गर्छ। रनटाइम अनुगमन र विसंगति पत्ता लगाउने त्यसपछि के कभर गर्छ SAST देख्न सकिनँ, असामान्य स्क्रिप्ट कार्यान्वयनहरू प्रत्यक्ष रूपमा उत्पादनमा भइरहेका छन्।
