






अनुप्रयोग सुरक्षा कहिल्यै पनि यति महत्त्वपूर्ण भएको छैन, र यसले कहिल्यै पनि धेरै जमिनलाई समेटेको छैन। साइबर खतराहरू स्मार्ट र बारम्बार हुँदै गइरहेका छन्, र तिनीहरूको बढ्दो हिस्साले अब परम्परागत AppSec उपकरणहरू हेर्नको लागि निर्माण गरिएको तहलाई लक्षित गर्दछ: AI-उत्पन्न कोड, AI कोडिङ सहायकहरू, र तिनीहरूले परिचय गराएका निर्भरताहरू। संवेदनशील डेटा सुरक्षित राख्न, ग्राहक विश्वास कायम राख्न र व्यवसाय सुचारु रूपमा चल्ने सुनिश्चित गर्न संस्थाहरूले आफ्ना अनुप्रयोगहरूलाई सुरक्षित गर्नुपर्छ। सही अनुप्रयोग सुरक्षा उपकरणहरूको साथ, टोलीहरूले विकास र तैनाती को हरेक चरणमा जोखिमहरू पहिचान गर्न, समाधान गर्न र व्यवस्थापन गर्न सक्छन्, चाहे त्यो जोखिम मानव द्वारा लेखिएको होस् वा AI द्वारा सुझाव गरिएको होस्। थप रूपमा, अनुप्रयोग सुरक्षा परीक्षण उपकरणहरूले चाँडै कमजोरीहरू पत्ता लगाउन, उल्लङ्घनहरू रोक्न र सम्पूर्ण सफ्टवेयर विकास जीवनचक्रमा सुरक्षा उपस्थित राख्न सम्भव बनाउँछ।
अनुप्रयोग सुरक्षा भनेको के हो?
अनुप्रयोग सुरक्षा (AppSec) डिजाइन देखि तैनाती सम्म अनुप्रयोगहरूलाई सुरक्षित राख्ने अभ्यास हो, जसले गर्दा तिनीहरू सुरक्षित रहन्छन् भन्ने कुरा सुनिश्चित हुन्छ सुरक्षा कमजोरीहरू जुन आक्रमणकारीहरूले फाइदा लिन सक्छन्। यसले सबैलाई समेट्छ विकास प्रक्रियाहरू, कोडको पहिलो लाइन लेख्ने देखि उत्पादनमा अनुप्रयोगहरू चलाउने सम्म।
यसको मूलमा, अनुप्रयोग सुरक्षा डेटा उल्लंघन, अनधिकृत पहुँच, र सेवा अवरोधहरू जस्ता जोखिमहरूलाई रोक्नमा केन्द्रित छ। यसमा समावेश छ वेब अनुप्रयोग सुरक्षा, मोबाइल सुरक्षा, र क्लाउड-नेटिभ सुरक्षा।
आधुनिक अनुप्रयोग सुरक्षा उपकरणहरू धेरैलाई एकसाथ ल्याउनुहोस् कुञ्जी विशेषताहरू, जस्तै कोड विश्लेषण असुरक्षित ढाँचाहरू पत्ता लगाउन, तेस्रो-पक्ष पुस्तकालयहरूमा त्रुटिहरू पत्ता लगाउन निर्भरता स्क्यानिङ, र शंकास्पद व्यवहार रोक्न रनटाइम अनुगमन। यी उपकरणहरूले विकास र सुरक्षा टोलीहरूलाई सँगै काम गर्न अनुमति दिन्छ, सफ्टवेयर डेलिभरीलाई छिटो र भरपर्दो राख्दै जोखिम कम गर्दछ।
साझा अनुप्रयोग सुरक्षा खतराहरू
अनुप्रयोगहरूले विस्तृत दायराको सामना गर्छन् सुरक्षा कमजोरीहरू जुन आक्रमणकारीहरूले शोषण गर्न सक्छन्। केही सामान्य जोखिमहरू कोडमा मात्र नभई कन्फिगरेसन र बाह्य निर्भरताहरूमा पनि देखा पर्दछन्। अनुसार OWASP शीर्ष १०, यी सबैभन्दा गम्भीर खतराहरू मध्ये एक हुन् वेब अनुप्रयोग सुरक्षा:
- SQL इंजेक्शन → आक्रमणकारीहरूले डाटाबेसहरू पहुँच गर्न वा परिमार्जन गर्न इनपुट फिल्डहरूमा दुर्भावनापूर्ण प्रश्नहरू इन्जेक्ट गर्छन्।
- क्रस-साइट लिपि (XSS) → प्रयोगकर्ता इनपुटको असुरक्षित ह्यान्डलिङले आक्रमणकारीहरूलाई प्रयोगकर्ताको ब्राउजरमा स्क्रिप्टहरू चलाउन दिन्छ।
- टुटेको प्रमाणीकरण → कमजोर सत्र व्यवस्थापन वा कमजोर पासवर्ड ह्यान्डलिङले अनधिकृत पहुँचलाई अनुमति दिन्छ।
- रहस्य चुहावट → कोड वा भण्डारहरूमा खुलासा गरिएका API कुञ्जीहरू, टोकनहरू, वा प्रमाणहरूले प्रत्यक्ष प्रणाली पहुँच दिन सक्छन्।
- गलत कन्फिगरेसनहरू → गलत क्लाउड वा सर्भर सेटिङहरूले अनुप्रयोगहरूलाई शोषणको लागि खुला छोड्छन्।
- असुरक्षित निर्भरताहरू → कमजोर खुला स्रोत पुस्तकालयहरूले आपूर्ति शृङ्खला मार्फत अनुप्रयोगहरूलाई सम्झौता गर्छन्।
- एआई-उत्पन्न र एआई-सुझाव गरिएको जोखिम → एआई कोडिङ सहायकहरूले प्याकेज नामहरूलाई भ्रमित गर्न सक्छन् जुन आक्रमणकारीहरूले मालवेयर (स्लपस्क्वाटिंग) सँग दर्ता गर्छन्, वा एआई-उत्पन्न कोडमा कमजोर ढाँचाहरू परिचय गराउन सक्छन् जसले द्रुत समीक्षा पास गर्दछ।
यी खतराहरूले सबै चरणहरूलाई असर गर्छ विकास प्रक्रियाहरू, कोड लेख्ने देखि क्लाउड-नेटिभ अनुप्रयोगहरू तैनाथ गर्ने सम्म। त्यसकारण, तिनीहरूबाट सुरक्षा गर्न सुरक्षित कोडिङ अभ्यासहरू र विशेष प्रयोग दुवै आवश्यक पर्दछ। अनुप्रयोग सुरक्षा उपकरणहरू.
अनुप्रयोग सुरक्षा उपकरणहरू के हुन्?
अनुप्रयोग सुरक्षा उपकरणहरू यी समाधानहरू हुन् जसले सम्पूर्ण सफ्टवेयर विकास जीवनचक्रभरि अनुप्रयोगहरूलाई सुरक्षित गर्दछ। तिनीहरूको लक्ष्य कमजोरीहरू पहिचान गर्नु, सुरक्षित कन्फिगरेसनहरू लागू गर्नु र शंकास्पद गतिविधिको लागि निगरानी गर्नु हो। सामान्य-उद्देश्य सुरक्षा सफ्टवेयरको विपरीत, यी उपकरणहरू विशेष रूपमा अनुप्रयोग कोड, कन्फिगरेसनहरू, र तेस्रो-पक्ष निर्भरताहरू सुरक्षित गर्न डिजाइन गरिएको हो।
तिनीहरू सुरक्षा ढाँचाहरूसँग हात मिलाएर काम गर्छन् जस्तै OWASP र NIST, उद्योगका उत्कृष्ट अभ्यासहरू पछ्याएर अनुप्रयोगहरू निर्माण र तैनाथ गरिएको सुनिश्चित गर्दै। विकासकर्ता कार्यप्रवाहमा सिधै एकीकृत गरेर र CI/CD pipelines, अनुप्रयोग सुरक्षा उपकरणहरूले टोलीहरूलाई जोखिमहरू चाँडै पत्ता लगाउन र विकासदेखि उत्पादनसम्म निरन्तर सुरक्षा कायम राख्न मद्दत गर्दछ।
अनुप्रयोग सुरक्षा उपकरणहरूका मुख्य विशेषताहरू
आधुनिक अनुप्रयोग सुरक्षा उपकरणहरू एक सेट साझा गर्नुहोस् कुञ्जी विशेषताहरू जसले तिनीहरूलाई सम्पूर्ण विकास जीवनचक्रमा अनुप्रयोगहरूको सुरक्षा गर्न प्रभावकारी बनाउँछ। यी सुविधाहरूले टोलीहरूले सम्बोधन गर्न सक्छन् भन्ने कुरा सुनिश्चित गर्दछ सुरक्षा कमजोरीहरू डेलिभरी ढिलो नगरी छिटो:
- कोड विश्लेषण → विकास प्रक्रियाको सुरुवातमा असुरक्षित कोडिङ ढाँचाहरू पत्ता लगाउन स्रोत कोड र बाइनरीहरू स्क्यान गर्दछ।
- जोखिम पत्ता लगाउने → आक्रमणकारीहरूले शोषण गर्न सक्नु अघि अनुकूलन कोड, खुला-स्रोत निर्भरताहरू, र कन्फिगरेसनहरूमा त्रुटिहरू पहिचान गर्दछ।
- गोप्य व्यवस्थापन → भण्डारहरूमा प्रमाणहरू, API कुञ्जीहरू, र टोकनहरूको आकस्मिक एक्सपोजरलाई रोक्छ वा pipelines.
- रनटाइम अनुगमन → अनधिकृत पहुँच प्रयासहरू जस्ता शंकास्पद कार्यहरूलाई रोक्नको लागि अनुप्रयोगहरू चलिरहेको बेला अवलोकन गर्दछ।
- CI/CD एकीकरण → सुरक्षा जाँचहरू सिधै इम्बेड गर्दछ विकास प्रक्रियाहरू, उत्पादनमा पुग्नु अघि कमजोरीहरू समातिएको सुनिश्चित गर्दै।
- अनुपालन समर्थन → OWASP Top 10, NIST SSDF, र जस्ता फ्रेमवर्कहरूसँग पङ्क्तिबद्ध हुन्छ। CIS टोलीहरूलाई नियामक र उद्योग आवश्यकताहरू पूरा गर्न मद्दत गर्ने बेन्चमार्कहरू।
- एआई-संचालित ट्राइज → सुरक्षा निष्कर्षहरूमा एआई-संचालित विश्लेषण लागू गर्दछ, प्रत्येक मुद्दाको लागि निर्णय, जरुरीता, र उपचार जटिलता उत्पादन गर्दछ, त्यसैले टोलीहरूले प्रत्येक अलर्टलाई म्यानुअल रूपमा समीक्षा गर्नुको सट्टा वास्तविक रूपमा शोषणयोग्य जोखिममा ध्यान केन्द्रित गर्दछ।
सँगै, यी कुञ्जी विशेषताहरू अनुप्रयोग सुरक्षा उपकरणहरूलाई आवश्यक बनाउनुहोस् वेब अनुप्रयोग सुरक्षा, मोबाइल सुरक्षा, र क्लाउड-नेटिभ वातावरण। तिनीहरूले विकास र सुरक्षा टोलीहरूलाई प्रभावकारी रूपमा सहकार्य गर्न अनुमति दिन्छन्, बलियो सुरक्षासँग छिटो डेलिभरी सन्तुलन गर्दै।
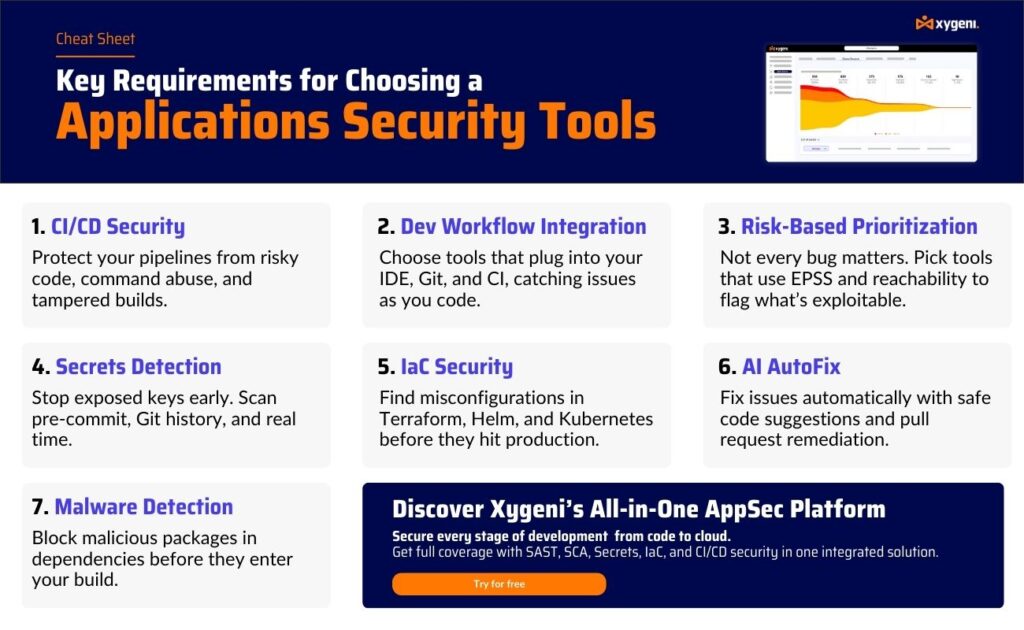
अनुप्रयोग सुरक्षाका उत्तम अभ्यासहरू
जोखिम र उपकरणहरू जान्नु महत्त्वपूर्ण छ, तर बलियो सुरक्षा पनि निरन्तर पालनामा निर्भर गर्दछ उत्तम अभ्यासहरू सबैतिर विकास प्रक्रियाहरूयी अभ्यासहरूले जोखिम कम गर्छन् सुरक्षा कमजोरीहरू र दुवैलाई बलियो बनाउनुहोस् वेब अनुप्रयोग सुरक्षा र क्लाउड-नेटिभ वातावरण।
- बायाँ सुरक्षा शिफ्ट गर्नुहोस् → परीक्षण लागू गर्नुहोस् र कोड विश्लेषण विकास चक्रको सुरुवातमा समस्याहरू महँगो हुनु अघि नै पत्ता लगाउन।
- सुरक्षित कोडिङ Standards → विकासकर्ताहरूलाई सुरक्षित ढाँचाहरू पालना गर्न र SQL इन्जेक्सन वा अनुचित इनपुट ह्यान्डलिङ जस्ता सामान्य समस्याहरूबाट बच्न तालिम दिनुहोस्।
- नियमित निर्भरता स्क्यानहरू → खुला स्रोत पुस्तकालयहरूको निरन्तर निगरानी गर्नुहोस् सफ्टवेयर संरचना विश्लेषण (SCA) आपूर्ति श्रृंखला आक्रमणहरू रोक्न।
- गोप्य सुरक्षा → प्रयोग गर्नुहोस् गोप्य कुरा पत्ता लगाउने उपकरणहरू र भण्डारहरूमा प्रमाणहरू खुलासा गर्नबाट बच्न केन्द्रीकृत भल्टहरू वा CI/CD pipelines.
- CI/CD Guardrails → स्वचालित चेक इन गर्नुहोस् pipelineजोखिमपूर्ण निर्माणहरू रोक्न, हस्ताक्षरित कन्फिगरेसनहरू लागू गर्न, र महत्वपूर्ण जोखिमहरू भएका तैनातीहरू रोक्न।
- सतत निगरानी → अनुप्रयोगहरू उत्पादनमा भएपछि शंकास्पद गतिविधि पत्ता लगाउन रनटाइम सुरक्षालाई विसंगति पत्ता लगाउनेसँग जोड्नुहोस्।
- अनुपालन पङ्क्तिबद्धता → OWASP Top 10, NIST SSDF, र जस्ता फ्रेमवर्कहरू पालना गर्नुहोस् CIS उद्योग र नियामक आवश्यकताहरू पूरा गर्न बेन्चमार्कहरू।
- एआई सम्पत्ति दृश्यता → तपाईंको वरिपरि चलिरहेको AI मोडेलहरू, एजेन्टहरू, र MCP जडानहरूको सूची बनाउनुहोस् SDLC, र मानव-लिखित कोड जस्तै AI-उत्पन्न कोड र AI-परिचय गरिएको निर्भरताहरूमा उही समीक्षा लागू गर्नुहोस्।
यी संयोजन गरेर उत्तम अभ्यासहरू सही मिश्रणको साथ अनुप्रयोग सुरक्षा उपकरणहरू, संस्थाहरूले सुरक्षाको त्याग नगरी उल्लङ्घनहरू रोक्न, संवेदनशील डेटा सुरक्षित गर्न र विकासलाई छिटो राख्न सक्छन्।
अनुप्रयोग सुरक्षा उपकरणहरूका प्रमुख प्रकारहरू
रनटाइम एप्लिकेसन सेल्फ-प्रोटेक्शन (RASP)
RASP उपकरणहरू अनुप्रयोगहरूमा एम्बेड गरिएका हुन्छन् र प्रत्यक्ष प्रयोगको समयमा तिनीहरूलाई निगरानी गर्छन्। तिनीहरूले दुर्भावनापूर्ण गतिविधि पत्ता लगाउन इनपुट, आउटपुट, र रनटाइम व्यवहारको विश्लेषण गर्छन्।
- कसरी यो काम गर्दछ: RASP ले अनुरोधहरूलाई अवरोध गर्छ र कार्यान्वयन मार्गहरूको निरीक्षण गर्छ। यदि यसले अनधिकृत डेटा पहुँच वा असामान्य व्यवहार देख्छ भने, यसले तुरुन्तै कार्यलाई रोक्छ।
- लाभ: शून्य-दिनको जोखिम, भित्री धम्की र इंजेक्शन आक्रमणहरू विरुद्ध वास्तविक-समय सुरक्षा प्रदान गर्दछ। यसले अनुपालन फ्रेमवर्कहरू पूरा गर्न पनि मद्दत गर्दछ जस्तै डोरा.
- सीमितता: RASP ले चलिरहेका अनुप्रयोगहरूलाई सुरक्षित राख्छ तर असुरक्षित कोडलाई सुरुमै लेख्नबाट रोक्दैन।
रहस्य पत्ता लगाउने र व्यवस्थापन
गोप्य पत्ता लगाउने उपकरणहरू स्क्यान भण्डारहरू, pipelines, र API कुञ्जीहरू, डाटाबेस पासवर्डहरू, वा टोकनहरू जस्ता खुला प्रमाणहरूको लागि कलाकृतिहरू निर्माण गर्नुहोस्।
- कसरी यो काम गर्दछ: तिनीहरूले Git इतिहासमा हार्डकोड गरिएका गोप्य कुराहरू वा आकस्मिक चुहावटहरूलाई फ्ल्याग गर्छन् र विकासकर्ताहरूलाई तिनीहरूलाई हटाउन वा घुमाउन सचेत गराउँछन्।
- लाभ: प्रमाणपत्र चोरीको जोखिम कम गर्नुहोस्, अनधिकृत पहुँच रोक्नुहोस्, र अनुपालनलाई समर्थन गर्नुहोस् CIS बेन्चमार्कहरू।
- सीमितता: संवेदनशील डेटा एक्सपोजरमा मात्र ध्यान केन्द्रित गर्दछ र फराकिलो कोड वा निर्भरता त्रुटिहरूलाई सम्बोधन गर्न सक्दैन।
क्लाउड सुरक्षा पोस्चर व्यवस्थापन (CSPM)
CSPM उपकरणहरूले गलत कन्फिगरेसनहरू पत्ता लगाएर र नीतिहरू लागू गरेर क्लाउड-नेटिभ अनुप्रयोगहरू सुरक्षित गर्नमा केन्द्रित हुन्छन्।
- कसरी यो काम गर्दछ: तिनीहरूले पूर्वाधार र क्लाउड स्रोतहरू स्क्यान गर्छन्, अनुमतिहरू, भण्डारण सेटिङहरू, र नेटवर्क नियमहरू जाँच गर्छन्।
- लाभ: टोलीहरूलाई खुला S3 बकेटहरू वा अत्यधिक अनुमति दिने IAM भूमिकाहरू जस्ता सामान्य जोखिमहरूबाट बच्न मद्दत गर्दछ, जबकि पङ्क्तिबद्ध गर्दै OWASP शीर्ष १० बादल जोखिमहरू।
- सीमितता: तिनीहरूले पूर्वाधार कन्फिगरेसनहरू सुरक्षित गर्छन् तर अनुप्रयोग कोड विश्लेषण गर्न सक्दैनन्।
एआई सुरक्षा मुद्रा व्यवस्थापन (एआई-एसपीएम)
एआई-एसपीएम उपकरणहरूले विशेष गरी आधुनिक अनुप्रयोगहरूको AI तहमा ध्यान केन्द्रित गर्दछ: मोडेलहरू, एजेन्टहरू, र MCP जडानहरू जुन परम्परागत AppSec उपकरणहरूले सूचीकृत गर्दैनन्।
- कसरी यो काम गर्दछ: निरन्तर रूपमा एआई सम्पत्तिहरू पत्ता लगाउँछ SDLC र तिनीहरूलाई एआई-उत्पन्न कोडदेखि एआई-सुझाव गरिएका निर्भरताहरूसम्म, तिनीहरूले ल्याउने जोखिमसँग सम्बन्धित गर्दछ।
- लाभ: स्लोपस्क्वाटिंग जस्ता एआई-विशिष्ट आपूर्ति श्रृंखला आक्रमणहरूद्वारा शोषण गरिएको सही ब्लाइन्ड स्पटलाई बन्द गर्दछ, र टोलीहरूलाई जीवित सूची दिन्छ। (एआई-बम) एआई वास्तवमा के चलिरहेको छ भन्ने कुराको बारेमा।
- सीमितता: AI-SPM ले AI तहलाई विशेष रूपमा सुरक्षित गर्दछ र परम्परागतसँगसँगै राम्रोसँग काम गर्दछ SAST, DAST, र SCA तिनीहरूलाई प्रतिस्थापन गर्नुको सट्टा।
अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू के हुन्?
अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू (ASTTs) विकास र परीक्षणको क्रममा कमजोरीहरूको लागि अनुप्रयोगहरूको मूल्याङ्कन गर्नुहोस्। चलिरहेको सुरक्षा उपकरणहरू भन्दा फरक, तिनीहरू तैनाती अघि समस्याहरू समात्नमा ध्यान केन्द्रित गर्छन्, उत्पादन वातावरणमा जोखिमको सम्भावना कम गर्छन्।
अनुप्रयोग सुरक्षा परीक्षण उपकरणहरूका प्रमुख प्रकारहरू
स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST)
SAST उपकरणहरूले स्रोत कोड, बाइटकोड, वा बाइनरीहरूलाई कार्यान्वयन नगरी विश्लेषण गर्छन्।
- कसरी यो काम गर्दछ: विकासकर्ताहरूले अझै कोडिङ गरिरहेको बेला, SQL इन्जेक्सन वा हार्डकोड गरिएका प्रमाणहरू जस्ता असुरक्षित ढाँचाहरूको लागि कोड स्क्यान गर्दछ।
- लाभ: कमजोरीहरू चाँडै पत्ता लगाउँछ, फिक्स लागत घटाउँछ, र समर्थन गर्दछ OWASP सुरक्षित कोडिङ अभ्यासहरू।
- सीमितता: गलत सकारात्मक उत्पन्न गर्न सक्छ र रनटाइम कमजोरीहरू पत्ता लगाउन सक्दैन।
थप विवरणहरूको लागि, हाम्रो तुलना हेर्नुहोस् SAST vs SCA.
डायनामिक अनुप्रयोग सुरक्षा परीक्षण (DAST)
DAST उपकरणहरूले स्रोत कोडमा पहुँचको आवश्यकता बिना नै चलिरहेको अनुप्रयोगमा वास्तविक-विश्व आक्रमणहरूको नक्कल गर्दछ।
- कसरी यो काम गर्दछ: अनुप्रयोगसँग बाह्य रूपमा अन्तर्क्रिया गर्छ, अन्त्य बिन्दुहरूको जाँच गर्छ र प्रतिक्रियाहरूको विश्लेषण गर्छ।
- लाभ: गलत कन्फिगरेसन, प्रमाणीकरण समस्याहरू, वा इंजेक्शन जोखिमहरू जस्ता रनटाइम त्रुटिहरू पत्ता लगाउँछ। सिफारिस गरिएको NIST बलियो सुरक्षा प्रक्रियाको भागको रूपमा।
- सीमितता: खोजहरूलाई सिधै कोड लाइनहरूमा म्याप गर्दैन, जसले उपचारलाई ढिलो गर्न सक्छ।
थप विवरणहरूको लागि, हाम्रो तुलना हेर्नुहोस् SAST DAST विरुद्ध.
सफ्टवेयर संरचना विश्लेषण (SCA)
SCA उपकरणहरूले खुला-स्रोत कम्पोनेन्टहरूमा जोखिमहरूलाई सम्बोधन गर्छन्, जसले आज धेरैजसो अनुप्रयोगहरूलाई शक्ति दिन्छ।
- कसरी यो काम गर्दछ: निर्भरताहरू स्क्यान गर्दछ र प्रकट गर्दछ (जस्तै,
package.json,requirements.txt) ज्ञात कमजोरीहरू र इजाजतपत्र समस्याहरू पत्ता लगाउन। - लाभ: आपूर्ति शृङ्खला खतराहरूबाट जोगाउँछ, इजाजतपत्र अनुपालन सुनिश्चित गर्दछ, र जस्ता फ्रेमवर्कहरूलाई समर्थन गर्दछ NIST SSDF.
- सीमितता: तेस्रो-पक्ष पुस्तकालयहरूमा मात्र केन्द्रित हुन्छ र अनुकूलन अनुप्रयोग कोडको विश्लेषण गर्दैन।
अन्तरक्रियात्मक अनुप्रयोग सुरक्षा परीक्षण (IAST)
IAST उपकरणहरूले शक्तिहरू संयोजन गर्दछन् SAST र परीक्षण वातावरणमा रनटाइमको समयमा DAST।
- कसरी यो काम गर्दछ: अनुप्रयोगलाई उपकरण बनाउँछ, डेटा कसरी प्रवाह हुन्छ ट्र्याक गर्छ, र सन्दर्भमा कमजोरीहरूलाई मान्य बनाउँछ।
- लाभ: विकासकर्ताहरूको लागि अझ सटीक परिणाम, कम गलत सकारात्मकता र छिटो प्रतिक्रिया प्रदान गर्दछ।
- सीमितता: परीक्षण वातावरण चाहिन्छ र परीक्षणको क्रममा रनटाइम ओभरहेड परिचय गराउन सक्छ।
अनुप्रयोग सुरक्षा उपकरणहरू र परीक्षण उपकरणहरूको तुलना
| उपकरण | उद्देश्य | प्रमुख लाभ | सीमितता |
|---|---|---|---|
| आरएएसपी | कार्यान्वयनको क्रममा वास्तविक समयमा अनुप्रयोगहरूको निगरानी गर्दछ। | शून्य-दिन आक्रमण र शंकास्पद कार्यहरूलाई रोक्छ, रनटाइम रक्षा थप्छ। | रनटाइममा मात्र सुरक्षा गर्छ, पहिले कोडिङ त्रुटिहरूलाई रोक्दैन। |
| रहस्य पत्ता लगाउने | कोडबेसहरूमा API कुञ्जीहरू र पासवर्डहरू जस्ता संवेदनशील डेटा फेला पार्छ। | प्रमाण चुहावट रोक्छ, अनुपालन सुनिश्चित गर्दछ CIS बेन्चमार्कहरू। | गोप्य कुराहरूमा मात्र केन्द्रित, फराकिलो कोड कमजोरीहरू समाधान गर्दैन। |
| CSPM | क्लाउड कन्फिगरेसनहरू स्क्यान र व्यवस्थापन गर्दछ। | गलत कन्फिगरेसनहरू पत्ता लगाउँछ, OWASP शीर्ष १० लागू गर्छ standards. | क्लाउड स्रोतहरूमा सीमित, अनुप्रयोग तर्कलाई समेट्दैन। |
| SAST | स्रोत कोड वा बाइनरीहरूलाई कार्यान्वयन नगरी विश्लेषण गर्दछ। | विकासको सुरुवातमा समस्याहरू पत्ता लगाउँछ, सुरक्षित कोडिङ अभ्यासहरूलाई समर्थन गर्दछ। | रनटाइम समस्याहरूमा झूटा सकारात्मकता उत्पन्न गर्न सक्छ, दृश्यता नहुन सक्छ। |
| DAST | चलिरहेका अनुप्रयोगहरूमा आक्रमणहरूको नक्कल गर्दछ। | रनटाइम कमजोरीहरू फेला पार्छ, स्रोत कोड बिना काम गर्छ। | कोड लाइनहरूमा सिधै नक्सा गर्दैन, स्रोतमा फिक्सिङको लागि कम उपयोगी। |
| SCA | कमजोरी र जोखिमहरूको लागि खुला-स्रोत निर्भरताहरू स्क्यान गर्दछ। | आपूर्ति श्रृंखलाको सुरक्षा गर्दछ, इजाजतपत्र र अनुपालन व्यवस्थापन सुनिश्चित गर्दछ। | तेस्रो-पक्ष कम्पोनेन्टहरूमा सीमित, अनुकूलन अनुप्रयोग कोडमा होइन। |
| IAST | परीक्षण वातावरणमा स्थिर र गतिशील परीक्षण संयोजन गर्दछ। | सन्दर्भमा कमजोरीहरूलाई प्रमाणित गर्छ, गलत सकारात्मकताहरूलाई कम गर्छ। | रनटाइम परीक्षण सेटअप आवश्यक छ, परीक्षणको समयमा कार्यसम्पादनमा असर पार्न सक्छ। |
| एआई-एसपीएम | एआई मोडेलहरू, एजेन्टहरू, र MCP जडानहरू पत्ता लगाउँछ र सुरक्षित गर्छ। | एआई-विशिष्ट ब्लाइन्ड स्पटहरू (स्लोप्सक्वाटिंग, भ्रमित निर्भरता) बन्द गर्दछ, एआई-बीओएम उत्पादन गर्दछ। | एआई तहमा केन्द्रित; सँगसँगै राम्रोसँग काम गर्छ SAST/DAST/SCA. |
सबैलाई एकसाथ ल्याउने: सही अनुप्रयोग सुरक्षा उपकरणहरू छनौट गर्ने
प्रत्येक अनुप्रयोग सुरक्षा उपकरणहरू र अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू माथि सूचीबद्ध गरिएकोले विशेष भूमिका खेल्छ। उदाहरणका लागि, SAST विकासकर्ताहरूलाई कोडिङ त्रुटिहरू चाँडै पत्ता लगाउन मद्दत गर्छ, जबकि DAST ले चलिरहेका अनुप्रयोगहरूमा आक्रमणहरूको नक्कल गर्छ। SCA खुला-स्रोत जोखिमहरूमा केन्द्रित हुन्छ, र RASP ले उत्पादनमा प्रत्यक्ष सुरक्षा प्रदान गर्दछ। गोप्य पत्ता लगाउनेले प्रमाणहरू सुरक्षित गर्दछ, र CSPM ले क्लाउड वातावरण सुरक्षित गर्दछ।
यद्यपि, यी अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू र रनटाइम सुरक्षा उपकरणहरू पनि सीमितताहरूसँग आउँछन्। केहीले धेरै गलत सकारात्मकताहरू उत्पन्न गर्छन्, अरूले केवल रनटाइममा ध्यान केन्द्रित गर्छन्, र धेरैले आधुनिकमा एकीकरण बिना साइलोमा काम गर्छन्। विकास प्रक्रियाहरू। यो खण्डीकरणले टोलीहरूलाई दृश्यता कायम राख्न, मुद्दाहरूलाई प्राथमिकता दिन र द्रुत रिलीज चक्रहरूसँग तालमेल राख्न गाह्रो बनाउँछ।
त्यसकारण, बलियो सुरक्षा स्थिति निर्माण गर्न, धेरै समाधानहरूलाई एकीकृत रणनीतिमा संयोजन गर्न आवश्यक छ। एकीकृत गर्ने संस्थाहरू अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू रनटाइम सुरक्षा, गोप्य व्यवस्थापन, र क्लाउड सुरक्षाको साथ, विरुद्ध थप पूर्ण रक्षा प्राप्त गर्दछ सुरक्षा कमजोरीहरू सफ्टवेयर विकास जीवनचक्र भरि।
साथै, उपकरणहरूको प्याचवर्क व्यवस्थापन गर्नाले जटिलता र लागत बढ्छ। यही कारणले गर्दा धेरै टोलीहरू अल-इन-वन प्लेटफर्महरू जसले यी क्षमताहरूलाई एकीकृत गर्दछ, सुसंगत रिपोर्टिङ प्रदान गर्दछ, र सिधै फिट हुन्छ CI/CD pipelines.
तपाईंको एप्लिकेसन सुरक्षा आवश्यकताहरूको लागि Xygeni किन छनौट गर्ने?
Xygeni ले बिन्दु समाधानहरू भन्दा बाहिर जान्छ र एक प्रस्ताव गर्दछ अल-इन-वन एप्लिकेसन सुरक्षा प्लेटफर्म जसले विकासदेखि उत्पादनसम्म आफ्ना अनुप्रयोगहरू सुरक्षित गर्न टोलीहरूलाई आवश्यक पर्ने प्रत्येक उपकरणलाई एकताबद्ध गर्दछ। खण्डित समाधानहरू व्यवस्थापन गर्नुको सट्टा, Xygeni ले तिनीहरूलाई एकै ठाउँमा ल्याउँछ:
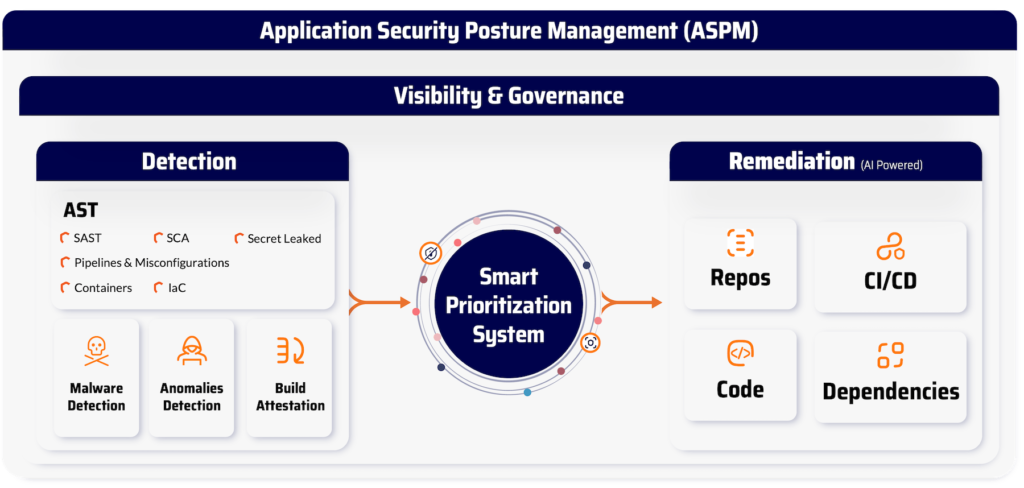
- स्थिर र गतिशील स्क्यानहरू → नेटिभ SAST, DAST, र IAST विकास कार्यप्रवाहमा निर्मित स्क्यानिङ।
- सफ्टवेयर आपूर्ति श्रृंखला सुरक्षा → निरन्तर SCA खुला-स्रोत निर्भरताहरूको लागि, शोषणयोग्यता अन्तर्दृष्टि र पहुँचयोग्यता विश्लेषणको साथ।
- गोप्य सुरक्षा → भण्डारहरूमा प्रमाणहरूको उन्नत पत्ता लगाउने र व्यवस्थापन गर्ने र pipelines.
- रनटाइम सुरक्षा → आरएएसपी र वास्तविक समयमा शंकास्पद व्यवहार रोक्न विसंगति पत्ता लगाउने।
- क्लाउड सुरक्षा → CSPM गलत कन्फिगरेसनहरू पहिचान गर्न र क्लाउड-नेटिभ वातावरणहरू सुरक्षित गर्न।
- एआई सुरक्षा → एआई इन्भेन्टरी र एआई ट्राइजले प्रत्येक एआई मोडेल, एजेन्ट, र एमसीपी जडानलाई नक्सा बनाउँछ SDLC, र निष्कर्षहरूमा AI-संचालित निर्णय, जरुरीता, र जटिलता स्कोरिङ लागू गर्नुहोस्, ताकि AI-उत्पन्न कोडले अन्य कुनै पनि चीज जस्तै छानबिन पाउँछ। pipeline.
Xygeni लाई कभरेज मात्र होइन, तर कसरी काम गर्छ:
- नेटिभ स्क्यानिङ → विकासकर्ता कार्यप्रवाहमा सिधै निर्मित र CI/CD pipelines, कुनै प्याचवर्क एकीकरण आवश्यक छैन।
- प्राथमिकीकरण फनेल → पहुँचयोग्यता र शोषणयोग्यताको आधारमा कमजोरीहरूलाई फिल्टर गरेर टोलीहरूलाई वास्तवमै महत्त्वपूर्ण जोखिमहरूमा केन्द्रित गर्दछ।
- Guardrails → उत्पादनमा पुग्नु अघि नै जोखिमपूर्ण निर्माणहरू तोड्दै, सुरक्षा नीतिहरू स्वचालित रूपमा लागू गर्नुहोस्।
- एकीकृत Dashboard → सफ्टवेयर विकास जीवनचक्रमा कमजोरीहरू, गलत कन्फिगरेसनहरू, र खतराहरूको लागि सत्यको एकल स्रोत प्रदान गर्दछ।
Xygeni सँग, विकास र सुरक्षा टोलीहरूले शक्ति प्राप्त गर्छन् सुरक्षा कमजोरीहरू छिटो पहिचान गर्नुहोस्, प्राथमिकता दिनुहोस्, र समाधान गर्नुहोस् उत्पादकता उच्च राख्दै। यो केवल उपकरणहरूको संग्रह मात्र होइन, तर आधुनिक अनुप्रयोगहरूलाई अन्त्यदेखि अन्त्यसम्म सुरक्षित गर्न डिजाइन गरिएको प्लेटफर्म हो।
प्राय: सोधिने प्रश्नहरू (अकसर गरेमा)
अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू के हो?
अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू (ASTTs) सफ्टवेयर समाधानहरू हुन् जसले तैनाती अघि सुरक्षा कमजोरीहरू पत्ता लगाउन अनुप्रयोगहरूको विश्लेषण गर्दछ। तिनीहरू समावेश छन् SAST, DAST, SCA, र IAST, प्रत्येक विकासको विभिन्न चरणहरूमा केन्द्रित छ। तिनीहरूको लक्ष्य विकासकर्ताहरू र सुरक्षा टोलीहरूलाई जीवनचक्रको सुरुमा कमजोरीहरू फेला पार्न र समाधान गर्न मद्दत गर्नु हो।
अनुप्रयोग सुरक्षा परीक्षणको लागि कुन उपकरण सिफारिस गरिन्छ?
सही उपकरण तपाईंको वातावरण र आवश्यकताहरूमा निर्भर गर्दछ। SAST विकासको क्रममा असुरक्षित कोड समात्न सिफारिस गरिन्छ, जबकि DAST रनटाइम परीक्षणको लागि आदर्श हो। धेरै संस्थाहरूले दुवैलाई संयोजन गर्छन् SCA पूर्ण कभरेज प्राप्त गर्न आपूर्ति श्रृंखला सुरक्षाको लागि।
के वेब अनुप्रयोग मूल्याङ्कन सुरक्षा उपकरण हो?
वेब अनुप्रयोग मूल्याङ्कन आफैंमा एउटा उपकरण होइन तर जोखिमहरूको मूल्याङ्कन गर्न अनुप्रयोग सुरक्षा परीक्षण उपकरणहरू प्रयोग गर्ने प्रक्रिया हो। यसमा सामान्यतया दौड समावेश हुन्छ SAST, DAST, र वेब अनुप्रयोगहरूमा कमजोरीहरू उजागर गर्न म्यानुअल समीक्षाहरू। लक्ष्य भनेको आक्रमणकारीहरूले गर्नु अघि नै त्रुटिहरू पत्ता लगाएर वेब अनुप्रयोग सुरक्षालाई बलियो बनाउनु हो।
क्लाउडको लागि सबैभन्दा राम्रो गतिशील अनुप्रयोग सुरक्षा परीक्षण उपकरण के हो?
क्लाउड-नेटिभ वातावरणको लागि उत्तम DAST उपकरण त्यो हो जुन निर्बाध रूपमा एकीकृत हुन्छ CI/CD pipelineकन्टेनराइज्ड डिप्लोयमेन्टहरू भएका s र स्केलहरू। आधुनिक DAST समाधानहरूले वास्तविक समयमा API, माइक्रोसर्भिसेसहरू, र सर्भरलेस अनुप्रयोगहरू स्क्यान गर्न सक्छन्। मुख्य कुरा भनेको क्लाउड विकास प्रक्रियाहरूलाई ढिलो नगरी कार्ययोग्य अन्तर्दृष्टि प्रदान गर्ने उपकरण छनौट गर्नु हो।
कुन उपकरणको लागि सिफारिस गरिन्छ? enterprise अनुप्रयोग सुरक्षा परीक्षण?
Enterpriseसामान्यतया अनुप्रयोग सुरक्षा परीक्षण उपकरणहरूको मिश्रण अपनाउँछन् (SAST, DAST, SCA, र IAST) जीवनचक्रका विभिन्न चरणहरू समेट्न। सिफारिस गरिएको दृष्टिकोण भनेको समाधानहरू छनौट गर्नु हो जुन एकीकृत हुन्छन् CI/CD pipelines, कम झूटा सकारात्मकताका साथ सही परिणामहरू प्रदान गर्दछ, र धेरै अनुप्रयोगहरूमा स्केल गर्दछ।
के एप्लिकेसन सुरक्षाले एआई-उत्पन्न कोड र एआई कोडिङ उपकरणहरूलाई समेट्छ?
बढ्दो रूपमा, हो। AI-SPM उपकरणहरूले अहिले विश्वभर चलिरहेका AI मोडेलहरू, एजेन्टहरू, र MCP जडानहरू पत्ता लगाउँछन् र सुरक्षित गर्छन्। SDLC, जबकि एआई ट्राइजले निष्कर्षहरूमा एआई-संचालित विश्लेषण लागू गर्दछ त्यसैले एआई-उत्पन्न कोड र परम्परागत अनुप्रयोग कोड दुवै समान कठोरताका साथ मूल्याङ्कन गरिन्छ।

