






अनुप्रयोगहरूलाई सुरक्षित राख्नु पहिलेभन्दा धेरै महत्त्वपूर्ण छ। 2024 मा, माथि ५४,००० नयाँ CVE हरू प्रकाशित भएका थिए, जुन एक रेकर्ड तोड्ने संख्या हो। यो वृद्धिले आक्रमणको सतह कति छिटो बढिरहेको छ भनेर देखाउँछ, विशेष गरी आधुनिक एपहरू खुला-स्रोत कोड र तेस्रो-पक्ष प्याकेजहरूमा बढी निर्भर हुने भएकाले। त्यसैले स्का विरुद्ध sast बहस केवल प्राविधिक मात्र होइन, यो रणनीतिक पनि हो। सुरक्षा-मन भएका टोलीहरूले एकलाई अर्कोमाथि रोज्नुको सट्टा दुवै प्रयोग गर्छन्। SAST तपाईंको आफ्नै कोडमा बगहरू र त्रुटिहरू चाँडै पत्ता लगाउँछ। SCA उत्पादनमा अवतरण गर्नु अघि निर्भरताहरूमा समस्याहरू ट्र्याक गर्दछ। फरक उपकरणहरू, फरक तहहरू, तर सँगै, तिनीहरूले वास्तविक खाडलहरू बन्द गर्छन्।
यस गाइडमा, हामी बीचको भिन्नताहरू तोड्छौं sast र स्का, तिनीहरू कसरी सँगसँगै काम गर्छन्, र कसरी जाइगेनी DevSecOps को लागि निर्मित एकल प्लेटफर्ममा तिनीहरूलाई एकीकृत गर्दछ।
के हो SAST?
स्थिर आवेदन सुरक्षा परीक्षण (SAST) तपाईंको स्वामित्व कोडको लागि प्रारम्भिक चेतावनी प्रणाली हुनु जस्तै हो। स्रोत कोड, बाइटकोड, र बाइनरीहरू स्क्यान गरेर, SAST समस्या बन्नुभन्दा धेरै अघि नै कमजोरीहरू पहिचान गर्दछ। उदाहरणका लागि, यसले SQL इन्जेक्सन जस्ता समस्याहरूलाई फ्ल्याग गर्दछ वा क्रस-साइट स्क्रिप्टिङ (XSS) कोड अझै विकासमा रहेको बेला।
को प्रमुख लाभहरू SAST:
- प्रारम्भिक पत्ता लगाउने: कमजोरीहरू चाँडै पत्ता लगाउँछ, पछि समाधानहरूमा समय र पैसा बचत गर्छ।
- विस्तृत कभरेज: सबै अनुकूलन कोडहरू राम्ररी जाँच गर्छ, निश्चित गर्छ कि केहि पनि छुटेको छैन।
- वास्तविक-समय प्रतिक्रिया: विकासकर्ताहरूलाई लेख्दा मार्गदर्शन गर्दछ, जसले गर्दा कोडको गुणस्तर राम्रो हुन्छ।
- कोड गुणस्तर सुधार: मर्मतसम्भारमा सुधार गर्दै सुरक्षा बढाउँछ।
आधुनिक SAST उपकरणहरू द्रुत गतिमा विकसित भइरहेका छन्। प्रभावकारी रहनको लागि, तिनीहरूले SQLi वा XSS जस्ता समस्याहरू पत्ता लगाउनु मात्र पर्दैन, तर वास्तवमा के शोषणयोग्य छ भनेर प्राथमिकता दिनु र विकासकर्ताहरूलाई वास्तविक-समय मार्गदर्शन प्रदान गर्नु पनि पर्छ। यो त्यहीं हो जहाँ Xygeni जस्ता उपकरणहरू फरक देखिन्छन्, तर हामी तल यसलाई विस्तृत रूपमा समेट्नेछौं।
के हो SCA?
यसैबीच, सफ्टवेयर संरचना विश्लेषण (SCA) तेस्रो-पक्ष र खुला-स्रोत निर्भरताहरूमा जोखिम व्यवस्थापन गर्ने बारे हो। आधुनिक अनुप्रयोगहरू खुला-स्रोत कम्पोनेन्टहरूमा धेरै निर्भर छन् - प्रायः ९०% सम्म -SCA कमजोरीहरू र इजाजतपत्र मुद्दाहरूको ट्रयाक राख्नको लागि महत्त्वपूर्ण हुन्छ।
को प्रमुख लाभहरू SCA:
- निर्भरता व्यवस्थापन: तपाईंको सफ्टवेयरको सामग्रीको बिल राख्छ (SBOM) अद्यावधिक।
- जोखिम पत्ता लगाउने: डाटाबेसहरू प्रयोग गरेर समस्याहरूलाई फ्ल्याग गर्दछ जस्तै NVD or OpenSSF.
- लाइसेन्स अनुपालन: खुला स्रोत इजाजतपत्र आवश्यकताहरू पूरा गर्न मद्दत गर्दछ।
- सक्रिय अलर्टहरू: लुकेका जोखिमहरूबाट बच्न पुरानो कम्पोनेन्टहरू फेला पार्छ।
बाह्य निर्भरताहरूमा कमजोरीहरू समाधान गरेर, SAST र SCA बलियो अनुप्रयोग सुरक्षा प्रदान गर्न सँगै राम्रोसँग काम गर्नुहोस्। साथै, तुलना SCA vs SAST अनुप्रयोग सुरक्षा चुनौतीहरूको विभिन्न भागहरूलाई प्रभावकारी रूपमा सम्बोधन गर्दै, यी उपकरणहरूले कसरी एकअर्कालाई समर्थन गर्छन् भनेर देखाउँछ।
SAST vs SCA: अनुप्रयोग सुरक्षामा मुख्य भिन्नताहरू
| पक्ष | SAST | SCA |
|---|---|---|
| प्राथमिक फोकस | स्वामित्व स्रोत कोड | खुला-स्रोत र तेस्रो-पक्ष निर्भरताहरू |
| समय | विकास चरणमा सबैभन्दा राम्रो प्रयोग गरिन्छ | तैनाथी अघि र पछि निरन्तर अनुगमन |
| जोखिमका प्रकारहरू | कोडिङ त्रुटिहरू पत्ता लगाउँछ (जस्तै, SQL इंजेक्शन, XSS) | बाह्य पुस्तकालयहरू र प्याकेजहरूमा ज्ञात कमजोरीहरू पहिचान गर्दछ |
| स्कोप | घरभित्र लेखिएको अनुकूलन कोडको विश्लेषण गर्छ | कोडबेसमा भएका सबै प्रत्यक्ष र ट्रान्जिटिभ निर्भरताहरू स्क्यान गर्दछ |
| उत्तम प्रयोग केस | स्वामित्व अनुप्रयोगहरू सुरक्षित गर्दै | खुला स्रोत र तेस्रो-पक्ष सफ्टवेयर कम्पोनेन्टहरूमा जोखिम व्यवस्थापन |
| विकासमा प्रभाव | वास्तविक-समय प्रतिक्रिया मार्फत सुरक्षित कोडिङ अभ्यासहरू सुधार गर्दछ | अनुपालन सुनिश्चित गर्दछ र अप्रमाणित बाह्य स्रोतहरूबाट जोखिमहरू कम गर्दछ |
यस तुलनाले देखाउँछ, SAST र SCA फरक सेवा गर्नुहोस् तर सँगै राम्रोसँग काम गर्नुहोस्। तिनीहरूलाई सँगै प्रयोग गर्नाले तपाईंको सुरक्षा रणनीतिमा कुनै पनि खाडल सुनिश्चित हुँदैन।
तिमी किन आवश्यक दुबै SAST र SCA
मध्ये एक रोज्नुको सट्टा SCA vs SAST, बहुस्तरीय रक्षा सिर्जना गर्न दुवैको लाभ उठाउनुहोस्। यहाँ कारण छ:
- बृहत् संरक्षण: SAST अनुकूलन कोड समेट्छ, जबकि SCA तेस्रो-पक्ष निर्भरताहरू सुरक्षित गर्दछ।
- कम आक्रमण सतह: सँगै, तिनीहरूले तपाईंको अनुप्रयोगहरूमा कमजोर ठाउँहरू हटाउँछन्।
- क्षमता: सुव्यवस्थित कार्यप्रवाहले कमजोरीहरूलाई छिटो समाधान गर्न मद्दत गर्दछ।
सुरक्षित अनुप्रयोगहरू निर्माण गर्ने बारेमा गहिरो जानकारीको लागि, यो विस्तृत अन्वेषण गर्नुहोस् OWASP सुरक्षित कोडिङ अभ्यास गाइड, DevSecOps पेशेवरहरूको लागि एक बहुमूल्य स्रोत। साथै, तपाईं हाम्रो SafeDev टक एपिसोड हेर्न सक्नुहुन्छ SCA vs SAST - बलियो सुरक्षाको लागि तिनीहरू कसरी एकअर्काका पूरक हुन्छन्?
किन SAST र SCA २०२५ मा कुरा: आधुनिक अनुप्रयोग सुरक्षालाई सन्दर्भ चाहिन्छ
आज सुरक्षा टोलीहरूले बगहरू ठीक गर्ने मात्र होइनन्। तिनीहरू महत्वपूर्ण सुरक्षा पनि गरिरहेका छन् pipelines, खुला-स्रोत निर्भरताहरूमा जोखिम व्यवस्थापन गर्ने, र बढ्दो नियमहरूको पालना गर्ने।
शुरुमा 2025 मा, ८०% भन्दा बढी कोडबेसहरूमा ज्ञात खुला स्रोत कमजोरीहरू छन्, उद्योग रिपोर्ट अनुसार। र संग नयाँ कोडको ३०-५०% एआई-सहायता प्राप्त कोडिङको हिस्सा हुने अनुमान गरिएको छ। केही संस्थाहरूमा, के सुरक्षित छ र के छैन भनेर ट्र्याक गर्न गाह्रो हुँदै गइरहेको छ।
यसैबीच, NIS2, DORA, र नयाँ SEC नियमहरू जस्ता नियमहरू सुरक्षा ट्रेसेबिलिटीलाई केवल राम्रो चीज मात्र नभई अनिवार्य बनाइरहेका छन्।
जस्तै उच्च-प्रोफाइल आपूर्ति श्रृंखला आक्रमणहरू थप्नुहोस् xz उपयोगिताहरू or ctx, र यो स्पष्ट छ: AppSec गर्ने पुरानो तरिका पर्याप्त छैन।
यसैले स्का र sast वैकल्पिक छैनन्। सँगै प्रयोग गर्दा, तिनीहरूले टोलीहरूलाई स्वामित्व र तेस्रो-पक्ष जोखिम दुवैमा दृश्यता दिन्छन्। अब मुख्य कुरा तिनीहरूलाई विकासकर्ताहरूले वास्तवमा प्रयोग गर्ने कार्यप्रवाहमा संयोजन गर्नु हो।
जाइगेनी: एकीकृत SAST र SCA समाधान
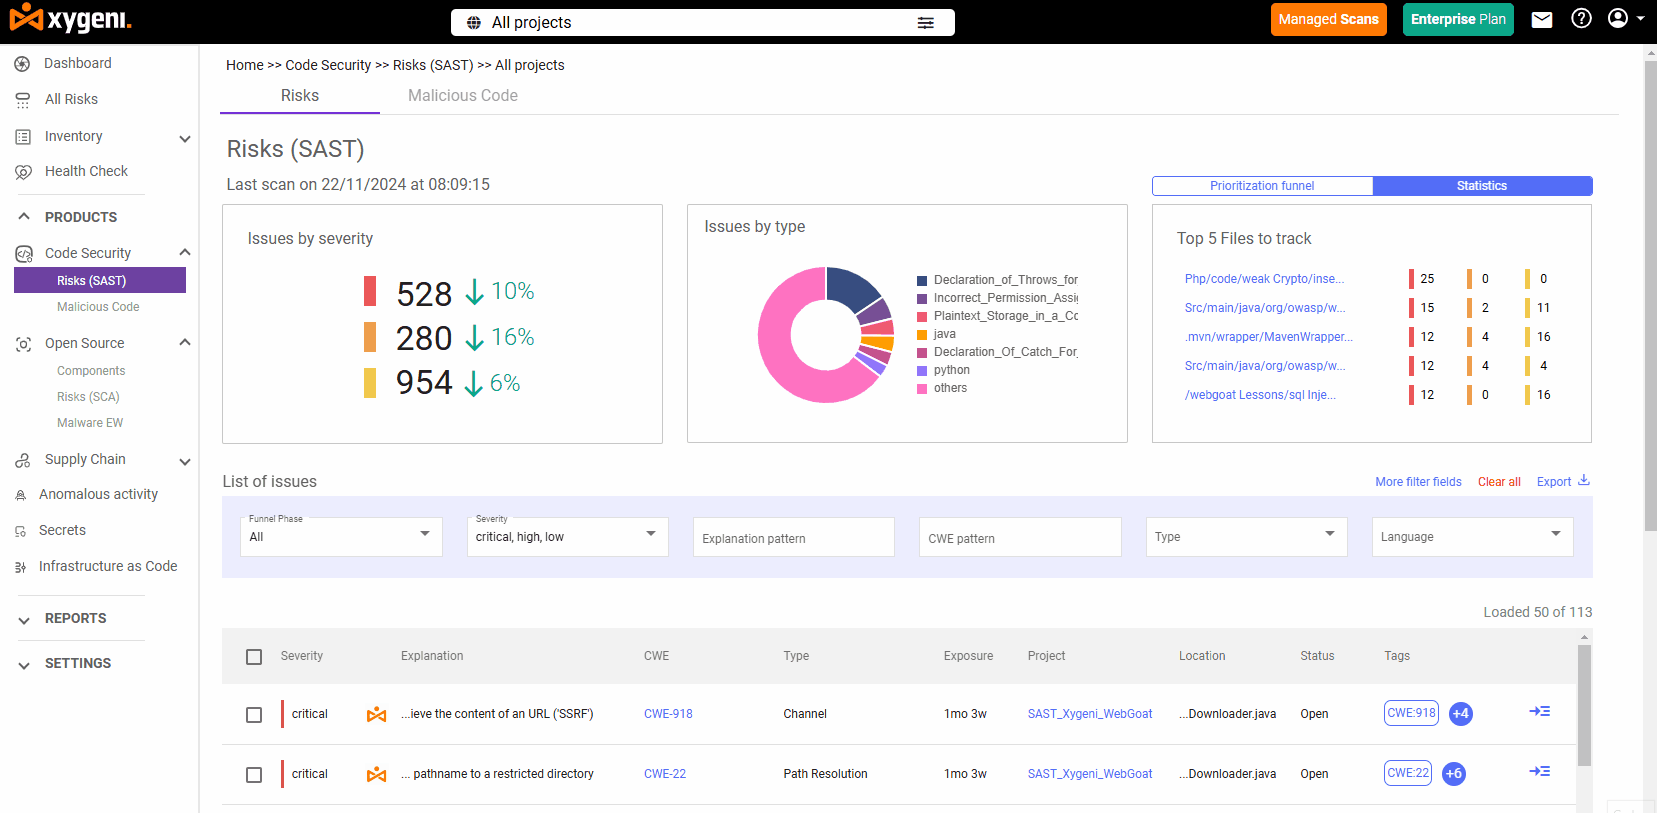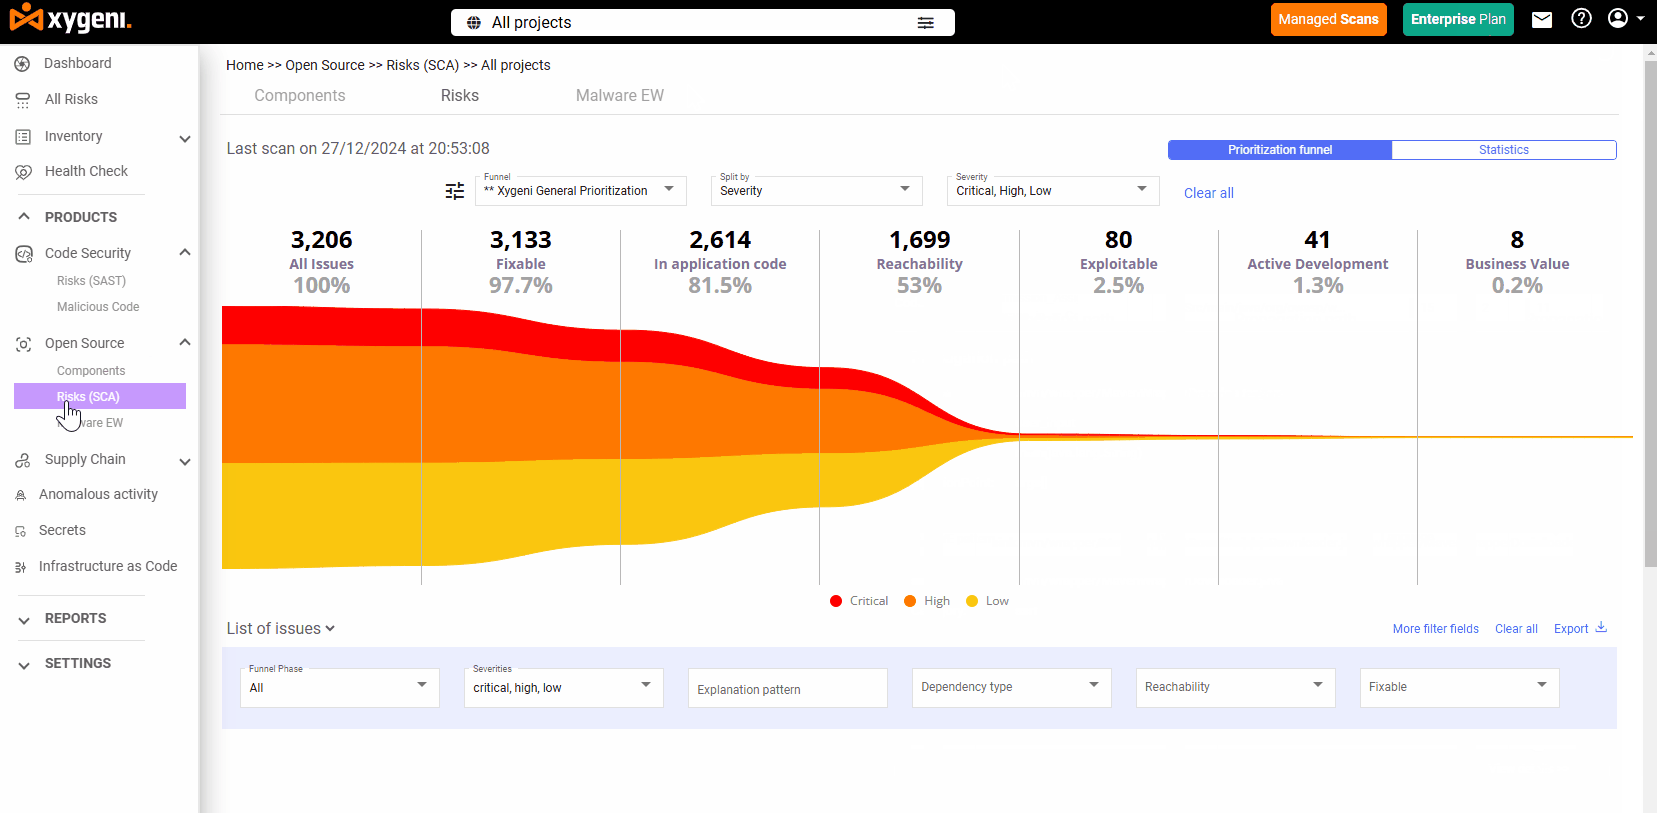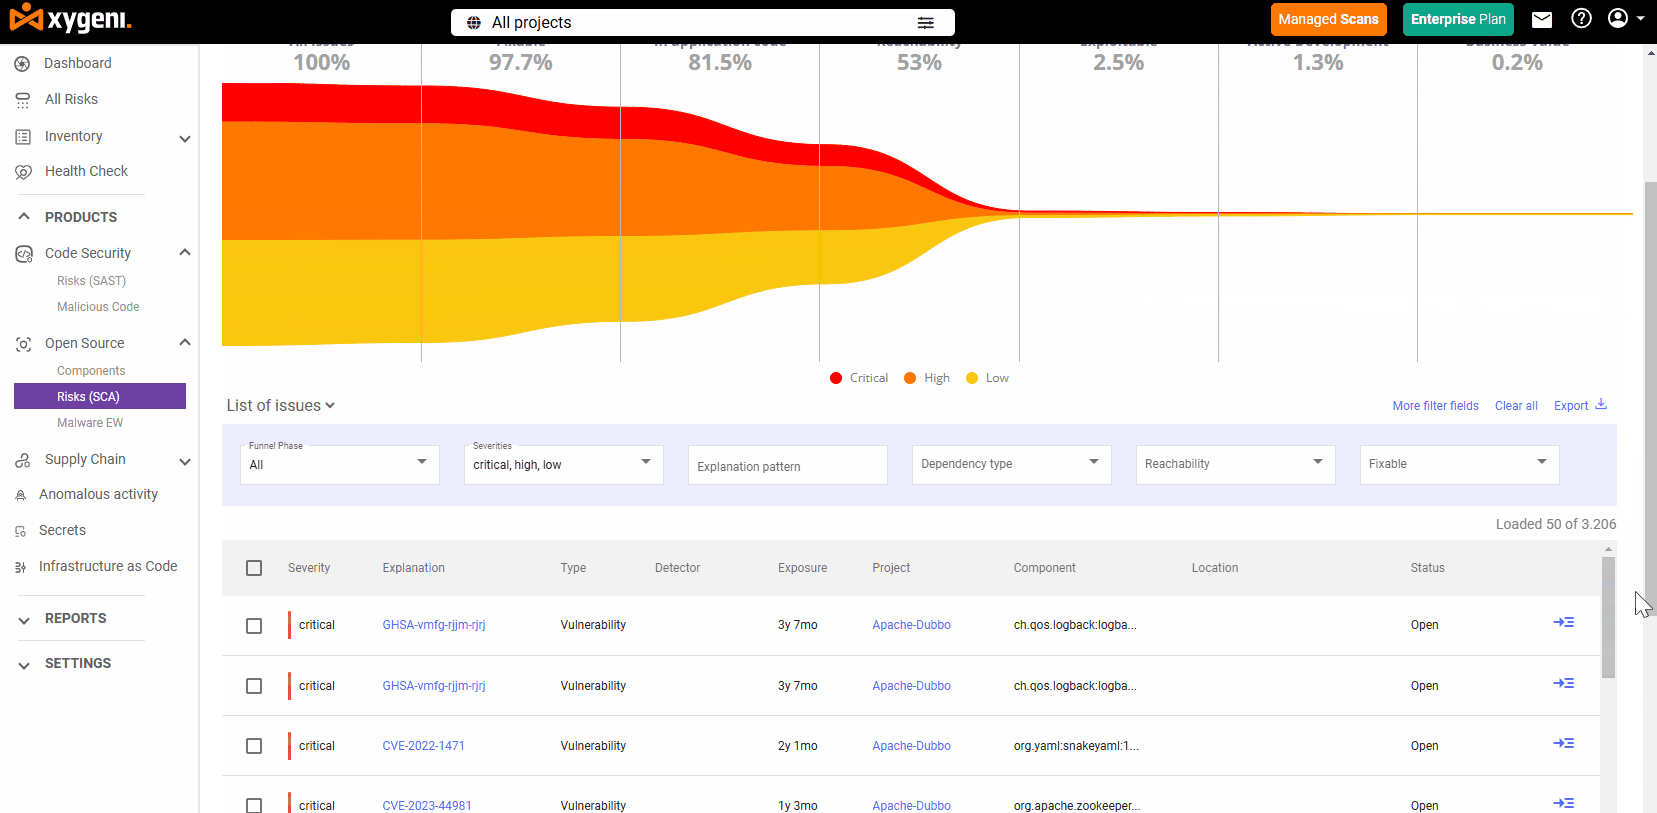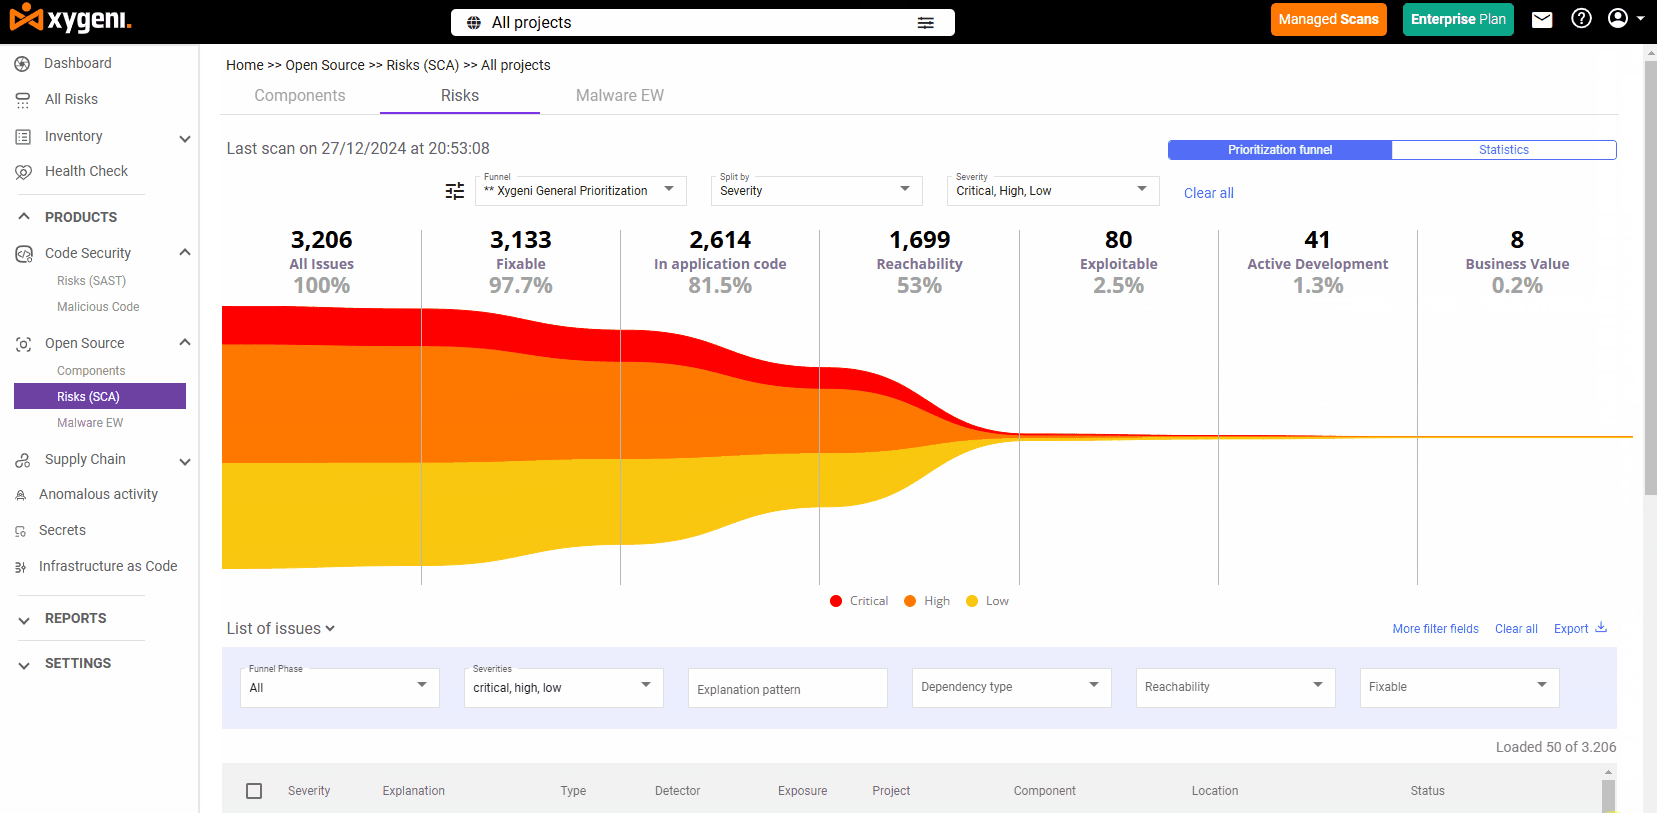
सुरक्षा टोलीहरू प्रायः बीचमा निर्णय गर्न संघर्ष गर्छन् SAST vs SCAतर वास्तविकता यो हो कि दुवै आवश्यक छन्। SAST vs SCA प्रतिस्पर्धा होइन, यो साझेदारी हो। जबकि SAST सुरक्षा त्रुटिहरूको लागि स्वामित्व कोडको विश्लेषण गर्दछ, SCA ज्ञात कमजोरीहरूको लागि खुला-स्रोत र तेस्रो-पक्ष कम्पोनेन्टहरू स्क्यान गर्दछ।
Xygeni संयोजन गर्दछ SAST र SCA DevSecOps कार्यप्रवाहमा फिट हुन डिजाइन गरिएको एउटा एकीकृत प्लेटफर्ममा। यो दृष्टिकोणले अनुकूलन कोडको विश्लेषणदेखि खुला स्रोत जोखिमहरू व्यवस्थापन गर्नेसम्म सम्पूर्ण विकास प्रक्रियामा सुरक्षा सुनिश्चित गर्दछ।
सक्रिय SAST: सुरुदेखि नै स्वामित्व कोड सुरक्षित गर्दै
Xygeni को स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST) ले तपाईंको स्वामित्व कोड लेखिएको क्षणदेखि नै विश्लेषण गर्दछ, महत्वपूर्ण सुरक्षा त्रुटिहरूको लागि स्रोत कोड, बाइटकोड, र बाइनरीहरू स्क्यान गर्दै।
पत्ता लागेका प्रमुख खतराहरू समावेश छन्:
- SQL इंजेक्शन, क्रस-साइट स्क्रिप्टिङ (XSS), र कमाण्ड इंजेक्शन
- बफर ओभरफ्लो जस्ता मेमोरी व्यवस्थापन त्रुटिहरू
- असुरक्षित प्रमाणीकरण तर्क र डेटा एक्सपोजर
- ransomware, spyware, वा backdoors जस्ता अस्पष्ट वा दुर्भावनापूर्ण कोडहरू
तर जाइगेनीलाई फरक बनाउने कुरा केवल पत्ता लगाउनु मात्र होइन, प्राथमिकता निर्धारण गर्नु हो।
बेन्चमार्क-प्रमाणित शुद्धता
जाइगेनी-SAST आधिकारिक प्रयोग गरेर परीक्षण गरिएको थियो OWASP बेन्चमार्क, जहाँ यो हासिल भयो:
- १००% साँचो सकारात्मक दर SQLi र XSS जस्ता सबै प्रमुख कोटीहरूमा
- A न्यून १६.७% गलत सकारात्मक दर, CodeQL, Semgrep, र SonarQube जस्ता उपकरणहरू भन्दा राम्रो प्रदर्शन गर्दै
- कमजोर इन्क्रिप्शन र असुरक्षित कुकी पत्ता लगाउने जस्ता महत्वपूर्ण क्षेत्रहरूमा उत्तम स्कोरहरू
यी नतिजाहरूले देखाउँछन् कि Xygeni ले वास्तविक खतराहरू समात्छ, र तपाईंको टोलीको समय कोलाहलमा बर्बाद गर्नबाट जोगाउँछ।
अटोफिक्स र CI/CD एकीकरण
रिजोलुसनलाई गति दिन, Xygeni को AI-संचालित स्वतः समाधान:
- वास्तविक समयमा सुरक्षित कोड परिवर्तनहरू सुझाव दिन्छ।
- स्वचालित रूपमा उत्पन्न गर्दछ pull requests सन्दर्भ-सचेत प्याचहरूसँग
- सिधै तपाईंको भित्र चल्छ CI/CD रिलिजहरू अवरुद्ध नगरी कार्यप्रवाहहरू
यसको अर्थ तपाईंको टोलीले विकासलाई ढिलो नगरी उत्पादनमा लाग्नुभन्दा पहिले नै कमजोरीहरूलाई चाँडै समाधान गर्छ।
डिजाइन द्वारा विकास-मैत्री
- एक-लाइन CLI स्थापना
- पूर्ण SCM एकीकरण (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- JSON, SARIF, CSV, Markdown मा आउटपुट
- YAML मा अनुकूलन नियम समर्थन
- इनलाइन PR एनोटेसनहरू र guardrails
Xygeni सँग, SAST शून्य घर्षणको साथ, पत्ता लगाउने देखि उपचार सम्म, तपाईंको सुरक्षित विकास जीवनचक्रको एक निर्बाध भाग बन्छ।
बुद्धिमान SCA: खुला स्रोत निर्भरताहरूको सुरक्षा
आधुनिक अनुप्रयोगहरू पहिलेभन्दा बढी खुला स्रोतमा निर्भर हुन्छन्, तर त्यससँगै जोखिम पनि आउँछ। हालैका अध्ययनहरूले देखाउँछन् कि ७४% कोडबेसहरूमा उच्च-जोखिमयुक्त खुला-स्रोत घटकहरू हुन्छन्, अनि त्यो ती कम्पोनेन्टहरू मध्ये ९१% कम्तिमा १० संस्करण पछाडि छन्। उचित दृश्यता र नियन्त्रण बिना, तपाईंले कमजोरीहरूलाई सिधै उत्पादनमा पठाउन सक्नुहुन्छ।
Xygeni को सफ्टवेयर संरचना विश्लेषण (SCA) CVE हरूलाई सूचीबद्ध गर्नुभन्दा धेरै पर जान्छ। यसले तपाईंको तेस्रो-पक्ष इकोसिस्टममा वास्तविक-समय, बुद्धिमान सुरक्षा तह प्रदान गर्दछ।
CVE हरू भन्दा बाहिर उन्नत पत्ता लगाउने
Xygeni ले सबै निर्भरताहरू, प्रत्यक्ष र ट्रान्जिटिभ, र फ्ल्यागहरू स्क्यान गर्दछ:
- NVD, OSV, GitHub सल्लाहकार र अन्य प्रयोग गरेर ज्ञात कमजोरीहरू
- पुराना प्याकेजहरू छुटेका प्याचहरू सहित
- असामान्य वा दुर्भावनापूर्ण व्यवहार प्याकेजमा स्क्रिप्टहरू स्थापना गर्नुहोस्
- टाइपोस्क्वाटि, निर्भरता भ्रम, र खुला आन्तरिक प्याकेजहरू
- संदिग्ध ढाँचाहरू लिङ्क गरिएका छन् स्पाइवेयर, रन्समवेयर, र ब्याकडोरहरू
पहुँचयोग्यता र शोषणयोग्यता: के महत्त्वपूर्ण छ त्यसमा ध्यान केन्द्रित गर्नुहोस्
तपाईंलाई अलर्टहरूले भर्नुको सट्टा, Xygeni ले प्रयोग गर्दछ पहुँचयोग्यता विश्लेषण कुन कमजोरीहरू वास्तवमा छन् भनेर देखाउन प्रयोग तपाईंको आवेदनमा:
- कार्यान्वयन मार्गहरू र कल ग्राफहरू ट्र्याक गर्दछ
- निम्न आधारमा कमजोरीहरूलाई प्राथमिकता दिन्छ ईपीएसएस (शोषण भविष्यवाणी स्कोरिङ प्रणाली)
- झूटा सकारात्मकतालाई ७०% सम्म घटाउँछ
- पहुँचयोग्य र प्रयोग नगरिएको कोड मार्गहरू बीच भिन्नता छुट्याउँछ
यसले तपाईंको टोलीलाई केवल शोषणयोग्य जोखिमहरू, समय बचत गर्दै र आवाज कम गर्दै।
स्वचालित उपचार CI/CD
कमजोर निर्भरताहरू समाधान गर्न म्यानुअल हुनु पर्दैन। Xygeni ले यो प्रक्रियालाई निम्नसँग स्वचालित बनाउँछ:
- तत्काल समाधान सुझावहरू तपाईंको कार्यप्रवाहमा सिधै
- थोक अटोफिक्स: एउटै कार्यमा धेरै निर्भरता अपग्रेडहरू लागू गर्नुहोस्
- स्वतः उत्पन्न गरिएको pull requests सुरक्षित प्याच संस्करणहरूसँग
- पूर्ण CI/CD निरन्तर सुरक्षाको लागि एकीकरण
अब लगहरू खोज्नु वा प्याच संस्करणहरू जगलिंग गर्नु पर्दैन, केवल द्रुत, लक्षित उपचार जहाँ यो महत्त्वपूर्ण छ।
OSS को लागि प्रारम्भिक मालवेयर पत्ता लगाउने
Xygeni ले निम्न कुराहरू पत्ता लगाउन सार्वजनिक रजिस्ट्रीहरू (जस्तै NPM, PyPI, Maven) निरन्तर स्क्यान गर्दछ:
- मालवेयरबाट संक्रमित प्याकेजहरू
- शून्य-दिनको धम्कीहरू
- शंकास्पद स्थापना स्क्रिप्टहरू
- स्पाइवेयर वा ब्याकडोरसँग सम्बन्धित व्यवहार
यदि केहि झण्डा लगाइएको छ भने, Xygeni क्वारेन्टाइनहरू खतरा, तपाईंको टोलीलाई सचेत गराउँछ, र थप फैलावट रोक्न रजिस्ट्रीलाई सूचित गर्न पनि मद्दत गर्छ। दुर्भावनापूर्ण प्याकेजहरू तपाईंको सम्पर्कमा आउनु अघि तपाईं सुरक्षित हुनुहुन्छ। pipelines.
पूर्ण पारदर्शिता र अनुपालन SBOM
तपाईंको कोडमा के छ भनेर प्रमाणित गर्न आवश्यक छ? Xygeni ले स्वचालित रूपमा उत्पन्न गर्छ SBOMs जस्ता ढाँचाहरूमा एसपीडीएक्स र चक्रवात डीएक्स, र एकीकृत गर्दछ जोखिम प्रकटीकरण प्रतिवेदन (VDR) पूर्ण ट्रेसेबिलिटीको लागि।
- EO १४०२८, NIST SP ८००-२०४D, DORA, र FDA आवश्यकताहरूको पालना गर्दछ।
- सबै कम्पोनेन्टहरूमा इजाजतपत्र जोखिमहरू ट्र्याक गर्दछ
- तपाईंको CI मा पूर्ण रूपमा सम्मिलित, CLI वा WebUI मार्फत काम गर्दछ। pipelines
यसले तपाईंको आपूर्ति शृङ्खलालाई सुरक्षित र लेखापरीक्षणयोग्य राख्दै नियामक अपेक्षाहरू पूरा गर्ने कुरा सुनिश्चित गर्दछ।
SAST vs SCA: Xygeni लाई अलग गर्ने उन्नत सुरक्षा सुविधाहरू
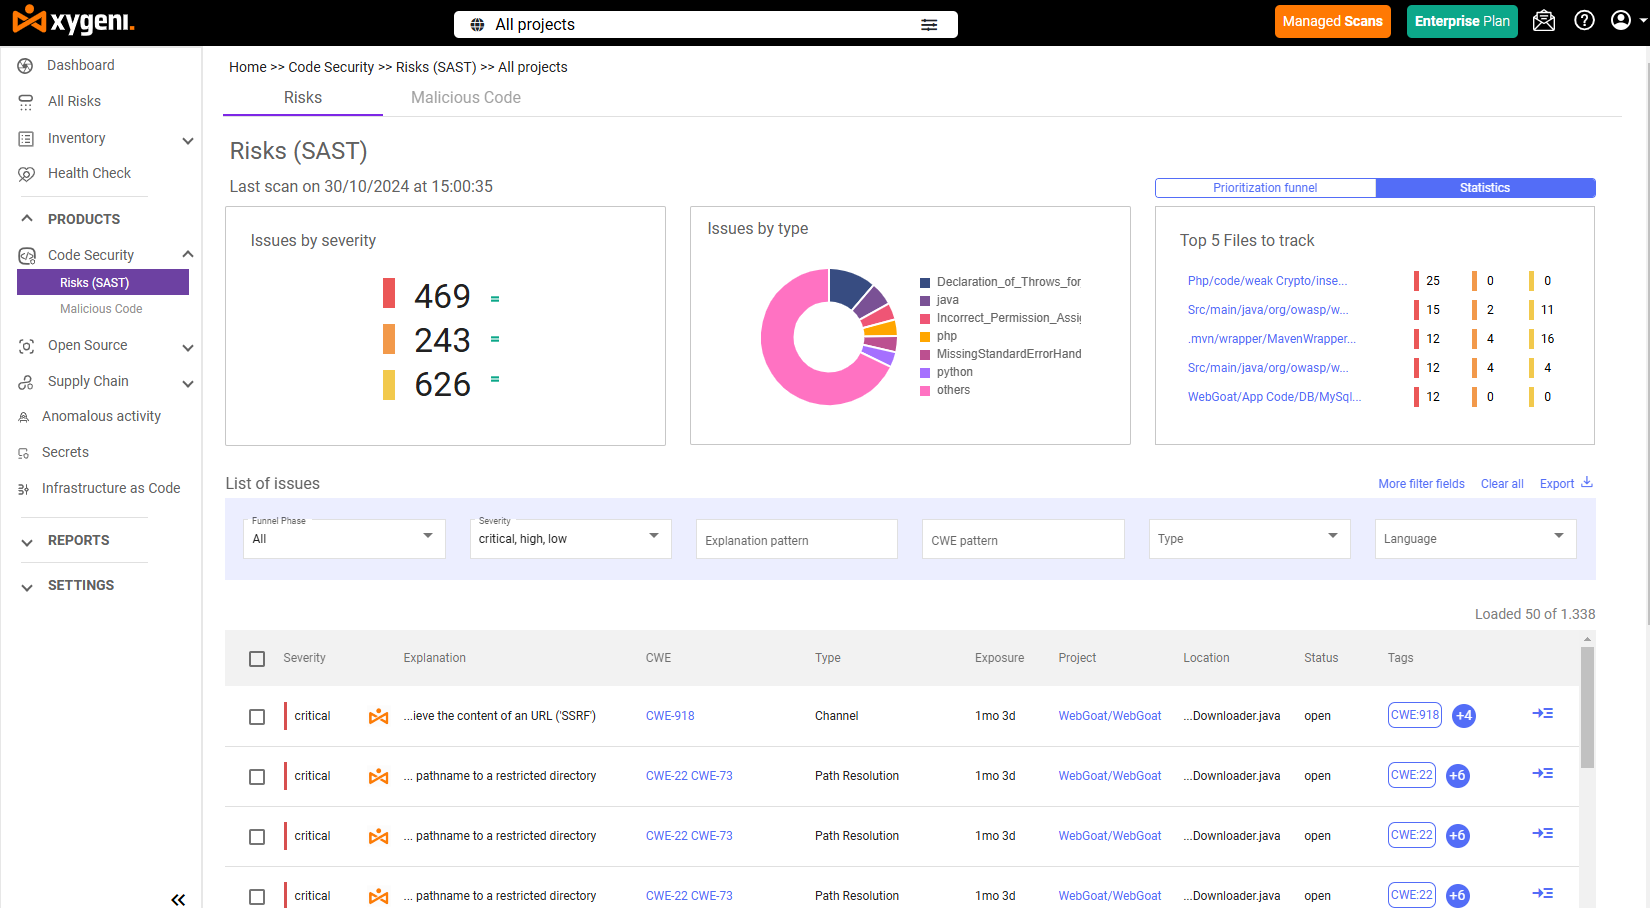
तुलना गर्दा स्का विरुद्ध sast, यो केवल उनीहरूले के पत्ता लगाउँछन् भन्ने बारेमा होइन, यो उनीहरूले कति चलाखीपूर्वक गर्छन् भन्ने बारेमा हो। Xygeni ले परम्परागत AppSec उपकरणहरूलाई एकीकृत, बुद्धिमान प्रणालीमा रूपान्तरण गर्दछ जसले आवाज हटाउँछ र उपचारलाई गति दिन्छ।
यहाँ कसरी छ जाइगेनीको SAST र SCA सँगै काम वास्तविक सुरक्षा प्रभाव प्रदान गर्न:
शोषण र पहुँचयोग्यता: वास्तविक कुरालाई प्राथमिकता दिनुहोस्
धेरैजसो सुरक्षा उपकरणहरूले टोलीहरूलाई अप्रासंगिक अलर्टहरूले भरिपूर्ण बनाउँछन्। Xygeni ले बिल्ट-इनको साथ यो समाधान गर्छ। शोषणशीलता विश्लेषण र पहुँचयोग्यता ट्रेसिङ:
- SAST निष्कर्षहरू केवल शोषणयोग्य त्रुटिहरू फ्ल्याग गर्न डेटाफ्लो विश्लेषणद्वारा फिल्टर गरिन्छन्।
- SCA कमजोर कोड वास्तवमा प्रयोग गरिएको छ कि छैन भन्ने आधारमा कमजोरीहरूलाई श्रेणीबद्ध गरिन्छ।
- EPSS स्कोरिङसँग मिलाएर, तपाईंको टोलीले पहिले के महत्त्वपूर्ण छ भनेर हेर्छ, अरू केही हेर्दैन।
यसले नाटकीय रूपमा सतर्क थकान कम गर्छ र आवाजलाई कम गर्छ।
अटोफिक्स: आफैँले लेख्ने उपचार
Xygeni ले म्यानुअल फिक्सहरू हटाएर सुरक्षालाई गति दिन्छ:
- एआई-संचालित अटोफिक्स उत्पन्न गर्दछ pull requests दुबैको लागि SAST र SCA मुद्दाहरू
- प्याचहरू उत्तम अभ्यासहरूसँग मिल्दोजुल्दो छन् र वास्तविक समस्यामा केन्द्रित छन्।
- थोक अटोफिक्स एउटै प्रवाहमा धेरै समाधानहरू लागू गर्दछ
- सबै परिवर्तनहरू हुन् CI/CD-तयार र विकासकर्ता-अनुमोदित
कमजोरीहरू समाधान गर्नु विकास प्रक्रियाको एक सहज भाग बन्छ - अवरोधक होइन।
निर्भरताहरूमा प्रारम्भिक मालवेयर पत्ता लगाउने
दुर्भावनापूर्ण खुला-स्रोत प्याकेजहरू वर्ष-दर-वर्ष ३००% भन्दा बढी बढ्दै जाँदा, मालवेयर पत्ता लगाउनु अब अनिवार्य छ in SCA उपकरणहरू।
Xygeni ले वास्तविक समयमा सार्वजनिक रजिस्ट्रीहरू (NPM, PyPI, Maven) स्क्यान गर्दछ र पत्ता लगाउँछ:
- टाइपोस्क्वाटिंग, निर्भरता भ्रम, र शंकास्पद लिपिहरू
- प्याकेजहरूमा ब्याकडोर, स्पाइवेयर, र र्यान्समवेयर
- तपाईंको हातमा पर्नु अघि शून्य-दिनको धम्की pipeline
यदि कुनै खतरा भेटियो भने, त्यसलाई छिटो रोकिन्छ, क्वारेन्टाइनमा राखिन्छ र पत्ता लगाइन्छ।
अनुपालन, SBOM, र VDR हरू: निर्मित
Xygeni ले प्रत्येक निर्माणको साथ प्रमुख प्रशासन कार्यहरूलाई स्वचालित बनाउँछ:
- उत्पन्न गर्दछ SBOMSPDX र CycloneDX ढाँचामा
- NIST SP 800-204D, DORA, EO 14028, र FDA दिशानिर्देशहरूसँग मिल्दोजुल्दो छ।
- शामिल जोखिम प्रकटीकरण प्रतिवेदन (VDRs) समयसँगै जोखिमहरू ट्र्याक गर्न
- तपाईंको CLI वा वेब UI मा एकीकृत हुन्छ, कुनै अतिरिक्त उपकरण आवश्यक पर्दैन
अनुपालन अब पछि सोचिएको कुरा रहेन। यो निरन्तर, पारदर्शी र लेखापरीक्षणको लागि तयार छ।
एउटा प्लेटफर्म, एउटा प्रवाह
खण्डित उपकरणहरू भन्दा फरक, Xygeni ले प्रदान गर्दछ:
- को लागि एकीकृत परिणामहरू SAST र SCA एक मा dashboard
- CI/CD guardrails र नीतिहरू जसले सिफ्ट-लेफ्ट सुरक्षा लागू गर्दछ
- प्रासंगिक उपचार मार्गदर्शनको साथ वास्तविक-समय अलर्टहरू
- कमजोरबाट पूर्ण ट्रेसिबिलिटी commit समाधान गर्न समाधान
चाहे तपाईं स्वामित्व कोड सुरक्षित गर्दै हुनुहुन्छ वा तपाईंको OSS आपूर्ति श्रृंखला, Xygeni ले कम घर्षण, कम अलर्टहरू, र छिटो परिणामहरू सहित यो सबै समेट्छ।
सुरक्षा भनेको केवल साधन मात्र होइन। यो शासन हो।
अनुप्रयोग सुरक्षा भनेको कमजोरीहरू समात्नु मात्र होइन। वास्तवमा, यो जोखिम कसको हो, कसले समाधान गर्छ, र ती कार्यहरू तपाईंको आन्तरिक सुरक्षा नीतिहरूसँग कसरी मिल्छन् भनेर जान्नको बारेमा पनि हो।
तपाईंको संगठन बढ्दै जाँदा, दृश्यताले मात्र यसलाई काट्दैन। तपाईंलाई ट्रेसेबिलिटी चाहिन्छ। यसको अर्थ:
- कमजोर निर्भरता कसले थप्यो?
- मर्मतको जिम्मेवारी कसको हो?
- के यो उपचार तपाईंको सुरक्षा नीतिहरूसँग मेल खान्छ?
यो त्यहीँ हो जहाँ उचित उपकरण र शासन एकसाथ आउँछन्। जब तपाईं एकीकृत गर्नुहुन्छ SAST र SCA उपकरण तपाईंको कार्यप्रवाहमा सही तरिकाले प्रवेश गराएमा, तिनीहरूले समस्याहरू मात्र खोज्दैनन्। बरु, तिनीहरूले सुरक्षा नियमहरू लागू गर्न मद्दत गर्छन्, जिम्मेवारी तोक्नुहोस्, र स्पष्ट, स्वचालित प्रवाहहरूको साथ समाधानहरूलाई गति दिनुहोस्।
यसबाहेक, स्तरमा, प्रशासन पत्ता लगाउने र उपचार गर्ने बीचको गोंद बन्छ। यो बिना, तपाईंले केवल अलर्टहरू सङ्कलन गर्नुहुन्छ। यसको साथ, तपाईंले वास्तविक कारबाही गर्नुहुन्छ।
यसैले Xygeni ले नीति-आधारित प्रस्ताव गर्दछ guardrails, अनुकूलन टोली असाइनमेन्टहरू, र तपाईंको सुरक्षित सफ्टवेयर विकास जीवनचक्रमा पूर्ण ट्रेसेबिलिटी। तपाईंले जोखिम कसले ल्यायो, फिक्स कसको हो, र परिवर्तनले तपाईंको शासन मोडेललाई पूरा गर्छ कि गर्दैन भनेर हेर्न सक्नुहुन्छ।
छोटकरीमा भन्नुपर्दा, सुरक्षा पत्ता लगाउनुमा मात्र सीमित हुँदैन। यो तब मात्र प्रभावकारी हुन्छ जब तपाईंको प्रणालीले सही व्यक्तिलाई छिटो कार्य गर्न सजिलो बनाउँछ।
सही उपकरणहरू प्रयोग गरेर आफ्नो विकास कार्यप्रवाह सुरक्षित गर्न तयार हुनुहुन्छ?
तपाईंको टोलीको लागि उत्तम समाधानहरू फेला पार्न हाम्रो विशेषज्ञ-क्युरेट गरिएको सूचीहरू अन्वेषण गर्नुहोस्:
- शीर्ष १० सफ्टवेयर संरचना विश्लेषण (SCA) DevSecOps टोलीहरूको लागि उपकरणहरू
खुला स्रोत कम्पोनेन्टहरू व्यवस्थापन गर्न र तपाईंको सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्न उत्तम उपकरणहरू पत्ता लगाउनुहोस्। - शीर्ष SAST DevSecOps टोलीहरूको लागि उपकरणहरू
विकासको प्रारम्भिक चरणमा कमजोरीहरू पत्ता लगाउन अग्रणी स्थिर कोड विश्लेषण उपकरणहरूको तुलना गर्नुहोस्।
प्राय: सोधिने प्रश्नहरूको बारेमा SCA vs SAST
बीचको मुख्य भिन्नता के हो SCA vs SAST?
SAST सुरक्षा कमजोरीहरूको लागि स्वामित्व कोडको जाँच गर्दछ, जबकि SCA कमजोरी र इजाजतपत्र जोखिमहरू पहिचान गर्न तेस्रो-पक्ष र खुला-स्रोत घटकहरूमा केन्द्रित छ।
गर्न सक्छन् SAST र SCA सँगै प्रयोग गर्ने?
हो, प्रयोग गर्दै SAST र SCA सँगै स्वामित्व र तेस्रो-पक्ष कोड दुवैलाई समेटेर पूर्ण सुरक्षा प्रदान गर्दछ, समग्र जोखिमलाई कम गर्दै।
कस्ता प्रकारका कमजोरीहरूले गर्छ SAST पत्ता लगाउने?
SAST एप्लिकेसन डिप्लोय गर्नु अघि SQL इन्जेक्सन, बफर ओभरफ्लो र क्रस-साइट स्क्रिप्टिङ (XSS) जस्ता कोड समस्याहरू फेला पार्छ।
किन छ SCA खुला स्रोत सुरक्षाको लागि महत्त्वपूर्ण?
SCA पुराना पुस्तकालयहरू, ज्ञात सुरक्षा समस्याहरू, र इजाजतपत्र समस्याहरू जस्ता तेस्रो-पक्ष निर्भरताहरूमा जोखिमहरू व्यवस्थापन गर्न टोलीहरूलाई मद्दत गर्दछ।
कुन राम्रो छ: SAST or SCA?
दुवै आफैंमा प्रभावकारी छैनन्। SAST र SCA अनुकूलन र बाह्य कोड दुवैको लागि व्यापक सुरक्षा प्रदान गर्न सँगै काम गर्नुहोस्।
Xygeni के हो र यो कसरी एकीकृत हुन्छ? SAST र SCA?
जाइगेनी एकताबद्ध हुन्छ SAST र SCA एउटै प्लेटफर्ममा, सम्पूर्ण विकास जीवनचक्रमा जोखिम व्यवस्थापनलाई छिटो, स्मार्ट र अधिक कुशल बनाउँछ।

