






साइबर सुरक्षाको द्रुत गतिमा बढ्दो क्षेत्रले बनाएको छ सफ्टवेयर संरचना विश्लेषण भनेको के हो? (SCA) एउटा महत्त्वपूर्ण प्राविधिक शब्द। SCA यो महत्त्वपूर्ण छ किनभने यसले सुरक्षा, इजाजतपत्र अनुपालन, र सफ्टवेयर अनुप्रयोगहरूको अखण्डता कायम राख्न मद्दत गर्दछ। यसले ज्ञात कमजोरीहरू भएका खुला-स्रोत घटकहरूको पहिचान र उपचारलाई स्वचालित बनाउँछ। तर सफ्टवेयर संरचना विश्लेषण उपकरणहरू कसरी अस्तित्वमा आए, र यो किन अपरिहार्य भएको छ?
सफ्टवेयर संरचना विश्लेषणको उत्पत्ति
सफ्टवेयर संरचना विश्लेषण भनेको के हो र यो किन सिर्जना गरियो?
सफ्टवेयर कम्पोजिसन विश्लेषण भनेको के हो र यो कसरी आयो? SCA आधुनिक अनुप्रयोग विकासमा खुला-स्रोत सफ्टवेयर (OSS) को बढ्दो प्रयोग र तेस्रो-पक्ष पुस्तकालयहरूको व्यापकतालाई व्यवस्थापन गर्ने आवश्यकताबाट उत्पन्न भयो। कम्पनीहरूले विकास चक्रलाई गति दिन र लागत घटाउन खोज्दा, तिनीहरू यी पुन: प्रयोगयोग्य कम्पोनेन्टहरूमा छिटो फर्किए।
यद्यपि, यो परिवर्तनले नयाँ समस्याहरू ल्यायो, जस्तै सुरक्षा कमजोरीहरूसँग व्यवहार गर्ने र खुला स्रोतसँग सम्बन्धित इजाजतपत्र मुद्दाहरू।
विकासकर्ताहरूले पहिले यी कम्पोनेन्टहरूको म्यानुअल सूची कायम राख्नु पर्थ्यो SCA संस्थागत गरिएको थियो। यो त्रुटिपूर्ण र समय खपत गर्ने प्रक्रिया थियो। थप व्यवस्थित दृष्टिकोणको चाहनाले यी घटकहरूको जोखिमहरू स्वचालित रूपमा स्क्यान गर्न, पहिचान गर्न र मूल्याङ्कन गर्न सक्ने उपकरणहरू र विधिहरूको विकासमा नेतृत्व गर्यो। आज, यो दृष्टिकोणलाई सफ्टवेयर संरचना विश्लेषण भनेर चिनिन्छ।
सफ्टवेयर संरचना विश्लेषण: आधिकारिक परिभाषा
आधिकारिक स्रोतहरूबाट केही परिभाषाहरू छन्। यी सबै स्रोतहरूले यसको मूल्यलाई पहिचान गर्छन् सफ्टवेयर संरचना विश्लेषण आजको साइबर सुरक्षा संसारमा।
लिनक्स फाउन्डेसन यसको मूल्याङ्कन गर्न खुला गाइड SCA उपकरण, वर्णन गर्दछ SCA as "आधुनिक सफ्टवेयर विकास अभ्यासहरूको एक महत्वपूर्ण घटक, जसको उद्देश्य कोडबेस भित्र खुला-स्रोत घटकहरू पहिचान गर्नु, तिनीहरूको सुरक्षा कमजोरीहरूको मूल्याङ्कन गर्नु, र इजाजतपत्र दायित्वहरूको अनुपालन सुनिश्चित गर्नु हो।" यो परिभाषाले व्यापक भूमिकालाई प्रकाश पार्छ जुन SCA सफ्टवेयर विकासमा सुरक्षा र कानुनी जोखिम दुवै व्यवस्थापनमा भूमिका खेल्छ।
OWASP (ओपन वेब एप्लिकेसन सेक्युरिटी प्रोजेक्ट)सफ्टवेयर सुरक्षा सुधार गर्न समर्पित गैर-नाफामुखी संस्था, वर्णन गर्दछ SCA a तेस्रो-पक्ष र खुला-स्रोत सफ्टवेयर र हार्डवेयर कम्पोनेन्टहरूको प्रयोगबाट हुने जोखिमका सम्भावित क्षेत्रहरू पहिचान गर्ने प्रक्रिया।"
NIST (राष्ट्रिय संस्थान Standard(s र प्रविधि)ले आफ्नो सुरक्षा निर्देशिकामा यसको महत्त्वलाई पनि जोड दिन्छ SCA सफ्टवेयर अनुप्रयोगहरू भित्र तेस्रो-पक्ष र खुला-स्रोत कम्पोनेन्टहरू प्रयोग गर्न सम्बन्धित जोखिमहरू पहिचान र व्यवस्थापन गर्न। NIST का दिशानिर्देशहरू प्रायः उद्योगहरूमा साइबर सुरक्षा अभ्यासहरूको लागि बेन्चमार्कको रूपमा प्रयोग गरिन्छ।
व्यावहारिक सर्तहरूमा सफ्टवेयर संरचना विश्लेषण परिभाषित गर्दै
अब हामीले कसरी समेट्यौं सफ्टवेयर संरचना विश्लेषण यो कसरी आयो र उद्योगका नेताहरूले यसलाई कसरी परिभाषित गर्छन्, यसलाई सरल शब्दहरूमा विभाजन गरौं र सफ्टवेयर संरचना विश्लेषण भनेको के हो भनेर वास्तविक रूपमा बुझौं।
सफ्टवेयर कम्पोजिसन विश्लेषण एक सुरक्षा अभ्यास हो जसले संस्थाहरूलाई खुला स्रोत र तेस्रो-पक्ष सफ्टवेयर कम्पोनेन्टहरूसँग सम्बन्धित जोखिमहरू पहिचान गर्न, मूल्याङ्कन गर्न र कम गर्न मद्दत गर्दछ।. यसले कमजोरीहरूको लागि स्क्यानिङ गर्ने, इजाजतपत्र समस्याहरूको जाँच गर्ने, र सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्ने प्रक्रियालाई स्वचालित बनाउँछ।
अनुकूलन कोड कमजोरीहरूमा केन्द्रित हुने परम्परागत सुरक्षा उपायहरूको विपरीत, सफ्टवेयर संरचना विश्लेषणले आन्तरिक रूपमा विकसित सफ्टवेयरभन्दा बाहिर हेर्छ। यसले सुनिश्चित गर्दछ कि अनुप्रयोगमा प्रयोग हुने प्रत्येक बाह्य निर्भरता सुरक्षित, कानुनी रूपमा अनुरूप, र ज्ञात खतराहरूबाट मुक्त छ।
संस्थाहरूले खुला-स्रोत सफ्टवेयरमा निर्भर रहँदा, सफ्टवेयर संरचना विश्लेषण आधुनिक DevSecOps रणनीतिहरूको एक आधारभूत घटक बनेको छ। यसले विकासकर्ताहरू र सुरक्षा टोलीहरूलाई विकास प्रक्रियालाई ढिलो नगरी सुरक्षित अनुप्रयोगहरू कायम राख्न सक्षम बनाउँछ।
सफ्टवेयर संरचना विश्लेषण उपकरणहरूलाई एकीकृत गरेर CI/CD pipelines, टोलीहरूले सुरक्षा जाँचहरू स्वचालित गर्न सक्छन्, कमजोरीहरू चाँडै पत्ता लगाउन सक्छन्, र तैनाती अघि अन्तिम-मिनेट आश्चर्यहरूबाट बच्न सक्छन्। आपूर्ति श्रृंखला आक्रमणहरू बढ्दै गएको युगमा, बलियो सफ्टवेयर संरचना विश्लेषण रणनीति हुनु अब वैकल्पिक छैन - यो आवश्यक छ।
को लाभहरु सफ्टवेयर संरचना विश्लेषण
कमजोरीहरू पत्ता लगाउनुहोस् र समाधान गर्नुहोस्: सफ्टवेयर संरचना विश्लेषण उपकरणहरूले ज्ञात कमजोरीहरूको लागि कोडबेसहरूको निरन्तर जाँच गर्छन्। तिनीहरूले इन्जिनियरहरूलाई समस्याहरू शोषण गर्नु अघि नै सम्बोधन गर्न सक्षम बनाउन महत्त्वपूर्ण अन्तर्दृष्टि प्रदान गर्छन्।
लाइसेन्स अनुपालन कायम राख्छ: सफ्टवेयर संरचना विश्लेषण तेस्रो-पक्ष कम्पोनेन्टहरूको लागि इजाजतपत्र व्यवस्थापनको निरीक्षण गर्दछ। यसले कानुनी जोखिमहरूबाट बच्न मद्दत गर्दछ र प्रत्येक कम्पोनेन्टको प्रयोग सर्तहरूको पालना सुनिश्चित गर्दछ।
अग्रिम सुरक्षा मुद्रा: मा एकीकृत हुँदा SDLC, SCA तपाईंको आक्रमणको सतह कम गर्न मद्दत गर्न सक्छ। यसले विरोधीहरूका लागि थप चुनौतीपूर्ण एक्सपोजर लक्ष्यहरू पनि सिर्जना गर्दछ।
किन SCA साइबर सुरक्षामा अत्यावश्यक छ
आज, सफ्टवेयर संरचना विश्लेषण पहिलेभन्दा बढी महत्वपूर्ण छ। सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू विकसित भएका छन्, जसले तेस्रो-पक्ष कमजोरीहरूलाई प्रत्यक्ष कोड शोषण जत्तिकै खतरनाक बनाएको छ।
आक्रमणकारीहरूले व्यापक रूपमा प्रयोग हुने खुला-स्रोत कम्पोनेन्टहरूलाई बढ्दो रूपमा लक्षित गरिरहेका छन्। यी निर्भरताहरू प्रायः कमजोर लिङ्कको रूपमा काम गर्छन्, अन्यथा सुरक्षित अनुप्रयोगमा सजिलो प्रवेश बिन्दु प्रदान गर्छन्।
बिना SCA, संस्थाहरूले आफ्नो सफ्टवेयरलाई मौन तर गम्भीर सुरक्षा जोखिमहरूमा छोड्छन्। तेस्रो-पक्ष निर्भरताहरू सुरक्षित गर्नु अब वैकल्पिक छैन - यो आवश्यक छ।
SCA AppSec ल्याण्डस्केपमा
सफ्टवेयर संरचना विश्लेषण (SCA) अनुप्रयोग सुरक्षाको लागि आवश्यक छ। यसले तेस्रो-पक्ष घटकहरूमा जोखिमहरूलाई सम्बोधन गरेर अवस्थित सुरक्षा परीक्षण अभ्यासहरूलाई बलियो बनाउँछ।
स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST) ले अनुकूलित-लिखित कोडमा कमजोरीहरू पहिचान गर्दछ। यद्यपि, यसले बाह्य निर्भरताहरूको विश्लेषण गर्दैन। SCA खुला-स्रोत र तेस्रो-पक्ष पुस्तकालयहरू स्क्यान गरेर, ज्ञात र लुकेका कमजोरीहरू पत्ता लगाएर यो खाडल भर्छ।
उदाहरणका लागि, हाम्रो ब्लग पोस्टमा, "SCA vs SAST: अनुप्रयोग सुरक्षामा मुख्य भिन्नताहरू" हामी यी विधिहरू कसरी सँगै काम गर्छन् भनेर व्याख्या गर्छौं। SCA बाह्य कोडमा केन्द्रित हुन्छ, जस्तै खुला स्रोत निर्भरताहरू, जबकि SAST आन्तरिक रूपमा विकसित कोडको जाँच गर्दछ। साथै, तपाईं हाम्रो SafeDev Talk संस्करणमा हेर्न सक्नुहुन्छ SCA or SAST - बलियो सुरक्षाको लागि तिनीहरू कसरी एकअर्काका पूरक हुन्छन्?
सँगै, SCA र SAST एक व्यापक सुरक्षा रणनीति सिर्जना गर्नुहोस्। SAST विकासकर्ताहरू द्वारा प्रस्तुत गरिएका समस्याहरूलाई रोक्न मद्दत गर्दछ, जबकि SCA बाह्य खतराहरू विरुद्ध अनुप्रयोगहरू सुरक्षित गर्दछ।
सफ्टवेयर संरचना विश्लेषण उपकरणहरूले कसरी काम गर्छ
सुरक्षित सफ्टवेयर निर्माण गर्न, टोलीहरूले सफ्टवेयर संरचना विश्लेषण (SCA) हो र यसले कसरी काम गर्छ। आधुनिक अनुप्रयोगहरू खुला-स्रोत र तेस्रो-पक्ष कम्पोनेन्टहरूमा निर्भर छन्, जसले गर्दा कमजोरीहरू फेला पार्न, जोखिमहरू व्यवस्थापन गर्न र अनुपालन सुनिश्चित गर्न आवश्यक हुन्छ।
सफ्टवेयर संरचना विश्लेषण उपकरणहरूले टोलीहरूलाई उनीहरूको सफ्टवेयर निर्भरताहरूमा सुरक्षा खतराहरू पत्ता लगाउन, मूल्याङ्कन गर्न र समाधान गर्न मद्दत गरेर यो प्रक्रियालाई स्वचालित बनाउँछन्। तिनीहरूले कसरी काम गर्छन् भनेर हेरौं।
१. कम्पोनेन्टहरू पत्ता लगाउने
सफ्टवेयर संरचना विश्लेषणको पहिलो चरण भनेको सबै सफ्टवेयर निर्भरताहरू पत्ता लगाउनु हो। आधुनिक अनुप्रयोगहरूले धेरै खुला-स्रोत पुस्तकालयहरू प्रयोग गर्छन्, र केहीले नेस्टेड निर्भरताहरू ल्याउँछन् जुन विकासकर्ताहरूले सधैं ट्र्याक गर्दैनन्।
SCA उपकरणहरूले भण्डारहरू स्क्यान गर्छन्, प्याकेज प्रबन्धकहरू, र सबै प्रत्यक्ष र ट्रान्जिटिभ (अप्रत्यक्ष) निर्भरताहरू पत्ता लगाउन फाइलहरू निर्माण गर्छन्। स्क्यान गरेपछि, तिनीहरूले सामग्रीहरूको सफ्टवेयर बिल सिर्जना गर्छन् (SBOM)—घटक, संस्करण र स्रोतहरूको विस्तृत सूची।
यो दृश्यताको साथ, टोलीहरूले सुरक्षा जोखिमहरू जाँच गर्नु अघि उनीहरूको कोडबेसमा के छ भनेर ठ्याक्कै थाहा पाउँछन्।
२. जोखिमहरू पत्ता लगाउने
सफ्टवेयर कम्पोजिसन विश्लेषण उपकरणले निर्भरताहरू नक्सा गरेपछि, अर्को चरण भनेको सुरक्षा जोखिमहरू पत्ता लगाउनु हो। SCA उपकरणहरूले प्रख्यात जोखिम डेटाबेसहरू विरुद्ध कम्पोनेन्टहरू जाँच गर्छन्, जस्तै:
- राष्ट्रिय जोखिम डाटाबेस (NVD) - व्यापक रूपमा प्रयोग हुने सरकारी डाटाबेस।
- सामान्य जोखिम र जोखिम (CVE) - ज्ञात सुरक्षा कमजोरीहरूको विश्वव्यापी सूची।
- GitHub सुरक्षा सल्लाहकारहरू - सुरक्षा अनुसन्धानकर्ताहरू र प्याकेज मर्मतकर्ताहरूबाट रिपोर्टहरू।
- अन्य सुरक्षा स्रोतहरू - केही उपकरणहरूमा निजी खतराको जानकारी पनि समावेश हुन्छ।
ज्ञात कमजोरीहरूसँग कम्पोनेन्ट संस्करणहरू मिलाएर, SCA उपकरणहरूले टोलीहरूलाई चाँडै सचेत गराउँछन् ताकि तिनीहरूले सफ्टवेयर जारी गर्नु अघि सुरक्षा समस्याहरू समाधान गर्न सकून्।
३. लाइसेन्स अनुपालन सुनिश्चित गर्ने
धेरै खुला-स्रोत कम्पोनेन्टहरूसँग कानुनी आवश्यकताहरू हुन्छन्। केहीले नि:शुल्क प्रयोगलाई अनुमति दिन्छन्, जबकि अरूले परिमार्जन, पुनर्वितरण, वा व्यावसायिक प्रयोगलाई प्रतिबन्धित गर्छन्।
सफ्टवेयर संरचना विश्लेषण उपकरणहरूले प्रत्येक घटकको इजाजतपत्र र झण्डा समस्याहरू जाँच गर्दछ, जस्तै:
- असंगत इजाजतपत्र सर्तहरू – केही इजाजतपत्रहरू (जस्तै, GPL) लाई खुला स्रोत बन्न स्वामित्व सफ्टवेयर चाहिन्छ।
- एट्रिब्युसन आवश्यकताहरू - केही इजाजतपत्रहरूलाई कागजातमा उचित क्रेडिट आवश्यक पर्दछ।
- निषेधित प्रयोग - केही इजाजतपत्रहरूले व्यावसायिक वा enterprise आवेदन।
इजाजतपत्र अनुपालनको प्रारम्भिक जाँच गरेर, टोलीहरूले कानुनी जोखिम र कम्पनी नीतिहरूसँगको द्वन्द्वबाट बच्न सक्छन्।
४. जोखिमहरूलाई प्राथमिकता दिने
हरेक सुरक्षा मुद्दामा तत्काल ध्यान दिनु आवश्यक पर्दैन। केही जोखिमहरू महत्वपूर्ण हुन्छन्, जबकि अरूले कम जोखिम निम्त्याउँछन्। SCA उपकरणहरूले सुरक्षा खतराहरूलाई निम्न आधारमा श्रेणीबद्ध गर्छन्:
- गम्भीरता स्कोर (CVSS, EPSS) - जोखिम कति खतरनाक छ भनेर मापन गर्छ।
- शोषणशीलता - आक्रमणकारीहरूले वास्तविक संसारका आक्रमणहरूमा मुद्दा प्रयोग गरिरहेका छन् कि छैनन् भनेर देखाउँछ।
- व्यापार प्रभाव - जोखिमले महत्वपूर्ण सफ्टवेयर कार्यहरूलाई असर गर्छ कि गर्दैन भनेर जाँच गर्छ।
केही उन्नत सफ्टवेयर संरचना विश्लेषण उपकरणहरूले पहुँचयोग्यता विश्लेषण पनि प्रयोग गर्छन्, जसले एप्लिकेसनमा कमजोर कोड वास्तवमा चल्छ कि चल्दैन भनेर निर्धारण गर्दछ। यसले गलत सकारात्मकताहरूलाई कम गर्छ र टोलीहरूलाई वास्तविक खतराहरूमा ध्यान केन्द्रित गर्न मद्दत गर्दछ।
5. निरन्तर अनुगमन
हरेक दिन नयाँ कमजोरीहरू देखा पर्छन्। हिजो सुरक्षित रहेको प्याकेज भोलि सुरक्षा जोखिम बन्न सक्छ। सफ्टवेयर सुरक्षित राख्न एक पटकको स्क्यान पर्याप्त हुँदैन।
सफ्टवेयर संरचना विश्लेषण उपकरणहरूले एकीकृत गरेर निरन्तर निर्भरताहरू निगरानी गर्दछ CI/CD pipelines र विकास कार्यप्रवाहहरू। तिनीहरू:
- अवस्थित कम्पोनेन्टहरूमा नयाँ कमजोरीहरू पत्ता लगाउनुहोस्।
- नयाँ सुरक्षा खतराहरू देखा पर्दा वास्तविक-समय अलर्टहरू पठाउनुहोस्।
- विकास प्रक्रियाभरि स्वचालित सुरक्षा जाँचहरू गर्नुहोस्।
सधैं निर्भरताहरूको निगरानी गरेर, टोलीहरूले आवधिक समीक्षाको लागि पर्खनुको सट्टा, कमजोरीहरू देखा पर्ने बित्तिकै समाधान गर्छन्।
६. उपचार मार्गदर्शनको साथ कमजोरीहरू समाधान गर्ने
सुरक्षा समस्याहरू पत्ता लगाउनु भनेको आधा काम मात्र हो - टोलीहरूलाई तिनीहरूलाई समाधान गर्न स्पष्ट योजना पनि चाहिन्छ। SCA उपकरणहरूले विकासकर्ताहरूलाई निम्न सुझाव दिएर समस्याहरू छिटो समाधान गर्न मद्दत गर्छन्:
- निर्भरताहरूको सुरक्षित संस्करणहरू - प्याच गरिएको रिलीजमा स्तरोन्नति गर्दै।
- वैकल्पिक पुस्तकालयहरू - मर्मत नगरिएका वा जोखिमपूर्ण कम्पोनेन्टहरू प्रतिस्थापन गर्ने।
- सुरक्षा प्याचहरू - अपग्रेड सम्भव नभएको बेला उपलब्ध समाधानहरू लागू गर्ने।
केही उन्नत सफ्टवेयर संरचना विश्लेषण उपकरणहरूले सिर्जना गरेर उपचारलाई स्वचालित पनि गर्छन् pull requests समाधानहरू सहित, म्यानुअल काम घटाउने र प्याचिङको गति बढाउने।
Xygeni को उन्नत SCA समाधान
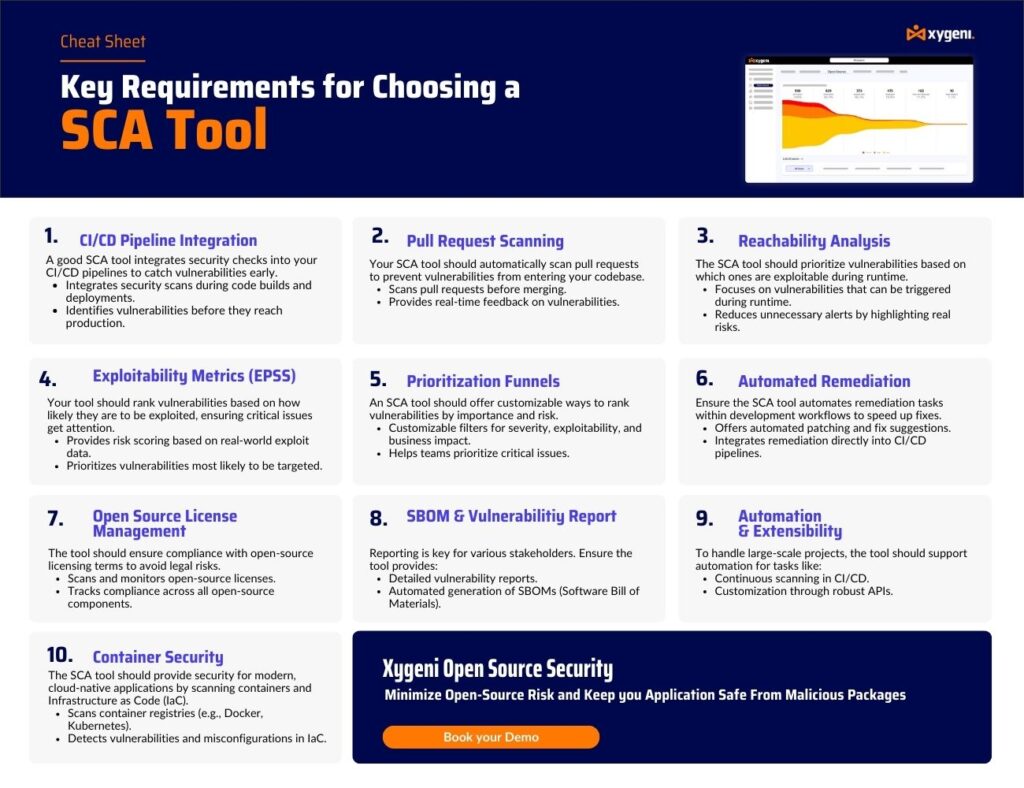
जबकि परम्परागत सफ्टवेयर संरचना विश्लेषण (SCA) उपकरणहरू आधारभूत जोखिम पत्ता लगाउनमा केन्द्रित हुन्छन्, जाइगेनी अझ उन्नत दृष्टिकोण अपनाउँछ। यसले वास्तविक-समय खतरा बुद्धिमत्ता, स्वचालित उपचार, र पहुँचयोग्यता विश्लेषणलाई शुद्धता सुधार गर्न, गलत सकारात्मकता कम गर्न, र समग्र सुरक्षा स्थिति बढाउन एकीकृत गर्दछ।

किन Xygeni's छनौट गर्ने? SCA?
- वास्तविक-समय खतरा बुद्धिमत्ता - आवधिक स्क्यानमा भर पर्नुको सट्टा तुरुन्तै कमजोरीहरू पत्ता लगाउँछ।
- पहुँचयोग्यता विश्लेषण - झूटा अलार्महरू कम गर्दै, कार्यान्वयनमा वास्तवमा कुनै जोखिम प्रयोग गरिएको छ कि छैन भनेर निर्धारण गर्दछ।
- स्वचालित उपचार - उत्पन्न गर्दछ pull requests तत्काल समाधानको लागि प्याचहरू सहित।
- CI/CD Pipeline एकीकरण - विकासमा बाधा नपुर्याई DevOps कार्यप्रवाहमा निर्बाध रूपमा सुरक्षा जाँचहरू एम्बेड गर्दछ।
- लाइसेन्स जोखिम व्यवस्थापन - खुला स्रोत इजाजतपत्र आवश्यकताहरूको अनुपालनको विश्लेषण र कार्यान्वयन गर्दछ।
- प्रारम्भिक मालवेयर पत्ता लगाउने - आपूर्ति श्रृंखला आक्रमणहरूलाई रोक्दै, दुर्भावनापूर्ण खुला-स्रोत प्याकेजहरूलाई स्थापना गर्नु अघि ब्लक गर्दछ।
कसरी Xygeni ले प्रत्येकलाई बढाउँछ SCA स्टेज
- राम्रो कम्पोनेन्ट खोज - सफ्टवेयर निर्भरताहरूमा पूर्ण दृश्यता प्रदान गर्न धेरै सार्वजनिक रजिस्ट्रीहरूमा वास्तविक-समय स्क्यानहरू गर्दछ।
- थप सटीक जोखिम पत्ता लगाउने - सुरक्षा खाडलहरू हटाउन धेरै डाटाबेसहरूबाट कमजोरीहरूलाई क्रस-रेफरन्स गर्दछ।
- स्मार्ट जोखिम प्राथमिकता - सुरक्षा टोलीहरूलाई वास्तविक खतराहरू निम्त्याउने कमजोरीहरूमा ध्यान केन्द्रित गर्न मद्दत गर्न शोषणयोग्यता मेट्रिक्स प्रयोग गर्दछ।
- बलियो अनुपालन नियन्त्रणहरू - कम्पनी नीति र नियामकहरूको अनुपालन सुनिश्चित गर्दै, इजाजतपत्र जाँचहरू स्वचालित गर्दछ standards.
- सक्रिय उपचार - स्वचालित सुझावहरू प्रदान गर्दछ र प्याचिंग उत्पन्न गर्दछ pull requests कमजोरी समाधानहरूलाई तीव्र बनाउन।
Xygeni को उन्नत सफ्टवेयर संरचना विश्लेषणको साथ, संस्थाहरूले निरन्तर सुरक्षा अनुगमन प्राप्त गर्छन्, पूर्वcisजोखिम व्यवस्थापन, र कुशल उपचार कार्यप्रवाह। यसले खुला स्रोत निर्भरताहरू सुरक्षित, अनुपालनशील, र विकास गतिको लागि अनुकूलित रहन सुनिश्चित गर्दछ।
सफ्टवेयर संरचना विश्लेषणको साथ सुरक्षा सुदृढीकरण
आधुनिक सफ्टवेयर विकास पहिलेभन्दा बढी खुला स्रोत कम्पोनेन्टहरूमा निर्भर गर्दछ। यी कम्पोनेन्टहरूले विकासलाई गति दिन्छन् र लागत घटाउँछन्, तर यदि उचित रूपमा व्यवस्थित गरिएन भने तिनीहरूले सुरक्षा कमजोरीहरू र अनुपालन जोखिमहरू पनि प्रस्तुत गर्छन्।
सफ्टवेयर संरचना विश्लेषण (SCA) ले टोलीहरूलाई मद्दत गरेर सक्रिय समाधान प्रदान गर्दछ:
- पूर्ण दृश्यता सुनिश्चित गर्न सबै सफ्टवेयर कम्पोनेन्टहरू र निर्भरताहरू पहिचान गर्नुहोस्।
- वास्तविक-समय खतरा बुद्धिमत्ता प्रयोग गरेर कमजोरीहरू चाँडै पत्ता लगाउनुहोस्।
- खुला स्रोत इजाजतपत्र आवश्यकताहरूको पालना सुनिश्चित गर्नुहोस्।
- झूटा सकारात्मक कुराहरूमा समय खेर फाल्नुको सट्टा सबैभन्दा गम्भीर खतराहरूलाई प्राथमिकता दिनुहोस्।
- नयाँ सुरक्षा जोखिमहरू देखा पर्दा पत्ता लगाउन निर्भरताहरूको निरन्तर निगरानी गर्नुहोस्।
- निर्देशित उपचार वा स्वचालित समाधानहरू मार्फत सुरक्षा समस्याहरू कुशलतापूर्वक समाधान गर्नुहोस्।
एकीकृत गरेर SCA विकास कार्यप्रवाहमा, संस्थाहरूले खतराहरूभन्दा अगाडि रहन, अनुपालन कायम राख्न र विकासलाई ढिलो नगरी आफ्नो सफ्टवेयर सुरक्षित गर्न सक्छन्।
उन्नत खोज्दै SCA समाधान? Xygeni ले तपाईंको सफ्टवेयरलाई कसरी सुरक्षित गर्न सक्छ भनेर हेर्न आजै नि:शुल्क परीक्षणको लागि अनुरोध गर्नुहोस्।
प्राय: सोधिने प्रश्नहरू (सोधिने प्रश्नहरु)
१. कुन अनुप्रयोगहरूलाई आवश्यक छ SCA स्क्यान?
खुला स्रोत वा तेस्रो-पक्ष कम्पोनेन्टहरू प्रयोग गर्ने कुनै पनि सफ्टवेयरले चलाउनु पर्छ SCA स्क्यान। यसमा समावेश छ:
- वेब र मोबाइल अनुप्रयोगहरू – धेरै आधुनिक फ्रेमवर्कहरू, जस्तै React, Django, र Spring Boot, खुला-स्रोत पुस्तकालयहरूमा निर्भर हुन्छन्।
- Enterprise सफ्टवेयर र SaaS प्लेटफर्महरू - यी अनुप्रयोगहरूले कार्यक्षमता विस्तार गर्न प्रायः बाह्य निर्भरताहरूलाई एकीकृत गर्छन्।
- CI/CD pipelineDevOps कार्यप्रवाहहरूमा s - निरन्तर एकीकरण वातावरणले बारम्बार नयाँ निर्भरताहरू परिचय गराउँछ जसलाई सुरक्षा जाँच आवश्यक पर्दछ।
- क्लाउड-नेटिभ र कन्टेनराइज्ड अनुप्रयोगहरू - माइक्रोसर्भिसेस आर्किटेक्चरहरू खुला-स्रोत कम्पोनेन्टहरूमा निर्भर हुन्छन्, जसले गर्दा SCA महत्वपूर्ण।
- API हरू, ब्याकएन्ड सेवाहरू, र IoT उपकरणहरू – यी प्रणालीहरूले तेस्रो-पक्ष प्याकेजहरू प्रयोग गर्छन्, जसको कमजोरीहरूको लागि निगरानी गरिनुपर्छ।
खुला स्रोत पुस्तकालयहरू निरन्तर विकसित हुने भएकाले, नियमित रूपमा स्क्यानिङले सुरक्षा जोखिम र अनुपालन समस्याहरू समस्या बन्नु अघि नै सम्बोधन गरिएको सुनिश्चित गर्दछ।
2। के हो SCA स्क्यानिङ?
SCA स्क्यानिङले खुला-स्रोत निर्भरताहरूको लागि सुरक्षा जाँचहरूलाई स्वचालित बनाउँछ। यसले निम्न कार्यहरू गरेर सफ्टवेयर सुरक्षित गर्न महत्त्वपूर्ण भूमिका खेल्छ:
- सबै सफ्टवेयर कम्पोनेन्टहरू पहिचान गर्दै पूर्ण दृश्यता सुनिश्चित गर्न।
- ज्ञात कमजोरीहरू पत्ता लगाउने सुरक्षा डाटाबेसहरूसँग कम्पोनेन्टहरू मिलाएर।
- लाइसेन्स अनुपालनको जाँच गर्दै कानुनी र नीतिगत उल्लङ्घनहरू रोक्न।
- सुरक्षा जोखिमहरूलाई प्राथमिकता दिँदै गम्भीरता, शोषणयोग्यता, र व्यावसायिक प्रभावमा आधारित।
- उपचार चरणहरू प्रदान गर्दै वा प्याचिङलाई गति दिन स्वचालित फिक्सहरू पनि।
एकीकृत गरेर SCA स्क्यान गर्दै CI/CD कार्यप्रवाहको माध्यमबाट, संस्थाहरूले उत्पादनलाई असर गर्नु अघि नै सुरक्षा जोखिमहरू पत्ता लगाउन र समाधान गर्न सक्छन्।
३. सफ्टवेयर संरचना विश्लेषण कसरी गरिन्छ (SCA) DevOps मा प्रयोग गरिएको?
DevOps वातावरणमा, गति र सुरक्षा सँगसँगै जानुपर्छ। SCA सिधै एकीकृत हुन्छ CI/CD pipelines, टोलीहरूलाई अनुमति दिँदै:
- स्वचालित सुरक्षा जाँचहरू नयाँ कोड प्रयोग गर्नु अघि।
- कमजोर निर्भरताहरू रोक्नुहोस् कोडबेसमा परिचय गराइएदेखि।
- खुला स्रोत इजाजतपत्र अनुपालन सुनिश्चित गर्नुहोस् म्यानुअल ट्र्याकिङ बिना।
- वास्तविक-समय उपचार सुझावहरू प्रदान गर्नुहोस् ताकि विकासकर्ताहरूले छिटो समाधानहरू लागू गर्न सकून्।
इम्बेड गरेर SCA DevOps प्रक्रियाको सुरुवातमा, टोलीहरूले सुरक्षालाई बायाँतिर सार्न सक्छन्, उत्पादनमा पुग्नु अघि जोखिमहरू समातेर।
४. मैले कति पटक दौडनु पर्छ? SCA स्क्यान?
नयाँ कमजोरीहरू दैनिक देखा पर्ने भएकोले, एक पटक स्क्यान गर्नु पर्याप्त छैन। उत्तम दृष्टिकोण भनेको निरन्तर अनुगमन हो, जहाँ SCA स्क्यानहरू स्वचालित रूपमा भित्र चल्छन् CI/CD कार्यप्रवाह। यसले नयाँ कमजोरीहरूले अवस्थित निर्भरताहरूलाई असर गर्दा टोलीहरूलाई तत्काल अलर्टहरू प्राप्त गर्ने कुरा सुनिश्चित गर्दछ, जसले गर्दा छिटो उपचारको लागि अनुमति मिल्छ।
Can SCA उपकरणहरूले स्वचालित रूपमा कमजोरीहरू समाधान गर्छन्?
हो, केही उन्नत SCA उपकरणहरूले उत्पन्न गरेर उपचारलाई स्वचालित बनाउँछन् pull requests जसले निर्भरताहरू अद्यावधिक गर्दछ वा सुरक्षा प्याचहरू लागू गर्दछ। यसले म्यानुअल प्रयासलाई कम गर्दछ, विकासकर्ताहरूलाई कार्यप्रवाहमा बाधा नपुर्याई कमजोरीहरू छिटो समाधान गर्न अनुमति दिन्छ।
